
Apa Isi SLA dan Kontrak Pemeliharaan agar Aplikasi Perusahaan Tetap Andal Setelah Go-Live?
Service level agreement, disingkat SLA, adalah bagian kontrak yang mengubah janji vendor menjadi angka yang bisa diukur, seperti ketersediaan sistem, waktu respons, dan waktu pemulihan. Sederhananya, SLA menjawab pertanyaan paling mahal setelah aplikasi dipakai pengguna sungguhan, yaitu siapa harus berbuat apa dan seberapa cepat ketika sistem bermasalah. Tulisan ini membahas fungsi SLA dan kontrak pemeliharaan, target ketersediaan, tingkat keparahan insiden, ruang lingkup pemeliharaan, keamanan dan pencadangan, kewajiban data pribadi menurut PP 33/2026, pengukuran dan kompensasi, hingga biaya dan masa transisi.
TLDR
Apa Itu SLA dan Mengapa Kontrak Pemeliharaan Tidak Boleh Berhenti di Serah Terima?
SLA mengubah janji layanan menjadi angka, dan kontrak pemeliharaan menentukan siapa memperbaiki apa setelah go-live.
Berapa Target Ketersediaan yang Realistis dan Apa Artinya dalam Menit Downtime?
Tiap angka sembilan punya batas downtime yang bisa dihitung, dan target yang lebih tinggi menaikkan biaya jauh lebih cepat daripada manfaatnya.
Bagaimana Menetapkan Tingkat Keparahan Insiden dan Waktu Respons yang Bisa Diuji?
Bagi insiden ke tingkat keparahan, lalu tetapkan waktu respons dan pemulihan terpisah untuk tiap tingkat.
Apa Saja yang Termasuk Ruang Lingkup Pemeliharaan dan Mana yang Perlu Dipisah?
Perbaikan bug, pemeliharaan preventif, dan permintaan fitur baru harus ditulis terpisah agar tidak jadi sengketa biaya.
Bagaimana Pemeliharaan Keamanan dan Pencadangan Diatur agar Tidak Jadi Janji Kosong?
Tulis jadwal tambalan, frekuensi cadangan, dan uji pemulihan sebagai kewajiban terukur, bukan sebagai kalimat umum.
Apa Kata PP 33/2026 untuk Vendor yang Masih Mengakses Sistem Setelah Go-Live?
Vendor pemelihara yang menyentuh data pribadi menjadi prosesor, sehingga kontrak pemeliharaan perlu memuat unsur perjanjian dan jalur lapor insiden 3 x 24 jam.
Bagaimana Mengukur, Melaporkan, dan Menegosiasikan Kompensasi Pelanggaran SLA?
SLA hanya berguna jika ada laporan berkala, definisi pengukuran yang disepakati, dan konsekuensi yang proporsional.
Bagaimana Menyusun Biaya, Masa Garansi, dan Transisi Pemeliharaan Tanpa Kejutan?
Pisahkan garansi dari pemeliharaan berbayar, tetapkan indeksasi biaya, dan siapkan pasal serah terima jika vendor diganti.
Kesimpulan
SLA yang baik singkat, terukur, dan bisa diuji, serta ditulis sebelum go-live, bukan setelah insiden pertama.
Banyak proyek aplikasi perusahaan berakhir dengan pesta serah terima, lalu sunyi. Tim vendor pindah ke proyek berikutnya, tim internal baru mulai memakai sistem setiap hari, dan baru pada insiden pertama semua orang sadar bahwa tidak ada yang tahu siapa menelepon siapa. Kontrak pembangunan biasanya rinci soal fitur, tetapi sering tipis soal masa sesudah aplikasi hidup. Tulisan ini membantu manajer IT dan manajer pengadaan menyusun SLA dan kontrak pemeliharaan yang menutup celah itu sebelum tanda tangan.
Apa Itu SLA dan Mengapa Kontrak Pemeliharaan Tidak Boleh Berhenti di Serah Terima?
SLA adalah bagian kontrak yang mengukur kualitas layanan vendor dengan angka, misalnya persentase ketersediaan sistem, waktu respons saat ada laporan, dan waktu pemulihan setelah gangguan. Kontrak pemeliharaan menjadi payungnya, karena menjelaskan siapa memperbaiki apa, kapan, dan dengan biaya berapa setelah aplikasi dipakai.
Kontrak pembangunan dan kontrak pemeliharaan menjawab dua pertanyaan yang berbeda. Kontrak pembangunan menjawab apa yang harus selesai pada tanggal tertentu, dan keberhasilannya diuji lewat uji penerimaan pengguna. Kontrak pemeliharaan menjawab apa yang harus tetap berjalan setelah tanggal itu, dan keberhasilannya diuji setiap hari lewat pemakaian. Uji penerimaan hanya menangkap kondisi pada satu hari, sedangkan pemeliharaan menjaga kondisi itu selama bertahun-tahun.
Alasan praktisnya sederhana. Perangkat lunak tidak berhenti berubah setelah serah terima. Sistem operasi, pustaka, sertifikat keamanan, dan layanan pihak ketiga terus berubah, sementara pengguna menemukan pola pemakaian yang tidak terbayang saat desain. Aplikasi tanpa pemeliharaan terjadwal pelan-pelan menjadi sistem lama yang rapuh, dan akhirnya masuk daftar yang perlu dimodernisasi, seperti dibahas di Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia.
Data industri memperlihatkan bahwa gangguan layanan bukan kejadian langka. Uptime Institute, lembaga riset ketahanan pusat data, dalam laporan Annual Outage Analysis 2026 yang diumumkan pada 13 Mei 2026 menyebut bahwa dalam survei tahunan 2025, sebanyak 57 persen responden menilai gangguan besar terakhir mereka menelan biaya lebih dari 100.000 dolar AS. Untuk tahun kedua berturut-turut, 1 dari 5 responden melaporkan biaya di atas 1 juta dolar AS.
Laporan yang sama menemukan bahwa penyedia layanan TI dan pusat data pihak ketiga, termasuk penyedia cloud, telekomunikasi, dan kolokasi, menyumbang sekitar dua pertiga dari gangguan yang dilaporkan secara publik selama sembilan tahun pencatatan. Uptime menyebut pergeseran struktural ini mungkin masih memerlukan penyesuaian di tingkat kontraktual dan finansial. Artinya, ketergantungan pada pihak ketiga perlu diatur di kontrak, bukan dianggap urusan teknis semata.
Karena itu kontrak pemeliharaan sebaiknya dirancang bersamaan dengan kontrak pembangunan dan masuk dokumen pengadaan sejak awal. Panduan menyusun kerangka acuan kerja dan harga perkiraan sendiri di Bagaimana Menyusun KAK, HPS, dan Kontrak Proyek Aplikasi agar Pengadaan Tidak Tersendat? membantu menaruh biaya pemeliharaan sejak tahap perencanaan, sehingga tidak muncul sebagai tambahan mendadak setelah anggaran proyek habis.
Berapa Target Ketersediaan yang Realistis dan Apa Artinya dalam Menit Downtime?
Target ketersediaan adalah persentase waktu sistem dapat dipakai dalam satu periode. Menurut tabel ketersediaan Google dalam buku Site Reliability Engineering, 99,9 persen berarti downtime maksimal 8,76 jam per tahun, sedangkan 99,99 persen hanya 52,6 menit per tahun. Selisih satu angka sembilan mengubah biaya dan cara kerja vendor secara drastis.
Angka di kontrak sering terdengar kecil sehingga mudah disepakati tanpa dihitung. Tabel yang sama memuat konversi lain yang berguna. Ketersediaan 99 persen mengizinkan 3,65 hari downtime per tahun atau 7,2 jam per bulan. Ketersediaan 99,5 persen mengizinkan 1,83 hari per tahun atau 3,6 jam per bulan. Ketersediaan 99,9 persen mengizinkan 43,2 menit per bulan, dan 99,99 persen mengizinkan 4,32 menit per bulan. Untuk 99,999 persen, batasnya tinggal 5,26 menit per tahun.
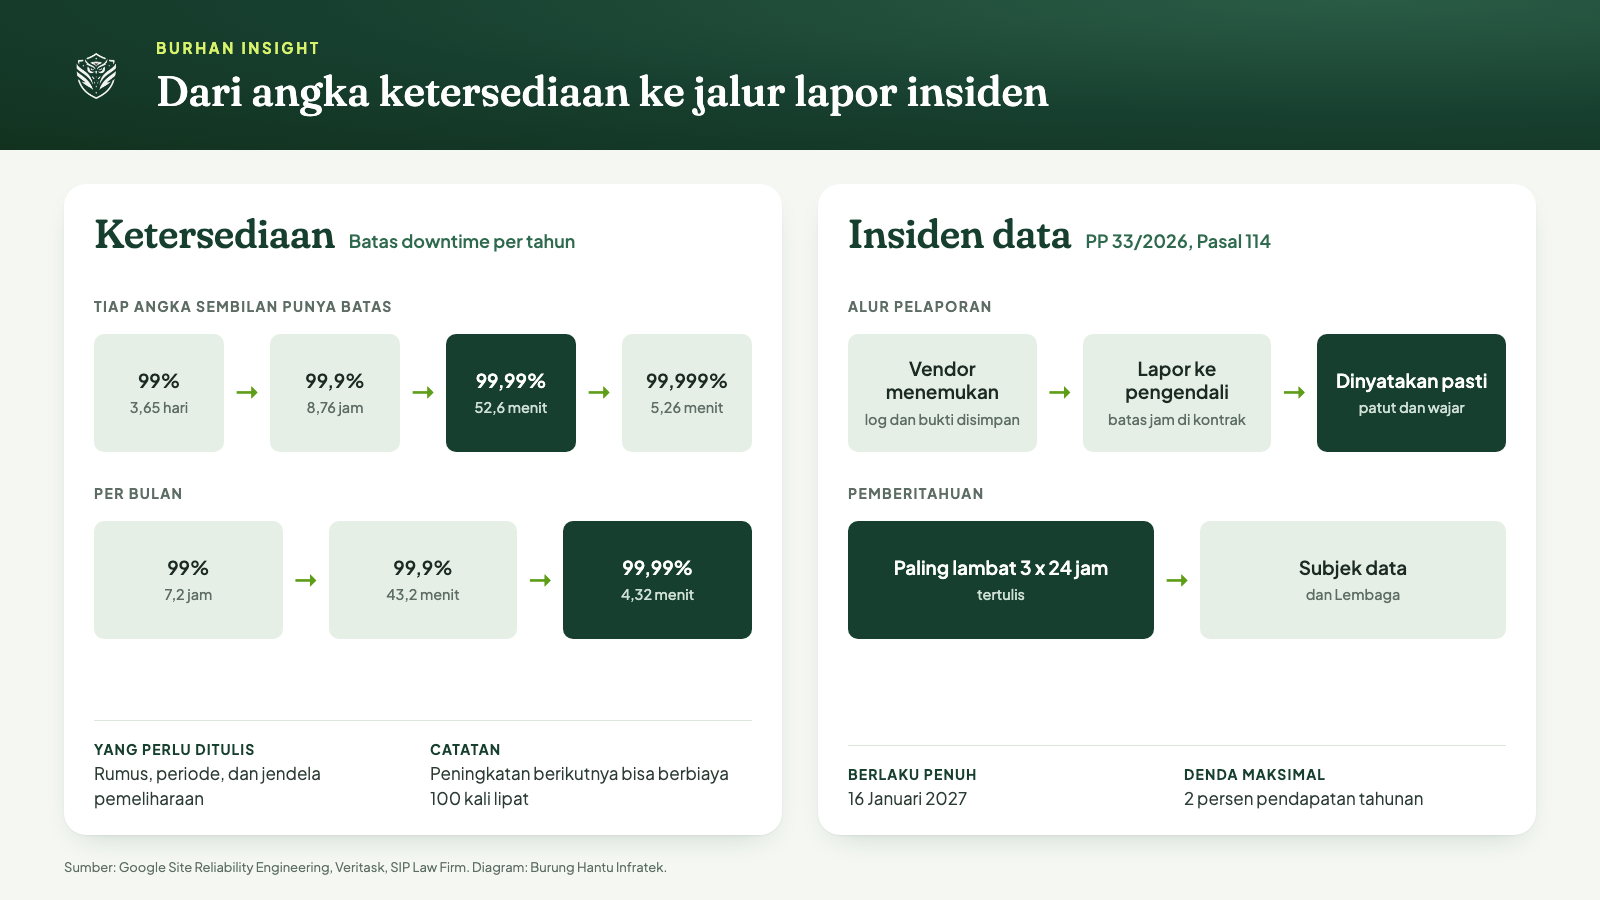
Diagram batas downtime dan alur pelaporan insiden data. Diolah Burung Hantu Infratek dari Google Site Reliability Engineering, Veritask, dan SIP Law Firm.
Menuntut angka tertinggi tidak selalu bijak. Marc Alvidrez, penulis bab Embracing Risk dalam buku itu, menjelaskan bahwa Google sengaja tidak mengejar keandalan 100 persen karena peningkatan keandalan berikutnya bisa berbiaya 100 kali lipat dari peningkatan sebelumnya. Ia menulis bahwa “a user on a 99% reliable smartphone cannot tell the difference between 99.99% and 99.999% service reliability”. Pengguna pada perangkat yang hanya 99 persen andal tidak merasakan beda antara dua angka tertinggi itu.
Pesan praktisnya, tentukan target dari kebutuhan bisnis, bukan dari rasa gengsi. Buku yang sama menyebut target ketersediaan sebagai batas minimum sekaligus batas maksimum, karena melampaui target terlalu jauh menyia-nyiakan kesempatan menambah fitur, membereskan utang teknis, atau menekan biaya operasi. Pertanyaan yang tepat bukan berapa angka tertinggi yang bisa dijanjikan vendor, melainkan berapa lama bisnis sanggup berhenti sebelum kerugian terasa.
Langkah kerja yang masuk akal terdiri atas tiga pertanyaan berikut. Ini rekomendasi kami, bukan ketentuan resmi.
Jam kritis. Tentukan jam operasional yang paling merugikan bila sistem mati, misalnya jam transaksi atau jam penutupan pembukuan, lalu minta target yang lebih ketat pada jam itu.
Dampak per jam. Hitung perkiraan kerugian satu jam downtime, mencakup transaksi hilang, lembur manual, dan denda layanan kepada pelanggan.
Biaya peningkatan. Minta vendor menghitung harga dua tingkat ketersediaan berdampingan agar manajemen bisa memilih dengan data.
Satu hal lagi yang perlu ditulis eksplisit adalah pengecualian. Pemeliharaan terjadwal yang diumumkan lebih dulu biasanya tidak dihitung sebagai downtime, tetapi jendelanya harus dibatasi, misalnya jam dan durasi maksimal per bulan. Tanpa batas itu, vendor secara teknis bisa memenuhi angka 99,9 persen sambil menjadwalkan pemeliharaan setiap hari kerja.
Bagaimana Menetapkan Tingkat Keparahan Insiden dan Waktu Respons yang Bisa Diuji?
Tingkat keparahan mengelompokkan insiden menurut dampaknya pada bisnis, misalnya sistem mati total, fungsi utama terganggu, atau gangguan kecil. Tiap tingkat diberi dua waktu terpisah, yaitu waktu respons sampai vendor mulai menangani dan waktu pemulihan sampai layanan normal kembali. Pemisahan ini mencegah vendor menjawab cepat tetapi memulihkan lambat.
Banyak kontrak hanya menulis satu angka, misalnya respons dalam empat jam. Angka itu terdengar tegas, padahal tidak menjawab kapan sistem kembali dipakai. Vendor bisa membalas dalam sepuluh menit dengan kalimat sopan, lalu memperbaiki dalam tiga hari, dan kontrak tetap terpenuhi. Karena itu pisahkan respons, penanganan, dan pemulihan sebagai tiga ukuran yang masing-masing punya jam mulai dan jam selesai.
Tabel tingkat keparahan sebaiknya dibuat bersama tim bisnis, bukan hanya tim IT, karena yang dinilai adalah dampak pada pekerjaan. Contoh kerangka berikut hanya ilustrasi struktur, angka waktunya harus disesuaikan dengan kebutuhan masing-masing perusahaan.
Tingkat 1, kritis. Sistem mati total atau data rusak, misalnya pengguna tidak dapat masuk sama sekali. Respons paling cepat, dukungan berjalan terus tanpa henti sampai pulih, dan manajer vendor ikut dihubungi.
Tingkat 2, tinggi. Fungsi utama terganggu tetapi ada jalan memutar, misalnya laporan tidak bisa diunduh sementara transaksi tetap berjalan.
Tingkat 3, sedang. Fungsi pendukung bermasalah dan tidak menghentikan pekerjaan inti.
Tingkat 4, rendah. Gangguan tampilan atau permintaan kecil yang dapat dijadwalkan ke jendela pemeliharaan berikutnya.
Hal yang sering terlewat adalah siapa yang berhak menetapkan tingkat. Jika vendor yang menentukan sendiri, insiden gawat mudah diturunkan menjadi tingkat rendah agar waktunya longgar. Tulis bahwa perusahaan yang menetapkan tingkat awal berdasarkan kriteria di lampiran, dan vendor boleh mengajukan perubahan tingkat dengan alasan tertulis. Tulis juga kanal resmi pelaporan, misalnya portal tiket dan nomor telepon darurat, serta jam layanan yang berlaku.
Waktu respons juga harus bisa diuji sebelum go-live. Lakukan simulasi insiden pada fase uji, misalnya melaporkan gangguan palsu di luar jam kerja dan mencatat berapa lama vendor menjawab. Catatan prosedur insiden seperti ini selaras dengan temuan Uptime pada 2026 bahwa kegagalan mengikuti prosedur yang ada tetap menjadi penyebab utama gangguan akibat kesalahan manusia, bersama proses yang tidak konsisten atau tidak jelas. Prosedur yang tidak pernah dilatih jarang berjalan mulus saat dibutuhkan.
Apa Saja yang Termasuk Ruang Lingkup Pemeliharaan dan Mana yang Perlu Dipisah?
Ruang lingkup pemeliharaan umumnya terbagi empat jenis, yaitu perbaikan bug, pemeliharaan preventif, penyesuaian terhadap perubahan lingkungan, dan permintaan fitur baru. Tiga yang pertama lazim masuk biaya pemeliharaan tetap, sedangkan fitur baru sebaiknya diperlakukan sebagai pekerjaan terpisah dengan estimasi dan persetujuan sendiri.
Sengketa biaya pemeliharaan paling sering lahir dari batas yang kabur antara bug dan permintaan baru. Perusahaan menyebut sesuatu bug karena tidak sesuai harapan, sedangkan vendor menyebutnya fitur baru karena tidak tertulis di spesifikasi. Cara menghindarinya adalah menjadikan dokumen spesifikasi dan hasil uji penerimaan sebagai acuan. Perilaku yang berbeda dari dokumen itu adalah bug, perilaku yang tidak pernah ada di dokumen adalah permintaan baru. Pembahasan tentang dokumen acuan ini ada di Bagaimana UAT dan Serah Terima Aplikasi Vendor Dijalankan agar Tidak Jadi Sengketa?
Berikut pembagian yang lazim dipakai, sebagai rekomendasi kami untuk ditulis di lampiran kontrak.
Perbaikan korektif. Memperbaiki cacat yang membuat aplikasi tidak sesuai spesifikasi yang sudah diterima. Biasanya masuk biaya tetap.
Pemeliharaan preventif. Pembaruan pustaka, tambalan keamanan, pembersihan data, dan pemantauan rutin sebelum masalah muncul.
Pemeliharaan adaptif. Penyesuaian karena lingkungan berubah, misalnya versi peramban baru, versi sistem operasi baru, atau perubahan antarmuka layanan pihak ketiga seperti penyedia pembayaran.
Pengembangan baru. Fitur atau laporan yang belum ada. Ditawarkan per estimasi, atau memakai paket jam kerja yang dibeli di muka dengan tarif yang sudah disepakati.
Pemeliharaan adaptif perlu perhatian khusus karena sering jatuh di wilayah abu-abu. Jika vendor menyatakan perubahan versi pustaka sebagai permintaan baru, perusahaan bisa tersandera biaya tambahan hanya untuk mempertahankan fungsi yang sudah ada. Tulis bahwa penyesuaian yang diperlukan agar fungsi yang sudah diterima tetap berjalan termasuk pemeliharaan, dengan batas jam kerja per bulan, dan sisanya dihitung terpisah.
Daftar komponen yang ditanggung juga harus eksplisit. Sebutkan lingkungan produksi, pengembangan, dan uji, basis data, integrasi dengan sistem lain, serta perangkat bantu seperti pemantauan dan penjadwal tugas. Sistem yang tidak tercantum di lampiran biasanya dianggap di luar tanggung jawab vendor. Pada aplikasi yang terhubung ke banyak sistem, daftar ini menentukan siapa yang dihubungi ketika sebuah integrasi putus. Bahasan biaya yang sering terlewat di proyek aplikasi tersedia di Apa Saja Komponen Biaya Pembuatan Aplikasi Perusahaan dan Mana yang Sering Terlewat?
Bagaimana Pemeliharaan Keamanan dan Pencadangan Diatur agar Tidak Jadi Janji Kosong?
Pemeliharaan keamanan dan pencadangan perlu ditulis sebagai kewajiban terukur dengan jadwal, bukti, dan uji. Contohnya batas waktu penerapan tambalan keamanan setelah dirilis, frekuensi dan lokasi cadangan, serta uji pemulihan berkala. Kalimat umum seperti “vendor menjaga keamanan sistem” tidak bisa diuji dan tidak bisa ditagih.
Untuk tambalan keamanan, minta vendor menetapkan jendela waktu menurut tingkat risiko. Celah yang dieksploitasi aktif tentu perlu penanganan jauh lebih cepat daripada celah berisiko rendah. Kontrak juga perlu menyebut cara vendor memantau pengumuman kerentanan pada komponen yang dipakai aplikasi, karena celah di pustaka pihak ketiga sering lebih berbahaya daripada kode buatan sendiri. Hasil uji penetrasi berkala menjadi bukti pendukung, dan penjelasan kapan uji itu wajib ada tersedia di Apa Itu Uji Penetrasi dan Kapan Aplikasi Perusahaan Wajib Diuji Sebelum Go-Live?
Pencadangan punya jebakan klasik. Banyak perusahaan memiliki cadangan, tetapi tidak pernah mencoba memulihkannya. Cadangan yang tidak pernah diuji hanyalah asumsi. Kontrak sebaiknya mewajibkan uji pemulihan terjadwal, misalnya sekali per kuartal, dengan laporan yang mencatat berapa lama pemulihan berlangsung dan apakah data yang pulih utuh.
Dua istilah perlu dituliskan dengan angka. Recovery time objective atau RTO adalah batas waktu sistem harus pulih setelah gangguan. Recovery point objective atau RPO adalah batas jumlah data yang boleh hilang, diukur sebagai jarak waktu dari cadangan terakhir. Keduanya menentukan frekuensi cadangan dan arsitektur pemulihan. Pembahasan rencana pemulihan bencana yang lebih lengkap ada di Bagaimana Perusahaan Menyiapkan Disaster Recovery Sebelum Pusat Data Lumpuh?
Uptime Institute mencatat bahwa gangguan yang berkaitan dengan serat optik dan konektivitas makin sering muncul dan lebih mungkin berujung pada gangguan berkepanjangan. Laporan 2026 itu juga menyebut bahwa penilaian ketahanan masih lebih berfokus pada sistem internal daripada risiko eksternal dan sistemik. Konsekuensinya bagi kontrak, pemeliharaan sebaiknya mencakup ketergantungan di luar server vendor, misalnya jalur jaringan cadangan dan rencana saat penyedia layanan pihak ketiga terganggu.
Terakhir, pantauan keamanan sehari-hari perlu kejelasan peran. Jika perusahaan sudah punya pusat operasi keamanan sendiri, kontrak harus menyebut bagaimana log aplikasi dialirkan ke sana dan siapa yang bertindak ketika ada peringatan. Pembahasan kapan perusahaan perlu membangun fungsi itu ada di Apa Itu Security Operation Center dan Kapan Perusahaan Perlu Membangunnya?
Apa Kata PP 33/2026 untuk Vendor yang Masih Mengakses Sistem Setelah Go-Live?
Vendor pemelihara yang mengakses, menyimpan, atau memeriksa data pribadi atas nama perusahaan berperan sebagai prosesor data pribadi. Menurut ulasan Veritask atas Pasal 13 sampai 16 PP 33/2026, hubungan itu harus diikat perjanjian tertulis yang memuat cakupan, tujuan, kategori subjek data, jangka waktu, hak dan kewajiban, serta mekanisme pengawasan dan audit.
PP 33/2026 ditetapkan dan diundangkan pada 16 Juli 2026, lalu baru wajib dipatuhi penuh mulai 16 Januari 2027, enam bulan setelahnya. Bagi kontrak pemeliharaan yang berjalan melewati tanggal itu, artinya jelas. Vendor yang membuka basis data produksi untuk memperbaiki bug, memeriksa log, atau memulihkan cadangan sedang memproses data pribadi, sehingga lampiran perjanjian pemrosesan data sebaiknya sudah ada sebelum tenggat itu. Detail perjanjian prosesor dibahas di Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?
Bagian yang paling menyentuh SLA adalah pemberitahuan kegagalan pelindungan data. Menurut Veritask atas Pasal 114, pengendali wajib menyampaikan pemberitahuan secara tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan Lembaga sejak kegagalan diketahui secara pasti, patut, dan wajar. Ketika kegagalan mengganggu pelayanan publik atau berdampak serius pada masyarakat, Pasal 115 menambah kewajiban memberi tahu masyarakat umum.
SIP Law Firm menambahkan nuansa penting bahwa hitungan 3 x 24 jam baru berjalan setelah kegagalan dinyatakan pasti, patut, dan wajar berdasarkan dokumentasi seperti log sistem dan laporan forensik. Konsekuensi untuk kontrak pemeliharaan langsung terasa. Kualitas log dan kecepatan vendor menyerahkan bukti menentukan seberapa cepat perusahaan dapat menyatakan sebuah insiden pasti, sehingga SLA insiden keamanan perlu mengatur kewajiban menyimpan dan menyerahkan log.
Pasal 116 sampai 119, menurut Veritask, mewajibkan pengendali mendokumentasikan tiap kegagalan, mencakup data yang dilindungi, deskripsi kejadian, dampak, upaya penanganan dan pemulihan, serta jangka waktu pemberitahuan. Pengendali juga wajib punya kebijakan internal tentang pembagian peran dan mekanisme analisis insiden. Kami tidak menemukan batas waktu eksplisit bagi prosesor untuk melapor ke pengendali dalam ulasan yang kami buka, jadi kontrak perlu menetapkannya sendiri, dalam hitungan jam, sebagai rekomendasi kami.
Risikonya tidak kecil. Pasal 185, menurut SIP Law Firm, menetapkan denda administratif paling tinggi 2 persen dari pendapatan tahunan, dan pendapatan yang dimaksud adalah arus masuk ekonomi bruto, bukan laba bersih. Lembaga pengawas belum sepenuhnya terbentuk, tetapi SIP Law Firm menegaskan bahwa kewajiban dalam UU PDP sudah berjalan dan Pasal 223 menyatakan pemrosesan tetap dilakukan sepanjang tidak bertentangan dengan PP 33/2026. Tim hukum tetap perlu mencocokkan pasal dengan teks resmi sebelum kontrak ditandatangani.
Bagaimana Mengukur, Melaporkan, dan Menegosiasikan Kompensasi Pelanggaran SLA?
SLA yang efektif punya tiga unsur, yaitu definisi pengukuran yang disepakati, laporan berkala dari sumber yang bisa diperiksa perusahaan, dan konsekuensi yang proporsional bila target meleset. Tanpa ketiganya, angka di kontrak hanya hiasan yang baru dibahas ketika hubungan sudah memburuk.
Mulai dari definisi. Tulis rumus ketersediaan, misalnya waktu total dikurangi waktu gangguan dibagi waktu total, serta periode hitungnya, bulanan atau triwulan. Tentukan apa yang dihitung sebagai gangguan, apakah sistem yang lambat tetapi masih menjawab ikut dihitung, dan dari titik mana pengukuran dilakukan. Buku Site Reliability Engineering menyarankan metrik agregat, misalnya persentase seluruh operasi yang gagal, untuk layanan yang hanya tersedia sebagian karena beberapa replika mati atau beban berubah sepanjang hari. Ukuran semacam ini lebih jujur daripada sekadar menghitung lamanya sistem mati total.
Kedua, sumber data. Laporan yang hanya ditulis vendor mudah dipertanyakan. Lebih baik ada alat pemantau independen yang dapat dilihat perusahaan, atau minimal akses baca ke dasbor pemantauan. Laporan bulanan sebaiknya memuat angka ketersediaan, daftar insiden berikut tingkat dan waktu penanganannya, analisis penyebab insiden besar, serta tindakan pencegahan yang dijanjikan. Pertemuan tinjauan layanan berkala, misalnya bulanan atau triwulan, membuat laporan itu benar-benar dibaca.
Ketiga, kompensasi. Skema yang lazim adalah kredit layanan, yaitu potongan biaya pemeliharaan bulan berikutnya yang membesar seiring tingkat pelanggaran. Skema ini mudah dijalankan, tetapi punya batas. Kredit sebesar sekian persen biaya bulanan jarang menutup kerugian bisnis akibat sistem yang mati berjam-jam. Karena itu kontrak biasanya juga memuat hak keluar bila pelanggaran berulang, misalnya beberapa bulan beruntun di bawah target, tanpa denda pemutusan.
Hindari dua ekstrem. Denda terlalu ringan membuat SLA tidak berarti, sedangkan denda terlalu berat mendorong vendor menaikkan harga atau menolak insiden yang sulit diukur. Uptime Institute menunjukkan bahwa biaya gangguan nyata bagi banyak organisasi, dengan 57 persen responden melaporkan lebih dari 100.000 dolar AS pada gangguan besar terakhir. Perusahaan yang tahu perkiraan kerugian per jam punya dasar kuat untuk menimbang kompensasi yang wajar.
Terakhir, simpan catatan. Semua laporan insiden, tiket, dan kesepakatan lisan perlu masuk risalah tertulis. Pola pelanggaran yang berulang hanya bisa dibuktikan bila tanggal, durasi, dan tingkat insiden tercatat rapi. Pemilihan vendor yang terbiasa dengan disiplin ini dibahas di Apa yang Harus Dicek Sebelum Memilih Vendor IT untuk Proyek Infrastruktur?
Bagaimana Menyusun Biaya, Masa Garansi, dan Transisi Pemeliharaan Tanpa Kejutan?
Biaya pemeliharaan sebaiknya dipisahkan dari garansi. Garansi adalah masa ketika vendor memperbaiki cacat dari proyek tanpa biaya tambahan, sedangkan pemeliharaan berbayar mencakup layanan berkelanjutan setelahnya. Kontrak perlu menyebut tanggal mulai dan berakhirnya garansi, cakupannya, serta kapan biaya pemeliharaan mulai berjalan.
Kesalahan umum adalah membiarkan masa garansi dan pemeliharaan berbayar tumpang tindih atau berjeda. Jika garansi berakhir pada akhir bulan dan pemeliharaan baru berlaku bulan berikutnya, ada periode tanpa perlindungan. Sebaliknya, jika pemeliharaan berbayar dimulai sebelum garansi berakhir, perusahaan membayar untuk layanan yang seharusnya gratis. Selisih beberapa minggu bisa bernilai besar pada proyek aplikasi skala perusahaan.
Struktur biaya yang lazim terdiri atas biaya tetap tahunan atau bulanan untuk pemeliharaan rutin, ditambah paket jam kerja untuk permintaan di luar cakupan. Biaya tetap lazim dinyatakan sebagai persentase dari nilai proyek, tetapi angka persentasenya berbeda antarvendor, jadi tidak ada patokan tunggal yang bisa kami sebut dengan yakin. Yang bisa dipastikan adalah perlunya rincian apa saja yang termasuk, tarif per peran untuk pekerjaan tambahan, dan aturan kenaikan tahunan.
Aturan kenaikan tahunan sering lolos dari perhatian. Kontrak tiga atau lima tahun tanpa pasal indeksasi memberi vendor alasan menawar ulang di tahun kedua. Pasal yang jelas, misalnya batas kenaikan maksimal per tahun yang dikaitkan dengan indikator publik, melindungi kedua pihak. Perusahaan juga perlu menimbang klausul tarif tetap untuk periode awal supaya anggaran dapat direncanakan.
Bagian terakhir yang jarang dibahas adalah transisi. Vendor bisa diganti karena kinerja, karena merger, atau karena kontrak habis. Pasal serah terima pemeliharaan melindungi perusahaan dengan memastikan kode sumber, dokumentasi, akses lingkungan, kredensial, dan data konfigurasi dapat diserahkan, termasuk masa pendampingan oleh vendor lama selama beberapa minggu. Tanpa pasal ini, pengetahuan sistem terkunci di kepala tim vendor.
Pertimbangkan juga rencana lima tahun. Aplikasi yang dibangun hari ini akan menghadapi pembaruan teknologi, perubahan aturan, dan pergantian tim. Kontrak pemeliharaan yang menyediakan tinjauan arsitektur tahunan dan daftar utang teknis membantu manajemen memutuskan kapan sistem layak dimodernisasi, bukan menunggu rusak. Gambaran infrastruktur pendukungnya dibahas di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Pertanyaan yang Sering Diajukan
Apa bedanya SLA dengan kontrak pemeliharaan aplikasi?
SLA adalah bagian kontrak yang mengukur layanan dengan angka, seperti ketersediaan, waktu respons, dan waktu pemulihan. Kontrak pemeliharaan lebih luas karena juga mengatur ruang lingkup pekerjaan, biaya, masa garansi, keamanan, dan serah terima. SLA biasanya menjadi lampiran atau bab di dalam kontrak pemeliharaan.
Berapa ketersediaan 99,9 persen dalam waktu downtime?
Menurut tabel ketersediaan Google dalam buku Site Reliability Engineering, 99,9 persen mengizinkan downtime maksimal 8,76 jam per tahun atau 43,2 menit per bulan. Angka 99,99 persen mengizinkan 52,6 menit per tahun, dan 99,5 persen mengizinkan 1,83 hari per tahun.
Apakah vendor pemeliharaan aplikasi termasuk prosesor data pribadi?
Ya, jika vendor mengakses, menyimpan, atau memeriksa data pribadi atas nama perusahaan, misalnya saat memperbaiki bug di basis data produksi. Menurut ulasan Veritask atas Pasal 13 sampai 16 PP 33/2026, hubungan itu harus diikat perjanjian tertulis. Vendor yang tidak menyentuh data biasanya bukan prosesor.
Berapa lama batas pemberitahuan jika terjadi kebocoran data pribadi?
Menurut Veritask atas Pasal 114 PP 33/2026, pengendali wajib memberi tahu subjek data dan Lembaga secara tertulis paling lambat 3 x 24 jam sejak kegagalan diketahui secara pasti, patut, dan wajar. Kontrak vendor perlu menetapkan batas lapor yang lebih pendek agar pengendali sempat memenuhi tenggat itu.
Apa yang terjadi pada pemeliharaan jika vendor diganti di tengah kontrak?
Tanpa pasal serah terima, perusahaan bisa kehilangan akses ke kode sumber, dokumentasi, dan kredensial. Karena itu kontrak sebaiknya mewajibkan vendor lama menyerahkan semuanya dan mendampingi vendor baru selama masa transisi yang disepakati, lengkap dengan daftar aset dan format penyerahannya.
Kesimpulan
SLA dan kontrak pemeliharaan adalah jaring pengaman yang bekerja setelah semua orang mengira proyek selesai. Isi yang paling menentukan adalah target ketersediaan yang dihitung dalam menit, tingkat keparahan insiden dengan waktu respons dan pemulihan yang terpisah, ruang lingkup yang memisahkan bug dari permintaan baru, kewajiban keamanan dan pencadangan yang bisa diuji, serta laporan berkala dengan konsekuensi yang proporsional.
Waktu terbaik menulisnya adalah sebelum go-live, ketika perusahaan masih punya daya tawar dan vendor masih bersemangat. Mulailah dengan menghitung kerugian satu jam downtime, memetakan vendor yang menyentuh data pribadi menjelang berlakunya PP 33/2026 pada 16 Januari 2027, lalu menguji jalur lapor insiden lewat simulasi. Kontrak yang singkat, terukur, dan pernah diuji lebih berguna daripada dokumen tebal yang tidak pernah dibuka.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Uptime Announces Annual Outage Analysis Report 2026 - ITWeb Africa (Business Wire)
[2] Embracing Risk - Google Site Reliability Engineering
[3] Appendix A. Availability Table - Google Site Reliability Engineering