
Apa Itu Security Operation Center dan Kapan Perusahaan Perlu Membangunnya?
Security Operation Center atau SOC adalah pusat kerja yang memantau, mendeteksi, dan menanggapi ancaman siber pada jaringan, sistem, dan aplikasi perusahaan setiap saat. Sederhananya, SOC adalah ruang jaga keamanan digital yang tidak pernah tutup. Tulisan ini membahas pengertian SOC, orang yang bekerja di dalamnya, alasan pemantauan terus-menerus makin mendesak, pelajaran dari insiden PDNS 2, aturan yang menyentuh SOC, pilihan membangun sendiri atau memakai layanan terkelola, komponen yang perlu disiapkan, hingga tahapan membangun SOC yang realistis.
TLDR
Apa yang Dimaksud dengan Security Operation Center?
SOC adalah fungsi pusat yang menyatukan manusia, proses, dan teknologi untuk mendeteksi serta menanggapi ancaman siber secara berkelanjutan.
Siapa Saja yang Bekerja di Dalam SOC?
Tim SOC terdiri dari manajer, analis, insinyur keamanan, pemburu ancaman, dan penanggap insiden dengan tugas yang berbeda.
Mengapa Serangan Siber di Indonesia Menuntut Pemantauan Terus-Menerus?
BSSN mencatat sekitar 5,5 miliar serangan sepanjang 2025 dan 1,52 miliar dalam 3,5 bulan pertama 2026, sementara ransomware mengincar sektor yang tidak boleh berhenti beroperasi.
Apa Pelajaran dari Insiden PDNS 2 bagi Tim Keamanan Perusahaan?
Serangan PDNS 2 berjalan lebih dari dua hari sebelum enkripsi, sehingga deteksi dini dan cadangan data terisolasi menentukan seberapa parah dampaknya.
Aturan Apa yang Menyentuh SOC dan Kompetensinya di Indonesia?
Peraturan BSSN Nomor 2 Tahun 2026 menetapkan jenjang kualifikasi profesi SOC, sedangkan Perpres 82/2022 mengatur pelindungan infrastruktur informasi vital.
Kapan Perusahaan Perlu Membangun SOC Sendiri dan Kapan Cukup Memakai Layanan Terkelola?
Pilihan bergantung pada kritisnya sistem, ketersediaan talenta, anggaran, dan kesiapan proses, dengan model hibrida sebagai jalan tengah.
Komponen Apa yang Harus Disiapkan Sebelum SOC Beroperasi?
Sumber log, platform korelasi, daftar aset penting, playbook respons, jalur eskalasi, dan cadangan data terisolasi harus siap sebelum analis pertama bekerja.
Bagaimana Tahapan Membangun SOC yang Realistis bagi Perusahaan dan BUMN?
Mulai dari aset paling kritis, tambah sumber log bertahap, latih respons lewat simulasi, lalu ukur waktu deteksi dan waktu pemulihan.
Kesimpulan
SOC bukan produk yang dibeli sekali, melainkan kemampuan yang dibangun bertahap dan diuji berkala.
Banyak perusahaan sudah memiliki firewall, antivirus, dan kebijakan keamanan di atas kertas, tetapi baru sadar ada masalah ketika layanan berhenti atau data muncul di forum jual beli. Jarak antara alat yang terpasang dan orang yang benar-benar memperhatikan peringatannya sering kali menjadi celah terbesar. Tulisan ini menjawab pertanyaan yang paling sering muncul di ruang rapat direksi dan divisi TI: apa itu SOC, apakah perusahaan Anda sudah membutuhkannya, dan bagaimana memulainya tanpa membakar anggaran.
Apa yang Dimaksud dengan Security Operation Center?
Security Operation Center atau SOC adalah fungsi inti keamanan siber yang memantau dan melindungi data, infrastruktur, dan transaksi organisasi. SOC menyatukan proses, teknologi, dan operasi keamanan agar ancaman terdeteksi dan ditanggapi secara real time, setiap saat, tanpa jeda malam atau akhir pekan.
Definisi tersebut sejalan dengan penjelasan Elastic dalam panduannya tentang SOC. Perusahaan perangkat lunak pencarian dan keamanan itu menyebut SOC sebagai pusat yang bisa berbentuk fisik, virtual, atau gabungan keduanya. Artinya, SOC tidak harus berupa ruangan penuh layar di lantai tertinggi gedung. Banyak organisasi menjalankan SOC dari beberapa lokasi, atau menyewanya dari penyedia layanan, selama fungsinya berjalan.
Perbedaan SOC dengan sekadar memasang alat keamanan terletak pada kata kerjanya. Firewall memblokir, antivirus membersihkan, tetapi SOC mengamati. Analis SOC membaca log dari banyak sumber sekaligus, mengaitkan kejadian yang tampak sepele, lalu memutuskan apakah rangkaian kejadian itu adalah serangan yang sedang berlangsung. Satu login dari luar negeri mungkin biasa saja. Satu login dari luar negeri yang disusul pemadaman antivirus dan penyalinan berkas dalam jumlah besar adalah cerita yang berbeda.
Tugas SOC tidak berhenti pada deteksi. Elastic menggambarkan SOC modern sebagai fungsi yang tidak hanya reaktif, tetapi juga memadukan intelijen ancaman terbaru tentang kerentanan, jalur serangan, dan perilaku pelaku untuk melindungi organisasi lebih awal. Di dalamnya ada pemburuan ancaman secara proaktif, yaitu mencari jejak penyusup yang belum memicu alarm, dan penanganan insiden yang cepat ketika serangan terbukti nyata.
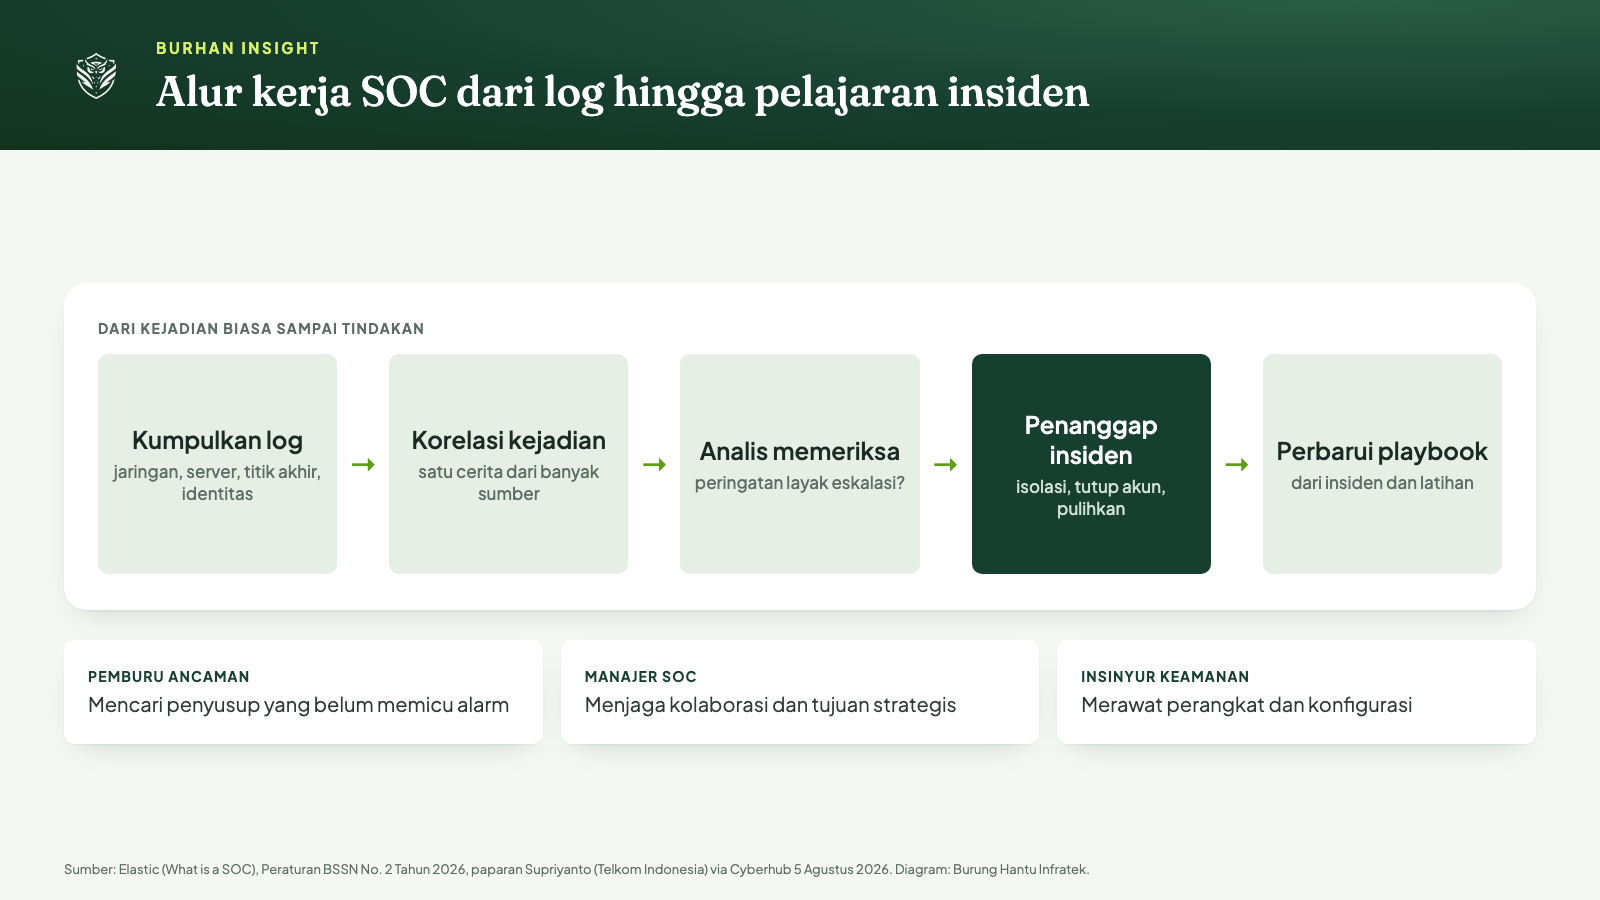
Diagram alur kerja SOC. Diolah Burung Hantu Infratek dari Elastic, Peraturan BSSN Nomor 2 Tahun 2026, dan paparan Supriyanto (Telkom Indonesia).
Bagi pembaca bisnis, cara paling mudah memahami SOC adalah membayangkan ruang kendali di pabrik atau pusat operasi jaringan listrik. Mesin tetap dipasangi pengaman, tetapi ada tim yang menatap panel sepanjang waktu dan tahu apa yang harus dilakukan ketika lampu merah menyala. SOC adalah versi digital dari ruang kendali itu, dengan aset yang dijaga berupa server, aplikasi, akun pengguna, dan data pelanggan.
Satu hal yang perlu diluruskan sejak awal: SOC bukan produk tunggal yang bisa dibeli lalu dinyalakan. Ia adalah kemampuan organisasi yang tersusun dari tim, prosedur, dan perangkat. Perusahaan yang membeli platform pemantauan mahal tanpa analis yang membaca hasilnya hanya memiliki dasbor yang indah, bukan SOC.
Siapa Saja yang Bekerja di Dalam SOC?
Tim SOC umumnya terdiri dari manajer SOC, analis keamanan, insinyur keamanan, administrator sistem, pemburu ancaman, dan penanggap insiden. Setiap peran memegang bagian berbeda dari satu alur yang sama, mulai dari memelihara alat pemantauan hingga memimpin pemulihan setelah serangan terkonfirmasi.
Elastic merinci pembagian tugas itu dengan cukup jelas. Manajer SOC memimpin operasi, menjaga kolaborasi, dan menyelaraskan pekerjaan tim dengan tujuan strategis organisasi. Insinyur keamanan mengelola dan merawat infrastruktur keamanan agar perangkat dan sistemnya terkonfigurasi dan teroptimasi dengan benar. Analis keamanan berada di garis depan, memeriksa peringatan yang masuk dan memutuskan mana yang layak dieskalasi.
Pemburu ancaman bekerja dengan logika yang berbeda dari analis harian. Mereka tidak menunggu alarm berbunyi, melainkan mengajukan hipotesis, misalnya bahwa sebuah kelompok ransomware sedang bersembunyi di server berkas, lalu mencari bukti di data log. Penanggap insiden masuk ketika dugaan menjadi kepastian. Mereka mengisolasi mesin yang terinfeksi, menutup akun yang bocor, dan memandu pemulihan sistem.
Administrator sistem melengkapi tim dengan pengetahuan tentang server dan jaringan yang dipantau. Tanpa mereka, analis kesulitan membedakan perubahan konfigurasi yang sah dari tindakan penyusup. Hubungan kerja antara SOC dan tim operasional TI karena itu perlu dirumuskan sejak awal, termasuk siapa yang dihubungi ketika sebuah server perlu diisolasi dan berapa lama jawaban diharapkan datang.
Di Indonesia, peta peran ini mulai mendapat pijakan resmi. Peraturan BSSN Nomor 2 Tahun 2026 mengatur penerapan Kerangka Kualifikasi Nasional Indonesia untuk tujuh bidang, yaitu Security Operation Center, Uji Keamanan Siber, Audit Keamanan Informasi, Kriptografi, Kesadaran Keamanan Informasi, Keamanan Informasi, dan Tanggap Insiden Siber. Dengan kata lain, profesi di dalam SOC kini punya jenjang kualifikasi yang bisa dirujuk perusahaan ketika menyusun lowongan, jalur karier, dan standar penilaian kompetensi.
Tantangan nyata bagi perusahaan Indonesia bukan mengenali peran-peran itu, melainkan mengisinya. Tim yang bekerja bergiliran agar pemantauan tidak terputus membutuhkan lebih banyak orang daripada yang terlihat di bagan organisasi. Karena itu banyak perusahaan menengah memilih memulai dengan beberapa peran inti di dalam perusahaan dan menyerahkan sisanya kepada mitra, topik yang dibahas pada bagian tentang pilihan membangun sendiri atau memakai layanan terkelola.
Mengapa Serangan Siber di Indonesia Menuntut Pemantauan Terus-Menerus?
Volume serangan siber terhadap Indonesia naik tajam dan pelakunya makin terorganisasi. Badan Siber dan Sandi Negara mencatat sekitar 5,5 miliar serangan siber terdeteksi sepanjang 2025, dan angka itu diperkirakan masih meningkat pada 2026. Pada skala sebesar itu, pemantauan berkala tidak lagi memadai.
Angka 5,5 miliar tersebut dikutip Kontan pada 19 Juni 2026 dalam laporan tentang ancaman siber terhadap pelaku usaha. Untuk 2026, data BSSN yang disampaikan Kepala Staf Kepresidenan Dudung Abdurachman menyebut sekitar 1,52 miliar serangan terjadi pada periode 1 Januari hingga 15 April 2026. Jumlah itu naik sekitar 714 persen dibandingkan rata-rata tahunan pada 2020 sampai 2024, sebagaimana dilaporkan Cyberhub pada 5 Agustus 2026.
Perlu hati-hati membaca angka sebesar itu. Miliaran serangan terdeteksi tidak sama dengan miliaran insiden yang berhasil menembus pertahanan. Sebagian besar adalah pemindaian otomatis dan percobaan masuk yang diblokir lapisan dasar. Yang penting bagi perusahaan adalah tren dan sasarannya: pemantauan oleh BSSN dan penyedia keamanan swasta sama-sama menunjukkan bahwa tekanan terus naik.
Ransomware menjadi gambaran paling konkret. Berdasarkan pemantauan situs kebocoran selama Januari sampai Juli 2026, sedikitnya 31 insiden ransomware menyerang organisasi di Indonesia, menurut Supriyanto, Security Expert PT Telkom Indonesia, dalam Data Security Summit 2026. Itu data agregat dari pemantauan swasta, bukan angka resmi pemerintah, sehingga jumlah sebenarnya bisa lebih tinggi. Kelompok yang paling aktif antara lain Nova Ransomware, Everest, dan LockBit 5.0, dengan sasaran utama instansi pemerintah dan sektor jasa keuangan.
Supriyanto menjelaskan alasannya: sasaran itu menyimpan data bernilai tinggi dan memiliki kebutuhan operasional yang tidak boleh berhenti. Prinsip yang sama berlaku bagi BUMN energi, telekomunikasi, kesehatan, dan logistik. Semakin mahal biaya berhenti beroperasi, semakin besar daya tekan tebusan, dan semakin berharga deteksi yang cepat.
Adithya Nugraputra, Head of Consulting PT Ensign InfoSecurity Indonesia, menambahkan sudut pandang industri. "Data bocor masih tinggi. Ransomware juga tetap ada, bukan hanya bank, tetapi rumah sakit, manufaktur maupun sektor lainnya," ujarnya kepada media di Jakarta. Ia juga menilai pelaku kini memakai kecerdasan buatan untuk menemukan celah dan mempercepat serangan, sehingga penyerang bergerak lebih cepat daripada organisasi yang membela sistemnya.
Kesimpulan praktisnya sederhana. Ketika penyerang beroperasi sepanjang waktu dan mengotomatiskan sebagian pekerjaannya, pertahanan yang hanya diperiksa pada jam kantor memberi mereka malam dan akhir pekan sebagai jendela bebas. SOC menutup jendela itu.
Apa Pelajaran dari Insiden PDNS 2 bagi Tim Keamanan Perusahaan?
Insiden Pusat Data Nasional Sementara 2 di Surabaya pada Juni 2024 menunjukkan bahwa serangan ransomware berlangsung dalam tahapan yang bisa dihentikan bila terdeteksi lebih awal. Lebih dari 210 lembaga pemerintah terdampak karena pertahanan lemah, bukan karena penyerangnya tak terkalahkan.
Menurut paparan Supriyanto, kelompok Brain Cipher, varian dari LockBit 3.0, menuntut tebusan sebesar 8 juta dolar AS. Layanan yang terganggu mencakup sistem imigrasi, Kartu Indonesia Pintar, hingga sertifikasi halal. Hasil investigasi yang ia paparkan menunjuk kelemahan mendasar: tata kelola keamanan yang belum matang, tidak adanya cadangan data yang benar-benar terisolasi, dan arsitektur sistem yang masih banyak celah.
Kronologi yang ia uraikan paling relevan bagi pembahasan SOC. Penyerang memperoleh akses awal ke jaringan pada 17 Juni 2024 pukul 23.15 WIB. Salah satu langkah pertamanya adalah mematikan Windows Defender secara manual, teknik yang dalam kerangka MITRE ATT&CK dikenal sebagai Impair Defenses. Pada 20 Juni pukul 00.54 WIB, pelaku mulai menjalankan muatan berbahaya, memasang berkas jahat, menghapus berkas sistem penting, lalu mengenkripsi data.
Artinya ada jeda lebih dari dua hari antara akses awal dan eksekusi. Jeda itu adalah kesempatan yang tersedia bagi tim pemantau. Pemadaman antivirus pada server produksi di tengah malam adalah kejadian yang semestinya memicu peringatan tingkat tinggi dan ditindaklanjuti manusia, bukan sekadar tercatat di log yang tidak dibaca siapa pun.
Supriyanto menekankan hal yang sama. "Deteksi dini pada fase pencurian identitas menjadi kesempatan terbaik untuk menghentikan serangan. Ketika ransomware sudah mulai mengenkripsi data, pilihan organisasi biasanya menjadi jauh lebih terbatas," katanya. Ia menjelaskan bahwa rantai serangan modern kerap dimulai dari malware pencuri informasi yang mengambil kata sandi, cookie, token autentikasi, dan akses VPN, lalu dijual di forum gelap kepada afiliasi ransomware.
Ada pula pergeseran pola. Menurut Supriyanto, pelaku dulu melakukan serangan cepat, tetapi kini bertahan lama di dalam jaringan korban seperti kelompok ancaman persisten tingkat lanjut untuk mengumpulkan informasi sebelum serangan utama. Pola bertahan lama itu memperbesar nilai pemburuan ancaman, karena penyusup yang tenang tidak memicu alarm otomatis.
Pelajaran untuk perusahaan swasta dan BUMN bisa dirangkum dalam tiga hal: pantau kejadian yang melemahkan pertahanan, siapkan cadangan data yang terpisah dari jaringan produksi, dan latih tim agar tahu siapa memutuskan apa saat dini hari. Persiapan pemulihan bencana yang lebih luas dibahas dalam Bagaimana Perusahaan Menyiapkan Disaster Recovery Sebelum Pusat Data Lumpuh?
Aturan Apa yang Menyentuh SOC dan Kompetensinya di Indonesia?
Indonesia belum memiliki pasal yang mewajibkan setiap perusahaan membangun SOC. Yang ada adalah aturan yang menyentuh SOC dari dua arah: pelindungan infrastruktur informasi vital lewat Perpres 82/2022 dan jenjang kompetensi profesi lewat Peraturan BSSN Nomor 2 Tahun 2026.
Peraturan BSSN Nomor 2 Tahun 2026 ditetapkan di Jakarta pada 22 Mei 2026, diundangkan pada 17 Juni 2026, dan berlaku sejak 17 Juni 2026. Dokumen setebal 89 halaman itu tercatat dalam Berita Negara 2026 Nomor 689 dan berstatus berlaku di Database Peraturan BPK. Dasar hukumnya mencakup Perpres Nomor 8 Tahun 2012 tentang Kerangka Kualifikasi Nasional Indonesia, Perpres Nomor 28 Tahun 2021, serta Peraturan BSSN Nomor 6 Tahun 2021 sebagaimana telah diubah dengan Peraturan BSSN Nomor 4 Tahun 2023.
Isinya penting dipahami dengan tepat. Peraturan ini mengatur penerapan kerangka penjenjangan kualifikasi kompetensi, yaitu cara menyandingkan dan menyetarakan pendidikan, pelatihan kerja, dan pengalaman kerja untuk pengakuan kompetensi pada tujuh bidang keamanan siber. Peraturan ini tidak mewajibkan perusahaan memiliki SOC. Manfaat praktisnya ada di sisi sumber daya manusia: perusahaan punya acuan nasional ketika menilai kemampuan analis SOC, penguji keamanan, auditor, dan penanggap insiden.
Aturan kedua adalah Peraturan Presiden Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital, ditetapkan dan diundangkan pada 24 Mei 2022 dan dimuat dalam Lembaran Negara 2022 Nomor 129. Perpres ini mengatur identifikasi sektor dan infrastruktur informasi vital, penyelenggaraan pelindungannya, pembinaan dan pengawasan, serta koordinasi penyelenggaraan pelindungan. Perpres ini terbit lebih dari 12 bulan lalu, tetapi tetap menjadi payung bagi perusahaan di sektor strategis.
Bagi BUMN yang sistemnya masuk kategori infrastruktur informasi vital, kemampuan mendeteksi dan menanggapi insiden menjadi bagian dari pelindungan yang diharapkan. Pembahasan lanjutan di DPR tentang rancangan undang-undang keamanan dan ketahanan siber juga layak dipantau, dan dampaknya bagi mitra TI diulas di Apa yang Perlu Dipenuhi Vendor IT soal Keamanan Siber Saat RUU KKS Dibahas DPR?
Perusahaan yang tidak masuk kategori vital tetap punya alasan bisnis. Klausul keamanan dalam kontrak pelanggan, kewajiban pelaporan insiden, dan persyaratan audit dari mitra besar makin sering menanyakan kemampuan deteksi. Menjawab pertanyaan itu dengan SOC yang berjalan lebih kuat daripada menjawabnya dengan dokumen kebijakan.
Kapan Perusahaan Perlu Membangun SOC Sendiri dan Kapan Cukup Memakai Layanan Terkelola?
Perusahaan perlu membangun SOC sendiri bila sistemnya sangat kritis, datanya sangat sensitif, dan talentanya bisa dipertahankan. Bila salah satu syarat itu belum terpenuhi, layanan SOC terkelola atau model hibrida biasanya lebih masuk akal secara biaya dan kesiapan.
Elastic mengakui bahwa SOC internal tidak mudah dibangun. Dalam panduannya, perusahaan itu menyebut membangun SOC membutuhkan banyak sumber daya dan profesional terampil, tetapi bagi sebagian organisasi tim internal tetap terjangkau. SOC terbesar di dunia bahkan memiliki puluhan staf yang tersebar di berbagai negara untuk menjaga respons 24 jam. Skala seperti itu jelas di luar kebutuhan kebanyakan perusahaan Indonesia.
Ada tiga model yang lazim dipertimbangkan. Model internal memberi kendali penuh atas data dan prosedur, tetapi menuntut biaya tetap tinggi dan tantangan merekrut serta mempertahankan analis. Model terkelola menyerahkan pemantauan harian kepada penyedia yang melayani banyak klien, sehingga biaya lebih mudah diprediksi, tetapi data log keluar dari batas perusahaan dan perlu kontrak yang rapi. Model hibrida menaruh peran pengambil keputusan dan pengetahuan bisnis di dalam, sedangkan pemantauan malam hari dan tugas rutin ditangani mitra.
Beberapa pertanyaan membantu menentukan pilihan. Seberapa mahal satu jam sistem utama berhenti? Apakah ada regulasi sektor atau persyaratan pelanggan yang menuntut deteksi dan pelaporan insiden? Berapa banyak sumber log yang harus dipantau? Apakah perusahaan sanggup menggaji analis yang bekerja bergiliran? Dan yang paling sering dilupakan, siapa yang berwenang memutuskan memutus koneksi server produksi pada pukul tiga pagi?
Jawaban atas pertanyaan terakhir menentukan apakah layanan terkelola efektif. Penyedia bisa mendeteksi serangan, tetapi tindakan seperti mengisolasi server atau menutup akun hanya bisa dilakukan dengan izin yang jelas. Kontrak dengan penyedia sebaiknya memuat batas wewenang tindakan otomatis, waktu respons, bentuk laporan, serta kewajiban menjaga kerahasiaan data, sebagaimana pembahasan tentang prosesor data pribadi di Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?
Untuk sebagian besar perusahaan dan BUMN yang baru memulai, jalan paling realistis adalah hibrida. Bentuk satu fungsi koordinasi keamanan di dalam organisasi, tetapi pemantauan terus-menerus bisa dimitrakan lebih dulu sambil kemampuan internal tumbuh. Jangan lupa menetapkan sejak awal kapan perusahaan siap menarik fungsi itu ke dalam.
Komponen Apa yang Harus Disiapkan Sebelum SOC Beroperasi?
SOC yang berfungsi membutuhkan tiga lapis: orang, proses, dan teknologi. Banyak proyek SOC gagal bukan karena platformnya buruk, melainkan karena lapis proses dan orangnya belum siap ketika alat sudah menyala dan peringatan mulai berdatangan.
Daftar berikut merangkum komponen yang sebaiknya siap sebelum SOC dinyatakan beroperasi.
Daftar aset penting. Tentukan sistem mana yang paling merugikan bila berhenti atau bocor, misalnya aplikasi keuangan, sistem pengadaan, dan basis data pelanggan, supaya pemantauan dimulai dari yang paling berharga.
Sumber log yang relevan. Kumpulkan log dari jaringan, server, titik akhir, layanan awan, dan sistem identitas. Elastic menyebut analisis log, lalu lintas jaringan, dan data titik akhir sebagai bahan utama deteksi.
Platform korelasi. Pilih perangkat yang mengaitkan kejadian dari banyak sumber menjadi satu cerita, agar analis tidak membuka belasan layar terpisah.
Playbook respons. Tulis langkah baku untuk skenario umum, seperti akun bocor, ransomware, dan phishing, lengkap dengan siapa mengambil keputusan di tiap langkah.
Jalur eskalasi. Tetapkan nomor kontak, waktu respons, dan kewenangan memutus koneksi, termasuk untuk jam di luar kerja dan hari libur.
Cadangan data terisolasi. Simpan salinan yang tidak terhubung ke jaringan produksi dan uji pemulihannya, karena ketiadaan cadangan terisolasi disebut sebagai salah satu kelemahan dalam insiden PDNS 2.
Satu bahan yang sering terlewat adalah pengelolaan akun dan identitas. Karena rantai serangan modern kerap dimulai dari pencurian kata sandi, cookie, dan token, log akses adalah salah satu sumber paling berharga. Login dari lokasi tak lazim, pembuatan akun administrator baru, dan penonaktifan perangkat pengaman semestinya memiliki aturan deteksi sejak hari pertama.
Lapis orang membutuhkan perhatian setara. Selain analis, perusahaan perlu pemilik bisnis yang bisa menjawab pertanyaan seperti sistem mana boleh dimatikan sementara. Peraturan BSSN Nomor 2 Tahun 2026 membantu di sini karena menjadi rujukan jenjang kompetensi saat menyusun deskripsi pekerjaan dan program pelatihan.
Fondasi infrastruktur ikut menentukan hasil. Segmentasi jaringan, pemutakhiran sistem, dan pengelolaan akses yang rapi mengurangi jumlah peringatan palsu yang harus disaring analis. Pembahasan menyeluruh tentang fondasi tersebut ada di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Bagaimana Tahapan Membangun SOC yang Realistis bagi Perusahaan dan BUMN?
Tahapan yang realistis dimulai dari lingkup kecil di sistem paling kritis, lalu diperluas bertahap. Pendekatan sekaligus untuk semua sistem hampir selalu menenggelamkan tim baru dalam peringatan yang belum bisa mereka tangani, dan akhirnya diabaikan.
Tahap pertama adalah pemetaan. Catat aset kritis, pemilik bisnisnya, dan dampak bila berhenti. Tahap kedua menghubungkan sumber log paling penting ke platform korelasi, lalu menulis aturan deteksi untuk skenario yang paling mungkin terjadi, misalnya pencurian kredensial dan pemadaman antivirus. Aturan yang sedikit tetapi bisa ditindaklanjuti lebih berharga daripada ratusan aturan yang membanjiri analis.
Tahap ketiga adalah latihan. Ensign menilai banyak perusahaan masih berfokus pada dokumen dan prosedur, tetapi belum cukup melakukan simulasi penanganan krisis secara nyata. Adithya Nugraputra menyebut kesadaran terhadap keamanan siber sebenarnya meningkat, sementara realisasi investasinya masih bertahap karena perusahaan tetap harus menjaga pertumbuhan bisnis. Karena itu latihan tidak perlu mahal. Simulasi sederhana yang menguji siapa menelepon siapa pada pukul tiga pagi sudah membuka banyak celah proses.
Tahap keempat adalah pengukuran. Dua ukuran yang lazim dipakai adalah berapa lama sebuah serangan baru terdeteksi dan berapa lama pemulihan selesai. Tetapkan nilai awal pada bulan pertama, lalu pantau perubahannya tiap kuartal. Angka sasaran sebaiknya ditentukan sendiri berdasarkan kondisi perusahaan, bukan disalin dari perusahaan lain, karena sistem dan risiko tiap organisasi berbeda.
Tahap kelima adalah perluasan dan penyempurnaan. Tambahkan sumber log dan aturan deteksi baru, hubungkan temuan dengan uji penetrasi aplikasi sebelum go-live, dan perbarui playbook berdasarkan setiap insiden dan latihan. SOC yang sehat terus berubah mengikuti sistem dan pola serangan yang berubah.
Satu catatan tentang keberlanjutan: SOC membutuhkan anggaran operasional tahunan, bukan hanya biaya pembangunan awal. Lisensi platform, gaji analis atau biaya langganan mitra, pelatihan, dan simulasi harus masuk rencana anggaran berulang. Perusahaan yang hanya menganggarkan proyek awal sering mendapati SOC-nya melemah pada tahun kedua, ketika aturan deteksi usang dan analis terbaik pindah kerja.
Dalam pengerjaan proyek infrastruktur, Burung Hantu Infratek menyediakan layanan perancangan, implementasi, dan pemeliharaan infrastruktur IT yang dapat menjadi fondasi bagi pemantauan keamanan semacam ini.
Pertanyaan yang Sering Diajukan
Apakah perusahaan wajib memiliki SOC menurut hukum Indonesia?
Tidak ada pasal umum yang mewajibkan setiap perusahaan memiliki SOC. Peraturan BSSN Nomor 2 Tahun 2026 mengatur jenjang kompetensi profesi SOC, sedangkan Perpres 82/2022 mengatur pelindungan infrastruktur informasi vital. Kewajiban spesifik bergantung pada sektor dan klasifikasi sistem perusahaan.
Apa bedanya SOC dengan tim TI biasa?
Tim TI menjaga sistem tetap berjalan, sedangkan SOC memantau dan menanggapi ancaman keamanan secara terus-menerus. SOC membaca log dari banyak sumber, mengaitkan kejadian, memburu penyusup, dan memimpin penanganan insiden dengan prosedur baku, termasuk di luar jam kerja.
Apakah SOC terkelola lebih murah daripada SOC internal?
Biayanya lebih mudah diprediksi karena berupa langganan dan tidak menuntut perekrutan analis bergiliran. Namun kontraknya perlu memuat batas wewenang tindakan, waktu respons, dan perlindungan data log. Untuk sistem sangat kritis, banyak organisasi tetap memilih model hibrida.
Dari mana perusahaan sebaiknya memulai SOC?
Mulailah dari daftar aset paling kritis, hubungkan sumber log terpentingnya, tulis aturan deteksi untuk skenario paling mungkin, dan latih tim lewat simulasi sederhana. Perluas lingkup bertahap setelah tim mampu menindaklanjuti peringatan yang masuk tanpa kewalahan.
Kesimpulan
SOC adalah kemampuan, bukan barang. Ia menyatukan orang yang memperhatikan, proses yang jelas, dan teknologi yang mengumpulkan bukti. Data BSSN dan pemantauan swasta menunjukkan tekanan serangan di Indonesia terus naik, dan insiden PDNS 2 membuktikan bahwa serangan berjalan dalam tahapan yang punya peluang dihentikan bila ada yang melihat.
Langkah awal tidak perlu besar. Petakan aset paling kritis, pilih model internal, terkelola, atau hibrida sesuai kemampuan, siapkan cadangan data terisolasi, dan latih tim sebelum insiden datang. Peraturan BSSN Nomor 2 Tahun 2026 memberi acuan kompetensi yang bisa dipakai sejak sekarang untuk merekrut dan melatih orang yang tepat.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Peraturan Presiden Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital - JDIH BPK
[3] BSSN Catat 5,5 Miliar Serangan Siber, Industri RI Hadapi Ancaman AI hingga Ransomware - Kontan
[4] Ransomware Meningkat, Pakar Telkom Minta Zero Trust Diperkuat - Cyberhub