
Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?
Peraturan Pemerintah Nomor 33 Tahun 2026 membuat hubungan antara perusahaan dan vendor IT tidak lagi cukup diatur lewat kontrak kerja biasa. Vendor yang menyimpan, mengolah, atau mengakses data pribadi atas nama perusahaan kini punya posisi hukum sebagai prosesor, lengkap dengan syarat perjanjian tertulis. Sederhananya, kontrak proyek IT sekarang juga berfungsi sebagai dokumen kepatuhan. Tulisan ini membahas isi PP 33/2026, peran pengendali dan prosesor, isi perjanjian, subkontraktor dan audit, insiden, DPIA, transfer lintas negara, hingga sanksi.
TLDR
Apa yang Diatur PP 33/2026 dan Sejak Kapan Berlaku?
PP 33/2026 diundangkan 16 Juli 2026, memuat 225 pasal, dan wajib dipatuhi penuh mulai 16 Januari 2027.
Siapa Pengendali dan Siapa Prosesor dalam Proyek IT?
Perusahaan pemilik sistem umumnya pengendali, sedangkan vendor yang memproses data atas nama perusahaan adalah prosesor.
Apa Isi Minimum Perjanjian dengan Vendor IT Menurut PP 33/2026?
Perjanjian tertulis paling sedikit memuat cakupan, jenis, tujuan, kategori subjek data, jangka waktu, hak dan kewajiban, serta mekanisme pengawasan dan audit.
Bagaimana Mengatur Subkontraktor, Audit, dan Tanggung Jawab di Kontrak?
Tanggung jawab tetap di pengendali, dan vendor hanya boleh memakai subkontraktor setelah ada persetujuan tertulis.
Apa Kewajiban Vendor Saat Terjadi Kegagalan Pelindungan Data?
Pengendali punya 3 x 24 jam untuk memberi tahu subjek data dan Lembaga, sehingga vendor harus melapor pada kesempatan pertama.
Kapan Proyek IT Wajib DPIA dan Pejabat Pelindungan Data Pribadi?
DPIA wajib sebelum pemrosesan berisiko tinggi, termasuk yang memakai AI, dan PPDP wajib jika salah satu kriteria terpenuhi.
Bagaimana Aturan Transfer Data ke Luar Negeri untuk Cloud dan Vendor Asing?
Transfer boleh asal negara tujuan setara, ada pelindungan mengikat, atau ada persetujuan subjek data.
Seberapa Besar Risiko Sanksi dan Apa yang Perlu Disiapkan Sebelum 16 Januari 2027?
Denda maksimal 2 persen dari pendapatan tahunan, jadi inventarisasi vendor dan amendemen kontrak sebaiknya dimulai sekarang.
Kesimpulan
Kontrak vendor yang rapi adalah cara termurah untuk membuktikan kepatuhan sebelum lembaga pengawas terbentuk.
Bayangkan tim pengadaan sebuah BUMN baru menandatangani kontrak pengembangan aplikasi kepegawaian dengan software house. Kontraknya memuat harga, jadwal, dan serah terima, tetapi tidak satu pasal pun menyebut siapa yang bertanggung jawab jika data karyawan bocor dari server vendor. Celah seperti itu lama dibiarkan karena aturan teknis UU PDP belum terbit. Sejak 16 Juli 2026 situasinya berubah, dan sejak 16 Januari 2027 celah itu bisa berujung denda. Tulisan ini membantu manajer pengadaan dan manajer IT menyusun kontrak yang siap menghadapi aturan baru.
Apa yang Diatur PP 33/2026 dan Sejak Kapan Berlaku?
PP 33/2026 adalah peraturan pelaksana UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Pemerintah menetapkan dan mengundangkannya pada 16 Juli 2026, terdiri atas 225 pasal dalam 12 bab, dan baru wajib dipatuhi sepenuhnya mulai 16 Januari 2027 setelah masa transisi enam bulan.
Basis hukumnya adalah UU 27/2022, yang tercatat di JDIH BPK sebagai Lembaran Negara Tahun 2022 Nomor 196 dan Tambahan Lembaran Negara Nomor 6820, dengan tanggal berlaku 17 Oktober 2022. Menurut ulasan Justisio, UU tersebut mulai berlaku penuh sejak Oktober 2024. PP 33/2026 sendiri tercatat di Meridian Hukum sebagai Lembaran Negara 2026 Nomor 88, Tambahan Lembaran Negara 7190.
Isinya menjawab pertanyaan yang selama ini menggantung. Menurut Meridian Hukum, PP ini mengatur klasifikasi data pribadi umum dan spesifik, dasar pemrosesan, hak subjek data, kewajiban pengendali dan prosesor, transfer data di dalam maupun ke luar wilayah Indonesia, pejabat pelindungan data pribadi, penilaian dampak, pengawasan kepatuhan, hingga sanksi administratif dan penyelesaian sengketa. Ulasan Veritask menambahkan keberatan atas pemrosesan otomatis dan tata cara ganti rugi.
Bagi perusahaan yang memakai jasa vendor IT, bagian yang paling terasa adalah aturan tentang prosesor. Justisio menyebut ketentuan ini teramat penting bagi perusahaan yang memakai penyedia layanan pihak ketiga, seperti cloud service provider, penyedia sistem informasi, atau penyedia teknologi lain yang memproses data pribadi atas nama pengendali. Dengan kata lain, hampir setiap proyek aplikasi perusahaan ikut tersentuh.
Satu perkembangan lain ikut mengubah peta kewajiban. Mahkamah Konstitusi lewat Putusan Nomor 151/PUU-XXII/2024 memutuskan kata “dan” dalam Pasal 53 ayat (1) huruf b UU PDP bertentangan dengan UUD 1945 secara bersyarat, sepanjang tidak dimaknai “dan/atau”, sebagaimana dicatat JDIH BPK. SIP Law Firm menjelaskan dampaknya: kewajiban menunjuk pejabat pelindungan data pribadi timbul jika salah satu kondisi terpenuhi, tidak harus semuanya sekaligus.
Satu catatan kehati-hatian. Rujukan pasal dalam tulisan ini bersumber dari ulasan hukum yang kami buka, bukan dari berkas PP yang kami baca langsung. Tim hukum perusahaan sebaiknya mencocokkan setiap kutipan pasal dengan teks resmi di JDIH Sekretariat Negara sebelum kontrak ditandatangani.
Siapa Pengendali dan Siapa Prosesor dalam Proyek IT?
Pengendali data pribadi adalah pihak yang menentukan tujuan dan cara pemrosesan data, sedangkan prosesor memproses data atas nama pengendali. Dalam proyek IT, perusahaan pemilik sistem umumnya berperan sebagai pengendali, dan vendor yang mengelola server, aplikasi, atau layanan cloud berperan sebagai prosesor.
Katadata merumuskannya dengan lugas: pengendali adalah orang, badan publik, atau organisasi internasional yang melakukan kendali atas pemrosesan data pribadi, sedangkan pemrosesan dilakukan oleh prosesor yang bekerja atas nama pengendali. Pembedanya bukan siapa yang memegang server, melainkan siapa yang memutuskan untuk apa data dipakai.
Menurut ulasan Veritask atas Pasal 10 sampai 12 PP 33/2026, pihak dalam pemrosesan terdiri atas subjek data, pengendali, dan prosesor. Pemrosesan juga boleh dilakukan pengendali bersama, dengan syarat ada perjanjian yang mengatur peran, tanggung jawab, dan hubungan antarpengendali, serta narahubung yang ditunjuk bersama. Pengendali bersama bertanggung jawab secara tanggung renteng, sesuai Pasal 12.
Pemetaan peran di lapangan bisa dimulai dari empat pola berikut. Pemetaan ini adalah contoh kerja kami, bukan daftar resmi di dalam PP.
Software house pengembang. Jika tim vendor mengakses basis data produksi untuk pemeliharaan atau perbaikan bug, vendor itu memproses data atas nama perusahaan.
Penyedia hosting dan cloud. Layanan yang menyimpan data aplikasi perusahaan masuk contoh yang disebut Justisio sebagai pihak yang memproses data atas nama pengendali.
Penyedia layanan pesan atau pembayaran. Vendor yang menerima daftar nomor ponsel atau data transaksi pelanggan untuk dikirimi notifikasi ikut memegang data pribadi.
Anak usaha atau konsorsium. Jika dua badan menentukan tujuan bersama, mereka dapat menjadi pengendali bersama dengan kewajiban tanggung renteng.
Ada jebakan yang sering terlewat. Vendor yang memakai data klien untuk kepentingannya sendiri, misalnya melatih model miliknya, sedang menentukan tujuan pemrosesan. Berdasarkan definisi di atas, posisinya bisa bergeser dari prosesor menjadi pengendali. Ini penalaran dari definisi, bukan putusan pengadilan, jadi kontrak perlu melarangnya secara eksplisit.
Langkah awal yang praktis adalah daftar aktivitas pemrosesan. SIP Law Firm mencatat bahwa pengendali wajib menyusun Perekaman terhadap Kegiatan Pemrosesan Data Pribadi (ROPA) yang memuat identitas pengendali, prosesor, dan pejabat pelindungan data, sumber data, dasar dan tujuan pemrosesan, pihak ketiga yang mengakses, masa retensi, pengamanan, serta rincian transfer. Daftar vendor otomatis menjadi bagian dari ROPA.
Apa Isi Minimum Perjanjian dengan Vendor IT Menurut PP 33/2026?
Menurut ulasan Veritask atas Pasal 13 sampai 16 PP 33/2026, perjanjian penunjukan prosesor paling sedikit mengatur cakupan dan cara pemrosesan, jenis dan tujuan pemrosesan, kategori subjek data pribadi, jangka waktu pemrosesan, hak dan kewajiban para pihak, serta mekanisme pengawasan dan audit.
Justisio menegaskan bahwa perjanjian ini harus tertulis ketika pengendali melibatkan prosesor. Artinya, klausul kerahasiaan umum di kontrak proyek tidak cukup. Perjanjiannya perlu menyebut data apa yang disentuh vendor, untuk apa, dan sampai kapan. Banyak perusahaan menuangkannya sebagai lampiran perjanjian pemrosesan data pada kontrak induk.
Enam unsur minimum itu bisa diterjemahkan ke bahasa kontrak proyek IT seperti berikut.
Cakupan dan cara pemrosesan. Tulis aktivitas konkret: menyimpan, mencadangkan, memigrasikan, memeriksa log, atau menganalisis data, lengkap dengan sistem dan lingkungan yang boleh diakses.
Jenis dan tujuan pemrosesan. Sebut apakah data bersifat umum atau spesifik, misalnya data kesehatan atau keuangan pribadi, dan batasi tujuannya hanya untuk menjalankan layanan yang dikontrak.
Kategori subjek data. Bedakan karyawan, pelanggan, mitra, atau warga, karena risiko dan hak mereka berbeda.
Jangka waktu. Kaitkan dengan masa kontrak dan masa garansi, lalu tentukan apa yang terjadi pada data saat kontrak selesai, apakah dikembalikan atau dihapus.
Hak dan kewajiban. Rinci langkah pengamanan teknis, pembatasan akses, kewajiban membantu pemenuhan hak subjek data, dan larangan memakai data untuk tujuan lain.
Pengawasan dan audit. Atur hak pengendali memeriksa vendor, jadwal pemberitahuannya, dan bukti yang wajib disediakan.
Diagram berikut merangkum enam unsur itu bersama kewajiban yang menyusul dari bagian-bagian selanjutnya.
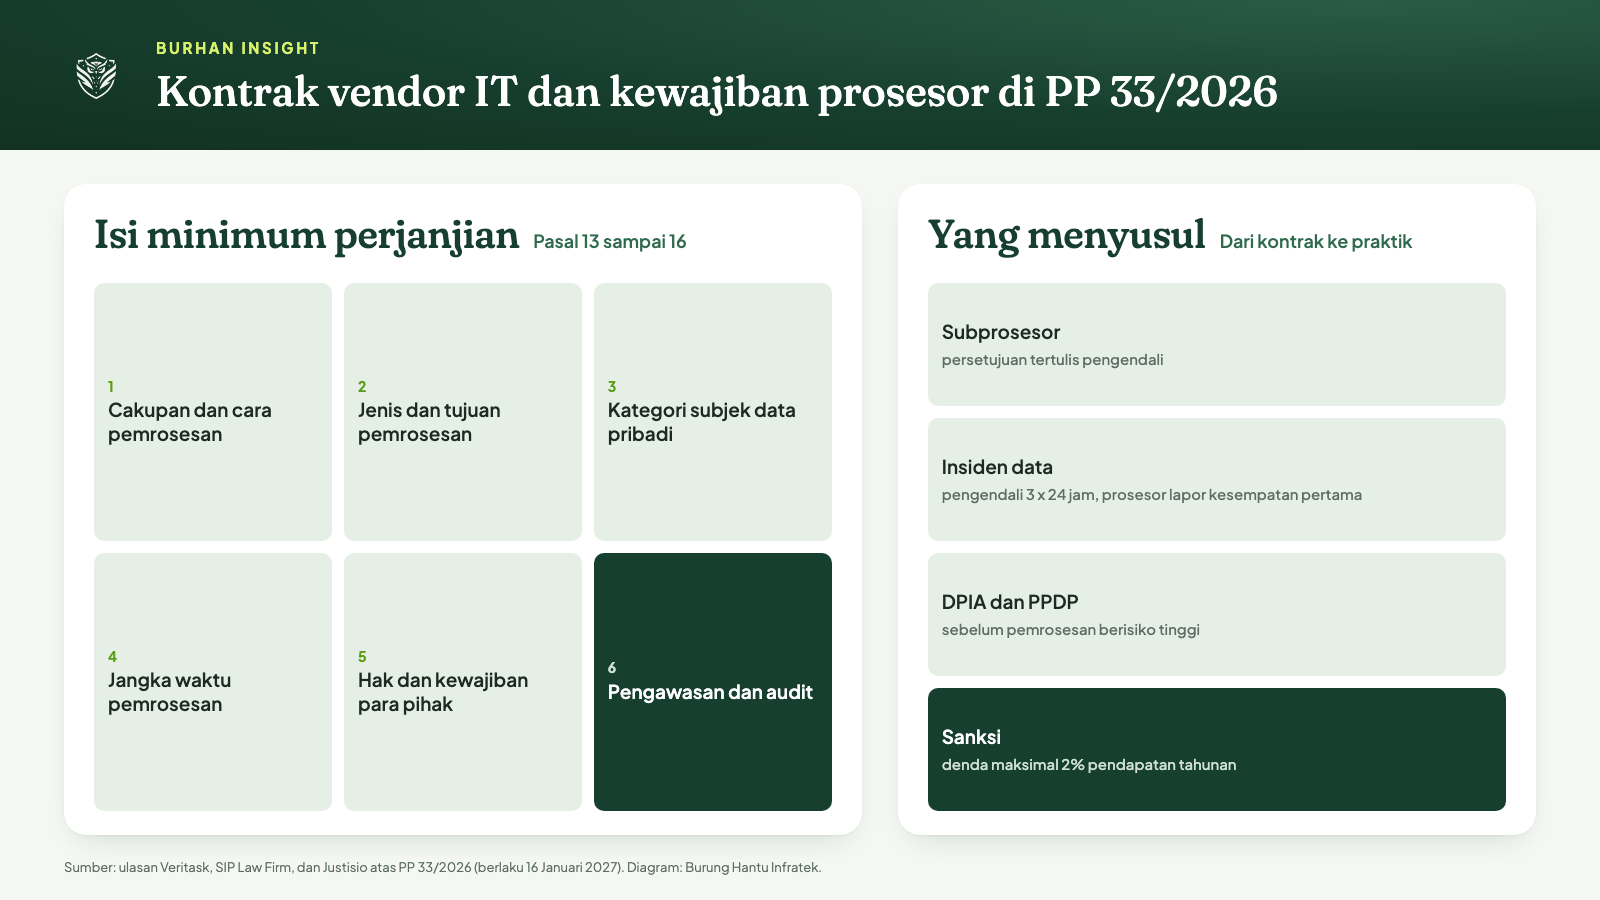
Diagram isi minimum perjanjian prosesor dan kewajiban lanjutannya. Diolah Burung Hantu Infratek dari ulasan Veritask, SIP Law Firm, dan Justisio atas PP 33/2026.
Ada dua hal yang kerap terlupa. Pertama, SIP Law Firm menyebut PP ini melarang klausul eksonerasi yang mengurangi atau meniadakan kewajiban pengendali, sehingga kebijakan privasi dan dokumen onboarding vendor perlu ditinjau ulang. Kedua, pemberitahuan privasi kini juga mencakup data yang dikumpulkan secara tidak langsung, termasuk dari vendor, paling lambat 30 hari kerja sejak pengumpulan. Vendor yang mengumpulkan data atas nama perusahaan harus tahu kapan perusahaan wajib memberi tahu pemilik datanya.
Hubungannya dengan dokumen pengadaan juga langsung. Persyaratan pelindungan data yang tidak masuk kerangka acuan kerja biasanya tidak masuk perhitungan harga. Panduan di Bagaimana Menyusun KAK, HPS, dan Kontrak Proyek Aplikasi agar Pengadaan Tidak Tersendat? membantu menaruh syarat ini sejak awal, sehingga vendor menghitung biayanya dan tidak menawar ulang di tengah proyek.
Bagaimana Mengatur Subkontraktor, Audit, dan Tanggung Jawab di Kontrak?
PP 33/2026 menegaskan bahwa pemrosesan oleh prosesor tetap menjadi tanggung jawab pengendali. Prosesor yang ingin melibatkan prosesor lain wajib lebih dulu mendapat persetujuan tertulis dari pengendali dan memastikan pemrosesan tetap sesuai ketentuan. Karena itu kontrak perlu memuat daftar subkontraktor dan prosedur persetujuannya.
Rantai pemrosesan di proyek IT jarang berhenti di satu vendor. Software house menyewa server dari penyedia cloud, memakai layanan pemantauan pihak ketiga, atau menggandeng freelancer untuk pengujian. Setiap mata rantai itu bisa menyentuh data pribadi. Menurut ulasan Veritask, ketentuan penunjukan prosesor berlaku juga bagi pengendali bersama, sehingga kebutuhan memetakan rantai ini berlaku di struktur usaha yang kompleks.
Klausul subkontraktor yang kuat umumnya memuat tiga hal: daftar subkontraktor yang disetujui sejak awal, kewajiban vendor memberi tahu rencana penambahan atau penggantian, dan hak perusahaan untuk menolak sebelum subkontraktor baru menyentuh data. Vendor juga perlu menanggung kepatuhan subkontraktornya, karena izin tertulis dari pengendali tidak menghapus kewajiban prosesor memastikan pemrosesan sesuai aturan.
Soal audit, SIP Law Firm mencatat bahwa pengendali harus mampu menunjukkan kepatuhan melalui dokumentasi, langkah teknis dan organisasional, serta audit internal maupun eksternal. Bukti dari vendor menjadi bagian dari bukti perusahaan. Kontrak sebaiknya menentukan laporan apa yang dibagikan berkala, misalnya hasil uji keamanan dan catatan akses. Artikel Apa Itu Uji Penetrasi dan Kapan Aplikasi Perusahaan Wajib Diuji Sebelum Go-Live? menjelaskan bukti jenis ini.
Vendor juga perlu siap bekerja sama dengan regulator. Menurut Veritask, Pasal 29 mewajibkan pengendali dan/atau prosesor melaksanakan perintah Lembaga dalam rangka penyelenggaraan pelindungan data pribadi. Kontrak yang baik memuat kewajiban vendor menyediakan data, log, dan personel saat pengendali menerima permintaan pemeriksaan.
Terakhir, soal ganti rugi. Veritask mencatat bahwa subjek data meminta ganti rugi kepada pengendali, bukan kepada vendor, dan pengendali wajib punya mekanisme menangani permintaan itu. Batas tanggung jawab di kontrak komersial hanya mengatur hubungan perusahaan dengan vendor. Kewajiban perusahaan kepada pemilik data tetap ada, sehingga klausul pembebanan biaya ke vendor atas kelalaiannya layak dinegosiasikan sejak awal. Pemilihan vendor yang tepat dibahas di Apa yang Harus Dicek Sebelum Memilih Vendor IT untuk Proyek Infrastruktur?
Apa Kewajiban Vendor Saat Terjadi Kegagalan Pelindungan Data?
Menurut ulasan Veritask atas Pasal 114, pengendali wajib memberi tahu subjek data dan Lembaga secara tertulis paling lambat 3 x 24 jam sejak kegagalan pelindungan data diketahui secara pasti, patut, dan wajar. Jika kegagalan terjadi pada pemrosesan oleh prosesor, prosesor wajib melapor kepada pengendali pada kesempatan pertama.
Pemberitahuan itu paling sedikit memuat data pribadi yang terungkap, waktu dan cara terungkapnya, upaya penanganan dan pemulihan yang dilakukan, serta informasi pejabat atau narahubung yang ditunjuk pengendali. Jika kegagalan mengganggu pelayanan publik atau berdampak serius pada kepentingan masyarakat, Pasal 115 mewajibkan pengendali memberi tahu masyarakat umum lewat media elektronik atau nonelektronik. Ketentuan ini relevan bagi BUMN dan perusahaan yang melayani publik.
Dokumentasinya juga diwajibkan. Pasal 116 sampai 119, menurut Veritask, meminta pengendali mencatat data yang dilindungi, deskripsi kegagalan, dampaknya bagi subjek data dan pengendali, upaya penanganan dan pemulihan, serta jangka waktu pemberitahuan, lalu menyampaikan dokumen itu kepada Lembaga. Pengendali juga harus punya kebijakan pencegahan dan penanganan, termasuk pembagian peran, mekanisme analisis insiden, pelaporan, dan peninjauan berkala.
SIP Law Firm menambahkan satu nuansa penting: hitungan 3 x 24 jam baru berjalan setelah kegagalan dinyatakan pasti, patut, dan wajar berdasarkan dokumentasi seperti log sistem dan laporan forensik. Konsekuensinya, kualitas log milik vendor menentukan seberapa cepat perusahaan bisa menyatakan sebuah insiden pasti. Belum jelas apakah pengetahuan vendor ikut dihitung sebagai pengetahuan pengendali, jadi kontrak sebaiknya menutup celah itu dengan batas lapor yang pendek.
Frasa “kesempatan pertama” terlalu longgar untuk dijadikan satu-satunya patokan di kontrak. Berikut permintaan konkret yang dapat dimasukkan ke perjanjian. Ini rekomendasi kami, bukan syarat dalam PP.
Batas waktu lapor yang terukur. Tetapkan jam, bukan hari, sejak vendor mencurigai insiden, dan sebutkan kanal serta kontak yang aktif sepanjang waktu.
Kewajiban menyimpan log. Tentukan jenis log dan lama penyimpanannya agar forensik bisa dilakukan ketika dibutuhkan.
Isi laporan awal. Minta vendor mengisi lima elemen yang diminta pemberitahuan: data terungkap, waktu, cara, penanganan, dan narahubung.
Kerja sama pascainsiden. Wajibkan vendor membantu analisis, pemulihan, dan penyusunan dokumentasi untuk Lembaga.
Ketentuan lebih rinci soal pemberitahuan akan diatur lewat Peraturan Lembaga, menurut Veritask. Jadi kontrak perlu memuat klausul penyesuaian otomatis terhadap peraturan lembaga yang terbit kemudian. Kesiapan teknis vendor dapat diuji lewat Apa yang Perlu Dipenuhi Vendor IT soal Keamanan Siber Saat RUU KKS Dibahas DPR?
Kapan Proyek IT Wajib DPIA dan Pejabat Pelindungan Data Pribadi?
DPIA wajib dilakukan sebelum pemrosesan yang berisiko tinggi terhadap subjek data, termasuk pemrosesan data spesifik, berskala besar, dan memakai teknologi baru seperti kecerdasan buatan. Pengendali dan prosesor juga wajib menunjuk pejabat pelindungan data pribadi jika salah satu kriteria Pasal 142 sampai 147 terpenuhi.
Menurut ulasan Veritask atas Pasal 120 sampai 122, ada tujuh kategori pemrosesan yang memicu penilaian dampak. Justisio menghitung jumlah yang sama.
Data pribadi spesifik. Misalnya data kesehatan, biometrik, keuangan pribadi, dan data anak sebagaimana dirinci UU PDP.
Pemrosesan berskala besar. SIP Law Firm mencatat tidak ada ambang angka pasti, penilaiannya kontekstual berdasarkan volume data, jumlah subjek, durasi, jenis data, tujuan, dan cakupan geografis.
Teknologi baru. SIP Law Firm menyebut kecerdasan buatan, machine learning, dan Internet of Things sebagai pemicu tersendiri.
Keputusan otomatis. Khusus yang berdampak hukum atau signifikan pada subjek data.
Evaluasi, penskoran, dan pemantauan sistematis. Contohnya penilaian kredit atau pelacakan perilaku pengguna.
Pencocokan atau penggabungan data. Misalnya menyatukan data dari beberapa sistem lama dalam satu platform baru.
Pemrosesan yang membatasi hak subjek data. Pemrosesan yang menyulitkan subjek menggunakan haknya.
Isi DPIA paling sedikit mencakup deskripsi dan tujuan pemrosesan, penilaian kebutuhan dan proporsionalitas, risiko terhadap hak subjek data, serta langkah perlindungan, lalu ditinjau ulang bila risikonya berubah. Saran pejabat pelindungan data harus dicatat. Proyek IT yang menyatukan banyak sistem atau menambahkan AI hampir pasti masuk salah satu kategori.
Seberapa sering kategori itu terjadi di praktik? Co-Founder Asosiasi Praktisi Pelindungan Data Indonesia, Raditya Kosasih, menyebut ada sekitar 51 persen pemrosesan data pribadi yang berpotensi berisiko tinggi, dalam diskusi di Hukumonline pada 8 Oktober 2026. Menurut dia, “dalam praktiknya di lapangan, ini masih sangat berbeda-beda”, merujuk pada pelaksanaan DPIA.
Karena DPIA harus ada sebelum pemrosesan dimulai, waktunya jatuh di fase desain, bukan fase uji. Vendor perlu memasukkan masukan teknis, seperti arsitektur dan aliran data, ke dalam penilaian itu, dan jadwal proyek perlu memberi ruang untuk DPIA. Proyek integrasi AI dengan sistem lama contohnya, dibahas di Bagaimana Perusahaan Menghubungkan AI ke Sistem Lama Tanpa Membongkar Semuanya?
Soal pejabat pelindungan data, Veritask menyebut tiga kriteria: pemrosesan untuk pelayanan publik, kegiatan inti yang memantau data secara teratur dan sistematis berskala besar, atau pemrosesan skala besar atas data spesifik atau yang berkaitan dengan tindak pidana. Putusan MK membuat satu kriteria sudah cukup. Pejabat itu harus terlibat dalam kegiatan pemrosesan, punya akses ke manajemen tertinggi, bekerja independen, dan mendapat sumber daya memadai. Kontrak vendor sebaiknya menyebut narahubung pelindungan data di sisi vendor.
Bagaimana Aturan Transfer Data ke Luar Negeri untuk Cloud dan Vendor Asing?
Transfer data pribadi ke luar wilayah hukum Indonesia boleh dilakukan jika memenuhi ketentuan. Menurut ulasan Veritask atas Pasal 165, pengendali memastikan negara penerima memiliki pelindungan setara atau lebih tinggi. Jika tidak, harus ada pelindungan yang memadai dan mengikat. Jika keduanya tidak terpenuhi, pengendali memperoleh persetujuan subjek data.
Sebelum transfer, Pasal 160 sampai 166 meminta pengendali memetakan siklus transfer, memastikan data yang dikirim sesuai kebutuhan, mengidentifikasi dan menilai instrumen hukum yang dipakai, serta menilai risiko dan dampaknya terhadap hak subjek data. Pengendali juga wajib memberi tahu subjek soal tujuan transfer, instrumen pelindungan, risiko, dan langkah mitigasinya. Justisio mencatat pasalnya membentang sampai Pasal 174.
SIP Law Firm menjabarkan tiga lapis mekanisme. Lapis pertama adalah kecukupan, ketika Lembaga PDP menilai dan menyusun daftar yurisdiksi yang dianggap memadai. Lapis kedua adalah pelindungan yang memadai, berupa Standard Contractual Clauses yang akan diterbitkan Lembaga, atau Binding Corporate Rules untuk transfer antargrup yang memerlukan persetujuan Lembaga lebih dulu. Lapis ketiga adalah persetujuan subjek data, terbatas pada transfer sekali waktu dengan subjek terbatas dan didahului penilaian risiko.
Di sinilah ketiadaan lembaga terasa nyata. Daftar yurisdiksi, klausul standar, dan persetujuan aturan korporasi bergantung pada Lembaga, yang menurut Katadata juga bertugas menilai pemenuhan persyaratan transfer data pribadi ke luar wilayah Indonesia. Selama lembaga belum berdiri, perusahaan perlu mendokumentasikan penilaiannya sendiri dan menyiapkan perubahan kontrak saat instrumen resmi terbit.
Pertanyaan yang layak diajukan ke setiap vendor, dari yang paling sering terlewat:
Lokasi penyimpanan. Di mana server produksi dan cadangan berada, dan apakah ada replikasi ke negara lain.
Lokasi dukungan. Dari negara mana tim dukungan mengakses sistem, dan lewat saluran apa.
Subkontraktor asing. Layanan luar negeri apa yang dipakai vendor, termasuk alat pemantauan dan penyimpanan log.
Kontrol enkripsi. Siapa yang memegang kunci enkripsi, perusahaan atau vendor.
Satu pertanyaan masih terbuka dan sebaiknya dijawab tim hukum: apakah akses jarak jauh oleh tenaga vendor di luar negeri dihitung sebagai transfer. Kami tidak menemukan penegasan soal itu dalam ulasan yang kami buka, jadi anggap sebagai area abu-abu sampai ada pedoman resmi. Perbandingan vendor lokal dan luar negeri dibahas di Lebih Baik Software House Lokal atau Outsourcing Luar Negeri untuk Sistem Perusahaan?
Seberapa Besar Risiko Sanksi dan Apa yang Perlu Disiapkan Sebelum 16 Januari 2027?
Pasal 185 PP 33/2026 menetapkan denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan pengendali dan/atau prosesor. Sanksi lain meliputi peringatan tertulis, penghentian sementara pemrosesan, serta penghapusan atau pemusnahan data. Kewenangan menjatuhkannya ada pada Lembaga Pelindungan Data Pribadi, menurut ulasan Veritask.
Denda dihitung dari beberapa variabel: dampak pelanggaran, lama pelanggaran berlangsung, jumlah subjek data terdampak, skala usaha, dan tingkat kerja sama selama pemeriksaan. Veritask mencatat denda bahkan bisa diturunkan hingga Rp0 berdasarkan pertimbangan tertentu. SIP Law Firm menambahkan bahwa pendapatan yang dimaksud adalah arus masuk ekonomi bruto, bukan laba bersih, dan sanksi dapat dijatuhkan secara kumulatif atas satu pelanggaran.
Sebagai ilustrasi hitungan, bukan perkiraan denda, perusahaan dengan pendapatan tahunan Rp500 miliar menghadapi batas atas Rp10 miliar. Karena frasa “pengendali dan/atau prosesor” dipakai, vendor pun bisa menjadi sasaran. Bagi vendor kecil, 2 persen dari pendapatan tahunan tetap bisa terasa berat, sehingga wajar bila kedua pihak menegosiasikan pembagian tanggung jawab sejak kontrak.
Lembaga pengawas belum berdiri. Direktur Strategi dan Kebijakan Pengawasan Ruang Digital Komdigi, Muchtarul Huda, mengatakan rancangan Perpres pembentukannya “sudah diajukan kepada Presiden melalui Kementerian Sekretariat Negara”, sebagaimana dikutip Katadata pada 5 November 2026. Wakil Menteri Komdigi Nezar Patria menyebut lembaga itu akan bekerja independen dengan laporan ditujukan kepada presiden melalui Komdigi. Selama transisi, fungsi pelindungan data pribadi masih dijalankan Komdigi.
Menunggu lembaga bukan alasan untuk menunda. SIP Law Firm mengingatkan bahwa kewajiban dalam UU PDP sudah berjalan dan Pasal 223 menegaskan pemrosesan data pribadi tetap dilakukan sepanjang tidak bertentangan dengan PP 33/2026. Urutan kerja yang masuk akal sebelum 16 Januari 2027 adalah sebagai berikut.
Daftar semua vendor yang menyentuh data pribadi. Mulai dari penyedia cloud sampai pengembang aplikasi, lalu masukkan ke ROPA.
Klasifikasikan data yang mereka akses. Pisahkan data umum dari data spesifik, karena yang kedua memicu DPIA.
Amendemen kontrak berjalan. Tambahkan lampiran perjanjian pemrosesan data berisi enam unsur minimum dan klausul subkontraktor.
Tetapkan prosedur insiden bersama vendor. Uji jalurnya sebelum insiden terjadi, termasuk siapa menghubungi siapa dalam hitungan jam.
Tinjau transfer lintas negara. Petakan lokasi server dan akses, lalu catat dasar hukum tiap transfer.
Siapkan DPIA untuk proyek baru. Jadwalkan di fase desain dan libatkan vendor.
Perubahan ini juga menyentuh proyek migrasi yang sedang berjalan. Pembahasan lebih dalam ada di Bagaimana Memindahkan Data dari Aplikasi Lama ke Sistem Baru Tanpa Melanggar UU PDP?, dan perkembangan pembentukan lembaga dapat diikuti lewat Badan Pengawas PDP Belum Terbentuk, Apa yang Perlu Disiapkan Perusahaan Anda?
Pertanyaan yang Sering Diajukan
Apakah vendor IT otomatis menjadi prosesor data pribadi?
Tidak otomatis. Vendor menjadi prosesor jika memproses data pribadi atas nama perusahaan, misalnya menyimpan atau mengakses data pelanggan. Vendor yang hanya menjual perangkat lunak tanpa menyentuh data biasanya bukan prosesor. Penentunya adalah aktivitas pemrosesan nyata, sehingga peta aliran data perlu dibuat per proyek.
Kapan kontrak vendor lama harus disesuaikan dengan PP 33/2026?
PP 33/2026 wajib dipatuhi sepenuhnya mulai 16 Januari 2027, enam bulan setelah diundangkan pada 16 Juli 2026. Kontrak yang masih berjalan melewati tanggal itu sebaiknya diamendemen sebelumnya, minimal dengan lampiran perjanjian pemrosesan data yang memuat unsur minimum Pasal 13 sampai 16.
Berapa lama batas waktu memberi tahu jika terjadi kebocoran data pribadi?
Menurut Veritask atas Pasal 114, pengendali wajib memberi tahu subjek data dan Lembaga secara tertulis paling lambat 3 x 24 jam sejak kegagalan pelindungan data diketahui secara pasti, patut, dan wajar. Vendor sebagai prosesor wajib melapor ke pengendali pada kesempatan pertama.
Apakah denda 2 persen juga bisa dikenakan kepada vendor IT?
Bisa. Pasal 185 PP 33/2026 menyebut denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan pengendali dan/atau prosesor. Besarnya bergantung pada dampak, lama pelanggaran, jumlah subjek data terdampak, skala usaha, dan kerja sama selama pemeriksaan, serta dapat diturunkan hingga Rp0.
Apakah perusahaan harus menunggu lembaga PDP terbentuk sebelum menyesuaikan kontrak?
Tidak. SIP Law Firm menyebut kewajiban UU PDP sudah berjalan dan Pasal 223 PP 33/2026 menegaskan pemrosesan tetap dilakukan sepanjang tidak bertentangan dengan PP. Lembaga memang menentukan sejumlah ketentuan teknis, tetapi menunggu bukan alasan menunda persiapan kontrak, ROPA, dan DPIA.
Kesimpulan
PP 33/2026 menggeser kontrak vendor IT dari sekadar dokumen komersial menjadi bukti kepatuhan. Perjanjian tertulis dengan enam unsur minimum, persetujuan subkontraktor, hak audit, jalur lapor insiden yang terukur, DPIA di fase desain, dan penilaian transfer lintas negara adalah kerangka yang kini perlu hadir di setiap proyek yang menyentuh data pribadi.
Waktu yang tersisa sampai 16 Januari 2027 cukup untuk membereskan hal terpenting, asalkan dimulai sekarang: daftar vendor, pilah data, dan amendemen kontrak berjalan. Lembaga pengawas memang belum berdiri, tetapi kewajiban sudah ada dan denda sampai 2 persen dari pendapatan tahunan bukan angka yang layak dipertaruhkan. Tim hukum tetap perlu mencocokkan setiap pasal dengan teks resmi sebelum kontrak ditandatangani.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[2] Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP - Meridian Hukum
[5] PP PDP Disahkan, Jangan Sampai Kena Sanksi! - Justisio
[6] Komdigi: Perpres Lembaga Pengawas PDP Masuk Tahap Final - Katadata