
Apa yang Harus Dicek Sebelum Memilih Vendor IT untuk Proyek Infrastruktur?
Memilih vendor infrastruktur IT berarti memilih pihak yang akan memegang jaringan, server, keamanan, dan dukungan harian perusahaan selama bertahun-tahun, bukan sekadar membeli perangkat dengan harga terendah. Sederhananya, vendor yang tepat bisa dibuktikan lewat dokumen, uji teknis, kontrak, dan cara ia menangani gangguan, bukan lewat presentasi. Tulisan ini membahas risiko pemilihan vendor, dokumen dan rekam jejak, pemeriksaan teknis, kewajiban keamanan, tanggung jawab data pribadi, SLA, cara kerja Burhan, dan cara membandingkan penawaran.
TLDR
Mengapa Memilih Vendor Infrastruktur IT Tidak Sama dengan Membeli Perangkat
Vendor infrastruktur ikut memegang akses ke sistem inti, sehingga kesalahan memilih berdampak pada keamanan, ketersediaan layanan, dan kepatuhan hukum selama masa kontrak.
Dokumen dan Rekam Jejak Apa yang Perlu Diminta dari Calon Vendor?
Minta bukti legalitas usaha, referensi proyek sejenis yang bisa dihubungi, sertifikasi tenaga ahli, dan nama personel yang benar-benar akan bekerja di proyek Anda.
Pemeriksaan Teknis Apa yang Membedakan Vendor yang Siap Kerja dari yang Hanya Pandai Menawar?
Uji lewat desain yang bisa dijelaskan, rencana redundansi, dokumentasi, dan skenario pemulihan, bukan lewat daftar merek perangkat.
Kewajiban Keamanan Sistem Elektronik yang Perlu Terbaca di Kontrak
PP 71/2019 mewajibkan penyelenggara sistem elektronik menyediakan rekam jejak audit dan prosedur pengamanan, jadi kontrak vendor perlu menurunkan kewajiban itu menjadi tugas yang terukur.
Siapa yang Menanggung Risiko Data Pribadi Saat Vendor Ikut Mengakses Sistem?
UU PDP menempatkan pemrosesan oleh prosesor sebagai tanggung jawab pengendali, sehingga perusahaan Anda tetap menanggung risiko walau vendor yang menyentuh datanya.
Bagaimana Menyusun SLA dan Dukungan Pasca-Implementasi yang Bisa Ditagih?
SLA yang baik memuat target uptime, waktu respons dan pemulihan per tingkat keparahan, cara mengukur, dan konsekuensi jika target meleset.
Cara Burung Hantu Infratek Mengerjakan Infrastruktur IT
Burhan mengerjakan perancangan, implementasi, dan pemeliharaan infrastruktur IT dalam satu alur dari konsultasi hingga maintenance.
Bagaimana Membandingkan Penawaran Beberapa Vendor Secara Adil?
Gunakan matriks skor dengan bobot yang ditetapkan sebelum penawaran dibuka, sehingga harga tidak otomatis mengalahkan kemampuan teknis dan kesiapan dukungan.
Kesimpulan
Pilih vendor infrastruktur dengan bukti yang bisa diperiksa, kontrak yang menurunkan kewajiban hukum menjadi tugas terukur, dan dukungan pasca-implementasi yang tertulis.
Banyak proyek infrastruktur IT di perusahaan dan BUMN gagal bukan karena perangkatnya buruk, melainkan karena vendornya dipilih terburu-buru. Penawaran termurah menang, kontrak ditandatangani, lalu enam bulan kemudian tidak ada yang tahu siapa yang bertanggung jawab ketika jaringan lambat, cadangan data gagal dipulihkan, atau akun vendor dipakai pihak lain. Tulisan ini membantu manajer pengadaan, manajer IT, dan direktur operasional menyusun daftar periksa yang bisa dipakai sebelum menandatangani kontrak.
Mengapa Memilih Vendor Infrastruktur IT Tidak Sama dengan Membeli Perangkat
Vendor infrastruktur IT ikut memegang akses ke jaringan, server, dan data inti perusahaan, sehingga kesalahan memilih langsung berdampak pada keamanan, ketersediaan layanan, dan kepatuhan hukum. Membeli perangkat selesai saat barang diterima, sedangkan memilih vendor adalah hubungan kerja yang berjalan selama masa kontrak dan sesudahnya.
Perbedaan itu sering luput di meja pengadaan. Perangkat punya spesifikasi yang bisa dibandingkan satu per satu, sementara kualitas vendor muncul dari hal yang sulit masuk tabel: seberapa cepat teknisinya merespons, seberapa rapi dokumentasinya, dan seberapa jujur ia melaporkan masalah. Karena itu penilaian vendor perlu memakai bukti perilaku, bukan hanya angka penawaran.
Konteks ancamannya juga tidak ringan. Badan Siber dan Sandi Negara (BSSN) mencatat 5,2 miliar anomali trafik pada periode Januari sampai 15 November 2025, rata-rata sekitar 182 anomali per detik, dengan mayoritas berpotensi berupa malware yang dapat berkembang menjadi ransomware. Angka itu bukan jumlah serangan yang berhasil, tetapi menggambarkan tekanan yang dihadapi setiap jaringan yang tersambung ke internet.
Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, menjelaskan bahwa sebagian besar ancaman tidak terlihat oleh organisasi. “Hanya sekitar 10-20% ancaman yang terlihat di permukaan, sementara 80-90% lainnya tersembunyi,” ujarnya dalam forum di Jakarta pada 16 April 2026. Ia juga menyebut bahwa pihak ketiga dan sistem pendukung termasuk titik rawan, selain ancaman dari internal organisasi dan rantai pasok.
Pernyataan itu relevan untuk vendor IT. Vendor yang memelihara jaringan Anda adalah bagian dari rantai pasok tersebut. Jika vendor lalai memperbarui perangkat lunak, memakai kata sandi bersama, atau menyimpan konfigurasi di laptop pribadi, risikonya pindah ke perusahaan Anda. Slamet sendiri mencontohkan bahwa hal sederhana seperti tidak memperbarui perangkat lunak bisa menjadi pintu masuk serangan siber.
Kesimpulan awalnya: perlakukan pemilihan vendor infrastruktur sebagai keputusan risiko, bukan keputusan belanja. Bagian-bagian berikut menguraikan apa yang perlu diperiksa, dari legalitas sampai cara menilai penawaran, dengan merujuk pada aturan yang berlaku di Indonesia.
Dokumen dan Rekam Jejak Apa yang Perlu Diminta dari Calon Vendor?
Minta bukti legalitas usaha yang masih berlaku, referensi proyek sejenis yang bisa dihubungi langsung, sertifikasi tenaga ahli, dan daftar personel yang benar-benar ditugaskan. Dokumen ini murah diminta, tetapi cepat menyaring vendor yang hanya pandai membuat presentasi.
Mulailah dari legalitas. Pastikan nomor induk berusaha, bidang usaha yang sesuai dengan pekerjaan, dan status perpajakan vendor sudah sah. Untuk pengadaan pemerintah, Peraturan Lembaga Kebijakan Pengadaan Barang/Jasa Pemerintah (LKPP) Nomor 3 Tahun 2026 tentang Pedoman Persiapan dan Pelaksanaan Pengadaan Barang/Jasa Pemerintah Melalui Penyedia ditetapkan di Jakarta pada 22 September 2026 dan ditandatangani Sarah Sadiqa. Aturan itu mencabut Peraturan Lembaga Nomor 12 Tahun 2021 beserta perubahannya, yakni Peraturan Lembaga Nomor 4 Tahun 2024.
Perubahan aturan itu punya konsekuensi praktis. Peraturan baru diikuti Surat Edaran Kepala LKPP Nomor 3 Tahun 2026 yang ditetapkan pada 29 Oktober 2026. Tim pengadaan BUMN dan perusahaan swasta yang mengadopsi pola serupa sebaiknya memeriksa apakah dokumen kualifikasi vendor mereka masih mengacu pada pedoman lama. Dokumen yang mengutip aturan yang sudah dicabut akan menyulitkan saat diaudit.
Berikutnya, rekam jejak. Jangan berhenti pada daftar logo klien. Minta tiga referensi proyek yang mirip dengan skala dan kerumitan proyek Anda, lalu hubungi penanggung jawab di sisi klien. Tanyakan hal yang spesifik: apakah proyek selesai sesuai jadwal, berapa kali terjadi gangguan setelah serah terima, dan bagaimana vendor menanganinya.
Terakhir, tanyakan siapa orangnya. Banyak vendor menampilkan tim senior di tahap penawaran, lalu menugaskan personel junior saat pekerjaan berjalan. Minta nama, peran, dan sertifikasi personel kunci, lalu tuangkan ke kontrak bahwa penggantian personel memerlukan persetujuan tertulis Anda.
Daftar permintaan minimal yang bisa langsung dipakai:
Legalitas usaha. Nomor induk berusaha, akta, dan bidang usaha yang sesuai dengan lingkup pekerjaan.
Referensi proyek. Tiga proyek sejenis lengkap dengan kontak yang bisa dihubungi dan tahun pelaksanaan.
Sertifikasi personel. Sertifikasi jaringan, keamanan, atau platform yang relevan atas nama personel yang ditugaskan.
Struktur dukungan. Nama tim dukungan, jam layanan, dan jalur eskalasi saat gangguan besar terjadi.
Pemeriksaan Teknis Apa yang Membedakan Vendor yang Siap Kerja dari yang Hanya Pandai Menawar?
Vendor yang siap kerja bisa menjelaskan desainnya, menunjukkan rencana redundansi dan pemulihan, serta menyerahkan dokumentasi yang bisa dipakai tim Anda sendiri. Vendor yang hanya pandai menawar cenderung menjawab dengan daftar merek perangkat dan istilah teknis tanpa logika desain.
Uji pertama adalah desain. Minta vendor menggambar topologi yang akan dibangun dan menjelaskan mengapa dipilih. Pertanyaan sederhana seperti “apa yang terjadi jika satu sakelar inti mati” akan memperlihatkan apakah ada titik kegagalan tunggal. Jawaban yang baik menyebut jalur cadangan, waktu pindah otomatis, dan cara pengujiannya, bukan sekadar “kami pakai perangkat kelas enterprise”.
Uji kedua adalah kapasitas dan pertumbuhan. Infrastruktur yang pas hari ini bisa sesak dalam dua tahun, terutama jika perusahaan berencana menambah aplikasi, kamera, atau beban kerja AI. Minta vendor menuliskan asumsi kapasitas, batas yang akan dicapai, dan biaya perluasan. Vendor yang jujur akan menyebut batas desainnya, bukan menjanjikan skala tanpa batas.
Uji ketiga adalah dokumentasi. Serah terima proyek infrastruktur seharusnya mencakup diagram jaringan, daftar aset, konfigurasi, kredensial yang disimpan dengan aman, dan prosedur operasional baku. Tanpa itu, perusahaan terkunci pada vendor karena hanya vendor yang tahu isi jaringannya. Cantumkan daftar dokumen serah terima sebagai syarat pembayaran termin terakhir.
Uji keempat adalah pemulihan. Minta vendor menjelaskan rencana cadangan data, frekuensi uji pemulihan, dan target waktu pulih. Cadangan yang tidak pernah diuji sama dengan tidak punya cadangan. Sepakati bahwa uji pemulihan dilakukan terjadwal dan hasilnya dilaporkan tertulis ke Anda, bukan hanya dinyatakan lancar secara lisan.
Uji kelima adalah pengerasan konfigurasi dan pengelolaan perubahan. Tanyakan bagaimana vendor menutup layanan yang tidak dipakai, mengganti kata sandi bawaan perangkat, dan mencatat setiap perubahan konfigurasi. Vendor yang matang punya prosedur perubahan tertulis: siapa yang mengusulkan, siapa yang menyetujui, kapan jendela waktunya, dan bagaimana mundur jika perubahan gagal. Tanpa disiplin itu, satu perubahan kecil di malam hari bisa melumpuhkan layanan keesokan paginya.
Jika perusahaan belum punya tim teknis yang cukup untuk menilai jawaban-jawaban itu, pertimbangkan menunjuk konsultan independen atau ahli internal dari unit lain sebagai penilai. Biayanya kecil dibandingkan kerugian dari desain yang salah, dan risiko yang muncul saat membangun tanpa pendamping dibahas di Risiko Apa yang Muncul Saat Perusahaan Membangun Infrastruktur IT Tanpa Konsultan?
Kewajiban Keamanan Sistem Elektronik yang Perlu Terbaca di Kontrak
Peraturan Pemerintah Nomor 71 Tahun 2019 mewajibkan penyelenggara sistem elektronik menyediakan rekam jejak audit dan prosedur pengamanan. Kontrak vendor perlu menurunkan kewajiban itu menjadi tugas yang terukur, supaya perusahaan bisa menunjukkan kepatuhan saat diperiksa.
Ada beberapa pasal yang langsung menyentuh pekerjaan infrastruktur. Pasal 22 ayat (1) menyatakan bahwa penyelenggara sistem elektronik wajib menyediakan rekam jejak audit terhadap seluruh kegiatan penyelenggaraan sistem elektronik, yang menurut ayat (2) dipakai untuk pengawasan, penegakan hukum, penyelesaian sengketa, verifikasi, dan pengujian. Artinya, log aktivitas administrator vendor bukan pelengkap, melainkan kewajiban.
Pasal 23 mewajibkan pengamanan terhadap komponen sistem elektronik. Pasal 24 ayat (1) menegaskan bahwa penyelenggara “wajib memiliki dan menjalankan prosedur dan sarana untuk pengamanan Sistem Elektronik dalam menghindari gangguan, kegagalan, dan kerugian”. Karena vendor mengoperasikan sebagian sistem itu, kontrak perlu menyebut prosedur yang dijalankan vendor, bukan hanya kewajiban umum untuk menjaga keamanan.
Pasal 21 mengatur lokasi pengelolaan dan penyimpanan data. Penyelenggara sistem elektronik lingkup privat boleh mengelola dan menyimpan sistem dan data di dalam maupun di luar wilayah Indonesia, tetapi wajib memastikan efektivitas pengawasan kementerian atau lembaga serta penegakan hukum. Jika vendor memakai pusat data atau layanan cloud di luar negeri, kontrak perlu mengatur akses pengawasan itu. Untuk sektor keuangan, ketentuannya diatur lebih lanjut oleh otoritas sektor keuangan.
Pasal 24 ayat (3) menambah satu kewajiban yang jarang dibaca vendor: dalam hal terjadi kegagalan atau gangguan sistem yang berdampak serius akibat perbuatan pihak lain terhadap sistem elektronik, penyelenggara wajib mengamankan informasi elektronik dan/atau dokumen elektronik dan segera melaporkan dalam kesempatan pertama kepada aparat penegak hukum serta kementerian atau lembaga terkait. Praktisnya, perusahaan perlu tahu secepat mungkin ketika sesuatu terjadi di sistem yang dikelola vendor, karena penyelenggara sistem itulah yang berkewajiban melapor dan mengamankan barang bukti elektronik.
Terjemahan ke kontrak bisa berupa klausul konkret berikut: vendor menyimpan log aktivitas administrator dalam periode tertentu, memakai akun individu bernama dan bukan akun bersama, memberi tahu perusahaan dalam jangka waktu yang disepakati ketika ada insiden, dan mengizinkan audit keamanan oleh perusahaan atau pihak yang ditunjuknya. Aspek keamanan siber vendor yang lebih luas, termasuk dinamika regulasinya, dibahas di Apa yang Perlu Dipenuhi Vendor IT soal Keamanan Siber Saat RUU KKS Dibahas DPR?
Siapa yang Menanggung Risiko Data Pribadi Saat Vendor Ikut Mengakses Sistem?
Perusahaan sebagai pengendali data tetap menanggung risiko, karena Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi menyatakan pemrosesan oleh prosesor termasuk dalam tanggung jawab pengendali. Vendor yang mengakses sistem Anda umumnya berstatus prosesor, sehingga kontraknya harus mengatur ini secara tegas.
Pasal 51 ayat (1) mengatur bahwa ketika pengendali data pribadi menunjuk prosesor, prosesor wajib memproses data berdasarkan perintah pengendali. Ayat (3) berbunyi: “Pemrosesan Data Pribadi sebagaimana dimaksud pada ayat (1) termasuk dalam tanggung jawab Pengendali Data Pribadi.” Dengan kata lain, alasan bahwa kebocoran terjadi di sisi vendor tidak menghapus kewajiban perusahaan terhadap pemilik data.
Ayat (5) menambahkan syarat penting untuk rantai vendor. Prosesor wajib mendapatkan persetujuan tertulis dari pengendali sebelum melibatkan prosesor lain. Jika vendor infrastruktur Anda menyerahkan sebagian pekerjaan ke subkontraktor, misalnya layanan pemantauan jarak jauh, perusahaan berhak tahu dan menyetujuinya terlebih dahulu. Masukkan daftar subkontraktor yang diizinkan ke lampiran kontrak.
Kewajiban pelaporan juga berjalan cepat. Pasal 46 ayat (1) mewajibkan pengendali menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga ketika terjadi kegagalan pelindungan data pribadi. Jika vendor baru memberi tahu Anda pada hari keempat, tenggat itu sudah terlewat. Karena itu, kontrak perlu mewajibkan vendor melapor jauh lebih cepat, misalnya dalam hitungan jam sejak insiden terdeteksi.
Satu hal lagi yang perlu masuk kontrak adalah nasib data ketika hubungan kerja berakhir. Sepakati bahwa vendor mengembalikan seluruh data dan konfigurasi dalam format yang bisa dibaca, lalu menghapus salinannya dari sistem vendor dan memberikan berita acara penghapusan. Tanpa klausul ini, data pribadi bisa tertinggal di perangkat atau penyimpanan vendor lama tanpa ada yang mengawasi.
Taruhannya nyata. Pasal 57 ayat (3) menetapkan denda administratif paling tinggi 2 persen dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran. Sanksi lain yang disebut ayat (2) meliputi peringatan tertulis, penghentian sementara kegiatan pemrosesan data pribadi, serta penghapusan atau pemusnahan data pribadi. Pembahasan yang lebih rinci soal pembagian peran pengendali dan prosesor ada di Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?
Bagaimana Menyusun SLA dan Dukungan Pasca-Implementasi yang Bisa Ditagih?
SLA yang bisa ditagih memuat target ketersediaan layanan, waktu respons dan pemulihan per tingkat keparahan, cara pengukuran yang disepakati, dan konsekuensi jika target meleset. Tanpa empat unsur itu, SLA hanya menjadi janji yang tidak bisa ditindaklanjuti.
Mulai dari target ketersediaan. Angka persentase terdengar kecil, padahal dampaknya besar. Dalam bulan 30 hari yang berisi 720 jam, ketersediaan 99,5 persen mengizinkan sekitar 3,6 jam layanan mati, sedangkan 99,9 persen hanya mengizinkan sekitar 43 menit. Itu hitungan sederhana yang bisa Anda periksa sendiri, dan menunjukkan mengapa selisih 0,4 poin persentase layak dinegosiasikan.
Kedua, bedakan tingkat keparahan. Gangguan yang mematikan operasi harus punya waktu respons dalam hitungan menit dan waktu pemulihan yang tegas, sedangkan permintaan perubahan biasa boleh dalam hitungan hari kerja. Tuliskan definisi tiap tingkat dengan contoh, supaya tidak ada perdebatan tentang apakah suatu gangguan tergolong kritis ketika kejadian sudah berlangsung.
Ketiga, tentukan cara mengukur. SLA yang diukur dengan alat milik vendor saja mudah menimbulkan sengketa. Sepakati alat pemantauan, siapa yang memegang datanya, dan laporan bulanan yang dikirim ke Anda. Idealnya perusahaan punya akses baca ke dasbor pemantauan, sehingga angka ketersediaan bisa diperiksa tanpa meminta izin.
Keempat, tentukan konsekuensi. Bentuknya bisa kredit layanan, pemotongan tagihan, atau hak mengakhiri kontrak jika pelanggaran berulang. Tanpa konsekuensi, vendor tidak punya alasan finansial untuk mengejar target. Rincian klausul pemeliharaan setelah aplikasi berjalan, yang prinsipnya mirip untuk infrastruktur, dibahas di Apa yang Harus Ada dalam Kontrak Pemeliharaan Aplikasi Setelah Go-Live?
Pertimbangkan juga jam layanan. Dukungan 8 x 5 cocok untuk sistem internal yang hanya dipakai di jam kerja, tetapi tidak memadai untuk layanan yang berjalan sepanjang waktu. Jika operasi perusahaan berlangsung 24 jam, minta dukungan 24 x 7 untuk gangguan kritis, lengkap dengan nomor kontak langsung dan daftar eskalasi yang selalu diperbarui. Harga dukungan 24 x 7 memang lebih tinggi, tetapi lebih murah daripada satu malam operasi yang terhenti.
Terakhir, jangan lupakan masa transisi. Dukungan pasca-implementasi sering terputus di bulan pertama karena tim proyek dan tim dukungan adalah dua kelompok berbeda. Minta vendor menjadwalkan masa pendampingan intensif setelah go-live dan serah terima pengetahuan yang tercatat, sehingga tim dukungan tidak memulai dari nol.
Cara Burung Hantu Infratek Mengerjakan Infrastruktur IT
Burung Hantu Infratek (Burhan) mengerjakan infrastruktur IT dalam satu alur yang mencakup perancangan, implementasi, dan pemeliharaan. Alur itu menyatu dengan layanan end-to-end Burhan, dari konsultasi, pengembangan, hingga maintenance, sehingga perusahaan tidak berpindah-pindah vendor di tiap tahap.
Menurut informasi resmi di llms.txt situs Burhan, perusahaan ini berfokus pada lima pilar transformasi digital: pengalaman, solusi kustom, tim ahli, layanan end-to-end, dan fokus inovasi. Pilar tim ahli menyebut tenaga ahli bersertifikat di bidang AI, cloud, dan pengembangan software, sedangkan pilar solusi kustom menyatakan setiap solusi dirancang sesuai kebutuhan klien.
Daftar klien yang tercantum di situs Burhan mencakup Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia, dari total 18 lebih perusahaan di sektor energi, telekomunikasi, kesehatan, dan keuangan. Daftar itu menggambarkan portofolio Burhan secara umum. Untuk proyek infrastruktur spesifik, perusahaan yang menilai Burhan tetap sebaiknya meminta referensi yang relevan dengan skala proyeknya, sama seperti yang disarankan untuk vendor lain.
Layanan infrastruktur yang tercantum dalam daftar layanan utama Burhan berbunyi perancangan, implementasi, dan pemeliharaan infrastruktur IT. Urutan itu penting bagi pembeli, karena vendor yang ikut merancang akan menanggung akibat desainnya sendiri ketika masuk fase pemeliharaan. Insentifnya berbeda dengan vendor yang hanya memasang perangkat lalu pergi, dan itulah salah satu pertanyaan yang layak Anda ajukan ke setiap calon vendor.
Daftar periksa di tulisan ini berlaku untuk semua vendor, termasuk Burhan, dan bisa dipakai tanpa menunggu penawaran dari kami. Pembahasan lengkap soal layanan ini, mulai dari komponen biaya hingga cara memilih vendor, ada di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Pertimbangan yang sama berlaku bagi vendor mana pun, termasuk Burhan: nilai kami dengan dokumen dan referensi, bukan dengan klaim. Selain infrastruktur, daftar layanan Burhan mencakup integrasi AI, modernisasi aplikasi, pengembangan aplikasi mobile, dan e-procurement, yang berguna dipertimbangkan jika proyek Anda melibatkan lebih dari satu lapisan teknologi. Jika Anda ingin membandingkan pendekatan vendor lokal dan penyedia luar negeri, tulisan Lebih Baik Software House Lokal atau Outsourcing Luar Negeri untuk Sistem Perusahaan? memuat kerangka pertimbangannya.
Bagaimana Membandingkan Penawaran Beberapa Vendor Secara Adil?
Bandingkan penawaran dengan matriks skor yang bobotnya ditetapkan sebelum penawaran dibuka. Cara ini mencegah harga otomatis mengalahkan kemampuan teknis dan kesiapan dukungan, dan memberi dasar tertulis jika keputusan dipertanyakan saat audit.
Susun kriteria dan bobot lebih dulu, lalu bekukan. Contoh pembagian yang bisa disesuaikan: kemampuan teknis dan desain 30 persen, rekam jejak dan referensi 20 persen, keamanan dan kepatuhan 20 persen, dukungan pasca-implementasi 15 persen, dan harga 15 persen. Angka ini hanya ilustrasi, tetapi prinsipnya jelas: harga penting, bukan satu-satunya penentu.
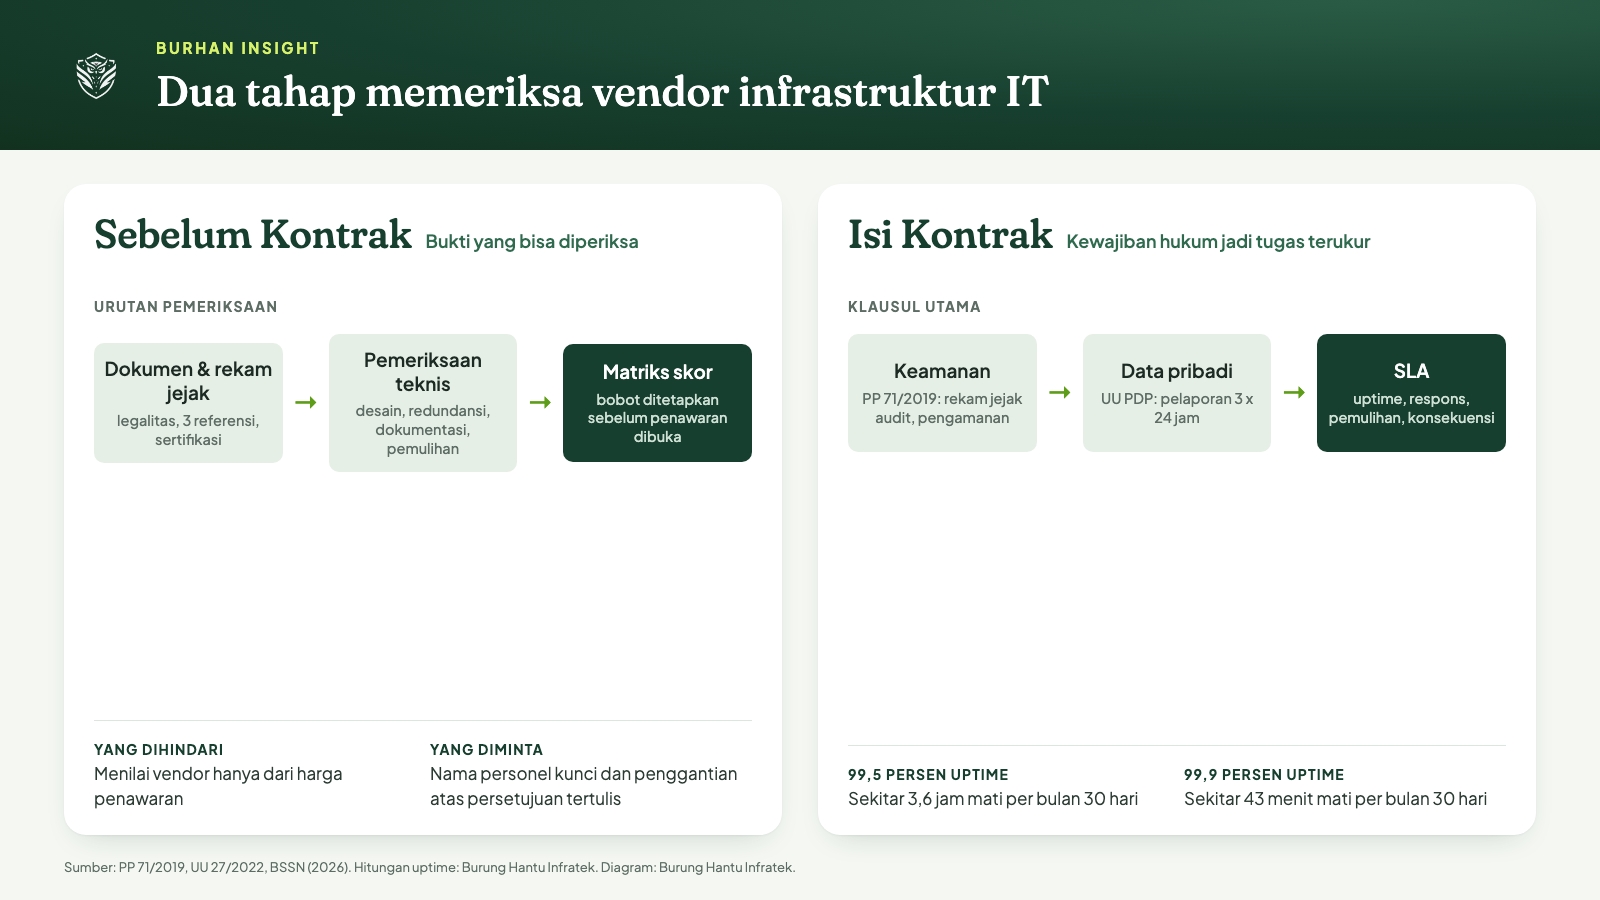
Diagram dua tahap memeriksa vendor infrastruktur IT. Diolah Burung Hantu Infratek dari PP 71/2019 dan UU 27/2022.
Pastikan semua vendor menjawab pertanyaan yang sama. Kirim dokumen permintaan yang seragam berisi lingkup, kebutuhan kapasitas, target SLA, dan format penawaran. Penawaran yang dibuat dari asumsi berbeda tidak bisa dibandingkan, dan vendor yang paling kreatif menyederhanakan lingkup sering tampil paling murah di atas kertas.
Hitung biaya total, bukan harga awal. Masukkan biaya lisensi tahunan, pemeliharaan, penggantian perangkat, pelatihan, dan biaya keluar jika berganti vendor. Penawaran yang tampak murah di tahun pertama bisa menjadi paling mahal dalam lima tahun. Pola serupa dibahas di Berapa Biaya Membangun Aplikasi Perusahaan dan Apa Saja yang Masuk Anggarannya?
Sertakan juga uji lapangan singkat jika anggaran mengizinkan. Minta dua vendor teratas membuat pembuktian konsep kecil, misalnya mengonfigurasi satu segmen jaringan atau memulihkan satu server dari cadangan di lingkungan uji. Hasilnya memperlihatkan kecepatan kerja, ketelitian, dan cara berkomunikasi vendor, hal-hal yang tidak muncul di dokumen penawaran tebal sekalipun.
Lakukan sesi klarifikasi tertulis sebelum memutuskan. Ajukan pertanyaan teknis yang sama ke semua vendor dan catat jawabannya. Jika permintaan penawaran Anda berkaitan dengan proyek AI, panduan di Bagaimana Cara Meminta Penawaran Proyek Pengembangan AI dari Vendor IT? bisa dipakai sebagai templat.
Perhatikan juga risiko konsentrasi. Jika satu vendor memegang jaringan, server, keamanan, dan dukungan sekaligus, perusahaan sangat bergantung pada vendor itu. Hal ini tidak otomatis buruk, karena satu penanggung jawab sering mempercepat penyelesaian masalah, tetapi risiko ketergantungannya perlu dihitung. Mitigasinya berupa hak atas dokumentasi lengkap, kredensial administratif yang dipegang perusahaan, dan klausul bantuan peralihan jika kontrak berakhir.
Terakhir, dokumentasikan alasan keputusan. Satu halaman ringkasan skor dan pertimbangan sudah cukup. Dokumen itu melindungi tim pengadaan dari tuduhan subjektivitas, sekaligus menjadi bahan belajar untuk pemilihan vendor berikutnya.
Pertanyaan yang Sering Diajukan
Apa saja yang harus dicek sebelum memilih vendor IT untuk proyek infrastruktur?
Periksa legalitas usaha, referensi proyek sejenis yang bisa dihubungi, sertifikasi personel, desain teknis beserta rencana redundansi dan pemulihan, kewajiban keamanan dan data pribadi di kontrak, serta SLA pasca-implementasi yang memuat target, cara ukur, dan konsekuensi.
Apakah vendor atau perusahaan yang bertanggung jawab jika data pribadi bocor?
Menurut Pasal 51 ayat (3) UU PDP, pemrosesan oleh prosesor termasuk tanggung jawab pengendali, yaitu perusahaan Anda. Jika vendor memproses di luar perintah pengendali, Pasal 51 ayat (6) memindahkan tanggung jawab pemrosesan itu kepada vendor. Kontrak perlu memperjelas pembagiannya.
Berapa lama waktu henti yang diizinkan SLA ketersediaan 99,5 persen dan 99,9 persen?
Pada bulan 30 hari berisi 720 jam, ketersediaan 99,5 persen mengizinkan sekitar 3,6 jam layanan mati, sedangkan 99,9 persen mengizinkan sekitar 43 menit. Angka ini hasil hitung sederhana, bukan standar resmi, jadi sesuaikan target dengan kritikalitas layanan Anda.
Apa kewajiban vendor jika terjadi kebocoran data pribadi?
Pengendali wajib memberi pemberitahuan tertulis kepada subjek data dan lembaga paling lambat 3 x 24 jam menurut Pasal 46 ayat (1) UU PDP. Karena itu kontrak sebaiknya mewajibkan vendor melapor ke perusahaan jauh lebih cepat, sehingga waktu untuk menyiapkan pemberitahuan tidak habis.
Kesimpulan
Memilih vendor infrastruktur IT adalah keputusan risiko jangka panjang. BSSN mencatat 5,2 miliar anomali trafik sepanjang periode Januari sampai 15 November 2025 dan memperingatkan bahwa sebagian besar ancaman tidak terlihat, sementara PP 71/2019 dan UU PDP membebankan kewajiban audit, pengamanan, dan pelindungan data kepada perusahaan, bukan hanya kepada vendor. Karena itu, bukti yang bisa diperiksa harus mengalahkan janji yang hanya bisa didengar.
Langkah berikutnya sederhana: susun daftar permintaan dokumen, tetapkan matriks skor sebelum menerima penawaran, tulis kewajiban keamanan dan data pribadi sebagai klausul terukur, dan sepakati SLA yang bisa ditagih. Jika Anda ingin berdiskusi tentang proyek infrastruktur, tim Burhan dapat membantu menyusun kerangka penilaian itu sebelum Anda mengundang vendor mana pun.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Surat Edaran Kepala LKPP Nomor 3 Tahun 2026 - JDIH LKPP
[3] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[4] Naskah UU 27/2022 Pelindungan Data Pribadi, Indonesia-Inggris - ABNR
[7] Burung Hantu Infratek (Burhan), berkas llms.txt di situs resmi perusahaan