
Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?
Proyek IT perusahaan hampir selalu menyentuh data pribadi, dan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi menetapkan bahwa tanggung jawab atas data itu tetap ada pada perusahaan pemilik proyek, bukan pada vendor yang mengerjakannya. Sederhananya, menyerahkan pengerjaan tidak berarti menyerahkan tanggung jawab. Tulisan ini mengupas pembagian peran pengendali dan prosesor data, klausul wajib di kontrak vendor menurut PP 33 Tahun 2026, kontrol keamanan sebelum rilis, penanganan kebocoran dalam 3 x 24 jam, hubungan dengan PP 71 Tahun 2019, pengawasan oleh Komdigi, hingga daftar periksa kepatuhan untuk manajer pengadaan dan manajer IT.
TLDR
Mengapa Proyek IT Selalu Menyentuh Data Pribadi, Walau Bukan Proyek Data?
Aplikasi, website, dan integrasi sistem hampir pasti memproses data pelanggan atau karyawan, sehingga kewajiban UU PDP ikut terbawa ke setiap proyek.
Pengendali dan Prosesor, Siapa Memegang Apa dalam UU PDP?
Perusahaan pemilik proyek menjadi pengendali yang bertanggung jawab, sedangkan vendor yang memproses data atas perintahnya menjadi prosesor dengan kewajiban keamanan sendiri.
Apa Saja yang Wajib Ada di Kontrak dengan Vendor IT menurut PP 33/2026?
PP 33/2026 memuat 11 standar minimum klausul perjanjian penunjukan prosesor, termasuk pengawasan, audit, inspeksi, dan pelibatan prosesor lain.
Langkah Pengamanan Apa yang Harus Terpasang Sebelum Aplikasi Rilis?
Enkripsi, pseudonimisasi, ketahanan sistem, pemulihan akses tepat waktu, dan pengujian keamanan berkala harus disesuaikan dengan risiko data yang diproses.
Apa yang Terjadi Jika Data Bocor di Tengah Proyek?
Pengendali wajib memberi tahu pemilik data dan lembaga secara tertulis paling lambat 3 x 24 jam, dan denda administratif bisa mencapai 2 persen pendapatan tahunan.
Bagaimana PP 71/2019 dan UU PDP Bekerja Berdampingan?
PP 71/2019 mewajibkan penyelenggara sistem elektronik menjalankan sistem yang andal dan aman, sedangkan UU PDP mengatur data di dalamnya, dan keduanya berlaku bersamaan.
Siapa yang Mengawasi Selama Lembaga PDP Belum Terbentuk?
Direktorat Jenderal Pengawasan Ruang Digital Komdigi menjalankan pengawasan, termasuk pemeriksaan aplikasi mobile dan website penyelenggara sistem elektronik terdaftar.
Bagaimana Perusahaan Menyusun Daftar Periksa Kepatuhan untuk Proyek IT?
Daftar periksa dibagi tiga tahap, yaitu sebelum kontrak, selama pengerjaan, dan saat serah terima, dengan bukti tertulis di tiap tahap.
Kesimpulan
Vendor boleh mengerjakan sistemnya, tetapi tanggung jawab atas data tetap di perusahaan, sehingga kontrak, pengawasan, dan bukti kepatuhan harus siap sebelum 16 Januari 2027.
Bayangkan sebuah BUMN logistik menunjuk vendor untuk membangun aplikasi pelacakan kiriman. Selama pengerjaan, tim vendor mengakses basis data pelanggan untuk uji coba, menyimpan salinan di server pengembangan, dan memakai layanan pihak ketiga untuk pengiriman pesan. Tidak ada satu pun dari kegiatan itu yang terasa sebagai proyek pengolahan data pribadi, tetapi semuanya masuk definisi pemrosesan menurut UU PDP. Ketika data bocor, pertanyaan pertama yang muncul bukan siapa yang salah ketik kode, melainkan siapa yang wajib bertanggung jawab di mata hukum. Jawabannya sering mengejutkan pemilik proyek, dan jawaban itu sebaiknya diketahui sebelum kontrak ditandatangani, bukan sesudah insiden.
Mengapa Proyek IT Selalu Menyentuh Data Pribadi, Walau Bukan Proyek Data?
Hampir semua proyek IT perusahaan menyentuh data pribadi karena sistem yang dibangun melayani manusia: pelanggan, karyawan, mitra, atau warga. Data pribadi muncul di formulir, basis data uji, log sistem, dan salinan cadangan, sehingga kewajiban UU PDP berlaku sejak hari pertama pengerjaan, bukan setelah aplikasi rilis.
Daftar tempat data pribadi bersembunyi dalam proyek biasanya lebih panjang daripada perkiraan tim. Basis data produksi yang disalin ke lingkungan pengembangan untuk uji coba adalah contoh paling umum. Log kesalahan yang mencatat nama pengguna, alamat surel, atau nomor telepon adalah contoh lain. Tangkapan layar yang dikirim lewat grup percakapan untuk melaporkan bug sering memuat data pelanggan asli. Semua itu termasuk pemrosesan, dan semuanya terjadi di tangan tim vendor.
UU PDP diundangkan pada 17 Oktober 2022 dan memberi masa penyesuaian paling lama dua tahun menurut Pasal 74. Dalam sidang uji materi di Mahkamah Konstitusi pada 27 Juli 2026, Kompas melaporkan bahwa DPR menafsirkan Pasal 74 sebagai rentang penyesuaian dua tahun sejak undang-undang diundangkan. Artinya, kewajiban dasar seperti keamanan data dan pemberitahuan kebocoran sudah mengikat sejak Oktober 2024, jauh sebelum aturan pelaksananya terbit.
Direktur Jenderal Pengawasan Ruang Digital Komdigi, Alexander Sabar, menyebut pengawasan kepatuhan dilakukan lewat pemeriksaan sistem elektronik penyelenggara terdaftar. Menurut ANTARA (4 Februari 2026), pemeriksaan itu menyasar aplikasi mobile maupun website, ditambah pengisian alat pengukuran implementasi pelindungan data oleh penyelenggara. Jadi, sistem yang dibangun lewat proyek IT adalah objek pemeriksaan, bukan sekadar urusan internal perusahaan.
Ada satu hal yang sering luput dari perencanaan anggaran. Karena data pribadi hadir di setiap tahap, biaya kepatuhan tidak bisa ditempelkan di akhir proyek. Perusahaan yang baru menyiapkan kontrol keamanan setelah aplikasi selesai biasanya harus membongkar bagian yang sudah jadi. Pembahasan komponen anggaran secara lengkap ada di tulisan Berapa Biaya Membangun Aplikasi Perusahaan dan Apa Saja yang Masuk Anggarannya?, termasuk lapisan biaya patuh.
Contoh lain datang dari sisi karyawan dan mitra. Sistem kepegawaian, aplikasi absensi, dan portal pengadaan menyimpan nama, nomor identitas, jabatan, dan riwayat transaksi orang yang bekerja atau bertransaksi dengan perusahaan. Proyek yang tampak murni internal pun membuat perusahaan menjadi pengendali data karyawan dan data mitra. Pemetaan data di awal proyek, termasuk siapa pemilik tiap jenis data dan di sistem mana data itu mengalir, menjadi pekerjaan pertama yang menentukan seluruh kontrol sesudahnya.
Pengendali dan Prosesor, Siapa Memegang Apa dalam UU PDP?
Pengendali data pribadi adalah pihak yang menentukan tujuan dan cara pemrosesan, sedangkan prosesor memproses data atas nama pengendali. Dalam proyek IT, perusahaan pemilik proyek umumnya berperan sebagai pengendali, dan vendor yang mengakses data untuk membangun atau mengelola sistem berperan sebagai prosesor.
Pembagian ini bukan sekadar istilah. Pasal 51 ayat (1) UU PDP menyatakan bahwa dalam hal pengendali menunjuk prosesor, prosesor wajib memproses data berdasarkan perintah pengendali. Pasal 51 ayat (3) kemudian menutup celah yang sering dipakai untuk saling melempar tanggung jawab dengan bunyi yang tegas: "Pemrosesan Data Pribadi sebagaimana dimaksud pada ayat (1) termasuk dalam tanggung jawab Pengendali Data Pribadi."
Konsekuensinya jelas. Jika vendor lalai menjaga data, perusahaan pemilik proyek tetap menjadi pihak yang pertama ditagih pertanggungjawabannya oleh pemilik data dan oleh pengawas. Pasal 37 UU PDP memperkuat hal ini dengan kewajiban pengendali melakukan pengawasan terhadap setiap pihak yang terlibat dalam pemrosesan di bawah kendalinya. Pengawasan bukan hak yang boleh dilepas, melainkan kewajiban yang harus dijalankan.
Prosesor juga punya kewajiban sendiri. Pasal 52 UU PDP menyatakan bahwa kewajiban pengendali menurut Pasal 29, 31, 35, 36, 37, 38, dan 39 berlaku juga bagi prosesor. Di antaranya adalah menjaga kerahasiaan data, melindungi data dari pemrosesan yang tidak sah, dan mencegah akses tidak sah dengan sistem keamanan yang andal. Vendor yang menganggap dirinya hanya "tukang" tidak lepas dari kewajiban ini.
Dalam praktik proyek, satu perusahaan bisa berganti peran. Vendor yang membangun sistem lalu mengelola hosting dan dukungan bulanan tetap prosesor. Namun vendor yang memakai data pelanggan klien untuk melatih produknya sendiri, atau untuk tujuan di luar perintah klien, berisiko dianggap menentukan tujuan pemrosesan sendiri. Karena itu, kontrak perlu menyebut dengan jelas tujuan dan batas pemakaian data, agar peran tiap pihak tidak kabur.
Menentukan peran sebaiknya dilakukan per aktivitas, bukan per perusahaan. Tim dapat membuat tabel sederhana berisi aktivitas pemrosesan, pihak yang melakukannya, tujuan, dan pihak yang memberi perintah. Tabel ini murah dibuat, tetapi menjawab pertanyaan yang paling sering diajukan pemeriksa: siapa yang memutuskan data ini diproses, dan siapa yang menjalankannya. Tabel itu juga menjadi bahan dasar lampiran kontrak yang dibahas di bagian berikutnya.
Apa Saja yang Wajib Ada di Kontrak dengan Vendor IT menurut PP 33/2026?
PP 33 Tahun 2026 menjabarkan 11 standar minimum klausul yang wajib dicantumkan dalam perjanjian penunjukan prosesor data pribadi. Klausul itu mencakup mekanisme pengawasan, pendokumentasian, audit, inspeksi, dan pelibatan prosesor lain berdasarkan kesepakatan. Kontrak vendor yang hanya mengatur harga dan jadwal tidak lagi memadai.
Menurut FWP (2026), perjanjian pemrosesan data pribadi juga wajib memuat setidaknya sembilan ketentuan, termasuk jaminan pengendali untuk memenuhi hak subjek data, layanan yang akan diberikan, dan konsekuensi jika pemrosesan tidak dilakukan. PP ini ditandatangani Presiden Prabowo Subianto pada 16 Juli 2026 dan berlaku enam bulan sejak diundangkan, yaitu 16 Januari 2027, menurut Katadata (3 September 2026).
DDS Law Office (2026) mengingatkan bahwa kontrak dengan vendor yang memproses data pribadi tidak boleh hanya mengatur aspek komersial. Kontrak juga perlu memperhatikan tujuan pemrosesan, instruksi pemrosesan, keamanan data, kerahasiaan, dan penanganan kegagalan pelindungan data. Bagi tim pengadaan, ini berarti lampiran kontrak harus ditulis bersama bagian hukum dan bagian keamanan informasi, bukan hanya bagian pembelian.
Agar mudah dipakai saat menyusun dokumen penawaran dan kontrak, berikut pokok yang sebaiknya muncul dalam lampiran pelindungan data:
Tujuan dan batas pemrosesan. Tulis data apa yang boleh diakses vendor, untuk tugas apa, dan larangan memakainya di luar perintah tertulis perusahaan.
Pengawasan, audit, dan inspeksi. Perusahaan berhak memeriksa dokumentasi dan kontrol keamanan vendor, dengan jadwal dan cara yang disepakati sejak awal.
Pelibatan prosesor lain. Pihak ketiga yang dipakai vendor, misalnya penyedia cloud atau layanan pesan, hanya boleh dilibatkan berdasarkan kesepakatan dan harus terikat kewajiban yang setara.
Penanganan kegagalan pelindungan data. Vendor wajib melapor ke perusahaan dengan batas waktu yang cukup pendek agar perusahaan masih sempat memenuhi tenggat 3 x 24 jam.
Nasib data saat proyek selesai. Tentukan kapan data uji dihapus, kapan salinan cadangan dimusnahkan, dan bukti penghapusan apa yang harus diserahkan.
Kerangka pemilihan mitra secara umum dibahas di Bagaimana Perusahaan dan BUMN Memilih Software House yang Tepat?. Lampiran pelindungan data di atas adalah tambahan yang kini layak masuk daftar penilaian sejak tahap permintaan penawaran.
Langkah Pengamanan Apa yang Harus Terpasang Sebelum Aplikasi Rilis?
Sebelum rilis, aplikasi perlu enkripsi, pseudonimisasi, ketahanan sistem, pemulihan akses data yang tepat waktu, dan pengujian keamanan berkala. Menurut FWP (2026), PP 33/2026 menyebut langkah-langkah ini dan meminta tingkat keamanan disesuaikan dengan risiko pemrosesan, jadi data yang lebih sensitif menuntut kontrol yang lebih ketat.
UU PDP sudah meletakkan dasarnya. Pasal 35 mewajibkan pengendali melindungi dan memastikan keamanan data, dengan menyusun langkah teknis operasional dan menentukan tingkat keamanan sesuai sifat dan risiko data. Pasal 39 ayat (2) meminta pencegahan akses tidak sah dilakukan dengan sistem keamanan yang "andal, aman, dan bertanggung jawab". PP 33/2026 menerjemahkan tuntutan umum itu menjadi daftar kontrol yang bisa diperiksa.
Dalam bahasa proyek, enkripsi berarti data pelanggan terlindungi saat tersimpan maupun saat dikirim antarsistem. Pseudonimisasi berarti data yang dipakai untuk pengujian diganti identitasnya sehingga tidak bisa langsung dikaitkan dengan orang tertentu. Praktik paling sederhana yang berdampak besar adalah melarang basis data produksi disalin mentah ke lingkungan pengembangan, lalu menyediakan data uji yang sudah disamarkan.
Ketahanan sistem dan pemulihan akses menyangkut kemampuan bangkit setelah gangguan. Sistem harus punya cadangan yang teruji dipulihkan, bukan hanya cadangan yang tersimpan. Pengujian keamanan berkala berarti uji penetrasi atau pemindaian kerentanan dijadwalkan, dicatat hasilnya, dan temuan ditutup sebelum rilis. Pembahasan fondasi server, jaringan, dan cadangan ada di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Satu kebiasaan yang perlu dihentikan adalah menganggap uji keamanan sebagai urusan sekali jalan di ujung proyek. Setiap perubahan besar pada fitur, integrasi, atau hosting mengubah profil risiko. Karena PP 33/2026 meminta penyesuaian keamanan berdasarkan risiko, jadwal pengujian sebaiknya masuk ke kontrak pemeliharaan, lengkap dengan siapa yang menanggung biaya perbaikannya.
Perhatikan pula siapa yang memegang kunci. Kunci enkripsi dan kredensial akses sebaiknya dipegang perusahaan atau disimpan di layanan pengelolaan rahasia yang bisa diaudit, bukan ditulis di dokumen proyek atau dibagikan lewat percakapan. Ketika kontrak vendor berakhir, akun dan kunci yang pernah dibagikan harus dicabut dan dicatat. Kebiasaan kecil ini sering menjadi pembeda antara insiden yang terbatas dan insiden yang meluas ke sistem lain.
Apa yang Terjadi Jika Data Bocor di Tengah Proyek?
Jika terjadi kegagalan pelindungan data, pengendali wajib memberi tahu pemilik data dan lembaga secara tertulis paling lambat 3 x 24 jam, menurut Pasal 46 ayat (1) UU PDP. Pelanggaran terhadap kewajiban ini dapat dikenai sanksi administratif, termasuk denda paling tinggi 2 persen dari pendapatan tahunan.
Pemberitahuan tertulis itu, menurut Pasal 46 ayat (2), minimal memuat tiga hal: data pribadi yang terungkap, kapan dan bagaimana data itu terungkap, dan upaya penanganan serta pemulihan oleh pengendali. Tiga pertanyaan ini sulit dijawab bila vendor tidak mencatat siapa mengakses apa. Karena itu, pencatatan akses di lingkungan pengembangan dan pengujian sama pentingnya dengan di produksi.
Menurut FWP (2026), PP 33/2026 mengatur lebih rinci mekanisme penanganan kegagalan, termasuk batas waktu pemberitahuan, kewajiban pemberitahuan kepada masyarakat dalam kondisi tertentu, penyusunan kebijakan dan prosedur internal, serta kewajiban prosesor untuk melaporkan kegagalan kepada pengendali. Poin terakhir paling relevan untuk proyek vendor: jam 3 x 24 dihitung dari sisi pengendali, sehingga laporan vendor yang terlambat memakan waktu perusahaan.
Sanksi administratif dalam Pasal 57 UU PDP ada empat bentuk: peringatan tertulis, penghentian sementara kegiatan pemrosesan, penghapusan atau pemusnahan data, dan denda administratif. Bagi perusahaan yang baru meluncurkan layanan, penghentian sementara bisa lebih mengganggu daripada denda, karena layanan yang bergantung pada data itu ikut terhenti.
Ada pula lapisan pidana yang berlaku bagi perorangan. Pasal 67 ayat (1) UU PDP menetapkan pidana penjara paling lama lima tahun dan/atau denda paling banyak Rp5 miliar bagi orang yang dengan sengaja dan melawan hukum memperoleh atau mengumpulkan data pribadi yang bukan miliknya untuk menguntungkan diri sendiri atau orang lain. Ketentuan ini relevan untuk akses internal yang tidak sah, termasuk akses oleh personel vendor di luar kebutuhan tugasnya.
Latihan sederhana akan menghemat banyak waktu. Sebelum proyek berjalan, jalankan simulasi: andai salinan data uji bocor pada Jumat malam, siapa yang menghubungi siapa, siapa yang menulis pemberitahuan, dan siapa yang punya wewenang menghentikan akses vendor. Jika jawabannya belum jelas, kontrak belum siap.
Bagaimana PP 71/2019 dan UU PDP Bekerja Berdampingan?
PP Nomor 71 Tahun 2019 mengatur penyelenggaraan sistem dan transaksi elektronik, sedangkan UU PDP mengatur data pribadi di dalam sistem itu. Keduanya berlaku bersamaan. Penyelenggara sistem elektronik wajib menjalankan sistem yang andal dan aman, lalu menjaga data pribadi yang diprosesnya dengan prinsip pelindungan yang diatur UU PDP.
Pasal 3 ayat (1) PP 71/2019 menyatakan bahwa setiap penyelenggara sistem elektronik harus menyelenggarakan sistemnya "secara andal dan aman serta bertanggung jawab terhadap beroperasinya Sistem Elektronik sebagaimana mestinya". Pasal 24 ayat (1) menambahkan kewajiban memiliki dan menjalankan prosedur serta sarana pengamanan untuk menghindari gangguan, kegagalan, dan kerugian.
Pasal 24 ayat (3) PP 71/2019 relevan untuk skenario insiden. Dalam hal terjadi kegagalan atau gangguan sistem yang berdampak serius akibat perbuatan pihak lain, penyelenggara wajib mengamankan informasi elektronik dan dokumen elektronik serta segera melaporkan dalam kesempatan pertama kepada aparat penegak hukum dan kementerian atau lembaga terkait. Kewajiban ini berdiri sendiri di samping pemberitahuan 3 x 24 jam menurut UU PDP.
Pasal 14 ayat (1) PP 71/2019 juga mewajibkan penyelenggara melaksanakan prinsip pelindungan data pribadi, salah satunya pemrosesan yang melindungi keamanan data dari kehilangan, penyalahgunaan, akses dan pengungkapan yang tidak sah, serta pengubahan atau perusakan. Jadi, bahkan sebelum PP 33/2026 berlaku, perusahaan yang mengoperasikan sistem elektronik sudah terikat kewajiban keamanan.
Bagi tim proyek, kesimpulan praktisnya adalah dua rangkaian kewajiban harus dipenuhi sekaligus. Satu rangkaian berfokus pada sistem: andal, aman, bisa dipulihkan, dan insiden dilaporkan. Rangkaian lain berfokus pada data: dasar pemrosesan, hak pemilik data, kontrak prosesor, dan pemberitahuan kebocoran. Dokumen proyek yang baik memetakan tiap kontrol ke pasal yang mendasarinya, sehingga saat diperiksa, perusahaan bisa menunjukkan bukti, bukan sekadar niat.
Pemeriksaan yang disebut Komdigi menyasar sistem elektronik berupa aplikasi mobile dan website penyelenggara terdaftar, sehingga sistem dan data diperiksa dalam satu kunjungan. Karena itu, dokumentasi arsitektur, diagram aliran data, dan catatan pengujian sebaiknya disusun dalam satu paket yang konsisten, sehingga tim tidak perlu menyusun dua versi cerita untuk dua aturan yang saling melengkapi.
Siapa yang Mengawasi Selama Lembaga PDP Belum Terbentuk?
Selama Badan Pelindungan Data Pribadi belum terbentuk, pengawasan kepatuhan dijalankan oleh Komdigi melalui Direktorat Jenderal Pengawasan Ruang Digital. Pemerintah menegaskan tidak ada kekosongan hukum, sehingga perusahaan tidak bisa memakai ketiadaan lembaga sebagai alasan menunda kepatuhan.
Dalam sidang Mahkamah Konstitusi pada 27 Juli 2026, Alexander Sabar menyatakan, "Anggapan para pemohon mengenai adanya kekosongan hukum tidak berdasar karena fungsi pelindungan data pribadi tetap dijalankan oleh Kementerian Komunikasi dan Digital melalui Direktorat Jenderal Pengawasan Ruang Digital." Kompas melaporkan pemerintah juga menyebut adanya kanal pengaduan aktif lewat Sistem Informasi Pelindungan Data Pribadi.
Kompas mencatat rancangan PP pelaksana diajukan untuk penetapan Presiden pada 12 Februari 2026, dan rancangan Perpres Badan PDP diajukan pada 20 Mei 2026. PP 33/2026 kemudian terbit pada 16 Juli 2026. Sementara itu, menurut Warta Ekonomi (28 Oktober 2026), proses harmonisasi pembentukan otoritas PDP sudah selesai dan tinggal menunggu keputusan Presiden.
Analis Kebijakan Ahli Muda Komdigi, Arief Wahyudi, menjelaskan kepada Warta Ekonomi, "Sudah harmonisasi, tinggal keputusan di presiden nanti bagaimana untuk pembentukannya." Ia juga memperkirakan pada awal operasinya lembaga itu tidak akan langsung menegakkan hukum, tetapi lebih dulu meningkatkan kesadaran dan menyiapkan pedoman teknis. Perkiraan ini pandangan pribadinya, bukan jadwal resmi.
Raditya Kosasih, pendiri sekaligus anggota dewan pengurus Asosiasi Praktisi Perlindungan Data Indonesia, menilai perusahaan tidak boleh lagi menjadikan belum terbentuknya otoritas sebagai alasan. "Kepatuhan terhadap PDP ini sudah harus dijalankan sebetulnya," kata Raditya kepada Warta Ekonomi. Bagi perusahaan yang sedang menyiapkan kontrak proyek, pesan praktisnya sederhana: tanggal berlaku PP 33/2026 sudah pasti, sedangkan jadwal lembaga pengawas belum.
Bagi tim proyek, perbedaan antara pengawas sementara dan lembaga definitif tidak mengubah isi pekerjaan. Kontrak, kontrol keamanan, dan prosedur insiden yang disusun hari ini tetap dipakai saat lembaga baru mulai bekerja, hanya penerima laporannya yang berubah. Menyusun semuanya sekarang justru menghemat waktu, karena pedoman teknis dari lembaga nantinya lebih mudah diterapkan di atas dokumen yang sudah rapi.
Bagaimana Perusahaan Menyusun Daftar Periksa Kepatuhan untuk Proyek IT?
Daftar periksa kepatuhan proyek IT paling mudah disusun dalam tiga tahap: sebelum kontrak, selama pengerjaan, dan saat serah terima. Tiap tahap perlu menghasilkan bukti tertulis yang bisa ditunjukkan saat pemeriksaan, sehingga kepatuhan tidak bergantung pada ingatan anggota tim.
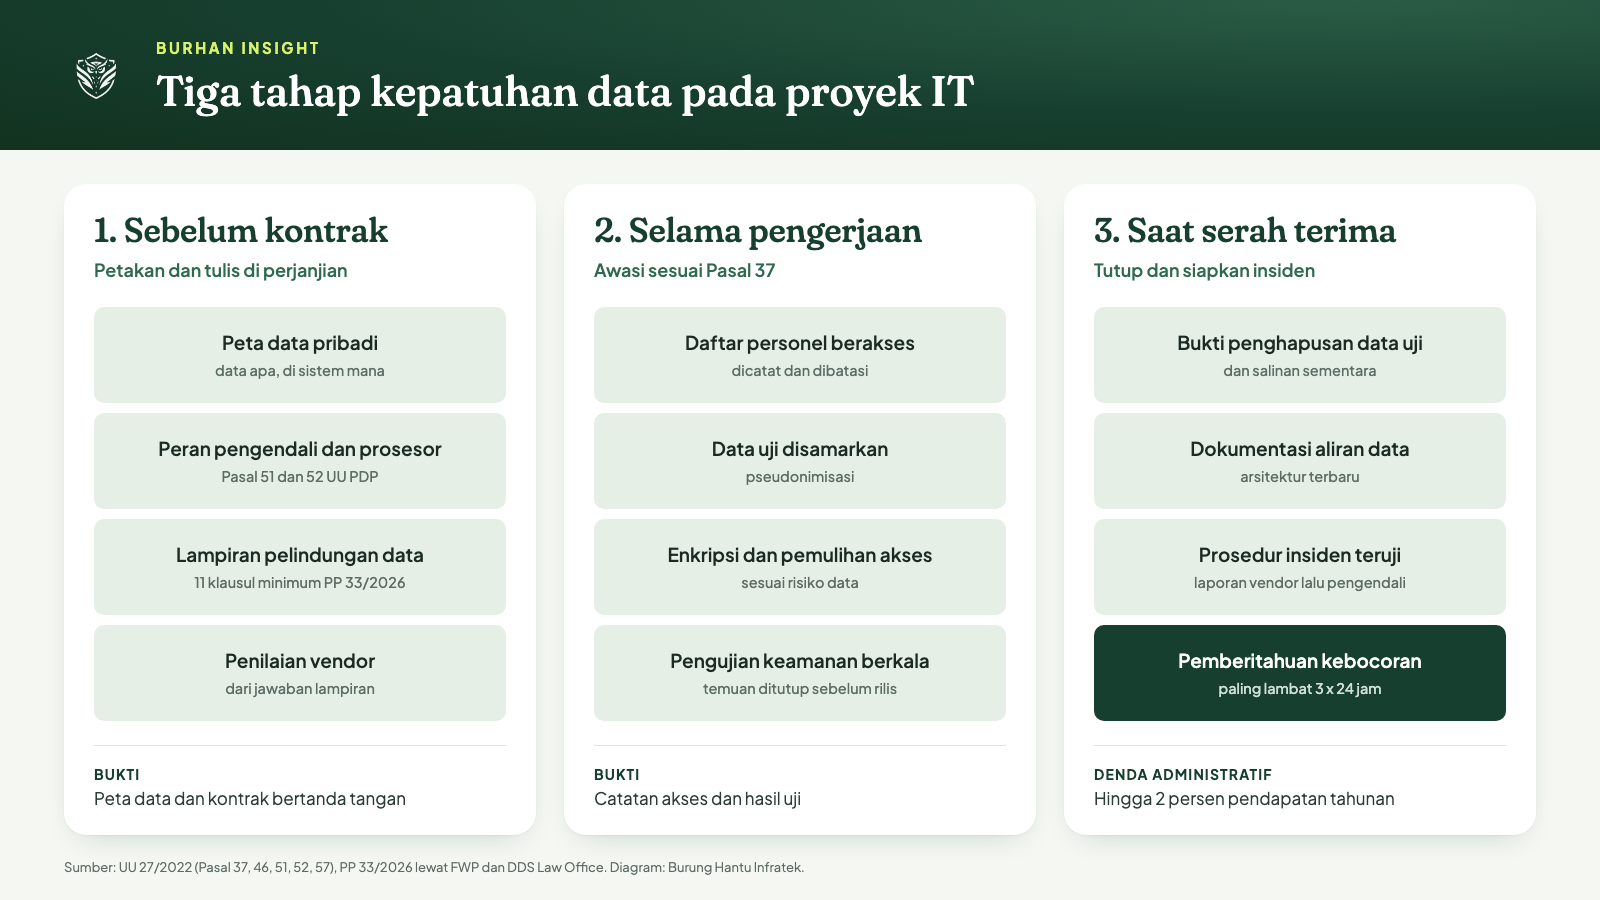
Diagram tiga tahap kepatuhan data pada proyek IT. Diolah Burung Hantu Infratek dari UU 27/2022, FWP, dan DDS Law Office.
Pada tahap sebelum kontrak, petakan data pribadi apa yang akan diproses, siapa pengendali dan prosesornya, dan apakah proyek memicu penilaian dampak pelindungan data. DDS Law Office (2026) menyarankan penilaian pelindungan data dimasukkan dalam proses pengembangan produk atau sistem yang berisiko relevan. Masukkan juga lampiran pelindungan data ke dokumen permintaan penawaran, dan nilai vendor dari jawabannya. Panduan menyusun permintaan penawaran yang rapi ada di Bagaimana Cara Meminta Penawaran Proyek Pengembangan AI dari Vendor IT?, dan kerangkanya berlaku untuk proyek non-AI.
Pada tahap pengerjaan, awasi apa yang sudah dijanjikan di kontrak. Periksa daftar personel vendor yang punya akses, pastikan data uji sudah disamarkan, jalankan pengujian keamanan sesuai jadwal, dan simpan catatan akses. Pasal 37 UU PDP menjadikan pengawasan ini kewajiban pengendali, jadi catatan pemeriksaan adalah bukti bahwa kewajiban itu dijalankan.
Pada tahap serah terima, minta bukti penghapusan data uji dan salinan sementara, hasil akhir pengujian keamanan, dokumentasi arsitektur dan aliran data, serta prosedur insiden yang sudah diuji. Jika proyek berlanjut ke pemeliharaan, perbarui kontrak agar mencakup kewajiban melapor dan jadwal uji berkala. PP 33/2026 juga menekankan keterlibatan aktif pejabat atau petugas pelindungan data, termasuk akses pelaporan ke manajemen tertinggi, jadi tunjuk satu orang di perusahaan yang berwenang menyetujui serah terima dari sisi data.
Perusahaan yang melayani publik perlu memeriksa satu kewajiban lagi. Pasal 53 ayat (1) UU PDP mewajibkan pengendali dan prosesor menunjuk pejabat atau petugas pelindungan data antara lain untuk pemrosesan demi kepentingan pelayanan publik. Banyak BUMN dan anak usahanya masuk kategori ini, sehingga penunjukan tersebut sebaiknya sudah selesai sebelum proyek masuk tahap uji.
Terakhir, simpan semua bukti di satu tempat yang bisa dibuka cepat. Saat pemeriksaan datang, perusahaan yang bisa menunjukkan peta data, kontrak dengan klausul lengkap, catatan pengujian, dan catatan akses dalam satu hari berada pada posisi jauh lebih kuat daripada perusahaan yang harus mencarinya satu per satu di surel lama.
Pertanyaan yang Sering Diajukan
Apakah vendor IT ikut bertanggung jawab jika data pelanggan bocor?
Ya, vendor yang berperan sebagai prosesor terikat kewajiban keamanan dan kerahasiaan menurut Pasal 52 UU PDP. Namun Pasal 51 ayat (3) menyatakan pemrosesan oleh prosesor termasuk dalam tanggung jawab pengendali, sehingga perusahaan pemilik proyek tetap menjadi pihak yang pertama dimintai pertanggungjawaban.
Kapan PP 33 Tahun 2026 mulai berlaku?
PP 33 Tahun 2026 ditandatangani Presiden pada 16 Juli 2026 dan berlaku enam bulan sejak diundangkan, yaitu 16 Januari 2027. Kewajiban dasar dalam UU PDP, seperti keamanan data dan pemberitahuan kebocoran, sudah mengikat lebih dulu sejak masa penyesuaian dua tahun berakhir.
Berapa lama batas waktu memberitahukan kebocoran data pribadi?
Pengendali wajib memberi tahu pemilik data dan lembaga secara tertulis paling lambat 3 x 24 jam setelah terjadi kegagalan pelindungan data, menurut Pasal 46 ayat (1) UU PDP. Karena itu, kontrak vendor sebaiknya mewajibkan vendor melapor ke perusahaan jauh lebih cepat.
Berapa denda maksimal pelanggaran UU PDP bagi perusahaan?
Denda administratif paling tinggi 2 persen dari pendapatan tahunan, menurut Pasal 57 UU PDP. Sanksi administratif lain mencakup peringatan tertulis, penghentian sementara kegiatan pemrosesan, dan penghapusan atau pemusnahan data pribadi. Angka 2 persen adalah batas tertinggi, bukan tarif otomatis, sehingga besar denda bergantung pada tingkat pelanggaran.
Apakah perusahaan harus menunggu Badan PDP terbentuk untuk mulai patuh?
Tidak. Pemerintah menyatakan pengawasan tetap berjalan lewat Komdigi, dan pelaku industri menegaskan kepatuhan sudah harus dijalankan. Menunggu lembaga terbentuk justru menambah risiko, karena PP 33/2026 sudah punya tanggal berlaku yang pasti.
Kesimpulan
Proyek IT yang dikerjakan vendor tetap menjadi urusan perusahaan pemilik data. UU PDP menempatkan tanggung jawab pemrosesan di pengendali, mewajibkan pengawasan terhadap setiap pihak yang terlibat, dan memberi vendor kewajiban keamanan sendiri sebagai prosesor. PP 33/2026 mengubah prinsip itu menjadi daftar klausul dan kontrol yang bisa diperiksa, sementara PP 71/2019 sudah lebih dulu menuntut sistem yang andal dan aman.
Langkah pertama yang paling murah adalah membuka kontrak proyek yang sedang berjalan dan mencocokkannya dengan daftar klausul di atas. Untuk proyek baru, masukkan lampiran pelindungan data sejak permintaan penawaran, pasang jadwal uji keamanan di kontrak pemeliharaan, dan latih simulasi kebocoran sebelum rilis. Dengan sisa waktu sekitar dua bulan menuju 16 Januari 2027, perusahaan yang bergerak sekarang akan punya bukti kepatuhan saat pengawas datang.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH Kemkomdigi
[3] Peraturan Pelaksana UU PDP Terbit: Ketentuan Penting PP 33 Tahun 2026 - FWP
[4] PP 33 Tahun 2026 tentang Pelindungan Data Pribadi dan Kewajiban Penting Perusahaan - DDS Law Office
[5] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata
[6] Kemkomdigi targetkan pembentukan Badan PDP rampung 2026 - ANTARA News Jawa Timur
[7] Sidang di MK, Pemerintah Bantah Ada Kekosongan Pengawasan Perlindungan Data Pribadi - Kompas.id
[8] Pembentukan Otoritas PDP Tinggal Menunggu Keputusan Presiden - Warta Ekonomi