
Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia
Infrastruktur IT adalah fondasi fisik dan logis yang membuat aplikasi, data, dan layanan digital sebuah organisasi bisa berjalan, mulai dari server, jaringan, penyimpanan, pusat data, hingga lapisan keamanannya. Sederhananya, infrastruktur adalah "jalan, listrik, dan air" bagi semua sistem perusahaan Anda. Tulisan ini membahas komponen infrastruktur IT, tanda perusahaan perlu merombaknya, aturan yang berlaku di Indonesia, tahapan pengerjaan, pilihan model hosting, komponen biaya, risiko utama, cara memilih vendor, hingga cara Burung Hantu Infratek mengerjakannya.
TLDR
Apa Itu Infrastruktur IT Perusahaan dan Apa Saja Komponennya?
Infrastruktur IT terdiri dari lima lapisan: daya dan fasilitas, jaringan, komputasi dan penyimpanan, keamanan, serta operasi dan pemantauan.
Kapan Perusahaan Perlu Membangun atau Merombak Infrastruktur IT?
Perombakan layak dipertimbangkan saat gangguan berulang, kapasitas mentok, perangkat habis masa dukungnya, atau beban kerja AI mulai masuk.
Aturan Apa yang Mengikat Infrastruktur IT Perusahaan dan BUMN di Indonesia?
PP 71 Tahun 2019, Perpres 82 Tahun 2022, dan imbauan Komdigi November 2026 membentuk kerangka kewajiban lokasi data, keberlangsungan layanan, dan keamanan.
Bagaimana Tahapan Pengerjaan Proyek Infrastruktur IT dari Asesmen sampai Operasi?
Proyek yang sehat bergerak dari asesmen, desain, pengadaan, implementasi, uji pemulihan, hingga operasi dan perbaikan berkelanjutan.
Pilih On-Premise, Kolokasi, Cloud, atau Hibrida?
Pilihan ditentukan klasifikasi data, pola beban, kebutuhan latensi, dan kemampuan tim operasi, bukan tren pasar.
Apa Saja Komponen Biaya Infrastruktur IT dan Apa yang Sering Terlewat?
Biaya terbesar sering muncul setelah peluncuran: daya, lisensi, dukungan, pemulihan bencana, dan tenaga operasi.
Risiko Apa yang Paling Sering Menjatuhkan Infrastruktur IT?
Gangguan daya, jaringan, kesalahan konfigurasi, dan serangan siber menjadi sumber utama insiden yang berdampak besar.
Bagaimana Memilih Vendor Infrastruktur IT yang Tepat?
Pilih vendor yang bisa menunjukkan rekam jejak, kejelasan lingkup, jaminan layanan tertulis, dan rencana serah terima.
Cara Burung Hantu Infratek Mengerjakan Infrastruktur IT
Burhan mengerjakan perancangan, implementasi, dan pemeliharaan secara menyeluruh dengan fokus pada kebutuhan tiap klien.
Kesimpulan
Infrastruktur IT yang baik dirancang dari kebutuhan bisnis, dipatuhkan pada aturan, dan diuji sebelum benar-benar dibutuhkan.
Direktur operasional, manajer IT, dan manajer pengadaan di perusahaan Indonesia sering menghadapi situasi yang sama. Aplikasi baru terus datang, data bertambah, permintaan integrasi AI menumpuk, tetapi ruang server yang sama masih dipakai sejak beberapa tahun lalu. Setiap kali ada gangguan, semua orang bertanya apakah masalahnya di server, jaringan, listrik, atau aplikasi. Tulisan ini disusun sebagai peta jalan agar keputusan tentang infrastruktur IT diambil dengan urutan yang jelas, bukan dengan reaksi atas insiden terakhir.
Apa Itu Infrastruktur IT Perusahaan dan Apa Saja Komponennya?
Infrastruktur IT adalah seluruh perangkat keras, perangkat lunak dasar, jaringan, dan fasilitas pendukung yang menjalankan sistem informasi sebuah organisasi. Komponennya mencakup fasilitas dan daya, jaringan, komputasi dan penyimpanan, keamanan, serta alat operasi dan pemantauan yang menjaga semuanya tetap hidup.
Cara paling praktis memahaminya adalah membaginya menjadi lima lapisan yang bergantung satu sama lain. Lapisan paling bawah adalah fasilitas: ruang, listrik, pendingin, dan pasokan cadangan. Di atasnya ada jaringan yang menghubungkan kantor pusat, cabang, pusat data, dan penyedia cloud. Lapisan ketiga adalah komputasi dan penyimpanan, yaitu server, virtualisasi, kontainer, dan sistem penyimpanan data.
Fasilitas dan daya. Ruang server atau pusat data, pasokan listrik utama, UPS, genset, pendingin, dan pengendalian akses fisik.
Jaringan. Switch, router, firewall, jaringan lokal dan WAN, koneksi internet, serta jalur ke cloud.
Komputasi dan penyimpanan. Server fisik, mesin virtual, kontainer, penyimpanan blok dan berkas, serta sistem cadangan.
Keamanan. Manajemen identitas dan akses, segmentasi jaringan, deteksi ancaman, enkripsi, dan pengelolaan kerentanan.
Operasi dan pemantauan. Pencatatan log, pemantauan kinerja, manajemen perubahan, dan prosedur penanganan insiden.
Pembagian ini penting karena kegagalan di lapisan bawah merambat ke semua lapisan di atasnya. Server yang canggih tidak berguna bila pendingin ruangan tidak memadai, dan aplikasi yang dirancang dengan baik tetap mati bila jalur jaringannya tunggal. Itulah sebabnya perancangan infrastruktur harus melihat seluruh lapisan sekaligus, bukan membeli perangkat satu per satu.
Di perusahaan besar dan BUMN, lapisan-lapisan ini biasanya tersebar di banyak lokasi dan dibangun dalam waktu yang berbeda. Hasilnya adalah campuran generasi perangkat, vendor, dan standar konfigurasi. Inventarisasi yang jujur atas apa yang sebenarnya berjalan adalah langkah pertama sebelum membicarakan investasi baru.
Satu hal lagi yang sering terlewat adalah hubungan infrastruktur dengan aplikasi. Aplikasi lama yang dibangun untuk satu server tertentu sulit dipindah ke cloud tanpa penyesuaian. Karena itu, pembahasan infrastruktur selalu beririsan dengan Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia, yang membahas bagaimana sistem legacy disiapkan agar layak berjalan di lingkungan baru.
Kapan Perusahaan Perlu Membangun atau Merombak Infrastruktur IT?
Perusahaan perlu merombak infrastruktur IT ketika gangguan terjadi berulang tanpa akar masalah yang jelas, kapasitas sudah mendekati batas, perangkat tidak lagi didukung pabrikan, atau kebutuhan baru seperti AI tidak bisa dijalankan di fondasi yang ada. Satu gejala saja cukup untuk memulai asesmen.
Gejala pertama biasanya terasa oleh pengguna, bukan oleh tim IT. Aplikasi melambat di jam sibuk, laporan akhir bulan memakan waktu semalaman, atau cabang di daerah sering terputus dari sistem pusat. Gejala semacam ini menandakan kapasitas atau topologi jaringan yang tidak lagi cocok dengan pola pemakaian.
Gejala kedua muncul di sisi pengelolaan. Tim IT menghabiskan sebagian besar waktunya untuk memadamkan masalah, bukan memperbaiki sistem. Dokumentasi tertinggal, hanya satu atau dua orang yang paham konfigurasi tertentu, dan perubahan dilakukan tanpa catatan. Kondisi ini berbahaya karena pengetahuan penting hanya ada di kepala individu.
Perangkat habis dukungan. Server, penyimpanan, atau sistem operasi yang sudah tidak menerima pembaruan keamanan dari pabrikan.
Titik gagal tunggal. Satu jalur internet, satu sumber listrik, atau satu perangkat penyimpanan yang jika mati menghentikan layanan penting.
Cadangan yang tidak pernah diuji. Data dicadangkan setiap hari, tetapi tidak ada yang pernah mencoba memulihkannya.
Beban kerja baru. Rencana integrasi AI, analitik, atau aplikasi baru yang membutuhkan daya komputasi di luar kemampuan fasilitas saat ini.
Tuntutan kepatuhan baru. Audit, regulasi sektor, atau persyaratan klien yang meminta bukti kontrol keamanan dan pemulihan.
Pemicu terakhir semakin sering terdengar. Kebutuhan listrik dan pendinginan untuk beban kerja AI jauh berbeda dari server aplikasi biasa, sebagaimana dibahas dalam Listrik Data Center AI: Membaca Laporan IEA 2026 untuk Perusahaan Indonesia. Perusahaan yang berencana menjalankan model sendiri perlu menghitung daya dan pendingin sebelum memesan perangkat.
Aturan praktisnya sederhana. Jika dua dari lima gejala di atas terjadi bersamaan, jadwalkan asesmen infrastruktur formal. Asesmen ini tidak harus berujung pada pembelian besar. Sering kali hasilnya adalah daftar perbaikan bertahap yang lebih murah daripada penggantian total.
Aturan Apa yang Mengikat Infrastruktur IT Perusahaan dan BUMN di Indonesia?
Tiga kelompok aturan paling relevan: PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik, Perpres Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital, dan imbauan keamanan Komdigi yang terbit pada November 2026. Ketiganya menyentuh lokasi data, keberlangsungan layanan, dan keamanan.
PP 71/2019 ditetapkan pada 4 Oktober 2019 dan berlaku sejak 10 Oktober 2019, dengan status masih berlaku menurut basis data JDIH BPK. Pasal 20 ayat (2) mewajibkan penyelenggara sistem elektronik lingkup publik mengelola, memproses, dan menyimpan sistem serta data elektroniknya di wilayah Indonesia. Pengecualian hanya berlaku bila teknologi penyimpanan tidak tersedia di dalam negeri, dengan kriteria yang ditentukan komite lintas kementerian.
Pasal yang sama pada ayat (1) mewajibkan penyelenggara lingkup publik memiliki rencana keberlangsungan kegiatan untuk menanggulangi gangguan atau bencana sesuai risikonya. Ayat (6) menambahkan kewajiban klasifikasi data sesuai risiko bila layanan pihak ketiga dipakai. Bagi BUMN yang menjalankan layanan publik, ketiga ketentuan ini langsung memengaruhi desain pusat data, pemulihan bencana, dan pilihan cloud.
Untuk lingkup privat, Pasal 21 memberi kelonggaran memilih lokasi di dalam atau di luar wilayah Indonesia. Kelonggaran itu disertai kewajiban memastikan efektivitas pengawasan oleh kementerian atau lembaga dan penegakan hukum. Pasal 99 juga mengatur bahwa instansi atau institusi pemilik data elektronik strategis harus membuat dokumen elektronik beserta rekam cadangnya dan menghubungkannya ke pusat data tertentu untuk kepentingan pengamanan data.
Perpres 82/2022 ditetapkan pada 24 Mei 2022 dan dimuat dalam Lembaran Negara Tahun 2022 Nomor 129. Aturan ini menetapkan sektor infrastruktur informasi vital: administrasi pemerintahan, energi dan sumber daya mineral, transportasi, keuangan, kesehatan, teknologi informasi dan komunikasi, pangan, pertahanan, serta sektor lain yang ditetapkan Presiden. Infrastruktur disebut vital bila gangguannya berdampak serius terhadap kepentingan umum, pelayanan publik, pertahanan dan keamanan, atau perekonomian nasional.
Perkembangan terbaru datang dari sisi keamanan operasional. Menurut CNN Indonesia pada 10 November 2026, Direktorat Jenderal Teknologi Pemerintah Digital Komdigi menerbitkan tiga surat imbauan pada 9 November 2026 sebagai tindak lanjut Security Advisory BSSN tertanggal 8 November. Surat itu ditujukan kepada pengguna Pusat Data Nasional 1 dan Government Cloud, pejabat nama domain instansi, dan seluruh penyelenggara sistem elektronik lingkup publik. Komdigi meminta kesiapan tim tanggap insiden, penguatan autentikasi akun administrator, pembaruan perangkat lunak, perlindungan DDoS, serta pemastian pencadangan dan pemulihan layanan.
Wakil Menteri Komdigi Nezar Patria menjelaskan batas peran kementeriannya terkait pusat data. "Pertama, Komdigi tidak mengatur pembangunan data center. Pembangunan data center tidak diatur karena masuk dalam ranah investasi dan sebagian berkaitan dengan industri," ujarnya, seperti dikutip Media Kompeten dari Detik iNET pada 10 November 2026. Komdigi tetap menyiapkan aturan tata kelola ekosistem pusat data, termasuk implementasi Undang-Undang Perlindungan Data Pribadi. Pembahasan lebih lanjut ada di Komdigi Tegaskan Tak Atur Pembangunan Data Center dan Siapkan Pedoman Agen AI.
Bagaimana Tahapan Pengerjaan Proyek Infrastruktur IT dari Asesmen sampai Operasi?
Proyek infrastruktur IT yang sehat berjalan dalam enam tahap berurutan: asesmen kondisi, desain arsitektur, pengadaan, implementasi, pengujian termasuk uji pemulihan, lalu operasi dan perbaikan berkelanjutan. Melompati asesmen atau pengujian adalah sumber kegagalan proyek yang paling sering.
Asesmen. Inventarisasi aset, pemetaan ketergantungan antar sistem, pengukuran kapasitas dan kinerja saat ini, serta daftar risiko dan temuan kepatuhan.
Desain. Arsitektur target, pilihan model hosting, rancangan jaringan dan keamanan, target waktu pemulihan, serta rencana migrasi bertahap.
Pengadaan. Spesifikasi teknis yang netral, pembandingan penawaran berdasarkan biaya kepemilikan total, dan kontrak dengan tingkat layanan yang terukur.
Implementasi. Pemasangan, konfigurasi, migrasi data dan aplikasi, serta dokumentasi yang diperbarui selama pekerjaan berlangsung.
Pengujian. Uji beban, uji keamanan, dan uji pemulihan bencana yang benar-benar mematikan komponen untuk melihat apakah layanan pulih sesuai target.
Operasi. Pemantauan, manajemen perubahan, pembaruan berkala, dan tinjauan kapasitas tiap kuartal.
Tahap asesmen menentukan kualitas semua tahap sesudahnya. Hasil yang diharapkan bukan sekadar daftar perangkat, tetapi peta aplikasi mana yang bergantung pada server apa, siapa pemilik tiap sistem, dan berapa lama bisnis sanggup menunggu bila sistem itu mati.
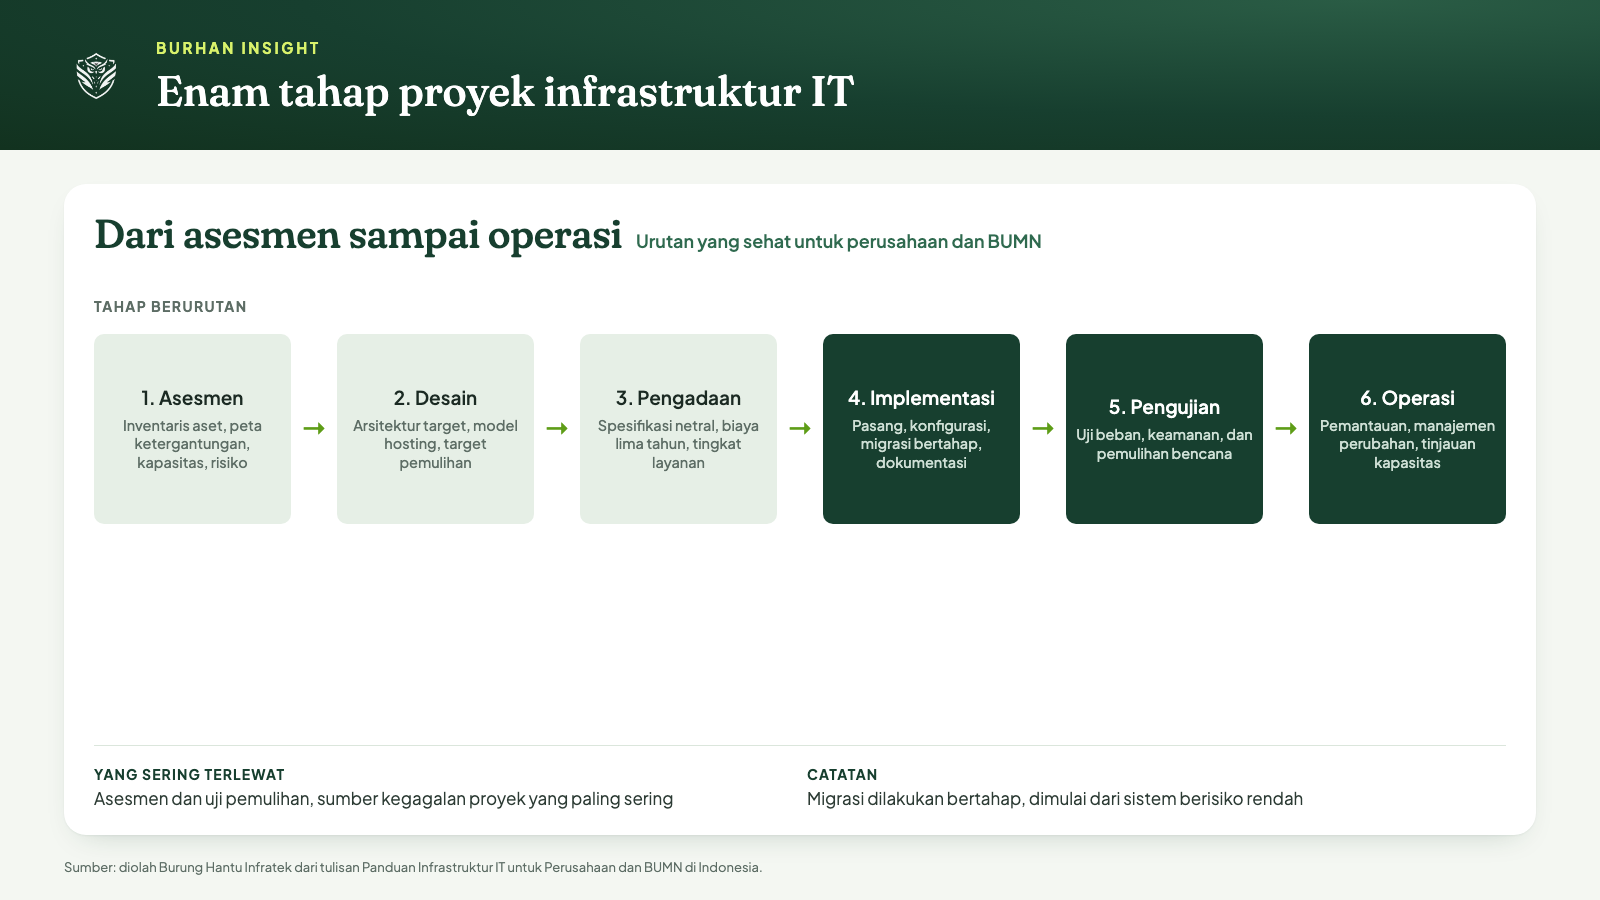
Diagram enam tahap proyek infrastruktur IT. Diolah Burung Hantu Infratek dari tulisan ini.
Tahap pengujian layak mendapat perhatian khusus. Banyak organisasi memiliki rencana pemulihan bencana di atas kertas, tetapi belum pernah mencobanya. Uji pemulihan sebaiknya dijadwalkan sebelum serah terima proyek dan diulang secara berkala, karena konfigurasi berubah sementara dokumen jarang diperbarui.
Pelibatan pemangku kepentingan juga menentukan keberhasilan. Pemilik aplikasi, tim keamanan, bagian pengadaan, dan unit bisnis perlu terlibat sejak desain, bukan hanya saat serah terima. Pemilik aplikasi tahu jam kritis sistemnya, tim keamanan tahu kontrol yang wajib ada, dan bagian pengadaan tahu batasan kontrak. Tanpa keterlibatan itu, hasil akhir sering benar secara teknis tetapi tidak cocok dengan cara kerja organisasi.
Migrasi jarang dilakukan sekaligus. Pendekatan bertahap, dimulai dari sistem berisiko rendah, memberi tim kesempatan belajar sebelum memindahkan sistem inti. Pusat Data Nasional pun menempuh jalur serupa. Menurut Beranda Indonesia, hingga September 2026 tercatat 69 aplikasi pemerintah berstatus go live di PDN yang dimanfaatkan lebih dari 490 tenan, dan layanan itu memprioritaskan aplikasi dengan tingkat risiko rendah terlebih dahulu.
Pilih On-Premise, Kolokasi, Cloud, atau Hibrida?
Pilihan model hosting ditentukan oleh klasifikasi data, pola beban kerja, kebutuhan latensi, kewajiban regulasi, dan kemampuan tim operasi, bukan oleh tren. Banyak perusahaan besar berakhir di model hibrida karena beban kerja mereka memang berbeda sifatnya.
On-premise. Perangkat dan fasilitas dimiliki dan dioperasikan sendiri. Kendali penuh dan cocok untuk data sangat sensitif, tetapi menuntut investasi awal dan tenaga operasi yang besar.
Kolokasi. Perusahaan memiliki perangkat, tetapi menempatkannya di pusat data milik penyedia yang menyediakan ruang, daya, pendingin, dan konektivitas.
Cloud publik. Sumber daya disewa sesuai pemakaian. Skalanya fleksibel, tetapi biaya bisa melonjak tanpa tata kelola dan lokasi data harus dicek terhadap aturan.
Hibrida. Gabungan beberapa model, misalnya data sensitif di fasilitas sendiri dan beban kerja elastis di cloud.
Pertanyaan pertama yang perlu dijawab adalah klasifikasi data. Data yang termasuk data elektronik strategis menurut PP 71/2019, atau yang berada di sektor infrastruktur informasi vital menurut Perpres 82/2022, punya batasan lebih ketat daripada data operasional biasa. Memetakan klasifikasi lebih dulu mencegah salah memilih tempat untuk data yang salah.
Pertanyaan kedua adalah pola beban. Sistem dengan beban stabil dan dapat diprediksi, seperti sistem keuangan inti, sering lebih hemat dijalankan di fasilitas dengan biaya tetap. Sistem dengan lonjakan musiman, seperti portal layanan pelanggan atau pengadaan massal, lebih cocok di sumber daya elastis. Perusahaan juga perlu mencatat sistem yang sangat peka terhadap latensi, misalnya yang terhubung langsung ke peralatan produksi.
Pertanyaan ketiga adalah kemampuan tim. Cloud memindahkan sebagian tanggung jawab ke penyedia, tetapi tidak menghapus kebutuhan akan keahlian arsitektur, keamanan, dan pengendalian biaya. Perusahaan yang memilih cloud tanpa membangun keahlian itu sering mendapat tagihan tak terduga dan konfigurasi yang rawan.
Untuk beban kerja AI, kebutuhan komputasi dan daya yang tinggi menambah pertimbangan. Perusahaan bisa menyewa kapasitas, memakai layanan model terkelola, atau membangun sendiri. Panduan terkait ada di Panduan Integrasi AI untuk Perusahaan dan BUMN di Indonesia.
Apa Saja Komponen Biaya Infrastruktur IT dan Apa yang Sering Terlewat?
Biaya infrastruktur IT terdiri dari belanja modal untuk perangkat dan fasilitas, belanja operasional untuk daya, lisensi, dukungan, dan tenaga, serta biaya tersembunyi seperti migrasi, pelatihan, dan pemulihan bencana. Yang sering terlewat adalah biaya setelah peluncuran, bukan harga perangkatnya.
Cara berpikir yang lebih sehat adalah total cost of ownership atau biaya kepemilikan total selama masa pakai, biasanya lima tahun. Harga pembelian perangkat hanya satu bagian dari angka itu. Bagian lainnya adalah apa yang harus dibayar terus-menerus agar perangkat itu tetap aman dan berfungsi.
Perangkat dan fasilitas. Server, penyimpanan, jaringan, UPS, genset, pendingin, serta pekerjaan sipil dan kelistrikan bila membangun ruang baru.
Lisensi dan langganan. Sistem operasi, virtualisasi, basis data, keamanan, dan layanan cloud, yang banyak berubah menjadi biaya berulang.
Dukungan dan garansi. Kontrak pemeliharaan dari pabrikan atau integrator, termasuk waktu respons yang dijanjikan.
Daya dan pendinginan. Biaya listrik bulanan yang naik seiring kepadatan perangkat, terutama untuk beban kerja AI.
Tenaga dan pelatihan. Gaji tim operasi, sertifikasi, dan penggantian bila orang kunci pergi.
Pemulihan bencana dan cadangan. Lokasi kedua, penyimpanan cadangan, dan biaya pengujian berkala.
Migrasi dan masa transisi. Dua lingkungan sering harus berjalan paralel selama peralihan.
Biaya yang paling sering dilupakan adalah biaya gangguan itu sendiri. Uptime Institute melaporkan dalam Annual Outage Analysis 2026 bahwa 57 persen responden surveinya pada 2025 menyatakan gangguan besar terakhir mereka bernilai lebih dari 100.000 dolar AS. Satu dari lima responden menyebut gangguan berdampak terakhir mereka bernilai lebih dari 1 juta dolar AS, untuk tahun kedua berturut-turut. Angka ini berasal dari survei operator pusat data global, tetapi arah logikanya berlaku universal: investasi pada ketahanan sering lebih murah daripada satu gangguan besar.
Dalam pengadaan, hindari membandingkan penawaran hanya dari harga awal. Minta rincian biaya lima tahun, termasuk perpanjangan dukungan, dan periksa apakah ada biaya keluar bila Anda pindah vendor. Pembahasan tentang cara menyusun proses pengadaan yang rapi ada di Panduan E-Procurement untuk Perusahaan dan BUMN di Indonesia.
Risiko Apa yang Paling Sering Menjatuhkan Infrastruktur IT?
Risiko yang paling sering menjatuhkan infrastruktur IT adalah gangguan daya, kegagalan jaringan dan konektivitas, kesalahan konfigurasi atau perubahan, serta serangan siber. Setiap risiko punya penangkal yang jelas bila dirancang sejak awal dan diuji secara berkala.
Uptime Intelligence menyebut daya tetap menjadi penyebab utama gangguan berdampak, dengan kegagalan UPS, transfer switch, dan genset paling dominan. Laporan yang sama mencatat gangguan terkait serat optik dan konektivitas meningkat dan lebih mungkin menghasilkan gangguan berkepanjangan. Uptime juga menemukan frekuensi gangguan per lokasi menurun untuk tahun kelima berturut-turut, tetapi laju perbaikannya melambat.
Dari sisi ancaman siber, situasi November 2026 memberi contoh nyata. CNN Indonesia melaporkan data Fortinet Threatmap per 9 November pukul 08.41 WIB yang menunjukkan 1,6 juta serangan berhasil diblokir dalam 24 jam, sekitar 19 serangan per detik. Angka itu naik dari 350.600 serangan pada 7 November. Ancaman tersebut diduga terkait penolakan terhadap penerapan sistem pemungutan pajak atas transaksi digital luar negeri, dan sampai kini statusnya masih berupa peringatan, belum insiden yang terkonfirmasi.
Direktur Strategi dan Kebijakan Teknologi Pemerintah Digital Komdigi Aries Kusdaryono menegaskan prioritasnya: "Prioritas kita adalah menjaga keamanan dan keberlangsungan layanan digital pemerintah." Pernyataan itu relevan bagi perusahaan swasta juga, karena langkah yang diminta, yaitu tim tanggap insiden, autentikasi kuat untuk akun administrator, pembaruan perangkat lunak, perlindungan DDoS, dan pencadangan yang teruji, adalah dasar kebersihan keamanan di infrastruktur apa pun. Konteks lengkapnya dibahas di Komdigi Kirim Tiga Surat Imbauan ke Instansi Setelah Ancaman Hacker Beredar.
Titik gagal tunggal. Penangkalnya adalah redundansi untuk daya, pendingin, jaringan, dan penyimpanan di komponen yang paling kritis.
Perubahan tanpa kendali. Penangkalnya adalah proses manajemen perubahan, jendela perubahan, dan rencana pembatalan.
Cadangan tidak teruji. Penangkalnya adalah uji pemulihan terjadwal dengan target waktu dan titik pemulihan yang dicatat.
Akun administrator lemah. Penangkalnya adalah autentikasi berlapis, pembatasan hak akses, dan pencatatan aktivitas.
Perangkat tidak diperbarui. Penangkalnya adalah inventaris aset dan jadwal penambalan yang disiplin.
Bagaimana Memilih Vendor Infrastruktur IT yang Tepat?
Vendor infrastruktur IT yang tepat bisa menunjukkan rekam jejak proyek sejenis, merumuskan lingkup kerja secara tertulis, menjamin tingkat layanan yang terukur, dan menyiapkan serah terima yang membuat Anda tidak terkunci. Harga terendah jarang menjadi indikator terbaik.
Mulailah dengan rekam jejak. Minta contoh proyek dengan skala dan sektor yang mirip, dan bila memungkinkan hubungi klien yang sudah memakai hasilnya. Tanyakan hal spesifik, misalnya bagaimana vendor menangani gangguan pada bulan pertama sesudah serah terima, bukan sekadar apakah proyeknya selesai tepat waktu.
Periksa kejelasan lingkup. Dokumen penawaran yang baik menyebut apa yang termasuk dan tidak termasuk, siapa menyediakan apa, serta bagaimana perubahan lingkup dinilai. Lingkup yang kabur adalah sumber utama sengketa biaya di tengah proyek.
Tingkat layanan tertulis. Waktu respons dan waktu pemulihan per tingkat keparahan, beserta konsekuensi bila tidak tercapai.
Keahlian di lapisan yang relevan. Jaringan, keamanan, virtualisasi, cloud, dan pemulihan bencana, bukan hanya penjualan perangkat.
Kepatuhan. Pemahaman atas PP 71/2019, Perpres 82/2022, dan aturan sektor Anda, dibuktikan dengan cara vendor menjelaskan penerapannya.
Dokumentasi dan serah terima. Diagram, konfigurasi, prosedur operasi, dan pelatihan tim internal sebagai bagian dari kontrak.
Keterbukaan teknologi. Hindari desain yang hanya bisa dioperasikan oleh vendor itu sendiri.
Perhatikan pula siapa yang sebenarnya akan mengerjakan proyek Anda. Presentasi penjualan sering dibawakan oleh orang berpengalaman, sementara pelaksanaannya diserahkan kepada tim lain. Minta daftar personel yang akan ditugaskan, peran masing-masing, dan pengalaman mereka di lapisan yang relevan. Cantumkan juga ketentuan bila personel kunci diganti di tengah proyek.
Terakhir, nilai cara vendor berkomunikasi saat belum ada kontrak. Vendor yang transparan soal risiko, asumsi, dan hal yang tidak mereka kerjakan cenderung lebih dapat diandalkan saat masalah muncul. Sebaliknya, vendor yang menjawab semua pertanyaan dengan "bisa" tanpa merinci caranya patut diwaspadai, karena janji tanpa rincian sulit ditagih di kemudian hari.
Satu uji sederhana sangat membantu: minta vendor memaparkan bagaimana mereka akan menguji pemulihan bencana sebelum serah terima. Vendor yang berpengalaman akan menjawab dengan skenario konkret, target waktu, dan siapa yang terlibat. Jawaban yang normatif biasanya menandakan pengalaman yang tipis.
Cara Burung Hantu Infratek Mengerjakan Infrastruktur IT
Burung Hantu Infratek atau Burhan menyediakan layanan perancangan, implementasi, dan pemeliharaan infrastruktur IT sebagai bagian dari layanan teknologi end-to-end. Pendekatannya dimulai dari kebutuhan bisnis klien, lalu turun ke desain teknis yang sesuai konteks masing-masing organisasi.
Berdasarkan informasi resmi di situs burhan.co.id, Burhan adalah perusahaan solusi AI dan transformasi digital yang melayani BUMN dan perusahaan swasta terkemuka di Indonesia. Klien yang tercantum mencakup Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia, dengan total lebih dari 18 perusahaan di sektor energi, telekomunikasi, kesehatan, dan keuangan.
Burhan memegang lima pilar: pengalaman dalam proyek enterprise skala besar, solusi kustom sesuai kebutuhan klien, tim ahli bersertifikat di bidang AI, cloud, dan pengembangan perangkat lunak, layanan end-to-end dari konsultasi sampai pemeliharaan, serta fokus pada inovasi termasuk AI generatif. Layanan infrastruktur IT berdampingan dengan pengembangan aplikasi, modernisasi aplikasi, integrasi AI, dan AI Command Center, sehingga keputusan infrastruktur bisa dipertimbangkan bersama kebutuhan aplikasi di atasnya.
Dalam praktik, urutan kerja mengikuti tahapan yang dibahas pada bagian sebelumnya: asesmen kondisi dan kepatuhan, desain arsitektur dengan pilihan model hosting yang beralasan, implementasi bertahap, pengujian termasuk pemulihan, lalu pemeliharaan. Untuk organisasi yang ingin memantau sistem berbasis AI di atas infrastruktur itu, ada panduan terkait di Panduan AI Command Center untuk Perusahaan dan BUMN di Indonesia.
Pendekatan end-to-end berarti satu pihak bertanggung jawab dari konsultasi hingga pemeliharaan, sehingga organisasi tidak perlu menengahi perbedaan pendapat antar vendor perangkat, jaringan, dan aplikasi. Bagi manajer IT dan manajer pengadaan, ini menyederhanakan koordinasi dan memperjelas siapa yang dihubungi saat terjadi gangguan.
Sebelum penawaran disusun, tim Burhan biasanya meminta gambaran sistem yang ada, daftar aplikasi prioritas, serta target ketersediaan yang diinginkan bisnis. Informasi itu dipakai untuk menentukan apakah organisasi membutuhkan penguatan bertahap atau perancangan ulang yang lebih besar, sehingga usulan yang diterima klien sesuai dengan kondisi nyata, bukan paket standar.
Cakupan, jadwal, dan biaya selalu bergantung pada hasil asesmen, jadi tidak ada paket tunggal yang cocok untuk semua organisasi. Bila Anda ingin mendiskusikan kondisi infrastruktur di organisasi Anda, tim Burhan dapat dihubungi melalui situs burhan.co.id.
Pertanyaan yang Sering Diajukan
Apa yang dimaksud infrastruktur IT dalam sebuah perusahaan?
Infrastruktur IT adalah gabungan fasilitas, jaringan, server, penyimpanan, keamanan, dan alat operasi yang menjalankan seluruh aplikasi dan data perusahaan. Ia berfungsi seperti jalan dan listrik bagi sistem digital, sehingga kualitasnya menentukan stabilitas semua layanan di atasnya.
Apakah data BUMN wajib disimpan di Indonesia?
Menurut Pasal 20 ayat (2) PP 71 Tahun 2019, penyelenggara sistem elektronik lingkup publik wajib mengelola, memproses, dan menyimpan sistem serta data elektronik di wilayah Indonesia. Pengecualian hanya bila teknologi penyimpanannya tidak tersedia di dalam negeri, menurut kriteria komite yang ditetapkan.
Berapa lama proyek infrastruktur IT biasanya berjalan?
Durasinya bergantung pada skala dan hasil asesmen, sehingga tidak ada angka baku. Proyek kecil bisa berlangsung beberapa bulan, sedangkan migrasi pusat data besar dikerjakan bertahap dalam waktu lebih panjang. Perkiraan yang bisa dipercaya baru ada setelah tahap asesmen selesai.
Mana yang lebih baik untuk perusahaan, cloud atau on-premise?
Tidak ada jawaban tunggal. Cloud unggul untuk beban elastis, on-premise untuk data sangat sensitif dan beban stabil. Banyak perusahaan besar memilih model hibrida. Keputusan sebaiknya berangkat dari klasifikasi data, pola beban, regulasi sektor, dan kemampuan tim operasi.
Apa langkah pertama sebelum merombak infrastruktur IT?
Langkah pertama adalah asesmen: inventarisasi aset, pemetaan ketergantungan antar sistem, pengukuran kapasitas, dan daftar risiko serta temuan kepatuhan. Hasilnya menjadi dasar desain dan anggaran, sehingga investasi diarahkan ke masalah yang benar-benar ada.
Kesimpulan
Infrastruktur IT adalah fondasi yang menentukan seberapa andal semua layanan digital perusahaan Anda. Fondasi itu terdiri dari lima lapisan yang saling bergantung, dibatasi oleh aturan seperti PP 71 Tahun 2019 dan Perpres 82 Tahun 2022, dan terus diuji oleh risiko daya, jaringan, konfigurasi, serta serangan siber. Imbauan Komdigi November 2026 menunjukkan bahwa kebersihan keamanan dan kesiapan pemulihan bukan lagi urusan belakang layar.
Langkah berikutnya dapat dimulai kecil: lakukan asesmen kondisi, tetapkan klasifikasi data, uji pemulihan satu sistem penting, dan susun anggaran berdasarkan biaya kepemilikan total. Dengan urutan itu, keputusan investasi didasarkan pada bukti, bukan pada insiden terakhir atau tawaran vendor terbaru.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Peraturan Presiden Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital - JDIH BPK
[3] Jutaan Serangan Siber Ancam RI, Komdigi Imbau Perkuat Keamanan Digital - CNN Indonesia
[4] Komdigi Siapkan Aturan Ekosistem Data Center dan Agen AI - Media Kompeten
[5] Kemkomdigi Operasikan 69 Aplikasi Pemerintah di Pusat Data Nasional - Beranda Indonesia