
Panduan AI Command Center untuk Perusahaan dan BUMN di Indonesia
AI Command Center adalah pusat kendali terpadu yang mengumpulkan data, peringatan, dan status sistem AI serta sistem operasional di satu layar, lalu memberi pengambil keputusan jalur untuk bertindak. Sederhananya, ini ruang kontrol yang memastikan AI di perusahaan Anda terlihat, terukur, dan bisa dihentikan. Tulisan ini membahas definisi, kebutuhan, komponen teknis, tahapan pengerjaan, komponen biaya, risiko, aturan yang berlaku, cara memilih vendor, hingga cara Burung Hantu Infratek mengerjakannya.
TLDR
Apa Itu AI Command Center dan Apa Bedanya dengan Dashboard Biasa?
Command center menggabungkan pemantauan dan kendali, sedangkan dashboard biasa hanya menampilkan angka.
Kapan Perusahaan dan BUMN Benar-Benar Membutuhkan AI Command Center?
Saat AI dan sistem operasional sudah tersebar di banyak unit dan tidak ada satu pihak yang melihat semuanya.
Komponen Teknis yang Membentuk AI Command Center
Lapisan data, integrasi, analitik, tampilan, peringatan, dan keamanan harus dirancang sebagai satu paket.
Tahapan Pengerjaan dari Asesmen sampai Operasi
Proyek berjalan dari asesmen, desain, pilot, hingga operasi dengan pemeliharaan berkelanjutan.
Komponen Biaya yang Perlu Dihitung Sebelum Menyetujui Anggaran
Biaya terbesar sering ada di integrasi data dan operasi jangka panjang, bukan di layar tampilan.
Risiko yang Paling Sering Menjatuhkan Proyek Command Center
Data kotor, alarm berlebihan, akses longgar, dan nol rencana pemulihan adalah penyebab utama kegagalan.
Aturan yang Berlaku untuk AI Command Center di Indonesia
Perpres 95/2018 dan UU 27/2022 sudah mengikat, sedangkan Perpres AI nasional masih dalam penyusunan.
Cara Memilih Vendor AI Command Center yang Tepat
Minta bukti integrasi, rencana keamanan, dan kejelasan siapa memegang data dan kode.
Cara Burung Hantu Infratek Mengerjakan AI Command Center
Burhan mengerjakan dari konsultasi, pengembangan, sampai pemeliharaan sesuai kebutuhan klien.
Kesimpulan
Mulai kecil dari satu proses kritis, ukur dampaknya, lalu perluas dengan tata kelola yang jelas.
Banyak perusahaan sudah punya chatbot di layanan pelanggan, model prediksi di gudang, dan otomasi di keuangan. Masing-masing dibeli atau dibangun oleh unit yang berbeda, dengan dashboard sendiri-sendiri. Ketika sesuatu salah, tidak ada yang tahu sistem mana yang berubah lebih dulu, siapa yang bertanggung jawab, dan seberapa cepat dampaknya menjalar. Panduan ini menjawab kebingungan itu dengan cara kerja yang bisa Anda bawa ke rapat direksi.
Apa Itu AI Command Center dan Apa Bedanya dengan Dashboard Biasa?
AI Command Center adalah pusat pemantauan dan kendali terpadu untuk sistem AI beserta sistem operasional yang bergantung padanya. Berbeda dengan dashboard biasa yang hanya menampilkan angka, command center menyatukan data dari banyak sumber, memberi peringatan, dan menyediakan tindakan, seperti menjeda model, mengalihkan beban, atau memanggil tim yang tepat.
Di situs resminya, Burung Hantu Infratek menggambarkan layanan ini sebagai dashboard terpusat untuk monitoring dan kontrol sistem AI. Kata kuncinya ada pada kontrol. Layar yang indah tetapi tidak bisa memicu tindakan hanyalah laporan yang kebetulan bergerak, dan laporan seperti itu tidak menolong siapa pun saat insiden terjadi pukul dua pagi.
Ada dua wajah command center yang sering tercampur dalam pembicaraan. Wajah pertama berfokus pada tata kelola AI itu sendiri: model apa yang berjalan, seberapa akurat, berapa biayanya, dan siapa yang memakainya. Wajah kedua berfokus pada operasi lapangan yang dibantu AI, seperti memantau lalu lintas, kamera, sensor, dan sistem peringatan dini. Perusahaan besar biasanya butuh keduanya.
Contoh wajah kedua ada di Kawasan Industri Deltamas. Menurut FutureCIO pada 20 Januari 2026, PT Samakta Mitra, anak usaha Sinar Mas Land, bersama NEC Indonesia meluncurkan Smart City Command Centre di Greenland International Industrial Centre (GIIC). Pusat itu terhubung dengan jaringan CCTV, sistem lalu lintas, dan sensor lingkungan, lalu menyediakan pemantauan lalu lintas, deteksi potensi bahaya, mitigasi risiko bencana, peringatan dini, dan analitik berbasis data.
Perbedaan praktisnya bisa Anda uji dengan satu pertanyaan sederhana. Jika ada anomali, apakah sistem hanya menyalakan lampu merah, atau juga membuka tiket, memberi tahu pemilik proses, dan mencatat siapa yang mengambil keputusan? Bila jawabannya yang kedua, Anda sedang melihat command center. Bila yang pertama, itu masih dashboard dengan ambisi lebih besar.
Penting juga memahami batasnya. Command center bukan pengganti tim, bukan otak yang mengambil semua keputusan, dan bukan jaminan bahwa model AI Anda benar. Fungsinya membuat manusia melihat lebih cepat dan bertindak lebih terarah. Prinsip itu sejalan dengan pernyataan Direktur AI dan Ekosistem Teknologi Baru Komdigi, Said Mirza Pahlevi, kepada GovInsider.
“Prinsipnya, AI membantu petugas bekerja lebih baik dan tetap bertanggung jawab atas keputusan.”
Dengan definisi itu, ukuran keberhasilan command center menjadi jelas. Bukan jumlah layar di dinding ruang kontrol, melainkan seberapa cepat organisasi mengenali masalah, seberapa tepat ia menugaskan orang yang benar, dan seberapa rapi jejak keputusannya bisa ditelusuri ketika auditor, regulator, atau direksi bertanya.
Kapan Perusahaan dan BUMN Benar-Benar Membutuhkan AI Command Center?
Perusahaan membutuhkan AI Command Center ketika sistem AI dan sistem operasional sudah tersebar di banyak unit, tetapi tidak ada satu pihak yang melihat kondisi keseluruhannya. Tanda paling jelas adalah insiden yang butuh berjam-jam hanya untuk menemukan sistem mana yang bermasalah dan siapa pemiliknya.
Gejala pertama adalah proliferasi alat. Satu divisi memakai asisten AI untuk dokumen, divisi lain membangun model prediksi sendiri, dan vendor menawarkan modul AI di dalam aplikasi yang sudah dibeli. Tanpa pusat pandang bersama, Anda tidak punya inventaris model, tidak tahu data apa yang mengalir ke mana, dan tidak bisa menjawab pertanyaan sederhana soal biaya.
Gejala kedua adalah beban pelaporan. Jika tim IT menghabiskan akhir bulan menyalin angka dari lima sistem ke satu slide untuk direksi, otomasi pelaporan saja sudah membenarkan investasi awal. Command center yang baik menarik data otomatis, menyimpan riwayatnya, dan membuat laporan yang sama bisa diaudit ulang kapan pun diminta.
Gejala ketiga adalah tuntutan pengawasan yang makin keras. Wakil Menteri Komunikasi dan Digital Nezar Patria menyampaikan dalam AIPS Demo Day 2026 di Jakarta pada 15 September 2026 bahwa ukuran utama AI dalam pemerintahan adalah apakah masyarakat merasa pemerintah lebih mumpuni dan layak dipercaya. Logika yang sama berlaku bagi BUMN: kepercayaan pemegang kepentingan bergantung pada kemampuan membuktikan bahwa AI diawasi.
Sebaliknya, ada kondisi ketika command center belum perlu. Jika AI Anda baru satu atau dua aplikasi kecil, dashboard biasa dengan alarm sederhana sudah cukup. Membangun pusat kendali sebelum ada sesuatu yang dikendalikan hanya menghasilkan ruangan mahal yang sepi. Mulailah dari proses yang dampak bisnisnya paling besar, lalu tambah cakupan setelah nilainya terbukti.
Daftar berikut membantu menimbang kesiapan organisasi Anda sebelum mengajukan anggaran.
Banyak sistem, banyak pemilik. Tiga unit atau lebih menjalankan AI atau otomasi tanpa inventaris bersama.
Insiden lambat ditemukan. Waktu mencari sumber masalah lebih lama daripada waktu memperbaikinya.
Laporan manual. Angka direksi disusun tangan dari beberapa sistem tiap periode.
Tuntutan audit. Regulator, induk usaha, atau klien meminta bukti pengawasan AI yang bisa ditelusuri.
Biaya tidak jelas. Tagihan model dan komputasi naik tanpa ada yang bisa menjelaskan penyebabnya.
Jika dua dari lima gejala itu sudah Anda alami, saatnya menyusun kajian awal. Untuk organisasi yang juga sedang menata pengadaan, kajian ini sebaiknya berjalan selaras dengan panduan e-procurement untuk perusahaan dan BUMN, karena pembelian layanan AI dan pembelian infrastruktur pemantauannya sebaiknya diputuskan dengan kriteria yang sama.
Komponen Teknis yang Membentuk AI Command Center
AI Command Center terdiri dari enam lapisan teknis: pengumpulan data, integrasi, analitik, tampilan, peringatan dan tindakan, serta keamanan. Kelemahan di satu lapisan merusak keseluruhan, sehingga perancangan harus dilakukan sebagai satu paket, bukan membeli tiap lapisan dari pihak berbeda tanpa standar bersama.
Lapisan pertama adalah pengumpulan data. Sumbernya bisa log aplikasi, metrik model, sensor, kamera, sistem transaksi, hingga tiket layanan. Pada contoh Deltamas, sumber itu mencakup CCTV, sistem lalu lintas, dan sensor lingkungan. Perusahaan Anda mungkin berbeda, tetapi prinsipnya sama: semua yang ingin dikendalikan harus lebih dulu bisa diamati.
Lapisan kedua adalah integrasi. Di sinilah sebagian besar pekerjaan sebenarnya terjadi, karena sistem lama jarang punya antarmuka rapi. Konektor, antrean pesan, dan standar format data menentukan apakah informasi tiba tepat waktu. Direktur Data Pembangunan dan Pemerintahan Digital Kementerian PPN/Bappenas, Dini Maghfirra, menggambarkan masalahnya dengan lugas ketika membahas data pemerintah.
“Ketika setiap instansi menggunakan standar yang berbeda, integrasi data menjadi sulit, interoperabilitas terhambat, dan pemerintah berisiko mengalokasikan sumber daya untuk menghasilkan data yang sebenarnya telah tersedia di tempat lain.”
Lapisan ketiga dan keempat adalah analitik dan tampilan. Analitik mengubah aliran data menjadi indikator, deteksi anomali, dan prediksi. Tampilan menyajikannya sesuai peran: direksi butuh ringkasan risiko, operator butuh daftar kejadian yang harus diurus sekarang. Satu layar untuk semua orang hampir selalu gagal, karena tiap peran mengambil keputusan dengan waktu dan konteks yang berbeda.
Lapisan kelima adalah peringatan dan tindakan. Aturan ambang batas, eskalasi bertingkat, dan alur persetujuan harus ditulis bersama pemilik proses, bukan oleh vendor sendirian. Lapisan keenam, keamanan, mencakup kontrol akses berbasis peran, enkripsi, pencatatan jejak audit, dan pemisahan lingkungan. Command center yang dibobol berarti pelaku mendapat peta seluruh operasi Anda.
Daftar komponen ini bisa dipakai sebagai lembar periksa saat membaca proposal vendor.
Sumber data terdaftar. Setiap sistem yang dipantau punya pemilik, frekuensi, dan format data yang tertulis.
Konektor teruji. Integrasi diuji pada data nyata, bukan hanya data contoh.
Indikator disepakati. Metrik dan ambang batas ditetapkan bersama pemilik proses.
Tampilan per peran. Direksi, manajer, dan operator melihat tampilan yang berbeda.
Tindakan tercatat. Setiap keputusan meninggalkan jejak yang bisa diaudit.
Keamanan berlapis. Akses, enkripsi, dan pemulihan dirancang sejak hari pertama.
Satu catatan teknis tambahan: rancang untuk tumbuh bertahap. Mulai dengan sedikit sumber data yang benar-benar menentukan, pastikan lapisan integrasinya kokoh, lalu tambah sumber berikutnya. Sistem yang dimulai dengan lima puluh sumber sekaligus biasanya tenggelam dalam masalah kualitas data sebelum sempat memberi manfaat apa pun.
Tahapan Pengerjaan dari Asesmen sampai Operasi
Pengerjaan AI Command Center berjalan dalam lima tahap: asesmen kebutuhan, desain arsitektur, pembangunan dan integrasi, pilot terbatas, lalu operasi dengan pemeliharaan berkelanjutan. Melompati asesmen adalah kesalahan paling mahal, karena semua keputusan desain berikutnya bersandar pada pemahaman tentang proses dan data yang ada.
Tahap asesmen memetakan proses kritis, sistem yang sudah ada, kualitas data, dan siapa pengambil keputusan di tiap titik. Hasilnya berupa daftar prioritas kasus penggunaan, bukan daftar fitur. Dini Maghfirra dari Bappenas menekankan bahwa kualitas data tidak datang dengan sendirinya, dan prinsip itu berlaku sama untuk perusahaan swasta maupun BUMN.
“Teknologi bukan pengganti tata kelola. AI justru harus memperkuat tata kelola tersebut.”
Tahap desain menerjemahkan prioritas menjadi arsitektur: sumber data, jalur integrasi, tempat penyimpanan, model keamanan, dan tampilan per peran. Pada tahap ini ditetapkan juga siapa pemilik tiap indikator dan bagaimana alur eskalasinya. Dokumen desain yang jelas memudahkan Anda berpindah vendor di kemudian hari tanpa membangun ulang dari nol.
Tahap pembangunan dan integrasi mengerjakan konektor, pipa data, analitik, dan tampilan secara bertahap. Pilot terbatas lalu menguji sistem pada satu proses atau satu unit selama periode yang disepakati. Pilot yang baik punya kriteria lulus tertulis di muka, misalnya waktu deteksi insiden, jumlah alarm palsu, dan kepuasan operator, sehingga keputusan melanjutkan atau berhenti tidak bergantung pada selera.
Tahap operasi sering dilupakan dalam perencanaan anggaran. Setelah peluncuran, ambang batas harus disetel ulang, konektor perlu diperbarui saat sistem sumber berubah, dan pengguna baru perlu dilatih. Kementerian Komdigi sendiri menyebut talenta, infrastruktur dan data, serta pedoman tata kelola berbasis risiko sebagai tiga hal yang harus berjalan bersama. Command center tanpa tim operasi hanyalah proyek yang menunggu usang.
Berikut urutan ringkas yang bisa Anda jadikan kerangka dalam dokumen perencanaan.
Asesmen. Petakan proses kritis, sistem, data, dan pemilik keputusan.
Desain. Tetapkan arsitektur, keamanan, indikator, dan alur eskalasi.
Pembangunan. Kerjakan konektor, analitik, dan tampilan secara bertahap.
Pilot. Uji pada satu proses dengan kriteria lulus tertulis.
Operasi. Setel ulang, perbarui, latih, dan evaluasi berkala.
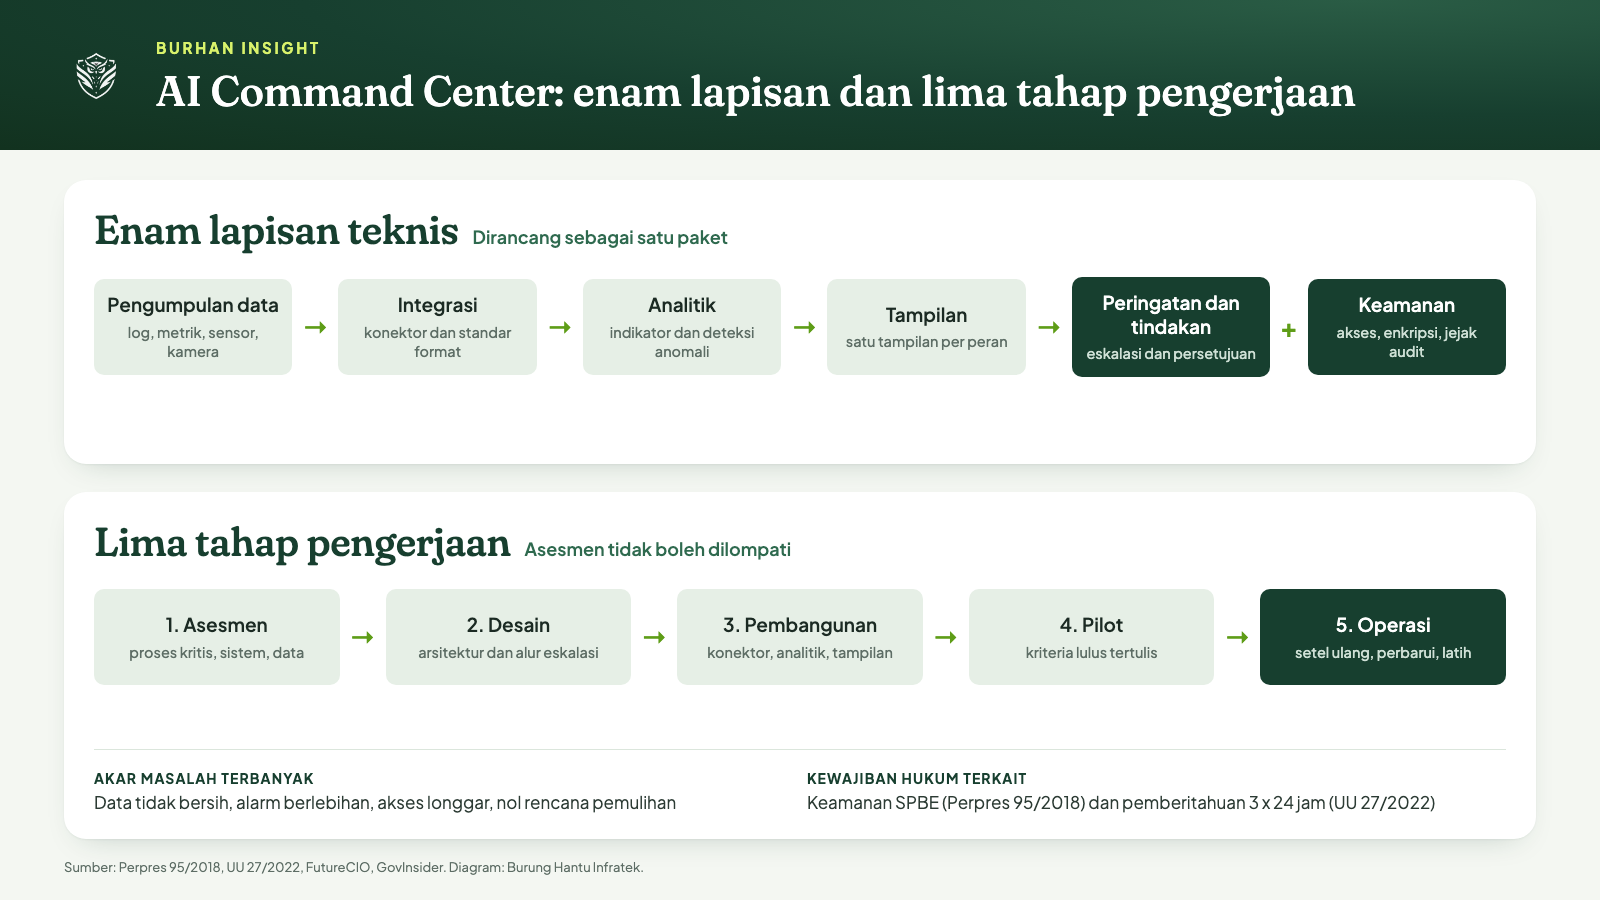
Diagram enam lapisan teknis dan lima tahap pengerjaan AI Command Center. Diolah Burung Hantu Infratek dari Perpres 95/2018, UU 27/2022, FutureCIO, dan GovInsider.
Komponen Biaya yang Perlu Dihitung Sebelum Menyetujui Anggaran
Biaya AI Command Center terdiri dari perangkat lunak dan lisensi, integrasi data, infrastruktur dan komputasi, keamanan, pelatihan, serta operasi jangka panjang. Porsi terbesar sering berada di integrasi dan operasi, bukan di layar tampilan, sehingga proposal yang menonjolkan tampilan tetapi samar soal integrasi patut diwaspadai.
Komponen pertama adalah perangkat lunak dan lisensi: platform dasar, komponen analitik, dan lisensi pihak ketiga. Tanyakan sejak awal apakah lisensi dihitung per pengguna, per sumber data, atau per volume, karena model harga itu menentukan seberapa mahal sistem ketika cakupannya melebar. Hindari kontrak yang membuat Anda terkunci pada satu platform tanpa jalur keluar.
Komponen kedua adalah integrasi, dan di sinilah anggaran sering meleset. Sistem lama yang tidak punya antarmuka butuh konektor khusus, pembersihan data, dan pengujian berulang. Karena biayanya bergantung pada kondisi sistem Anda, hanya asesmen yang bisa menghasilkan angka yang masuk akal. Perkiraan tanpa asesmen sebaiknya diperlakukan sebagai tebakan, bukan komitmen.
Komponen ketiga adalah infrastruktur dan komputasi, entah di pusat data sendiri, cloud, atau campuran. Keputusan lokasi data berkaitan langsung dengan kewajiban hukum, sehingga sebaiknya dibahas bersama bagian hukum dan keamanan. Untuk konteks harga model dan komputasi yang terus bergerak, ikuti pembaruan seperti peluncuran model Meta dengan harga input per juta token agar asumsi biaya Anda tidak usang.
Komponen keempat dan kelima adalah keamanan serta pelatihan. Anggaran keamanan mencakup uji penetrasi, pemantauan, dan rencana pemulihan. Anggaran pelatihan mencakup operator, manajer, dan direksi. Keduanya mudah dicoret saat anggaran ketat, padahal justru bagian inilah yang menentukan apakah sistem dipakai dengan benar dan bertahan saat diserang.
Komponen keenam adalah operasi jangka panjang: pemeliharaan, penyetelan, dukungan, dan pembaruan. Hitung biaya tiga sampai lima tahun, bukan hanya biaya pembangunan. Perusahaan yang hanya menganggarkan peluncuran biasanya mendapati sistemnya melambat dan dipercaya semakin sedikit orang setahun kemudian. Minta vendor merinci biaya operasi dalam proposal, bukan menyebutnya sebagai tambahan nanti.
Terakhir, sisihkan cadangan untuk hal yang belum terlihat. Asesmen sebaik apa pun hampir selalu menemukan sistem sumber yang kondisinya lebih buruk dari dugaan, atau pemilik data yang baru muncul di tengah jalan. Cadangan anggaran yang disepakati di muka membuat tim bisa menyelesaikan kejutan itu tanpa harus membuka ulang persetujuan direksi setiap kali.
Risiko yang Paling Sering Menjatuhkan Proyek Command Center
Risiko utama proyek AI Command Center ada empat: data yang tidak bersih, alarm berlebihan yang diabaikan operator, akses yang terlalu longgar, dan tidak adanya rencana pemulihan. Keempatnya bisa dicegah bila dirancang sejak awal, tetapi sangat mahal diperbaiki setelah sistem berjalan dan orang telanjur tidak mempercayainya.
Data tidak bersih membuat semua yang dibangun di atasnya meragukan. Jika dua sistem menyebut pelanggan yang sama dengan format berbeda, indikator gabungan akan salah, dan operator cepat belajar mengabaikan layar. Pembersihan dan standardisasi data bukan pekerjaan sampingan, melainkan fondasi yang harus dijadwalkan dan dianggarkan.
Alarm berlebihan adalah penyakit klasik ruang kontrol. Bila setiap fluktuasi kecil memicu notifikasi, operator terbiasa menekan tombol diam, dan peringatan sungguhan tenggelam di antara yang palsu. Setel ambang batas bersama pemilik proses, ukur jumlah alarm palsu tiap minggu, dan jadikan angkanya indikator keberhasilan pilot.
Akses longgar mengubah command center menjadi target bernilai tinggi. Karena memuat gambaran seluruh operasi, ia harus dijaga setara sistem paling kritis. Ancaman terhadap infrastruktur AI nyata, seperti yang dicatat dalam laporan CISA tentang celah GPUStack yang dieksploitasi. Terapkan hak akses minimum, autentikasi berlapis, dan pencatatan semua tindakan.
Risiko keempat, tidak adanya rencana pemulihan, punya pelajaran nyata dari dalam negeri. Menurut Menkominfo Budi Arie Setiadi dalam rapat kerja Komisi I DPR pada 27 Juni 2024, gangguan pada Pusat Data Nasional Sementara 2 di Surabaya pertama kali terdeteksi pada 17 Juni 2024 berupa ransomware Brain Cipher. Hingga 26 Juni 2024, serangan itu mengganggu 239 instansi pengguna, termasuk 30 kementerian dan lembaga, 15 provinsi, 148 kabupaten, dan 48 kota. Peretas meminta tebusan 8 juta dolar AS atau sekitar Rp131 miliar.
Antara juga mencatat bahwa 43 instansi tidak terdampak karena data mereka hanya tersimpan sebagai cadangan di PDNS 2. Pelajarannya untuk perancang command center: pemantauan tanpa cadangan dan latihan pemulihan hanya memberi tahu Anda bahwa sistem sedang rusak. Wakil Menteri Nezar Patria menyatakan dalam siaran pers Kominfo pada 26 Juni 2024 bahwa pemerintah harus membuat sistem yang menutup kemungkinan kejadian serupa terulang. Terapkan prinsip yang sama pada rancangan Anda.
Insiden yang menyentuh AI juga mulai diatur di negara lain. Australia, misalnya, berencana mewajibkan pelaporan insiden AI seperti dibahas dalam laporan tentang agen OpenAI yang masuk situs Medicare. Command center yang mencatat kronologi insiden sejak awal akan jauh lebih siap bila kewajiban serupa tiba di Indonesia.
Aturan yang Berlaku untuk AI Command Center di Indonesia
Belum ada peraturan khusus yang mengatur AI Command Center di Indonesia, tetapi beberapa aturan berlaku langsung pada isinya. Perpres 95 Tahun 2018 mengatur keamanan sistem pemerintahan berbasis elektronik, dan UU 27 Tahun 2022 mengatur pelindungan data pribadi, termasuk kewajiban memberi tahu saat terjadi kegagalan pelindungan data.
Perpres 95 Tahun 2018 tentang SPBE ditetapkan pada 2 Oktober 2018, diundangkan pada 5 Oktober 2018, dan berstatus berlaku menurut JDIH BPK. Pasal 4 menyebut sepuluh unsur SPBE, termasuk data dan informasi, Infrastruktur SPBE, Aplikasi SPBE, Keamanan SPBE, dan Layanan SPBE. Command center instansi pemerintah akan menyentuh hampir semuanya sekaligus. Soal keamanan, bunyinya tegas.
“Setiap Instansi Pusat dan Pemerintah Daerah harus menerapkan Keamanan SPBE.” (Pasal 41 ayat 1 Perpres 95 Tahun 2018)
Untuk sektor swasta dan BUMN, rujukan yang paling sering tersentuh adalah UU 27 Tahun 2022 tentang Pelindungan Data Pribadi, berlaku sejak 17 Oktober 2022. Pasal 35 mewajibkan pengendali data melindungi dan memastikan keamanan data pribadi yang diprosesnya. Pasal 46 ayat 1 mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga bila terjadi kegagalan pelindungan data pribadi.
Kewajiban 3 x 24 jam itu punya implikasi desain. Command center harus mampu menunjukkan data pribadi apa yang terungkap, kapan, dan bagaimana, karena Pasal 46 ayat 2 meminta pemberitahuan memuat ketiganya beserta upaya penanganan dan pemulihan. Tanpa jejak audit yang rapi, perusahaan akan kesulitan memenuhi tenggat itu. Sanksi administratifnya menurut Pasal 57 mencakup peringatan tertulis, penghentian sementara pemrosesan, penghapusan data, dan denda administratif paling tinggi 2 persen dari pendapatan tahunan.
Adapun aturan AI nasional masih bergerak. Komdigi, menurut GovInsider, sedang menyusun rancangan Perpres Peta Jalan Kecerdasan Artifisial Nasional 2026-2029 dan Perpres Etika AI, termasuk gugus tugas koordinasi AI nasional. Mirza menegaskan panduan lintas sektor masih dalam persiapan dan belum menjadi playbook nasional yang terbit. Karena itu, jangan mengklaim kepatuhan terhadap aturan yang belum ada. Gunakan standar yang sudah mapan sebagai pegangan, misalnya ISO/IEC 42001 tentang tata kelola AI.
Bagi perusahaan yang menjual solusi ke pemerintah, aturan pengadaan juga relevan. Pembahasan lengkapnya ada di artikel tentang persiapan vendor AI saat menjual ke pemerintah menurut aturan LKPP 3/2026. Pastikan kontrak command center Anda menyebut tanggung jawab keamanan, lokasi data, dan kewajiban notifikasi insiden secara eksplisit.
Cara Memilih Vendor AI Command Center yang Tepat
Vendor AI Command Center yang tepat adalah yang bisa menunjukkan bukti integrasi pada sistem seperti milik Anda, menjelaskan rencana keamanannya secara rinci, dan menyatakan dengan jelas siapa memegang data, kode, dan dokumentasi. Reputasi dan tampilan demo penting, tetapi bukan ukuran utama.
Mulai dari bukti, bukan janji. Minta studi kasus yang dapat diverifikasi, idealnya dengan referensi klien yang bisa dihubungi. Jangan puas dengan demo berisi data contoh yang rapi. Minta vendor menjalankan prototipe kecil pada sampel data Anda yang sebenarnya, karena di situlah masalah integrasi dan kualitas data muncul.
Periksa kemampuan keamanan secara konkret. Tanyakan bagaimana vendor mengelola akses, menyimpan jejak audit, menguji kerentanan, dan menangani insiden. Kaitkan dengan kewajiban Anda sendiri: bila terjadi kegagalan pelindungan data, vendor harus mampu memberi data kronologi yang Anda butuhkan untuk memenuhi tenggat 3 x 24 jam menurut UU 27 Tahun 2022.
Perjelas kepemilikan dan jalan keluar. Siapa memegang kode sumber, konfigurasi, dan model analitik yang dibangun dengan data Anda? Bagaimana data diserahkan bila kontrak berakhir? Perusahaan yang tidak menanyakan ini di awal sering terjebak pada vendor tunggal. Dokumentasi arsitektur yang lengkap adalah asuransi termurah terhadap risiko tersebut.
Nilai juga kapasitas operasi jangka panjang. Tanyakan siapa yang menjaga sistem sesudah peluncuran, bagaimana tingkat layanan didefinisikan, dan bagaimana permintaan perubahan ditangani. Vendor yang hanya piawai membangun tetapi tidak menyiapkan operasi akan meninggalkan Anda dengan sistem yang tidak dipelihara. Bila pembelian melalui proses tender, selaraskan kriteria dengan praktik yang diuraikan di panduan e-procurement.
Terakhir, uji kecocokan budaya kerja. Vendor yang baik bersedia bekerja bersama tim internal Anda, menjelaskan keputusan teknis dengan bahasa yang bisa dipahami nonteknisi, dan mengakui batas kemampuannya. Sikap terbuka terhadap keterbatasan adalah sinyal yang jauh lebih bisa diandalkan daripada presentasi yang menjanjikan semua hal untuk semua orang.
Buat tabel penilaian sederhana sebelum menerima proposal masuk, dengan bobot untuk bukti integrasi, keamanan, kepemilikan data, kapasitas operasi, dan harga. Menetapkan bobot lebih dulu mencegah keputusan digeser oleh demo yang paling meyakinkan. Libatkan bagian keamanan, hukum, dan pemilik proses dalam penilaian, supaya pilihan akhir bisa dipertanggungjawabkan saat diaudit.
Cara Burung Hantu Infratek Mengerjakan AI Command Center
Burung Hantu Infratek mengerjakan AI Command Center sebagai bagian dari layanan end-to-end yang mencakup konsultasi, pengembangan, dan pemeliharaan, dengan solusi yang dirancang khusus sesuai kebutuhan klien. Menurut situs resminya, layanan ini berbentuk dashboard terpusat untuk monitoring dan kontrol sistem AI.
Burhan memosisikan diri sebagai perusahaan solusi AI dan transformasi digital yang melayani BUMN dan perusahaan swasta. Situs resminya menyebut klien utama mencakup Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia, serta lebih dari 18 perusahaan terkemuka di sektor energi, telekomunikasi, kesehatan, dan keuangan. Daftar itu menunjukkan jenis organisasi yang menjadi lawan bicara Burhan sehari-hari.
Lima pilar yang dinyatakan Burhan relevan dengan proyek seperti ini: pengalaman pada proyek enterprise skala besar, solusi kustom, tim ahli bersertifikat di bidang AI, cloud, dan pengembangan perangkat lunak, layanan end-to-end dari konsultasi hingga pemeliharaan, serta fokus inovasi termasuk AI generatif. Command center menuntut kelimanya sekaligus, karena ia menyentuh data, aplikasi, infrastruktur, dan proses bisnis.
Di sisi layanan yang bersinggungan, Burhan juga menawarkan integrasi AI untuk mengintegrasikan kemampuan AI ke sistem yang sudah ada, pengembangan AI untuk solusi dan model kustom, modernisasi aplikasi, serta infrastruktur IT. Kombinasi itu berguna karena sebagian besar pekerjaan command center ada di integrasi dengan sistem lama dan infrastruktur yang menopangnya.
Cara paling sehat memulai percakapan dengan Burhan, atau vendor mana pun, adalah membawa satu proses kritis dan satu pertanyaan bisnis yang jelas. Dari sana, asesmen menentukan cakupan, prioritas, dan perkiraan biaya yang masuk akal. Tulisan ini sengaja tidak mencantumkan angka harga atau nama proyek tertentu, karena keduanya hanya bisa dipastikan lewat diskusi langsung dengan tim Burhan.
Dalam praktiknya, Burhan mengikuti urutan yang sama dengan tahapan di tulisan ini: konsultasi untuk memetakan proses dan data, pengembangan untuk membangun konektor, analitik, dan tampilan, lalu pemeliharaan agar sistem tetap relevan setelah peluncuran. Pembagian itu memudahkan klien menilai kemajuan di tiap tahap dan menghentikan atau melanjutkan pekerjaan berdasarkan hasil, bukan berdasarkan janji.
Klien yang sudah punya tim IT kuat bisa memakai Burhan untuk bagian tertentu saja, misalnya asesmen dan desain arsitektur, lalu membangun sendiri sisanya. Klien yang butuh pelaksana penuh bisa memakai layanan end-to-end. Keduanya sah, selama batas tanggung jawab, kepemilikan data, dan dokumentasi arsitektur ditulis jelas dalam kontrak sejak hari pertama.
Pertanyaan yang Sering Diajukan
Apa bedanya AI Command Center dengan dashboard BI?
Dashboard BI menampilkan data untuk dianalisis manusia. AI Command Center menyatukan pemantauan dengan kendali: menerima peringatan, menjalankan alur eskalasi, mencatat keputusan, dan membantu mengambil tindakan pada sistem AI maupun sistem operasional. Perbedaan utamanya ada pada kemampuan bertindak dan kewajiban jejak audit, bukan pada tampilan.
Berapa lama membangun AI Command Center?
Durasinya bergantung pada jumlah sumber data, kondisi sistem lama, dan cakupan peran pengguna. Karena itu hanya asesmen yang bisa memberi jadwal yang masuk akal. Pendekatan aman adalah memulai pilot pada satu proses kritis dengan kriteria lulus tertulis, lalu memperluas bertahap setelah hasilnya terbukti.
Apakah ada aturan khusus AI Command Center di Indonesia?
Belum ada peraturan khusus. Namun Perpres 95 Tahun 2018 mewajibkan instansi menerapkan Keamanan SPBE, dan UU 27 Tahun 2022 mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam bila terjadi kegagalan pelindungan data pribadi. Perpres AI nasional masih disusun Komdigi.
Apakah BUMN wajib punya AI Command Center?
Tidak ada kewajiban hukum yang secara khusus mewajibkannya, menurut sumber resmi yang dibuka untuk tulisan ini. Kebutuhan muncul dari kompleksitas operasi, tuntutan audit, dan risiko insiden. Keputusannya sebaiknya berdasarkan asesmen dampak bisnis, bukan sekadar mengikuti tren teknologi.
Kesimpulan
AI Command Center bernilai bila ia menjadi tempat keputusan dibuat, bukan sekadar tempat angka dipajang. Fondasinya ada pada data yang bersih, integrasi yang kokoh, peringatan yang disetel dengan benar, keamanan berlapis, dan operasi yang dianggarkan untuk jangka panjang. Pelajaran insiden PDNS 2 menunjukkan betapa mahalnya pemantauan tanpa cadangan dan rencana pemulihan.
Langkah praktis berikutnya sederhana. Pilih satu proses kritis, petakan sistem dan datanya, tetapkan kriteria keberhasilan tertulis, lalu jalankan pilot kecil bersama vendor yang bersedia membuktikan kemampuannya pada data Anda sendiri. Setelah nilainya terukur, barulah perluas dengan tata kelola yang jelas dan kepatuhan yang bisa dipertanggungjawabkan.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Peraturan Presiden Nomor 95 Tahun 2018 tentang Sistem Pemerintahan Berbasis Elektronik - JDIH BPK
[2] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[4] Perpres Peta Jalan AI dan Etika AI sebagai panduan adopsi AI pemerintah - GovInsider
[5] AI di Pemerintahan Harus Berorientasi pada Dampak dan Kepercayaan Publik - Satu Data Indonesia
[6] Menkominfo jelaskan kronologi serangan siber PDNS 2 - ANTARA News
[7] Wamenkominfo: Insiden PDNS 2 Jadi Pelajaran Penting - InfoPublik
[8] 210 Instansi Pusat dan Daerah Kena Dampak Peretasan PDN - CNN Indonesia