
Apa yang Perlu Dipenuhi Vendor IT soal Keamanan Siber Saat RUU KKS Dibahas DPR?
Keamanan siber dalam proyek IT adalah kemampuan perusahaan dan vendornya menjaga sistem, data, dan layanan tetap berjalan ketika ada serangan, kesalahan konfigurasi, atau kelalaian orang. Sederhananya, vendor yang membangun sistem Anda ikut memegang kunci pintu rumah Anda. Tulisan ini membahas data ancaman dari BSSN, isi Perpres 47 Tahun 2023, posisi RUU Keamanan dan Ketahanan Siber di DPR, hingga pertanyaan, bukti, dan klausul kontrak yang perlu diminta dari vendor IT.
TLDR
Mengapa Keamanan Siber Jadi Syarat Utama Memilih Vendor IT?
BSSN mencatat 5,2 miliar anomali trafik pada 2025 dan menyebut pihak ketiga sebagai salah satu pintu masuk serangan.
Apa yang Sudah Diatur dalam Perpres 47 Tahun 2023?
Aturan ini menetapkan delapan fokus area strategi dan tiga tahap manajemen krisis siber, tetapi tidak memuat kewajiban teknis per proyek.
Sampai Mana Pembahasan RUU KKS di DPR?
Pemerintah dan Komisi I DPR membahasnya sepanjang 2026 tanpa tenggat, dan sumber yang kami buka belum melaporkan pengesahan.
Apa yang Mungkin Berubah bagi Vendor dan Pemilik Sistem?
Pembahasan mengarah pada standar bagi infrastruktur informasi kritikal, pembagian peran lembaga, dan sanksi yang berjenjang.
Pertanyaan Keamanan Apa yang Perlu Diajukan kepada Vendor?
Tanyakan akses, data, pihak ketiga, pelaporan insiden, dan siapa yang bertanggung jawab di tiap tahap proyek.
Bukti Apa yang Perlu Diminta dari Vendor?
Minta dokumen yang bisa diperiksa, bukan sekadar pernyataan, mulai dari sertifikasi, hasil uji, hingga daftar komponen perangkat lunak.
Klausul Kontrak Apa yang Menutup Celah Keamanan?
Tuliskan kewajiban keamanan, batas waktu lapor insiden, hak audit, dan pengembalian data langsung di kontrak.
Bagaimana Menyiapkan Proyek IT Tanpa Menunggu Undang-Undang?
Gunakan aturan yang sudah berlaku sebagai dasar, lalu naikkan standar proyek secara bertahap mulai dari sistem yang paling kritis.
Kesimpulan
Keamanan siber paling murah dibangun sejak kontrak ditulis, dan tidak perlu menunggu undang-undang baru untuk memulainya.
Banyak proyek IT di perusahaan dan BUMN dinilai dari fitur, jadwal, dan harga. Keamanan sering baru dibicarakan setelah sistem hampir selesai, ketika perubahan sudah mahal dan jadwal sudah mepet. Di saat yang sama, aturan keamanan siber nasional masih bergerak: satu Peraturan Presiden sudah berlaku, sedangkan undang-undang khususnya masih dibahas di DPR. Manajer pengadaan dan manajer IT jadi bertanya apa yang sebenarnya boleh diminta dari vendor hari ini, dan apa yang sebaiknya disiapkan untuk besok.
Mengapa Keamanan Siber Jadi Syarat Utama Memilih Vendor IT?
Keamanan siber menjadi syarat utama karena vendor biasanya memegang akses ke sistem dan data inti perusahaan selama proyek berjalan. Badan Siber dan Sandi Negara (BSSN) mencatat 5,2 miliar anomali trafik di Indonesia pada periode Januari sampai 15 November 2025, dan menyebut pihak ketiga sebagai salah satu jalur serangan.
Angka itu perlu dibaca dengan hati-hati. Anomali trafik belum tentu serangan yang berhasil, dan BSSN sendiri menyebut hanya sebagian kecil ancaman yang terlihat. Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, mengatakan, “Hanya sekitar 10-20% ancaman yang terlihat di permukaan, sementara 80-90% lainnya tersembunyi.” Artinya, laporan yang tampak rapi pada dashboard belum tentu menggambarkan seluruh risiko.
Dari sisi laju, rata-rata tercatat sekitar 182 anomali trafik setiap detik. ITSEC Asia, perusahaan keamanan siber yang mengutip data BSSN tersebut, menempatkan Indonesia pada posisi ke-12 di kawasan Asia Pasifik dalam tingkat aktivitas ancaman. Penilaian peringkat itu berasal dari perusahaan tersebut, bukan dari BSSN, sehingga cukup dipakai sebagai gambaran tekanan, bukan sebagai angka resmi pemerintah.
Bagi pembeli layanan IT, yang paling relevan adalah pernyataan Slamet tentang jalur masuk serangan. Ia menyebut serangan bisa lewat nasabah, pihak ketiga, bahkan dari dalam sistem itu sendiri. Pernyataan itu disampaikan untuk sektor keuangan, tetapi logikanya berlaku di sektor lain: setiap pihak yang punya akses, termasuk vendor aplikasi dan penyedia infrastruktur, menambah permukaan serangan.
Karena itu, evaluasi vendor sebaiknya tidak berhenti pada kemampuan membangun fitur. Vendor yang bagus secara teknis tetapi longgar soal akun, kunci akses, dan pencatatan aktivitas bisa menjadi titik lemah yang tidak terlihat sampai ada kejadian. Artikel Burhan tentang cara perusahaan dan BUMN memilih software house membahas kriteria umum pemilihan, dan keamanan siber sebaiknya masuk sebagai kriteria dengan bobot sendiri.
Ada juga alasan anggaran. Gartner memproyeksikan belanja keamanan informasi global tetap mencapai 213 miliar dolar AS pada 2025, meski laju pertumbuhannya melambat menjadi 4 persen, menurut paparan ITSEC Asia. Perusahaan boleh saja menekan biaya TI, tetapi pelaku kejahatan siber tidak ikut mengurangi aktivitas ketika anggaran pertahanan dipangkas.
Apa yang Sudah Diatur dalam Perpres 47 Tahun 2023?
Peraturan Presiden Nomor 47 Tahun 2023 tentang Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber, ditetapkan di Jakarta pada 20 Juli 2023, adalah aturan tingkat nasional yang sudah berlaku. Isinya menyusun arah kebijakan dan cara menangani krisis, bukan daftar kewajiban teknis untuk setiap proyek IT perusahaan.
Pasal 5 membagi strategi menjadi dua bagian, yaitu fokus area dan rencana aksi nasional keamanan siber. Pasal 6 menyebut delapan fokus area: tata kelola, manajemen risiko, kesiapsiagaan dan ketahanan, penguatan pelindungan infrastruktur informasi vital, kemandirian kriptografi nasional, peningkatan kapabilitas dan kualitas, kebijakan keamanan siber, serta kerja sama internasional.
Dua fokus area terasa paling dekat dengan pekerjaan vendor. Pasal 7 menyebut tata kelola mencakup penguatan ekosistem keamanan siber yang terdiri dari sumber daya manusia, proses, dan teknologi. Pasal 8 meminta identifikasi risiko, analisis risiko, dan tindak lindung risiko dioptimalkan, serta kebijakan yang berbasis risiko. Ini sejalan dengan praktik umum, bahwa keamanan dimulai dari memahami apa yang paling berharga dan paling rawan.
Pasal 10 mengatur penguatan pelindungan infrastruktur informasi vital, yang meliputi penyelenggaraan pelindungan dan peningkatan pembinaan serta pengawasan, dilaksanakan sesuai peraturan perundang-undangan. Pasal 1 mendefinisikan insiden siber sebagai satu atau serangkaian kejadian yang mengganggu atau mengancam berjalannya sistem elektronik. Definisi ini cukup luas untuk dipakai sebagai acuan klausul pelaporan insiden dalam kontrak.
Perpres ini juga mengatur manajemen krisis siber yang berjalan dalam tiga tahap, yaitu sebelum, saat, dan setelah krisis (Pasal 17). Status krisis siber ditetapkan oleh Presiden. Perusahaan biasa jarang berurusan langsung dengan status itu, tetapi BUMN yang mengelola layanan publik atau infrastruktur penting sebaiknya memahami bahwa ada jalur koordinasi nasional ketika insiden membesar.
Poin pentingnya, pasal-pasal yang kami baca tidak menyebut sertifikasi wajib, batas waktu lapor insiden oleh vendor swasta, atau sanksi untuk kontraktor. Siapa pun yang mengaku bahwa Perpres 47/2023 sudah “mewajibkan” hal-hal itu perlu dimintai pasalnya. Untuk detail perlindungan data pribadi dalam kerja sama dengan vendor, rujukan yang lebih tepat dibahas di artikel tentang tanggung jawab atas data pribadi saat proyek IT dikerjakan vendor.
Sampai Mana Pembahasan RUU KKS di DPR?
Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS) sedang dibahas Komisi I DPR bersama pemerintah sepanjang 2026. Sumber yang kami buka melaporkan pembentukan panitia kerja, rapat kerja pada 29 Juni 2026, dan permintaan agar pembahasan tidak diburu tenggat, tanpa laporan pengesahan.
Menurut Katadata, Wakil Menteri Hukum dan HAM Edward Hiariej menerima Daftar Inventarisasi Masalah (DIM) dari DPR untuk RUU ini. Dalam rapat kerja dengan Komisi I pada Senin, 29 Juni 2026, ia menyatakan pemerintah akan menggelar rapat internal untuk menanggapi DIM, lalu memberi tahu Panitia Kerja kapan pembahasan bisa dimulai. Katadata juga mencatat bahwa RUU KKS pernah diinisiasi DPR pada 2019 dan berujung buntu.
Ketua Komisi I DPR Utut Adianto meminta pemerintah tidak membuat tenggat. “Mohon pemerintah jangan buat tenggat waktu dalam pembahasan aturan ini, misalnya hanya diberikan jadwal pembahasan 3 bulan,” katanya dalam rapat tersebut. Alasannya, aturan sejenis belum pernah ada di dalam negeri sehingga celah hukum diperkirakan banyak.
Di sisi lain, anggota Komisi I Andina Thresia Narang dalam rilis DPR menyebut Komisi I telah membentuk Panja RUU KKS dan menilai pembahasannya perlu segera diselesaikan karena ancaman siber kini lintas negara. CNN Indonesia pada 8 Mei 2026 menulis bahwa RUU ini sudah masuk Program Legislasi Nasional prioritas dan didorong akademisi serta pengamat sebagai payung hukum yang komprehensif.
Utut juga menegaskan karakter pembahasannya. “Pembahasan RUU KKS ini pekerjaan yang panjang dan serius,” kata dia, sambil meminta anggota panitia kerja berasal dari orang yang memahami persoalan ketahanan dan keamanan siber. Sikap ini memberi sinyal bahwa naskah akhir kemungkinan melewati banyak putaran revisi, dan bahwa pasal yang tampak final di satu draf belum tentu bertahan di draf berikutnya.
Gambaran besarnya, ada dorongan untuk cepat, ada permintaan untuk teliti, dan belum ada tanggal pasti. Untuk perencanaan proyek, sikap paling aman adalah menganggap RUU ini akan datang tetapi isinya masih bisa berubah. Status terkini perlu dicek langsung ke situs DPR atau pemberitaan terbaru sebelum Anda mengutipnya dalam dokumen internal atau kontrak.
Komisi I juga menyatakan akan menghimpun masukan dari lembaga negara, akademisi, organisasi masyarakat sipil, dan pakar keamanan siber. Bagi pelaku industri, ini berarti ada ruang menyampaikan pandangan lewat asosiasi atau forum yang dibuka DPR. Vendor yang rutin menghadapi insiden di lapangan punya bahan masukan yang berharga, misalnya tentang tenggat lapor yang realistis dan beban kepatuhan bagi perusahaan kecil.
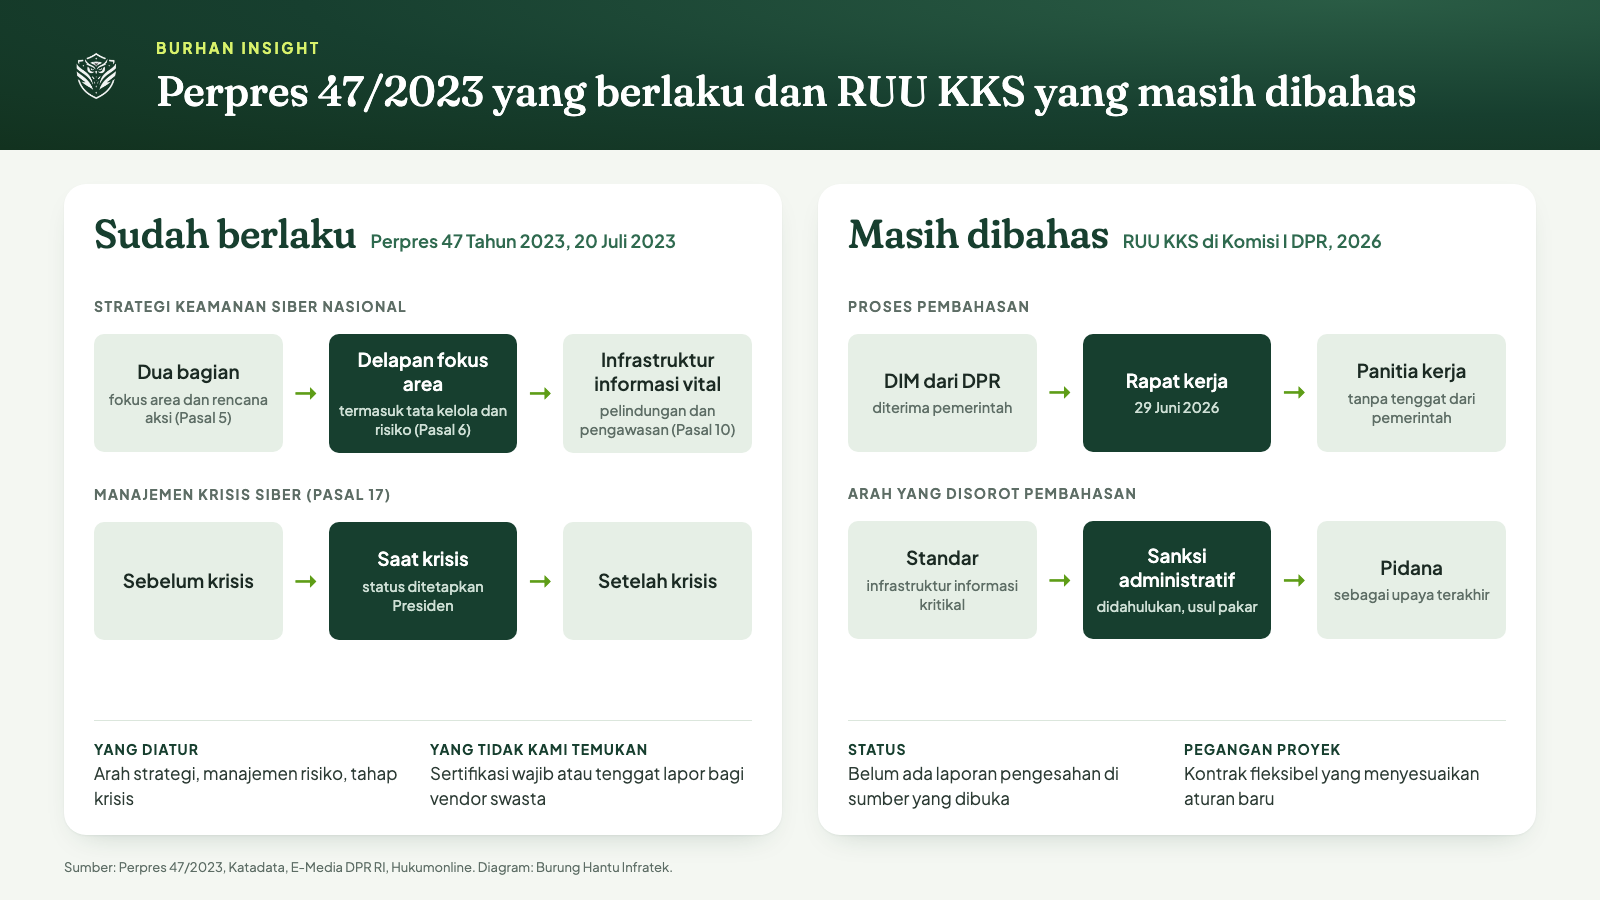
Diagram Perpres 47/2023 dan RUU KKS. Diolah Burung Hantu Infratek dari Perpres 47/2023, Katadata, E-Media DPR RI, dan Hukumonline.
Apa yang Mungkin Berubah bagi Vendor dan Pemilik Sistem?
Pembahasan RUU KKS mengarah pada tiga hal yang relevan bagi vendor dan pemilik sistem: standar untuk penyelenggara infrastruktur informasi kritikal, pembagian peran antarlembaga, dan sanksi yang berjenjang. Detail pasalnya masih bisa berubah, sehingga semuanya perlu diperlakukan sebagai arah, bukan kewajiban.
Menurut Katadata, Eddy Hiariej menyebut RUU buatan pemerintah dirancang untuk melindungi infrastruktur informasi kritikal yang kerap menjadi sasaran utama ancaman siber. Salah satu fokusnya adalah pemberian penghargaan kepada penyelenggara infrastruktur informasi kritikal yang telah memenuhi standar. Anggota Komisi I Nurul Arifin mempertanyakan fokus itu dan menilai pekerjaan utama aturan ini adalah menjaga masa depan dunia siber, bukan pemberian penghargaan.
Akademisi Fakultas Hukum Universitas Indonesia, Edmon Makarim, dalam rapat dengar pendapat umum dengan Komisi I pada 26 Mei 2026, memberi pandangan tentang sanksi. Menurut Hukumonline, ia menilai sanksi administratif diperlukan sebagai pengaturan di awal untuk meminimalkan risiko, sedangkan pidana hanya jika belum diatur. “Pidana sebagai upaya terakhir, maka yang diupayakan lebih dulu administratif dan perdata,” ujarnya.
Edmon juga menyoroti pengaturan kecerdasan buatan. Ia berpendapat etika saja belum cukup, dan RUU perlu mengatur akuntabilitas sistem serta pertanggungjawaban hukum AI. Ia menyebut AI sebagai agen elektronik yang perlu didaftarkan. Bagi vendor yang membangun fitur AI untuk perusahaan, ini isyarat bahwa dokumentasi sistem dan penanggung jawabnya mungkin akan ikut ditanya.
Karena aturan sejenis belum pernah ada, Utut Adianto memperkirakan banyak celah hukum, dan peran lembaga yang akan menerima laporan serta menjalankan pengawasan masih bisa bergeser selama pembahasan. Bagi vendor, kontrak sebaiknya menyebut kewajiban lapor secara fungsional, yaitu kepada pihak yang berwenang menurut aturan yang berlaku, bukan hanya menyebut satu lembaga.
Untuk pemilik sistem, pelajarannya jelas. Standar, pengawasan, dan sanksi cenderung bergerak ke arah yang lebih rinci. Vendor yang sejak awal terbiasa mendokumentasikan kontrol keamanan akan lebih siap daripada vendor yang baru merapikan dokumen setelah aturan keluar.
Dari sisi tujuan, Katadata mencatat Eddy Hiariej menargetkan RUU ini menjadi dasar penyelenggaraan ketahanan dan keamanan siber di dalam negeri. CNN Indonesia menambahkan harapan agar tata kelolanya seimbang, yaitu memperkuat kemampuan negara menghadapi ancaman tanpa mengabaikan perlindungan privasi masyarakat. Dua tujuan itu bisa saling menarik, dan di titik itulah rumusan pasal sering berubah.
Pertanyaan Keamanan Apa yang Perlu Diajukan kepada Vendor?
Pertanyaan keamanan yang efektif bersifat spesifik dan bisa dijawab dengan dokumen, bukan dengan kalimat umum seperti “kami mengutamakan keamanan”. Kelompokkan pertanyaan menurut akses, data, pihak ketiga, insiden, dan tanggung jawab, lalu catat jawabannya sebagai bahan penilaian tertulis.
Daftar berikut bisa dipakai sebagai kerangka sesi tanya jawab dengan calon vendor, baik pada tahap seleksi maupun tahap klarifikasi teknis.
Siapa yang memegang akses? Minta daftar peran yang akan punya akun di sistem Anda, cara akun dibuat dan dicabut, serta apakah autentikasi berlapis dipakai untuk semua akun administratif.
Di mana data diproses dan disimpan? Tanyakan lokasi server, siapa yang bisa membuka data produksi, dan apakah data asli dipakai pada lingkungan uji.
Siapa pihak ketiga di belakang vendor? Minta daftar subkontraktor, penyedia cloud, dan pustaka perangkat lunak pihak luar yang dipakai, karena BSSN menyebut pihak ketiga sebagai salah satu jalur serangan.
Bagaimana insiden dilaporkan? Tanyakan siapa yang dihubungi, dalam berapa jam, dan melalui kanal apa, lalu bandingkan dengan definisi insiden siber di Pasal 1 Perpres 47/2023.
Bagaimana sistem dipulihkan? Minta rencana cadangan data dan pemulihan, termasuk kapan terakhir kali pemulihan diuji dan hasilnya.
Siapa yang bertanggung jawab di sisi vendor? Pastikan ada satu penanggung jawab keamanan dengan nama dan jabatan, bukan hanya alamat surel umum.
Jawaban yang baik biasanya konkret, menyebut nama dokumen atau proses, dan konsisten antarpertemuan. Jawaban yang berputar atau bergantung pada satu orang teknis tertentu patut dicatat sebagai risiko, meski vendor tampak ramah dan berpengalaman.
Agar sesi tanya jawab tidak berubah menjadi basa-basi, siapkan lembar penilaian sederhana sebelum pertemuan. Beri nilai tiap kelompok pertanyaan, catat dokumen yang dijanjikan vendor, dan tentukan tenggat penyerahannya. Libatkan minimal satu orang dari tim keamanan internal atau konsultan independen, sebab pembeli yang tidak teknis cenderung mudah puas dengan jawaban yang terdengar meyakinkan namun tidak bisa diperiksa.
Untuk proyek yang melibatkan kecerdasan buatan, tambahkan pertanyaan tentang data yang dikirim ke model dan siapa yang memiliki log percakapan. Artikel Burhan tentang memilih vendor AI dengan uji tuntas dan klausul kontrak menyediakan kerangka tambahan yang bisa digabung dengan daftar di atas.
Bukti Apa yang Perlu Diminta dari Vendor?
Bukti yang perlu diminta adalah dokumen yang bisa diperiksa pihak independen atau tim internal Anda. Pernyataan lisan tidak cukup, karena keamanan yang tidak terdokumentasi sulit diuji dan sulit dipertanggungjawabkan ketika terjadi sengketa.
Sertifikasi sistem manajemen keamanan informasi seperti ISO/IEC 27001 adalah salah satu bukti yang lazim diminta. Periksa ruang lingkup sertifikat, karena sertifikat yang hanya mencakup satu kantor atau satu layanan belum tentu berlaku untuk tim yang mengerjakan proyek Anda. Jika vendor mengembangkan sistem AI, Burhan juga pernah membahas standar tata kelola AI ISO/IEC 42001 sebagai pelengkap.
Hasil uji penetrasi dan pemindaian kerentanan oleh pihak independen adalah bukti kedua. Minta ringkasan temuan, tingkat keparahan, dan bukti bahwa temuan penting sudah diperbaiki. Laporan yang bersih sepenuhnya patut dipertanyakan, sebab hampir semua sistem punya temuan pada pengujian pertama.
Bukti ketiga adalah daftar komponen perangkat lunak, sering disebut software bill of materials atau SBOM. Daftar ini memperlihatkan pustaka dan versi yang dipakai, sehingga ketika kerentanan baru diumumkan Anda bisa cepat mengetahui apakah sistem terdampak. Vendor yang belum punya SBOM sebaiknya diminta menyusunnya sebagai bagian dari serah terima.
Bukti keempat berupa kebijakan dan rekam jejak proses, misalnya prosedur pencabutan akun karyawan yang keluar, catatan pelatihan keamanan tim, dan contoh laporan insiden lama dengan data yang disamarkan. Bukti ini menunjukkan apakah keamanan dijalankan sebagai kebiasaan atau hanya muncul saat audit.
Terakhir, minta akses untuk meninjau sendiri. Hak meninjau lingkungan pengembangan dan konfigurasi produksi, dengan pemberitahuan wajar, menunjukkan kepercayaan diri vendor. Menolak seluruh bentuk peninjauan dengan alasan rahasia dagang adalah tanda bahaya yang perlu dibawa ke komite pengadaan.
Periksa pula tanggal dan versi setiap dokumen. Hasil uji penetrasi dua tahun lalu pada versi aplikasi yang sudah banyak berubah nilainya jauh lebih rendah daripada hasil uji bulan lalu. Kaitkan hal ini dengan pernyataan BSSN bahwa 80 sampai 90 persen ancaman tersembunyi: bukti yang kedaluwarsa memberi rasa aman yang tidak berdasar, sementara bukti yang segar membantu menemukan hal yang selama ini tidak terlihat.
Klausul Kontrak Apa yang Menutup Celah Keamanan?
Klausul kontrak yang menutup celah keamanan menuliskan kewajiban vendor secara terukur: standar yang dipatuhi, batas waktu lapor insiden, hak audit, perlakuan data, dan konsekuensi jika kewajiban dilanggar. Kalimat umum tanpa angka dan nama sulit ditegakkan di kemudian hari.
Mulailah dengan lingkup keamanan. Sebutkan standar atau kontrol minimum yang harus dipenuhi vendor, siapa yang mengujinya, dan kapan. Hindari frasa “sesuai praktik terbaik industri” tanpa rujukan, karena praktik terbaik bisa ditafsirkan berbeda oleh dua pihak yang berbeda kepentingan.
Berikutnya, pelaporan insiden. Tetapkan jam atau hari maksimum sejak vendor mengetahui insiden sampai melapor ke Anda, isi minimum laporan, dan kontak darurat dua arah. Karena Perpres 47/2023 sudah mendefinisikan insiden siber, definisi itu bisa dijadikan rujukan agar tidak ada perdebatan apakah suatu kejadian termasuk insiden.
Ketiga, pengelolaan data. Kontrak perlu menyebut data apa yang boleh diakses vendor, tujuan penggunaannya, larangan memakai data untuk pelatihan model atau kepentingan lain tanpa persetujuan tertulis, serta kewajiban mengembalikan atau memusnahkan data ketika proyek selesai. Untuk data pribadi, hubungkan klausul ini dengan peran masing-masing pihak seperti dibahas dalam artikel tanggung jawab data pribadi di atas.
Keempat, hak audit dan peninjauan. Tulis bahwa Anda atau pihak independen yang ditunjuk berhak meninjau kontrol keamanan terkait proyek, dengan jadwal dan batas yang wajar. Tambahkan kewajiban vendor memperbaiki temuan dalam jangka waktu yang disepakati, lengkap dengan bukti perbaikannya.
Kelima, subkontraktor. Vendor yang mengalihdayakan sebagian pekerjaan harus memberi tahu, meminta persetujuan, dan memastikan kewajiban keamanan yang sama berlaku bagi pihak tersebut. Tanpa klausul ini, standar yang Anda negosiasikan bisa hilang begitu pekerjaan berpindah tangan.
Terakhir, konsekuensi dan keluar dari kontrak. Atur ganti rugi, hak menghentikan pekerjaan, dan bantuan transisi bila hubungan berakhir. Mintalah agar penyerahan kode sumber, dokumentasi, dan kredensial berlangsung dalam daftar periksa serah terima yang ditandatangani kedua pihak.
Tinjau klausul-klausul ini bersama bagian hukum dan bagian keamanan sebelum dikirim ke vendor. Bagian hukum menjaga bahasa tetap bisa ditegakkan, sedangkan bagian keamanan memastikan angka dan istilah teknisnya masuk akal. Kontrak yang ditulis satu pihak saja sering gagal di salah satu sisi, entah terlalu longgar secara teknis atau terlalu kaku sehingga vendor menolak menandatanganinya.
Bagaimana Menyiapkan Proyek IT Tanpa Menunggu Undang-Undang?
Proyek IT bisa disiapkan sekarang dengan memakai aturan yang sudah berlaku sebagai dasar, lalu menaikkan standar bertahap mulai dari sistem paling kritis. Menunggu RUU KKS disahkan berarti menunda perlindungan di saat ancaman tetap berjalan, dan bahkan setelah disahkan, aturan turunannya masih perlu waktu.
Langkah pertama adalah memetakan sistem berdasarkan dampaknya. Pisahkan sistem yang menyentuh layanan publik, transaksi keuangan, atau data pribadi dalam jumlah besar dari sistem pendukung biasa. Pemetaan ini sejalan dengan semangat manajemen risiko di Pasal 8 Perpres 47/2023, yaitu kebijakan yang berbasis risiko.
Langkah kedua, tuliskan persyaratan keamanan minimum untuk setiap proyek baru dan cantumkan dalam dokumen permintaan penawaran. Panduan teknis infrastruktur di artikel panduan infrastruktur IT untuk perusahaan dan BUMN bisa menjadi titik awal untuk menentukan kontrol apa yang perlu masuk ke dokumen tersebut.
Langkah ketiga, ukur kematangan vendor yang sudah berjalan. Kirim kuesioner keamanan singkat, minta bukti pada daftar di atas, dan beri tenggat perbaikan untuk celah yang ditemukan. Vendor yang kooperatif biasanya merespons dalam hitungan hari, sedangkan vendor yang lamban memberi sinyal tentang cara mereka menangani insiden nanti.
Langkah keempat, latih respons insiden. Perpres 47/2023 menempatkan kapabilitas tanggap insiden dan rencana kontingensi sebagai bagian dari kesiapsiagaan. Di tingkat perusahaan, ini berarti simulasi sederhana: siapa menelepon siapa, sistem apa dimatikan lebih dulu, dan bagaimana mengabari pelanggan. Latihan setengah hari sering membuka celah yang tidak terlihat di atas kertas.
Langkah kelima, pantau perkembangan RUU KKS dan siapkan klausul kontrak yang fleksibel. Tambahkan pasal bahwa kedua pihak akan menyesuaikan kewajiban ketika ada peraturan baru, sehingga Anda tidak perlu membongkar kontrak dari awal. Perlakukan setiap kabar tentang RUU sebagai bahan perencanaan, dan verifikasi statusnya di sumber resmi sebelum dikutip.
Terakhir, jadikan keamanan sebagai agenda rutin, bukan proyek sekali jalan. Jadwalkan tinjauan triwulanan bersama vendor untuk membahas temuan, perubahan akses, dan pembaruan komponen. Perusahaan yang membahas keamanan secara berkala biasanya lebih cepat mendeteksi masalah, karena orang-orangnya sudah terbiasa saling bertanya sebelum ada kejadian.
Pertanyaan yang Sering Diajukan
Apakah vendor IT wajib memiliki sertifikasi keamanan menurut hukum Indonesia?
Dalam pasal-pasal Perpres 47 Tahun 2023 yang kami baca, tidak ada ketentuan yang mewajibkan sertifikasi tertentu bagi vendor swasta. Sertifikasi seperti ISO/IEC 27001 umumnya diminta lewat persyaratan pengadaan atau kontrak, sehingga kewajibannya bergantung pada dokumen tender dan kebijakan masing-masing perusahaan.
Apakah RUU Keamanan dan Ketahanan Siber sudah disahkan?
Sumber yang kami buka hingga Juli 2026 melaporkan RUU ini masih dibahas Komisi I DPR bersama pemerintah. Tidak ada laporan pengesahan di sumber tersebut. Cek situs DPR dan pemberitaan terbaru untuk status hari ini sebelum mengutipnya dalam dokumen.
Siapa yang bertanggung jawab jika vendor mengalami kebocoran data?
Tanggung jawab bergantung pada peran para pihak dan isi kontrak. Karena itu kontrak perlu menyebut kewajiban lapor insiden, hak audit, dan pembagian beban biaya. Untuk data pribadi, rujukan utamanya adalah ketentuan perlindungan data pribadi yang berlaku, bukan hanya perjanjian antarpihak.
Apa langkah pertama yang paling murah untuk meningkatkan keamanan proyek IT?
Langkah termurah adalah menuliskan persyaratan keamanan minimum di dokumen permintaan penawaran dan meminta bukti dari vendor sebelum kontrak ditandatangani. Perbaikan di tahap ini jauh lebih murah daripada memperbaiki sistem yang sudah berjalan atau menangani insiden setelah data bocor.
Kesimpulan
Ancaman siber di Indonesia nyata dan besar, tetapi angka seperti 5,2 miliar anomali trafik dari BSSN perlu dibaca sebagai gambaran tekanan, bukan jumlah serangan yang berhasil. Yang paling berguna bagi pembeli layanan IT adalah pesan di baliknya: pihak ketiga, termasuk vendor, adalah bagian dari permukaan risiko. Perpres 47/2023 sudah memberi arah tata kelola dan manajemen risiko, sementara RUU KKS yang masih dibahas kemungkinan menambah standar dan pengawasan.
Menunggu undang-undang bukan strategi. Mulailah dari pertanyaan yang spesifik, minta bukti yang bisa diperiksa, dan tuliskan kewajiban keamanan di kontrak dengan angka dan nama penanggung jawab. Perusahaan yang melakukannya sekarang tidak akan terkejut ketika aturan baru terbit, dan vendor yang terbiasa dengan standar tinggi justru akan terlihat lebih menonjol di mata pembeli.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[3] Dalam Tekanan, 182 Serangan Siber per Detik Masuk Indonesia - Selular.ID
[4] Pemerintah Terima DIM dari DPR, RUU Ketahanan dan Kemanan Siber Segera Dibahas - Katadata
[5] Komisi I Percepat Pembahasan RUU KKS Hadapi Ancaman Kejahatan Siber - E-Media DPR RI
[6] RUU KKS Harus Atur Akuntabilitas AI dan Serangan Balasan Siber - Hukumonline
[7] Urgensi RUU Keamanan dan Ketahanan Siber di Tengah Ancaman Digital - CNN Indonesia