
Memilih Vendor AI: Uji Tuntas, Klausul Kontrak, dan Pelajaran Insiden Cloudflare
Vendor AI adalah pihak ketiga yang menjalankan model, menerima prompt, dan menyimpan sebagian data perusahaan Anda di infrastruktur yang tidak Anda kelola. Sederhananya, setiap kali data pelanggan masuk ke API model, Anda menitipkannya ke mesin yang dipakai bersama banyak penyewa lain, sementara hukum tetap menganggap Anda penjaganya. Tulisan ini membahas apa yang sebenarnya dibeli dari vendor AI, insiden Cloudflare Workers AI, tanggung jawab menurut UU PDP dan PP 33 Tahun 2026, daftar uji tuntas, klausul kontrak, pengujian teknis, hingga soal vendor luar negeri.
TLDR
Apa yang Sebenarnya Anda Beli saat Memakai Vendor AI?
Anda membeli kapasitas bersama, kebijakan data, dan proses penanganan insiden milik pihak lain, bukan hanya akses ke model.
Apa yang Terjadi pada Cloudflare Workers AI dan GLM-5.3?
Salah ukur memori dan bug mesin inferensi membuat 155 respons memuat data pelanggan lain, padahal semua pengujian awal menunjukkan hasil sukses.
Mengapa Perusahaan Tetap Bertanggung Jawab atas Data di Tangan Vendor?
UU PDP menyatakan pemrosesan oleh prosesor termasuk tanggung jawab pengendali, dan tenggat pemberitahuan 3 x 24 jam jatuh ke pengendali.
Apa yang Berubah bagi Hubungan dengan Prosesor Lewat PP 33 Tahun 2026?
Menurut naskah yang beredar, PP ini merinci isi minimum perjanjian dengan prosesor dan berlaku penuh pada 16 Januari 2027.
Pertanyaan Uji Tuntas Apa yang Perlu Diajukan ke Vendor AI?
Tanyakan isolasi antarpelanggan, penggunaan data untuk pelatihan, rantai subprosesor, lokasi data, dan cara vendor memberi tahu Anda saat insiden.
Klausul Kontrak Apa yang Sebaiknya Ada dalam Perjanjian dengan Vendor AI?
Instruksi tertulis, persetujuan subprosesor, jendela notifikasi insiden yang lebih pendek dari 3 x 24 jam, hak audit, dan kewajiban penghapusan data.
Bagaimana Menguji Vendor AI Secara Teknis dan Menyiapkan Rencana Cadangan?
Periksa isi jawaban, bukan hanya kode respons, uji prompt sepanjang batas konteks, dan siapkan model cadangan untuk saat vendor menutup layanan.
Bagaimana dengan Vendor Luar Negeri dan Lembaga PDP yang Belum Berdiri?
Petakan alur data dan dasar hukum transfernya sekarang, karena ketiadaan lembaga pengawas tidak menghapus kewajiban.
Kesimpulan
Memilih vendor AI berarti memilih mitra pengelola risiko data, dan kontrak serta pengujian Anda sendiri adalah lapisan pertahanan terakhir.
Banyak perusahaan memilih vendor AI dengan cara yang familiar: membandingkan skor benchmark, harga per juta token, dan kemudahan integrasi. Ketiganya penting, tetapi tidak ada yang menjawab pertanyaan paling mahal, yaitu apa yang terjadi pada data pelanggan Anda ketika sesuatu salah di sisi vendor. Insiden Cloudflare Workers AI pada Agustus sampai September 2026 memberi contoh nyata, dan PP 33 Tahun 2026 membuat jawaban atas pertanyaan itu semakin sulit dihindari oleh perusahaan di Indonesia.
Apa yang Sebenarnya Anda Beli saat Memakai Vendor AI?
Anda membeli lebih dari akses ke model. Anda menyewa kapasitas komputasi yang dipakai bersama banyak pelanggan, kebijakan penanganan data, janji ketersediaan layanan, dan proses penanganan insiden milik pihak lain. Karena itu memilih vendor AI adalah keputusan tata kelola data dan risiko, bukan hanya perbandingan kualitas jawaban atau harga per token.
Rantai di balik satu panggilan API biasanya lebih panjang dari yang terlihat di dasbor. Ambil contoh Workers AI milik Cloudflare. Model GLM berasal dari Z.ai, dijalankan oleh mesin inferensi open source bernama SGLang, di atas GPU dan jaringan milik Cloudflare, lalu diakses pelanggan lewat API. Setiap mata rantai punya kode, konfigurasi, dan jadwal perbaikan sendiri. Ketika Anda memilih satu vendor, Anda sebenarnya mewarisi kualitas rekayasa seluruh rantai itu.
Data yang Anda kirim juga lebih beragam dari sekadar teks prompt. Ada lampiran dokumen, riwayat percakapan, hasil embedding untuk pencarian, log permintaan untuk keperluan penagihan dan pemecahan masalah, serta cache yang mempercepat pemrosesan berikutnya. Masing-masing bisa tersimpan di tempat berbeda dengan masa simpan berbeda. Pertanyaan "di mana data saya berada" jarang punya jawaban satu kalimat.
Model berbagi sewa, atau multi-tenant, adalah cara vendor menekan harga. Banyak pelanggan menggunakan model dan kumpulan GPU yang sama, dan mesin inferensi bertugas memisahkan permintaan satu sama lain di memori. Pemisahan itu bekerja hampir sepanjang waktu. Justru karena hampir selalu bekerja, kegagalannya jarang diuji oleh pelanggan, dan baru terlihat ketika sudah menjadi insiden.
Ada pula harga yang tidak tertulis di lembar penawaran. Vendor yang murah mungkin menyimpan log lebih lama, memakai subprosesor di banyak negara, atau tidak menyediakan hak audit. Vendor yang mahal belum tentu lebih aman, tetapi biasanya lebih mau menandatangani klausul yang Anda minta. Karena itu perbandingan yang adil harus memuat kolom risiko data di samping kolom biaya.
Bagi tim pengadaan dan hukum, kalimat kuncinya sederhana: model yang bagus tidak otomatis berarti layanan yang aman. Skor benchmark mengukur kemampuan menjawab, sedangkan keamanan data ditentukan oleh cara vendor mengelola memori, akses, log, dan insiden. Dua hal itu perlu dinilai dengan alat ukur yang berbeda, oleh orang yang berbeda, sebelum kontrak ditandatangani.
Apa yang Terjadi pada Cloudflare Workers AI dan GLM-5.3?
Antara 27 Agustus dan 9 September 2026, sejumlah kecil pelanggan Workers AI yang memakai model GLM-5.3 menerima jawaban berisi data dari permintaan pelanggan lain. Cloudflare menghitung 155 respons terdampak, semuanya untuk prompt yang lebih panjang dari 681.280 token, dan menemukan tidak ada bukti eksploitasi yang disengaja.
Penyebabnya dua masalah yang menumpuk. Pertama, GLM-5.3 diluncurkan dengan jendela konteks 1.048.576 token, sedangkan kolam memori KV cache di GPU tahap prefill hanya berkapasitas 681.280 token. Menurut laporan Cloudflare, selisih itu sudah diketahui sebelum peluncuran, tetapi pengujian menunjukkan respons sukses sehingga dianggap tidak bermasalah. Kedua, SGLang menangani prompt yang terlalu panjang dengan cara yang keliru pada mode terpisah antara prefill dan decode.
KV cache adalah memori sementara berisi hasil olahan prompt agar model tidak menghitung ulang setiap token. Halaman memorinya tidak dikosongkan di antara permintaan. Permintaan berikutnya yang mendapat halaman itu cukup menimpanya, sehingga mesin inferensi sendirilah yang harus melacak siapa pemilik tiap halaman. Dalam kasus ini, permintaan yang ditolak tetap diteruskan ke tahap decode, yang kemudian membaca halaman basi berisi sisa prompt pelanggan lain.
Yang membuat insiden ini sulit terdeteksi: pelanggan menerima kode HTTP 200 dan jawaban yang koheren. Tidak ada pesan galat, tidak ada pemadaman, tidak ada tanda serangan. Cloudflare menulis bahwa pengujiannya hanya memvalidasi kode respons HTTP dan performa mesin pada konteks panjang, tanpa memvalidasi isi keluaran model. Laporan itu menyebutnya satu celah kritis dalam pengujian mereka.
Celah ini ditemukan oleh Gadi Evron, peneliti keamanan dari Knostic, yang melapor lewat program HackerOne Cloudflare pada 8 September 2026 pukul 23.11 UTC. Cloudflare mulai memverifikasi laporan pada 9 September pukul 08.00 UTC, mereproduksi kebocoran dengan dua akun independen dalam 25 menit, mengumumkan insiden pukul 13.22 UTC, lalu menjadikan model privat pukul 14.00 UTC sehingga permintaan mengembalikan HTTP 400.
Pemulihan dilakukan dengan dua langkah. Kolam KV cache diperbesar menjadi sekitar 2,04 juta token, kira-kira dua kali panjang konteks model, dan mesin diperbaiki agar permintaan yang ditolak dihentikan sebelum ada transfer memori. Model dibuka kembali untuk publik pada 9 September pukul 19.40 UTC. Laporan lengkap terbit 26 Oktober 2026 sebagai pengungkapan terkoordinasi bersama peneliti dan tim SGLang.
Hal lain yang patut dicatat: bug serupa sudah dilaporkan pengguna lain ke proyek SGLang sebagai issue nomor 30233 pada 6 Juli 2026, dan issue itu berstatus tertutup ketika kami membukanya. Laporan Cloudflare menyebut mereka sudah menandai masalah sejenis ke tim SGLang sejak versi 0.5.10. Pelajarannya: ekosistem inferensi open source bergerak cepat, dan celahnya bisa menumpang masuk ke layanan komersial yang matang.
Mengapa Perusahaan Tetap Bertanggung Jawab atas Data di Tangan Vendor?
Menurut UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, pemrosesan oleh prosesor termasuk dalam tanggung jawab pengendali. Perusahaan yang menentukan tujuan dan cara pemrosesan data pelanggan berstatus pengendali, sedangkan vendor yang memproses atas perintahnya berstatus prosesor. Menunjuk vendor tidak memindahkan tanggung jawab itu.
Bunyi aturannya tegas. Pasal 51 ayat (1) UU PDP menyatakan, "Dalam hal Pengendali Data Pribadi menunjuk Prosesor Data Pribadi, Prosesor Data Pribadi wajib melakukan pemrosesan Data Pribadi berdasarkan perintah Pengendali Data Pribadi." Ayat (3) pasal yang sama menegaskan bahwa pemrosesan tersebut termasuk dalam tanggung jawab pengendali. Pasal 47 menambahkan kewajiban pengendali untuk bertanggung jawab atas pemrosesan dan menunjukkan pertanggungjawabannya.
Prosesor tidak sepenuhnya lepas dari kewajiban. Pasal 52 menyatakan kewajiban pengendali dalam Pasal 29, 31, 35, 36, 37, 38, dan 39 berlaku juga bagi prosesor. Selain itu, Pasal 51 ayat (6) menggeser tanggung jawab ke prosesor jika ia memproses data di luar perintah dan tujuan yang ditetapkan pengendali. Artinya kontrak yang rapi punya dua fungsi: membatasi vendor pada instruksi Anda, dan menentukan siapa menanggung apa bila instruksi itu dilanggar.
Peran vendor AI memang perlu dinilai kasus per kasus. Dalam skema API yang umum, vendor memproses prompt atas perintah pelanggan, sehingga posisinya menyerupai prosesor. Namun jika vendor memakai data pelanggan untuk tujuan sendiri, misalnya melatih modelnya, perannya bisa bergeser. Karena itu klausul penggunaan data untuk pelatihan bukan formalitas, melainkan penentu status hukum para pihak.
Tenggat pemberitahuan menjadi titik paling sensitif. Pasal 46 ayat (1) mewajibkan pengendali menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga bila terjadi kegagalan pelindungan data. Ayat (2) mensyaratkan isi minimal: data yang terungkap, kapan dan bagaimana terungkap, serta upaya penanganan dan pemulihan. Ayat (3) menambahkan kewajiban memberi tahu masyarakat dalam hal tertentu.
Dalam kasus Cloudflare, model baru dipulihkan pada 9 September dan laporan publik terbit 26 Oktober, selisih 47 hari. Laporan itu menyebut jumlah pelanggan terdampak hanya sebagai jumlah kecil. Jika Anda bergantung pada laporan publik vendor untuk mengetahui insiden, tenggat 3 x 24 jam sudah lama lewat. Karena itu kewajiban vendor memberi tahu Anda langsung, dalam jangka waktu tertentu, harus tertulis di kontrak dan tidak boleh diserahkan pada kebijakan komunikasi vendor.
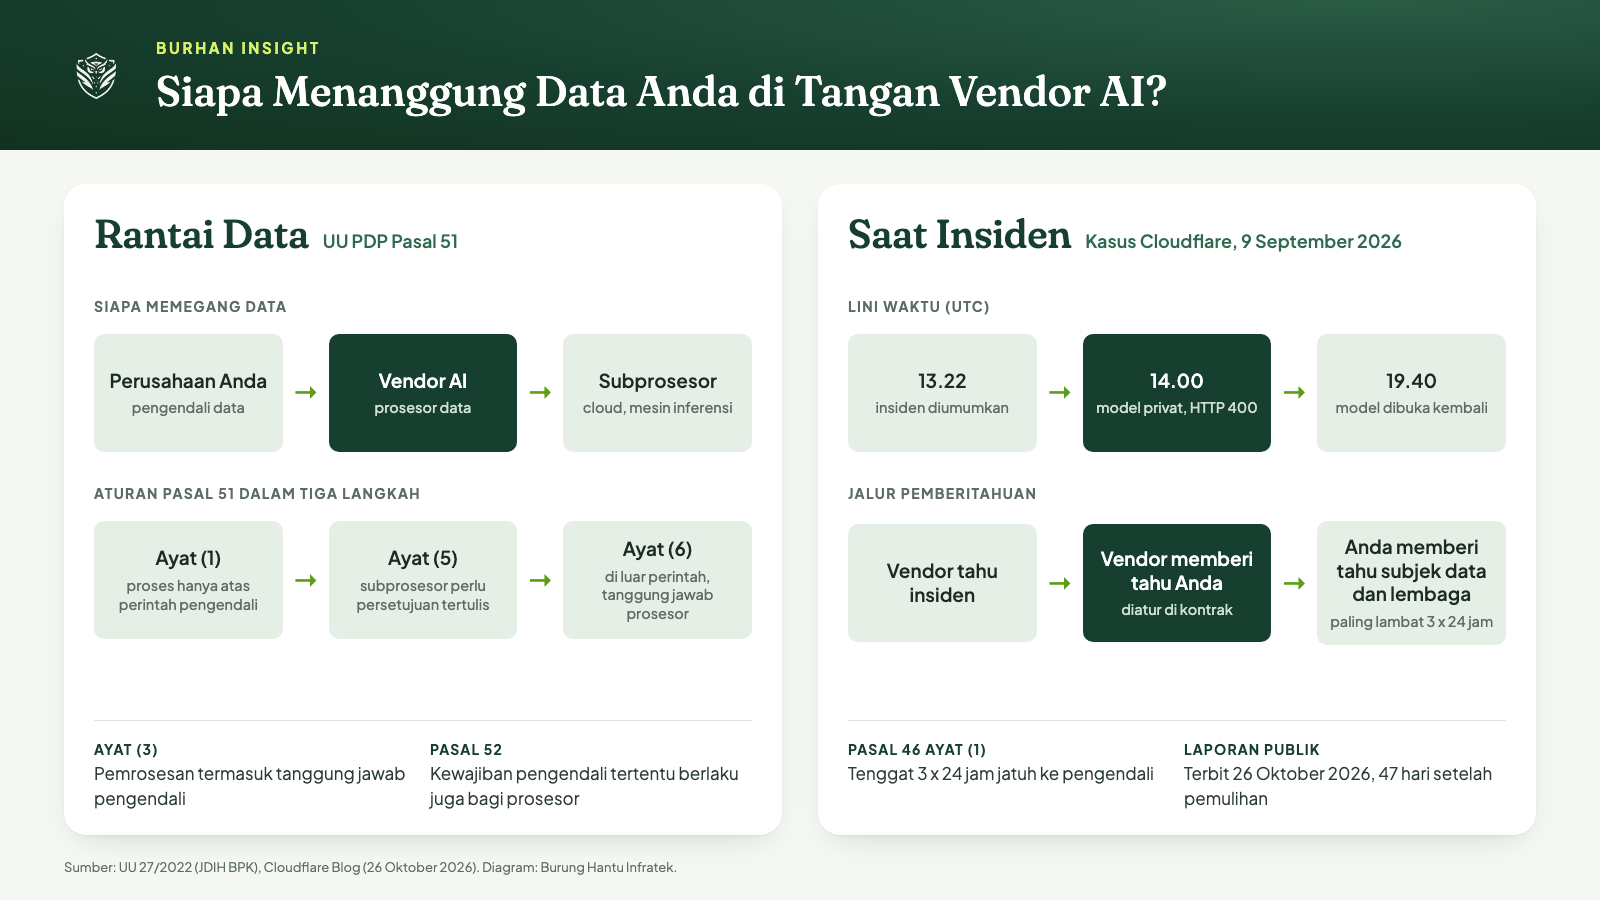
Diagram rantai tanggung jawab data dan jalur pemberitahuan insiden. Diolah Burung Hantu Infratek dari UU 27/2022 dan laporan Cloudflare.
Apa yang Berubah bagi Hubungan dengan Prosesor Lewat PP 33 Tahun 2026?
PP Nomor 33 Tahun 2026 adalah peraturan pelaksana UU PDP yang ditetapkan pada 16 Juli 2026 dan mulai berlaku pada 16 Januari 2027. Menurut ulasan Verihubs atas naskahnya, PP ini merinci isi minimum perjanjian pengendali dan prosesor serta memperjelas kewajiban notifikasi, penilaian dampak, dan sanksi administratif.
Status naskahnya perlu disebut terang-terangan. Kompas pada 29 Agustus 2026 melaporkan bahwa kopian PP ini beredar di kalangan industri, sementara sumber yang tidak bersedia disebut menyatakan PP itu sudah ditetapkan dan diundangkan pada 16 Juli 2026. Peneliti Catalyst Policy Works, Parasurama Pamungkas, mempertanyakan mengapa peraturan yang sudah diundangkan lebih dari sebulan belum disebarluaskan lewat kanal resmi. Rincian pasal di bawah ini berasal dari ulasan dan kopian yang beredar, jadi baca teks resminya sebelum dijadikan dasar keputusan hukum.
Untuk hubungan dengan vendor, ketentuan paling relevan adalah Pasal 14. Menurut ulasan Verihubs, pasal itu merinci isi minimum perjanjian pengendali dan prosesor: cakupan dan cara pemrosesan, jenis data, jangka waktu, mekanisme audit, penyelesaian sengketa, serta aturan bila prosesor melibatkan subprosesor. Daftar itu praktis menjadi kerangka lembar periksa kontrak vendor AI.
Soal insiden, Pasal 114 menurut ulasan yang sama mengatur pemberitahuan kegagalan pelindungan data dalam 3 x 24 jam sejak pengendali mengetahui kegagalan secara pasti, patut, dan wajar. Isinya mencakup data yang terungkap, waktu dan cara terjadinya, upaya pemulihan, serta kontak petugas pelindungan data. Pasal 115 mewajibkan pengumuman ke publik bila kebocoran mengganggu pelayanan publik atau berdampak serius bagi masyarakat.
Dua ketentuan lain menyentuh penggunaan AI secara langsung. Pasal 93 memberi subjek data hak keberatan atas keputusan yang sepenuhnya bertumpu pada pemrosesan otomatis bila berakibat hukum atau berdampak signifikan, dan Pasal 94 mewajibkan alternatif yang melibatkan campur tangan manusia. Pasal 120 sampai 122 mengatur penilaian dampak atau DPIA, dengan teknologi baru sebagai salah satu pemicunya. Vendor AI yang memutuskan sesuatu secara otomatis atas nama Anda hampir pasti menyentuh keduanya.
Sanksinya cukup berat. Pasal 184 menurut ulasan tersebut mengatur empat bentuk: peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan data, dan denda administratif. Pasal 185 menetapkan batas atas denda 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran, dihitung dari sepuluh faktor, termasuk dampak, durasi, jumlah subjek data, dan kerja sama selama pemeriksaan. Ketentuan pidana tetap mengacu pada Pasal 67 sampai 70 UU PDP.
Masa enam bulan sebelum 16 Januari 2027 bukan masa bebas aturan. Verihubs mencatat kewajiban inti UU PDP sudah berlaku penuh sejak Oktober 2024. Penulis opini Afdhal Mahatta di Hukumonline pada 6 Oktober 2026 menulis bahwa ketentuan pidana UU PDP sudah dapat diterapkan, sementara tata cara teknisnya masih menunggu PP 33/2026 berlaku dan lembaga pengawas beroperasi.
Pertanyaan Uji Tuntas Apa yang Perlu Diajukan ke Vendor AI?
Uji tuntas yang baik mengubah kekhawatiran samar menjadi pertanyaan yang bisa dijawab tertulis. Minta vendor menjawab dalam dokumen yang bisa dilampirkan ke kontrak, bukan lewat percakapan penjualan. Jawaban yang menghindar sama informatifnya dengan jawaban yang jelas, dan keduanya perlu dicatat.
Mulailah dari isolasi antarpelanggan, karena itulah yang gagal pada kasus Cloudflare. Tanyakan bagaimana vendor memisahkan memori dan cache antarpenyewa, apakah layanan dijalankan dalam mode yang memakai transfer memori antarmesin, dan bagaimana mereka mengetes isolasi itu. Laporan Cloudflare sendiri menyebut bahwa halaman KV cache tidak dikosongkan di antara permintaan demi performa, jadi jawaban vendor tentang pelacakan kepemilikan halaman memori layak diminta.
Berikut daftar pertanyaan inti yang bisa Anda kirim ke calon vendor:
Penggunaan data untuk pelatihan. Apakah prompt, lampiran, dan keluaran dipakai untuk melatih atau menyempurnakan model, dan apakah ada opsi menolak yang tertulis di kontrak, bukan hanya di pengaturan akun?
Masa simpan dan penghapusan. Berapa lama prompt, log, dan cache disimpan, di mana, dan bagaimana permintaan penghapusan dibuktikan?
Rantai subprosesor. Siapa saja pihak lain yang menyentuh data Anda, termasuk penyedia cloud dan penyedia model, dan di negara mana mereka beroperasi?
Isolasi antarpelanggan. Bagaimana memori dan cache dipisahkan, dan kapan terakhir kali isolasi itu diuji oleh pihak independen?
Penanganan insiden. Dalam berapa jam setelah vendor mengetahui insiden mereka memberi tahu pelanggan, lewat kanal apa, dan dengan isi apa?
Program pelaporan celah. Apakah ada program bug bounty atau pengungkapan celah, dan bagaimana riwayat respons vendor terhadap laporan sebelumnya?
Sertifikasi dan audit. Standar apa yang dimiliki vendor, dan apakah laporan auditnya boleh Anda baca di bawah perjanjian kerahasiaan?
Tidak semua pertanyaan perlu jawaban sempurna. Vendor kecil mungkin belum punya sertifikasi tetapi bersedia menandatangani klausul audit yang ketat, dan itu bisa menjadi kompensasi yang masuk akal. Sebaliknya, vendor besar yang menolak mencantumkan jendela notifikasi insiden dalam kontrak patut dicurigai, karena permintaan itu adalah praktik standar.
Nilai jawaban dengan skala sederhana, misalnya terpenuhi, terpenuhi sebagian, dan tidak terpenuhi, lalu tulis keputusan akhir bersama pertimbangannya. Dokumen itu berguna dua kali. Pertama sebagai dasar memilih vendor, dan kedua sebagai bukti pertanggungjawaban bila regulator atau auditor bertanya, sejalan dengan kewajiban pengendali menunjukkan pertanggungjawaban pada Pasal 47 UU PDP.
Klausul Kontrak Apa yang Sebaiknya Ada dalam Perjanjian dengan Vendor AI?
Kontrak vendor AI sebaiknya memuat instruksi pemrosesan tertulis, persetujuan atas subprosesor, jendela notifikasi insiden yang lebih pendek dari 3 x 24 jam, hak audit, dan kewajiban penghapusan data. Daftar ini sejalan dengan isi minimum perjanjian yang menurut Verihubs diatur Pasal 14 PP 33 Tahun 2026.
Dasarnya ada di UU PDP. Pasal 51 ayat (5) mewajibkan prosesor mendapatkan persetujuan tertulis dari pengendali sebelum melibatkan prosesor lain, dan ayat (4) mengizinkan prosesor melibatkan pihak lain pada prinsipnya. Dua ayat itu memberi Anda landasan menuntut daftar subprosesor yang diperbarui dan hak menolak penambahan baru. Tanpa klausul eksplisit, persetujuan tertulis itu mudah terlewat dalam praktik.
Berikut klausul yang paling sering menentukan:
Instruksi tertulis dan batas tujuan. Vendor hanya memproses data sesuai instruksi Anda, tidak menggunakannya untuk pelatihan model atau tujuan lain tanpa persetujuan terpisah.
Notifikasi insiden yang dibatasi waktu. Contohnya 24 jam sejak vendor mengetahui kejadian, agar Anda masih punya sisa dari 3 x 24 jam untuk memberi tahu subjek data dan lembaga.
Isi notifikasi. Minimal data yang terungkap, waktu dan cara terjadinya, serta upaya pemulihan, selaras dengan isi minimal pemberitahuan pada Pasal 46 ayat (2).
Subprosesor. Daftar awal terlampir, perubahan perlu persetujuan tertulis, dan vendor menanggung kelalaian subprosesornya.
Hak audit dan bukti. Akses ke laporan audit independen atau hak memeriksa langsung, dengan tata cara yang disepakati.
Lokasi data dan transfer. Negara penyimpanan dan pemrosesan, serta kewajiban memberi tahu bila berubah.
Penghapusan dan pengembalian. Batas waktu penghapusan setelah kontrak berakhir beserta bukti tertulis penghapusan.
Ganti rugi dan batas tanggung jawab. Pembagian tanggung jawab bila kebocoran bersumber dari sisi vendor, sejalan dengan Pasal 51 ayat (6).
Satu catatan tentang larangan klausul eksonerasi. Menurut Verihubs, Pasal 65 PP 33/2026 melarang klausul yang melepas tanggung jawab pengendali. Itu berarti perusahaan Anda tidak bisa meneruskan syarat vendor kepada pelanggan seolah-olah tanggung jawab berpindah. Perbaikannya ada di kontrak hulu: pastikan vendor memikul biaya yang memang menjadi akibat kelalaiannya.
Negosiasikan dengan sadar posisi tawar. Vendor besar sering menolak perubahan pada syarat standar, tetapi biasanya punya lampiran pemrosesan data yang sudah memuat sebagian besar klausul di atas. Mulailah dengan membaca lampiran itu, lalu tambal celahnya satu per satu. Untuk vendor kecil, Anda justru punya ruang menyodorkan templat kontrak sendiri.
Bagaimana Menguji Vendor AI Secara Teknis dan Menyiapkan Rencana Cadangan?
Uji vendor dengan memeriksa isi keluaran, bukan hanya kode respons, termasuk pada prompt sepanjang batas konteks yang diiklankan. Siapkan juga model cadangan agar bisnis tetap berjalan ketika vendor menutup layanan sementara. Dua kebiasaan itu menutup celah yang pada kasus Cloudflare lolos dari pengujian vendor sendiri.
Pelajaran terpenting dari laporan Cloudflare adalah soal alat ukur. Pengujian hanya melihat HTTP 200 dan kecepatan, sehingga jawaban yang disusun dari data orang lain tampak sehat. Tim Anda bisa menambahkan uji penanda, yaitu mengirim prompt berisi kalimat unik dari satu akun uji, lalu memeriksa apakah kalimat itu pernah muncul pada jawaban akun uji lain. Cloudflare sendiri memakai pengujian penanda semacam itu sebelum memulihkan model.
Uji juga batas atas. Banyak masalah muncul pada kondisi ekstrem: prompt mendekati batas konteks, dokumen sangat panjang, atau lonjakan permintaan bersamaan. Untuk integrasi yang mengirim kontrak, riwayat transaksi, atau kode sumber utuh, jalankan uji pada panjang yang realistis dengan data sintetis, dan catat versi model serta tanggal pengujian. Ulangi setiap kali vendor mengganti versi model atau mesin inferensi.
Kurangi apa yang dikirim. Ringkaslah dokumen sebelum masuk ke model, samarkan nama dan nomor identitas bila tidak dibutuhkan, dan hindari mengirim data pribadi utuh bila ringkasan sudah cukup untuk tugasnya. Prinsip ini murah dan bekerja di semua skenario, termasuk skenario yang belum terpikirkan siapa pun. Data yang tidak pernah dikirim tidak bisa bocor dari sisi vendor.
Jika Anda menjalankan SGLang sendiri, periksa versinya. Cloudflare menyarankan semua operator memakai versi 0.5.22 atau yang lebih baru, dan rilis itu terbit pada 19 Oktober 2026. Untuk konfigurasi mode prefill dan decode terpisah, bandingkan ukuran kolam KV cache dengan panjang konteks yang Anda iklankan ke pengguna. Cloudflare kini memeriksa hal itu dari mesin yang berjalan sebelum setiap perubahan penerapan, bukan menebaknya dari kode respons.
Terakhir, rencanakan keluar. Pada insiden tadi, GLM-5.3 dijadikan privat pukul 14.00 UTC dan baru dibuka pukul 19.40 UTC, sekitar lima jam empat puluh menit, dan selama itu permintaan mengembalikan HTTP 400. Bisnis yang bergantung pada satu model di satu vendor akan berhenti selama itu. Arsitektur yang menyisakan lapisan abstraksi, dua penyedia, dan model cadangan yang sudah diuji membuat penutupan sementara menjadi gangguan kecil, bukan krisis.
Bagaimana dengan Vendor Luar Negeri dan Lembaga PDP yang Belum Berdiri?
Vendor AI terbesar beroperasi di luar negeri, sehingga setiap panggilan API berpotensi menjadi transfer data pribadi lintas batas. Menurut ulasan Verihubs, Pasal 165 PP 33/2026 menetapkan tiga tingkat dasar transfer, dan Pasal 161 serta 162 mewajibkan pemetaan alur data dan penilaian instrumen hukumnya sebelum transfer dilakukan.
Tiga tingkat itu berjalan berurutan. Pertama, negara tujuan memiliki pelindungan yang setara atau lebih tinggi. Bila tidak, harus ada pelindungan yang memadai dan mengikat, misalnya standar klausul kontrak atau peraturan korporasi grup menurut Pasal 169. Bila keduanya tidak terpenuhi, persetujuan subjek data menjadi jalan terakhir. Untuk vendor AI, ini berarti kontrak Anda perlu menyebut negara tujuan dan instrumen hukum yang dipakai.
Lembaga pengawas PDP menjadi kunci banyak ketentuan ini, tetapi belum berdiri. Menurut Verihubs, hingga awal Oktober 2026 rancangan Peraturan Presiden pembentukannya masih menunggu penetapan. Wakil Menteri Komunikasi dan Digital Nezar Patria pada 21 Juli 2026 mengatakan, "Lembaga pelindungan data pribadi ini akan bekerja secara independen dengan seluruh strukturnya, tetapi semua laporannya ditujukan kepada Presiden melalui Kemkomdigi," sebagaimana dikutip Kompas.
Praktisi hukum perlindungan data pribadi Raditya Kosasih menyoroti dua titik rawan saat dihubungi Kompas: waktu pelaksanaan hak subjek data yang hanya 3 x 24 jam, dan transfer lintas batas yang bergantung pada keputusan lembaga pengawas. Ia berharap pemerintah segera menunjuk lembaga itu "agar ada kejelasan siapa yang akan melakukan pengawasan". Selama lembaga belum ada, Verihubs mencatat Pasal 223 mengizinkan pemrosesan berjalan sesuai PP sampai peraturan lembaga terbit.
Ketiadaan lembaga bukan alasan menunda. OJK dan regulator sektor lain tetap mengawasi industri masing-masing, subjek data tetap dapat menggugat ganti rugi lewat pengadilan, dan Pasal 49 UU PDP sudah mewajibkan pengendali dan prosesor melaksanakan perintah lembaga ketika lembaga itu nanti bekerja. Perusahaan yang sudah memetakan vendor, kontrak, dan alur datanya akan punya waktu jauh lebih longgar daripada yang baru memulai pada Januari 2027.
Langkah praktis untuk enam bulan ke depan cukup ringkas. Buat daftar vendor AI yang menyentuh data pribadi, catat negara pemrosesannya, periksa apakah kontraknya memuat klausul di bagian sebelumnya, dan jadwalkan penilaian dampak untuk pemrosesan berisiko tinggi. Mulai dari vendor yang menangani data paling sensitif, misalnya identitas, keuangan, dan kesehatan, lalu turun ke yang lain.
Kesimpulan
Memilih vendor AI pada 2026 berarti memilih mitra pengelola risiko data. Insiden Cloudflare Workers AI menunjukkan bahwa vendor yang kompeten pun bisa kecolongan karena salah ukur memori dan bug pada komponen open source, dan bahwa pengujian yang hanya melihat kode respons tidak akan menangkapnya. Karena UU PDP menempatkan tanggung jawab pemrosesan pada pengendali, risiko itu tetap menjadi urusan perusahaan Anda.
Arah tindakannya jelas. Ajukan pertanyaan uji tuntas tertulis, masukkan klausul instruksi, subprosesor, notifikasi, audit, dan penghapusan ke kontrak, uji isi keluaran dengan data sintetis, serta siapkan model cadangan. Gunakan sisa waktu sebelum 16 Januari 2027 untuk membereskan vendor yang menangani data paling sensitif lebih dulu, dan baca teks resmi PP 33 Tahun 2026 begitu tersedia lewat kanal pemerintah.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Undang-undang (UU) Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[3] Beredar Peraturan Pelaksana UU Perlindungan Data Pribadi - Kompas.id
[5] PP 33 Tahun 2026: Isi PP PDP dan Kewajiban Bisnis - Verihubs