
Apa Itu Uji Penetrasi dan Kapan Aplikasi Perusahaan Wajib Diuji Sebelum Go-Live?
Uji penetrasi adalah pengujian keamanan yang meniru langkah penyerang sungguhan terhadap sebuah aplikasi, dengan izin tertulis pemiliknya, untuk menemukan celah sebelum orang lain menemukannya. Sederhananya, ini seperti mengundang tukang kunci resmi untuk mencoba membobol pintu rumah Anda sebelum rumah itu dihuni. Tulisan ini membahas pengertian uji penetrasi, alasan pengujian sebelum go-live, aturan yang berlaku di Indonesia, objek yang diuji, jenis pendekatan, tahapan kerja, cara memilih penguji, hingga frekuensi dan isi kontrak.
TLDR
Apa Itu Uji Penetrasi dan Apa Bedanya dengan Pemindaian Kerentanan?
Uji penetrasi membuktikan celah benar-benar bisa dieksploitasi, sedangkan pemindaian kerentanan hanya mendaftar kemungkinan celah.
Mengapa Aplikasi Perusahaan Perlu Diuji Sebelum Go-Live?
Celah yang ditemukan sebelum peluncuran jauh lebih murah dan lebih aman diperbaiki daripada setelah data pengguna ikut terpapar.
Apa Kata Aturan tentang Pengujian Keamanan Aplikasi di Indonesia?
UU PDP mewajibkan keamanan data, sedangkan Peraturan BSSN 4/2021 mewajibkan pengujian berkala untuk aplikasi pemerintahan elektronik.
Apa Saja yang Diuji pada Aplikasi Web, Mobile, dan API?
Pengujian mengikuti kategori risiko seperti OWASP Top 10:2025, mulai dari kontrol akses hingga rantai pasok perangkat lunak.
Black Box, Grey Box, atau White Box: Mana yang Cocok?
Pilihan bergantung pada seberapa dalam penguji boleh melihat sistem, dan grey box sering menjadi titik tengah yang paling efisien.
Bagaimana Tahapan Uji Penetrasi Berjalan dari Scoping sampai Retest?
Pengujian berjalan dari kesepakatan ruang lingkup, pengintaian, eksploitasi, pelaporan, perbaikan, lalu pengujian ulang.
Siapa yang Layak Menguji dan Bagaimana Memilih Penguji?
Pilih penguji independen dengan kualifikasi yang jelas, bukan tim yang membangun aplikasinya sendiri.
Seberapa Sering Pengujian Diulang dan Apa yang Perlu Masuk Kontrak?
Uji sebelum go-live, setelah perubahan besar, dan berkala, dengan kontrak yang mengatur ruang lingkup, data, perbaikan, dan retest.
Kesimpulan
Uji penetrasi adalah biaya kecil di awal yang menghindarkan biaya besar saat insiden terjadi.
Bayangkan sebuah proyek aplikasi perusahaan yang selesai tepat jadwal, lolos uji fungsi, lalu diluncurkan dengan keyakinan penuh. Dua bulan kemudian, seorang peneliti atau penyerang menemukan bahwa halaman laporan bisa dibuka siapa saja yang menebak nomor urut di alamat web. Tidak ada fitur yang rusak, tetapi data ribuan pelanggan terlihat. Persoalannya bukan pada kualitas kode semata, melainkan pada pertanyaan yang tidak pernah diajukan: bagaimana jika ada orang yang sengaja mencoba merusak aplikasi ini? Tulisan ini menjawab pertanyaan itu dengan bahasa yang bisa dipahami manajer pengadaan, manajer IT, dan direksi.
Apa Itu Uji Penetrasi dan Apa Bedanya dengan Pemindaian Kerentanan?
Uji penetrasi atau penetration test adalah pengujian keamanan terotorisasi yang meniru teknik penyerang nyata untuk membuktikan apakah celah pada aplikasi benar-benar bisa dieksploitasi. Berbeda dengan pemindaian kerentanan yang hanya mendaftar kemungkinan celah secara otomatis, uji penetrasi menilai dampak nyata celah itu terhadap data dan layanan perusahaan.
Lembaga standar teknologi Amerika Serikat, NIST, menerbitkan panduan SP 800-115 pada September 2008 untuk membantu organisasi merencanakan dan menjalankan pengujian keamanan teknis, menganalisis temuan, dan menyusun langkah mitigasi. Dokumen itu juga menyebut tujuan pengujian seperti menemukan kerentanan pada sistem atau jaringan dan memverifikasi kepatuhan terhadap kebijakan. Artinya, uji penetrasi bukan sekadar ritual teknis, melainkan bagian dari proses pengelolaan risiko yang punya rujukan resmi.
Perbedaan dengan pemindaian otomatis paling mudah dipahami lewat analogi. Pemindaian kerentanan seperti petugas yang berkeliling gedung dan mencatat pintu mana yang tampak tidak terkunci. Uji penetrasi seperti petugas yang benar-benar masuk lewat pintu itu, berjalan ke ruang arsip, lalu melaporkan dokumen apa saja yang bisa dibawa keluar. Laporan kedua jauh lebih meyakinkan bagi direksi karena menunjukkan akibat, bukan hanya kemungkinan.
Keduanya tidak saling menggantikan. Berikut perbedaan yang paling sering menentukan pilihan:
Cara kerja. Pemindaian dijalankan alat secara otomatis dan cepat, sedangkan uji penetrasi menggabungkan alat dengan analisis manusia yang berpikir seperti penyerang.
Bukti. Pemindaian menghasilkan daftar dugaan celah yang bisa memuat temuan keliru, sedangkan uji penetrasi menyertakan bukti eksploitasi yang bisa direproduksi tim pengembang.
Celah logika bisnis. Alat otomatis jarang memahami aturan bisnis, misalnya pengguna yang bisa menyetujui pengadaannya sendiri, sedangkan penguji manusia bisa menemukannya.
Frekuensi. Pemindaian cocok dijalankan rutin dan murah, sedangkan uji penetrasi dijadwalkan pada titik penting seperti sebelum peluncuran.
Istilah lain yang sering muncul adalah red team dan bug bounty. Red team adalah simulasi serangan jangka panjang terhadap seluruh organisasi, termasuk orang dan prosedur, sedangkan uji penetrasi terbatas pada sistem tertentu dengan jangka waktu yang jelas. Bug bounty membuka program insentif bagi peneliti luar yang menemukan celah. Untuk aplikasi yang baru akan diluncurkan, uji penetrasi terjadwal adalah titik awal yang paling masuk akal sebelum dua pendekatan lain dipertimbangkan.
Karena itu, praktik yang sehat adalah memakai pemindaian otomatis tiap kali kode berubah, lalu menjadwalkan uji penetrasi pada momen yang menentukan. Perusahaan yang hanya memakai salah satunya akan punya celah pada sisi lain.
Mengapa Aplikasi Perusahaan Perlu Diuji Sebelum Go-Live?
Aplikasi perlu diuji sebelum go-live karena celah yang ditemukan sebelum peluncuran bisa diperbaiki tanpa korban, sedangkan celah yang ditemukan penyerang setelah peluncuran berujung pada kebocoran data, denda, dan hilangnya kepercayaan. Pengujian di tahap ini adalah cara paling murah untuk membeli ketenangan.
Angka biaya insiden menunjukkan skalanya. Laporan Cost of a Data Breach 2026 dari IBM dan Ponemon Institute mencatat rata-rata biaya satu kebocoran data secara global sebesar 4,99 juta dolar AS, naik 12 persen dari tahun sebelumnya dan menjadi rekor tertinggi. Laporan yang sama menyebut serangan berbasis kecerdasan buatan naik 56 persen, dipimpin peniruan identitas lewat deepfake dan malware yang dibantu AI. Artinya, penyerang kini punya alat yang makin canggih untuk menyasar aplikasi yang belum diuji.
Di dalam negeri, Badan Siber dan Sandi Negara mencatat sekitar 5,16 miliar anomali trafik internet sepanjang 2025, setara rata-rata 182 potensi serangan siber setiap detik. Sebanyak 93,78 persen anomali itu berkaitan dengan aktivitas berbasis malware, menurut data BSSN yang dikutip Periskop pada 7 Agustus 2026. BSSN juga mengingatkan bahwa anomali trafik tidak otomatis berarti serangan berhasil, karena sebagian berupa pemindaian kerentanan atau percobaan akses. Namun gambaran besarnya jelas: aplikasi yang tersambung ke internet akan dicoba, bukan sekadar mungkin dicoba.
Slamet Aji Pamungkas, Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, menyampaikan pesan yang relevan bagi perencana anggaran dalam BPD Summit 2026 di Semarang pada 6 Agustus 2026. "Kita akan membayar lebih, kalau sudah kena serangan," ujarnya, sembari meminta keamanan dimasukkan sejak tahap awal perancangan aplikasi, jaringan, dan layanan digital. Pernyataan itu sejalan dengan logika uji sebelum go-live: biaya pencegahan dikeluarkan sekali, biaya insiden datang berulang.
Ada pula alasan yang sifatnya praktis. Setelah aplikasi live, setiap perbaikan keamanan harus berebut jadwal dengan operasional harian, memerlukan jendela pemeliharaan, dan berisiko mengganggu pengguna. Sebelum go-live, tim pengembang masih memegang konteks kode, vendor masih terikat jadwal proyek, dan perbaikan bisa dilakukan tanpa mengubah janji layanan kepada pengguna.
Apa Kata Aturan tentang Pengujian Keamanan Aplikasi di Indonesia?
Aturan di Indonesia belum menyebut satu pasal yang mewajibkan uji penetrasi untuk semua perusahaan, tetapi UU Pelindungan Data Pribadi mewajibkan keamanan data, dan Peraturan BSSN Nomor 4 Tahun 2021 mewajibkan pengujian keamanan berkala untuk aplikasi pemerintahan berbasis elektronik. Keduanya menjadi acuan kuat bagi perusahaan dan BUMN.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang ditetapkan dan berlaku sejak 17 Oktober 2022, memuat kewajiban yang langsung menyentuh aplikasi. Pasal 35 mewajibkan pengendali data melindungi dan memastikan keamanan data pribadi yang diprosesnya. Pasal 39 ayat (1) berbunyi, "Pengendali Data Pribadi wajib mencegah Data Pribadi diakses secara tidak sah," dan ayat (2) menyebut pencegahan itu dilakukan dengan sistem keamanan yang andal, aman, dan bertanggung jawab. Uji penetrasi adalah salah satu cara membuktikan bahwa sistem keamanan itu memang andal.
Pasal 46 ayat (1) mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga pelindungan data bila terjadi kegagalan pelindungan. Pasal 57 mengatur sanksi administratif berupa peringatan tertulis, penghentian sementara pemrosesan data, penghapusan data, dan denda administratif paling tinggi 2 persen dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran. Untuk perusahaan besar, dua persen pendapatan tahunan adalah angka yang jauh melebihi biaya sebuah uji penetrasi.
Untuk aplikasi pemerintahan, Peraturan BSSN Nomor 4 Tahun 2021 lebih spesifik. Pasal 25 ayat (4) menyatakan aplikasi SPBE harus dilakukan pengujian keamanan setiap periode tertentu, yang mencakup identifikasi persyaratan keamanan minimum yang belum diterapkan, pemastian bahwa pengodean tidak memiliki kerawanan, pemindaian otomatis dan atau pengujian penetrasi sistem, pengelolaan ancaman sejak awal siklus pengembangan, serta analisis kerentanan. Aturan ini mengikat instansi pemerintah, sehingga BUMN dan swasta memakainya sebagai tolok ukur, bukan sebagai kewajiban langsung.
Kabar terbaru datang dari sisi kualifikasi penguji. Peraturan BSSN Nomor 2 Tahun 2026, ditetapkan 22 Mei 2026 dan berlaku sejak diundangkan pada 17 Juni 2026, mengatur penerapan Kerangka Kualifikasi Nasional Indonesia untuk tujuh bidang, termasuk Uji Keamanan Siber, Audit Keamanan Informasi, dan Security Operation Center. Aturan ini tidak mewajibkan pengujian, tetapi memberi bahasa resmi untuk menilai apakah seorang penguji memiliki kualifikasi yang diakui. Perusahaan yang berada di sektor teridentifikasi seperti keuangan sebaiknya juga memeriksa ketentuan regulator sektornya.
Apa Saja yang Diuji pada Aplikasi Web, Mobile, dan API?
Pengujian umumnya mengikuti kategori risiko yang sudah diakui industri, terutama OWASP Top 10:2025, dan mencakup autentikasi, kontrol akses, validasi input, penyimpanan serta pengiriman data, dan pencatatan log. Cakupan persis ditentukan bersama penguji pada tahap ruang lingkup.
OWASP Top 10 adalah dokumen kesadaran standar bagi pengembang dan keamanan aplikasi web yang mewakili konsensus luas tentang risiko paling kritis. Edisi 2025 memuat sepuluh kategori, dan daftar ini praktis menjadi kerangka kerja banyak penguji:
A01 Broken Access Control. Pengguna bisa mengakses data atau fungsi yang bukan haknya, misalnya membuka data pemasok lain dengan mengubah nomor di alamat web.
A02 Security Misconfiguration. Pengaturan bawaan, akun uji yang lupa dihapus, atau layanan yang terbuka tanpa perlu.
A03 Software Supply Chain Failures. Pustaka atau komponen pihak ketiga yang membawa kerentanan masuk ke aplikasi Anda.
A04 Cryptographic Failures. Data sensitif yang tidak dienkripsi dengan benar saat disimpan atau dikirim.
A05 Injection. Masukan pengguna yang dieksekusi sebagai perintah oleh basis data atau sistem lain.
A06 Insecure Design. Kelemahan pada rancangan itu sendiri, bukan pada penulisan kode. Kategori ini turun dari peringkat 4 ke peringkat 6 pada edisi 2025.
A07 Authentication Failures. Proses login, pemulihan kata sandi, dan manajemen sesi yang bisa dibobol.
A08 Software or Data Integrity Failures. Pembaruan atau data yang tidak diverifikasi keasliannya.
A09 Security Logging and Alerting Failures. Serangan berlangsung tanpa tercatat dan tanpa peringatan.
A10 Mishandling of Exceptional Conditions. Penanganan kondisi tak terduga yang membocorkan informasi atau membuka celah.
Untuk aplikasi pemerintahan, Peraturan BSSN 4/2021 Pasal 26 merinci standar teknis keamanan aplikasi web yang selaras dengan daftar di atas, yaitu fungsi autentikasi, manajemen sesi, persyaratan kontrol akses, validasi input, kriptografi, penanganan eror dan pencatatan log, proteksi data, dan keamanan komunikasi. Pasal 25 ayat (1) membagi aplikasi menjadi dua kelompok, yakni berbasis web dan berbasis mobile, sehingga aplikasi seluler juga masuk cakupan pengujian.
Pada aplikasi mobile, penguji biasanya menambah pemeriksaan penyimpanan data di perangkat, keamanan komunikasi dengan server, dan kemungkinan aplikasi dibongkar lalu dimodifikasi. Pada API, fokusnya ada pada autentikasi tiap permintaan dan pembatasan data yang dikembalikan. Karena API sering menjadi pintu belakang aplikasi web dan mobile, banyak insiden bermula dari endpoint yang lupa diamankan.
Black Box, Grey Box, atau White Box: Mana yang Cocok?
Ketiganya dibedakan oleh seberapa banyak informasi yang diberikan kepada penguji. Black box tanpa informasi internal, grey box dengan akses setara pengguna terdaftar plus sebagian dokumentasi, dan white box dengan akses penuh ke kode dan arsitektur. Pilihan ditentukan tujuan dan anggaran.
Black box meniru penyerang luar yang tidak tahu apa-apa tentang sistem Anda. Kelebihannya, hasilnya menggambarkan apa yang terlihat dari internet. Kekurangannya, waktu penguji banyak terpakai untuk menebak struktur aplikasi, sehingga area yang dalam sering belum tersentuh ketika waktu pengujian habis.
Grey box memberi penguji akun pengguna dengan berbagai peran dan sebagian dokumentasi, misalnya diagram arsitektur atau daftar endpoint. Pendekatan ini meniru penyerang yang sudah memiliki akun, misalnya karyawan nakal atau akun yang kata sandinya bocor. Karena penguji tidak membuang waktu untuk pengintaian dasar, cakupan pengujian lebih dalam pada anggaran yang sama. Untuk aplikasi perusahaan dengan banyak peran seperti pemohon, penyetuju, dan administrator, grey box biasanya paling efisien.
White box memberi akses ke kode sumber dan konfigurasi. Penguji bisa menemukan celah yang hampir mustahil terlihat dari luar, seperti rahasia yang tertanam di kode atau logika otorisasi yang bolong di satu jalur saja. Konsekuensinya, pekerjaan lebih lama dan lebih mahal, serta memerlukan perjanjian kerahasiaan yang ketat karena penguji memegang aset paling sensitif.
Satu hal yang sering terlewat adalah menyamakan ekspektasi hasil. Black box yang melaporkan nol temuan tidak berarti aplikasi aman, hanya berarti penguji tidak menemukan celah dalam waktu yang tersedia dan dari sudut pandang yang diberikan. Karena itu laporan sebaiknya mencantumkan jam kerja penguji, akun yang dipakai, dan area yang tidak tersentuh, sehingga pembaca tahu seberapa jauh jangkauan kesimpulannya dan bisa memutuskan perlu tidaknya pengujian lanjutan. Transparansi semacam ini membedakan laporan yang berguna dari sertifikat formalitas.
Aturan praktis yang bisa dipakai: aplikasi yang menghadap publik dan menyimpan data pribadi dalam jumlah besar layak mendapat grey box sebagai standar, dengan white box untuk modul paling kritis seperti pembayaran dan persetujuan. Black box tetap berguna sebagai uji realistis tahunan pada permukaan serangan yang terlihat dari luar.
Bagaimana Tahapan Uji Penetrasi Berjalan dari Scoping sampai Retest?
Uji penetrasi berjalan dalam urutan: kesepakatan ruang lingkup dan aturan main, pengintaian, identifikasi kerentanan, eksploitasi terkendali, pelaporan, perbaikan oleh pengembang, lalu pengujian ulang. Tahapan terakhir sering dilupakan padahal di situlah keamanan benar-benar dibuktikan.
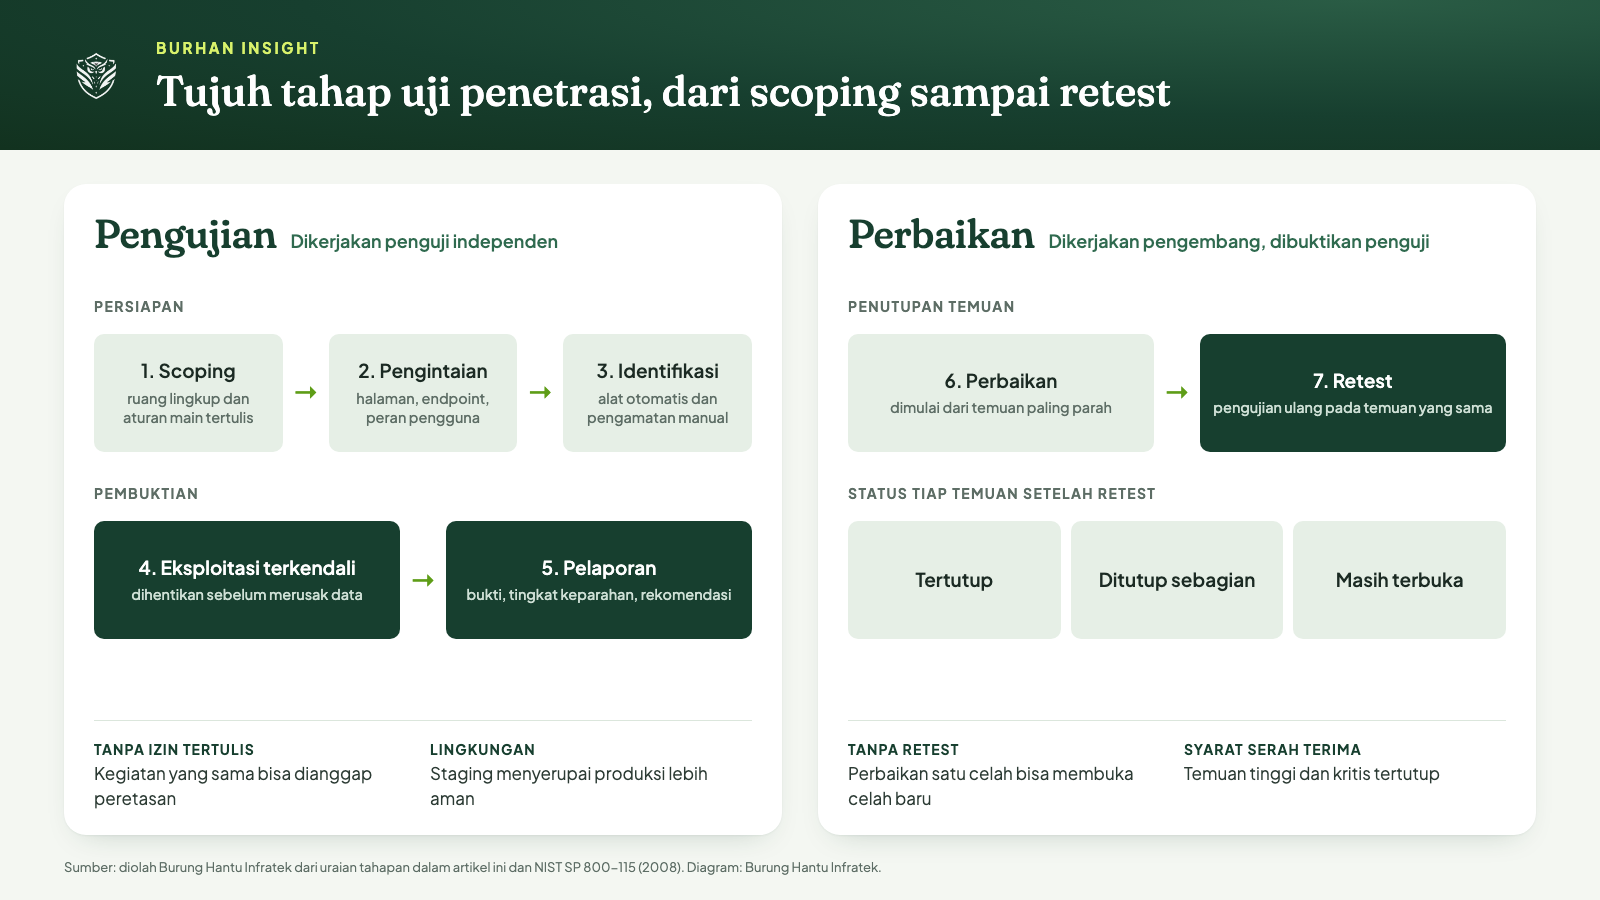
Diagram tujuh tahap uji penetrasi. Diolah Burung Hantu Infratek dari NIST SP 800-115.
Tahap pertama adalah scoping. Perusahaan dan penguji menyepakati sistem apa saja yang diuji, alamat dan lingkungan yang boleh disentuh, jam pengujian, teknik yang dilarang, serta kontak darurat bila pengujian mengganggu layanan. Kesepakatan ini ditulis dan ditandatangani, karena tanpa izin tertulis, kegiatan yang sama bisa dianggap peretasan. Pengujian pada lingkungan staging yang menyerupai produksi lebih aman daripada langsung pada produksi.
Tahap kedua dan ketiga adalah pengintaian dan identifikasi. Penguji memetakan halaman, endpoint, teknologi yang dipakai, dan peran pengguna, lalu mencari kemungkinan celah dengan alat otomatis dan pengamatan manual. Pada tahap keempat, celah yang menjanjikan dicoba dieksploitasi secara terkendali untuk membuktikan dampaknya, misalnya membaca data pengguna lain atau menaikkan hak akses. Eksploitasi dihentikan sebelum merusak data.
Keselamatan operasional juga perlu dirancang. Penguji sebaiknya memakai data uji, bukan data produksi, dan menghentikan eksploitasi begitu dampak sudah terbukti. Tim pemantau di sisi perusahaan perlu diberi tahu jadwal pengujian agar lonjakan aktivitas tidak dianggap serangan nyata, atau sengaja tidak diberi tahu bila tujuannya menguji kemampuan deteksi. Keputusan itu harus tertulis dalam aturan main supaya tidak menimbulkan salah paham saat pengujian berjalan, apalagi bila pengujian dilakukan pada jam operasional.
Tahap kelima adalah pelaporan. Laporan yang baik memuat ringkasan eksekutif untuk direksi, rincian teknis untuk pengembang, tingkat keparahan tiap temuan, bukti berupa langkah reproduksi dan tangkapan layar, serta rekomendasi perbaikan. Laporan yang hanya berisi daftar alat dan angka skor tanpa langkah reproduksi menyulitkan pengembang karena mereka tidak bisa memastikan temuan sudah benar-benar tertutup.
Tahap keenam dan ketujuh adalah perbaikan dan retest. Pengembang menutup temuan dimulai dari yang paling parah, lalu penguji mengulang pengujian pada temuan yang sama dan menyatakan tiap temuan sebagai tertutup, ditutup sebagian, atau masih terbuka. Perusahaan yang menjalankan pengujian tanpa retest sering menemukan bahwa perbaikan satu celah membuka celah baru, atau bahwa celah yang dikira tertutup sebenarnya hanya dipindah tempat.
Siapa yang Layak Menguji dan Bagaimana Memilih Penguji?
Penguji yang layak adalah pihak independen dari tim pembuat aplikasi, memiliki kualifikasi keamanan yang bisa diperiksa, dan bersedia menandatangani perjanjian kerahasiaan serta ruang lingkup tertulis. Independensi penting agar hasil pengujian tidak dipengaruhi kepentingan menutup kesalahan sendiri.
Pertanyaan pertama yang perlu dijawab adalah siapa yang membuat aplikasinya. Bila vendor pembangun juga yang menguji, ada konflik kepentingan yang wajar: temuan yang memalukan cenderung dikecilkan. Banyak perusahaan menyiasatinya dengan memakai tim keamanan terpisah dari vendor yang sama, atau lebih baik lagi, penguji dari perusahaan lain. Pembahasan lebih luas tentang cara menilai vendor ada di artikel Apa yang Harus Dicek Sebelum Memilih Vendor IT untuk Proyek Infrastruktur?
Pertanyaan kedua menyangkut kualifikasi. Peraturan BSSN Nomor 2 Tahun 2026 memberi kerangka resmi bahwa Uji Keamanan Siber adalah salah satu bidang kualifikasi nasional, berdampingan dengan Audit Keamanan Informasi dan Tanggap Insiden Siber. Calon penguji dapat diminta menunjukkan sertifikasi, jenjang kualifikasi, dan contoh laporan yang telah dianonimkan. Tanyakan juga siapa persisnya yang akan mengerjakan, karena presentasi penjualan sering dibawakan orang yang berbeda dari penguji sebenarnya.
Pertanyaan ketiga adalah penanganan data. Penguji akan menyentuh sistem yang memuat data pribadi, sehingga perjanjian harus mengatur penyimpanan bukti, penghapusan data setelah pengujian, dan larangan membawa data keluar lingkungan yang disepakati. Dalam kerangka UU PDP, tanggung jawab pengendali data tidak hilang hanya karena pekerjaan diserahkan kepada pihak lain, topik yang dibahas rinci di Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?
Pertimbangan lain adalah pengalaman pada teknologi yang dipakai. Aplikasi yang dibangun dengan kerangka kerja tertentu, arsitektur layanan mikro, atau integrasi dengan sistem lama punya pola celah yang berbeda. Tanyakan apakah penguji pernah menangani sistem sejenis, dan minta referensi dari pelanggan dengan skala serupa. Penguji yang hanya terbiasa dengan situs sederhana mungkin melewatkan celah pada alur persetujuan berlapis yang menjadi ciri aplikasi perusahaan dan BUMN.
Terakhir, nilai kualitas laporan sebelum menandatangani kontrak. Minta contoh laporan, perhatikan apakah ada langkah reproduksi, penjelasan dampak bisnis, dan rekomendasi yang bisa dikerjakan pengembang. Penguji yang bersedia menjelaskan metodologinya dengan terbuka biasanya lebih bisa dipercaya daripada yang hanya menjanjikan jaminan aman.
Seberapa Sering Pengujian Diulang dan Apa yang Perlu Masuk Kontrak?
Pengujian sebaiknya dilakukan sebelum go-live, setelah perubahan besar pada fitur atau arsitektur, dan berkala sepanjang aplikasi hidup. Peraturan BSSN 4/2021 menyebutnya sebagai pengujian setiap periode tertentu. Kontraknya perlu mengatur ruang lingkup, data, jadwal perbaikan, dan pengujian ulang.
Frekuensi ideal bergantung pada tingkat risiko. Aplikasi yang menghadap publik dan menyimpan data pribadi dalam jumlah besar layak diuji minimal setahun sekali, ditambah pengujian khusus setiap kali ada perubahan besar seperti modul pembayaran baru, integrasi dengan sistem lain, atau perpindahan infrastruktur. Aplikasi internal berisiko rendah bisa memakai jadwal lebih jarang, asalkan pemindaian otomatis tetap berjalan rutin.
Kontrak pengujian sebaiknya memuat enam unsur. Pertama, ruang lingkup tertulis berisi daftar sistem, lingkungan, dan pengecualian. Kedua, aturan main berupa jendela waktu, teknik terlarang, dan kontak darurat. Ketiga, penanganan data berupa penyimpanan bukti, jangka waktu retensi, dan penghapusan. Keempat, bentuk laporan termasuk ringkasan eksekutif dan langkah reproduksi. Kelima, retest minimal satu putaran sudah termasuk dalam harga. Keenam, tenggat perbaikan menurut tingkat keparahan temuan.
Bagi pengadaan, uji penetrasi sebaiknya menjadi baris tersendiri dalam anggaran, bukan diselipkan dalam biaya pengembangan sehingga mudah dipangkas. Pembahasan komponen anggaran lain ada di Berapa Biaya Membangun Aplikasi Perusahaan dan Apa Saja yang Masuk Anggarannya? Tanggung jawab sesudah peluncuran, termasuk perbaikan temuan baru, juga perlu ditulis jelas, sebagaimana diuraikan di Apa yang Harus Ada dalam Kontrak Pemeliharaan Aplikasi Setelah Go-Live?
Jangan lupakan pengujian saat vendor atau infrastruktur berganti. Pemindahan aplikasi ke server baru, perubahan penyedia cloud, atau pergantian tim pemelihara membuka konfigurasi yang belum pernah dites. Catat peristiwa pemicu ini dalam kebijakan internal, misalnya setiap migrasi infrastruktur otomatis memicu pengujian ulang pada komponen yang berubah. Dengan pemicu yang jelas, pengujian tidak bergantung pada ingatan siapa pun dan tidak menunggu jadwal tahunan berikutnya.
Satu kebiasaan baik lain adalah menjadikan hasil uji sebagai syarat serah terima. Pembayaran termin terakhir kepada vendor dikaitkan dengan penutupan seluruh temuan berkeparahan tinggi dan kritis, dibuktikan oleh retest. Dengan begitu, keamanan menjadi bagian dari definisi selesai, bukan tambahan yang dikerjakan jika masih ada waktu.
Pertanyaan yang Sering Diajukan
Apa bedanya uji penetrasi dengan pemindaian kerentanan?
Pemindaian kerentanan adalah pemeriksaan otomatis yang mendaftar kemungkinan celah. Uji penetrasi melibatkan penguji manusia yang mencoba mengeksploitasi celah itu untuk membuktikan dampaknya pada data dan layanan. Keduanya saling melengkapi, sehingga banyak perusahaan menjalankan pemindaian rutin dan uji penetrasi pada momen penting.
Apakah uji penetrasi wajib untuk aplikasi BUMN?
Dalam peraturan yang kami tinjau, tidak ada satu pasal yang menyebut uji penetrasi wajib untuk semua BUMN. Namun UU PDP mewajibkan keamanan data, dan Peraturan BSSN 4/2021 mewajibkan pengujian berkala untuk aplikasi SPBE. Aturan sektoral dari regulator masing-masing perlu diperiksa tersendiri.
Berapa kali aplikasi perusahaan sebaiknya diuji dalam setahun?
Aplikasi publik yang menyimpan data pribadi layak diuji minimal setahun sekali, serta setiap kali ada perubahan besar seperti modul pembayaran atau integrasi baru. Aplikasi internal berisiko rendah dapat diuji lebih jarang, asalkan pemindaian otomatis tetap berjalan rutin setiap kali kode berubah.
Apakah aplikasi yang lolos uji penetrasi pasti aman?
Tidak. Uji penetrasi adalah potret keamanan pada waktu dan ruang lingkup tertentu. Kode berubah, komponen pihak ketiga menemukan celah baru, dan penyerang terus berinovasi. Hasil lolos berarti tidak ditemukan celah yang bisa dieksploitasi pada pengujian itu, bukan jaminan permanen.
Kesimpulan
Uji penetrasi mengubah pertanyaan abstrak tentang keamanan menjadi bukti konkret yang bisa dibaca direksi dan ditindaklanjuti pengembang. Dengan IBM mencatat rata-rata biaya kebocoran data 4,99 juta dolar AS pada 2026 dan BSSN mencatat 182 potensi serangan per detik sepanjang 2025, menunda pengujian bukan penghematan, melainkan pertaruhan. Kewajiban UU PDP atas keamanan data pribadi, termasuk ancaman denda hingga 2 persen pendapatan tahunan, menambah bobot alasan itu.
Langkah berikutnya sederhana. Tetapkan uji penetrasi sebagai syarat go-live untuk aplikasi yang menyimpan data pribadi, pilih penguji independen dengan kualifikasi yang bisa diperiksa, tulis ruang lingkup dan retest dalam kontrak, lalu kaitkan pembayaran akhir vendor dengan penutupan temuan kritis. Dengan begitu, keamanan menjadi bagian dari definisi selesai sejak hari pertama proyek, bukan pelajaran mahal sesudah insiden.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[2] Peraturan BSSN Nomor 4 Tahun 2021 tentang Pedoman Manajemen Keamanan Informasi SPBE - JDIH BPK
[3] Peraturan BSSN Nomor 2 Tahun 2026 tentang Penerapan KKNI Bidang Keamanan Siber - JDIH BPK
[4] BSSN Catat 5,16 Miliar Anomali Siber Sepanjang 2025 - Periskop.id
[5] Cost of a Data Breach Report 2026 - IBM
[6] OWASP Top 10:2025 - OWASP Foundation
[7] SP 800-115 Technical Guide to Information Security Testing and Assessment - NIST