
Bagaimana Perusahaan Menyiapkan Disaster Recovery Sebelum Pusat Data Lumpuh?
Disaster recovery adalah kemampuan perusahaan memulihkan sistem dan data penting setelah gangguan besar seperti listrik padam, kebakaran, serangan siber, atau kerusakan perangkat. Sederhananya, backup menyimpan salinan data, sedangkan disaster recovery memastikan salinan itu benar-benar bisa menghidupkan kembali layanan dalam waktu yang sudah disepakati. Tulisan ini membahas beda backup dan disaster recovery, cara menentukan toleransi downtime, aturan yang berlaku, isi PADK OJK 1 Tahun 2026, pilihan strategi, lokasi cadangan, pengujian, hingga klausul kontrak vendor.
TLDR
Apa Itu Disaster Recovery dan Apa Bedanya dengan Backup?
Backup hanya menyimpan salinan data, sedangkan disaster recovery adalah rencana, infrastruktur, dan latihan yang membuat sistem hidup lagi dalam waktu yang ditargetkan.
Berapa Lama Bisnis Sanggup Menunggu Saat Sistem Mati?
Tentukan dulu toleransi downtime (MTD dan RTO) dan toleransi kehilangan data (RPO) lewat analisis dampak bisnis, baru pilih teknologinya.
Apa yang Diwajibkan Aturan Indonesia soal Keberlangsungan Sistem Elektronik?
PP 71 Tahun 2019 meminta rencana keberlangsungan kegiatan dan pengamanan sistem, sementara UU PDP menuntut keamanan data dan pemberitahuan kegagalan dalam 3 x 24 jam.
Apa yang Diatur PADK OJK 1 Tahun 2026 dan Apa yang Bisa Ditiru Perusahaan Non-Bank?
Aturan khusus bank ini memberi daftar periksa rinci yang layak dipinjam sebagai tolok ukur oleh perusahaan dan BUMN di sektor lain.
Bagaimana Memilih Strategi Pemulihan yang Sesuai Anggaran?
Makin pendek target pemulihan, makin mahal strategi yang dibutuhkan, jadi sistem kritikal dan sistem biasa sebaiknya tidak diperlakukan sama.
Di Mana Pusat Pemulihan dan Rekam Cadang Sebaiknya Ditempatkan?
Lokasi cadangan harus terpisah dari pusat data utama, punya paparan risiko berbeda, dan memiliki listrik serta jaringan sendiri.
Bagaimana Menguji Rencana Pemulihan Agar Tidak Berhenti Jadi Dokumen?
Uji minimal setahun sekali untuk semua sistem kritikal, libatkan pengguna dan vendor, lalu laporkan hasilnya ke pimpinan.
Apa yang Harus Masuk Kontrak Vendor soal Pemulihan Bencana?
Tulis target RTO dan RPO, jadwal uji bersama, akses ke bukti, dan kewajiban melapor insiden secara tertulis di kontrak.
Kesimpulan
Disaster recovery yang baik lahir dari tolok ukur yang jelas, lokasi cadangan yang terpisah, dan latihan rutin, bukan dari dokumen yang tersimpan rapi.
Gangguan sistem jarang memilih jam yang nyaman. Ia bisa datang saat akhir bulan, saat tutup buku, atau saat ribuan pelanggan sedang membayar. Banyak perusahaan merasa aman karena punya backup, lalu baru sadar di tengah gangguan bahwa tidak ada yang tahu urutan menghidupkan sistem, berapa lama prosesnya, dan siapa yang berwenang menyatakan kondisi darurat. Tulisan ini menjawab kebingungan itu dengan bahasa manajemen, lengkap dengan rujukan aturan yang berlaku di Indonesia.
Apa Itu Disaster Recovery dan Apa Bedanya dengan Backup?
Disaster recovery adalah paket rencana, lokasi cadangan, prosedur, dan latihan yang memulihkan layanan setelah gangguan besar. Backup hanyalah salinan data. Tanpa rencana yang jelas, salinan itu belum tentu bisa dipakai menghidupkan aplikasi dalam waktu yang dibutuhkan bisnis.
Bayangkan perusahaan distribusi yang menyalin database ke cakram eksternal setiap malam. Saat server utama rusak, data memang masih ada. Namun aplikasi perlu dipasang ulang, konfigurasi jaringan perlu dibangun lagi, dan lisensi perlu diaktifkan. Pekerjaan itu bisa memakan berhari-hari kalau tidak pernah direncanakan. Selama itu, gudang tidak bisa mengeluarkan barang dan tagihan tidak bisa diterbitkan.
Di sinilah perbedaannya terasa. Backup menjawab pertanyaan "apakah datanya masih ada". Disaster recovery menjawab pertanyaan yang lebih penting bagi pimpinan, yaitu "kapan layanan kembali normal dan berapa banyak data terakhir yang hilang".
Aturan perbankan Indonesia menggambarkan hubungan keduanya dengan cukup jelas. Pusat Pemulihan Bencana disebut sebagai rekam cadang (backup) Pusat Data yang dapat dioperasikan ketika Pusat Data tidak dapat beroperasi akibat gangguan atau bencana. Artinya, lokasi cadangan hanyalah satu komponen. Komponen lainnya adalah kebijakan, tim yang bertugas, prosedur tertulis, jalur komunikasi, dan pengujian berkala.
Bencana dalam konteks ini juga tidak melulu gempa atau banjir. Lampiran PADK OJK 1 Tahun 2026 menyebut gempa bumi, bom, kebakaran, banjir, power failure, kesalahan teknis, kelalaian manusia, demo buruh, dan kerusuhan sebagai contoh gangguan. Daftar itu menunjukkan bahwa kesalahan teknis dan kelalaian manusia sama-sama diperlakukan sebagai ancaman serius yang harus dicakup rencana.
Gangguan semacam itu juga tidak hanya menghambat sistem. Dokumen yang sama menegaskan bahwa kerusakan berdampak pada kegiatan operasional bisnis, terutama pelayanan kepada nasabah, dan jika tidak ditangani secara khusus akan memunculkan risiko operasional dan risiko reputasi. Pembaca bisnis bisa menerjemahkannya ke kondisi sendiri: gangguan teknologi berubah menjadi keluhan pelanggan, denda keterlambatan, dan turunnya kepercayaan mitra.
Kesimpulan bagian ini praktis. Kalau perusahaan Anda baru punya backup, Anda baru punya sepertiga jawaban. Dua pertiga sisanya adalah rencana yang menentukan urutan pemulihan dan latihan yang membuktikan rencana itu bekerja.
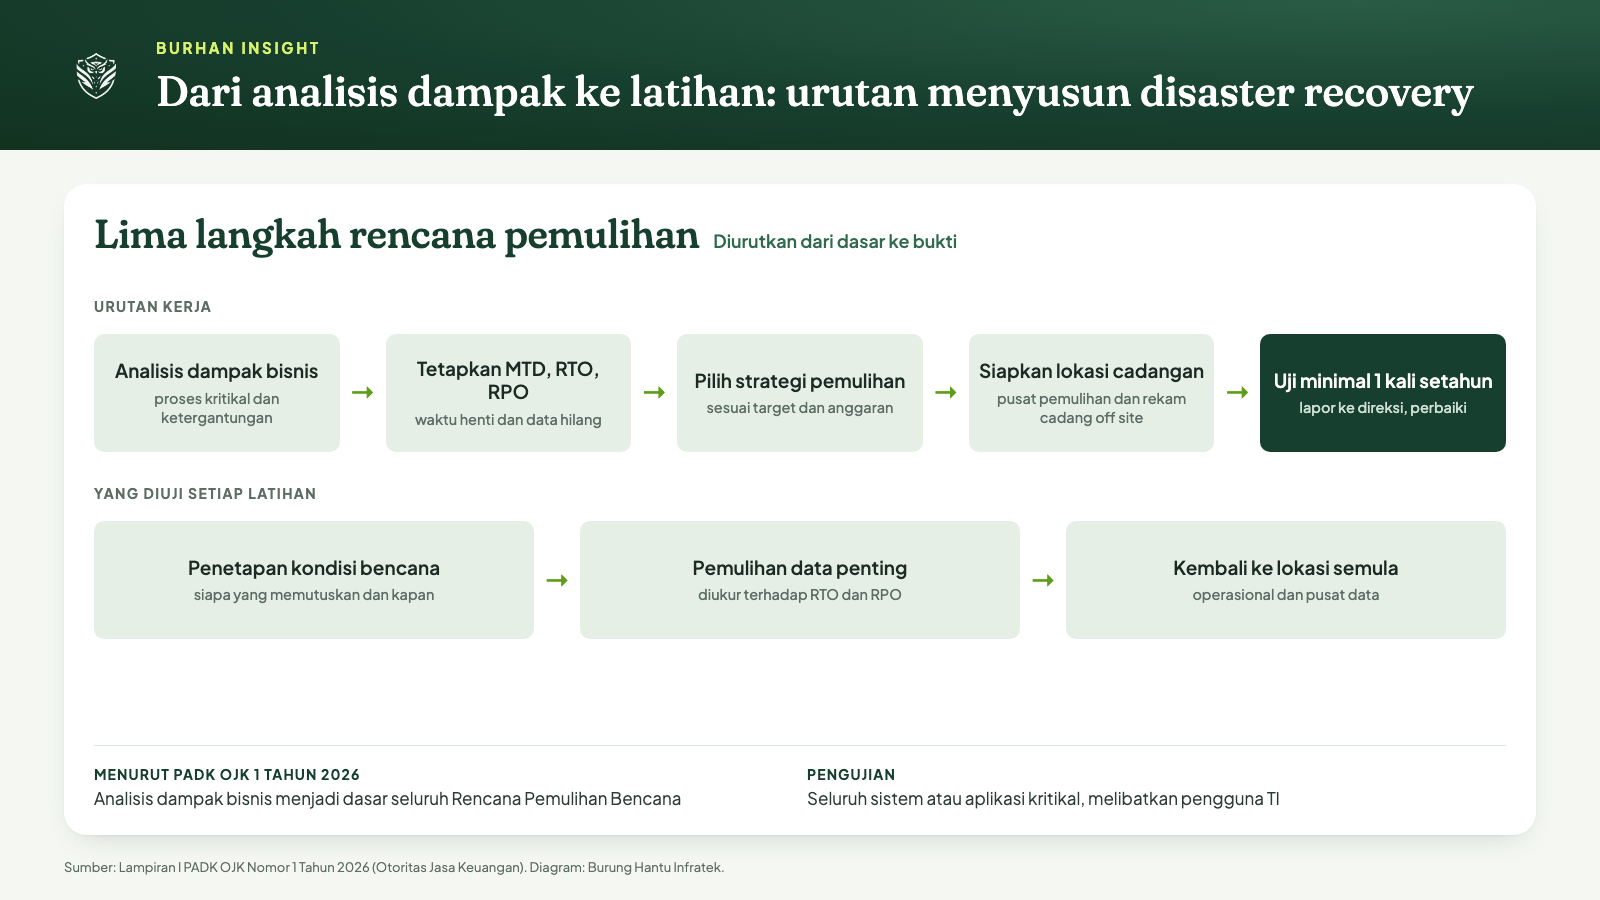
Diagram urutan menyusun rencana disaster recovery. Diolah Burung Hantu Infratek dari Lampiran I PADK OJK Nomor 1 Tahun 2026.
Berapa Lama Bisnis Sanggup Menunggu Saat Sistem Mati?
Jawabannya harus dihitung lewat analisis dampak bisnis (business impact analysis). Hasilnya berupa tiga angka: lama maksimal bisnis bisa berjalan tanpa sistem (MTD), target waktu sistem kembali hidup (RTO), dan batas data terakhir yang boleh hilang (RPO).
Banyak perusahaan menyusun rencana pemulihan dari sudut pandang tim IT: server mana yang paling mahal, aplikasi mana yang paling rumit. Cara itu sering salah arah. Rencana yang baik dimulai dari proses bisnis. Pertanyaannya, proses mana yang berhenti total kalau sistem tertentu mati, dan berapa kerugiannya per jam.
PADK OJK 1 Tahun 2026 menjadikan analisis dampak bisnis sebagai dasar seluruh Rencana Pemulihan Bencana. Lampirannya merinci sembilan hal yang harus dianalisis, di antaranya tingkat kepentingan tiap proses bisnis, ketergantungan antar proses dan sistem, ketergantungan pada penyedia jasa, jangka waktu bertahan tanpa sistem, kebutuhan minimal personel dan fasilitas, jalur komunikasi, serta dampak hukum dan kepatuhan.
Tiga istilah teknis dalam daftar itu perlu dipahami pimpinan non-teknis. Maximum Tolerable Downtime (MTD) adalah jangka waktu bisnis dapat beroperasi tanpa sistem atau fasilitas yang terganggu. Recovery Time Objective (RTO) adalah toleransi waktu sampai sistem berfungsi kembali. Recovery Point Objective (RPO) adalah toleransi atas kehilangan data dan terhentinya proses bisnis.
Contoh sederhana untuk perusahaan ritel. Sistem kasir mungkin hanya boleh mati satu jam dan datanya tidak boleh hilang lebih dari lima menit, sehingga RTO satu jam dan RPO lima menit. Sistem laporan bulanan bisa mati sehari penuh tanpa merusak bisnis, jadi RTO-nya jauh lebih longgar. Angka dalam contoh ini hanya ilustrasi, bukan patokan dari aturan. Setiap perusahaan harus menurunkan angkanya dari proses bisnis sendiri.
Lampiran PADK juga mengingatkan dua hal yang sering terlewat. Pertama, rencana tidak boleh hanya mengantisipasi kehancuran total. Rencana harus mencakup gangguan minor, major, hingga catastrophic. Kedua, dampak tidak hanya yang bisa dihitung, seperti penalti keterlambatan atau lembur pegawai. Dampak yang sulit diukur, seperti pelanggan yang kesulitan memperoleh layanan, juga harus masuk hitungan.
Hasil akhirnya berupa daftar sistem berurutan dari yang paling kritikal beserta target RTO dan RPO masing-masing. Daftar inilah yang kemudian menentukan teknologi, anggaran, dan jadwal uji. Tanpa daftar itu, perusahaan cenderung memberi perlindungan mahal ke semua sistem atau, sebaliknya, tidak melindungi apa pun secara memadai.
Apa yang Diwajibkan Aturan Indonesia soal Keberlangsungan Sistem Elektronik?
Kewajiban dasarnya ada di PP 71 Tahun 2019, UU 27 Tahun 2022 tentang Pelindungan Data Pribadi, dan peraturan turunan di sektor masing-masing. Penyelenggara sistem elektronik wajib mengamankan sistemnya, sementara pengendali data pribadi wajib menjaga keamanan data dan melapor saat terjadi kegagalan.
PP 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik ditetapkan pada 4 Oktober 2019 dan berlaku sejak 10 Oktober 2019 menurut basis data peraturan BPK. Pasal 19 mengharuskan penyelenggara sistem elektronik menerapkan tata kelola yang baik dan akuntabel, dengan syarat minimal yang mencakup adanya rencana menjaga keberlangsungan penyelenggaraan sistem elektronik yang dikelolanya.
Pasal 20 ayat (1) lebih tegas untuk lingkup publik: penyelenggara wajib memiliki rencana keberlangsungan kegiatan untuk menanggulangi gangguan atau bencana sesuai dengan risiko dari dampak yang ditimbulkannya. Penjelasan pasal itu mendefinisikan rencana keberlangsungan kegiatan sebagai rangkaian proses untuk memastikan kegiatan terus berlangsung dalam kondisi mendapat gangguan atau bencana. Pasal 20 ayat (2) menambahkan bahwa penyelenggara lingkup publik wajib mengelola, memproses, dan menyimpan sistem serta data elektronik di wilayah Indonesia.
Untuk lingkup privat, Pasal 21 ayat (1) mengizinkan pengelolaan di dalam maupun di luar wilayah Indonesia. Namun jika di luar negeri, ayat (2) mewajibkan penyelenggara memastikan efektivitas pengawasan oleh kementerian atau lembaga dan penegakan hukum. Ayat (4) menyerahkan aturan sektor keuangan kepada otoritas sektornya. Apakah sebuah BUMN termasuk lingkup publik atau privat bergantung pada fungsi sistem yang dikelolanya, jadi pastikan statusnya bersama penasihat hukum perusahaan.
Pasal 24 ayat (1) mewajibkan penyelenggara memiliki dan menjalankan prosedur dan sarana pengamanan untuk menghindari gangguan, kegagalan, dan kerugian. Ayat (3) mengatur kejadian serius akibat perbuatan pihak lain: penyelenggara wajib mengamankan informasi elektronik dan segera melaporkannya pada kesempatan pertama kepada aparat penegak hukum dan kementerian atau lembaga terkait. Ayat (4) menugaskan peraturan lembaga keamanan siber untuk mengatur lebih lanjut, dan tugas itu dijalankan lewat Peraturan BSSN Nomor 8 Tahun 2020 yang ditetapkan 16 November 2020 dan berlaku sejak 23 November 2020.
Di sisi data pribadi, UU PDP memuat beberapa pasal yang langsung menyentuh pemulihan. Pasal 35 mewajibkan pengendali data melindungi dan memastikan keamanan data yang diprosesnya lewat langkah teknis operasional serta penentuan tingkat keamanan sesuai sifat dan risiko data. Pasal 39 meminta pencegahan akses tidak sah lewat sistem keamanan yang andal, aman, dan bertanggung jawab. Pasal 46 ayat (1) mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga jika terjadi kegagalan pelindungan data.
Pemberitahuan itu minimal memuat data yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan oleh pengendali data. Poin terakhir ini kerap diremehkan. Perusahaan yang tidak punya rencana pemulihan akan kesulitan menulis upaya pemulihan yang konkret dalam tiga hari. Untuk uraian tanggung jawab saat vendor ikut mengelola data, baca juga Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?
Apa yang Diatur PADK OJK 1 Tahun 2026 dan Apa yang Bisa Ditiru Perusahaan Non-Bank?
PADK OJK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum ditetapkan 23 Januari 2026 dan berlaku 1 Maret 2026 bagi seluruh bank umum. Aturan ini mengikat bank saja, tetapi daftar periksanya cukup rinci untuk dipakai perusahaan lain sebagai tolok ukur.
Menurut abstrak resmi OJK, dasar hukumnya adalah UU 21 Tahun 2011 sebagaimana telah diubah dengan UU 4 Tahun 2023, serta POJK 11/POJK.03/2022. PADK ini mencabut Surat Edaran OJK Nomor 21/SEOJK.03/2017 tentang manajemen risiko penggunaan teknologi informasi oleh bank umum. Pedomannya tertuang dalam Lampiran I setebal 75 halaman, dengan tiga lampiran lain untuk tata cara dan format pelaporan serta perizinan.
Cakupannya luas: tata kelola TI, arsitektur dan rencana strategis TI, manajemen risiko termasuk pengamanan informasi, penggunaan penyedia jasa TI, perizinan penempatan sistem elektronik di luar wilayah Indonesia, pengelolaan data dan pelindungan data pribadi, pengendalian dan audit intern, serta pelaporan. Rencana Pemulihan Bencana dibahas di bagian manajemen risiko dan menjadi salah satu bagian terdetail.
FAQ resmi OJK menambahkan satu perubahan yang relevan bagi perusahaan multinasional. Persyaratan dokumen perizinan penempatan sistem elektronik di pusat data atau pusat pemulihan bencana di luar wilayah Indonesia disederhanakan. Ringkasan analisis bank atas hasil audit TI independen terhadap pengamanan pusat data atau pusat pemulihan hanya disampaikan ketika bank pertama kali menempatkan sistem di lokasi tersebut.
Lalu, mengapa perusahaan non-bank perlu peduli? Karena layanan bank sangat bergantung pada sistem, dan aturannya menuangkan praktik pemulihan secara terperinci. Perusahaan energi, logistik, kesehatan, atau BUMN pelayanan publik menghadapi pertanyaan serupa: apa yang kritikal, di mana cadangannya, dan kapan terakhir kali diuji. Sebagian besar butir PADK bisa disalin sebagai daftar periksa internal tanpa mengubah isinya.
Perlu satu catatan kejujuran. PADK hanya mewajibkan bank umum. Bagi non-bank, butir-butir ini bukan kewajiban hukum kecuali sektor Anda punya aturan sendiri, melainkan rujukan praktik baik. Pastikan juga membaca teks resminya di situs OJK sebelum mengutipnya dalam dokumen kebijakan internal, karena rincian lampiran bisa berubah lewat pembaruan aturan.
Bagaimana Memilih Strategi Pemulihan yang Sesuai Anggaran?
Pilihan strategi ditentukan target RTO dan RPO. Makin pendek waktu pemulihan yang dibutuhkan, makin mahal biayanya karena sistem cadangan harus makin siap pakai. Karena itu sistem kritikal dan sistem biasa sebaiknya mendapat perlindungan yang berbeda.
Secara umum ada empat tingkat kesiapan, dan istilahnya lazim dipakai di industri meskipun tidak ditetapkan oleh aturan yang dibahas di sini. Pertama, backup luar lokasi: data disalin secara berkala, sistem dibangun ulang saat bencana. Murah, tetapi pemulihannya paling lama. Cocok untuk sistem pendukung yang boleh mati berhari-hari.
Kedua, warm standby: lingkungan cadangan sudah terpasang tetapi tidak menjalankan beban penuh, dan data disinkronkan berkala. Pemulihan jauh lebih cepat karena tinggal menyalakan dan memindahkan lalu lintas. Ketiga, hot standby atau aktif-aktif: lingkungan cadangan berjalan paralel dan data direplikasi hampir seketika. Pemulihan sangat cepat, tetapi biayanya mendekati dua kali lipat infrastruktur utama.
Keempat, pemulihan berbasis cloud. Perusahaan menyewa kapasitas hanya saat dibutuhkan atau menjalankan replika kecil yang dibesarkan saat bencana. Fleksibel dan sering lebih hemat, tetapi menimbulkan pertanyaan baru tentang lokasi data, pengawasan regulator, dan ketergantungan pada satu penyedia. Pertanyaan itu terkait langsung dengan Pasal 20 dan 21 PP 71 Tahun 2019 yang dibahas di atas.
PADK OJK memberi satu pelajaran desain yang berlaku umum. Pusat Pemulihan Bencana boleh dikelola sendiri maupun oleh penyedia jasa TI, tergantung strategi yang dipilih. Artinya, keputusan beli atau sewa bukan soal benar atau salah, melainkan soal kemampuan mengawasi. Perusahaan yang menyerahkan pemulihan ke vendor tetap memikul tanggung jawab atas hasilnya.
Satu hal lagi yang sering dilupakan adalah biaya berulang. Lingkungan cadangan tetap membutuhkan lisensi, pemeliharaan, dan tim yang memahaminya, sehingga hitung biaya tiga sampai lima tahun, bukan hanya biaya pembangunan awal. Langkah memilih yang aman: urutkan sistem dari hasil analisis dampak bisnis, tetapkan RTO dan RPO per kelompok, minta vendor menawarkan beberapa opsi dengan estimasi biaya terpisah untuk infrastruktur, lisensi, jaringan, dan pengujian, lalu pilih opsi termurah yang masih memenuhi target. Untuk gambaran komponen biaya dan pemilihan mitra proyek infrastruktur, lihat Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Di Mana Pusat Pemulihan dan Rekam Cadang Sebaiknya Ditempatkan?
Lokasi cadangan harus terpisah dari pusat data utama dan tidak berbagi risiko yang sama. Lampiran PADK OJK 1 Tahun 2026 meminta paparan risiko yang berbeda, pasokan listrik dan telekomunikasi yang andal, sistem yang kompatibel, area terbatas, dan waktu tempuh yang menjamin pemulihan.
Lampiran PADK merinci enam hal untuk Pusat Pemulihan Bencana. Pertama, lokasinya hendaknya ditempatkan dengan mempertimbangkan eksposur risiko yang berbeda dari pusat data. Dua lokasi di gedung yang sama atau di jalur banjir yang sama tidak banyak gunanya. Kedua, kerentanan lokasi terhadap huru-hara dan kerusuhan harus dipertimbangkan.
Ketiga, pusat pemulihan harus punya pasokan listrik dan sarana telekomunikasi yang menjamin pengoperasiannya. Keempat, sistem di sana harus kompatibel dengan sistem di pusat data dan disesuaikan setiap kali pusat data berubah. Poin keempat ini penyebab klasik kegagalan: pusat data diperbarui, pusat cadangan tertinggal satu versi, dan saat dipakai ternyata aplikasi tidak mau berjalan.
Kelima, pusat pemulihan merupakan area terbatas (restricted area). Keenam, waktu tempuh harus memastikan proses pemulihan terjamin. Tim yang harus berangkat tiga jam melewati kemacetan tidak akan memenuhi RTO satu jam, seberapa bagus pun perangkatnya.
Untuk rekam cadang, lampiran yang sama menetapkan tujuh butir. Rekam cadang harus disimpan di lokasi lain dari pusat data (off site), dan setiap perubahan serta modifikasi harus didokumentasikan dengan salinan yang diperbarui. Media disimpan di lingkungan aman dengan standar pengamanan memadai. Full system backup dilakukan berkala, dan segera dilakukan lagi jika terjadi perubahan sistem yang mendasar.
Butir berikutnya meminta semua media memakai standar penamaan (labelling) yang menunjukkan penggunaan, tanggal, dan jadwal retensi, serta diuji berkala agar dapat dipakai pada keadaan emergency. Terakhir, harus ada prosedur pemusnahan media dan dokumentasi tentang objek, metode, dan periode backup. Butir pemusnahan sering terlupa padahal media bekas yang dibuang sembarangan bisa membocorkan data pribadi.
Satu butir lagi layak dicatat: jalur komunikasi. PADK meminta tersedianya jalur komunikasi di wilayah operasional yang bisa dipakai saat gangguan, baik internal maupun dengan pihak eksternal, termasuk jalur alternatif jika jalur utama mati. Rencana teknis yang sempurna akan tetap macet kalau tim tidak bisa saling menghubungi karena semua koordinasi bergantung pada sistem yang sedang lumpuh.
Bagaimana Menguji Rencana Pemulihan Agar Tidak Berhenti Jadi Dokumen?
Rencana pemulihan baru bisa dipercaya setelah diuji. PADK OJK 1 Tahun 2026 menetapkan uji coba paling sedikit satu kali dalam setahun untuk seluruh sistem atau aplikasi kritikal, dengan melibatkan pengguna TI dan, bila ada, pihak penyedia jasa.
Bunyi ketentuannya dalam Lampiran I PADK adalah sebagai berikut.
"Uji coba dilakukan atas Rencana Pemulihan Bencana paling sedikit 1 (satu) kali dalam 1 (satu) tahun untuk seluruh sistem atau aplikasi kritikal sesuai hasil analisis dampak bisnis (business impact analysis) dan mewakili seluruh infrastruktur yang kritikal serta melibatkan pengguna TI."
Kutipan itu bersumber dari Lampiran I PADK OJK Nomor 1 Tahun 2026. Frasa "mewakili seluruh infrastruktur yang kritikal" menutup celah yang sering dipakai perusahaan: menguji satu aplikasi ringan lalu menyatakan seluruh rencana teruji. Frasa "melibatkan pengguna TI" mengingatkan bahwa pengujian bukan urusan tim infrastruktur saja. Unit bisnis harus membuktikan bahwa aplikasi yang pulih benar-benar bisa dipakai bekerja.
Lampiran PADK meminta ruang lingkup yang jelas. Hal yang diuji meliputi efektivitas prosedur penetapan kondisi gangguan atau bencana, prosedur pemulihan data penting, dan pengembalian kegiatan operasional serta pusat data ke lokasi semula. Bagian terakhir sering luput: pulih ke lokasi cadangan hanya setengah pekerjaan, kembali ke lokasi utama tanpa kehilangan data adalah setengah lainnya.
Setiap uji coba wajib punya skenario pengujian (test plan) yang dikaji kecukupannya, dan pelaksanaannya tidak boleh mengganggu operasional. Asumsi skenario perlu divalidasi, mulai dari kritikalitas fungsi yang diuji, volume transaksi, hingga strategi pemulihan yang dipilih. Skenario yang memakai volume transaksi sepi akan memberi rasa aman yang palsu.
Hasil uji dan analisis tiap masalah dilaporkan kepada direksi. Isi laporannya antara lain penilaian ketercapaian tujuan, validitas pengujian pemrosesan data, tindakan korektif, kesenjangan antara rencana dan hasil uji beserta usulan perubahan, dan rekomendasi pengujian berikutnya. Jika uji gagal, penyebabnya dikaji dan pengujian diulang. Pola ini layak ditiru karena menjadikan kegagalan uji sebagai bahan perbaikan, bukan aib.
Dokumen rencana juga perlu dijaga tetap hidup. Lampiran PADK meminta salinan dokumen rencana disimpan di lokasi alternatif, rencana dimutakhirkan saat proses bisnis, sistem, perangkat lunak, perangkat keras, sistem operasi, personel kunci, atau penyedia jasa berubah, dan setiap satuan kerja melakukan penilaian mandiri atas kesesuaian analisis dampak bisnis. Auditor intern memeriksa apakah rencana mencakup kegiatan kritikal berdasarkan analisis dampak bisnis.
Bagi perusahaan yang baru mulai, saran praktisnya bertahap. Mulai dengan uji meja (tabletop) yang membahas skenario di ruang rapat, lanjut ke uji pemulihan satu sistem kritikal, lalu naik ke uji penuh. Catat waktu nyata tiap langkah dan bandingkan dengan RTO. Selisihnya adalah daftar pekerjaan rumah yang paling jujur.
Apa yang Harus Masuk Kontrak Vendor soal Pemulihan Bencana?
Kontrak harus menuliskan target RTO dan RPO, jadwal uji bersama, akses ke bukti pemulihan, dan kewajiban vendor melapor insiden secara tertulis. Tanpa itu, perusahaan menanggung risiko yang tidak bisa dikendalikan karena pemulihan bergantung pada pihak lain.
PADK OJK 1 Tahun 2026 sudah memberi sinyal jelas. Jika bank memakai penyedia jasa TI dalam operasionalnya, pengujian rencana pemulihan juga perlu melibatkan pihak eksternal tersebut. Dalam pengaturan data pribadi, UU PDP Pasal 37 mewajibkan pengendali data mengawasi setiap pihak yang terlibat dalam pemrosesan data di bawah kendalinya. Dua ketentuan ini bertemu di satu titik: vendor harus bisa diuji dan diawasi.
Klausul pertama menyangkut target layanan. Tuliskan RTO dan RPO per sistem, bukan janji umum seperti "tersedia 99 persen". Persentase ketersediaan tidak menjawab berapa lama sistem boleh mati sekali kejadian dan berapa data terakhir yang boleh hilang. Sertakan juga definisi kapan jam pemulihan mulai dihitung, sehingga tidak ada perdebatan saat insiden terjadi.
Klausul kedua menyangkut pengujian. Tetapkan minimal satu uji pemulihan per tahun yang melibatkan tim Anda, hak menyaksikan, dan kewajiban vendor menyerahkan laporan hasil uji beserta rencana perbaikan. Klausul ketiga menyangkut lokasi dan akses: di mana data dan cadangan disimpan, siapa yang boleh mengaksesnya, dan bagaimana regulator atau auditor bisa memeriksanya, terutama jika ada penyimpanan di luar negeri.
Klausul keempat menyangkut pelaporan insiden. Karena UU PDP Pasal 46 memberi tenggat 3 x 24 jam untuk pemberitahuan tertulis kepada subjek data dan lembaga, kontrak harus memaksa vendor memberi tahu Anda jauh lebih cepat, misalnya dalam hitungan jam, lengkap dengan data yang terdampak, kronologi, dan langkah pemulihan. Vendor yang baru melapor di hari ketiga membuat Anda melanggar tenggat sebelum sempat bertindak.
Klausul kelima menyangkut keluar dari kontrak. Pastikan data dan konfigurasi dapat dikembalikan dalam format yang bisa dipakai, termasuk prosedur pemusnahan media cadangan. Bahasan lebih lengkap tentang isi kontrak purna jual ada di Apa yang Harus Ada dalam Kontrak Pemeliharaan Aplikasi Setelah Go-Live?, sedangkan kriteria memilih mitra proyek infrastruktur dibahas di Apa yang Harus Dicek Sebelum Memilih Vendor IT untuk Proyek Infrastruktur?
Daftar periksa singkat untuk rapat dengan vendor berikut bisa langsung dipakai.
Target tertulis. RTO, RPO, dan urutan pemulihan untuk tiap sistem kritikal.
Bukti uji. Laporan uji pemulihan tahunan lengkap dengan waktu nyata tiap langkah.
Lokasi jelas. Alamat kota pusat data, pusat pemulihan, dan penyimpanan rekam cadang.
Pelaporan cepat. Pemberitahuan insiden tertulis dalam hitungan jam, bukan hari.
Hak audit. Akses bagi Anda, auditor, dan regulator untuk memeriksa bukti.
Pertanyaan yang Sering Diajukan
Apa bedanya backup dan disaster recovery?
Backup adalah salinan data yang disimpan terpisah. Disaster recovery adalah keseluruhan rencana, lokasi cadangan, prosedur, dan latihan yang memulihkan layanan dalam waktu target. Backup tanpa rencana pemulihan belum menjamin aplikasi bisa dihidupkan kembali saat pusat data utama mati.
Berapa kali rencana pemulihan bencana harus diuji?
Untuk bank umum, PADK OJK 1 Tahun 2026 mewajibkan uji coba paling sedikit satu kali dalam satu tahun untuk seluruh sistem atau aplikasi kritikal. Perusahaan non-bank tidak terikat aturan itu, tetapi frekuensi tahunan adalah tolok ukur yang wajar untuk sistem penting.
Apakah pusat pemulihan bencana boleh ditempatkan di luar negeri?
Bergantung pada jenis penyelenggara. PP 71 Tahun 2019 mewajibkan lingkup publik mengelola data di wilayah Indonesia, membolehkan lingkup privat di dalam atau luar negeri dengan syarat pengawasan efektif, dan menyerahkan sektor keuangan kepada otoritasnya. Bank harus mengurus izin OJK untuk penempatan di luar negeri.
Berapa lama batas pemberitahuan jika data pribadi bocor?
UU 27 Tahun 2022 Pasal 46 mewajibkan pengendali data memberi pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga. Pemberitahuan minimal memuat data yang terungkap, waktu dan cara terungkap, serta upaya penanganan dan pemulihan.
Kesimpulan
Disaster recovery bukan produk yang dibeli sekali lalu dilupakan. Ia adalah kebiasaan manajemen: menghitung dampak bisnis, menetapkan RTO dan RPO, menaruh cadangan di lokasi yang terpisah, menguji secara rutin, dan mengikat vendor lewat kontrak. PADK OJK 1 Tahun 2026 memang hanya mengikat bank, tetapi isinya memberi daftar periksa yang jarang sedetail itu dan bisa dipinjam perusahaan di sektor mana pun.
Langkah pertama yang paling murah adalah mengumpulkan pimpinan unit bisnis dan tim IT untuk menjawab satu pertanyaan: sistem mana yang tidak boleh mati lebih dari satu hari, dan kapan terakhir kali kita mencoba menghidupkannya dari cadangan. Jawaban jujur atas pertanyaan itu sudah cukup untuk menentukan prioritas anggaran tahun depan. Bila ingin menelaah risiko membangun infrastruktur tanpa pendampingan, baca juga Risiko Apa yang Muncul Saat Perusahaan Membangun Infrastruktur IT Tanpa Konsultan?
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Naskah lengkap dan Lampiran I PADK OJK Nomor 1 Tahun 2026 - Otoritas Jasa Keuangan
[3] FAQ PADK 1 Tahun 2026 Penyelenggaraan Teknologi Informasi oleh Bank Umum - Otoritas Jasa Keuangan
[4] PP No. 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik - JDIH BPK
[5] UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK