
Bagaimana Menilai Software House untuk Aplikasi Mobile Perusahaan Besar di Jakarta?
Memilih software house untuk aplikasi mobile perusahaan besar berarti memilih mitra yang akan memegang data pelanggan, alur transaksi, dan pekerjaan harian karyawan selama bertahun-tahun, bukan sekadar pembuat tampilan layar. Sederhananya, vendor yang tepat adalah vendor yang bisa membuktikan kemampuannya lewat hasil kerja, keamanan, dan kepatuhan, bukan lewat klaim sebagai yang terbaik. Tulisan ini membahas karakter aplikasi perusahaan besar, cara membaca portofolio, tim dan arsitektur, aturan Google Play, keamanan, pelindungan data pribadi, perbandingan penawaran, hingga pemeliharaan setelah rilis.
TLDR
Mengapa Aplikasi Mobile Perusahaan Besar Berbeda dari Aplikasi Konsumen?
Aplikasi perusahaan besar harus tersambung ke sistem internal, melayani banyak peran pengguna, dan tahan audit, sehingga ukuran keberhasilannya adalah keandalan jangka panjang, bukan jumlah unduhan.
Apa yang Perlu Diperiksa dari Portofolio Software House, Selain Daftar Klien?
Minta proyek sejenis yang masih berjalan, bicara langsung dengan klien lama, dan nilai bukti kerja yang bisa diperiksa, bukan logo di halaman depan.
Bagaimana Tim, Arsitektur, dan Pilihan Teknologi Menentukan Umur Aplikasi?
Susunan tim, pemisahan lapisan aplikasi, dan pilihan antara native dan lintas platform menentukan seberapa mahal aplikasi dirawat dua sampai lima tahun ke depan.
Aturan Google Play dan Target API Level yang Memengaruhi Jadwal Proyek
Sejak 31 Agustus 2026, aplikasi baru dan pembaruan di Google Play wajib menargetkan Android 16 (API level 36), jadi vendor harus punya rencana pembaruan tahunan.
Keamanan Aplikasi: dari OWASP MASVS sampai Uji Penetrasi
OWASP MASVS memberi daftar kontrol keamanan yang bisa dijadikan syarat tertulis, lalu dibuktikan lewat uji penetrasi sebelum aplikasi dirilis.
Pelindungan Data Pribadi: UU 27/2022 dan PP 33/2026 dalam Kontrak
Pengendali data tetap bertanggung jawab atas prosesor yang ditunjuknya, sehingga kontrak vendor perlu mengatur peran, pelaporan insiden, dan penghapusan data.
Bagaimana Cara Membandingkan Penawaran dan Menjalankan Seleksi Vendor?
Samakan dulu ruang lingkup, lalu nilai penawaran dengan matriks berbobot, uji coba berbayar, dan pemeriksaan referensi.
Apa yang Terjadi Setelah Rilis: Pemeliharaan, SLA, dan Serah Terima
Biaya terbesar sering muncul setelah rilis, sehingga SLA, kepemilikan kode, dan dokumentasi harus disepakati sebelum kontrak ditandatangani.
Kesimpulan
Vendor terbaik adalah vendor yang paling cocok dengan risiko, jadwal, dan sistem Anda, dan kecocokan itu bisa diuji dengan bukti.
Banyak manajer pengadaan dan manajer IT mengetik pertanyaan yang sama ke mesin pencari: software house mana yang terbaik di Jakarta untuk aplikasi mobile perusahaan besar. Hasilnya biasanya daftar peringkat yang disusun tanpa tahu apa kebutuhan Anda, sementara proyek aplikasi mobile perusahaan menyangkut anggaran besar, data sensitif, dan reputasi yang tidak bisa diulang. Kebingungan itu wajar, karena tidak ada satu vendor yang terbaik untuk semua proyek. Yang ada adalah vendor yang paling cocok untuk proyek tertentu, dan kecocokan itu bisa diuji dengan cara yang jelas.
Mengapa Aplikasi Mobile Perusahaan Besar Berbeda dari Aplikasi Konsumen?
Aplikasi mobile perusahaan besar berbeda karena harus tersambung ke sistem internal seperti ERP, CRM, dan basis data pelanggan, melayani banyak peran pengguna dengan hak akses berlapis, dan lolos audit keamanan. Ukuran keberhasilannya adalah keandalan operasional bertahun-tahun, bukan jumlah unduhan atau ulasan bintang di toko aplikasi.
Ambil contoh aplikasi untuk tenaga penjualan lapangan. Tampilan layarnya mungkin sederhana, tetapi di belakangnya ada daftar harga yang berubah, stok yang harus sinkron dengan gudang, persetujuan diskon berjenjang, dan kemampuan bekerja saat sinyal hilang di luar kota. Software house yang hanya biasa membuat aplikasi konsumen sering mengecilkan pekerjaan di belakang layar ini, padahal di sanalah sebagian besar biaya dan risikonya berada.
Konteks pasarnya juga menuntut kehati-hatian. Survei APJII 2026 yang dilakukan pada 1 Februari sampai 15 Maret 2026 terhadap 8.700 responden di 38 provinsi mencatat 235.261.078 pengguna internet Indonesia, atau penetrasi 81,72 persen dari populasi 287.886.782 jiwa. Survei yang sama mencatat 18,7 persen responden memakai internet untuk transaksi e-commerce dan jasa, 5,8 persen untuk layanan keuangan, dan 4,5 persen untuk layanan publik. Artinya, pelanggan dan karyawan Anda sudah terbiasa mengurus urusan penting lewat ponsel, dan toleransi mereka terhadap aplikasi yang lambat atau tidak aman makin rendah.
Ada tiga ciri yang membedakan proyek perusahaan besar dari proyek biasa, dan ketiganya harus dibahas sejak pertemuan pertama dengan vendor:
Integrasi sebagai pekerjaan utama. Sambungan ke sistem lama sering memakan waktu lebih lama daripada membuat layar aplikasinya, terutama jika sistem lama tidak punya antarmuka yang terdokumentasi.
Banyak pemangku kepentingan. Divisi IT, keamanan informasi, hukum, pengadaan, dan unit bisnis punya syarat yang berbeda, sehingga vendor perlu terbiasa mengelola persetujuan dari banyak pihak.
Umur pakai yang panjang. Aplikasi perusahaan biasanya dipakai bertahun-tahun, jadi kemudahan perawatan lebih penting daripada kecepatan rilis pertama.
Jika Anda masih menyusun gambaran besarnya, panduan tentang Panduan Aplikasi Mobile untuk Perusahaan dan BUMN di Indonesia merinci jenis aplikasi, tahapan pengerjaan, dan risiko yang perlu dipetakan sebelum Anda mulai membandingkan vendor.
Kesimpulan bagian ini praktis. Sebelum bertanya siapa vendor terbaik, tulis dulu satu halaman yang menjawab tiga hal: sistem apa yang harus tersambung, siapa saja yang akan memakai aplikasi, dan data apa yang akan lewat di dalamnya. Halaman itu menjadi alat ukur yang sama untuk semua vendor.
Apa yang Perlu Diperiksa dari Portofolio Software House, Selain Daftar Klien?
Yang perlu diperiksa adalah proyek sejenis yang masih berjalan, peran vendor di proyek itu, dan kesediaan klien lama berbicara langsung dengan Anda. Daftar logo klien hanya menunjukkan bahwa vendor pernah bekerja dengan perusahaan tertentu, bukan bahwa hasil kerjanya baik atau bahwa tim yang sama akan mengerjakan proyek Anda.
Mulailah dengan meminta tiga contoh proyek yang paling mirip dengan kebutuhan Anda: ukuran pengguna yang setara, sistem internal yang serupa, dan kebutuhan keamanan yang sebanding. Tanyakan peran vendor secara spesifik. Apakah vendor membangun dari awal, mengambil alih proyek yang tersendat, atau hanya mengerjakan sebagian modul. Jawabannya memengaruhi seberapa relevan pengalaman itu untuk proyek Anda.
Berikutnya, periksa apakah aplikasi di portofolio benar-benar masih hidup. Unduh aplikasinya jika tersedia untuk umum, lihat tanggal pembaruan terakhir di toko aplikasi, dan baca ulasan yang menyebut gangguan atau kegagalan login. Aplikasi yang tidak diperbarui selama bertahun-tahun adalah sinyal bahwa hubungan pemeliharaannya berhenti, atau bahwa klien berpindah ke vendor lain.
Percakapan dengan klien lama adalah bukti paling berharga. Siapkan lima pertanyaan yang sama untuk setiap referensi, supaya jawabannya bisa dibandingkan:
Ketepatan jadwal. Apakah rilis pertama sesuai tanggal yang dijanjikan, dan berapa kali jadwal bergeser?
Penanganan perubahan. Bagaimana vendor menanggapi permintaan perubahan di tengah proyek, dan apakah ada biaya tambahan yang mengejutkan?
Kualitas serah terima. Apakah dokumentasi, kode sumber, dan akses lingkungan produksi diserahkan lengkap?
Respons saat gangguan. Berapa lama vendor merespons insiden setelah rilis, dan siapa yang dihubungi?
Kesediaan memakai vendor yang sama lagi. Pertanyaan ini sering menghasilkan jawaban yang paling jujur.
Waspadai juga klaim pengalaman yang dihitung dari tahun berdiri perusahaan. Usia perusahaan tidak otomatis berarti pengalaman relevan di aplikasi mobile, apalagi jika tim yang mengerjakan proyek lama sudah berpindah. Tanyakan siapa yang akan mengisi peran kunci di proyek Anda, lalu minta mereka hadir dalam sesi presentasi. Orang yang tampil saat penjualan sebaiknya orang yang sama dengan yang mengerjakan proyek.
Pembahasan serupa untuk jenis layanan lain ada di tulisan Bagaimana Perusahaan dan BUMN Memilih Software House yang Tepat?, yang bisa dibaca sebagai pelengkap daftar periksa di atas.
Bagaimana Tim, Arsitektur, dan Pilihan Teknologi Menentukan Umur Aplikasi?
Tim, arsitektur, dan pilihan teknologi menentukan seberapa mudah aplikasi diperbarui, diperiksa keamanannya, dan diserahkan ke tim lain di kemudian hari. Aplikasi yang dibangun tergesa dengan lapisan yang bercampur akan terasa murah di tahun pertama, lalu menjadi mahal setiap kali ada perubahan aturan atau sistem operasi.
Mulailah dari susunan tim. Aplikasi perusahaan membutuhkan pengembang mobile, pengembang backend, perancang antarmuka, penguji, dan seseorang yang memegang keamanan. Tanyakan apakah peran-peran itu diisi orang yang berbeda atau satu orang merangkap beberapa peran. Tim kecil yang merangkap semua peran bisa bergerak cepat, tetapi menjadi titik rawan jika satu orang pergi di tengah proyek.
Pilihan teknologi punya konsekuensi nyata. Pendekatan native membuat dua basis kode terpisah untuk Android dan iOS, dengan akses penuh ke fitur perangkat, tetapi biaya perawatan lebih besar. Pendekatan lintas platform memakai satu basis kode untuk dua sistem operasi, sehingga lebih hemat di awal, tetapi bergantung pada kerangka kerja pihak ketiga dan kadang tertinggal saat fitur baru sistem operasi muncul. Tidak ada pilihan yang selalu benar. Vendor yang baik akan menjelaskan pilihannya berdasarkan kebutuhan Anda, bukan berdasarkan teknologi yang kebetulan mereka kuasai.
Arsitektur menentukan umur aplikasi lebih dari bahasa pemrogramannya. Beberapa hal yang layak ditanyakan:
Pemisahan lapisan. Apakah logika bisnis dipisahkan dari tampilan, sehingga perubahan aturan tidak mengharuskan penulisan ulang layar?
Lapisan integrasi. Apakah sambungan ke sistem internal lewat satu pintu yang terdokumentasi, atau tersebar di banyak tempat?
Pengelolaan konfigurasi. Apakah alamat server, kunci, dan pengaturan lingkungan dipisahkan dari kode, sehingga tidak tertanam di dalam aplikasi?
Pengujian otomatis. Apakah ada tes yang berjalan setiap kali kode berubah, sehingga perbaikan satu bug tidak menimbulkan bug baru?
Minta vendor menggambar arsitektur usulannya dalam satu halaman, lalu tanyakan bagian mana yang paling sulit diganti jika Anda ingin berpindah vendor. Jawaban yang jujur menunjukkan apakah vendor memikirkan kemandirian Anda atau justru membangun ketergantungan. Persoalan ini dibahas lebih jauh di tulisan Bagaimana Perusahaan Menghindari Vendor Lock-in agar Data dan Sistem Bisa Dipindahkan?, termasuk cara menuliskannya di kontrak.
Terakhir, periksa kebiasaan kerja tim. Tanyakan bagaimana mereka mengelola versi kode, bagaimana rilis diuji sebelum sampai ke pengguna, dan seberapa sering klien melihat kemajuan. Kebiasaan yang rapi di tiga hal itu lebih bisa diandalkan sebagai penanda kualitas dibandingkan sertifikat atau penghargaan.
Aturan Google Play dan Target API Level yang Memengaruhi Jadwal Proyek
Sejak 31 Agustus 2026, aplikasi baru dan pembaruan aplikasi di Google Play wajib menargetkan Android 16 (API level 36) atau lebih tinggi. Aplikasi yang sudah terbit wajib menargetkan Android 15 (API level 35) atau lebih tinggi agar tetap tersedia bagi pengguna baru di perangkat dengan versi Android yang lebih baru.
Ketentuan ini tertulis di halaman resmi Android Developers tentang persyaratan target API level Google Play. Bagi perusahaan, artinya aplikasi mobile bukan produk yang selesai lalu ditinggal. Setiap tahun ada pembaruan wajib yang menuntut pengujian ulang, perubahan kode, dan kadang penyesuaian perilaku aplikasi karena Android mengubah cara kerja izin, notifikasi, atau layanan latar belakang.
Google Play juga menyediakan perpanjangan bagi pengembang yang butuh waktu lebih. Halaman yang sama menyebut pengembang dapat meminta perpanjangan sampai 1 November 2026. Per 19 November 2026, tanggal itu sudah lewat. Jika aplikasi perusahaan Anda belum diperbarui dan sempat bergantung pada perpanjangan itu, periksa status aplikasi di Play Console sekarang juga, karena aplikasi yang tertinggal tidak akan tersedia bagi pengguna baru di perangkat Android terbaru.
Ada satu pengecualian yang relevan untuk perusahaan. Halaman resmi itu menyebut aplikasi yang permanen bersifat privat, dibatasi untuk pengguna di organisasi tertentu, dan ditujukan untuk distribusi internal saja, tidak terkena persyaratan ini. Aplikasi untuk karyawan yang didistribusikan lewat jalur internal bisa masuk kategori tersebut, tetapi pastikan pengaturannya benar-benar privat, dan jangan menganggap pengecualian itu sebagai alasan untuk menunda pembaruan keamanan.
Dari sisi pemilihan vendor, aturan ini melahirkan pertanyaan yang konkret:
Siapa yang menjalankan pembaruan tahunan. Apakah pembaruan target API level termasuk dalam kontrak pemeliharaan, atau dihitung sebagai proyek terpisah dengan biaya baru?
Berapa lama waktu respons. Jika Google menetapkan batas waktu baru, berapa minggu yang dibutuhkan vendor untuk menguji dan merilis versi yang patuh?
Siapa yang memegang akun toko aplikasi. Akun pengembang sebaiknya atas nama perusahaan Anda, bukan atas nama vendor, supaya Anda tetap bisa menerbitkan pembaruan jika hubungan kerja berakhir.
Pertanyaan ketiga sering terlewat. Akun toko aplikasi yang dipegang vendor membuat perusahaan tidak bisa memindahkan aplikasi ke vendor lain tanpa kerepotan, dan bisa menghentikan layanan jika terjadi sengketa. Tulis kepemilikan akun ini di kontrak sejak awal.
Keamanan Aplikasi: dari OWASP MASVS sampai Uji Penetrasi
Keamanan aplikasi mobile bisa dijadikan syarat tertulis dengan memakai OWASP MASVS, standar verifikasi keamanan aplikasi mobile, lalu dibuktikan lewat uji penetrasi sebelum rilis. Pendekatan ini mengubah pertanyaan samar seperti apakah vendor aman menjadi daftar kontrol yang bisa diperiksa satu per satu.
Situs resmi OWASP Mobile Application Security menyebut MASVS sebagai standar industri untuk keamanan aplikasi mobile, yang dapat dipakai arsitek perangkat lunak dan pengembang untuk membangun aplikasi yang aman, serta penguji keamanan untuk memastikan kelengkapan dan konsistensi hasil pengujian. Standar ini dibagi ke dalam delapan kelompok kontrol, dan setiap kelompok bisa dijadikan bahan pertanyaan ke vendor.
Storage. Bagaimana data sensitif disimpan di ponsel, dan apakah ada data yang tertinggal di log, cache, atau cadangan?
Cryptography. Algoritma dan pengelolaan kunci apa yang dipakai, dan apakah kunci tertanam di dalam aplikasi?
Authentication and Authorization. Bagaimana login, sesi, dan hak akses dikelola, termasuk saat perangkat hilang?
Network Communication. Apakah semua komunikasi dengan server terenkripsi dan diverifikasi, bukan hanya halaman login?
Platform Interaction. Bagaimana aplikasi memakai izin perangkat, tautan dalam, dan komunikasi antaraplikasi?
Code Quality. Bagaimana vendor menangani pustaka pihak ketiga, kerentanan yang diketahui, dan kualitas kode?
Resilience. Apakah aplikasi punya perlindungan terhadap rekayasa balik dan pengubahan kode, yang relevan untuk aplikasi keuangan?
Privacy. Apakah aplikasi hanya mengumpulkan data yang dibutuhkan dan menjelaskan penggunaannya dengan jelas?
Tidak semua kelompok punya bobot yang sama untuk setiap aplikasi. Aplikasi perbankan menuntut resilience yang tinggi, sedangkan aplikasi absensi karyawan lebih menekankan privacy dan authentication. Bahas bersama vendor kelompok mana yang menjadi prioritas, lalu tulis sebagai lampiran kontrak.
Syarat tertulis tidak cukup tanpa pembuktian. Uji penetrasi oleh pihak yang independen dari tim pengembang memberi pandangan kedua yang tidak terpengaruh oleh keinginan mengejar jadwal rilis. Panduan tentang kapan pengujian ini perlu dilakukan dan apa isi laporan yang layak diterima ada di tulisan Kapan Aplikasi Perusahaan Perlu Diuji Penetrasi dan Apa Isi Laporan yang Layak Diterima?.
Ketentuan yang masuk akal untuk kontrak adalah vendor memperbaiki temuan berat sebelum rilis tanpa biaya tambahan, dan Anda menerima laporan lengkap, bukan ringkasan. Vendor yang keberatan dengan pengujian independen patut dipertanyakan, karena pengujian itu melindungi nama baik mereka juga.
Pelindungan Data Pribadi: UU 27/2022 dan PP 33/2026 dalam Kontrak
Dalam hukum Indonesia, pengendali data pribadi tetap bertanggung jawab atas pemrosesan yang dilakukan prosesor yang ditunjuknya. Karena itu kontrak dengan software house perlu mengatur peran, batas wewenang, pelaporan insiden, dan penghapusan data, terutama jika aplikasi memproses data pelanggan atau karyawan.
Dasarnya adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Pasal 51 ayat (3) menyatakan, "Pemrosesan Data Pribadi sebagaimana dimaksud pada ayat (1) termasuk dalam tanggung jawab Pengendali Data Pribadi." Ayat (1) pasal yang sama mewajibkan prosesor memproses data berdasarkan perintah pengendali. Jika vendor memproses data di luar perintah dan tujuan yang ditetapkan pengendali, Pasal 51 ayat (6) menyebut pemrosesan itu menjadi tanggung jawab prosesor.
Peraturan turunannya baru terbit. Menurut pemberitaan Katadata, Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Pelindungan Data Pribadi ditandatangani Presiden Prabowo Subianto pada 16 Juli 2026 dan berlaku enam bulan sejak diundangkan, yaitu pada 16 Januari 2027. Beberapa ketentuan yang langsung terasa di aplikasi mobile menurut pemberitaan itu: pengendali wajib menyediakan mekanisme persetujuan, baik elektronik maupun nonelektronik (Pasal 34), wajib memiliki bukti persetujuan yang diberikan (Pasal 36), dan wajib mengidentifikasi pengguna yang tergolong anak sebelum datanya diproses, lalu memperoleh persetujuan orang tua atau wali (Pasal 38).
Sanksinya tidak ringan. UU 27/2022 menetapkan sanksi administratif berupa peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan data, dan denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran. Pasal 46 juga mewajibkan pengendali memberi tahu subjek data dan lembaga secara tertulis paling lambat 3 x 24 jam jika terjadi kegagalan pelindungan data. Artinya, vendor Anda harus melaporkan insiden kepada Anda dengan cepat, jauh sebelum batas waktu itu habis.
Poin-poin ini layak masuk kontrak vendor:
Peran para pihak. Nyatakan perusahaan sebagai pengendali dan vendor sebagai prosesor, lengkap dengan jenis data dan tujuan pemrosesan.
Pelaporan insiden. Tetapkan batas waktu pelaporan dari vendor ke Anda yang jauh lebih pendek dari 3 x 24 jam.
Sub-prosesor. Pasal 51 ayat (5) mewajibkan prosesor mendapat persetujuan tertulis pengendali sebelum melibatkan prosesor lain, jadi vendor tidak boleh meneruskan data ke pihak lain tanpa izin.
Penghapusan data. Atur pengembalian dan penghapusan data setelah kontrak berakhir.
Rincian klausul lain, termasuk pengaruh PP 33/2026, dibahas di tulisan Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?. Karena teks resmi PP 33/2026 belum bisa kami periksa langsung dari situs peraturan, nomor pasal di atas mengikuti pemberitaan Katadata dan sebaiknya dicocokkan dengan teks resmi oleh bagian hukum Anda.
Bagaimana Cara Membandingkan Penawaran dan Menjalankan Seleksi Vendor?
Cara membandingkan penawaran yang adil adalah menyamakan ruang lingkup lebih dulu, lalu menilai tiap vendor dengan matriks berbobot yang disusun sebelum penawaran dibuka. Tanpa langkah itu, penawaran termurah sering hanya berarti vendor yang mengasumsikan pekerjaan paling sedikit.
Langkah pertama adalah dokumen kebutuhan yang sama untuk semua peserta. Dokumen itu memuat sistem yang harus tersambung, jumlah dan peran pengguna, platform yang dituju, kebutuhan keamanan, serta target jadwal. Pengadaan yang rapi biasanya diawali kerangka acuan kerja dan perkiraan harga yang jelas, seperti dibahas di tulisan Bagaimana Menyusun KAK, HPS, dan Kontrak Proyek Aplikasi agar Pengadaan Tidak Tersendat?.
Langkah kedua adalah matriks penilaian dengan bobot yang disepakati tim sebelum melihat harga. Contoh kriteria yang bisa dipakai, dengan bobot yang Anda sesuaikan sendiri:
Kesesuaian pengalaman. Kemiripan proyek terdahulu dengan kebutuhan Anda, dibuktikan lewat referensi.
Kualitas pendekatan teknis. Kejelasan arsitektur, rencana integrasi, dan strategi pengujian.
Keamanan dan kepatuhan. Kesediaan memenuhi kontrol MASVS, uji penetrasi independen, dan klausul pelindungan data.
Tim dan kapasitas. Nama dan pengalaman orang yang akan mengerjakan, bukan sekadar jumlah staf perusahaan.
Harga dan struktur biaya. Kelengkapan komponen biaya, termasuk pemeliharaan dan pembaruan tahunan.
Langkah ketiga adalah memeriksa kelengkapan komponen biaya. Penawaran yang tampak murah sering belum memuat biaya integrasi, pengujian keamanan, lisensi pihak ketiga, atau pemeliharaan. Daftar komponen yang sering terlewat dirinci di tulisan Apa Saja Komponen Biaya Pembuatan Aplikasi Perusahaan dan Mana yang Sering Terlewat?, dan kisaran biaya untuk aplikasi mobile dibahas di Berapa Kisaran Biaya Membuat Aplikasi Mobile Perusahaan di Indonesia pada 2026?.
Langkah keempat, jika anggaran memungkinkan, adalah uji coba berbayar yang kecil. Minta dua vendor teratas mengerjakan satu fitur nyata selama beberapa minggu, misalnya modul persetujuan atau pemindaian dokumen. Anda akan melihat cara berkomunikasi, kualitas kode, dan kedisiplinan jadwal dengan bukti langsung. Biaya uji coba ini jauh lebih kecil daripada biaya salah memilih vendor untuk proyek penuh.
Terakhir, jangan melewatkan pemeriksaan referensi dan kesehatan perusahaan. Tanyakan apakah vendor punya ketergantungan pada satu klien besar, bagaimana mereka menangani perpindahan staf, dan siapa pengganti jika orang kunci keluar. Pertanyaan ini tidak menyinggung, dan vendor yang matang akan menjawabnya dengan tenang.
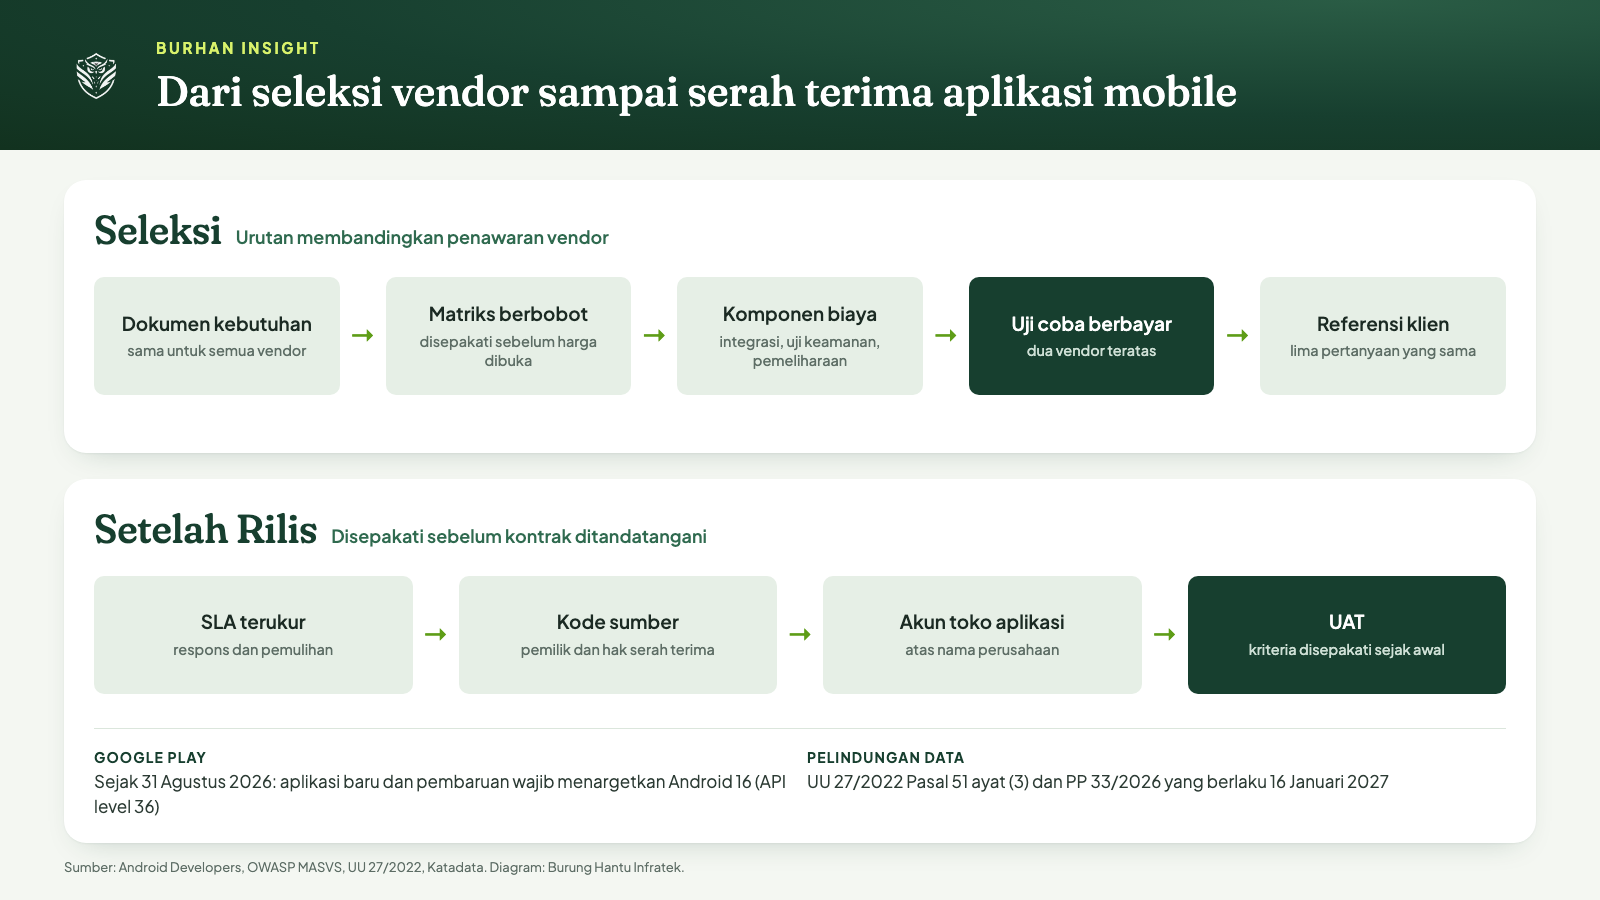
Diagram seleksi vendor dan kesepakatan pascarilis. Diolah Burung Hantu Infratek dari Android Developers, UU 27/2022, dan Katadata.
Apa yang Terjadi Setelah Rilis: Pemeliharaan, SLA, dan Serah Terima
Setelah rilis, biaya dan risiko terbesar berpindah ke pemeliharaan, pembaruan, dan penanganan gangguan. Karena itu perjanjian tingkat layanan (SLA), kepemilikan kode sumber, dan dokumentasi serah terima harus disepakati sebelum kontrak ditandatangani, bukan setelah aplikasi berjalan.
Aplikasi mobile punya beban pemeliharaan yang khas. Sistem operasi diperbarui, perangkat baru muncul dengan ukuran layar yang berbeda, dan seperti dijelaskan di atas, Google Play menetapkan target API level baru setiap tahun. Aplikasi yang tidak dirawat akan makin lambat, makin rawan, dan pada akhirnya tidak lagi tersedia bagi pengguna baru di perangkat terbaru.
SLA yang layak memuat beberapa hal yang bisa diukur. Waktu respons dan waktu pemulihan menurut tingkat keparahan insiden, jam layanan, jalur eskalasi, laporan bulanan, dan konsekuensi jika target tidak tercapai. Rincian isi SLA dan kontrak pemeliharaan dibahas di tulisan Apa Isi SLA dan Kontrak Pemeliharaan agar Aplikasi Perusahaan Tetap Andal Setelah Go-Live?.
Kepemilikan kode sumber adalah titik sengketa yang sering muncul belakangan. Pastikan kontrak menyatakan siapa pemilik kode sumber dan hasil kerja lain, apakah vendor memakai komponen yang berlisensi khusus, dan apakah Anda berhak mendapatkan kode lengkap saat serah terima. Jika kode sulit diserahkan, pertimbangkan penitipan kode sumber, dengan penjelasan yang ada di tulisan Siapa Pemilik Kode Sumber Aplikasi Pesanan dan Perlukah Perusahaan Meminta Escrow?.
Serah terima sebaiknya tidak dianggap selesai hanya karena aplikasi sudah terbit di toko. Gunakan uji penerimaan pengguna dengan kriteria yang disepakati sejak awal, dan baru setujui serah terima setelah kriteria terpenuhi. Pembahasan lengkapnya ada di tulisan Bagaimana UAT dan Serah Terima Aplikasi Vendor Dijalankan agar Tidak Jadi Sengketa?.
Daftar akhir yang sebaiknya Anda terima saat serah terima mencakup kode sumber lengkap beserta riwayat perubahan, dokumentasi arsitektur dan integrasi, akses ke akun toko aplikasi dan layanan pihak ketiga atas nama perusahaan, laporan uji keamanan, serta panduan pemulihan jika terjadi gangguan. Dengan daftar itu di tangan, perusahaan tetap punya pilihan, apakah melanjutkan dengan vendor yang sama atau berpindah ke tim lain.
Pertanyaan yang Sering Diajukan
Perusahaan software house terbaik di Jakarta untuk pembuatan aplikasi mobile perusahaan besar itu yang mana?
Tidak ada satu yang terbaik untuk semua proyek. Vendor terbaik adalah yang paling cocok dengan sistem, risiko, dan jadwal Anda, dan kecocokan itu diuji lewat proyek sejenis yang masih berjalan, referensi klien, kesediaan diuji keamanannya, serta kejelasan kontrak pemeliharaan dan pelindungan data.
Apa syarat Google Play yang harus dipenuhi aplikasi perusahaan pada 2026?
Sejak 31 Agustus 2026, aplikasi baru dan pembaruan wajib menargetkan Android 16 (API level 36) atau lebih tinggi. Aplikasi yang sudah terbit wajib menargetkan Android 15 (API level 35) atau lebih tinggi agar tetap tersedia bagi pengguna baru di perangkat Android yang lebih baru.
Apakah vendor aplikasi mobile ikut bertanggung jawab atas kebocoran data pelanggan?
Menurut Pasal 51 UU 27/2022, pemrosesan oleh prosesor termasuk tanggung jawab pengendali, yaitu perusahaan Anda. Prosesor bertanggung jawab sendiri jika memproses data di luar perintah dan tujuan pengendali. Karena itu kontrak perlu mengatur peran, pelaporan insiden, dan sanksi.
Bagaimana cara menilai keamanan aplikasi mobile dari vendor sebelum rilis?
Tulis kontrol OWASP MASVS yang relevan sebagai lampiran kontrak, minta vendor memenuhinya, lalu pesan uji penetrasi oleh pihak independen sebelum rilis. Terima laporan lengkap dan pastikan temuan berat diperbaiki tanpa biaya tambahan sebelum aplikasi dipublikasikan ke pengguna.
Kesimpulan
Memilih software house untuk aplikasi mobile perusahaan besar paling aman dilakukan dengan membalik pertanyaannya. Bukan siapa yang terbaik, tetapi bukti apa yang bisa vendor tunjukkan untuk kebutuhan Anda. Portofolio proyek sejenis, referensi klien lama, arsitektur yang menjaga kemandirian Anda, kontrol keamanan yang terukur, kontrak pelindungan data yang jelas, serta rencana pembaruan tahunan adalah bukti yang bisa diminta dan diperiksa. Aturan seperti target API level Google Play dan UU 27/2022 menunjukkan bahwa aplikasi mobile perusahaan adalah layanan berkelanjutan yang harus dirawat dan dipertanggungjawabkan.
Langkah berikutnya bisa dimulai minggu ini. Tulis satu halaman kebutuhan, susun matriks penilaian dengan bobot yang disepakati sebelum penawaran dibuka, lalu undang dua atau tiga vendor untuk presentasi dengan tim yang sama yang akan mengerjakan proyek. Dengan cara itu, keputusan Anda bertumpu pada bukti, bukan pada peringkat atau klaim siapa pun.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Meet Google Play's target API level requirement - Android Developers
[2] OWASP MASVS - OWASP Mobile Application Security
[3] Undang-undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[4] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata
[5] Pengguna Internet Indonesia Tembus 235 Juta, Penetrasi 81,72% - detikInet