
Kapan Aplikasi Perusahaan Perlu Diuji Penetrasi dan Apa Isi Laporan yang Layak Diterima?
Uji penetrasi adalah pengujian keamanan yang diizinkan secara tertulis, di mana penguji meniru langkah penyerang untuk menemukan celah pada aplikasi, server, atau jaringan sebelum celah itu dipakai pihak lain. Sederhananya, perusahaan meminta "peretas resmi" mengetuk semua pintu lebih dulu, lalu menerima daftar pintu yang ternyata belum terkunci. Tulisan ini membahas pengertian dan bedanya dengan pemindaian, data ancaman di Indonesia, aturan UU PDP dan PP 33/2026, waktu pengujian yang tepat, jenis dan tahapannya, cara membaca laporan, hingga cara memilih penyedia.
TLDR
Apa Itu Uji Penetrasi dan Apa Bedanya dengan Pemindaian Kerentanan?
Pemindaian mendaftar kemungkinan celah secara otomatis, sedangkan uji penetrasi membuktikan celah mana yang benar-benar bisa dieksploitasi dan seberapa jauh dampaknya.
Mengapa Data Ancaman di Indonesia Membuat Pengujian Layak Dipertimbangkan?
BSSN mencatat sekitar 5,2 miliar anomali trafik pada 2025, dan riset IBM menunjukkan investasi pada pengujian keamanan ofensif termasuk yang paling menekan biaya kebocoran.
Apa Kata UU PDP dan PP 33/2026 tentang Keamanan Aplikasi?
Aturan mewajibkan pengamanan dan evaluasi risiko berkala, tetapi teks yang dibaca tidak menyebut istilah uji penetrasi, sehingga pengujian adalah cara membuktikan kepatuhan, bukan kewajiban harfiah.
Kapan Aplikasi Perusahaan Perlu Diuji?
Waktu terbaik adalah sebelum go-live, setelah perubahan besar, saat ada integrasi baru, secara berkala, dan setelah insiden.
Jenis Uji dan Ruang Lingkup yang Perlu Diputuskan
Perusahaan menentukan pendekatan kotak hitam, abu-abu, atau putih, serta objek seperti web, API, aplikasi mobile, infrastruktur, dan konfigurasi cloud.
Tahapan Uji Penetrasi dari Kesepakatan sampai Uji Ulang
Proses sehat dimulai dari izin dan lingkup tertulis, lalu pemetaan, pengujian, pelaporan, perbaikan, dan uji ulang untuk memastikan celah benar-benar tertutup.
Apa yang Harus Ada dalam Laporan Uji Penetrasi?
Laporan layak memuat lingkup, metode, temuan berperingkat, bukti yang bisa diulang, saran perbaikan, dan batas pengujian yang jujur.
Cara Memilih Penyedia, Menyusun Kontrak, dan Menjaga Data
Pilih penyedia dari metodologi dan referensi, tulis aturan main dan perlindungan data dalam kontrak, lalu awasi pengerjaan sesuai tanggung jawab pengendali data.
Kesimpulan
Uji penetrasi paling berguna sebagai kebiasaan terjadwal yang dipicu perubahan nyata, dengan laporan yang dipakai untuk memperbaiki, bukan disimpan.
Bayangkan aplikasi pesanan perusahaan Anda lolos UAT, semua fitur berjalan, dan jadwal go-live sudah diumumkan ke seluruh cabang. Lalu seseorang bertanya, "Sudah pernah diuji keamanannya oleh pihak luar?" Jawaban "tim kami sudah cek" tidak lagi cukup meyakinkan, baik bagi manajemen, auditor, maupun mitra. Tulisan ini membantu Anda memutuskan kapan pengujian layak dilakukan, apa yang perlu dipesan, dan bagaimana menilai hasilnya tanpa harus menjadi pakar keamanan.
Apa Itu Uji Penetrasi dan Apa Bedanya dengan Pemindaian Kerentanan?
Uji penetrasi adalah pengujian keamanan yang diizinkan secara tertulis, di mana penguji berusaha menembus sistem dengan cara mirip penyerang sungguhan untuk membuktikan celah mana yang benar-benar bisa dieksploitasi. Pemindaian kerentanan hanya mendaftar kemungkinan celah secara otomatis, sedangkan uji penetrasi menguji apakah celah itu bisa dipakai dan seberapa jauh dampaknya.
Pemindaian kerentanan dijalankan alat otomatis yang membandingkan versi perangkat lunak, konfigurasi, dan pola respons sistem dengan basis data celah yang sudah dikenal. Hasilnya berupa daftar panjang yang cepat dan murah dibuat, tetapi sering memuat positif palsu dan tidak mampu menilai logika bisnis aplikasi. Alat tidak tahu bahwa pengguna biasa seharusnya tidak bisa membuka data pelanggan lain hanya dengan mengubah satu angka di alamat halaman.
Uji penetrasi menambahkan penilaian manusia. Penguji merangkai beberapa celah kecil menjadi satu jalur serangan, misalnya kata sandi bawaan pada panel admin yang membuka akses ke basis data, lalu mencatat data apa saja yang bisa dibaca dari sana. Nilai utamanya ada pada bukti. Laporan menunjukkan langkah demi langkah bagaimana celah dipakai, sehingga tim pengembang dapat mengulang dan memperbaikinya.
Pedoman NIST SP 800-115 yang terbit pada September 2008 memberi kerangka proses. Abstraknya menyebut dokumen itu membantu organisasi merencanakan dan menjalankan pengujian serta pemeriksaan keamanan teknis, menganalisis temuan, dan menyusun strategi mitigasi. Tujuan pengujian yang disebut di antaranya menemukan kerentanan pada sistem atau jaringan dan memverifikasi kepatuhan terhadap kebijakan. Usianya lebih dari 18 tahun, jadi pedoman ini lebih tepat dipakai sebagai kerangka proses, bukan daftar teknik terbaru.
Untuk aplikasi web, rujukan teknis yang banyak dipakai adalah OWASP Web Security Testing Guide. OWASP menggolongkannya sebagai proyek flagship dan menyebutnya sumber pengujian keamanan siber utama bagi pengembang web dan praktisi keamanan. Halaman proyeknya mencatat versi 4.2 tersedia dan versi 5.0 sedang dikembangkan. Laporan penguji yang baik biasanya menyebut rujukan seperti ini, sehingga Anda bisa menilai seberapa sistematis pengujiannya.
Kedua metode bukan pilihan yang saling menggantikan. Pemindaian cocok dijalankan rutin, misalnya tiap rilis atau tiap bulan, karena murah dan cepat. Uji penetrasi cocok dijalankan pada saat yang berisiko, karena membutuhkan tenaga ahli dan waktu. Dokumen yang hanya bersandar pada laporan pemindaian sebaiknya tidak menyebut aplikasinya "sudah diuji penetrasi", sebab pembaca seperti auditor akan membaca frasa itu sebagai pengujian manual oleh penguji berpengalaman.
Mengapa Data Ancaman di Indonesia Membuat Pengujian Layak Dipertimbangkan?
Badan Siber dan Sandi Negara (BSSN) menemukan sekitar 5,2 miliar anomali trafik internet di Indonesia sepanjang 2025, dan 93,78 persen di antaranya berkaitan dengan potensi malware. Angka ini belum berarti serangan berhasil, tetapi menunjukkan seberapa sering sistem yang terhubung ke internet disentuh pihak yang tidak dikenal.
Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, menyampaikan angka itu dalam acara Cruise Connect 2026 di Jakarta pada 8 Mei 2026. "Ada sekitar 5,2 miliar anomali trafik ya, di mana 93,78 persen adalah potensi malware, biasanya akan menjadi ransomware," ujarnya. Ia menjelaskan bahwa anomali trafik belum tentu serangan siber, tetapi jika dirata-ratakan terdapat sekitar 185 potensi serangan setiap detik di Indonesia.
Slamet juga mengakui keterbatasan pemantauan nasional. Kapasitas monitoring BSSN, katanya, belum mencapai 10 persen dari seluruh trafik internet di Indonesia, dan ia menargetkan 30 sampai 50 persen pada 2028 atau 2029. Artinya, angka 5,2 miliar kemungkinan hanya potret sebagian. Bagi perusahaan, kesimpulan praktisnya sederhana: jangan mengandalkan pemantauan pihak lain untuk tahu bahwa aplikasi Anda aman.
Ada satu data lain dari BSSN yang relevan bagi pengelola aplikasi. Slamet menyebut bahwa pada 2020 BSSN mengirim 1.078 notifikasi kepada institusi yang terindikasi mengalami potensi serangan, dan hanya sekitar 26 institusi yang merespons. Respons yang lambat membuat peluang memitigasi insiden mengecil. Pengujian terjadwal membantu karena celah ditemukan oleh pihak yang Anda minta, bukan oleh pihak yang menyerang lebih dulu.
Dari sisi biaya, laporan IBM Cost of a Data Breach 2026 mencatat rata-rata biaya kebocoran data di ASEAN mencapai US$4,12 juta, naik dari US$3,67 juta setahun sebelumnya. Temuan ASEAN berasal dari 26 organisasi di Singapura, Indonesia, Filipina, Malaysia, Thailand, dan Vietnam, bagian dari 602 organisasi dalam studi global. Sektor jasa keuangan mencatat biaya tertinggi, US$6,53 juta, disusul sektor industri US$5,99 juta.
Laporan yang sama menyebut organisasi yang berinvestasi pada pengujian keamanan ofensif, otomatisasi orkestrasi keamanan, dan pengelolaan siklus hidup kunci enkripsi melaporkan penurunan biaya kebocoran yang termasuk paling besar. Penyalahgunaan akun valid menjadi salah satu pintu masuk termahal di ASEAN dengan biaya rata-rata di atas US$4,5 juta. Kedua temuan ini sejalan dengan pekerjaan uji penetrasi, yang memang sering menguji kata sandi lemah dan akses berlebih.
Apa Kata UU PDP dan PP 33/2026 tentang Keamanan Aplikasi?
UU Nomor 27 Tahun 2022 mewajibkan pengendali data pribadi melindungi dan memastikan keamanan data yang diprosesnya, serta mencegah akses tidak sah dengan sistem keamanan yang andal, aman, dan bertanggung jawab. PP 33/2026 memerinci kewajiban itu, tetapi teks yang dibaca tidak menyebut istilah uji penetrasi.
Pasal 35 UU PDP mewajibkan pengendali data melakukan dua hal. Pertama, menyusun dan menerapkan langkah teknis operasional untuk melindungi data dari gangguan pemrosesan yang bertentangan dengan peraturan. Kedua, menentukan tingkat keamanan data dengan memperhatikan sifat dan risiko data yang dilindungi. Pasal 39 ayat (2) menyebut pencegahan akses tidak sah dilakukan "dengan menggunakan sistem keamanan terhadap Data Pribadi yang diproses dan/atau memproses Data Pribadi menggunakan sistem elektronik secara andal, aman, dan bertanggung jawab."
Peraturan Pemerintah Nomor 33 Tahun 2026 tentang pelaksanaan UU PDP ditetapkan di Jakarta pada 16 Juli 2026 dan dimuat dalam Lembaran Negara Tahun 2026 Nomor 88. Pasal 225 menyatakan peraturan ini berlaku setelah enam bulan sejak diundangkan, sehingga mulai berlaku pada 16 Januari 2027, sebagaimana juga dilaporkan Katadata. Bagi aplikasi yang memproses data pelanggan atau karyawan, tenggat itu bisa dipakai sebagai patokan jadwal pengujian.
Pasal 123 PP 33/2026 mengulang dua kewajiban Pasal 35 UU PDP, dan penjelasannya menyebut bahwa "keamanan" mencakup aspek kerahasiaan, ketersediaan, dan integritas data pribadi. Pasal 124 menambahkan bahwa langkah teknis dimulai dari tahap perencanaan sistem sampai penyelenggaraan pemrosesan, dan pengendali harus melakukan evaluasi risiko serta tindakan pencegahan untuk melindungi data secara berkala dan konsisten. Frasa terakhir inilah yang paling dekat dengan praktik pengujian rutin.
Jawaban jujurnya, tidak ada pasal yang kami temukan dalam teks PP 33/2026 yang secara harfiah mewajibkan uji penetrasi. Yang ada adalah kewajiban hasil, yaitu keamanan yang andal dan evaluasi risiko berkala. Uji penetrasi menjadi salah satu cara paling konkret untuk membuktikannya. Jika terjadi kegagalan pelindungan data, Pasal 46 UU PDP mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga, jadi laporan pengujian yang rapi membantu menunjukkan bahwa perusahaan sudah berupaya.
Satu catatan tambahan datang dari Alwy Herfian, CEO Widya Security, penyedia jasa keamanan siber di Yogyakarta, dalam siaran pers 17 September 2026. Ia menyebut bahwa selama Badan Pelindungan Data Pribadi belum terbentuk, itulah "waktu yang paling tepat untuk melakukan audit dan pembenahan secara mandiri." Pernyataan ini datang dari penyedia jasa, jadi perlakukan sebagai pandangan pelaku industri, bukan interpretasi resmi atas aturan.
Kapan Aplikasi Perusahaan Perlu Diuji?
Aplikasi perlu diuji sebelum go-live, setiap kali terjadi perubahan besar pada fitur atau arsitektur, ketika terhubung ke sistem atau layanan baru, secara berkala minimal setahun sekali untuk sistem penting, dan setelah insiden keamanan. Pemicu ini lebih berguna daripada jadwal kalender semata.
Titik pertama adalah sebelum go-live. Celah yang ditemukan pada tahap ini paling murah diperbaiki karena kode masih segar di kepala tim dan belum ada pengguna yang terdampak. Banyak perusahaan menaruh pengujian keamanan tepat sesudah UAT dan sebelum serah terima. Jika Anda sedang menyiapkan serah terima, baca juga Bagaimana UAT dan Serah Terima Aplikasi Vendor Dijalankan agar Tidak Jadi Sengketa? supaya hasil uji keamanan masuk dalam syarat serah terima.
Titik kedua adalah perubahan besar. Penambahan modul pembayaran, migrasi ke cloud, perubahan sistem login, atau penggantian kerangka kerja mengubah permukaan serangan. Pengujian ulang pada bagian yang berubah lebih ringan daripada pengujian penuh, dan sering cukup. Titik ketiga adalah integrasi baru, terutama ke layanan pihak ketiga dan AI. Laporan IBM 2026 mencatat 21 persen organisasi secara global mengalami insiden keamanan yang melibatkan model atau aplikasi AI milik mereka, naik dari 13 persen tahun sebelumnya, dan 92 persen dari yang terdampak tidak memiliki kontrol akses AI yang layak.
Titik keempat adalah berkala. Untuk sistem yang memproses data pribadi dalam jumlah besar atau terhubung ke internet, satu kali setahun adalah patokan yang umum dipakai, dengan catatan bahwa angka ini praktik industri dan bukan ketentuan hukum yang kami temukan. Sistem internal berisiko rendah bisa diuji lebih jarang. Putuskan frekuensi dengan memeriksa dua hal: seberapa sensitif data yang disimpan dan seberapa sering kode berubah.
Titik kelima adalah setelah insiden atau temuan audit. Pengujian setelah insiden bukan sekadar mencari pelaku, melainkan memastikan jalur yang sama tidak bisa dipakai lagi. Untuk perusahaan yang sedang membangun kemampuan pemantauan, Apa Itu Security Operation Center dan Kapan Perusahaan Perlu Membangunnya? menjelaskan pasangan alami dari pengujian, yaitu deteksi harian.
Ada pula waktu yang sebaiknya dihindari. Jangan menguji pada pekan penutupan buku, kampanye besar, atau saat sistem sedang tidak stabil, kecuali memang itu tujuannya. Pengujian pada sistem produksi sebaiknya dijadwalkan di jam sepi dan disertai kontak darurat di kedua pihak.
Jenis Uji dan Ruang Lingkup yang Perlu Diputuskan
Keputusan lingkup terdiri dari dua hal: seberapa banyak informasi yang diberikan kepada penguji, dan objek apa yang diuji. Pendekatan kotak hitam, abu-abu, dan putih mengatur pemberian informasi, sedangkan objek bisa berupa aplikasi web, API, aplikasi mobile, infrastruktur jaringan, konfigurasi cloud, atau kombinasinya.
Pada pendekatan kotak hitam, penguji hanya diberi alamat sistem, seperti penyerang dari luar. Pendekatan ini menilai apa yang bisa ditemukan tanpa bantuan, tetapi waktu pengujian banyak habis untuk pengintaian. Pada pendekatan kotak abu-abu, penguji diberi akun pengguna biasa dan dokumentasi dasar, sehingga waktu dipakai menguji hak akses dan logika bisnis. Pada pendekatan kotak putih, penguji menerima akses kode dan arsitektur, cocok untuk menemukan celah yang dalam.
Untuk kebanyakan aplikasi perusahaan, kotak abu-abu memberi hasil terbaik per rupiah, karena celah paling sering ada pada hak akses dan alur bisnis. Satu contoh nyata: pengguna cabang A bisa melihat pesanan cabang B hanya karena nomor pesanan ditebak. Celah seperti ini hanya ditemukan jika penguji memegang akun yang sah dan mencobanya.
Objek yang umum diuji adalah sebagai berikut.
Aplikasi web. Login, sesi, formulir, unggah berkas, dan kontrol akses, dengan OWASP Web Security Testing Guide sebagai rujukan.
API dan integrasi. Titik layanan yang dipakai aplikasi mobile atau sistem mitra, termasuk pembatasan laju permintaan dan otorisasi per objek.
Aplikasi mobile. Penyimpanan data di perangkat, komunikasi ke server, dan perlindungan terhadap modifikasi aplikasi.
Infrastruktur dan jaringan. Port terbuka, layanan usang, segmentasi jaringan, dan konfigurasi server.
Konfigurasi cloud. Penyimpanan berkas yang terbuka, peran akses yang terlalu luas, dan rahasia yang tersimpan di kode.
Faktor manusia. Uji rekayasa sosial seperti phishing, hanya jika disepakati tertulis dan dilindungi kebijakan SDM.
Tulis juga apa yang tidak diuji. Daftar pengecualian, misalnya sistem milik pihak ketiga yang tidak boleh disentuh atau serangan penolakan layanan yang berpotensi menjatuhkan produksi, melindungi kedua belah pihak. Lingkup yang kabur adalah sumber sengketa paling umum antara perusahaan dan penyedia jasa pengujian.
Perusahaan yang aplikasinya masih berupa sistem lama juga perlu menimbang urutan kerja. Menguji sistem yang akan segera dimodernisasi sering kurang efisien, kecuali sistem itu masih menyimpan data sensitif. Panduan Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia membahas cara menentukan urutan itu.
Tahapan Uji Penetrasi dari Kesepakatan sampai Uji Ulang
Proses yang sehat berjalan dalam enam langkah: izin dan lingkup tertulis, pemetaan sistem, pengujian celah, pelaporan, perbaikan oleh tim internal atau vendor, lalu uji ulang untuk memastikan celah benar-benar tertutup. Melewatkan uji ulang adalah kesalahan yang paling sering terjadi.
Langkah pertama adalah kesepakatan. Perusahaan dan penyedia menandatangani surat izin pengujian yang memuat sistem yang boleh diuji, rentang waktu, alamat IP penguji, kontak darurat, dan batasan teknik. Tanpa surat izin, kegiatan menguji sistem milik orang lain berisiko menjadi pelanggaran hukum, jadi pastikan pemilik sistem yang menandatangani, bukan hanya tim IT. Jika sistem berada di cloud pihak ketiga atau dikelola vendor lain, periksa pula kebijakan pengujian penyedia cloud itu.
Langkah kedua adalah pemetaan. Penguji mengidentifikasi halaman, API, peran pengguna, teknologi yang dipakai, dan jalur data. Di tahap ini penguji sering menemukan hal yang tidak ada dalam dokumentasi, seperti lingkungan uji lama yang masih menyala dan terbuka ke internet. Langkah ketiga adalah pengujian celah, di mana penguji memadukan alat otomatis dan pemeriksaan manual, lalu mencoba membuktikan dampak setiap celah dengan cara yang terkendali.
Langkah keempat adalah pelaporan. Temuan kritis seharusnya diberitahukan segera, tidak menunggu laporan akhir, karena celah yang bisa dipakai siapa saja tidak boleh dibiarkan berhari-hari. Langkah kelima adalah perbaikan. Tim pengembang menutup celah berdasarkan prioritas, dan setiap perbaikan perlu catatan perubahan agar bisa dilacak. Langkah keenam adalah uji ulang oleh penguji yang sama atau setara untuk memastikan perbaikan berhasil dan tidak membuka celah baru.
Gambar berikut merangkum alur, hal yang harus ada di laporan, dan tanda laporan yang kurang layak.
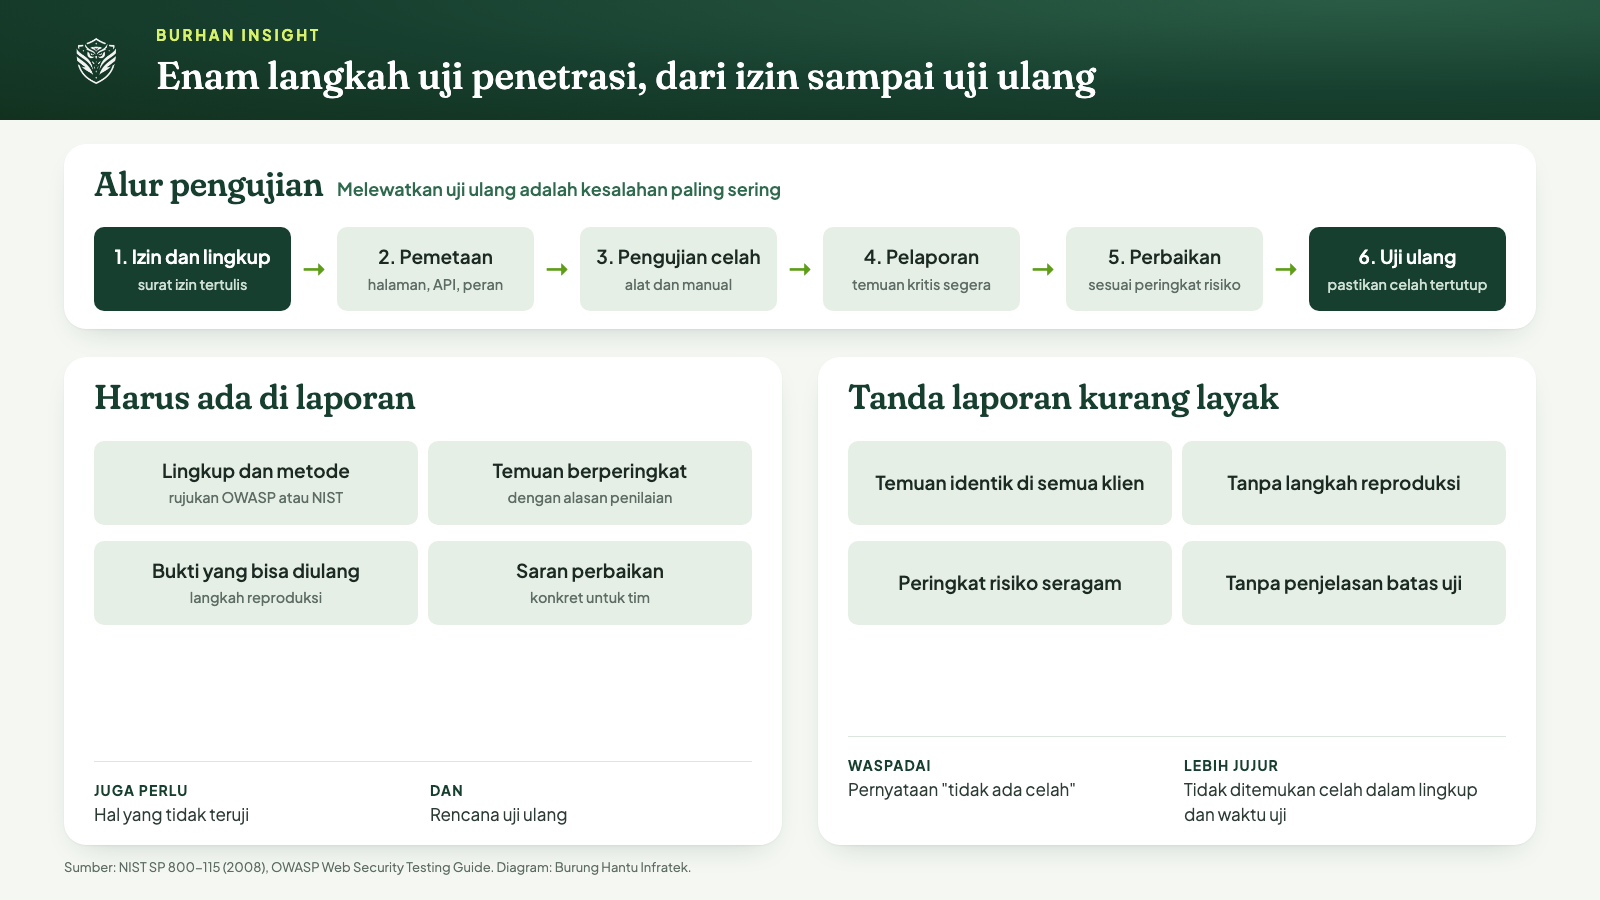
Diagram alur uji penetrasi dan isi laporan. Diolah Burung Hantu Infratek dari NIST SP 800-115 dan OWASP Web Security Testing Guide.
Waktu pengerjaan bergantung pada lingkup. Aplikasi dengan sedikit peran pengguna bisa selesai dalam hitungan hari kerja, sedangkan sistem besar dengan banyak integrasi membutuhkan lebih lama. Hindari penyedia yang menjanjikan hasil lengkap dalam waktu sangat singkat tanpa menanyakan lingkup. Pedoman NIST SP 800-115 menekankan perencanaan, analisis temuan, dan strategi mitigasi sebagai satu kesatuan, bukan sekadar pencarian celah.
Apa yang Harus Ada dalam Laporan Uji Penetrasi?
Laporan yang layak diterima memuat lingkup dan metode, ringkasan eksekutif dalam bahasa non-teknis, temuan yang diberi peringkat risiko, bukti dan langkah yang bisa diulang, saran perbaikan konkret, serta batas pengujian. Laporan yang hanya berisi tangkapan layar alat otomatis belum memenuhi standar itu.
Ringkasan eksekutif ditujukan kepada direksi dan manajer bisnis. Ia menjawab tiga hal: apa yang diuji, seberapa serius kondisi keamanannya, dan apa yang perlu diputuskan. Jika ringkasan ini terlalu teknis, manajemen tidak akan bertindak, sehingga celah tetap terbuka walau sudah ditemukan.
Berikut unsur yang sebaiknya Anda periksa pada laporan.
Lingkup dan metode. Sistem yang diuji, tanggal pengujian, pendekatan kotak hitam, abu-abu, atau putih, dan rujukan seperti OWASP Web Security Testing Guide atau NIST SP 800-115.
Temuan berperingkat. Tiap temuan memiliki tingkat risiko (misalnya kritis, tinggi, sedang, rendah) beserta alasan penilaian, bukan sekadar label warna.
Bukti yang bisa diulang. Langkah reproduksi, permintaan dan respons yang relevan, serta dampak yang berhasil dibuktikan.
Saran perbaikan. Tindakan konkret untuk tim pengembang, bukan nasihat umum seperti "tingkatkan keamanan".
Hal yang tidak teruji. Bagian yang tidak sempat diuji dan alasannya, supaya Anda tidak menganggap seluruh sistem sudah aman.
Rencana uji ulang. Cara dan waktu verifikasi perbaikan, termasuk apakah uji ulang termasuk dalam harga.
Waspadai tanda laporan yang kurang layak. Temuan yang identik di semua klien, tidak ada langkah reproduksi, peringkat risiko yang seragam, atau tidak ada penjelasan tentang batas pengujian menunjukkan pengerjaan yang dangkal. Laporan yang menyatakan "tidak ada celah" juga perlu ditanggapi hati-hati. Pernyataan yang jujur adalah "tidak ditemukan celah dalam lingkup dan waktu pengujian ini".
Terakhir, perlakukan laporan sebagai dokumen rahasia. Isinya adalah peta kelemahan sistem Anda, jadi batasi penerimanya, simpan terenkripsi, dan hapus salinan yang tidak perlu setelah perbaikan selesai. Laporan ini juga berguna sebagai bukti ketika Anda perlu menjelaskan kepada auditor, mitra, atau regulator bahwa perusahaan sudah mengevaluasi risiko secara berkala.
Cara Memilih Penyedia, Menyusun Kontrak, dan Menjaga Data
Pilih penyedia berdasarkan metodologi, contoh laporan tersanitasi, dan pengalaman pada jenis sistem yang serupa dengan milik Anda. Lalu tulis aturan main, perlindungan data, dan kewajiban uji ulang dalam kontrak. Harga termurah jarang sepadan jika laporan tidak bisa ditindaklanjuti.
Minta calon penyedia menunjukkan contoh laporan yang sudah dianonimkan, nama rujukan metodologi yang dipakai, dan kualifikasi penguji. Tanyakan juga siapa yang benar-benar mengerjakan. Beberapa penyedia menjual nama senior tetapi menugaskan penguji pemula. Meminta sesi singkat dengan penguji sebelum kontrak ditandatangani adalah cara cepat menilai kedalaman pemahamannya.
Dalam kontrak, tulis hal-hal berikut: lingkup dan pengecualian, jadwal, teknik yang dilarang, kontak darurat, kewajiban melaporkan temuan kritis segera, format laporan, jumlah putaran uji ulang, dan jaminan kerahasiaan. Komponen biaya biasanya dipengaruhi jumlah halaman dan peran pengguna, kedalaman pengujian, jumlah integrasi, dan apakah uji ulang termasuk. Minta rincian itu tertulis agar penawaran dari beberapa penyedia bisa dibandingkan setara.
Data pribadi menjadi isu tersendiri. Jika pengujian dilakukan pada lingkungan yang berisi data asli, penyedia berperan sebagai pihak yang terlibat dalam pemrosesan. Pasal 37 UU PDP mewajibkan pengendali melakukan pengawasan terhadap setiap pihak yang terlibat dalam pemrosesan data pribadi di bawah kendalinya. Pasal 127 PP 33/2026 menyebut pengendali harus memiliki kebijakan pemrosesan, perjanjian pemrosesan yang mengatur kewajiban dan tanggung jawab pelindungan data, serta kanal pelaporan bagi masyarakat.
Karena itu, pilihan teraman adalah menguji di lingkungan staging dengan data samaran. Jika harus menguji di produksi, batasi akses penguji pada data yang diperlukan, catat semua aktivitas, dan tulis kewajiban penghapusan data di kontrak. Panduan yang lebih rinci tentang klausul tersebut ada di Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?, sedangkan tuntutan keamanan terhadap vendor secara umum dibahas di Apa yang Perlu Dipenuhi Vendor IT soal Keamanan Siber Saat RUU KKS Dibahas DPR?
Setelah laporan diterima, tetapkan pemilik tiap temuan di tim Anda dan tenggat perbaikan berdasarkan peringkat risiko. Pengujian yang berhenti di laporan tidak mengurangi risiko sama sekali. Hubungkan juga hasilnya dengan infrastruktur yang lebih luas, yang dibahas dalam Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Pertanyaan yang Sering Diajukan
Apa bedanya vulnerability assessment dan penetration test?
Vulnerability assessment memindai dan mendaftar kemungkinan celah, biasanya dengan alat otomatis. Penetration test mencoba mengeksploitasi celah itu secara terkendali oleh penguji manusia untuk membuktikan dampaknya. Keduanya saling melengkapi: pemindaian dijalankan rutin dan murah, sedangkan uji penetrasi dilakukan pada momen berisiko.
Apakah uji penetrasi diwajibkan oleh UU PDP atau PP 33/2026?
Dalam teks yang dibaca untuk artikel ini, istilah uji penetrasi tidak disebut. Kedua aturan mewajibkan keamanan data yang andal serta evaluasi risiko berkala. Uji penetrasi adalah salah satu cara membuktikan kewajiban tersebut. PP 33/2026 berlaku mulai 16 Januari 2027.
Seberapa sering aplikasi perusahaan perlu diuji penetrasi?
Untuk sistem penting yang terhubung ke internet atau memproses data pribadi, praktik umum adalah sekali setahun, ditambah pengujian saat ada perubahan besar atau integrasi baru. Angka ini praktik industri, bukan ketentuan hukum. Sistem berisiko rendah boleh diuji lebih jarang.
Apakah aman menguji sistem yang sedang berjalan di produksi?
Bisa, asalkan lingkup, jam pengujian, teknik yang dilarang, dan kontak darurat disepakati tertulis. Pilihan yang lebih aman adalah lingkungan staging dengan data samaran. Jika produksi harus diuji, batasi akses penguji dan catat seluruh aktivitasnya.
Kesimpulan
Uji penetrasi bukan ritual tahunan yang selesai ketika laporan diterima. Nilainya muncul ketika pengujian dipicu oleh perubahan nyata, dikerjakan dengan lingkup tertulis, dan hasilnya dipakai untuk memperbaiki lalu diuji ulang. Data BSSN dan IBM menunjukkan ancaman dan biaya yang terus naik, sedangkan UU PDP dan PP 33/2026 menuntut keamanan yang andal serta evaluasi risiko berkala.
Langkah berikutnya bisa dimulai minggu ini. Daftarkan aplikasi yang memproses data pribadi atau terhubung ke internet, tandai yang belum pernah diuji pihak luar, lalu minta penawaran dengan lingkup, jadwal, dan uji ulang yang tertulis. Targetkan pengujian aplikasi terpenting selesai sebelum 16 Januari 2027, ketika PP 33/2026 mulai berlaku.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] BSSN Ungkap 5,2 Miliar Anomali Trafik Internet, Mayoritas Berpotensi Jadi Ransomware - Infobank News
[2] IBM: ASEAN data breach costs hit record US$4.12 million as AI attacks rise - CRN Asia
[3] Cost of a Data Breach Report 2026 - IBM
[4] Undang-undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[6] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata
[7] SP 800-115, Technical Guide to Information Security Testing and Assessment - NIST CSRC