
Siapa Pemilik Kode Sumber Aplikasi Pesanan dan Perlukah Perusahaan Meminta Escrow?
Kode sumber adalah rancang bangun sebuah aplikasi dalam bentuk yang bisa dibaca dan diubah manusia, sehingga siapa yang memegangnya menentukan siapa yang bisa memperbaiki aplikasi itu kelak. Sederhananya, membayar vendor untuk membuat aplikasi belum otomatis membuat perusahaan Anda memiliki kodenya. Tulisan ini membahas pemilik hak cipta aplikasi pesanan, perbedaan hak cipta dan lisensi, cara kerja escrow, kapan escrow diperlukan, isi serah terima yang layak pakai, dampak PP 33/2026, klausul pemicu rilis, hingga daftar periksa sebelum kontrak ditandatangani.
TLDR
Siapa Pemilik Hak Cipta atas Aplikasi yang Dibuat Vendor Berdasarkan Pesanan?
Pasal 36 UU 28/2014 menyebut pembuat ciptaan sebagai pemegang hak cipta kecuali diperjanjikan lain, jadi kepemilikan wajib dituliskan di kontrak.
Apa Bedanya Hak Cipta, Lisensi Pakai, dan Penyerahan Kode Sumber?
Hak cipta menentukan siapa pemilik, lisensi menentukan hak pakai, dan penyerahan kode menentukan siapa yang secara teknis bisa memelihara aplikasi.
Apa Itu Source Code Escrow dan Bagaimana Cara Kerjanya?
Escrow menitipkan salinan kode sumber ke pihak ketiga netral yang melepasnya ke perusahaan hanya saat pemicu dalam kontrak terjadi.
Kapan Escrow Diperlukan dan Kapan Cukup dengan Klausul Serah Kode?
Escrow paling berguna untuk perangkat lunak berlisensi, sedangkan aplikasi pesanan yang dimiliki penuh lebih tepat dilindungi klausul serah kode.
Apa Saja yang Harus Ikut Diserahkan agar Kode Sumber Benar-Benar Bisa Dipakai?
Kode saja tidak cukup, perusahaan juga perlu dokumentasi, instruksi build, daftar dependensi, dan akses ke lingkungan yang menjalankan aplikasi.
Bagaimana PP 33/2026 Mengubah Cara Menulis Klausul Akses Data dan Kode?
PP 33/2026 mewajibkan perjanjian prosesor data pribadi memuat pengawasan dan audit, sehingga klausul akses vendor harus selaras dengan aturan itu.
Pemicu Rilis dan Klausul Kontrak Apa yang Perlu Disepakati dengan Vendor?
Pemicu rilis, frekuensi pembaruan titipan, uji verifikasi, dan pembagian biaya harus ditulis eksplisit agar tidak menjadi sengketa di hari yang paling genting.
Bagaimana Perusahaan dan BUMN Menyusun Daftar Periksa Sebelum Menandatangani Kontrak?
Daftar periksa ringkas yang memetakan kepemilikan, serah kode, escrow, data pribadi, dan jalur keluar membuat negosiasi lebih terarah dan hasilnya bisa diaudit.
Kesimpulan
Kepemilikan dan akses ke kode sumber adalah keputusan kontrak sejak awal proyek, bukan urusan yang diselesaikan setelah hubungan dengan vendor memburuk.
Banyak perusahaan baru bertanya soal kode sumber ketika vendor sulit dihubungi, harga pemeliharaan naik tajam, atau tim vendor yang paham sistem sudah pindah ke proyek lain. Pada titik itu aplikasi sudah berjalan, data sudah menumpuk, dan seluruh operasi bergantung pada sistem yang kodenya tidak bisa dibuka siapa pun selain vendor. Pertanyaan yang tadinya terdengar teknis berubah menjadi pertanyaan bisnis yang mahal.
Artikel ini ditulis untuk manajer pengadaan, manajer IT, dan direktur operasional yang akan memesan atau sedang memelihara aplikasi buatan vendor. Kami menyusunnya dari bunyi pasal undang-undang, analisis hukum atas peraturan pelaksana terbaru, dan panduan praktik escrow dari penyedia layanan escrow internasional. Tujuannya sederhana, yaitu membantu Anda memutuskan sebelum kontrak ditandatangani siapa yang boleh memegang kode, dalam kondisi apa, dan dengan bukti apa.
Siapa Pemilik Hak Cipta atas Aplikasi yang Dibuat Vendor Berdasarkan Pesanan?
Menurut Pasal 36 UU 28/2014 tentang Hak Cipta, pemegang hak cipta atas ciptaan yang dibuat berdasarkan pesanan adalah pihak yang membuat ciptaan, kecuali diperjanjikan lain. Artinya vendor menjadi pemegang hak cipta secara bawaan, dan perusahaan pemesan hanya memilikinya bila kontrak menyatakan demikian.
Bunyi pasalnya tegas: "Kecuali diperjanjikan lain, Pencipta dan Pemegang Hak Cipta atas Ciptaan yang dibuat dalam hubungan kerja atau berdasarkan pesanan yaitu pihak yang membuat Ciptaan." Kalimat itu terdapat dalam UU Nomor 28 Tahun 2014 yang ditetapkan pada 16 Oktober 2014 dan tercatat sebagai Lembaran Negara 2014 Nomor 266. Frasa kuncinya adalah "kecuali diperjanjikan lain", karena seluruh ruang negosiasi perusahaan berada di sana.
Program komputer termasuk ciptaan yang dilindungi. Pasal 1 butir 9 UU yang sama mendefinisikannya sebagai seperangkat instruksi yang diekspresikan dalam bentuk bahasa, kode, skema, atau bentuk apa pun yang ditujukan agar komputer bekerja melakukan fungsi tertentu. Dengan definisi itu, kode sumber yang ditulis tim vendor untuk Anda jelas masuk cakupan hak cipta, dan prinsip Pasal 36 berlaku penuh.
Banyak perusahaan keliru menganggap bahwa pembayaran lunas sama dengan kepemilikan. Faktur yang lunas hanya membuktikan bahwa Anda sudah membayar jasa pembuatan, bukan bahwa hak cipta berpindah. Tanpa klausul pengalihan, vendor tetap pemegang hak cipta, dan Anda bisa saja hanya memegang izin pakai yang cakupan dan jangka waktunya tidak jelas karena tidak pernah dituliskan.
Konsekuensi praktisnya terasa pada tiga kondisi. Pertama, ketika Anda ingin vendor lain memelihara aplikasi, vendor awal bisa keberatan karena menganggap kodenya miliknya. Kedua, ketika Anda ingin mengembangkan fitur baru sendiri, ada pertanyaan apakah Anda berhak membuat turunan dari kode itu. Ketiga, ketika Anda menjual atau menggabungkan unit usaha, aset perangkat lunak yang tidak jelas kepemilikannya akan mengurangi nilai dan memperlambat uji tuntas.
Jalan keluarnya ada di kontrak. Ada dua pola yang lazim. Pola pertama, hak cipta dialihkan penuh kepada perusahaan pemesan setelah pembayaran tahap tertentu, dengan vendor mempertahankan hak memakai komponen umum miliknya. Pola kedua, hak cipta tetap pada vendor, tetapi perusahaan menerima lisensi tidak eksklusif yang luas, tidak dapat dicabut, dan mencakup hak memodifikasi serta menyerahkan pemeliharaan kepada pihak lain. Keduanya sah, asalkan tertulis.
Perlu dicatat bahwa artikel ini bukan nasihat hukum. Bunyi pasal yang kami kutip adalah titik awal diskusi dengan penasihat hukum perusahaan Anda, terutama untuk aplikasi yang menyangkut layanan publik, data pelanggan, atau proses bisnis inti yang tidak boleh berhenti.
Apa Bedanya Hak Cipta, Lisensi Pakai, dan Penyerahan Kode Sumber?
Hak cipta menjawab siapa pemilik ciptaan, lisensi menjawab apa yang boleh dilakukan pemakai, dan penyerahan kode sumber menjawab siapa yang secara teknis memegang bahan untuk memelihara aplikasi. Ketiganya bisa terpisah, sehingga kontrak yang kuat di satu aspek belum tentu aman di aspek lain.
Contoh paling umum adalah perusahaan yang memegang lisensi pakai tetapi tidak memegang kode. Aplikasi berjalan, pengguna puas, dan tidak ada sengketa kepemilikan. Namun ketika vendor berhenti beroperasi, perusahaan memiliki izin memakai aplikasi tanpa kemampuan memperbaiki bug, menambal celah keamanan, atau menyesuaikan sistem dengan regulasi baru, karena yang dikirim ke server hanyalah hasil kompilasi.
Kebalikannya juga terjadi. Perusahaan menerima arsip kode sumber saat serah terima, tetapi kontrak tidak menyebut hak memodifikasi atau memberikannya kepada vendor lain. Secara teknis kode ada di tangan Anda, namun secara hukum penggunaannya abu-abu. Karena itu pemeriksaan kontrak sebaiknya memakai tiga pertanyaan terpisah, yaitu siapa pemilik hak cipta, apa isi lisensinya, dan apa saja yang diserahkan secara fisik.
Pasal 45 ayat (1) UU 28/2014 memberi pegangan tambahan bagi pengguna yang sah. Pasal itu menyatakan bahwa penggandaan sebanyak 1 salinan atau adaptasi program komputer oleh pengguna yang sah dapat dilakukan tanpa izin pencipta atau pemegang hak cipta bila dipakai untuk penelitian dan pengembangan program tersebut, serta untuk arsip atau cadangan guna mencegah kehilangan, kerusakan, atau tidak dapat dioperasikan. Ayat (3) menambahkan bahwa salinan itu harus dimusnahkan ketika penggunaan program berakhir.
Ketentuan itu melindungi hak membuat cadangan, tetapi tidak memberi hak atas kode sumber. Pengguna yang sah berhak mencadangkan program yang ia peroleh, sedangkan kode sumber yang tidak pernah diserahkan tentu tidak termasuk apa pun yang bisa digandakan. Di sinilah escrow dan klausul serah kode mengisi celah yang tidak ditutup oleh undang-undang.
Ringkasnya, perusahaan perlu tiga lapis perlindungan. Lapis hukum berupa kepastian pemilik atau lisensi yang luas, lapis teknis berupa kode dan dokumentasi yang benar-benar tersedia, dan lapis operasional berupa mekanisme akses ketika keadaan darurat terjadi. Kehilangan salah satunya akan menyisakan risiko yang baru terlihat saat vendor sudah tidak bisa dihubungi.
Apa Itu Source Code Escrow dan Bagaimana Cara Kerjanya?
Source code escrow adalah penitipan salinan kode sumber aplikasi kepada pihak ketiga netral yang terikat kontrak. Bila terjadi kondisi pemicu, misalnya vendor bangkrut, pihak ketiga melepas salinan kode terbaru dan dokumentasi teknisnya kepada perusahaan agar aplikasi tetap bisa dipelihara.
Penyedia layanan escrow Escrow Sure menjelaskan bahwa dalam kejadian yang memenuhi syarat rilis, mereka melepas salinan kode sumber dan dokumentasi teknis yang paling baru disetor kepada pengguna akhir. Layanan itu mereka klaim berlaku untuk perangkat lunak yang dipasang di server sendiri maupun yang diakses lewat cloud atau SaaS. Karena penjelasan ini datang dari penyedia jasa, bacalah sebagai deskripsi cara kerja, bukan sebagai bukti manfaat.
Alurnya terdiri dari tiga langkah. Langkah pertama, para pihak menyepakati perjanjian tiga pihak yang mengatur siapa penyetor, siapa penerima manfaat, dan apa saja pemicu rilis. Langkah kedua, vendor menyetor kode terenkripsi, bisa lewat SFTP atau disalin langsung dari repositori Git. Langkah ketiga, agen escrow melakukan uji verifikasi untuk memastikan setoran lengkap dan benar-benar sesuai dengan aplikasi yang berjalan.
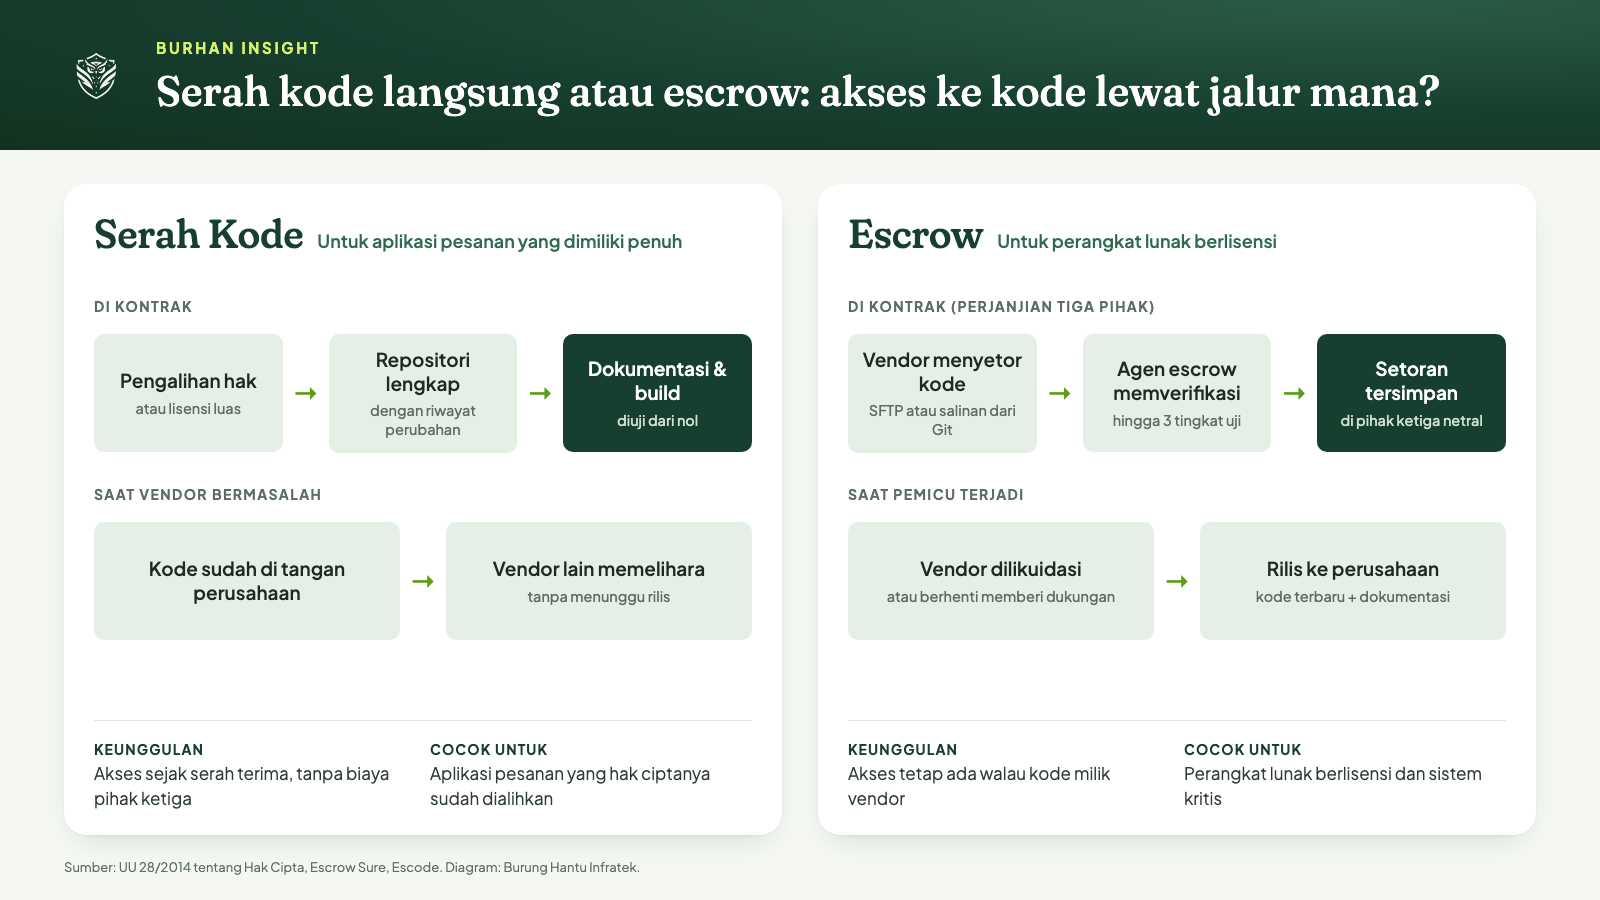
Diagram perbandingan jalur serah kode langsung dan escrow. Diolah Burung Hantu Infratek dari UU 28/2014, Escrow Sure, dan Escode.
Uji verifikasi inilah yang membedakan escrow bermutu dari sekadar menitipkan arsip. Escrow Sure menawarkan hingga 3 tingkat verifikasi. Tingkat 1 memastikan setoran ada, bisa dibaca, dan berisi materi yang dideklarasikan vendor. Tingkat 2 membandingkan setoran dengan perangkat lunak produksi untuk menemukan komponen yang hilang. Tingkat 3 menguji bahwa kode benar-benar bisa dikompilasi, dibangun ulang, dan dijalankan, lalu mendokumentasikan proses build-nya.
Tanpa verifikasi, risiko terbesarnya adalah setoran yang usang atau tidak lengkap. Vendor bisa menyetor kode versi lama, melewatkan modul tertentu, atau tidak menyertakan pustaka yang dibutuhkan. Perusahaan baru menyadarinya ketika kode dibuka di saat darurat dan tidak bisa dibangun menjadi aplikasi yang jalan. Karena itu pemilihan tingkat verifikasi sebaiknya mengikuti seberapa kritis aplikasi tersebut bagi operasi.
Escrow juga bukan jaminan bahwa aplikasi otomatis hidup kembali. Kode yang dirilis tetap perlu tim yang sanggup membacanya, lingkungan untuk menjalankannya, dan waktu untuk memahami arsitekturnya. Escrow memberi perusahaan kesempatan bertindak, sedangkan kesiapan tim internal atau vendor pengganti tetap menjadi pekerjaan perusahaan sendiri.
Kapan Escrow Diperlukan dan Kapan Cukup dengan Klausul Serah Kode?
Escrow paling relevan untuk perangkat lunak yang Anda lisensi dari vendor dan kodenya tetap menjadi milik vendor. Untuk aplikasi pesanan yang hak ciptanya sudah dialihkan kepada perusahaan, perlindungan yang lebih kuat adalah klausul kepemilikan dan serah terima repositori lengkap.
Perbedaan itu penting karena fungsinya lain. Pada perangkat lunak berlisensi, perusahaan tidak pernah memegang kode, sehingga escrow menjadi satu-satunya jalan untuk mengaksesnya saat vendor gagal. Pada aplikasi pesanan yang dimiliki penuh, kode seharusnya sudah ada di tangan perusahaan sejak serah terima, sehingga menitipkannya lagi ke pihak ketiga hanya menambah biaya tanpa menambah akses.
Ada kondisi di tengah yang sering muncul, yaitu aplikasi yang dibangun di atas platform atau kerangka kerja milik vendor. Perusahaan memiliki kode khusus pesanannya, tetapi inti platform tetap milik vendor dan hanya dilisensikan. Untuk kasus ini kombinasi bekerja paling baik, yaitu kepemilikan kode khusus dengan serah repositori, ditambah escrow untuk komponen platform yang tidak diserahkan.
Pertimbangkan escrow bila aplikasi memenuhi kriteria berikut.
Aplikasi menopang proses inti. Bila berhentinya sistem langsung menghentikan layanan ke pelanggan atau warga, biaya kegagalan vendor jauh melampaui biaya escrow.
Vendor adalah satu-satunya pihak yang paham kodenya. Ketergantungan pada satu perusahaan kecil menaikkan kemungkinan gangguan akibat likuidasi, akuisisi, atau perubahan strategi vendor.
Kode tidak diserahkan. Model lisensi, platform milik vendor, atau komponen berpemilik membuat repositori tidak mungkin dipindahkan sepenuhnya.
Masa pakai aplikasi panjang. Semakin lama aplikasi dipakai, semakin besar peluang vendor berubah kondisi dalam masa pakai itu.
Untuk aplikasi sederhana yang mudah diganti, escrow cenderung berlebihan. Klausul serah kode, dokumentasi memadai, dan jalur keluar yang jelas biasanya sudah cukup. Prinsipnya, besarkan perlindungan sesuai dampak kegagalan, bukan sesuai kecanggihan istilah yang dipakai dalam penawaran.
Dalam pencarian kami untuk artikel ini, kami tidak menemukan peraturan Indonesia yang mewajibkan escrow kode sumber untuk perusahaan swasta maupun BUMN. Escrow tetap berupa pilihan kontraktual. Perusahaan yang tunduk pada tata kelola internal ketat atau persyaratan audit sebaiknya menanyakan kebijakan internalnya sendiri sebelum memutuskan.
Apa Saja yang Harus Ikut Diserahkan agar Kode Sumber Benar-Benar Bisa Dipakai?
Kode sumber yang berguna terdiri dari lebih banyak hal daripada folder berisi file program. Perusahaan perlu memastikan dokumentasi, instruksi build, daftar dependensi, skrip penerapan, dan akses ke lingkungan penerapan ikut diserahkan, sebab tanpa semuanya aplikasi sulit dibangun ulang oleh pihak lain.
Panduan pencegahan vendor lock-in dari Escode, penyedia escrow, menggambarkan sumber masalahnya sebagai sistem berpemilik, kode khusus, dan format data tertutup yang sulit dipindahkan. Mereka menekankan bahwa mengamankan aset seperti kode sumber dan kredensial akses lewat agen independen menjaga kontrol perusahaan, bahkan ketika vendor tidak lagi sanggup memberi dukungan. Poin ini relevan juga untuk serah kode langsung tanpa escrow.
Daftar minimal yang layak diminta dalam kontrak mencakup beberapa komponen. Komponen pertama adalah repositori kode lengkap beserta riwayat perubahannya, bukan arsip tunggal hasil kompresi. Riwayat perubahan membantu tim baru memahami alasan di balik keputusan teknis. Komponen kedua adalah dokumentasi arsitektur, skema basis data, dan daftar integrasi dengan sistem lain, supaya pihak yang meneruskan tidak perlu menebak hubungan antarmodul.
Komponen ketiga adalah instruksi build dan penerapan yang pernah diuji. Instruksi yang tidak pernah dijalankan oleh orang lain biasanya memuat langkah yang hilang. Cara paling jujur untuk mengujinya adalah meminta pihak independen atau tim internal membangun aplikasi dari nol memakai dokumen itu, lalu mencatat setiap hambatan. Escrow tingkat 3 versi Escrow Sure pada dasarnya melakukan hal serupa, yaitu menguji kompilasi dan rebuild.
Komponen keempat adalah daftar dependensi dan lisensinya. Aplikasi modern memakai banyak pustaka pihak ketiga, dan beberapa di antaranya punya syarat lisensi yang memengaruhi apa yang boleh Anda lakukan terhadap hasil akhirnya. Daftar ini juga mempercepat penambalan ketika celah keamanan ditemukan pada salah satu pustaka. Komponen kelima adalah kredensial dan akses ke lingkungan server, repositori, pipeline otomatis, serta domain, dengan mekanisme serah yang aman dan bisa diaudit.
Terakhir, minta pelatihan atau sesi transfer pengetahuan terjadwal. Dokumen terbaik pun tidak menggantikan penjelasan langsung tentang bagian aplikasi yang rumit. Seluruh item ini sebaiknya menjadi bagian dari kriteria penerimaan pekerjaan, sejalan dengan pembahasan kami tentang UAT dan serah terima aplikasi vendor, sehingga pembayaran tahap akhir terikat pada kelengkapan serah terima.
Bagaimana PP 33/2026 Mengubah Cara Menulis Klausul Akses Data dan Kode?
PP 33/2026 menetapkan bahwa perjanjian pengendali dengan prosesor data pribadi memuat cakupan pemrosesan, hak dan kewajiban para pihak, serta mekanisme pengawasan dan audit. Klausul akses vendor ke data dan sistem, termasuk akses ke kode yang memuat data, perlu disusun selaras dengan ketentuan itu.
Menurut analisis hukum Veritask, pemerintah menetapkan Peraturan Pemerintah Nomor 33 Tahun 2026 pada 16 Juli 2026 sebagai peraturan pelaksana UU 27/2022 tentang Pelindungan Data Pribadi. Peraturan itu baru berlaku pada 16 Januari 2027, enam bulan setelah diundangkan. Bagi perusahaan yang sedang menyusun atau memperpanjang kontrak vendor, jeda enam bulan itu adalah jendela untuk menyesuaikan klausul.
Merujuk Pasal 13 sampai 16, pengendali data pribadi dapat menunjuk prosesor berdasarkan perjanjian yang paling sedikit mengatur cakupan dan cara pemrosesan, jenis dan tujuan pemrosesan, kategori subjek data pribadi, jangka waktu pemrosesan, hak dan kewajiban para pihak, serta mekanisme pengawasan dan audit. Pemrosesan oleh prosesor tetap menjadi tanggung jawab pengendali, dan prosesor yang melibatkan prosesor lain harus lebih dulu memperoleh persetujuan tertulis pengendali.
Implikasinya untuk topik kode sumber ada pada tiga titik. Pertama, bila vendor memegang kode sekaligus mengelola aplikasi yang memproses data pribadi, perusahaan berstatus pengendali dan vendor berstatus prosesor, sehingga kontrak harus memuat hak audit. Kedua, bila kode dititipkan ke agen escrow atau pihak lain, perlu dipastikan setoran tidak memuat data pribadi sungguhan, misalnya berkas konfigurasi berisi basis data produksi. Ketiga, vendor yang memakai subkontraktor untuk memelihara kode wajib memperoleh persetujuan tertulis lebih dulu.
PP yang sama menyebut kewajiban prosesor melaporkan kegagalan pelindungan data kepada pengendali pada kesempatan pertama, serta kewajiban penunjukan petugas pelindungan data pribadi pada kasus tertentu sesuai Pasal 142 sampai 147. Untuk kontrak jangka panjang, kewajiban pelaporan ini perlu dipetakan ke klausul SLA agar waktu respons vendor tercatat jelas. Pembahasan lebih rinci ada di tulisan kami tentang isi kontrak vendor IT setelah PP 33/2026.
Perlu diingat bahwa lembaga pengawas pelindungan data pribadi yang menjadi rujukan banyak ketentuan itu belum terbentuk menurut sejumlah ulasan media. Perusahaan sebaiknya tidak menunggu lembaga tersebut, karena kewajiban dalam kontrak dan tanggung jawab perdata terhadap subjek data sudah bisa menjadi risiko lebih dulu.
Pemicu Rilis dan Klausul Kontrak Apa yang Perlu Disepakati dengan Vendor?
Klausul escrow dan serah kode yang matang menyebut pemicu rilis secara spesifik, frekuensi pembaruan setoran, tingkat verifikasi, siapa menanggung biaya, dan apa yang terjadi pada kode setelah rilis. Ketidakjelasan pada salah satunya sering menjadi sumber sengketa ketika keadaan sudah mendesak.
Escrow Sure menyebut sejumlah risiko yang lazim dijadikan dasar pemicu, antara lain vendor berhenti beroperasi, vendor dilikuidasi, vendor melanggar kewajiban lisensi, dan vendor diakuisisi pesaing perusahaan pemesan. Dari daftar itu perusahaan bisa menyusun pemicu yang sesuai profil risikonya. Untuk BUMN, pemicu perubahan kendali vendor kepada pihak asing atau pesaing patut dipertimbangkan secara khusus.
Daftar klausul yang perlu dirundingkan dapat dibagi menjadi beberapa kelompok. Kelompok pertama adalah pemicu: kepailitan atau penundaan kewajiban pembayaran utang, penghentian dukungan, pelanggaran material atas SLA yang tidak diperbaiki dalam batas waktu tertentu, dan perubahan kendali. Tulis definisi terukur, misalnya jumlah hari tanpa dukungan, supaya tidak ada ruang tafsir ketika pemicu dinyatakan terjadi.
Kelompok kedua adalah pembaruan setoran. Kode yang disetor sekali di awal proyek akan cepat usang. Kontrak sebaiknya mewajibkan vendor memperbarui setoran setiap rilis besar atau pada jadwal tetap, dengan bukti pembaruan yang dilaporkan ke perusahaan. Kelompok ketiga adalah verifikasi: tingkat uji, siapa yang membiayai, dan konsekuensi bila hasil uji menunjukkan setoran tidak lengkap, termasuk kewajiban vendor memperbaikinya dalam jangka waktu yang disepakati.
Kelompok keempat adalah lingkup penggunaan setelah rilis. Tanyakan apakah kode boleh dipakai hanya untuk pemeliharaan atau juga untuk pengembangan, apakah boleh dibagikan kepada vendor pengganti, dan apakah ada kewajiban kerahasiaan yang tetap berlaku. Kelompok kelima adalah hubungan dengan klausul lain, terutama SLA dan kontrak pemeliharaan setelah go-live, karena pelanggaran SLA yang berulang sering menjadi pemicu paling realistis.
Terakhir, jangan lupakan mekanisme sengketa. Bila vendor menolak bahwa pemicu telah terjadi, perusahaan membutuhkan jalur cepat, misalnya keputusan sementara oleh pihak independen, supaya rilis tidak tertahan berbulan-bulan. Aplikasi yang tidak bisa dipelihara selama proses sengketa tetap merugikan operasi, apa pun putusan akhirnya.
Bagaimana Perusahaan dan BUMN Menyusun Daftar Periksa Sebelum Menandatangani Kontrak?
Daftar periksa praktis memetakan lima hal sebelum tanda tangan: siapa pemilik hak cipta, apa isi lisensi, apa yang diserahkan secara fisik, apakah escrow diperlukan, dan bagaimana jalur keluar bila hubungan berakhir. Dengan daftar ini tim pengadaan, hukum, dan IT berbicara dengan bahasa yang sama.
Langkah pertama adalah memetakan kritikalitas aplikasi. Aplikasi yang menopang layanan inti dan sulit diganti pantas mendapat perlindungan berlapis, sedangkan aplikasi pendukung yang bisa digantikan dalam hitungan minggu cukup dengan klausul serah kode. Pemetaan ini menghemat biaya karena escrow dan verifikasi tingkat tinggi hanya dipasang di tempat yang benar-benar membutuhkannya.
Langkah kedua adalah menetapkan posisi kepemilikan sebelum meminta penawaran. Bila perusahaan ingin memiliki hak cipta, tuliskan itu dalam dokumen permintaan penawaran supaya vendor memasukkannya ke dalam harga. Menambahkan tuntutan kepemilikan setelah negosiasi harga hampir selalu berujung pada kenaikan biaya mendadak atau penolakan. Pembahasan membeli software siap pakai atau membangun sendiri membantu menentukan posisi awal ini.
Langkah ketiga adalah menyusun jalur keluar, yaitu rencana apa yang terjadi pada kode, data, dan akses bila kontrak berakhir normal maupun dihentikan lebih awal. Escode menyarankan perusahaan berasumsi bahwa suatu hari mereka akan berpisah dengan vendor, lalu menyiapkan strategi keluar yang terdokumentasi dan diuji sejak awal. Pertanyaan yang perlu dijawab vendor mencakup interoperabilitas, portabilitas, dan jangka waktu penyelesaian perjanjian.
Langkah keempat adalah menyelaraskan dengan ketentuan data pribadi, sebagaimana dibahas pada bagian sebelumnya. Langkah kelima adalah menunjuk pemilik internal untuk setiap klausul, misalnya tim hukum untuk kepemilikan, tim IT untuk uji setoran, dan tim pengadaan untuk pembayaran terkait serah terima. Klausul tanpa pemilik cenderung terlupakan sampai hari ketika dibutuhkan.
Langkah keenam adalah menjadwalkan peninjauan berkala. Setiap tahun, uji apakah setoran masih sesuai dengan versi produksi, apakah dokumentasi terbarui, dan apakah pemicu rilis masih relevan dengan kondisi vendor. Pembahasan tentang modernisasi aplikasi untuk perusahaan dan BUMN menunjukkan bahwa aplikasi lama yang kodenya tidak terpelihara menjadi salah satu penghambat terbesar transformasi.
Pertanyaan yang Sering Diajukan
Apakah perusahaan otomatis memiliki kode sumber aplikasi yang dibayar ke vendor?
Tidak otomatis. Pasal 36 UU 28/2014 menetapkan pembuat ciptaan sebagai pemegang hak cipta atas ciptaan pesanan, kecuali diperjanjikan lain. Perusahaan baru memiliki hak cipta atau hak modifikasi bila kontrak menuliskan pengalihan hak atau lisensi yang luas, dan kode sumbernya benar-benar diserahkan.
Apa itu source code escrow?
Source code escrow adalah penitipan salinan kode sumber kepada pihak ketiga netral di bawah perjanjian tiga pihak. Salinan itu hanya dirilis kepada perusahaan bila pemicu dalam kontrak terjadi, misalnya vendor dilikuidasi atau berhenti memberi dukungan, sehingga perusahaan tetap dapat memelihara aplikasinya.
Apakah escrow kode sumber wajib di Indonesia?
Dalam pencarian untuk artikel ini kami tidak menemukan peraturan yang mewajibkannya. Escrow berupa pilihan kontraktual yang paling relevan untuk perangkat lunak berlisensi dan sistem kritis. Perusahaan yang punya kebijakan tata kelola internal atau persyaratan audit khusus sebaiknya memastikan ketentuan sektornya dengan penasihat hukum.
Apa yang membuat penyerahan kode sumber benar-benar bisa dipakai?
Kode yang bisa dipakai disertai riwayat repositori, dokumentasi arsitektur dan basis data, instruksi build yang pernah diuji, daftar dependensi, serta akses ke lingkungan penerapan. Uji terbaiknya adalah membangun aplikasi dari nol memakai dokumen tersebut dan mencatat setiap langkah yang ternyata hilang.
Kesimpulan
Pertanyaan tentang siapa pemilik dan pemegang kode sumber bukan urusan teknis yang bisa ditunda. UU 28/2014 menempatkan vendor sebagai pemegang hak cipta atas aplikasi pesanan kecuali kontrak mengatur lain, sehingga perusahaan yang diam pada saat negosiasi sebenarnya sudah memilih posisi paling lemah. Kepemilikan atau lisensi yang luas, serah repositori lengkap, dan jalur keluar yang tertulis adalah tiga fondasi yang perlu ada sebelum kontrak ditandatangani.
Escrow berguna sebagai lapisan tambahan untuk sistem kritis dan perangkat lunak berlisensi, selama setorannya diverifikasi dan pemicunya terukur. Dengan PP 33/2026 yang berlaku pada 16 Januari 2027, perusahaan juga punya alasan baru untuk merapikan klausul akses, audit, dan pelaporan kegagalan data bersama vendor. Langkah praktis berikutnya, petakan aplikasi paling kritis di perusahaan Anda dan periksa apakah kodenya benar-benar bisa Anda akses hari ini.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Undang-undang (UU) No. 28 Tahun 2014 tentang Hak Cipta - JDIH BPK
[3] Undang-undang (UU) No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[4] Source Code Escrow - Escrow Sure