
Bagaimana Perusahaan Menghindari Vendor Lock-in agar Data dan Sistem Bisa Dipindahkan?
Vendor lock-in adalah kondisi ketika perusahaan sulit berpindah dari satu vendor ke vendor lain karena data, kode, format, atau pengetahuan sistem hanya bisa dipakai bersama vendor itu. Sederhananya, pintu masuk proyek dibuat lebar, sedangkan pintu keluarnya tidak pernah dirancang. Tulisan ini membahas bentuk lock-in, sumbernya, kaitannya dengan PP 33/2026, pelajaran dari insiden PDNS 2, klausul kontrak, arsitektur, uji pindah, hingga cara menakar perlindungan sesuai risiko.
TLDR
Apa itu vendor lock-in pada proyek aplikasi perusahaan?
Lock-in terjadi saat biaya, waktu, atau risiko berpindah vendor lebih besar daripada alasan untuk berpindah.
Dari mana ketergantungan pada vendor biasanya muncul?
Biasanya dari data berformat tertutup, kode yang tidak diserahkan, akun atas nama vendor, dan pengetahuan sistem yang hanya ada di kepala tim vendor.
Apa hubungan lock-in dengan hak portabilitas data di PP 33/2026?
Pasal 111 memberi subjek data hak portabilitas, sehingga perusahaan sebagai pengendali perlu sistem yang bisa mengeluarkan data dalam format lazim.
Apa pelajaran PDNS 2 soal cadangan dan tempat pendaratan data?
Kemampuan pindah ditentukan cadangan yang benar-benar bisa dipulihkan dan tempat tujuan yang bersih.
Klausul kontrak apa yang menjaga pintu keluar tetap terbuka?
Klausul ekspor data, serah terima kode, akun atas nama perusahaan, bantuan transisi, dan pemusnahan data beserta buktinya.
Arsitektur apa yang membuat sistem mudah dipindahkan?
Format data terbuka, antarmuka yang terdokumentasi, dan lapisan penerjemah yang memisahkan sistem Anda dari layanan pihak ketiga.
Bagaimana menguji kesiapan keluar sebelum kontrak ditandatangani?
Minta ekspor data penuh, pulihkan di lingkungan terpisah, lalu cocokkan hasilnya dengan sistem asal.
Bagaimana menakar perlindungan sesuai ukuran dan risiko sistem?
Sistem kritis butuh semua pengaman, sistem pendukung cukup ekspor data dan dokumentasi.
Kesimpulan
Pintu keluar yang dirancang sejak kontrak pertama adalah cara termurah untuk menjaga posisi tawar perusahaan terhadap vendor.
Banyak perusahaan baru menyadari ketergantungan pada vendor ketika hubungan itu sudah bermasalah. Harga pemeliharaan naik tanpa alasan jelas, tim vendor berganti dan pengetahuan sistem hilang, atau perusahaan ingin berpindah tetapi data hanya bisa diambil lewat layar aplikasi satu per satu. Pada titik itu pilihan tinggal membayar lebih atau memulai ulang. Tulisan ini membantu manajer pengadaan, manajer IT, dan direktur operasional merancang jalan keluar sejak kontrak pertama, sebelum ada masalah.
Apa itu vendor lock-in pada proyek aplikasi perusahaan?
Vendor lock-in adalah kondisi ketika perusahaan sulit atau mahal berpindah dari satu vendor ke vendor lain karena data, kode, format, atau pengetahuan sistem hanya bisa dipakai bersama vendor itu. Dalam proyek aplikasi perusahaan, kondisi ini biasanya baru terasa saat kontrak berakhir atau kualitas layanan menurun.
Lock-in tidak selalu hasil niat buruk. Sering kali ia lahir dari keputusan yang masuk akal pada saat itu. Vendor memakai komponen yang paling cepat, perusahaan ingin proyek segera tayang, dan tidak ada yang bertanya bagaimana sistem ini akan dipindahkan lima tahun lagi. Ketergantungan menumpuk sedikit demi sedikit dan baru terlihat ketika seseorang mencoba keluar.
Kerangka kerja berikut membantu memetakan ketergantungan itu. Pembagian empat bentuk ini adalah rumusan kami untuk keperluan praktis, bukan istilah baku dari peraturan.
Lock-in data. Data tersimpan dalam format atau skema yang tidak bisa dibaca sistem lain tanpa bantuan vendor, atau hanya bisa diekspor lewat fitur yang terbatas.
Lock-in kode. Perusahaan memakai aplikasi tetapi tidak memegang kode sumber, atau memegangnya tanpa dokumentasi yang cukup untuk dikerjakan pihak lain.
Lock-in infrastruktur. Server, domain, akun cloud, atau kunci enkripsi terdaftar atas nama vendor, sehingga perusahaan tidak bisa mengambil alih tanpa persetujuan vendor.
Lock-in pengetahuan. Cara kerja sistem, alur integrasi, dan kata sandi layanan hanya diketahui segelintir orang di sisi vendor.
Perlu dibedakan antara ketergantungan yang disengaja dan yang tidak disadari. Perusahaan yang memilih platform tertentu karena fiturnya sedang mengambil keputusan dagang dengan mata terbuka. Masalah muncul pada ketergantungan yang tidak pernah dihitung dalam harga proyek, tidak tercatat dalam dokumen pengadaan, dan tidak punya rencana keluar.
Gejala awalnya bisa dikenali jauh sebelum sengketa muncul. Vendor sulit menjawab pertanyaan sederhana tentang cara mengambil seluruh data. Permintaan dokumentasi dijawab dengan janji, bukan berkas. Biaya perubahan kecil terus naik tanpa rincian. Atau, hanya satu orang di sisi vendor yang benar-benar paham cara sistem berjalan. Daftar ini berasal dari pola umum di lapangan, jadi pakai sebagai alarm dini, bukan sebagai bukti.
Alasan menghindari lock-in juga bukan sekadar soal bisa pindah vendor. Ia memengaruhi posisi tawar saat perpanjangan kontrak, kecepatan menanggapi perubahan aturan, dan ketahanan saat vendor mengalami gangguan. Pertanyaan apakah perusahaan sebaiknya membeli perangkat lunak jadi atau membangun sendiri, yang dibahas di Apakah Perusahaan Sebaiknya Membeli Software Siap Pakai atau Membangun Aplikasi Sendiri?, juga menyentuh soal ini karena tiap pilihan membawa jenis ketergantungan yang berbeda.
Dari mana ketergantungan pada vendor biasanya muncul?
Ketergantungan biasanya muncul dari lima celah yang sering terlewat saat kontrak ditulis: kode sumber tidak diserahkan, data tidak bisa diekspor utuh, akun dan kunci atas nama vendor, komponen pihak ketiga berlisensi tertutup, serta dokumentasi yang tidak pernah diperbarui. Kelimanya jarang dihitung dalam harga proyek.
Celah pertama adalah kode sumber. Banyak kontrak hanya menyebut penyerahan aplikasi yang berjalan, bukan kode di baliknya. Tanpa kode, perusahaan tidak bisa meminta vendor lain memperbaiki bug atau menambah fitur. Pembahasan kepemilikan kode dan mekanisme penitipan kode kepada pihak ketiga ada di Siapa Pemilik Kode Sumber Aplikasi Pesanan dan Perlukah Perusahaan Meminta Escrow?
Celah kedua adalah ekspor data. Aplikasi yang nyaman dipakai belum tentu mudah dikosongkan. Pertanyaan sederhana seperti apakah seluruh data transaksi, riwayat perubahan, dan lampiran dokumen bisa dikeluarkan sekaligus dalam format yang dibaca sistem lain sering baru diajukan setelah kontrak berakhir. Padahal jawabannya menentukan biaya pindah.
Celah ketiga adalah kepemilikan akun. Perusahaan sering membiarkan vendor mendaftarkan domain, akun cloud, sertifikat, atau akun toko aplikasi seluler demi kecepatan. Selama hubungan baik, tidak ada masalah. Saat hubungan memburuk, akun itu menjadi sandera. Prinsip sederhananya, semua akun dan kredensial administrator sebaiknya terdaftar atas nama perusahaan sejak hari pertama, dan vendor diberi akses sebagai pengguna.
Celah keempat adalah komponen pihak ketiga. Aplikasi modern jarang ditulis dari nol. Ia memakai pustaka, layanan peta, layanan pesan, mesin pembayaran, atau basis data berlisensi. Jika lisensinya atas nama vendor atau berbayar per instalasi, biaya dan kewajibannya ikut berpindah saat sistem dipindahkan. Daftar komponen dan lisensinya perlu diminta sejak awal.
Celah kelima adalah dokumentasi dan pengetahuan. Dokumen yang tidak diperbarui sama saja dengan tidak ada. Vendor yang jujur akan menyerahkan diagram arsitektur, daftar integrasi, prosedur pemasangan, dan catatan konfigurasi pada setiap rilis besar, bukan hanya pada akhir proyek. Hal ini serumpun dengan ketentuan pemeliharaan yang dibahas di Apa Isi SLA dan Kontrak Pemeliharaan agar Aplikasi Perusahaan Tetap Andal Setelah Go-Live?
Kelima celah ini berasal dari pengamatan umum pada proyek perangkat lunak perusahaan, bukan dari satu laporan riset tertentu. Karena itu perlakukan sebagai daftar periksa, lalu cocokkan dengan kondisi kontrak Anda sendiri.
Apa hubungan lock-in dengan hak portabilitas data di PP 33/2026?
Pasal 111 ayat (1) PP 33/2026 memberi subjek data hak mendapatkan datanya dari pengendali dalam format yang lazim atau dapat dibaca sistem elektronik. Perusahaan sebagai pengendali perlu sistem yang bisa mengeluarkan data, sehingga aplikasi yang datanya terkunci di vendor menyulitkan kepatuhan.
Peraturan Pemerintah Nomor 33 Tahun 2026 ditetapkan dan diundangkan di Jakarta pada 16 Juli 2026, tercatat sebagai Lembaran Negara Tahun 2026 Nomor 88. Menurut naskah terkonsolidasi yang kami buka di DataHukum, ia terdiri atas 225 pasal dan Pasal 225 menyatakan ia berlaku setelah enam bulan sejak diundangkan, yaitu 16 Januari 2027. Katadata, pada 3 September 2026, melaporkan tanggal yang sama.
Bunyi Pasal 111 ayat (1) adalah sebagai berikut: “Subjek Data Pribadi berhak mendapatkan dan/atau menggunakan Data Pribadi tentang dirinya dari Pengendali Data Pribadi dalam bentuk yang sesuai dengan struktur dan/atau format yang lazim digunakan atau dapat dibaca oleh sistem elektronik.” Penjelasan pasal itu menamai hak ini portabilitas. Ayat (2) menambahkan hak mengirimkan data ke pengendali lain, yang dalam penjelasan disebut interoperabilitas, sepanjang sistem dapat saling berkomunikasi secara aman.
Ada syaratnya. Menurut ayat (3), hak ini berlaku jika dasar pemrosesan adalah persetujuan eksplisit atau pemenuhan perjanjian, dan pemrosesan dilakukan secara otomatis. Pasal 112 meminta pengendali memperhatikan kemampuannya memenuhi hak itu, yang diinformasikan kepada subjek data, serta aturan larangan praktik monopoli dan persaingan usaha tidak sehat. Mekanisme rincinya, menurut Pasal 113, akan diatur dalam Peraturan Lembaga.
Hak portabilitas ini milik individu terhadap pengendali, bukan hak perusahaan terhadap vendornya. Namun ada sambungan yang patut dicermati. Pasal 13 ayat (2) menyatakan pemrosesan oleh prosesor yang ditunjuk merupakan tanggung jawab pengendali. Jika data pelanggan Anda terkunci pada format tertutup milik vendor, Anda tetap yang harus menjawab permintaan salinan data dari pelanggan. Ini penalaran kami dari bunyi pasal, bukan penegasan resmi.
Sambungan lain ada pada penghapusan data. Pasal 84 mewajibkan pengendali memusnahkan data pribadi antara lain saat masa retensi habis atau atas permintaan subjek data. Saat berpindah vendor, data di sisi vendor lama ikut perlu dimusnahkan, dan perusahaan perlu bukti bahwa itu dilakukan. Pasal 185 menetapkan denda administratif paling tinggi 2 persen dari pendapatan tahunan pengendali dan/atau prosesor, dengan variabel yang meliputi durasi dan jumlah subjek data terdampak. Panduan kontrak vendor yang lebih lengkap ada di Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?
Satu catatan kehati-hatian. DataHukum sendiri menyebut ringkasan di halamannya adalah materi informatif dan menyarankan rujukan resmi memakai naskah yang diundangkan. Tim hukum perusahaan sebaiknya mencocokkan setiap kutipan pasal di atas dengan naskah resmi sebelum dijadikan dasar kontrak.
Apa pelajaran PDNS 2 soal cadangan dan tempat pendaratan data?
Insiden serangan siber pada Pusat Data Nasional Sementara 2 menunjukkan bahwa kemampuan berpindah ditentukan oleh cadangan yang benar-benar bisa dipulihkan dan tempat tujuan yang bersih. Instansi dengan cadangan yang baik bisa naik lebih dulu, sedangkan sisanya harus menunggu pemeriksaan.
Menurut laporan ANTARA pada 26 Juni 2024, Wakil Menteri Komunikasi dan Informatika Nezar Patria menyebut 282 instansi terimbas insiden PDNS 2 yang teridentifikasi pada 25 Juni, naik dari 211 instansi sehari sebelumnya. Pada 26 Juni, sekitar 44 instansi sudah dalam proses pemulihan karena memiliki cadangan yang cukup baik, sedangkan sekitar 238 instansi lainnya masih dalam pemantauan.
Pemerintah, menurut laporan yang sama, memilih memulihkan layanan dengan memigrasikan data lewat pencadangan ke layanan cloud lain dan tidak membayar tebusan kepada peretas. Data yang akan dicadangkan disisir lebih dulu agar tidak membawa ransomware ke tempat baru. Nezar menjelaskan alasannya: “Untuk migrasi itu kami harus pastikan di tempat mendarat yang baru itu juga clean.”
Kami tidak menilai penyebab insiden itu dan tidak menyebutnya sebagai kasus lock-in. Yang bisa dipelajari perusahaan adalah dua hal yang menentukan nasib migrasi dalam keadaan darurat. Pertama, apakah ada cadangan yang pernah diuji pulih. Kedua, apakah ada tempat tujuan yang siap, berikut proses memastikan data yang dipindahkan tidak membawa masalah ikut serta.
Pindah vendor dalam keadaan tenang dan pindah dalam keadaan krisis adalah dua pekerjaan yang sangat berbeda. Dalam keadaan tenang, Anda punya waktu menyisir data, mencocokkan jumlah baris, dan menjalankan sistem lama dan baru berdampingan. Dalam krisis, semua langkah itu dipadatkan, dan kualitas cadangan menjadi satu-satunya penentu. Pembahasan lebih rinci ada di Bagaimana Perusahaan Menyiapkan Disaster Recovery Sebelum Pusat Data Lumpuh?
Implikasi praktisnya sederhana. Pastikan kontrak vendor mewajibkan cadangan data yang bisa Anda akses dan pulihkan sendiri di lingkungan lain, bukan hanya cadangan internal yang hanya bisa dibuka vendor. Cadangan yang hanya bisa dipulihkan oleh pihak yang sedang bermasalah tidak banyak menolong.
Klausul kontrak apa yang menjaga pintu keluar tetap terbuka?
Klausul yang menjaga pintu keluar terbuka mencakup hak ekspor data kapan saja, serah terima kode sumber dan dokumentasi berkala, akun atas nama perusahaan, bantuan transisi dengan tarif yang disepakati di depan, serta pemusnahan data beserta buktinya. Semuanya lebih murah dinegosiasikan sebelum proyek berjalan.
Daftar berikut adalah rekomendasi kami untuk kontrak proyek aplikasi perusahaan. Isinya bukan syarat dalam peraturan, kecuali bila disebut pasalnya. Angka batas waktu dan tarif perlu disesuaikan dengan skala sistem Anda.
Hak ekspor data. Perusahaan berhak mengekspor seluruh data, termasuk riwayat perubahan dan lampiran, dalam format terbuka seperti CSV, JSON, atau cadangan basis data standar, tanpa biaya tambahan di luar yang tercantum di kontrak.
Kepemilikan dan serah terima kode. Tegaskan siapa pemegang hak cipta, hak pakai apa yang diberikan, dan kapan kode serta dokumentasi diserahkan, idealnya pada setiap rilis besar.
Akun atas nama perusahaan. Domain, akun cloud, sertifikat, dan kunci enkripsi didaftarkan atas nama perusahaan, dan vendor bekerja lewat akses yang bisa dicabut.
Daftar komponen pihak ketiga. Vendor menyerahkan daftar pustaka dan layanan berlisensi beserta pemegang lisensinya, agar biaya lanjutan terlihat sejak awal.
Bantuan transisi. Vendor wajib membantu perpindahan untuk jangka waktu tertentu dengan tarif yang sudah disepakati, sehingga perusahaan tidak menghadapi harga sepihak saat kontrak berakhir.
Pemusnahan data dan bukti. Setelah perpindahan selesai, vendor memusnahkan data perusahaan di sistemnya dan menyerahkan berita acara, sejalan dengan semangat Pasal 84 PP 33/2026.
Persetujuan subkontraktor. Pasal 15 PP 33/2026 mewajibkan prosesor mendapat persetujuan tertulis pengendali sebelum melibatkan prosesor lain. Kontrak sebaiknya meminta daftar subkontraktor yang sama untuk seluruh pekerjaan.
Pasal 14 PP 33/2026 menyebut perjanjian penunjukan prosesor paling sedikit memuat cakupan dan cara pemrosesan, jenis dan tujuan, jenis data, kategori subjek data, jangka waktu, hak dan kewajiban, mekanisme pengawasan dan audit, penyelesaian sengketa, pelibatan prosesor lain, dan narahubung bersama. Jangka waktu pemrosesan dan mekanisme audit adalah dua tempat alami untuk menaruh klausul keluar, karena keduanya menjelaskan apa yang terjadi pada data ketika hubungan berakhir.
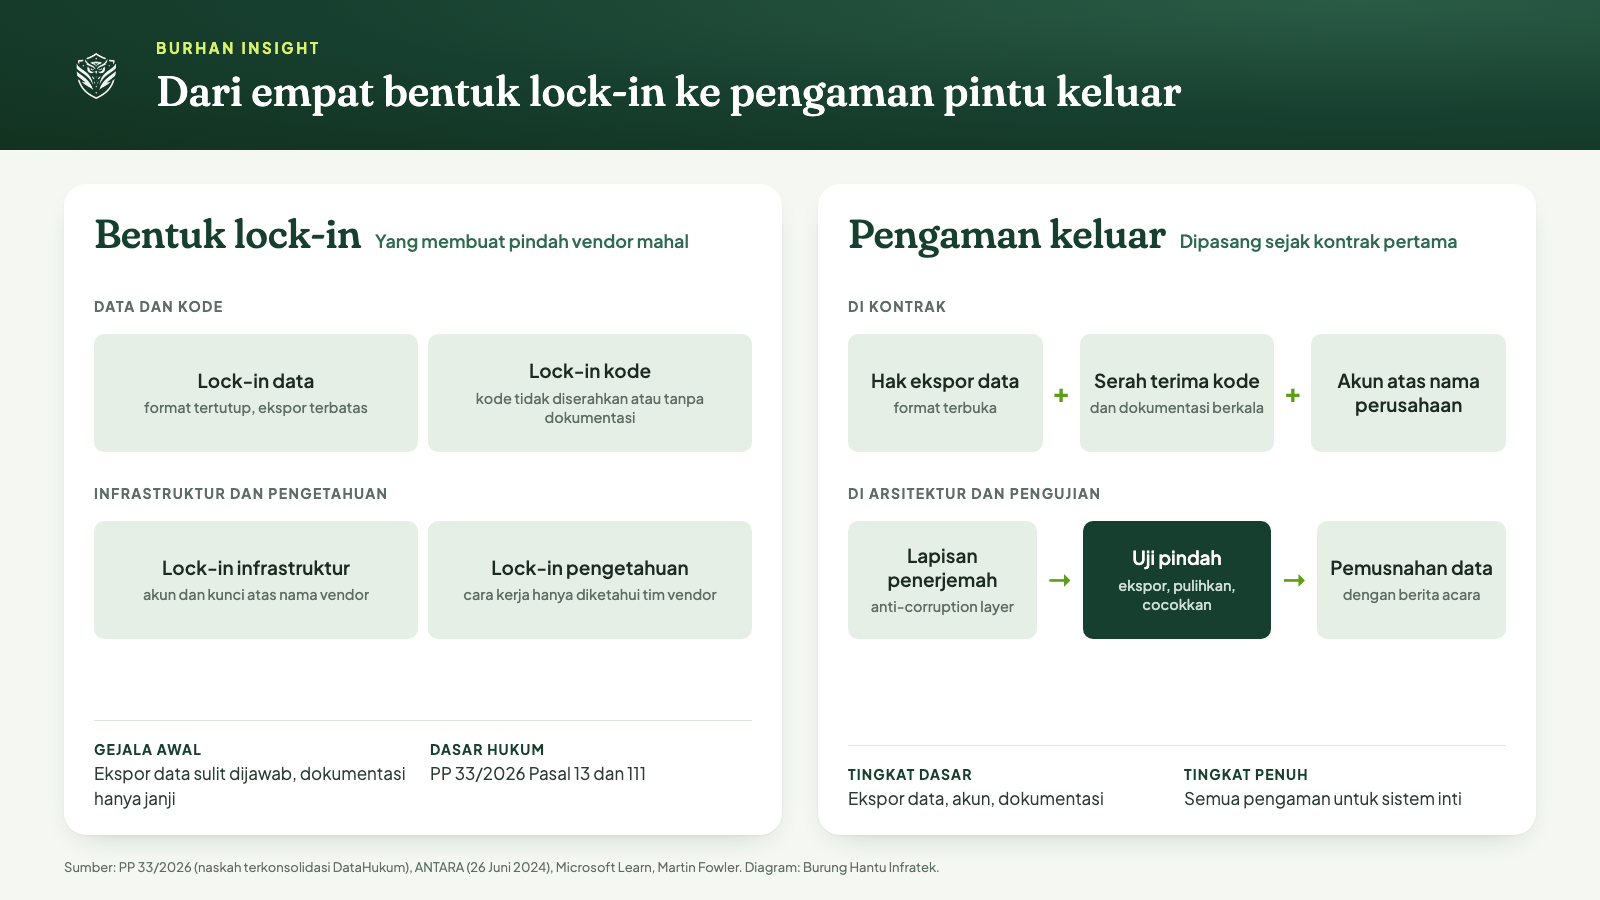
Diagram empat bentuk lock-in dan pengaman pintu keluarnya. Diolah Burung Hantu Infratek dari PP 33/2026, ANTARA, Microsoft Learn, dan Martin Fowler.
Untuk proyek yang melalui pengadaan formal, syarat-syarat ini sebaiknya masuk kerangka acuan kerja sejak awal agar vendor menghitung biayanya, bukan menawar ulang di tengah proyek. Cara menyusunnya dibahas di Bagaimana Menyusun KAK, HPS, dan Kontrak Proyek Aplikasi agar Pengadaan Tidak Tersendat?
Arsitektur apa yang membuat sistem mudah dipindahkan?
Sistem mudah dipindahkan jika datanya berformat terbuka, antarmukanya terdokumentasi, dan layanan pihak ketiga dipanggil lewat lapisan penerjemah yang bisa diganti. Dengan begitu, mengganti satu komponen tidak memaksa seluruh aplikasi ditulis ulang.
Microsoft Learn menjelaskan pola anti-corruption layer sebagai lapisan fasad atau adaptor di antara subsistem yang tidak berbagi semantik yang sama. Lapisan ini menerjemahkan permintaan satu subsistem ke subsistem lain. Menurut dokumen itu, pola ini dipakai agar ketergantungan pada subsistem luar tidak membatasi desain aplikasi. Gagasan yang sama berlaku untuk vendor: aplikasi Anda bicara dengan lapisan milik Anda, dan lapisan itu yang bicara dengan layanan vendor.
Dokumen yang sama jujur soal harganya. Lapisan ini menambah latensi pada panggilan antarsistem, menambah satu layanan yang harus dikelola dan diskalakan, dan perlu dipantau konsistensi datanya. Karena itu pola ini cocok untuk titik ketergantungan yang penting, bukan untuk setiap pustaka kecil. Menurut Microsoft Learn pula, perlu diputuskan apakah lapisan ini permanen atau akan dipensiunkan setelah migrasi selesai.
Beberapa praktik yang mendukung kemudahan pindah, sebagai rekomendasi kami, adalah sebagai berikut.
Format data terbuka. Simpan data dalam basis data dan format standar yang bisa dibaca banyak alat, hindari format biner khusus yang hanya dibuka aplikasi vendor.
Antarmuka terdokumentasi. Sediakan API dengan dokumentasi yang bisa dipakai pihak lain, bukan hanya antarmuka layar yang tidak bisa diotomatisasi.
Konfigurasi sebagai kode. Catat pengaturan server dan lingkungan dalam skrip yang bisa dijalankan ulang, agar sistem bisa dibangun kembali di tempat lain.
Pemisahan layanan pihak ketiga. Panggil layanan pesan, pembayaran, atau peta lewat satu modul adaptor, bukan tersebar di seluruh kode.
Untuk sistem yang sudah telanjur terkunci, mengganti semuanya sekaligus jarang berhasil. Martin Fowler menyebut bahwa mengganti sistem TI yang serius memakan waktu lama, sementara pengguna tidak bisa menunggu fitur baru, dan bahwa mengira penggantian sebagai pekerjaan menyalin sering berakhir buruk. Pendekatan yang ia dan rekan-rekannya sukai adalah modernisasi bertahap yang dimulai dari tambahan kecil di samping kode lama, lalu memindahkan perilaku sedikit demi sedikit.
Pendekatan bertahap itu cocok dengan strategi keluar dari vendor. Fungsi yang paling sering berubah dipindahkan dulu, data disinkronkan di antara dua sistem, lalu bagian yang tersisa dipensiunkan. Panduan menyeluruh soal ini ada di Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia.
Bagaimana menguji kesiapan keluar sebelum kontrak ditandatangani?
Uji kesiapan keluar dilakukan dengan meminta vendor mengekspor data penuh, memulihkannya di lingkungan terpisah, lalu mencocokkan hasilnya dengan sistem asal. Jika pemulihan gagal atau hasilnya tidak cocok, kontrak belum siap, dan celahnya lebih murah ditutup sebelum tanda tangan.
Uji ini bisa dijalankan dua kali. Pertama saat evaluasi vendor, dengan data contoh dari sistem demo mereka. Kedua saat serah terima, dengan data nyata atau data uji yang meniru skala produksi. Hasil pertama menunjukkan kejujuran vendor, hasil kedua membuktikan kemampuan pindah yang sesungguhnya.
Langkah kerjanya, sebagai usulan kami, seperti berikut. Minta vendor menyerahkan ekspor lengkap berikut skema dan kamus data. Pulihkan di basis data kosong yang terpisah dari produksi. Cocokkan jumlah baris dan jumlah dokumen per tabel dengan sumber, lalu periksa sampel acak dari beberapa tahun berbeda. Terakhir, coba jalankan satu laporan penting di sistem pemulih dan bandingkan angkanya.
Pelajaran dari PDNS 2 berlaku di sini. Migrasi yang aman memerlukan data yang disisir dan tempat mendarat yang bersih. Dalam uji pindah, artinya ekspor dipulihkan di lingkungan yang aksesnya terkendali, bukan langsung ke sistem produksi baru. Data pribadi di dalamnya tetap tunduk pada aturan, sehingga lingkungan uji perlu dilindungi seperti produksi atau memakai data yang sudah disamarkan.
Tahap serah terima proyek adalah momen yang tepat untuk menjadikan uji ini bagian dari kriteria penerimaan. Cara menyusun kriteria itu dibahas di Bagaimana UAT dan Serah Terima Aplikasi Vendor Dijalankan agar Tidak Jadi Sengketa? Vendor yang menolak uji pulih sebelum pembayaran akhir sedang memberi Anda informasi berharga.
Setelah sistem berjalan, ulangi uji pindah secara berkala, misalnya sekali setahun atau setiap ada perubahan besar pada skema data. Perubahan kecil yang tidak sengaja, seperti kolom baru yang tidak ikut diekspor, adalah cara paling umum kemampuan pindah diam-diam hilang. Untuk migrasi yang melibatkan data pribadi, pembahasan lebih rinci ada di Bagaimana Memindahkan Data dari Aplikasi Lama ke Sistem Baru Tanpa Melanggar UU PDP?
Bagaimana menakar perlindungan sesuai ukuran dan risiko sistem?
Takaran perlindungan mengikuti seberapa kritis sistem itu. Sistem inti yang menyentuh uang, layanan publik, atau data pribadi dalam jumlah besar membutuhkan semua pengaman. Sistem pendukung yang mudah diganti cukup memastikan ekspor data dan dokumentasi dasar tersedia.
Tidak semua aplikasi layak diperlakukan seperti sistem inti. Menerapkan penitipan kode, uji pindah tahunan, dan lapisan penerjemah pada aplikasi absensi internal yang bisa diganti dalam sebulan adalah pemborosan. Sebaliknya, sistem pengadaan atau keuangan yang menyimpan data bertahun-tahun layak mendapat perlindungan penuh.
Tiga tingkat berikut bisa dipakai sebagai titik awal. Pembagian ini adalah usulan kami, dan batasnya perlu disesuaikan dengan kebijakan risiko perusahaan.
Tingkat dasar untuk sistem pendukung. Hak ekspor data dalam format terbuka, akun atas nama perusahaan, dan dokumentasi pemasangan. Biayanya hampir nol jika masuk kontrak sejak awal.
Tingkat menengah untuk sistem operasional. Semua pengaman dasar, ditambah serah terima kode pada rilis besar, bantuan transisi bertarif tetap, dan uji pindah saat serah terima.
Tingkat penuh untuk sistem inti. Semua pengaman menengah, ditambah penitipan kode kepada pihak ketiga, uji pindah berkala, lapisan penerjemah pada titik ketergantungan utama, dan cadangan yang bisa dipulihkan mandiri.
Contoh penerapan membantu memperjelas. Bayangkan sebuah BUMN yang memakai aplikasi pengadaan untuk mencatat semua tender dan kontrak selama bertahun-tahun. Aplikasi ini masuk tingkat penuh, karena kehilangan datanya berarti kehilangan jejak audit. Aplikasi pemesanan ruang rapat di kantor yang sama cukup tingkat dasar, karena bila vendornya bermasalah, data pemesanannya bisa dibuat ulang dalam hitungan hari. Contoh ini ilustrasi kami, bukan kasus nyata.
Daftar periksa singkat untuk menentukan tingkat adalah tiga pertanyaan. Apakah sistem ini menyimpan data yang wajib dipertahankan oleh aturan atau kebutuhan audit? Apakah layanan perusahaan berhenti jika sistem ini mati lebih dari sehari? Apakah mengganti sistem ini membutuhkan lebih dari satu kuartal? Jika dua atau lebih jawabannya ya, perlakukan sebagai sistem inti dan pasang pengaman tingkat penuh sejak kontrak.
Pertimbangan biaya juga perlu jujur. Pengaman keluar menambah pekerjaan dan karena itu menambah harga, baik dalam bentuk dokumentasi, lapisan penerjemah, maupun waktu uji. Vendor yang berpengalaman akan menghitungnya dengan terbuka. Biaya yang tampak murah di depan tetapi mengunci Anda selama bertahun-tahun biasanya lebih mahal pada akhirnya. Rincian komponen biaya yang kerap terlewat dibahas di Apa Saja Komponen Biaya Pembuatan Aplikasi Perusahaan dan Mana yang Sering Terlewat?
Terakhir, jangan menjadikan pengaman keluar sebagai tanda tidak percaya kepada vendor. Vendor yang baik justru senang dengan kejelasan ini karena melindungi kedua pihak dari sengketa. Cara memilih vendor yang sikapnya terbuka dibahas di Bagaimana Perusahaan dan BUMN Memilih Software House yang Tepat?
Pertanyaan yang Sering Diajukan
Apakah vendor lock-in selalu buruk bagi perusahaan?
Tidak selalu. Ketergantungan pada platform tertentu bisa masuk akal jika dipilih sadar karena fitur atau layanannya. Masalah muncul pada ketergantungan yang tidak dihitung, tidak tercatat di dokumen pengadaan, dan tidak punya rencana keluar. Intinya adalah keputusan yang disengaja, bukan menghindari semua ketergantungan.
Apakah PP 33/2026 mewajibkan vendor menyediakan fitur ekspor data?
Tidak secara langsung. Pasal 111 memberi hak portabilitas kepada subjek data terhadap pengendali, dan pengendali bertanggung jawab atas pemrosesan oleh prosesor menurut Pasal 13. Karena itu perusahaan sebaiknya mewajibkan ekspor data lewat kontrak. Ini penalaran kami, bukan kewajiban eksplisit vendor.
Kapan sebaiknya klausul pintu keluar dinegosiasikan?
Sebelum kontrak ditandatangani, idealnya saat menyusun kerangka acuan kerja. Pada tahap itu vendor menghitung biayanya dan posisi tawar perusahaan paling kuat. Setelah proyek berjalan atau kontrak hampir berakhir, permintaan yang sama biasanya dibalas harga tambahan atau penolakan.
Apa bukti paling sederhana bahwa sebuah sistem siap dipindahkan?
Ekspor data penuh yang berhasil dipulihkan di lingkungan terpisah dan hasilnya cocok dengan sistem asal, mulai dari jumlah baris sampai laporan penting. Bukti ini lebih meyakinkan daripada janji vendor atau dokumen teknis, dan sebaiknya dijadikan bagian kriteria penerimaan saat serah terima.
Kesimpulan
Vendor lock-in jarang datang dari satu keputusan buruk. Ia menumpuk dari kode yang tidak diserahkan, data yang sulit diekspor, akun atas nama vendor, komponen berlisensi tertutup, dan dokumentasi yang tidak diperbarui. PP 33/2026 memberi alasan tambahan untuk merapikannya, karena pengendali tetap bertanggung jawab atas data yang diproses vendor, dan portabilitas data sudah menjadi hak yang diakui peraturan.
Langkah awalnya murah. Masukkan hak ekspor data, akun atas nama perusahaan, serah terima kode, bantuan transisi, dan pemusnahan data beserta buktinya ke kerangka acuan kerja, lalu jadikan uji pulih sebagai kriteria serah terima. Takar perlindungan sesuai tingkat kritis sistem, dan ulangi uji pindah secara berkala. Dengan cara itu, perusahaan tetap bisa memilih vendor karena kualitasnya, bukan karena tidak ada jalan keluar.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] PP No. 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP, Naskah Terkonsolidasi - DataHukum
[2] UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[3] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata
[4] 44 instansi sudah migrasi data pulihkan layanan imbas PDNS 2 - ANTARA News