
Apakah Vendor IT Wajib Punya ISO 27001 dan Bagaimana Memeriksa Sertifikatnya?
Sertifikat ISO 27001 sering diminta dalam tender dan kontrak proyek aplikasi, tetapi tidak semua perusahaan tahu apakah sertifikat itu benar-benar diwajibkan hukum atau hanya syarat yang dianggap aman. Sederhananya, ISO 27001 adalah standar internasional untuk sistem manajemen keamanan informasi, dan sertifikatnya diterbitkan lembaga sertifikasi setelah audit. Tulisan ini membahas kewajiban dalam Peraturan BSSN 8/2020 dan Permen Komdigi 7/2026, isi dan batas sebuah sertifikat, cara memeriksa keasliannya, hingga klausul kontrak yang perlu mengikat vendor IT.
TLDR
Apakah Vendor IT Wajib Memiliki ISO 27001?
Tidak ada pasal umum yang mewajibkan semua vendor IT bersertifikat, kewajiban tertulis dibebankan kepada penyelenggara sistem elektronik dan penyelenggara jasa telekomunikasi.
Apa Kata Peraturan BSSN 8/2020 tentang Standar Keamanan Informasi?
Pasal 9 mewajibkan penyelenggara menerapkan SNI ISO/IEC 27001 atau standar BSSN sesuai kategori sistem, yaitu strategis, tinggi, atau rendah.
Bagaimana Permen Komdigi 7/2026 Menjadikan ISO 27001 Syarat di Sektor Telekomunikasi?
Operator wajib bersertifikat paling rendah ISO 27001, melaporkan auditnya secara berkala, dan menghadapi penghentian sementara kegiatan berusaha bila lalai.
Apa yang Sebenarnya Dijamin Sertifikat ISO 27001?
Sertifikat membuktikan sistem manajemen diaudit dalam ruang lingkup tertentu, bukan bahwa aplikasi vendor bebas celah.
Bagaimana Memeriksa Keaslian dan Masa Berlaku Sertifikat Vendor?
Cocokkan nama badan hukum, ruang lingkup, edisi 2022, tanggal berlaku, dan lembaga penerbit, lalu verifikasi langsung ke lembaga itu.
Bagaimana Jika Vendor Belum Bersertifikat?
Vendor tidak otomatis gugur, tetapi harus menunjukkan kontrol keamanan yang bisa diperiksa dan rencana sertifikasi yang terikat kontrak.
Klausul Kontrak Apa yang Perlu Mengikat Vendor?
Masa berlaku sertifikat, pemberitahuan perubahan status, hak audit, pelaporan insiden, dan persetujuan subprosesor perlu tertulis.
Daftar Periksa Sebelum Menandatangani Kontrak dengan Vendor IT
Delapan langkah pemeriksaan membantu perusahaan dan BUMN mengubah syarat ISO 27001 dari stempel formalitas menjadi bukti yang bisa dipakai.
Kesimpulan
Sertifikat adalah bukti awal yang berguna, tetapi nilainya bergantung pada cakupan, edisi, masa berlaku, dan kontrak yang menjaganya.
Seorang manajer pengadaan menerima tiga penawaran proyek aplikasi. Dua vendor melampirkan sertifikat ISO 27001, satu tidak. Haruskah vendor ketiga langsung dicoret? Di sisi lain, vendor yang melampirkan sertifikat belum tentu cakupannya meliputi tim yang akan mengerjakan proyek Anda. Pertanyaannya ada dua, yaitu apa yang diwajibkan aturan dan apa yang sebenarnya dibuktikan sebuah sertifikat. Tanpa jawaban yang jelas, syarat ISO 27001 mudah berubah menjadi stempel formalitas atau alasan mencoret vendor yang sebenarnya mampu.
Apakah Vendor IT Wajib Memiliki ISO 27001?
Tidak ada pasal umum yang mewajibkan setiap vendor IT di Indonesia memiliki sertifikat ISO 27001. Kewajiban yang tertulis dalam peraturan yang kami buka dibebankan kepada penyelenggara sistem elektronik dan penyelenggara jasa telekomunikasi, bukan kepada software house yang membangun aplikasinya. Meski begitu, syarat tersebut tetap bisa sampai ke vendor lewat klien atau lewat kontrak.
Peraturan BSSN Nomor 8 Tahun 2020 menujukan Pasal 9 kepada Penyelenggara Sistem Elektronik. Pasal 1 angka 2 mendefinisikannya sebagai setiap orang, penyelenggara negara, badan usaha, dan masyarakat yang menyediakan, mengelola, dan atau mengoperasikan sistem elektronik untuk keperluan dirinya dan atau keperluan pihak lain. Vendor yang membangun aplikasi lalu menyerahkannya kepada klien berada di luar rumusan itu, sedangkan perusahaan Anda yang menjalankan aplikasi tersebut berada di dalamnya.
Abu-abu muncul pada vendor yang ikut mengelola atau mengoperasikan sistem, misalnya lewat layanan berlangganan, hosting, atau pemeliharaan berkelanjutan dengan akses ke data produksi. Rumusan "mengelola dan atau mengoperasikan" lebih dekat ke kegiatan seperti itu. Status pastinya bergantung pada bentuk layanan dan kategori sistemnya, sehingga sebaiknya dikonfirmasi kepada penasihat hukum sebelum dijadikan dasar mencoret atau meloloskan vendor.
Dalam praktik pengadaan, sertifikat ISO 27001 berfungsi sebagai jalan pintas bukti. Panitia tender tidak punya waktu mengaudit tiap peserta, sehingga satu dokumen yang sudah diaudit pihak ketiga terasa efisien. Analoginya uji KIR kendaraan umum. Lulus KIR memberi dasar kepercayaan bahwa kendaraan layak jalan saat diuji, tetapi tidak menggantikan kehati-hatian pengemudi di jalan. Syarat yang sama bermanfaat jika dibaca dengan batasnya.
Ada tiga pertanyaan penyaring sebelum memasukkan ISO 27001 sebagai syarat wajib. Pertama, sistem Anda masuk kategori apa menurut Peraturan BSSN 8/2020. Kedua, apakah vendor hanya membangun atau juga mengelola sistem setelah go-live. Ketiga, apakah sektor Anda punya aturan tersendiri. Jawaban atas ketiganya menentukan apakah sertifikat itu syarat hukum, syarat kontrak, atau nilai tambah. Panduan umum memilih mitra ada di tulisan Bagaimana Perusahaan dan BUMN Memilih Software House yang Tepat?
Apa Kata Peraturan BSSN 8/2020 tentang Standar Keamanan Informasi?
Peraturan BSSN Nomor 8 Tahun 2020, berlaku sejak 23 November 2020, membagi sistem elektronik menjadi tiga kategori, yaitu strategis, tinggi, dan rendah. Pasal 9 menetapkan standar yang wajib diterapkan penyelenggara untuk tiap kategori, dan SNI ISO/IEC 27001 muncul di ketiganya, dengan pilihan alternatif standar BSSN untuk kategori tinggi dan rendah.
Untuk sistem strategis, bunyi Pasal 9 ayat (1) adalah "Penyelenggara Sistem Elektronik yang menyelenggarakan Sistem Elektronik strategis wajib menerapkan: a. SNI ISO/IEC 27001", disusul standar keamanan siber lain yang ditetapkan BSSN serta kementerian atau lembaga terkait. Artinya, bagi penyelenggara sistem strategis, ISO 27001 bukan pilihan melainkan fondasi yang harus ada, dan standar tambahan berdiri di atasnya. Pasal 10 menegaskan bahwa bila standar tambahan belum ditetapkan, huruf a tetap wajib dilaksanakan.
Ketentuan tiap kategori dapat diringkas sebagai berikut.
Sistem strategis. Wajib menerapkan SNI ISO/IEC 27001, standar keamanan siber lain yang ditetapkan BSSN, dan standar yang ditetapkan kementerian atau lembaga.
Sistem tinggi. Wajib menerapkan SNI ISO/IEC 27001 dan atau standar keamanan siber lain yang ditetapkan BSSN, ditambah standar kementerian atau lembaga.
Sistem rendah. Wajib menerapkan SNI ISO/IEC 27001 atau standar keamanan siber lain yang ditetapkan BSSN.
Kategori ditentukan lewat Pasal 6 dan Pasal 7. Sistem strategis adalah sistem yang berdampak serius terhadap kepentingan umum, pelayanan publik, kelancaran penyelenggaraan negara, atau pertahanan dan keamanan negara. Sistem tinggi berdampak terbatas pada kepentingan sektor atau daerah tertentu, dan sistem rendah adalah sisanya. Penyelenggara menilai sendiri kategorinya, melaporkan hasilnya kepada BSSN, dan BSSN memverifikasinya paling lama 10 hari kerja sejak laporan diterima.
Cakupan penyelenggara privat dalam Pasal 5 ayat (2) cukup luas. Selain yang diatur atau diawasi kementerian atau lembaga, termasuk penyelenggara yang memiliki portal, situs, atau aplikasi untuk menawarkan atau memperdagangkan barang dan jasa, layanan transaksi keuangan, layanan komunikasi, hingga pemrosesan data pribadi untuk kegiatan operasional yang melayani masyarakat dalam transaksi elektronik. Banyak aplikasi perusahaan karenanya berpotensi masuk cakupan. Kami membaca naskah yang dimuat JDIH BPK, jadi cek JDIH BSSN untuk memastikan tidak ada perubahan sebelum menjadikannya dasar keputusan.
Bagaimana Permen Komdigi 7/2026 Menjadikan ISO 27001 Syarat di Sektor Telekomunikasi?
Peraturan Menteri Komunikasi dan Digital Nomor 7 Tahun 2026, berlaku sejak 19 Januari 2026, mewajibkan penyelenggara jasa telekomunikasi memiliki sertifikasi paling rendah ISO 27001 untuk pengelolaan data pelanggan dan melaporkan audit pemenuhannya secara berkala kepada Direktur Jenderal. Kewajiban ini berlaku bagi operator seluler, bukan bagi perusahaan di sektor lain.
Bunyi Pasal 13 ayat (5) adalah "Penyelenggara Jasa Telekomunikasi wajib memiliki sertifikasi paling rendah ISO 27001 untuk keamanan informasi dalam pengelolaan data Pelanggan Jasa Telekomunikasi". Ayat (6) menambahkan bahwa pelaksanaan audit terhadap pemenuhan ISO 27001 wajib dilaporkan kepada Direktur Jenderal secara berkala. Peraturan ini mengatur registrasi pelanggan seluler dengan data kependudukan biometrik, sehingga data yang dilindungi sangat sensitif.
Yang membedakan peraturan ini dari kebanyakan imbauan keamanan adalah sanksinya yang tertulis. Lampiran sanksi administratif memuat dua pelanggaran terpisah, yaitu tidak memiliki sertifikasi dan tidak melaporkan audit. Untuk keduanya, tahapannya adalah tiga kali teguran tertulis dengan jangka waktu masing-masing 7 hari kerja, lalu penghentian sementara kegiatan berusaha. Bagi operator, sertifikat ISO 27001 dengan demikian menjadi syarat tetap beroperasi.
Lampiran teknis peraturan yang sama menyebut kewajiban menerapkan sertifikasi sistem manajemen keamanan informasi paling rendah ISO 27001 terbaru. Kata "terbaru" penting, karena menutup celah bagi sertifikat edisi lama yang sudah kedaluwarsa. Analisis hukum yang diterbitkan Veritask pada 23 Januari 2026 juga membandingkan peraturan ini dengan Permen Kominfo 5/2021, yang belum mengatur kewajiban pelaporan audit berkala semacam itu.
Bagi perusahaan di luar telekomunikasi, pelajaran praktisnya ada dua. Regulator kini menuliskan ISO 27001 secara eksplisit dan menyertakan sanksi, sehingga tren ini patut dibaca sebagai arah. Selain itu, vendor yang melayani operator telekomunikasi hampir pasti akan diminta bukti kontrol keamanan yang setara, meski bunyi pasalnya tidak menyebut vendor. Ini dugaan kami dari logika rantai pasok, bukan kutipan pasal. Penjabaran kewajiban vendor lain ada di tulisan Apa yang Perlu Dipenuhi Vendor IT soal Keamanan Siber Saat RUU KKS Dibahas DPR?
Apa yang Sebenarnya Dijamin Sertifikat ISO 27001?
Sertifikat ISO 27001 membuktikan bahwa sebuah organisasi menjalankan sistem manajemen keamanan informasi sesuai standar dalam ruang lingkup tertentu dan telah diaudit lembaga sertifikasi. Sertifikat tidak membuktikan bahwa aplikasi yang dikerjakan vendor bebas celah, dan tidak menjamin vendor tidak akan pernah mengalami insiden keamanan.
Kembali ke analogi KIR. Kendaraan yang lulus uji tetap bisa celaka jika pengemudinya lalai. Sertifikat ISO 27001 menilai apakah organisasi punya proses yang teratur untuk mengidentifikasi risiko, menetapkan kontrol, mengevaluasi, dan memperbaiki. Ia tidak menguji setiap baris kode atau setiap server. Itu sebabnya sertifikat paling tepat dibaca sebagai bukti kedewasaan proses, bukan stempel keamanan produk.
Ruang lingkup adalah bagian sertifikat yang paling sering terlewat. Vendor bisa saja tersertifikasi untuk satu kantor, satu pusat data, atau satu lini layanan, sementara tim yang akan mengerjakan proyek Anda berada di lokasi atau unit lain di luar cakupan. Ini pandangan kami dari cara sertifikat menuliskan batasnya, jadi minta dokumen pernyataan ruang lingkup dan cocokkan dengan siapa yang benar-benar akan menyentuh data dan sistem Anda.
Siklus hidup sertifikat juga memberi patokan bahwa ia bukan dokumen sekali jadi. Dalam rezim sertifikat sistem manajemen pengamanan informasi di bawah Peraturan BSSN 8/2020, Pasal 28 menetapkan masa berlaku paling lama 3 tahun dan kewajiban memperbaruinya paling lambat 3 bulan sebelum berakhir. Pasal 33 mewajibkan lembaga sertifikasi melakukan audit pengawasan paling sedikit satu kali setahun dan audit khusus bila terjadi insiden pada sistem yang telah tersertifikasi.
Perbedaan antara bukti proses dan bukti produk juga berpengaruh pada cara Anda menilai penawaran. Dua vendor sama-sama bersertifikat bisa berbeda jauh dalam disiplin pengujian aplikasi, kecepatan menambal kerentanan, dan kualitas dokumentasi. Karena itu, sertifikat sebaiknya menjadi satu baris dalam matriks penilaian, berdampingan dengan rekam jejak proyek sejenis, kompetensi tim yang ditugaskan, dan referensi klien yang bisa dihubungi langsung.
Pasal 34 menambahkan konsekuensi. Jika audit pengawasan menemukan standar tidak terpenuhi, penyelenggara diberi waktu paling lama 90 hari kalender untuk memperbaikinya, dan setelah itu lembaga sertifikasi dapat mencabut sertifikat. Sertifikat bisa hilang di tengah proyek Anda, sehingga satu pemeriksaan di awal tidak cukup. Karena sertifikat menilai proses, ia perlu dilengkapi pengujian teknis seperti yang dibahas di Kapan Aplikasi Perusahaan Perlu Diuji Penetrasi dan Apa Isi Laporan yang Layak Diterima?
Bagaimana Memeriksa Keaslian dan Masa Berlaku Sertifikat Vendor?
Periksa lima hal pada sertifikat vendor, yaitu nama badan hukum yang sama dengan penawaran, ruang lingkup, edisi standar, tanggal berlaku, dan lembaga sertifikasi penerbit. Edisi yang relevan per November 2026 adalah ISO/IEC 27001:2022, karena sertifikat edisi 2013 sudah melewati masa transisi yang berakhir pada 31 Oktober 2025.
SGS, lembaga sertifikasi internasional, menjelaskan dalam panduan transisinya bahwa ISO/IEC 27001:2022 diterbitkan pada 25 Oktober 2022 dan menggantikan edisi 2013. Setelah masa transisi tiga tahun berakhir pada 31 Oktober 2025, semua sertifikat edisi 2013 kedaluwarsa atau harus ditarik. SGS juga menyatakan tidak melakukan audit awal atau resertifikasi terhadap edisi lama setelah 30 April 2024.
Dari sini ada pola yang mudah dikenali. Sertifikat yang diterbitkan atau diterbitkan ulang pada masa transisi, yaitu 1 November 2022 sampai 31 Oktober 2025, berakhir pada 31 Oktober 2025 dan bukan tiga tahun penuh seperti biasanya. Jika vendor menyodorkan sertifikat edisi 2013 yang tertulis berlaku sampai 2027, kemungkinan ada yang keliru, entah dokumennya usang atau tanggalnya tidak cocok dengan aturan transisi. Minta penjelasan tertulis dari vendor.
Soal lembaga penerbit, Pasal 26 Peraturan BSSN 8/2020 menyebut sertifikasi dilakukan oleh lembaga sertifikasi yang diakui BSSN. Komite Akreditasi Nasional atau KAN memberi akreditasi untuk menjamin kompetensi lembaga penilaian kesesuaian, dan situs resminya menyediakan direktori lembaga terakreditasi beserta daftar akreditasi yang dibekukan dan dicabut. Situs itu juga memuat peringatan agar berhati-hati terhadap penipuan yang mengatasnamakan KAN.
Langkah verifikasi yang masuk akal adalah meminta nomor sertifikat dan nama lembaga penerbit, mencari lembaga itu di direktori KAN, lalu menghubungi lembaga tersebut untuk memastikan nomor sertifikat benar dan masih aktif. Berikut tanda bahaya yang pantas ditanyakan.
Nama badan berbeda. Badan hukum di sertifikat tidak sama dengan yang mengajukan penawaran dan menandatangani kontrak.
Cakupan tidak relevan. Ruang lingkup tidak menyebut pengembangan, pengelolaan, atau layanan yang Anda beli.
Edisi 2013. Sertifikat masih merujuk edisi yang masa transisinya sudah berakhir.
Tanggal kedaluwarsa. Masa berlaku sudah lewat atau tidak tercantum jelas.
Lembaga tidak ditemukan. Penerbit tidak muncul di direktori akreditasi dan tidak bisa dikonfirmasi.
Hanya logo. Vendor menampilkan logo ISO tanpa nomor sertifikat atau dokumen yang bisa diperiksa.
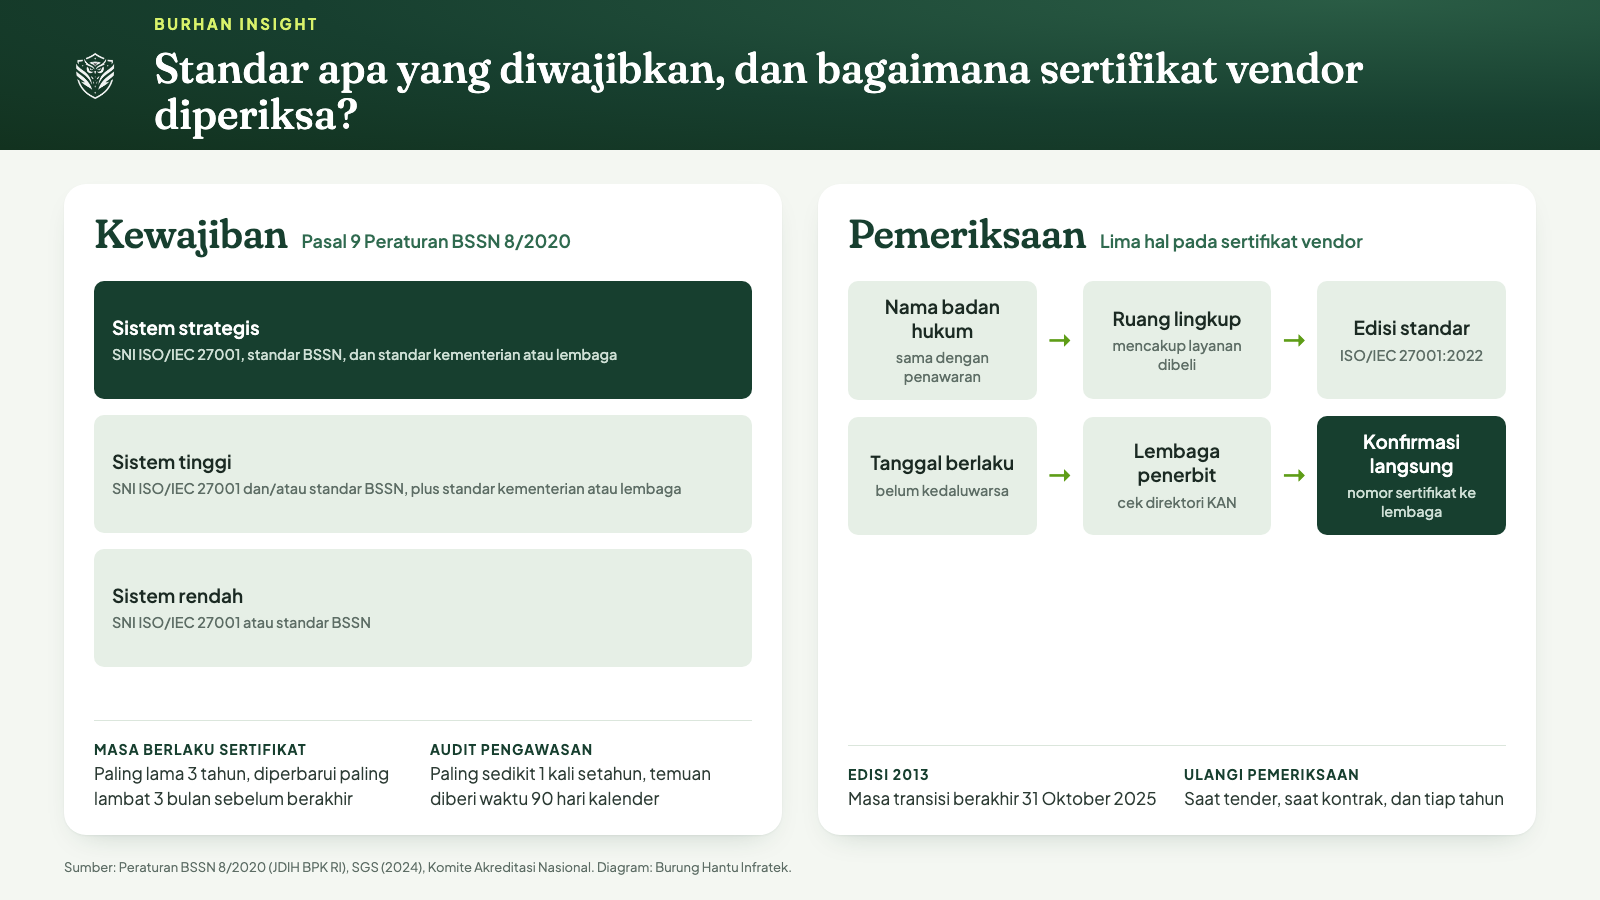
Diagram kewajiban standar dan pemeriksaan sertifikat vendor. Diolah Burung Hantu Infratek dari Peraturan BSSN 8/2020, SGS, dan KAN.
Bagaimana Jika Vendor Belum Bersertifikat?
Vendor tanpa sertifikat tidak otomatis gugur, kecuali kontrak atau aturan sektor Anda mewajibkannya. Alternatifnya adalah meminta bukti kontrol keamanan yang bisa diperiksa, misalnya kebijakan tertulis, hasil pengujian penetrasi, dan rencana sertifikasi dengan tenggat dalam kontrak, lalu menyesuaikan tingkat akses vendor dengan risiko sistem Anda.
Peraturan BSSN 8/2020 sendiri menyediakan alat ukur kesiapan. Pasal 12 menyatakan bahwa untuk mempersiapkan penerapan SNI ISO/IEC 27001, penyelenggara dapat melakukan penilaian berdasarkan Indeks KAMI, yang menurut Pasal 1 angka 13 adalah alat evaluasi untuk menganalisis tingkat kesiapan pengamanan informasi di organisasi. Vendor yang belum bersertifikat bisa diminta menunjukkan hasil penilaian semacam itu sebagai gambaran kesiapannya.
Vendor yang berencana mengejar sertifikasi juga punya jalur yang diatur. Pasal 13 sampai Pasal 15 mengatur bahwa penerapan sistem manajemen dilakukan secara mandiri dengan sumber daya manusia berkewarganegaraan Indonesia, boleh dibantu tenaga ahli Indonesia atau lembaga konsultan yang diakui BSSN. Konsultan itu harus berbentuk badan hukum Indonesia, berdomisili di Indonesia, dan punya paling sedikit satu implementor berkewarganegaraan Indonesia.
Jika Anda tetap memilih vendor yang belum bersertifikat, kompensasinya perlu nyata. Beberapa contoh yang lazim adalah pemberian hak akses seminimal mungkin, pemisahan lingkungan pengembangan dari data produksi, pencatatan dan peninjauan aktivitas akses, serta pengujian penetrasi oleh pihak independen sebelum go-live. Ini pandangan kami tentang praktik yang wajar, bukan kewajiban dalam pasal yang kami baca.
Kesiapan vendor juga bisa dibaca dari hal-hal yang tidak membutuhkan sertifikat. Tanyakan siapa yang bertanggung jawab atas keamanan informasi di perusahaan vendor, bagaimana mereka menangani insiden terakhir, seberapa sering kontrol akses ditinjau, dan apakah karyawan yang menyentuh data klien terikat perjanjian kerahasiaan. Jawaban yang spesifik dan konsisten biasanya lebih informatif daripada brosur keamanan yang rapi tetapi tidak bisa dibuktikan.
Terakhir, ubah janji menjadi kewajiban. Kontrak dapat mencantumkan tenggat sertifikasi yang disepakati, konsekuensi bila tenggat meleset, dan hak Anda memeriksa kemajuannya. Cara ini adil bagi vendor menengah yang sedang bertumbuh, karena mereka tidak dicoret hanya karena belum punya dokumen, sekaligus melindungi Anda dari janji yang tidak pernah ditagih. Aspek pemilihan vendor infrastruktur dibahas di Apa yang Harus Dicek Sebelum Memilih Vendor IT untuk Proyek Infrastruktur?
Klausul Kontrak Apa yang Perlu Mengikat Vendor?
Kontrak perlu mengubah sertifikat dari lampiran tender menjadi kewajiban yang bisa ditagih. Sertifikat harus tetap berlaku selama proyek, perubahan statusnya wajib diberitahukan, dan perusahaan berhak memeriksa. Untuk vendor yang memproses data pribadi, PP 33/2026 menambah kewajiban perjanjian prosesor dan pelaporan insiden yang perlu tercermin dalam kontrak.
PP 33/2026 ditetapkan pada 16 Juli 2026 dan mulai berlaku pada 16 Januari 2027, enam bulan sejak diundangkan, menurut analisis hukum Veritask tertanggal 3 September 2026. Pasal 13 sampai Pasal 16 menyatakan pengendali dapat menunjuk prosesor berdasarkan perjanjian yang paling sedikit mengatur cakupan dan cara pemrosesan, jenis dan tujuan, kategori subjek data, jangka waktu, hak dan kewajiban para pihak, serta mekanisme pengawasan dan audit.
Soal insiden, waktu menjadi pembeda. Pasal 114 mewajibkan pengendali menyampaikan pemberitahuan tertulis kepada subjek data dan lembaga pengawas paling lambat 3 x 24 jam sejak kegagalan pelindungan data diketahui secara pasti, patut, dan wajar. Prosesor wajib melaporkan kegagalan kepada pengendali pada kesempatan pertama. Kontrak sebaiknya menetapkan tenggat lapor vendor yang jauh lebih pendek dari 3 x 24 jam, agar perusahaan masih punya waktu bertindak.
Pelibatan pihak ketiga lain juga diatur. Prosesor yang ingin melibatkan prosesor lain harus lebih dulu memperoleh persetujuan tertulis dari pengendali, dan pemrosesan oleh prosesor tetap menjadi tanggung jawab pengendali. Tanggung jawab itu berujung pada sanksi. Pasal 185 menetapkan denda administratif maksimal 2 persen dari pendapatan atau penerimaan tahunan pengendali atau prosesor, dihitung dari dampak, durasi, jumlah subjek data, skala usaha, dan tingkat kooperasi.
Klausul berikut layak masuk kontrak vendor yang menyentuh sistem atau data Anda.
Masa berlaku dan cakupan. Vendor menjaga sertifikat tetap berlaku selama kontrak, dan cakupannya meliputi layanan yang Anda beli.
Pemberitahuan perubahan. Vendor memberi tahu tertulis bila sertifikat dibekukan, dicabut, atau tidak diperbarui, dengan tenggat yang jelas.
Hak audit. Perusahaan berhak memeriksa bukti kepatuhan, langsung atau lewat pihak independen.
Pelaporan insiden. Vendor melapor pada kesempatan pertama dengan batas waktu terukur.
Subprosesor. Pelibatan pihak ketiga memerlukan persetujuan tertulis dari perusahaan.
Akhir kontrak. Data dikembalikan atau dihapus dengan bukti tertulis.
Rincian lebih lanjut ada di tulisan Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi? dan pembagian tanggung jawab di Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?
Daftar Periksa Sebelum Menandatangani Kontrak dengan Vendor IT
Delapan langkah pemeriksaan membantu perusahaan dan BUMN mengubah syarat ISO 27001 dari stempel formalitas menjadi bukti yang bisa dipakai. Urutannya berjalan dari menentukan kebutuhan, memeriksa dokumen, hingga mengikatnya dalam kontrak, dan sebagian besar bisa dilakukan panitia pengadaan tanpa keahlian audit khusus, selama dokumen dan jawaban vendor dicatat dengan tertib.
Tentukan kategori sistem. Lakukan penilaian mandiri sesuai Peraturan BSSN 8/2020 dan catat hasilnya.
Cek aturan sektor. Pastikan ada tidaknya syarat tambahan dari regulator sektor Anda.
Tentukan peran vendor. Bedakan vendor yang hanya membangun dari vendor yang mengelola atau mengoperasikan sistem.
Minta dokumen lengkap. Mintalah sertifikat, pernyataan ruang lingkup, dan nomor sertifikat.
Periksa edisi dan tanggal. Terima edisi 2022 yang masih berlaku, dan pertanyakan edisi 2013.
Verifikasi penerbit. Cari lembaga di direktori akreditasi dan konfirmasi langsung nomor sertifikat.
Cocokkan cakupan dengan tim. Pastikan unit yang mengerjakan proyek ada di dalam ruang lingkup.
Ikat dalam kontrak. Masukkan klausul masa berlaku, pemberitahuan, hak audit, dan pelaporan insiden.
Pemeriksaan sebaiknya diulang pada tiga titik, yaitu saat tender, saat kontrak ditandatangani, dan tiap tahun selama kontrak berjalan. Pengulangan tahunan mengikuti logika audit pengawasan sertifikat yang minimal sekali setahun, sehingga perubahan status vendor tidak lolos dari pantauan.
Siapkan juga satu halaman keputusan yang merangkum hasil pemeriksaan untuk setiap vendor finalis. Halaman itu memuat status sertifikat, catatan ruang lingkup, temuan yang masih terbuka, dan kompensasi yang disepakati bila ada kekurangan. Dengan ringkasan seperti ini, pimpinan dapat memutuskan berdasarkan risiko yang dipahami, bukan berdasarkan ada atau tidaknya selembar dokumen di lampiran penawaran.
Bagi BUMN, dokumen hasil pemeriksaan ini juga berguna sebagai jejak pertanggungjawaban pengadaan. Catat siapa memeriksa, kapan, dan apa temuannya. Jika suatu hari terjadi insiden, catatan yang rapi itu menunjukkan bahwa perusahaan sudah menjalankan uji tuntas yang wajar, dan kontrak memberi dasar menindaklanjuti vendor. Untuk proyek yang menyentuh perangkat keras dan jaringan, pertimbangan teknisnya dirangkum di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Pertanyaan yang Sering Diajukan
Apakah vendor IT wajib memiliki sertifikat ISO 27001?
Tidak ada pasal umum yang mewajibkan semua vendor IT. Kewajiban tertulis dibebankan kepada penyelenggara sistem elektronik menurut Peraturan BSSN 8/2020 dan kepada penyelenggara jasa telekomunikasi menurut Permen Komdigi 7/2026. Vendor tetap bisa diminta lewat kontrak atau lewat klien yang terkena kewajiban tersebut.
Apakah sertifikat ISO 27001 edisi 2013 masih berlaku?
Tidak. Menurut SGS, masa transisi tiga tahun ke ISO/IEC 27001:2022 berakhir pada 31 Oktober 2025, dan semua sertifikat edisi 2013 kedaluwarsa atau harus ditarik. Per November 2026, vendor perlu menunjukkan sertifikat edisi 2022 yang masih berlaku dan ruang lingkupnya sesuai layanan yang Anda beli.
Berapa lama masa berlaku sertifikat sistem manajemen pengamanan informasi menurut BSSN?
Pasal 28 Peraturan BSSN 8/2020 menetapkan masa berlaku paling lama 3 tahun sejak diterbitkan. Penyelenggara wajib memperbaruinya paling lambat 3 bulan sebelum masa berlakunya berakhir, dan lembaga sertifikasi melakukan audit pengawasan paling sedikit satu kali dalam setahun selama sertifikat berjalan.
Bagaimana cara memeriksa lembaga sertifikasi yang menerbitkan sertifikat vendor?
Minta nomor sertifikat dan nama lembaga penerbit, lalu cari lembaga itu di direktori lembaga terakreditasi KAN. Hubungi lembaga tersebut untuk memastikan nomor sertifikat benar dan masih aktif. Untuk sertifikasi di bawah Peraturan BSSN 8/2020, pastikan juga lembaga itu diakui BSSN sesuai Pasal 26.
Apakah ISO 27001 menjamin aplikasi vendor aman dari peretasan?
Tidak. Sertifikat menilai sistem manajemen keamanan informasi organisasi dalam ruang lingkup tertentu, bukan setiap aplikasi yang dikerjakan. Untuk menguji kerentanan teknis, perusahaan tetap memerlukan pengujian penetrasi independen, peninjauan kode, dan pemantauan keamanan setelah aplikasi berjalan di lingkungan produksi.
Kesimpulan
Jawaban atas pertanyaan di judul adalah tidak selalu. Peraturan yang kami baca mewajibkan ISO 27001 atau standar BSSN kepada penyelenggara sistem elektronik, dan mewajibkannya kepada operator telekomunikasi dengan sanksi tertulis, tetapi tidak menetapkan syarat umum bagi setiap vendor IT. Syarat itu paling sering hadir lewat klien, sektor, atau kontrak, sehingga perusahaan Anda yang menentukan seberapa ketat memintanya.
Nilai sertifikat bergantung pada cara membacanya. Periksa ruang lingkup, edisi 2022, tanggal berlaku, dan lembaga penerbitnya, lalu ikat semuanya dalam kontrak yang mengatur pemberitahuan perubahan status, hak audit, dan pelaporan insiden sebelum PP 33/2026 berlaku pada 16 Januari 2027. Langkah berikutnya yang paling berguna adalah mengambil dua kontrak vendor yang sedang berjalan, lalu mencocokkannya dengan daftar periksa di atas.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[5] ISO/IEC 27001 Transition: What You Should Know - SGS
[6] Komite Akreditasi Nasional (KAN) - Badan Standardisasi Nasional