
Apa yang Harus Disiapkan Perusahaan Saat Komdigi Minta Sistem Elektronik Diperkuat?
Imbauan keamanan siber dari Kementerian Komunikasi dan Digital (Komdigi) pada 9 November 2026 memang ditujukan kepada instansi pemerintah, tetapi isinya adalah daftar periksa dasar yang berlaku bagi setiap organisasi yang mengoperasikan sistem elektronik. Sederhananya, lima permintaan pemerintah itu bisa dibaca sebagai standar minimum yang wajar bagi perusahaan Anda juga. Tulisan ini membahas isi imbauan, alasan perusahaan swasta ikut terdampak, jenis serangan yang diwaspadai, penguatan akun administrator, pembaruan perangkat lunak dan proteksi DDoS, pencadangan data, tim tanggap insiden, hingga daftar periksa sepuluh hari yang bisa langsung dijalankan.
TLDR
Apa yang Diminta Komdigi dan BSSN pada 9 November 2026?
Komdigi menerbitkan tiga surat imbauan yang meminta instansi memperketat pengamanan, memperkuat pemantauan, dan menyiapkan penanganan insiden.
Mengapa Perusahaan Swasta Ikut Terdampak Walau Surat Ditujukan ke Instansi?
Perpres 47/2023 mendefinisikan penyelenggara sistem elektronik mencakup badan usaha, dan UU PDP membebankan kewajiban keamanan kepada setiap pengendali data.
Apa Saja Bentuk Serangan yang Diwaspadai dan Bagaimana Cara Kerjanya?
BSSN menyebut DDoS, defacement, eksploitasi celah, pembajakan DNS, phishing, dan informasi palsu, dengan titik masuk yang sering sederhana.
Bagaimana Memperkuat Akun Administrator Sebelum Disalahgunakan?
Akun administrator perlu autentikasi berlapis, jumlah akun dibatasi, dan setiap akses istimewa tercatat dan ditinjau berkala.
Mengapa Pembaruan Perangkat Lunak dan Proteksi DDoS Tidak Boleh Ditunda?
Menurut BSSN, hal sederhana seperti tidak memperbarui perangkat lunak bisa menjadi pintu masuk serangan, sedangkan DDoS menyerang ketersediaan layanan.
Apa yang Perlu Ada dalam Pencadangan Data dan Rencana Pemulihan?
Cadangan harus berkala, terpisah dari sistem utama, dan terbukti bisa dipulihkan lewat uji pemulihan yang dijadwalkan.
Siapa yang Harus Siap dalam Tim Tanggap Insiden dan Apa Kewajiban Lapornya?
Tim tanggap insiden butuh peran dan jalur eskalasi tertulis, sementara kegagalan pelindungan data pribadi wajib diberitahukan paling lambat 3 x 24 jam.
Bagaimana Menyusun Daftar Periksa Sepuluh Hari bagi Perusahaan?
Urutkan pekerjaan dari yang paling cepat menutup risiko, yaitu akun administrator, pembaruan, cadangan, kontak darurat, lalu latihan insiden.
Kesimpulan
Imbauan pemerintah adalah pengingat murah untuk membereskan dasar keamanan sebelum insiden, bukan sesudahnya.
Bayangkan Anda membuka laptop pada Senin pagi dan menemukan beranda situs perusahaan berganti tampilan, sementara tim IT baru tahu setelah pelanggan menelepon. Tidak ada yang meretas sistem inti secara spektakuler. Seseorang hanya masuk lewat akun administrator lama yang kata sandinya bocor, atau lewat perangkat lunak yang tertunda pembaruannya tiga bulan. Pada 9 November 2026, pemerintah mengirim peringatan dengan pola serupa, dan banyak manajer di perusahaan swasta bertanya apakah peringatan itu juga berlaku bagi mereka. Tulisan ini menjawabnya dengan bahasa yang bisa dipahami manajer IT, manajer pengadaan, dan direksi.
Apa yang Diminta Komdigi dan BSSN pada 9 November 2026?
Direktorat Jenderal Teknologi Pemerintah Digital Komdigi menerbitkan tiga surat imbauan pada 9 November 2026 sebagai tindak lanjut Security Advisory Badan Siber dan Sandi Negara (BSSN) tanggal 8 November 2026. Surat itu meminta kementerian, lembaga, dan pemerintah daerah memperkuat perlindungan sistem, memantau aktivitas jaringan, memeriksa celah keamanan, dan menyiapkan koordinasi penanganan jika terjadi insiden siber, menurut laporan JawaPos pada 10 November 2026.
Ketiga surat itu punya sasaran berbeda. Surat pertama ditujukan kepada pengguna layanan Pusat Data Nasional 1 (PDN-1) dan Government Cloud. Surat kedua ditujukan kepada pejabat nama domain kementerian, lembaga, dan pemerintah daerah. Surat ketiga ditujukan kepada seluruh penyelenggara sistem elektronik (PSE) lingkup publik. Pembagian ini menunjukkan bahwa kekhawatiran pemerintah menyentuh tiga lapisan sekaligus, yaitu tempat data disimpan, nama alamat situs, dan seluruh sistem yang melayani publik.
Latar belakangnya perlu dibaca hati-hati. Informasi tentang dugaan serangan beredar di media sosial dan dikaitkan dengan penolakan terhadap penerapan Sistem Pemungutan Pajak atas Transaksi Digital Luar Negeri (SPP-TDLN). BSSN melalui Government Computer Security Incident Response Team (Gov-CSIRT) Indonesia menyatakan belum dapat memastikan keaslian ancaman maupun kemampuan pihak yang diduga sebagai pelaku. Jadi imbauan ini bersifat pencegahan, bukan konfirmasi bahwa serangan besar sudah terjadi.
Direktur Strategi dan Kebijakan Teknologi Pemerintah Digital Komdigi, Aries Kusdaryono, menyampaikan sikap pemerintah dengan tegas. "Kita tidak boleh mengabaikan potensi risiko ancaman serangan tersebut. Karena itu, kami meminta seluruh instansi meningkatkan pengamanan sistem, memperkuat pemantauan, dan memastikan kesiapan penanganan apabila ditemukan indikasi serangan," ujarnya di Jakarta pada Selasa, 10 November 2026.
Imbauan itu juga memuat permintaan yang sangat konkret. Pengelola sistem diminta memastikan tim tanggap insiden siap bekerja, memperkuat autentikasi akun administrator, memperbarui perangkat lunak, meningkatkan perlindungan terhadap serangan DDoS, serta memastikan pencadangan data dan mekanisme pemulihan layanan dapat berjalan. Instansi pengguna PDN-1 dan Government Cloud yang menemukan indikasi serangan diminta melapor melalui kanal PDN-CSIRT.
Perlu dicatat bahwa surat imbauan bukan peraturan yang mengikat. Statusnya adalah arahan kewaspadaan dari kementerian teknis. Meski begitu, isinya selaras dengan kewajiban keamanan yang sudah tertulis di peraturan lain, seperti yang akan dibahas pada bagian berikutnya. Itulah alasan imbauan ini layak dibaca sebagai bahan kerja, bukan sekadar berita.
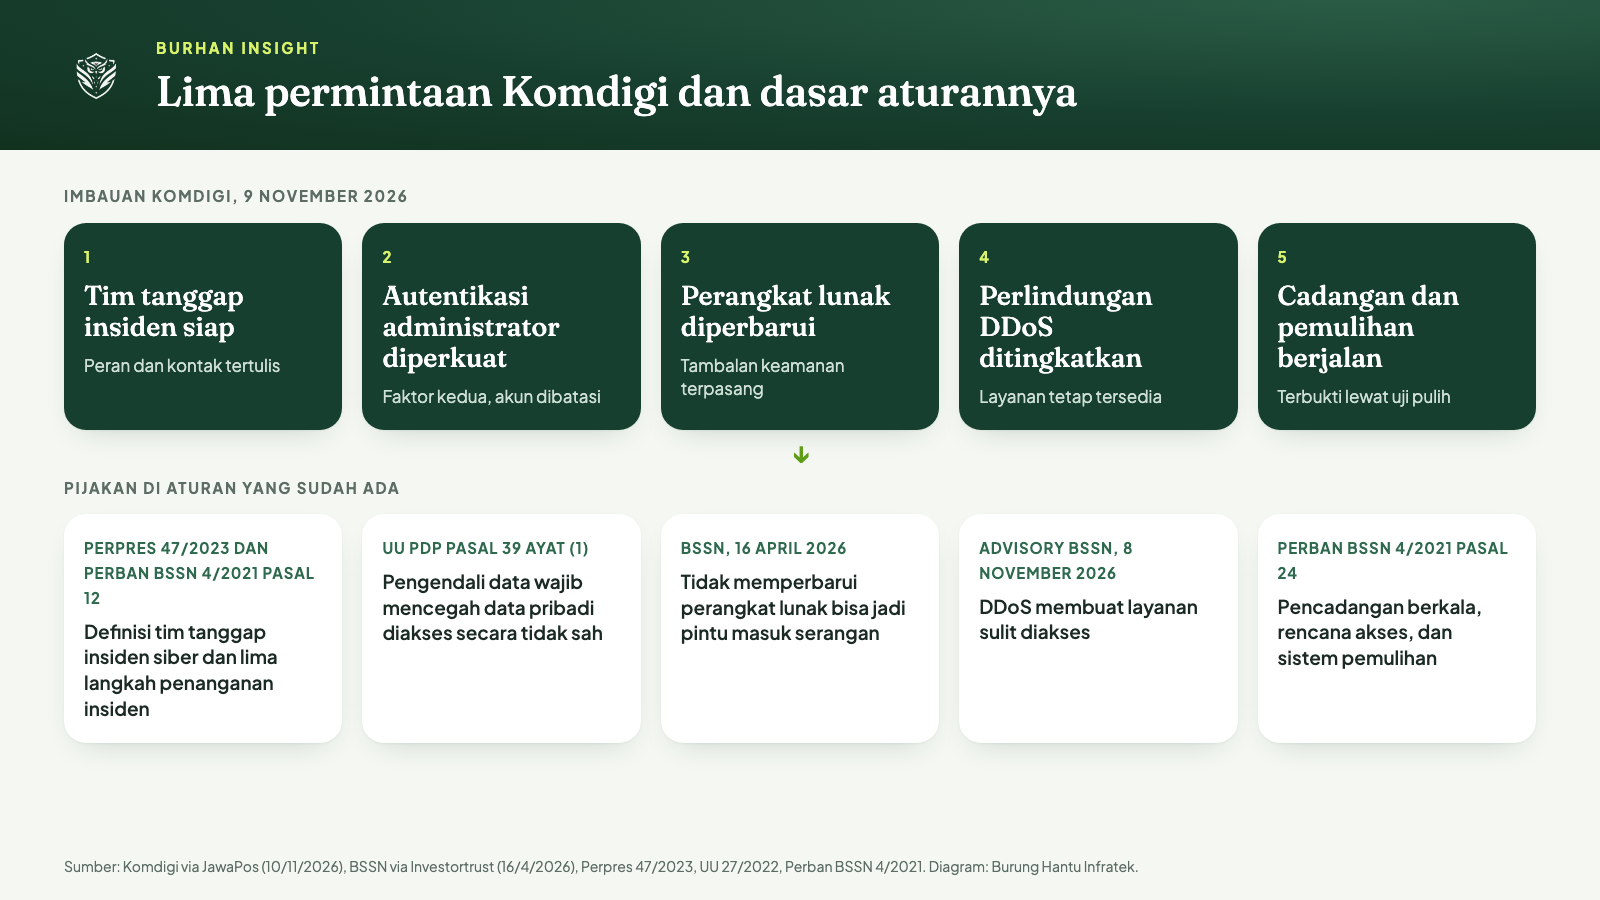
Diagram lima permintaan imbauan Komdigi dan pijakannya di aturan yang sudah ada. Diolah Burung Hantu Infratek dari JawaPos, Investortrust, Perpres 47/2023, UU 27/2022, dan Peraturan BSSN 4/2021.
Mengapa Perusahaan Swasta Ikut Terdampak Walau Surat Ditujukan ke Instansi?
Perusahaan swasta ikut terdampak karena definisi hukum penyelenggara sistem elektronik tidak membedakan pemerintah dan swasta. Peraturan Presiden Nomor 47 Tahun 2023 tentang Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber menyebut PSE sebagai setiap orang, penyelenggara negara, badan usaha, dan masyarakat yang menyediakan, mengelola, atau mengoperasikan sistem elektronik.
Definisi yang sama muncul untuk istilah lain di peraturan itu. Insiden siber diartikan sebagai satu atau serangkaian kejadian yang mengganggu atau mengancam berjalannya sistem elektronik. Tim tanggap insiden siber diartikan sebagai sekelompok orang yang bertanggung jawab menangani insiden siber dalam ruang lingkup yang ditentukan. Dengan kata lain, perusahaan Anda sudah masuk dalam bahasa regulasi, terlepas dari siapa penerima surat imbauan.
Jalur kedua adalah perlindungan data pribadi. Pasal 35 Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data melindungi dan memastikan keamanan data pribadi yang diprosesnya. Pasal 39 ayat (1) menyatakan bahwa pengendali data pribadi wajib mencegah data pribadi diakses secara tidak sah. Ayat (2) mengaitkan pencegahan itu dengan sistem keamanan pada sistem elektronik yang andal, aman, dan bertanggung jawab.
Jalur ketiga adalah rantai pasok. Pasal 37 UU PDP mewajibkan pengendali data melakukan pengawasan terhadap setiap pihak yang terlibat dalam pemrosesan data pribadi di bawah kendalinya. Jika perusahaan Anda memakai vendor aplikasi, penyedia hosting, atau agensi digital, kelemahan mereka menjadi persoalan Anda. Topik ini dibahas lebih rinci dalam artikel Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?
Ada pula alasan yang lebih praktis. Perusahaan yang menjadi vendor, pemasok, atau mitra teknologi bagi instansi pemerintah biasanya terhubung dengan sistem instansi itu lewat akun, jaringan, atau antarmuka pemrograman aplikasi. Jika instansi memperketat pengamanan, mitra yang lalai akan menjadi titik terlemah dan cepat terlihat dalam audit atau pemeriksaan akses. Menyiapkan diri sekarang berarti Anda tidak diminta panik ketika klien pemerintah mengirim kuesioner keamanan mendadak.
Artinya, pertanyaan yang tepat bukan lagi "apakah ini berlaku bagi kami", melainkan "seberapa jauh kondisi kami dari lima permintaan itu". Jawaban jujur atas pertanyaan kedua inilah yang menentukan urutan pekerjaan Anda dalam sepuluh hari ke depan.
Apa Saja Bentuk Serangan yang Diwaspadai dan Bagaimana Cara Kerjanya?
BSSN mengidentifikasi enam bentuk ancaman yang perlu diwaspadai, yaitu Distributed Denial of Service (DDoS), perubahan tampilan situs atau defacement, eksploitasi celah keamanan, pembajakan DNS, phishing, dan penyebaran informasi palsu. Keenamnya berbeda cara kerja dan berbeda pula dampaknya terhadap bisnis.
DDoS membanjiri server dengan lalu lintas palsu sampai layanan tidak bisa diakses pengguna sungguhan. Dampaknya langsung terasa pada ketersediaan: toko daring berhenti menerima pesanan, portal pelanggan tidak terbuka, dan tim layanan pelanggan dibanjiri keluhan. Serangan ini tidak mencuri data, tetapi bisa dipakai sebagai pengalih perhatian sementara pelaku mencoba cara lain.
Defacement mengubah isi halaman situs, biasanya untuk menyampaikan pesan atau mempermalukan pemilik. Defacement sering menjadi tanda bahwa pelaku sudah punya akses tulis ke server atau sistem pengelola konten. Karena itu, yang perlu ditelusuri bukan hanya halaman yang berubah, melainkan bagaimana pelaku bisa masuk.
Eksploitasi celah keamanan memanfaatkan kelemahan pada perangkat lunak yang belum diperbarui atau salah dikonfigurasi. Pembajakan DNS mengalihkan alamat situs resmi ke server milik penyerang, sehingga pengunjung yang mengetik alamat benar tetap mendarat di halaman palsu. Phishing dan informasi palsu bekerja pada sisi manusia: pesan yang tampak berasal dari instansi atau atasan meminta tautan dibuka atau kata sandi dikirim.
Gambaran besarnya cukup mengkhawatirkan. BSSN mencatat 5,2 miliar anomali trafik pada periode Januari sampai 15 November 2025, rata-rata sekitar 182 anomali setiap detik, dan mayoritasnya berpotensi berupa malware yang dapat berkembang menjadi ransomware. Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, menggambarkan ancaman siber seperti gunung es. "Hanya sekitar 10-20% ancaman yang terlihat di permukaan, sementara 80-90% lainnya tersembunyi," ujarnya pada forum di Jakarta, 16 April 2026.
Slamet juga mengingatkan bahwa ancaman tidak hanya datang dari luar. Serangan bisa melalui nasabah, pihak ketiga, bahkan dari dalam sistem itu sendiri, sehingga penguatan pengendalian internal menjadi krusial. Pesan ini relevan bagi perusahaan non-keuangan: titik masuk yang paling sering dipakai adalah akun karyawan, akun vendor, dan perangkat lunak lama, bukan teknik peretasan yang rumit.
Bagaimana Memperkuat Akun Administrator Sebelum Disalahgunakan?
Akun administrator adalah kunci induk sebuah sistem, sehingga penguatannya harus mencakup autentikasi berlapis, pembatasan jumlah akun, pencatatan aktivitas, dan peninjauan berkala. Imbauan Komdigi menempatkan autentikasi administrator di daftar utama karena satu akun istimewa yang bocor bisa membuka seluruh sistem tanpa perlu eksploitasi teknis apa pun.
Langkah pertama adalah mendata. Banyak perusahaan tidak punya daftar lengkap siapa saja yang memegang hak administrator pada server, panel hosting, sistem pengelola konten, layanan awan, pengelola nama domain, dan aplikasi inti. Daftar ini sering menyimpan kejutan, misalnya akun mantan karyawan, akun vendor yang proyeknya sudah selesai, atau akun bersama yang kata sandinya diketahui banyak orang.
Langkah kedua adalah autentikasi berlapis. Setiap akun administrator sebaiknya mewajibkan faktor kedua selain kata sandi, dan untuk akun paling kritis lebih baik memakai kunci keamanan perangkat keras atau aplikasi autentikator, bukan kode lewat pesan singkat yang rentan dialihkan. Kata sandi sendiri sebaiknya panjang, unik, dan disimpan di pengelola kata sandi, bukan di lembar kerja atau catatan bersama.
Berikut praktik yang bisa dikerjakan tanpa membeli perangkat baru.
Pisahkan akun harian dan akun istimewa. Administrator memakai akun biasa untuk surel dan peramban, dan baru masuk ke akun istimewa ketika benar-benar perlu mengubah konfigurasi.
Batasi dan beri tenggat. Hak administrator untuk vendor diberikan per proyek dengan tanggal berakhir yang tertulis, lalu dicabut otomatis atau manual saat serah terima selesai.
Catat dan tinjau. Aktifkan log login dan perubahan konfigurasi, lalu tinjau setiap bulan untuk mencari login di jam tak lazim atau dari lokasi asing.
Kunci pengelola domain. Akun registrar dan pengelola DNS mendapat autentikasi berlapis dan fitur penguncian perubahan, karena pembajakan DNS menyerang titik ini.
Siapkan akun darurat. Simpan satu akun cadangan dengan kredensial tersegel di tempat aman, supaya tim tidak terkunci dari sistem sendiri saat insiden.
Dasar hukumnya pun jelas. Pasal 39 ayat (1) UU PDP mewajibkan pencegahan akses tidak sah terhadap data pribadi, dan kontrol akses yang ketat adalah cara paling langsung memenuhinya. Peraturan BSSN Nomor 4 Tahun 2021 tentang pedoman keamanan sistem pemerintahan berbasis elektronik juga mengatur pembatasan akses data dan informasi sesuai kewenangan, sehingga prinsip ini sudah menjadi praktik baku di sektor publik.
Mengapa Pembaruan Perangkat Lunak dan Proteksi DDoS Tidak Boleh Ditunda?
Pembaruan perangkat lunak menutup celah yang sudah diketahui publik, sedangkan proteksi DDoS menjaga layanan tetap tersedia saat diserbu lalu lintas palsu. Keduanya disebut langsung dalam imbauan Komdigi karena menyentuh dua sisi risiko yang berbeda: kebocoran dan gangguan layanan.
Slamet Aji Pamungkas dari BSSN menyebut contoh yang sangat sederhana dalam forum 16 April 2026: "Hal sederhana, seperti tidak melakukan update software bisa menjadi pintu masuk serangan siber." Kalimat ini penting karena menggeser fokus dari serangan canggih ke kebiasaan operasional. Celah yang sudah punya tambalan resmi, tetapi belum dipasang, adalah celah yang paling mudah dimanfaatkan penyerang.
Agar pembaruan tidak berhenti sebagai niat baik, perusahaan perlu inventaris aset. Tanpa daftar server, aplikasi, pustaka, dan perangkat jaringan beserta versinya, tim tidak tahu apa yang perlu diperbarui. Inventaris ini sebaiknya mencantumkan pemilik tiap aset dan jadwal pembaruan, lalu membedakan tambalan keamanan darurat dari pembaruan fitur biasa yang bisa menunggu jendela pemeliharaan.
Pembaruan juga memerlukan lingkungan uji. Memasang tambalan langsung di sistem produksi tanpa uji bisa menjatuhkan layanan, dan ketakutan inilah yang membuat banyak tim menunda. Solusinya bukan menunda, melainkan menyiapkan salinan lingkungan produksi untuk uji cepat, dengan rencana mundur yang tertulis jika pembaruan bermasalah.
Untuk DDoS, pertahanan jarang bisa dibangun sendiri di server perusahaan karena volume serangan bisa melampaui kapasitas jaringan. Pilihan umumnya adalah layanan pelindung di sisi penyedia, seperti jaringan pengantar konten atau penyedia mitigasi DDoS, ditambah pembatasan laju permintaan pada aplikasi. Yang perlu ditanyakan ke penyedia: kapasitas mitigasi, waktu respons, cara menghubungi saat serangan berlangsung, dan apakah proteksi aktif otomatis atau harus diminta.
Uji keamanan berkala melengkapi dua langkah di atas. Pemeriksaan kerentanan dan uji penetrasi menemukan celah sebelum penyerang menemukannya, dan pembahasan lengkapnya ada di artikel Apa Itu Uji Penetrasi dan Kapan Aplikasi Perusahaan Wajib Diuji Sebelum Go-Live? Pedoman BSSN 4/2021 sendiri menyebut peningkatan keamanan dilaksanakan berdasarkan penilaian kerentanan dan pengujian fungsi keamanan pada aplikasi dan infrastruktur.
Apa yang Perlu Ada dalam Pencadangan Data dan Rencana Pemulihan?
Pencadangan yang berguna harus berkala, terpisah dari sistem utama, dan terbukti bisa dipulihkan. Imbauan Komdigi meminta instansi memastikan pencadangan data serta mekanisme pemulihan layanan dapat berjalan, dan frasa terakhir itu adalah bagian yang paling sering terlewat: cadangan yang belum pernah diuji pulih hanyalah asumsi.
Peraturan BSSN Nomor 4 Tahun 2021 menjadikan ketersediaan sebagai salah satu dari lima aspek keamanan data dan informasi, bersama kerahasiaan, keaslian, keutuhan, dan kenirsangkalan. Pasal 24 menyebut tiga prosedur untuk menjamin ketersediaan, yaitu menerapkan sistem pencadangan secara berkala, membuat perencanaan untuk menjamin data dan informasi dapat selalu diakses, dan menerapkan sistem pemulihan. Aturan ini ditulis untuk sistem pemerintahan, tetapi urutannya cocok untuk perusahaan mana pun.
Pertanyaan pertama untuk cadangan adalah apa saja yang dicadangkan. Basis data pelanggan jelas harus masuk, tetapi sering terlupa berkas konfigurasi server, kunci enkripsi, skrip penerapan, daftar akun, dan data pada layanan awan pihak ketiga. Susun daftar sistem berdasarkan dampak bisnis, lalu tetapkan seberapa banyak data yang boleh hilang dan seberapa lama layanan boleh mati untuk tiap sistem.
Pertanyaan kedua adalah di mana cadangan disimpan. Cadangan yang berada di server yang sama dengan sistem utama akan ikut rusak ketika server itu terkena ransomware atau gangguan fisik. Simpan setidaknya satu salinan di lokasi atau akun terpisah dengan kredensial berbeda, dan satu salinan yang tidak bisa diubah atau dihapus oleh akun operasional biasa, supaya penyerang yang membajak akun administrator tidak ikut menghapus cadangan.
Pertanyaan ketiga adalah apakah cadangan benar-benar bisa dipakai. Jadwalkan uji pemulihan, misalnya sekali tiap kuartal untuk sistem kritis, dengan mengembalikan data ke lingkungan terpisah lalu mencatat berapa lama prosesnya dan apa yang gagal. Hasil uji ini menjadi bukti yang berguna ketika pelanggan, auditor, atau regulator bertanya.
Cadangan hanyalah satu bagian dari kemampuan pulih. Perusahaan juga perlu urutan pemulihan, kontak vendor, dan lokasi cadangan alternatif untuk kondisi terburuk. Pembahasan menyeluruh tentang hal ini ada di artikel Bagaimana Perusahaan Menyiapkan Disaster Recovery Sebelum Pusat Data Lumpuh?
Siapa yang Harus Siap dalam Tim Tanggap Insiden dan Apa Kewajiban Lapornya?
Tim tanggap insiden adalah sekelompok orang dengan peran, wewenang, dan jalur eskalasi yang tertulis sebelum insiden terjadi. Perpres 47/2023 menyebut istilah ini secara resmi, dan imbauan Komdigi meminta tim tersebut memastikan kesiapan bekerja, bukan baru dibentuk setelah serangan masuk.
Tim ini tidak harus besar. Untuk perusahaan menengah, tim inti yang realistis terdiri dari pemimpin insiden yang berwenang mengambil keputusan, perwakilan IT atau keamanan yang menangani sisi teknis, perwakilan hukum atau kepatuhan, perwakilan komunikasi, dan wakil direksi yang bisa menyetujui langkah besar seperti mematikan layanan. Setiap peran perlu pengganti, karena insiden tidak memilih hari kerja.
Langkah penanganan sebaiknya mengikuti urutan yang sudah dicontohkan pedoman BSSN. Pasal 12 Peraturan BSSN 4/2021 menyebut lima langkah minimal: mengidentifikasi sumber serangan, menganalisis informasi yang berkaitan dengan insiden selanjutnya, memprioritaskan penanganan berdasarkan tingkat dampak, mendokumentasikan bukti insiden, dan memitigasi atau mengurangi dampak risiko. Urutan ini membantu tim tidak melompat ke pemulihan sebelum bukti terkumpul.
Kewajiban lapor perlu dipahami sejak awal. Pasal 46 UU PDP menyatakan bahwa dalam hal terjadi kegagalan pelindungan data pribadi, pengendali data wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga. Pemberitahuan itu minimal memuat data pribadi yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan.
Tenggat tiga hari terdengar longgar, tetapi sering habis untuk hal yang bisa dicegah, seperti mencari tahu siapa yang berwenang memutuskan, siapa yang menulis pemberitahuan, dan data apa saja yang terlibat. Siapkan templat pemberitahuan dan daftar kontak sebelum insiden, termasuk kontak vendor yang harus segera diberi tahu.
Tim yang hanya ada di atas kertas tidak akan berfungsi saat tekanan datang. Jalankan latihan meja sekali atau dua kali setahun: bacakan skenario singkat, misalnya situs berubah tampilan pada Jumat sore, lalu minta tiap peran menyebut apa yang akan dilakukan dan siapa yang dihubungi. Catat celah yang muncul, seperti nomor telepon yang kedaluwarsa atau keputusan yang tidak punya pemilik, kemudian perbaiki sebelum kejadian sesungguhnya.
Perusahaan yang belum punya tim keamanan sendiri bisa bekerja sama dengan penyedia layanan pemantauan. Pertimbangannya, kapan sebuah pusat operasi keamanan layak dibangun atau disewa, dibahas di Apa Itu Security Operation Center dan Kapan Perusahaan Perlu Membangunnya? Yang penting, tanggung jawab akhir atas keputusan tetap berada pada perusahaan, bukan pada penyedia.
Bagaimana Menyusun Daftar Periksa Sepuluh Hari bagi Perusahaan?
Daftar periksa sepuluh hari paling efektif bila diurutkan dari pekerjaan yang paling cepat menutup risiko: akun administrator, pembaruan, cadangan, kontak darurat, lalu latihan insiden. Urutan ini sengaja mengikuti lima permintaan imbauan Komdigi, supaya Anda bisa mengatakan dengan jujur bahwa setiap permintaan sudah diperiksa.
Hari satu sampai tiga fokus pada akses. Buat daftar semua akun administrator di seluruh sistem, nonaktifkan akun yang tidak lagi dipakai, aktifkan autentikasi berlapis, dan kunci akun registrar domain serta pengelola DNS. Pekerjaan ini murah, cepat, dan menutup salah satu jalur masuk yang paling sering dipakai.
Hari empat sampai enam fokus pada pembaruan dan perlindungan. Susun inventaris aset, pasang tambalan keamanan yang tertunda pada sistem yang menghadap internet, dan periksa apakah proteksi DDoS sudah aktif beserta cara menghubungi penyedia saat serangan berlangsung. Catat sistem yang tidak bisa diperbarui karena alasan teknis, lalu tetapkan kontrol pengganti dan tenggat penyelesaian.
Hari tujuh sampai delapan fokus pada cadangan. Pastikan cadangan terakhir ada, terpisah dari sistem utama, dan coba pulihkan satu sistem kritis ke lingkungan uji. Catat waktu yang dibutuhkan dan kendala yang muncul, karena angka inilah yang akan dipakai direksi untuk menilai kesiapan.
Hari sembilan sampai sepuluh fokus pada manusia. Perbarui daftar kontak darurat, tetapkan peran tim tanggap insiden beserta pengganti, siapkan templat pemberitahuan sesuai Pasal 46 UU PDP, lalu jalankan latihan meja selama satu jam dengan skenario sederhana, misalnya beranda situs berubah dan akun administrator dicurigai bocor.
Gunakan daftar berikut sebagai pegangan ringkas.
Akses. Daftar akun administrator bersih, autentikasi berlapis aktif, akun domain terkunci.
Pembaruan. Inventaris aset ada, tambalan keamanan terpasang, pengecualian tercatat dengan tenggat.
Proteksi. Perlindungan DDoS aktif dan kontak penyedia tersimpan.
Cadangan. Salinan terpisah ada dan satu sistem kritis sudah diuji pulih.
Tim. Peran, pengganti, kontak, dan templat pemberitahuan siap, latihan meja sudah dijalankan.
Jika sebagian pekerjaan ini memerlukan bantuan teknis, seperti peninjauan arsitektur atau penguatan infrastruktur, pembahasan layanan dan cara memilih pelaksananya ada di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia. Bila Anda mengerjakan sendiri, dokumentasikan hasil tiap hari. Dokumentasi itu adalah bukti itikad baik yang berguna jika suatu hari ada pemeriksaan.
Pertanyaan yang Sering Diajukan
Apakah perusahaan swasta wajib mengikuti imbauan Komdigi?
Surat imbauan Komdigi bukan peraturan yang mengikat dan ditujukan kepada instansi serta PSE lingkup publik. Namun kewajiban keamanan bagi perusahaan swasta sudah ada di UU PDP, yang mewajibkan pencegahan akses tidak sah, sehingga isi imbauan tetap layak dijadikan standar minimum kerja.
Apa yang harus dilakukan pertama kali jika akun administrator dicurigai bocor?
Segera ganti kata sandi dan cabut sesi aktif akun itu, aktifkan autentikasi berlapis, lalu tinjau log untuk melihat aktivitas yang tidak dikenal. Libatkan tim tanggap insiden, simpan bukti, dan periksa apakah data pribadi terlibat karena kewajiban pemberitahuan 3 x 24 jam bisa berlaku.
Berapa lama batas waktu melapor jika terjadi kebocoran data pribadi?
Pasal 46 UU PDP mewajibkan pengendali data memberikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga. Pemberitahuan minimal memuat data yang terungkap, kapan dan bagaimana terungkap, serta upaya penanganan dan pemulihan.
Seberapa sering cadangan data perlu diuji pemulihannya?
Frekuensi bergantung pada kekritisan sistem, tetapi untuk sistem inti sebuah uji pemulihan terjadwal, misalnya tiap kuartal, adalah praktik yang masuk akal. Peraturan BSSN 4/2021 mewajibkan sistem pencadangan berkala dan sistem pemulihan, sehingga hasil uji menjadi bukti kesiapan yang nyata.
Kesimpulan
Imbauan Komdigi pada 9 November 2026 adalah pengingat tentang dasar-dasar yang sering tertunda: akun administrator yang kuat, perangkat lunak yang diperbarui, proteksi terhadap DDoS, cadangan yang terbukti pulih, dan tim yang tahu apa yang harus dilakukan. Ancamannya sendiri belum dikonfirmasi BSSN, tetapi data BSSN tentang 5,2 miliar anomali trafik sepanjang periode Januari sampai 15 November 2025 menunjukkan bahwa kewaspadaan ini bukan alarm palsu.
Langkah berikutnya sederhana. Ambil daftar periksa sepuluh hari, tunjuk satu penanggung jawab untuk tiap kelompok pekerjaan, dan jadwalkan tinjauan singkat pada hari kesepuluh bersama direksi. Perusahaan yang membereskan dasar-dasar ini sekarang akan menghadapi insiden berikutnya dengan biaya yang jauh lebih kecil daripada perusahaan yang menunggu peringatan datang lagi.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[4] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH Kemkomdigi