
Kapan Aplikasi Perusahaan Perlu Diaudit Keamanannya dan Apa Saja yang Diperiksa?
Audit keamanan aplikasi adalah pemeriksaan terstruktur oleh pihak yang kompeten untuk menilai apakah sebuah aplikasi cukup aman dari akses tidak sah, kebocoran data, dan gangguan layanan. Sederhananya, audit ini menjawab satu pertanyaan, yaitu kalau aplikasi perusahaan diserang besok pagi, titik mana yang paling dulu jebol. Tulisan ini membahas pengertian audit keamanan aplikasi, alasan perusahaan perlu melakukannya pada 2026, kapan audit wajib dijalankan, apa saja yang diperiksa, perbedaan audit internal dan eksternal, tahapan kerjanya, cara menindaklanjuti temuan, hingga persiapan sebelum audit dimulai.
TLDR
Apa Itu Audit Keamanan Aplikasi dan Apa Bedanya dengan Audit TIK?
Audit keamanan aplikasi menguji ketahanan satu aplikasi, sedangkan Audit TIK menilai kesesuaian aset teknologi dengan standar yang ditetapkan.
Mengapa Aplikasi Perusahaan Perlu Diaudit pada 2026?
BSSN mencatat sekitar 5,5 miliar anomali trafik sepanjang 2025, dan IBM menghitung rata-rata biaya kebocoran data global 4,44 juta dolar AS.
Kapan Audit Keamanan Aplikasi Wajib Dilakukan?
Kewajiban audit berasal dari aturan SPBE bagi instansi pemerintah dan dari UU Pelindungan Data Pribadi bagi pengendali data di perusahaan.
Apa Saja yang Diperiksa dalam Audit Keamanan Aplikasi?
Auditor memeriksa kontrol akses, konfigurasi, rantai pasok perangkat lunak, enkripsi, autentikasi, pencatatan log, dan alur data pribadi.
Apa Bedanya Audit Internal dan Audit Eksternal?
Audit internal dikerjakan unit pengawas sendiri, sedangkan audit eksternal dikerjakan lembaga independen dan memberi penilaian yang lebih bisa dipercaya pihak luar.
Bagaimana Tahapan Audit dari Ruang Lingkup sampai Laporan?
Tahapannya menentukan ruang lingkup, mengumpulkan bukti, menguji, menilai temuan berdasarkan risiko, lalu menyerahkan laporan dengan rekomendasi.
Bagaimana Menindaklanjuti Temuan Audit agar Tidak Berhenti di Laporan?
Setiap temuan butuh pemilik, tenggat, bukti perbaikan, dan pengujian ulang sebelum dinyatakan selesai.
Apa yang Perlu Disiapkan Perusahaan Sebelum Audit Dimulai?
Perusahaan menyiapkan inventaris aplikasi, dokumentasi arsitektur, akses uji, dan penanggung jawab yang bisa menjawab pertanyaan auditor.
Kesimpulan
Audit keamanan aplikasi paling berguna bila dijadwalkan rutin, dikerjakan pihak yang tepat, dan ditindaklanjuti sampai temuannya benar-benar tertutup.
Banyak perusahaan memeriksa keamanan aplikasinya hanya dua kali, yaitu sebelum aplikasi tayang dan sesudah ada kejadian. Di antara dua titik itu, aplikasi terus berubah. Fitur ditambah, pustaka diperbarui, vendor berganti, dan akses karyawan bertambah. Pertanyaannya bukan lagi apakah aplikasi perlu diaudit, melainkan seberapa sering, oleh siapa, dan atas dasar aturan apa. Tulisan ini mencoba menjawabnya dengan merujuk pada aturan yang berlaku dan data yang bisa diperiksa.
Apa Itu Audit Keamanan Aplikasi dan Apa Bedanya dengan Audit TIK?
Audit keamanan aplikasi adalah pemeriksaan terstruktur terhadap satu aplikasi untuk menilai ketahanannya terhadap akses tidak sah, kebocoran data, dan penyalahgunaan fitur. Hasilnya berupa laporan temuan yang diurutkan menurut tingkat risiko, lengkap dengan rekomendasi perbaikan yang bisa dikerjakan tim pengembang.
Istilah ini sering tertukar dengan Audit Teknologi Informasi dan Komunikasi atau Audit TIK. Permen Komdigi Nomor 6 Tahun 2025 mendefinisikan Audit TIK sebagai proses yang sistematis untuk memperoleh dan mengevaluasi bukti secara objektif terhadap aset TIK, dengan tujuan menetapkan tingkat kesesuaian antara TIK dengan kriteria dan atau standar yang telah ditetapkan. Dengan kata lain, Audit TIK adalah payung yang lebih luas. Ia bisa mencakup infrastruktur, aplikasi, dan keamanan sekaligus.
Dalam Permen Pekerjaan Umum Nomor 5 Tahun 2026, payung itu dibagi tiga. Pasal 44 ayat (2) menyebut Audit TIK terdiri atas audit infrastruktur SPBE, audit aplikasi SPBE, dan audit keamanan SPBE. Pembagian ini berguna sebagai peta untuk perusahaan swasta dan BUMN walaupun aturannya sendiri tidak mengikat mereka, karena tiga lapisan itu memang yang paling sering dipertanyakan manajemen.
Perbedaan praktisnya begini. Audit infrastruktur memeriksa server, jaringan, dan pusat data. Audit aplikasi menilai apakah aplikasi bekerja sesuai kebutuhan, tata kelola, dan dokumentasinya. Audit keamanan menguji apakah penyerang bisa menembus pertahanan, termasuk lewat kerentanan di kode, konfigurasi yang keliru, atau akun dengan hak akses berlebihan. Satu aplikasi bisa lolos audit aplikasi karena fiturnya sesuai spesifikasi, tetapi gagal audit keamanan karena halaman administratornya terbuka tanpa autentikasi berlapis.
Ada pula perbedaan dari sisi hasil. Audit TIK biasanya menghasilkan opini kesesuaian terhadap kriteria, misalnya tingkat kematangan tata kelola. Audit keamanan aplikasi menghasilkan daftar celah konkret. Satu temuan berbunyi, misalnya, bahwa pengguna biasa dapat membuka data pelanggan lain dengan mengubah nomor identitas di alamat halaman. Temuan seperti itu langsung bisa diperbaiki dan diuji ulang.
Karena itu perusahaan sebaiknya tidak memilih salah satu. Audit TIK memastikan arah tata kelola benar, audit keamanan aplikasi memastikan pintu dan jendelanya terkunci. Keduanya saling melengkapi, dan laporan yang satu bisa menjadi bahan masukan bagi yang lain. Permen Komdigi 6/2025 bahkan meminta pengembang aplikasi pemerintah memperhatikan rekomendasi hasil Audit TIK sebelum melakukan pengembangan berikutnya, sehingga hasil audit masuk kembali ke siklus kerja, bukan teronggok di laci.
Mengapa Aplikasi Perusahaan Perlu Diaudit pada 2026?
Aplikasi perusahaan perlu diaudit karena ancamannya nyata, terus meningkat, dan mahal. Badan Siber dan Sandi Negara mencatat sekitar 5,5 miliar anomali trafik sepanjang 2025, sementara IBM menghitung rata-rata biaya satu kebocoran data secara global mencapai 4,44 juta dolar AS pada laporan 2025.
Angka BSSN disampaikan Deputi IV Bidang Keamanan Siber dan Sandi Perekonomian, Slamet Aji Pamungkas, pada 18 November 2026 di acara 9th DatagovAI 2026 Summit, Jakarta. Ia menjelaskan bahwa rata-rata ada sekitar 165 potensi insiden siber yang melintas di internet Indonesia setiap detik. Ia juga menekankan batas pengertiannya: "Belum tentu insiden cyber, tapi berpotensi menjadi insiden cyber." Artinya, 5,5 miliar bukan 5,5 miliar serangan sukses, melainkan aktivitas tidak biasa yang sebagian bisa berkembang menjadi serangan.
Slamet juga mencontohkan ransomware yang menimpa salah satu bank pada 2023. Menurut keterangannya, serangan itu mengganggu sistem operasional dan memengaruhi kepercayaan nasabah, sampai bank tersebut harus mengembalikan sebagian layanan ke sistem manual. Contoh ini penting bagi perusahaan non-keuangan karena menunjukkan bahwa kerugian terbesar sering bukan uang tebusan, melainkan layanan yang berhenti dan reputasi yang turun.
Dari sisi biaya, laporan IBM Cost of a Data Breach 2025 mencatat rata-rata biaya kebocoran data global turun menjadi 4,44 juta dolar AS dari 4,88 juta dolar AS tahun sebelumnya, penurunan 9 persen dan yang pertama dalam lima tahun. Penyebabnya, menurut IBM, adalah deteksi dan penahanan yang lebih cepat berkat pertahanan berbasis AI. Waktu rata-rata untuk mengidentifikasi dan menahan sebuah kebocoran adalah 241 hari, terendah dalam sembilan tahun. Angka itu juga menandakan bahwa penyerang rata-rata punya waktu berbulan-bulan sebelum ketahuan, dan audit rutin adalah salah satu cara memperpendek jendela tersebut.
IBM juga mencatat bahwa 16 persen kebocoran yang diteliti melibatkan penyerang yang memakai alat AI, paling sering untuk phishing dan peniruan lewat deepfake. Untuk Amerika Serikat, rata-rata biaya kebocoran mencapai rekor 10,22 juta dolar AS. Laporan itu tidak menyajikan angka khusus Indonesia yang bisa dikutip, jadi perusahaan Indonesia sebaiknya memakai angka global sebagai pembanding kasar, bukan sebagai proyeksi anggaran.
Ada satu alasan lagi yang sering terlewat, yaitu perubahan. Aplikasi yang diaudit setahun lalu sudah berbeda hari ini. Pustaka pihak ketiga diganti, integrasi baru ditambahkan, dan fitur AI mulai menyentuh data internal. Setiap perubahan membuka kemungkinan celah baru, dan audit yang terjadwal berfungsi seperti pemeriksaan kendaraan berkala. Ia tidak menjamin tidak ada kerusakan, tetapi memastikan kerusakan terdeteksi sebelum sampai di jalan tol.
Kapan Audit Keamanan Aplikasi Wajib Dilakukan?
Audit keamanan aplikasi wajib bila aturan yang mengikat perusahaan atau instansi mensyaratkannya. Instansi pemerintah terikat aturan SPBE, sedangkan perusahaan swasta dan BUMN terikat kewajiban pengamanan data pribadi dalam UU Nomor 27 Tahun 2022 yang masa penyesuaiannya sudah berakhir.
Untuk instansi pemerintah, Permen Komdigi 6/2025 tentang standar teknis dan prosedur pembangunan dan pengembangan aplikasi SPBE ditetapkan pada 25 Maret 2025. Aturan ini meminta pembangunan aplikasi memenuhi ketentuan Audit TIK dan memperhatikan rekomendasi hasil audit. Aplikasi yang sudah berjalan juga harus mencatat laporan pelaksanaan audit keamanan dan waktu pelaksanaannya dalam data pendaftaran aplikasi. Pasal 40 memberi waktu paling lambat satu tahun sejak diundangkan bagi instansi untuk menyesuaikan diri.
Contoh aturan yang lebih baru adalah Permen Pekerjaan Umum Nomor 5 Tahun 2026 tentang Penerapan SPBE, ditetapkan 24 Februari 2026 dan diundangkan 10 Maret 2026. Pasal 47 ayat (1) menyatakan Audit TIK dilaksanakan minimal satu kali dalam dua tahun. Aturan ini berlaku di lingkungan Kementerian Pekerjaan Umum, jadi tidak otomatis mengikat perusahaan swasta atau BUMN. Namun ia memberi gambaran irama audit yang dianggap wajar oleh regulator, yaitu minimal dua tahun sekali.
Bagi perusahaan, sumber kewajiban yang paling relevan adalah UU Pelindungan Data Pribadi. Pasal 35 mewajibkan pengendali data pribadi melindungi dan memastikan keamanan data yang diprosesnya, termasuk dengan menyusun dan menerapkan langkah teknis operasional serta menentukan tingkat keamanan sesuai sifat dan risiko data. Pasal 39 ayat (1) menambahkan kewajiban mencegah data pribadi diakses secara tidak sah, dan ayat (2) menyebut pencegahan itu dilakukan dengan sistem keamanan yang andal, aman, dan bertanggung jawab.
UU PDP tidak memakai kata audit secara eksplisit di pasal-pasal itu, tetapi sulit membuktikan sistem keamanan yang andal tanpa pengujian. Di sinilah audit berfungsi sebagai bukti. Jika terjadi kegagalan pelindungan data, Pasal 46 mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga. Laporan audit terbaru membantu perusahaan menunjukkan bahwa langkah pengamanan sudah diuji, bukan sekadar dinyatakan.
Risiko tidak patuh juga konkret. Pasal 57 mengatur sanksi administratif berupa peringatan tertulis, penghentian sementara pemrosesan data, penghapusan atau pemusnahan data, dan denda administratif paling tinggi 2 persen dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran. Pasal 74 memberi masa penyesuaian paling lama dua tahun sejak undang-undang diundangkan pada 17 Oktober 2022, sehingga masa itu sudah lewat sejak 17 Oktober 2024.
Di luar kewajiban hukum, ada pemicu praktis yang sebaiknya otomatis menjadwalkan audit. Pertama, sebelum aplikasi baru atau versi besar dinyatakan siap tayang, sebagaimana dibahas dalam artikel kewajiban keamanan dan data pribadi sebelum go-live. Kedua, setelah perubahan arsitektur, migrasi ke cloud, atau penggantian vendor. Ketiga, sesudah insiden. Keempat, saat klien atau regulator meminta bukti, dan kelima, secara berkala setidaknya setahun sekali untuk aplikasi yang memproses data pelanggan.
Apa Saja yang Diperiksa dalam Audit Keamanan Aplikasi?
Auditor memeriksa kontrol akses, konfigurasi, rantai pasok perangkat lunak, kriptografi, autentikasi, pencatatan log, dan penanganan kesalahan, lalu mencocokkannya dengan alur data pribadi di aplikasi. Daftar risiko yang paling sering dipakai sebagai acuan adalah OWASP Top 10, yang edisi 2025-nya memuat sepuluh kategori.
OWASP Top 10:2025 menyebut dirinya dokumen kesadaran standar bagi pengembang dan keamanan aplikasi web, yang mewakili konsensus luas tentang risiko paling kritis. Dokumen ini bukan standar kepatuhan, tetapi hampir semua penguji memakainya sebagai kerangka awal karena bahasanya sama di seluruh industri. Sepuluh kategorinya adalah sebagai berikut.
A01 Broken Access Control. Pengguna bisa bertindak di luar izinnya, misalnya membuka data milik orang lain. OWASP mencatat 100 persen aplikasi yang diuji memiliki sejumlah bentuk kontrol akses yang rusak, dengan 1.839.701 kemunculan dan 32.654 CVE terkait.
A02 Security Misconfiguration. Pengaturan bawaan, port terbuka, atau pesan galat yang membocorkan detail sistem.
A03 Software Supply Chain Failures. Pustaka, plugin, atau proses build pihak ketiga yang tercemar atau tidak terpantau.
A04 Cryptographic Failures. Data sensitif dikirim atau disimpan tanpa enkripsi yang layak.
A05 Injection. Masukan pengguna dijalankan sebagai perintah oleh basis data atau sistem lain.
A06 Insecure Design. Kelemahan yang berasal dari rancangan, bukan dari kesalahan penulisan kode.
A07 Authentication Failures. Proses masuk yang lemah, seperti kata sandi mudah ditebak atau sesi yang tidak kedaluwarsa.
A08 Software or Data Integrity Failures. Pembaruan atau data yang diterima tanpa verifikasi keaslian.
A09 Security Logging and Alerting Failures. Aktivitas mencurigakan tidak tercatat atau tidak memicu peringatan.
A10 Mishandling of Exceptional Conditions. Aplikasi bereaksi keliru saat menghadapi kondisi tidak terduga, sehingga membuka celah.
Daftar itu baru separuh pekerjaan. Auditor yang baik juga memeriksa hal-hal yang tidak tercantum di OWASP, yaitu bagaimana aplikasi memperlakukan data pribadi. Pertanyaannya sederhana. Data apa yang dikumpulkan, disimpan di mana, siapa yang boleh membukanya, berapa lama disimpan, dan bagaimana datanya dihapus. Jawaban atas pertanyaan itu menentukan apakah kewajiban Pasal 35 dan Pasal 39 UU PDP benar-benar terpenuhi di tingkat teknis.
Pemeriksaan juga menyentuh lingkungan di sekitar aplikasi, misalnya akun layanan dengan hak berlebihan, kunci akses yang tertanam di kode, dan cadangan data yang tersimpan tanpa kata sandi. Banyak insiden besar bermula dari hal-hal yang membosankan seperti ini, bukan dari serangan canggih.
Terakhir, auditor menilai kemampuan mendeteksi dan merespons. Aplikasi yang aman bukan hanya yang sulit ditembus, melainkan juga yang mencatat apa yang terjadi dan memberi tahu orang yang tepat dengan cepat. Karena itu A09 sering menjadi temuan yang paling mudah diperbaiki dengan dampak yang terasa besar, mengingat rata-rata kebocoran butuh 241 hari untuk diidentifikasi dan ditahan menurut IBM.
Apa Bedanya Audit Internal dan Audit Eksternal?
Audit internal dikerjakan unit pengawasan di dalam organisasi, sedangkan audit eksternal dikerjakan lembaga independen. Audit internal lebih cepat dan murah untuk dijalankan rutin, sementara audit eksternal memberi penilaian yang lebih dipercaya oleh regulator, klien, dan mitra karena tidak dipengaruhi kepentingan pemilik aplikasi.
Permen Pekerjaan Umum 5/2026 memberi contoh pembagian ini dengan jelas. Pasal 44 ayat (3) menyatakan Audit TIK dilakukan secara internal dan eksternal. Pasal 45 menugaskan audit internal kepada unit organisasi yang menyelenggarakan pengawasan intern kementerian. Pasal 46 ayat (1) menyebut audit eksternal dilaksanakan oleh lembaga pelaksana Audit TIK pemerintah atau lembaga pelaksana Audit TIK yang terakreditasi.
Pasal 46 ayat (3) memuat urutan yang patut ditiru siapa pun: "Audit TIK eksternal dilakukan setelah Audit TIK internal dilaksanakan." Logikanya praktis. Temuan yang mudah ditemukan sendiri sebaiknya dibereskan lebih dulu, sehingga biaya audit eksternal yang lebih mahal tidak habis untuk menemukan hal-hal dasar.
Dalam praktik perusahaan, tim internal biasanya terdiri atas tim keamanan informasi atau unit audit internal. Kelebihannya, mereka paham konteks bisnis dan bisa menguji lebih sering, misalnya setiap rilis besar. Kelemahannya, mereka bisa terbiasa dengan kebiasaan sendiri, atau sungkan menilai aplikasi yang dibangun rekan satu kantor. Di sinilah audit eksternal menambah nilai, karena pihak luar tidak punya beban hubungan kerja dan membawa pengalaman dari banyak organisasi lain.
Ada pula pertimbangan independensi terhadap vendor. Jika sebuah aplikasi dibangun vendor A, pengujinya sebaiknya bukan vendor A. Aturan ini sejalan dengan prinsip pemisahan tugas di audit mana pun, dan sering menjadi syarat dalam kontrak BUMN. Bila perusahaan Anda membeli jasa pengembangan dan jasa audit dari pihak yang sama, pastikan ada tim terpisah dan pernyataan independensi tertulis.
Soal sertifikasi, banyak perusahaan menanyakan apakah auditor eksternal harus memegang sertifikat tertentu. Jawabannya bergantung pada aturan sektor dan permintaan klien. Artikel tentang kewajiban sertifikat ISO 27001 pada vendor IT membahas cara memeriksa keaslian sertifikat, dan prinsip yang sama berlaku bagi lembaga penguji: minta bukti akreditasi, periksa masa berlakunya, dan pastikan ruang lingkupnya mencakup layanan yang Anda beli.
Bagaimana Tahapan Audit dari Ruang Lingkup sampai Laporan?
Audit berjalan dalam lima tahap berurutan: menentukan ruang lingkup, mengumpulkan informasi, menguji, menilai temuan berdasarkan risiko, dan menyerahkan laporan beserta rekomendasi. Definisi Audit TIK dalam Permen Komdigi 6/2025 menekankan perolehan dan evaluasi bukti secara objektif, sehingga setiap temuan harus punya bukti yang bisa diulang.
Tahap pertama, ruang lingkup, menentukan aplikasi mana yang diuji, lingkungan mana yang boleh disentuh, dan apa yang dilarang. Ruang lingkup yang kabur adalah sumber sengketa paling umum. Jika pengujian berjalan di lingkungan produksi, perlu disepakati jam uji, batas beban, dan prosedur darurat bila ada layanan terganggu. Banyak organisasi memilih lingkungan staging yang dibuat semirip mungkin dengan produksi.
Tahap kedua, pengumpulan informasi, mencakup membaca dokumentasi arsitektur, memetakan fitur dan alur data, serta mengidentifikasi pustaka yang dipakai. Auditor menyusun peta permukaan serangan, yaitu semua pintu yang bisa dicoba orang luar, mulai dari halaman publik, antarmuka pemrograman, sampai integrasi ke sistem lain.
Tahap ketiga, pengujian, memadukan alat otomatis dan pemeriksaan manual. Alat otomatis cepat menemukan kerentanan yang dikenal, sedangkan pengujian manual menemukan cacat logika, misalnya alur persetujuan yang bisa dilewati dengan urutan klik tertentu. Keduanya perlu, karena alat otomatis tidak memahami aturan bisnis perusahaan Anda.
Tahap keempat, penilaian temuan, memberi tingkat risiko berdasarkan kemungkinan dieksploitasi dan dampaknya. Temuan yang membuka data pelanggan tanpa login jelas lebih mendesak daripada pesan galat yang menampilkan nama versi server. Tanpa pemeringkatan, tim pengembang akan kewalahan dan memperbaiki yang mudah, bukan yang penting.
Tahap kelima, laporan, berisi ringkasan untuk manajemen dan rincian teknis untuk pengembang. Laporan yang berguna memuat langkah untuk mereproduksi temuan, bukti berupa tangkapan layar atau permintaan dan respons, dampak bisnis, dan rekomendasi perbaikan yang spesifik. Laporan yang hanya berisi daftar skor tanpa langkah perbaikan sulit ditindaklanjuti.
Untuk aplikasi yang diserahkan vendor, tahapan audit ini beririsan dengan uji penerimaan pengguna. Artikel tentang UAT dan serah terima aplikasi vendor menjelaskan bahwa kriteria penerimaan sebaiknya ditulis sebelum pekerjaan dimulai. Hal yang sama berlaku di sini, karena temuan keamanan tingkat tinggi sebaiknya tercantum sebagai syarat yang harus beres sebelum serah terima dinyatakan selesai.
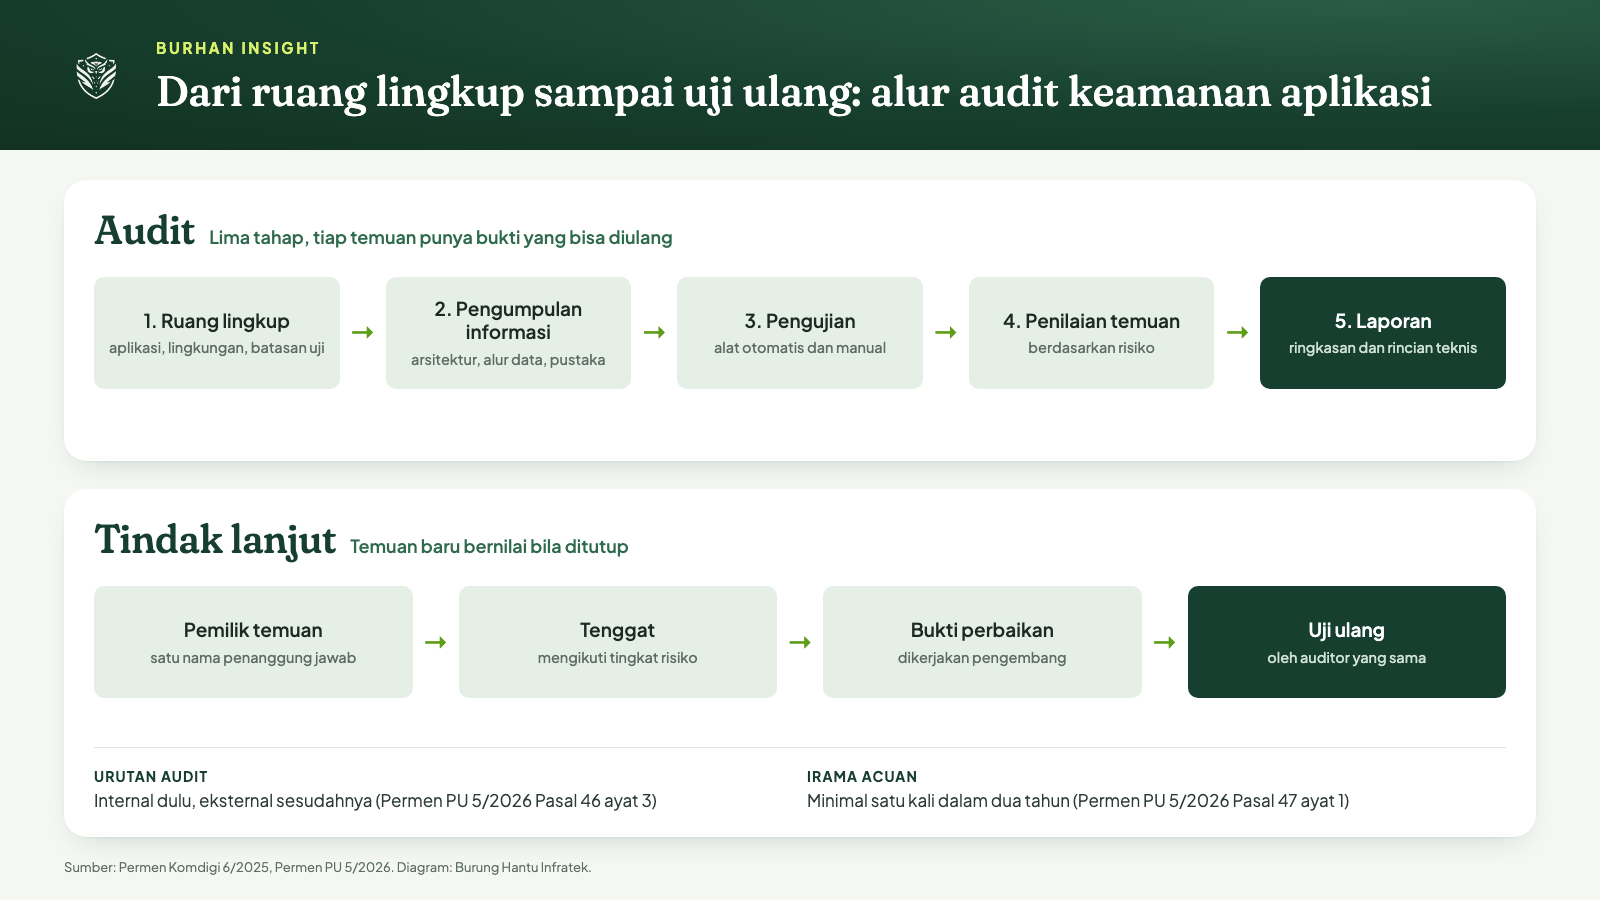
Diagram alur audit keamanan aplikasi dan tindak lanjut temuan. Diolah Burung Hantu Infratek dari Permen Komdigi 6/2025 dan Permen PU 5/2026.
Bagaimana Menindaklanjuti Temuan Audit agar Tidak Berhenti di Laporan?
Temuan audit baru bernilai bila ditutup. Caranya, setiap temuan diberi pemilik, tenggat sesuai tingkat risiko, bukti perbaikan, dan pengujian ulang. Temuan yang belum bisa diperbaiki dicatat sebagai risiko yang diterima secara tertulis oleh pimpinan yang berwenang, lengkap dengan alasan dan tanggal tinjau ulang.
Kesalahan paling umum adalah menganggap laporan audit sebagai akhir pekerjaan. Padahal laporan hanyalah daftar pekerjaan baru. Tanpa pemilik yang jelas, temuan berpindah dari satu rapat ke rapat berikutnya tanpa ada yang mengerjakannya. Karena itu tiap temuan perlu satu nama penanggung jawab, bukan satu tim, dan satu tanggal yang disepakati.
Tenggat sebaiknya mengikuti risiko. Temuan yang memungkinkan akses data tanpa login ditangani dalam hitungan hari, sedangkan temuan berisiko rendah bisa masuk jadwal rilis berikutnya. Angka pastinya ditentukan perusahaan dan dituangkan dalam kebijakan internal, karena tidak ada patokan tunggal yang berlaku untuk semua organisasi.
Bukti perbaikan penting karena pengembang bisa saja merasa sudah memperbaiki, padahal celahnya masih bisa dicapai lewat jalur lain. Pengujian ulang oleh auditor yang sama memastikan perbaikan benar-benar menutup celah, bukan sekadar memindahkannya. Banyak kontrak jasa audit memasukkan satu putaran pengujian ulang dalam harga dasar, dan ini patut ditanyakan sebelum menandatangani.
Temuan juga perlu dihubungkan dengan pemeliharaan. Permen Komdigi 6/2025 Pasal 13 ayat (7) membagi pemeliharaan aplikasi menjadi perfektif, adaptif, korektif, dan preventif. Pemeliharaan preventif didefinisikan sebagai pemeriksaan secara berkala aplikasi untuk mengantisipasi permasalahan, yang harus terdokumentasi. Audit keamanan yang berulang pada dasarnya adalah bentuk pemeliharaan preventif, dan perbaikan temuan masuk kategori korektif.
Untuk aplikasi yang dipelihara vendor, jalur tindak lanjut ini sebaiknya sudah tertulis di kontrak. Artikel tentang isi SLA dan kontrak pemeliharaan setelah go-live menguraikan hal-hal yang perlu disepakati, termasuk waktu respons dan waktu perbaikan. Tambahkan satu butir khusus bahwa temuan keamanan dari audit pihak mana pun diperlakukan sebagai insiden prioritas dengan tenggat sendiri.
Terakhir, simpan riwayatnya. Daftar temuan, tanggal ditemukan, tanggal ditutup, dan hasil uji ulang membentuk jejak yang berguna ketika regulator, klien, atau auditor berikutnya bertanya. Permen Komdigi 6/2025 bahkan meminta data pendaftaran aplikasi memuat laporan dan waktu pelaksanaan audit keamanan untuk aplikasi yang sudah berjalan, sehingga jejak yang rapi memang diperlukan sebagai bagian dari tata kelola.
Apa yang Perlu Disiapkan Perusahaan Sebelum Audit Dimulai?
Perusahaan perlu menyiapkan inventaris aplikasi, dokumentasi arsitektur, akun uji untuk tiap peran pengguna, izin tertulis untuk pengujian, dan penanggung jawab yang bisa menjawab pertanyaan auditor. Persiapan yang baik memperpendek waktu audit dan menurunkan biaya, karena auditor tidak menghabiskan hari pertamanya mencari tahu apa yang harus diuji.
Mulailah dari inventaris. Banyak perusahaan tidak tahu persis berapa aplikasi yang dimiliki, termasuk aplikasi kecil yang dibuat satu divisi bertahun-tahun lalu dan masih menyimpan data pelanggan. Permen Komdigi 6/2025 Pasal 4 meminta aplikasi SPBE didaftarkan sebelum mulai digunakan pengguna serta menyimpan kode sumber dan dokumentasinya. Kebiasaan ini layak ditiru swasta, karena aplikasi yang tidak tercatat tidak akan pernah masuk jadwal audit.
Kedua, dokumentasi arsitektur. Diagram yang menunjukkan komponen, basis data, integrasi, dan alur data membantu auditor menentukan ruang lingkup dengan benar. Bila dokumentasi tidak ada, itu sendiri sudah menjadi temuan, tetapi sebaiknya jangan menunggu audit untuk menyadarinya.
Ketiga, akun dan lingkungan uji. Auditor butuh akun untuk tiap peran, misalnya pengguna biasa, penyetuju, dan administrator, supaya bisa menguji apakah satu peran dapat melampaui haknya. Siapkan juga data uji yang tidak berisi data pribadi asli. Memakai data pelanggan sungguhan di lingkungan uji menambah risiko baru dan bisa melanggar kewajiban Pasal 35 UU PDP tentang pengamanan data yang diproses.
Keempat, izin tertulis. Pengujian keamanan meniru perilaku penyerang, sehingga perlu surat penugasan yang menyebut siapa yang boleh menguji, apa yang boleh disentuh, dan kapan. Bila aplikasi berjalan di pusat data atau cloud pihak ketiga, penyedia layanan juga mungkin punya syarat pemberitahuan sebelum pengujian.
Kelima, pihak yang bertanggung jawab. Tunjuk satu orang dari sisi bisnis dan satu dari sisi teknis yang bisa mengambil keputusan cepat selama audit, misalnya saat auditor menemukan celah kritis yang perlu ditangani seketika. Bila aplikasi dikelola vendor, libatkan vendor sejak awal dan pastikan kontrak mengizinkan audit. Artikel tentang tanggung jawab atas data pribadi saat proyek IT dikerjakan vendor menjelaskan bahwa kewajiban pengamanan tetap melekat pada pengendali data, sehingga perusahaan tidak bisa menyerahkan seluruh tanggung jawab kepada vendor.
Terakhir, sepakati format laporan dan jadwal presentasi hasil. Minta ringkasan eksekutif satu atau dua halaman untuk direksi dan lampiran teknis untuk tim pengembang. Jadwalkan pembahasan temuan dalam beberapa hari setelah laporan diterima, selagi ingatan tim tentang aplikasinya masih segar dan sebelum prioritas lain menggeser perbaikan.
Pertanyaan yang Sering Diajukan
Apakah audit keamanan aplikasi sama dengan penetration test?
Tidak sama. Penetration test adalah salah satu metode di dalam audit keamanan, yaitu mencoba menembus aplikasi seperti penyerang. Audit keamanan lebih luas karena juga memeriksa konfigurasi, tata kelola akses, pencatatan log, dan penanganan data pribadi, lalu menyusun laporan temuan berikut rekomendasi perbaikannya.
Seberapa sering aplikasi perusahaan perlu diaudit?
Sebagai acuan, Permen Pekerjaan Umum 5/2026 Pasal 47 mensyaratkan Audit TIK minimal satu kali dalam dua tahun di lingkungan kementeriannya. Untuk aplikasi yang memproses data pelanggan atau sering berubah, jadwal yang lebih rapat masuk akal, dan audit tambahan perlu dilakukan setelah perubahan arsitektur besar atau insiden.
Apakah BUMN wajib mengikuti aturan audit SPBE?
Aturan SPBE yang dikutip di sini mengatur instansi pusat dan pemerintah daerah, bukan BUMN secara langsung. BUMN tetap terikat UU Pelindungan Data Pribadi serta ketentuan sektor dan pembinanya. Cek aturan tersebut, dan manfaatkan SPBE sebagai acuan praktik yang sudah dirumuskan pemerintah.
Siapa yang bertanggung jawab jika vendor lalai mengamankan aplikasi?
Kewajiban pengamanan pada Pasal 35 dan Pasal 39 UU PDP dibebankan kepada pengendali data pribadi, jadi perusahaan tidak bisa melepaskan tanggung jawab sepenuhnya kepada vendor. Karena itu kontrak perlu mewajibkan vendor memperbaiki temuan audit, memberi akses uji, dan melaporkan insiden dalam waktu yang disepakati.
Kesimpulan
Audit keamanan aplikasi bukan ritual tahunan untuk menggugurkan kewajiban, melainkan cara perusahaan mengetahui kondisi pertahanannya sebelum orang lain mengetahuinya. Data BSSN menunjukkan jutaan aktivitas tidak biasa melintas tiap hari, data IBM menunjukkan penyerang bisa bersembunyi berbulan-bulan, dan UU PDP menuntut sistem keamanan yang andal. Ketiganya mengarah pada kesimpulan yang sama, yaitu keamanan perlu dibuktikan, bukan hanya dinyatakan.
Langkah awal yang realistis ada tiga. Susun inventaris aplikasi dan tandai yang memproses data pribadi. Jadwalkan audit internal lebih dulu, lalu audit eksternal untuk aplikasi yang paling kritis, mengikuti urutan yang dicontohkan Permen Pekerjaan Umum 5/2026. Terakhir, pastikan setiap temuan punya pemilik, tenggat, dan uji ulang sampai tertutup. Dengan pola itu, audit berubah dari beban menjadi kebiasaan kerja yang memperkuat aplikasi dari waktu ke waktu.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[3] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[4] BSSN Ungkap Ada 160 Ancaman Siber per Detik - Okezone
[5] 2025 Cost of a Data Breach Report: Navigating the AI rush without sidelining security - IBM
[6] Average global data breach cost now $4.44 million - Help Net Security
[7] OWASP Top 10:2025, A01 Broken Access Control - OWASP Foundation