
Apa Saja Kewajiban Keamanan dan Data Pribadi Sebelum Sistem Perusahaan Go-Live?
Go-live adalah saat sebuah sistem perusahaan resmi dipakai pengguna sungguhan dan memegang data sungguhan. Sederhananya, sistem yang sudah lolos uji fungsi belum tentu siap menghadapi serangan, audit, atau permintaan pemilik data. Tulisan ini membahas aturan yang berlaku, besarnya ancaman siber terbaru, kewajiban keamanan sistem elektronik, kesiapan data pribadi, penanganan insiden, risiko sanksi, hingga daftar periksa go-live yang bisa Anda tagih ke vendor.
TLDR
Mengapa Go-Live Sistem Perusahaan Tidak Cukup Bergantung pada Lolos UAT
Lolos uji fungsi hanya membuktikan fitur berjalan, bukan bahwa sistem aman, patuh aturan, dan siap dipulihkan saat diserang.
Aturan Apa yang Berlaku Hari Ini untuk Sistem Elektronik dan Data Pribadi?
UU Nomor 27 Tahun 2022 dan PP Nomor 71 Tahun 2019 berlaku sekarang, sedangkan PP Nomor 33 Tahun 2026 efektif Januari 2027.
Seberapa Besar Ancaman Siber yang Dihadapi Sistem Perusahaan di Indonesia?
BSSN mencatat 5,5 miliar serangan sepanjang 2025, dan peringatan keamanan terbaru terbit 8 November 2026.
Apa Kewajiban Keamanan Sistem Elektronik Menurut PP 71 Tahun 2019?
Penyelenggara wajib menjalankan prosedur dan sarana pengamanan, bukan sekadar memilikinya di atas kertas.
Apa yang Harus Disiapkan untuk Pelindungan Data Pribadi Sebelum Peluncuran?
Tentukan tingkat keamanan data, nilai risiko pemrosesan, tunjuk petugas, dan atur kontrak dengan pihak yang memproses data.
Bagaimana Menyiapkan Penanganan Insiden dan Notifikasi 3 x 24 Jam?
Kegagalan pelindungan data wajib diberitahukan tertulis paling lambat 3 x 24 jam, jadi alur lapor harus dilatih sebelum go-live.
Apa Risiko Bisnis dan Sanksi jika Kewajiban Ini Terlewat?
Sanksi administratif mencakup denda hingga 2 persen pendapatan tahunan, selain kerugian reputasi dan layanan yang terhenti.
Daftar Periksa Go-Live dan Cara Menagihnya ke Vendor
Ubah kewajiban hukum menjadi bukti kerja yang bisa diperiksa: laporan uji, dokumen risiko, simulasi pemulihan, dan kontrak yang jelas.
Kesimpulan
Keamanan dan kepatuhan adalah syarat peluncuran, jadi masukkan keduanya ke jadwal dan kontrak sejak awal proyek.
Banyak proyek aplikasi perusahaan berakhir dengan pola yang sama. Fitur selesai tepat waktu, pengguna sudah dilatih, tanggal peluncuran sudah diumumkan, lalu pertanyaan soal keamanan baru muncul seminggu sebelum go-live. Siapa yang menguji celah keamanan, di mana data pribadi disimpan, dan siapa yang harus dihubungi jika sistem diserang pukul dua dini hari? Tulisan ini membantu manajer IT, manajer pengadaan, dan direktur operasional menjawab pertanyaan itu lebih awal, memakai aturan dan data yang dapat diperiksa.
Mengapa Go-Live Sistem Perusahaan Tidak Cukup Bergantung pada Lolos UAT
User acceptance test atau UAT hanya membuktikan bahwa fitur bekerja sesuai kebutuhan bisnis. UAT tidak membuktikan bahwa sistem tahan serangan, patuh hukum, dan bisa dipulihkan saat gagal. Dua pertanyaan itu dijawab oleh pengujian keamanan, penilaian risiko data, dan latihan penanganan insiden, yang sering tidak punya jadwal dalam proyek.
Masalahnya ada pada cara proyek disusun. Kerangka acuan kerja biasanya menjabarkan fitur dengan rinci, tetapi menulis keamanan dalam satu kalimat umum seperti "sistem harus aman". Vendor pun mengerjakan apa yang tertulis dan menagih apa yang disepakati. Ketika kewajiban keamanan tidak punya hasil kerja yang jelas, tidak ada yang bisa diperiksa saat serah terima.
Akibatnya terasa saat sistem sudah berjalan. Perbaikan keamanan setelah go-live hampir selalu lebih mahal daripada memasukkannya sebelum peluncuran, karena arsitektur sudah terpakai, data pengguna sudah masuk, dan setiap perubahan harus mengikuti jadwal pemeliharaan. Selain itu, sistem yang sudah hidup menjadi target yang bisa dipindai siapa pun dari internet.
Ada pula sisi tanggung jawab. Aturan di Indonesia menempatkan beban pada penyelenggara sistem, yaitu perusahaan atau instansi yang mengoperasikan sistem itu, bukan hanya pada vendor yang membangunnya. Vendor bisa saja menjadi pihak yang memproses data, tetapi kewajiban kepada pemilik data dan regulator tetap melekat pada pengendali datanya.
Bayangkan sebuah portal pelanggan yang lolos seluruh skenario UAT, tetapi akun administratornya masih memakai kata sandi bawaan tanpa autentikasi berlapis. Semua fitur berfungsi, namun satu kredensial yang bocor sudah cukup membuka seluruh data pelanggan. Contoh ini hipotetis, tetapi menggambarkan celah yang tidak akan tertangkap oleh UAT mana pun, karena UAT memang tidak dirancang untuk mencarinya.
Karena itu, cara berpikir yang lebih sehat adalah menganggap keamanan dan kepatuhan sebagai gerbang peluncuran. Sama seperti UAT, gerbang ini punya kriteria lulus dan bukti tertulis. Jika buktinya belum ada, tanggal go-live bergeser, bukan kewajibannya yang digeser. Bagian-bagian berikut menjabarkan isi gerbang tersebut.
Untuk proyek yang melalui proses pengadaan, ide yang sama berlaku pada dokumen kontrak. Pembahasan tentang cara menyusun dokumen pengadaan ada di artikel Bagaimana Menyusun KAK, HPS, dan Kontrak Proyek Aplikasi agar Pengadaan Tidak Tersendat?, termasuk bagaimana kewajiban teknis bisa ditulis sebagai hasil kerja yang dapat diserahterimakan.
Aturan Apa yang Berlaku Hari Ini untuk Sistem Elektronik dan Data Pribadi?
Tiga aturan menjadi pegangan utama. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur kewajiban pengendali data, Peraturan Pemerintah Nomor 71 Tahun 2019 mengatur penyelenggaraan sistem dan transaksi elektronik, dan Peraturan Pemerintah Nomor 33 Tahun 2026 menjabarkan pelaksanaan UU pelindungan data pribadi.
PP Nomor 71 Tahun 2019 ditetapkan pada 4 Oktober 2019, diundangkan 10 Oktober 2019, dan berlaku sejak tanggal pengundangan, menurut metadata di JDIH BPK. Aturan ini menjadi dasar kewajiban keamanan sistem, mulai dari persyaratan minimum, prosedur pengamanan, hingga sanksi administratif bagi penyelenggara yang melanggar.
UU Nomor 27 Tahun 2022 memuat kewajiban pengendali data pribadi. Isinya mencakup langkah teknis untuk melindungi data, pencegahan akses tidak sah, penilaian dampak untuk pemrosesan berisiko tinggi, penunjukan petugas pelindungan data, pemberitahuan kegagalan pelindungan data, dan sanksi administratif. Teks resminya dapat dibaca di JDIH Kemkomdigi.
Lapisan terbaru adalah PP Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU Nomor 27 Tahun 2022. Menurut laporan ANTARA pada 16 September 2026, PP ini ditetapkan pada 16 Juli 2026 dan mulai berlaku efektif enam bulan kemudian, yaitu Januari 2027. Perwakilan Diskominfo Gianyar dalam laporan itu menyebut masa transisi perlu dipakai untuk menyiapkan kebijakan internal, sistem keamanan data, dan aplikasi layanan.
Laporan yang sama merinci sejumlah isi PP tersebut. Pengendali data wajib menyusun kebijakan pemrosesan data secara internal, melaksanakan penilaian dampak pelindungan data pribadi, dan menunjuk pejabat atau petugas pelindungan data. PP ini juga mengatur hak pemilik data, notifikasi kegagalan pelindungan data, transfer data lintas negara, pengawasan lembaga pelindungan data, dan sanksi administratif.
Satu hal yang masih bergerak adalah lembaga pengawasnya. Pada 4 November 2026, Direktur Strategi dan Kebijakan Pengawasan Ruang Digital Kemkomdigi, Muchtarul Huda, menyatakan kepada ANTARA: "Rancangan Perpres untuk pembentukan lembaga PDP telah pada tahap final dan saat ini sudah diajukan kepada Presiden melalui Kementerian Sekretariat Negara." Artinya, struktur pengawasan yang akan menegakkan aturan ini sedang dibentuk, sementara kewajiban di tingkat undang-undang sudah berlaku.
Implikasi praktisnya sederhana. Proyek yang go-live pada paruh pertama 2027 akan langsung beroperasi di bawah PP Nomor 33 Tahun 2026, jadi desainnya sebaiknya sudah mengikuti aturan itu sekarang. Jika Anda mengevaluasi kesiapan infrastruktur secara lebih luas, panduan pada Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia dapat menjadi titik awal.
Seberapa Besar Ancaman Siber yang Dihadapi Sistem Perusahaan di Indonesia?
Badan Siber dan Sandi Negara atau BSSN mencatat Indonesia mengalami 5,5 miliar serangan siber sepanjang 2025, naik 714 persen dibandingkan rata-rata tahunan 2020 sampai 2024, menurut laporan ANTARA pada 15 Oktober 2026. Pada 1 Januari sampai 15 April 2026, serangan yang tercatat mencapai 1,52 miliar.
Laporan yang sama memberi catatan penting: angka tersebut tidak berarti seluruh serangan berujung pada kebocoran data. Sebagian besar serangan adalah pemindaian dan percobaan otomatis yang berhasil diblokir. Meski begitu, besarnya volume menunjukkan bahwa setiap sistem yang terhubung ke internet akan dicoba, tanpa memandang ukuran atau kepentingan perusahaannya.
Gambaran yang lebih baru datang dari awal November 2026. BSSN menerbitkan Security Advisory pada 8 November 2026, dan Kemkomdigi menindaklanjutinya dengan tiga surat imbauan pada 9 November 2026. Surat itu ditujukan kepada pengguna layanan Pusat Data Nasional 1 dan Government Cloud, pejabat pengelola nama domain instansi, serta penyelenggara sistem elektronik. Pemberitaan berbeda dalam menyebut apakah penyelenggara yang dituju berlingkup publik atau privat, jadi cakupan persisnya perlu dicek pada surat aslinya.
Isi peringatan BSSN cukup spesifik. Menurut CNN Indonesia, melalui Gov-CSIRT Indonesia BSSN menyatakan bahwa keaslian ancaman maupun kemampuan pelaku belum terverifikasi. Meski begitu, BSSN menyebut sejumlah potensi ancaman yang perlu diwaspadai: serangan DDoS, perubahan tampilan situs atau defacement, eksploitasi celah keamanan, pembajakan DNS, serta phishing dan penyebaran informasi palsu.
Data pemantauan menunjukkan sektor mana yang paling sering dibidik. CNN Indonesia mengutip Threatmap Fortinet pada 9 November 2026 pukul 08.41 WIB yang mencatat 1,6 juta serangan terblokir dalam 24 jam, sekitar 19 serangan per detik. Perbankan menjadi sektor terbanyak dengan sekitar 761.000 ancaman, disusul teknologi 386.000, pemerintah 121.000, edukasi 48.000, manufaktur 42.000, dan telekomunikasi 18.000. Angka itu naik dari 350.600 serangan pada 7 November.
Perlu juga membedakan serangan yang tercatat dan serangan yang berhasil menembus. Angka Threatmap Fortinet yang dikutip CNN Indonesia adalah serangan yang berhasil diblokir, sedangkan angka BSSN adalah serangan yang tercatat. Ukuran yang relevan bagi perusahaan Anda bukan seberapa banyak serangan di tingkat nasional, melainkan seberapa cepat tim Anda mendeteksi dan menanggapi satu kejadian di sistem sendiri.
Bagi perusahaan di luar perbankan, pelajarannya jelas. Manufaktur dan telekomunikasi memang berada di urutan bawah, tetapi tetap masuk daftar sasaran, dan serangan yang menyasar infrastruktur bersama seperti DNS atau layanan awan dapat berdampak ke siapa pun yang bergantung padanya. Gambaran ini menjadi dasar mengapa pemeriksaan keamanan sebelum go-live perlu diperlakukan serius.
Apa Kewajiban Keamanan Sistem Elektronik Menurut PP 71 Tahun 2019?
Pasal 3 ayat (1) PP Nomor 71 Tahun 2019 menyatakan setiap penyelenggara sistem elektronik harus menyelenggarakan sistem secara andal dan aman serta bertanggung jawab atas beroperasinya sistem. Pasal 24 menambahkan kewajiban memiliki dan menjalankan prosedur dan sarana pengamanan.
Pasal 4 PP yang sama menetapkan persyaratan minimum, termasuk kemampuan melindungi ketersediaan, keutuhan, keotentikan, kerahasiaan, dan keteraksesan informasi elektronik. Lima sifat itu bisa dipakai sebagai kerangka uji: apakah sistem tetap tersedia saat beban tinggi, apakah data tidak berubah tanpa jejak, apakah identitas pengguna terverifikasi, apakah data tertutup bagi yang tidak berhak, dan apakah pengguna sah bisa mengaksesnya.
Bunyi Pasal 24 ayat (1) lugas: "Penyelenggara Sistem Elektronik wajib memiliki dan menjalankan prosedur dan sarana untuk pengamanan Sistem Elektronik dalam menghindari gangguan, kegagalan, dan kerugian." Kata "menjalankan" penting. Dokumen kebijakan yang tidak pernah dipraktikkan tidak memenuhi kewajiban itu. Auditor biasanya meminta bukti bahwa prosedur benar-benar dilakukan, misalnya catatan pemindaian celah dan laporan tindak lanjutnya.
Ayat (2) mewajibkan penyediaan sistem pengamanan yang mencakup prosedur dan sistem pencegahan serta penanggulangan terhadap ancaman dan serangan. Pencegahan dan penanggulangan adalah dua pekerjaan berbeda, jadi keduanya perlu hasil kerja sendiri sebelum go-live.
Pencegahan. Pengerasan konfigurasi server, pembaruan perangkat lunak, autentikasi berlapis untuk akun administrator, pembatasan hak akses, dan perlindungan DDoS di depan layanan.
Deteksi. Pencatatan log yang tidak bisa diubah sembarang orang, pemantauan lalu lintas jaringan, dan peringatan otomatis untuk perilaku tidak wajar.
Penanggulangan. Prosedur isolasi sistem, pencadangan data yang teruji dipulihkan, dan tim yang tahu siapa mengerjakan apa saat insiden.
Ketiganya selaras dengan isi imbauan Kemkomdigi pada November 2026, yang meminta pengelola memastikan kesiapan tim tanggap insiden, memperkuat autentikasi akun administrator, memperbarui perangkat lunak, meningkatkan perlindungan terhadap DDoS, serta memastikan pencadangan dan pemulihan layanan berjalan dengan baik.
Perusahaan di sektor tertentu punya beban tambahan. Pasal 99 PP Nomor 71 Tahun 2019 menyebut instansi atau institusi yang memiliki data elektronik strategis, di antaranya sektor administrasi pemerintahan, energi dan sumber daya mineral, transportasi, keuangan, kesehatan, serta teknologi informasi dan komunikasi. Institusi itu harus membuat dokumen elektronik dan rekam cadang elektroniknya, serta menghubungkannya ke pusat data tertentu untuk kepentingan pengamanan data. Banyak BUMN masuk kelompok ini.
Apa yang Harus Disiapkan untuk Pelindungan Data Pribadi Sebelum Peluncuran?
UU Nomor 27 Tahun 2022 menuntut empat persiapan utama dari pengendali data pribadi: langkah teknis pengamanan dan penentuan tingkat keamanan data, pencegahan akses tidak sah, penilaian dampak untuk pemrosesan berisiko tinggi, serta penunjukan petugas pelindungan data bila syaratnya terpenuhi.
Pasal 35 UU tersebut mewajibkan pengendali melindungi dan memastikan keamanan data pribadi yang diprosesnya dengan dua hal: menyusun dan menerapkan langkah teknis operasional, serta menentukan tingkat keamanan data dengan memperhatikan sifat dan risiko data yang dilindungi. Dalam praktik proyek, ini berarti ada klasifikasi data sebelum desain database, sehingga data kesehatan atau keuangan tidak diperlakukan sama dengan nama dan alamat surel.
Pasal 39 menambahkan kewajiban mencegah akses tidak sah, dilakukan dengan sistem keamanan yang andal, aman, dan bertanggung jawab. Pertanyaan uji yang relevan: siapa saja yang bisa melihat kolom data pribadi, apakah setiap akses tercatat, dan apakah lingkungan pengembangan memakai data sungguhan yang seharusnya disamarkan.
Pasal 34 mewajibkan penilaian dampak pelindungan data pribadi ketika pemrosesan berpotensi berisiko tinggi. Kategorinya antara lain keputusan otomatis yang berdampak signifikan, pemrosesan data pribadi yang bersifat spesifik, pemrosesan dalam skala besar, pemantauan sistematis, penggunaan teknologi baru, dan pemrosesan yang membatasi hak pemilik data. Sistem yang memakai kecerdasan buatan untuk menilai atau menyaring orang hampir pasti masuk salah satunya.
Pasal 53 mewajibkan penunjukan pejabat atau petugas pelindungan data, antara lain bila pemrosesan dilakukan untuk kepentingan pelayanan publik atau bila kegiatan inti memerlukan pemantauan teratur dan sistematis atas data dalam skala besar. Untuk BUMN dan perusahaan yang melayani publik, syarat ini sering terpenuhi, jadi nama petugasnya perlu ada sebelum go-live.
Terakhir, hubungan dengan vendor perlu tertulis. Jika pihak ketiga memproses data atas nama perusahaan, kontrak perlu memuat batas pemrosesan, kewajiban keamanan, hak audit, dan nasib data saat kontrak berakhir. Daftar klausul yang lazim dibahas lengkap di artikel Apa Saja Klausul Pelindungan Data yang Wajib Ada dalam Kontrak Proyek Aplikasi?, sehingga bagian ini tidak diulang di sini.
Bagaimana Menyiapkan Penanganan Insiden dan Notifikasi 3 x 24 Jam?
Pasal 46 UU Nomor 27 Tahun 2022 mewajibkan pengendali data menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada pemilik data dan lembaga bila terjadi kegagalan pelindungan data pribadi. Karena batasnya singkat, alur pelaporan harus dilatih sebelum go-live, bukan disusun saat insiden terjadi.
Bunyi pasal itu menetapkan isi minimum pemberitahuan: data pribadi yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan oleh pengendali. Untuk bisa menulis tiga hal itu dalam tiga hari, perusahaan perlu log yang menyimpan jejak akses cukup lama dan tim yang bisa merekonstruksi kejadian dengan cepat.
Ada lapisan kewajiban lain pada sistem elektronik. Pasal 24 ayat (3) PP Nomor 71 Tahun 2019 menyatakan bahwa dalam hal terjadi kegagalan atau gangguan sistem yang berdampak serius akibat perbuatan pihak lain, penyelenggara wajib mengamankan informasi dan dokumen elektronik serta segera melaporkannya pada kesempatan pertama kepada aparat penegak hukum dan kementerian atau lembaga terkait. Dua kewajiban ini berjalan berdampingan dan harus ada dalam satu prosedur.
Tentang siapa penerima laporan, situasinya sedang berubah. Menurut ANTARA pada 4 November 2026, Kemkomdigi telah menyiapkan satuan tugas khusus untuk memastikan pengawasan insiden data pribadi pada masa transisi berjalan baik, sementara tugas yang selama ini dijalankan kementerian akan beralih ke badan pengawas yang independen. Siapkan jalur notifikasi tertulis sekarang, dan pastikan tim hukum memperbarui alamat tujuan begitu lembaga ditetapkan.
Untuk instansi yang memakai Pusat Data Nasional 1 atau Government Cloud, Kemkomdigi menyediakan kanal PDN-CSIRT sebagai jalur pelaporan dugaan serangan, seperti disebut dalam laporan CNN Indonesia. Perusahaan swasta dan BUMN yang tidak memakai layanan itu tetap perlu menetapkan jalur yang setara, misalnya CSIRT internal atau penyedia layanan keamanan terkelola.
Latihan membuat prosedur hidup. Jalankan simulasi sederhana sebelum go-live: skenario akun administrator diretas, lalu ukur berapa jam yang dibutuhkan tim untuk menemukan data yang terdampak, mengisolasi sistem, dan menyusun draf pemberitahuan. Hasilnya menunjukkan celah prosedur yang tidak terlihat di atas kertas, sekaligus membuktikan kesiapan kepada auditor.
Apa Risiko Bisnis dan Sanksi jika Kewajiban Ini Terlewat?
Sanksi administratif dalam UU Nomor 27 Tahun 2022 dapat berupa peringatan tertulis, penghentian sementara kegiatan pemrosesan data, penghapusan atau pemusnahan data, dan denda administratif. Denda itu paling tinggi 2 persen dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran, menurut Pasal 57.
PP Nomor 71 Tahun 2019 memiliki daftar sendiri. Pasal 100 menyatakan pelanggaran sejumlah pasal, termasuk Pasal 24 tentang pengamanan sistem, dikenai sanksi administratif berupa teguran tertulis, denda administratif, penghentian sementara, pemutusan akses, dan atau dikeluarkan dari daftar. Pemutusan akses dan penghentian sementara berdampak langsung pada operasional, jauh melampaui soal denda.
Sanksi dari dua aturan ini bisa berjalan bersamaan karena objeknya berbeda. PP Nomor 71 Tahun 2019 menilai keamanan sistemnya, sedangkan UU Nomor 27 Tahun 2022 menilai perlakuan terhadap data pribadinya. Satu insiden kebocoran dapat memunculkan pertanyaan di kedua sisi sekaligus, sehingga bukti kepatuhan perlu disiapkan untuk keduanya, bukan salah satu saja.
Angka denda belum seluruh ceritanya. Pada layanan yang melayani publik atau pelanggan, gangguan beberapa jam saja sudah memicu keluhan, pembatalan transaksi, dan pertanyaan dari pimpinan atau pemegang saham. Biaya pemulihan, penyelidikan forensik, dan komunikasi krisis biasanya jauh melampaui biaya pengamanan yang sebenarnya bisa dipasang sejak awal.
Dalam proyek pengadaan, ada pula risiko kontraktual. Jika kewajiban keamanan tidak tertulis sebagai hasil kerja, perusahaan sulit menuntut vendor memperbaikinya tanpa biaya tambahan. Perbaikan yang muncul belakangan sering ditagih sebagai pekerjaan baru, padahal seharusnya menjadi bagian dari serah terima.
Perlu dicatat pula bahwa pelaksanaan sanksi administratif UU pelindungan data bergantung pada lembaga pengawas yang rancangan dasar hukumnya masih berproses, seperti dijelaskan sebelumnya. Jangan membaca situasi ini sebagai kelonggaran. Kewajiban di tingkat undang-undang sudah berlaku, dan sistem yang diluncurkan pada 2027 akan beroperasi ketika lembaga itu sudah aktif.
Cara memandang risiko yang praktis adalah membandingkan tiga angka: biaya menambahkan pengamanan sebelum go-live, biaya satu hari layanan terhenti, dan potensi denda dari pendapatan tahunan. Pada hampir semua perusahaan, angka pertama paling kecil, dan hanya angka pertama yang berada dalam kendali penuh tim proyek.
Daftar Periksa Go-Live dan Cara Menagihnya ke Vendor
Daftar periksa go-live yang baik mengubah kewajiban hukum menjadi bukti kerja yang bisa diperiksa: laporan uji keamanan, dokumen klasifikasi dan risiko data, bukti pemulihan cadangan, daftar akses administrator, prosedur insiden yang pernah disimulasikan, dan kontrak yang mengatur peran pemroses data.
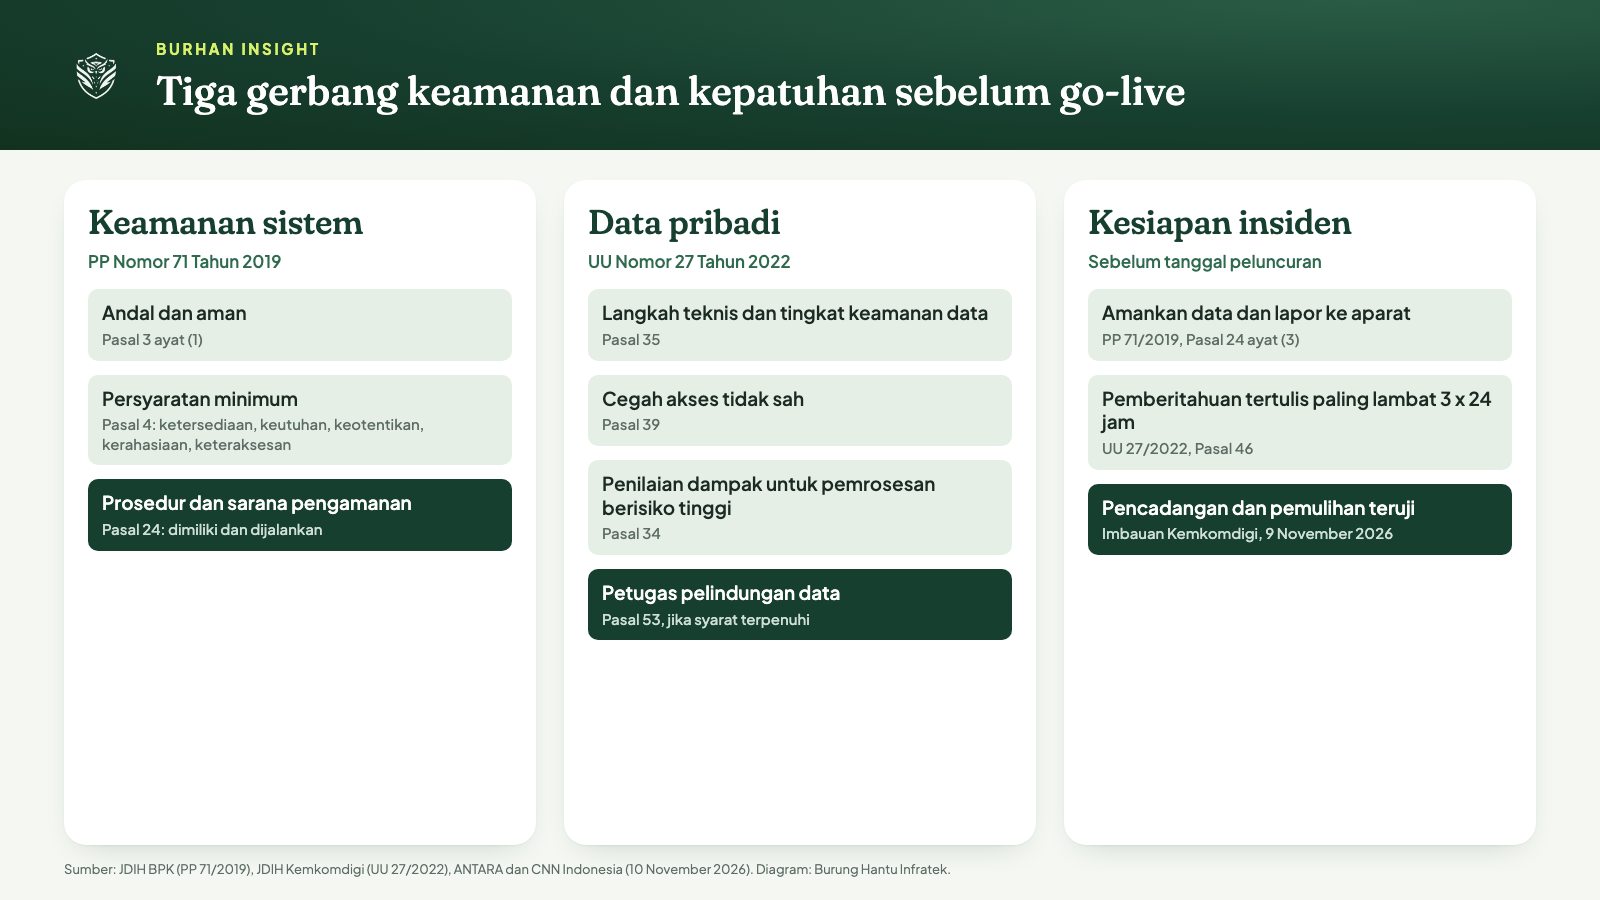
Diagram tiga gerbang keamanan dan kepatuhan sebelum go-live. Diolah Burung Hantu Infratek dari PP Nomor 71 Tahun 2019 dan UU Nomor 27 Tahun 2022.
Berikut butir yang dapat Anda tagih sebelum menandatangani serah terima, disusun dari kewajiban yang dibahas di atas.
Laporan uji keamanan. Hasil pemindaian kerentanan dan uji penetrasi pada versi yang akan diluncurkan, lengkap dengan status perbaikan temuan berisiko tinggi.
Klasifikasi data. Daftar data pribadi yang diproses, tingkat keamanannya, lokasi penyimpanannya, dan siapa saja yang dapat mengaksesnya.
Penilaian dampak. Dokumen penilaian untuk pemrosesan berisiko tinggi, termasuk fitur yang memakai keputusan otomatis atau pemantauan sistematis.
Kontrol akses. Autentikasi berlapis untuk akun administrator, daftar pemegang hak istimewa, dan log akses yang disimpan di tempat terpisah.
Pencadangan dan pemulihan. Bukti bahwa data cadangan pernah dipulihkan di lingkungan uji, bukan sekadar bahwa cadangan dibuat.
Perlindungan DDoS dan DNS. Konfigurasi perlindungan di depan layanan, serta pengamanan akun pengelola domain.
Prosedur insiden. Bagan peran, kontak 24 jam, templat pemberitahuan 3 x 24 jam, dan hasil simulasi terakhir.
Petugas pelindungan data. Nama pejabat atau petugas yang ditunjuk, jika syarat penunjukan terpenuhi.
Cara menagihnya adalah memasukkan butir-butir itu sebagai hasil kerja pada kontrak dan syarat pembayaran. Termin akhir dibayar setelah laporan dan bukti diserahkan, bukan setelah fitur selesai. Untuk proyek yang juga memilih mitra integrator, pertimbangan evaluasi vendor dibahas pada Bagaimana Memilih System Integrator Terpercaya untuk Infrastruktur IT Perusahaan?.
Butir-butir di atas tidak perlu menunggu akhir proyek. Minta laporan uji keamanan pertama pada tahap pengembangan menengah, ketika temuan masih murah diperbaiki, lalu ulangi pada versi final sebelum go-live. Dengan dua putaran itu, vendor punya waktu memperbaiki dan Anda punya bukti perbaikan yang bisa dibandingkan.
Terakhir, jadwalkan tinjauan ulang. Keamanan bukan peristiwa sekali jadi: celah baru ditemukan tiap pekan, dan aturan turunan seperti PP Nomor 33 Tahun 2026 masih akan disusul peraturan lembaga. Tetapkan siapa yang memantau perubahan aturan dan kapan hasil tinjauannya dilaporkan ke pimpinan.
Pertanyaan yang Sering Diajukan
Apakah vendor aplikasi ikut bertanggung jawab jika terjadi kebocoran data?
Tanggung jawab kepada pemilik data dan regulator melekat pada pengendali data, yaitu perusahaan pemilik sistem. Vendor yang memproses data atas nama perusahaan terikat kewajiban melalui kontrak. Karena itu pembagian peran, kewajiban keamanan, dan hak audit harus tertulis sebelum pekerjaan dimulai.
Kapan PP Nomor 33 Tahun 2026 mulai berlaku efektif?
Menurut laporan ANTARA pada 16 September 2026, PP Nomor 33 Tahun 2026 ditetapkan pada 16 Juli 2026 dan berlaku efektif enam bulan kemudian, yaitu Januari 2027. Sistem yang diluncurkan sesudah itu sebaiknya sudah dirancang mengikuti aturan tersebut sejak tahap desain.
Berapa lama batas waktu memberitahukan kegagalan pelindungan data pribadi?
Pasal 46 UU Nomor 27 Tahun 2022 menetapkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada pemilik data dan lembaga. Isinya minimal memuat data yang terungkap, kapan dan bagaimana terungkap, serta upaya penanganan dan pemulihan yang dilakukan pengendali data.
Apakah semua sistem perusahaan wajib menunjuk petugas pelindungan data pribadi?
Tidak semua. Pasal 53 UU Nomor 27 Tahun 2022 mewajibkan penunjukan bila pemrosesan untuk kepentingan pelayanan publik, atau kegiatan inti memerlukan pemantauan teratur dan sistematis atas data dalam skala besar, atau memproses data spesifik dalam skala besar. Periksa syarat itu pada sistem Anda.
Kesimpulan
Go-live yang aman bukan hasil keberuntungan, melainkan hasil gerbang peluncuran yang punya kriteria jelas. UU Nomor 27 Tahun 2022 dan PP Nomor 71 Tahun 2019 sudah berlaku, PP Nomor 33 Tahun 2026 efektif pada Januari 2027, dan ancaman nyata terus bertambah, dari 5,5 miliar serangan pada 2025 hingga peringatan BSSN pada 8 November 2026.
Langkah berikutnya sederhana. Tulis kewajiban keamanan dan data pribadi sebagai hasil kerja di kontrak, jadwalkan uji keamanan dan simulasi insiden sebelum tanggal peluncuran, dan bayar termin akhir setelah bukti diserahkan. Dengan begitu, serah terima proyek membuktikan sistem aman dan patuh, bukan hanya berfungsi.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH Kemkomdigi
[2] PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik - JDIH BPK
[3] Kemkomdigi mitigasi ancaman serangan siber dengan perkuat DPI - ANTARA News
[4] Jutaan Serangan Siber Ancam RI, Komdigi Imbau Perkuat Keamanan Digital - CNN Indonesia
[5] Mengawal pelindungan data pribadi dari regulasi ke pengawasan - ANTARA News
[6] Pemkab Gianyar tingkatkan pemahaman soal PP Perlindungan Data Pribadi - ANTARA News Bali
[7] Kemkomdigi ungkap regulasi pembentukan Badan PDP masuki tahap final - ANTARA News