
Bagaimana Memilih System Integrator Terpercaya untuk Infrastruktur IT Perusahaan?
System integrator adalah penyedia jasa yang merancang, menyambungkan, dan menjaga agar perangkat keras, jaringan, aplikasi, dan data milik sebuah perusahaan bekerja sebagai satu sistem yang utuh. Sederhananya, vendor biasa menjual dan memasang perangkat, sedangkan integrator bertanggung jawab pada hasil akhirnya. Tulisan ini membahas pengertian system integrator, kapan perusahaan membutuhkannya, ruang lingkup kerjanya, kriteria penyedia yang terpercaya, dampak PP 33/2026, tahapan proyek, tanda bahaya kontrak, hingga cara Burung Hantu Infratek mengerjakannya.
TLDR
Apa Itu System Integrator dan Apa Bedanya dengan Vendor Infrastruktur Biasa?
Integrator memegang tanggung jawab atas sistem yang tersambung dan berjalan, bukan hanya perangkat yang terpasang.
Kapan Perusahaan Benar-Benar Membutuhkan System Integrator?
Kebutuhan muncul saat banyak sistem harus saling bertukar data, saat sistem lama ikut dimodernisasi, atau saat tim internal tidak punya kapasitas mengelola semuanya.
Apa Saja Ruang Lingkup Kerja Penyedia Jasa Infrastruktur IT dan Integrasi Sistem?
Ruang lingkupnya mencakup asesmen, perancangan, implementasi, integrasi, pengujian, keamanan, dan pemeliharaan setelah sistem berjalan.
Kriteria Apa yang Menandai Penyedia yang Terpercaya?
Penyedia yang terpercaya menunjukkan rekam jejak yang bisa diperiksa, tim bersertifikat, dokumentasi terbuka, dan jaminan dukungan tertulis.
Bagaimana PP 33/2026 Mengubah Cara Menilai Integrator?
Mulai 16 Januari 2027, perjanjian dengan prosesor data, persetujuan sub-prosesor, dan kesiapan lapor insiden menjadi bagian dari penilaian vendor.
Bagaimana Tahapan Proyeknya dan Apa yang Dicek di Tiap Tahap?
Setiap tahap, dari asesmen sampai dukungan, punya hasil kerja yang harus bisa diperiksa sebelum pembayaran berikutnya dilepas.
Apa Tanda Bahaya dan Risiko Kontrak yang Sering Terlewat?
Janji tanpa dokumen, ruang lingkup yang kabur, dan kontrak tanpa hak audit adalah tanda bahaya yang paling sering terlewat.
Bagaimana Burung Hantu Infratek Mengerjakan Infrastruktur IT dan Integrasi Sistem?
Burhan mengerjakan perancangan, implementasi, dan pemeliharaan infrastruktur IT secara end-to-end, dari konsultasi sampai dukungan.
Kesimpulan
Pilih integrator dari bukti kerja dan kejelasan kontrak, bukan dari janji dan harga paling rendah.
Banyak perusahaan di Indonesia punya cerita yang mirip. Server dibeli dari satu vendor, jaringan dipasang vendor lain, aplikasi dibuat tim ketiga, dan masing-masing mengaku pekerjaannya sudah beres. Namun saat data dari aplikasi harus mengalir ke sistem keuangan, atau saat satu server mati di tengah bulan tutup buku, tidak ada satu pihak pun yang merasa bertanggung jawab atas keseluruhan sistem. Tulisan ini membantu Anda memahami peran system integrator dan cara memilih yang bisa dipercaya.
Apa Itu System Integrator dan Apa Bedanya dengan Vendor Infrastruktur Biasa?
System integrator adalah penyedia jasa yang merancang, menyambungkan, dan memelihara perangkat keras, jaringan, aplikasi, serta data perusahaan sehingga bekerja sebagai satu sistem. Vendor infrastruktur biasa berhenti pada penyediaan dan pemasangan perangkat, sedangkan integrator bertanggung jawab pada hasil akhir berupa sistem yang tersambung dan berjalan.
Perbedaan itu terlihat jelas pada pertanyaan sederhana: siapa yang dihubungi ketika sesuatu tidak berfungsi? Pada proyek yang dikerjakan banyak vendor terpisah, jawabannya sering berupa saling lempar tanggung jawab. Vendor server menyebut masalahnya ada di jaringan, vendor jaringan menyebut masalahnya ada di aplikasi, dan vendor aplikasi menyebut masalahnya ada di server. Perusahaan yang membayar ketiganya justru menjadi pihak yang harus menengahi.
Integrator mengambil peran penengah itu. Ia tidak harus membuat semua komponen sendiri, dan sering kali memang tidak. Perangkat bisa berasal dari berbagai merek, aplikasi bisa berasal dari berbagai pengembang, dan layanan cloud bisa berasal dari berbagai penyedia. Yang membedakan integrator adalah janji bahwa semua komponen itu dirancang agar cocok satu sama lain, diuji bersama, dan didukung oleh satu pihak yang menjawab telepon.
Sebagai ilustrasi, bayangkan perusahaan dengan lima kantor cabang yang ingin semua cabang mengakses aplikasi keuangan yang sama dengan aman. Vendor jaringan memasang koneksi, vendor keamanan memasang firewall, dan pengembang aplikasi menyiapkan servernya. Tanpa pihak yang merancang ketiganya sebagai satu rancangan, aturan firewall bisa memblokir aplikasi, dan koneksi cabang bisa terlalu lambat untuk dipakai. Integrator ada untuk mencegah masalah seperti itu muncul di hari pertama sistem dipakai.
Karena itu, nilai seorang integrator tidak diukur dari banyaknya perangkat yang dijual. Nilainya terletak pada kemampuan membaca kebutuhan bisnis, menerjemahkannya menjadi rancangan teknis, lalu memastikan rancangan itu berjalan di lingkungan nyata dengan sistem lama yang masih dipakai, data yang berantakan, dan pengguna yang punya kebiasaan sendiri.
Perbedaan lain ada pada cara kontrak ditulis. Kontrak vendor perangkat biasanya berisi daftar barang, harga, dan masa garansi. Kontrak integrator seharusnya berisi hasil yang dijanjikan, kriteria penerimaan, jadwal, dan mekanisme dukungan. Jika kontrak yang Anda terima hanya berisi daftar barang, kemungkinan besar Anda sedang membeli perangkat, bukan integrasi.
Kapan Perusahaan Benar-Benar Membutuhkan System Integrator?
Perusahaan membutuhkan system integrator ketika banyak sistem harus saling bertukar data, ketika sistem lama harus dimodernisasi tanpa menghentikan operasional, atau ketika tim IT internal tidak punya kapasitas untuk merancang dan mengelola semuanya sekaligus. Bila hanya membeli satu perangkat dengan kebutuhan jelas, vendor biasa sudah cukup.
Contoh paling jelas datang dari lingkungan BUMN. Danantara Indonesia menggelar kegiatan Transformasi Digital BUMN di Wisma Danantara, Jakarta, yang dihadiri 50 Chief Technology Officer lintas sektor BUMN. Menurut laporan detikInet pada 18 Mei 2026, fokus utama kegiatan itu adalah mendorong integrasi sistem organisasi, aplikasi, dan platform data untuk meningkatkan efektivitas operasional dan daya saing. Artinya, integrasi sudah diperlakukan sebagai agenda utama, bukan pekerjaan sampingan.
Ada beberapa situasi yang biasanya menjadi pemicu di perusahaan, baik BUMN maupun swasta:
Data terpisah di banyak aplikasi. Laporan keuangan, stok, dan penjualan berasal dari sistem berbeda sehingga tim harus menyatukannya secara manual setiap bulan.
Sistem lama yang tidak bisa dimatikan. Aplikasi lama masih menjalankan proses inti, tetapi tidak punya antarmuka untuk disambungkan ke sistem baru.
Ekspansi kantor atau cabang. Penambahan lokasi menuntut jaringan, keamanan, dan akses aplikasi yang seragam.
Rencana memakai AI. Model AI membutuhkan data yang bersih dan tersambung, sementara data perusahaan sering tersebar dan tidak seragam.
Tim internal terbatas. Perusahaan punya beberapa staf IT yang sudah penuh menangani permintaan harian, tanpa waktu untuk proyek besar.
Sebaliknya, tidak semua proyek membutuhkan integrator. Mengganti laptop karyawan, membeli lisensi perangkat lunak standar, atau menambah satu server dengan fungsi tunggal bisa ditangani vendor biasa. Memanggil integrator untuk pekerjaan seperti itu hanya menambah biaya koordinasi yang tidak perlu.
Pertimbangkan juga biaya koordinasi yang tersembunyi. Setiap vendor tambahan berarti rapat tambahan, dokumen tambahan, dan satu pihak lagi yang harus disatukan jadwalnya. Pada proyek yang kecil, biaya itu murah. Pada proyek yang melibatkan banyak sistem, biaya koordinasi sering lebih besar daripada selisih harga antara satu integrator dan beberapa vendor terpisah.
Pertanyaan penyaring yang praktis: apakah hasil proyek ini bergantung pada lebih dari satu sistem, tim, atau vendor yang harus bekerja bersama? Jika jawabannya ya, perusahaan sebaiknya mencari satu pihak yang memegang tanggung jawab atas keseluruhan, dan itulah tempat integrator masuk.
Apa Saja Ruang Lingkup Kerja Penyedia Jasa Infrastruktur IT dan Integrasi Sistem?
Ruang lingkup penyedia jasa infrastruktur IT dan integrasi sistem mencakup asesmen kebutuhan, perancangan arsitektur, implementasi perangkat dan jaringan, integrasi aplikasi dan data, pengujian, keamanan, serta pemeliharaan setelah sistem berjalan. Penyedia yang baik menuliskan semua bagian itu secara terpisah dalam penawaran agar bisa dinilai satu per satu.
Menuliskan ruang lingkup sejak awal penting karena di sinilah sebagian besar perselisihan proyek bermula. Pekerjaan yang tidak tertulis sering dianggap termasuk oleh perusahaan, tetapi dianggap tambahan berbayar oleh penyedia. Daftar berikut bisa dipakai sebagai pembanding saat membaca penawaran.
Asesmen kondisi saat ini. Inventarisasi perangkat, aplikasi, jaringan, dan alur data yang ada, termasuk titik rawan dan ketergantungan antar sistem.
Perancangan arsitektur. Gambar rancangan jaringan, server, penyimpanan, dan alur integrasi, lengkap dengan alasan pemilihan tiap komponen.
Implementasi infrastruktur. Pemasangan, konfigurasi, dan pengaturan perangkat sesuai rancangan, baik di pusat data sendiri maupun di cloud.
Integrasi aplikasi dan data. Penyambungan antar sistem lewat antarmuka yang terdokumentasi, termasuk pemetaan format data.
Keamanan. Pengaturan akses, segmentasi jaringan, pencatatan log, dan rencana pemulihan bila terjadi gangguan.
Pengujian dan serah terima. Pengujian fungsi, beban, dan pemulihan, ditutup dengan dokumentasi dan pelatihan untuk tim internal.
Pemeliharaan dan dukungan. Pemantauan, perbaikan, pembaruan, dan jalur eskalasi dengan waktu respons yang disepakati.
Pada kenyataannya, satu penyedia tidak selalu mengerjakan semua bagian itu sendiri. Ada yang memakai mitra untuk perangkat tertentu atau untuk layanan cloud. Hal ini wajar, selama penyedia utama tetap memegang tanggung jawab kontraktual atas seluruh hasil dan Anda tahu siapa saja yang terlibat.
Tanyakan juga bagian mana yang berada di luar penawaran. Penawaran yang jujur biasanya menyebut batasnya, misalnya lisensi pihak ketiga yang dibeli terpisah atau biaya langganan cloud yang ditagihkan langsung oleh penyedia cloud. Penawaran yang tidak menyebut batas apa pun justru patut dicurigai.
Untuk gambaran lengkap tentang layanan infrastruktur IT di perusahaan dan BUMN, Anda bisa membaca Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia yang membahas komponen, tahapan, dan biayanya.
Kriteria Apa yang Menandai Penyedia yang Terpercaya?
Penyedia yang terpercaya menunjukkan rekam jejak proyek yang bisa diperiksa, tim bersertifikat, dokumentasi yang diserahkan lengkap, kontrak yang jelas, dan jaminan dukungan tertulis setelah sistem berjalan. Kepercayaan dibangun dari bukti yang bisa Anda verifikasi sendiri, bukan dari presentasi yang meyakinkan.
Kriteria berikut bisa dijadikan lembar penilaian saat membandingkan beberapa calon penyedia:
Rekam jejak yang bisa dikonfirmasi. Minta daftar proyek sejenis beserta narahubung klien. Penyedia yang yakin pada kualitasnya biasanya tidak keberatan Anda menelepon klien lamanya.
Kemampuan di sistem yang Anda pakai. Tanyakan pengalaman dengan teknologi spesifik di perusahaan Anda, termasuk sistem lama, bukan hanya pengalaman umum.
Tim yang tercantum namanya. Penawaran sebaiknya menyebut siapa yang mengerjakan dan apa perannya, bukan hanya menulis "tim ahli".
Dokumentasi sebagai hasil kerja. Gambar rancangan, daftar konfigurasi, dan prosedur pemulihan diserahkan sebagai bagian dari proyek, bukan disimpan di kepala teknisi.
Komitmen dukungan tertulis. Waktu respons, jam layanan, dan jalur eskalasi dicantumkan dalam kontrak, lengkap dengan konsekuensi bila tidak terpenuhi.
Keterbukaan soal keamanan. Penyedia mampu menjelaskan cara menjaga akses ke sistem Anda dan cara mengelola data milik Anda yang mereka pegang.
Sertifikasi keamanan informasi sering ditanyakan, dan pertanyaan itu wajar. Namun sertifikat hanya menjadi jaminan bila Anda memeriksa ruang lingkupnya. Pembahasan lengkap tentang hal ini ada di Apakah Vendor IT Wajib Punya ISO 27001 dan Bagaimana Memeriksa Sertifikatnya?, termasuk cara memastikan sertifikat itu mencakup layanan yang akan Anda beli.
Untuk daftar pemeriksaan yang lebih rinci pada proyek infrastruktur, termasuk dukungan setelah go-live, rujuk Apa yang Harus Dicek Sebelum Memilih Vendor Infrastruktur IT dan Dukungan Setelah Go-Live?
Satu hal yang sering terlupa adalah menilai cara penyedia bersikap saat sesuatu tidak sesuai rencana. Tanyakan contoh proyek yang molor atau bermasalah, lalu dengarkan bagaimana mereka menceritakannya. Penyedia yang terpercaya mampu menjelaskan apa yang salah, apa yang mereka lakukan, dan apa yang berubah sesudahnya. Penyedia yang mengaku tidak pernah punya masalah justru tidak memberi Anda bahan untuk menilai.
Bagaimana PP 33/2026 Mengubah Cara Menilai Integrator?
PP 33/2026 menjadikan perjanjian tertulis dengan prosesor data, persetujuan atas sub-prosesor, dan kesiapan melaporkan insiden sebagai bagian dari penilaian vendor. Peraturan ini mulai berlaku pada 16 Januari 2027, sehingga integrator yang menyentuh data pribadi perusahaan Anda perlu dinilai dengan kacamata tambahan sejak sekarang.
Peraturan Pemerintah Nomor 33 Tahun 2026 adalah peraturan pelaksana Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Menurut data Meridian Hukum, peraturan ini ditetapkan di Jakarta pada 16 Juli 2026, terdiri atas 12 bab dan 225 pasal, dan dimuat dalam Lembaran Negara 2026 Nomor 88. Berdasarkan Pasal 225, peraturan ini berlaku enam bulan kemudian, yaitu 16 Januari 2027.
Bagi perusahaan yang memakai jasa integrator, bagian yang paling relevan adalah pengaturan prosesor. Integrator yang mengelola server, basis data, atau aplikasi berisi data pelanggan dan karyawan umumnya bertindak sebagai prosesor, sedangkan perusahaan Anda adalah pengendali. Menurut client alert RSM Indonesia, penunjukan prosesor wajib didasarkan pada perjanjian tertulis yang memuat syarat minimum (Pasal 14). Bila prosesor menunjuk prosesor lain, pengendali harus memberi persetujuan tertulis lebih dulu dan tingkat pelindungan yang setara harus tetap terjaga (Pasal 15).
Artinya, ada beberapa pertanyaan baru yang layak diajukan kepada calon integrator:
Siapa saja sub-kontraktor atau mitra yang akan menyentuh data kami? Daftar itu perlu diketahui dan disetujui sebelum pekerjaan dimulai.
Di mana data kami disimpan dan diakses? Lokasi penyimpanan dan akses dari luar negeri memengaruhi aturan transfer lintas negara.
Bagaimana prosedur pelaporan insiden? Pasal 118 mewajibkan prosesor melaporkan kegagalan pelindungan data kepada pengendali pada kesempatan pertama, sementara pengendali punya batas 3 x 24 jam untuk memberi notifikasi (Pasal 114).
Apakah ada hak audit? Prosesor punya kewajiban audit tersendiri (Pasal 141), dan kontrak sebaiknya memberi Anda akses untuk memeriksa kepatuhan integrator.
Taruhannya tidak kecil. Pasal 185 mengatur denda administratif paling tinggi 2 persen dari pendapatan tahunan pengendali atau prosesor. Pasal 184 juga membolehkan sanksi dijatuhkan tanpa didahului peringatan tertulis. Penjelasan peraturan, sebagaimana diuraikan SIP Law Firm pada 23 Oktober 2026, menyebut pendapatan sebagai arus masuk ekonomi bruto, bukan laba bersih.
Ada satu catatan jujur. Per September 2026, lembaga pelindungan data pribadi yang menjadi pengawas belum terbentuk sepenuhnya, dan sejumlah ketentuan teknis menunggu aturan dari lembaga itu. Namun, Pasal 223 menegaskan pemrosesan tetap berjalan selama tidak bertentangan dengan PP 33/2026. Menunggu lembaga terbentuk bukan alasan untuk menunda penataan kontrak dengan integrator. Pembahasan klausul kontraknya tersedia di Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi?
Bagaimana Tahapan Proyeknya dan Apa yang Dicek di Tiap Tahap?
Proyek infrastruktur dan integrasi sistem berjalan dalam enam tahap: asesmen, rancangan, implementasi, pengujian, serah terima, dan dukungan. Di tiap tahap, perusahaan sebaiknya menerima hasil kerja yang bisa diperiksa, dan pembayaran berikutnya dikaitkan dengan penerimaan hasil itu.
Diagram berikut membandingkan pola kerja pemasok perangkat dengan system integrator, sehingga perbedaan tanggung jawab di tiap tahap terlihat jelas.
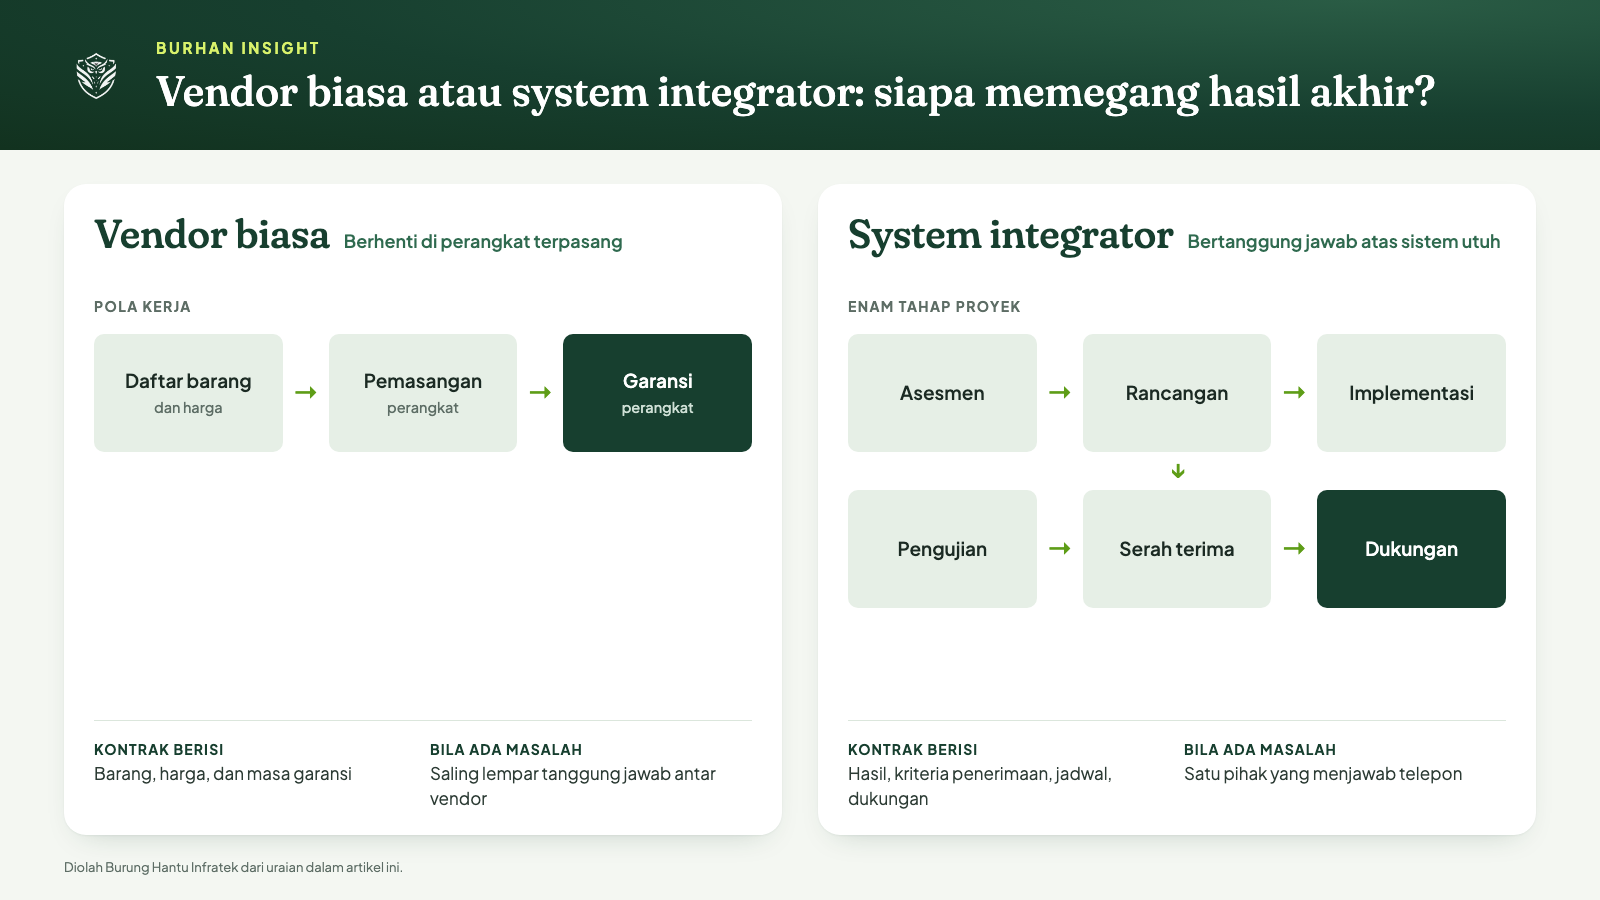
Diagram perbandingan vendor biasa dan system integrator. Diolah Burung Hantu Infratek dari uraian dalam artikel ini.
Tahap pertama, asesmen, menghasilkan peta kondisi saat ini. Periksa apakah penyedia benar-benar mengunjungi lokasi, mewawancarai pengguna, dan mencatat sistem lama, atau hanya mengirim kuesioner. Hasil yang baik berupa dokumen yang mengungkap hal yang belum Anda ketahui sendiri.
Tahap kedua, rancangan, menghasilkan arsitektur tertulis. Minta penyedia menjelaskan alasan tiap pilihan dan alternatif yang ditolak. Rancangan yang baik menjawab kebutuhan bisnis Anda, bukan sekadar memakai produk yang kebetulan menjadi mitra penyedia.
Tahap ketiga, implementasi, adalah saat perangkat dipasang dan sistem disambungkan. Pantau lewat laporan kemajuan berkala dan lingkungan uji yang terpisah dari sistem produksi. Perubahan dari rancangan awal harus tercatat dan disetujui, bukan dilakukan diam-diam di lapangan.
Tahap keempat, pengujian, sering dipangkas saat jadwal mepet. Padahal di sinilah masalah ditemukan sebelum menimpa pengguna. Pastikan ada pengujian fungsi, beban, keamanan, dan pemulihan bencana, serta kriteria penerimaan yang disepakati sejak sebelum proyek berjalan.
Tahap kelima, serah terima, menghasilkan dokumentasi, pelatihan, dan akses penuh untuk tim internal. Tahap keenam, dukungan, berjalan sesuai komitmen yang tertulis di kontrak. Jangan melepas pembayaran terakhir sebelum dokumentasi lengkap diterima dan tim internal mampu menjalankan prosedur dasar tanpa bantuan penyedia.
Kaitkan pembayaran dengan tahap-tahap itu. Skema pembayaran bertahap yang terikat pada penerimaan hasil kerja memberi penyedia alasan untuk menyelesaikan dokumentasi dan pengujian, dua pekerjaan yang paling sering ditunda karena tidak terlihat oleh pengguna akhir. Pembayaran di muka dalam jumlah besar tanpa hasil yang bisa diperiksa justru menghilangkan daya tawar Anda.
Bagi bisnis Anda, langkah praktisnya sederhana: tulis kebutuhan bisnis dalam satu halaman, minta penawaran dari minimal tiga penyedia dengan format yang sama, bandingkan ruang lingkup sebelum membandingkan harga, lalu periksa referensi. Urutan itu mencegah Anda memilih penawaran termurah yang ternyata tidak memuat separuh pekerjaan.
Apa Tanda Bahaya dan Risiko Kontrak yang Sering Terlewat?
Tanda bahaya yang paling sering terlewat adalah janji tanpa dokumen, ruang lingkup yang kabur, kontrak tanpa kriteria penerimaan, dan ketiadaan hak audit atas data. Risiko-risiko ini jarang terlihat saat penandatanganan, tetapi terasa mahal ketika proyek sudah berjalan dan sulit berganti penyedia.
Risiko pertama adalah ketergantungan pada satu penyedia, yang sering disebut vendor lock-in. Sistem yang dibangun dengan konfigurasi tertutup, tanpa dokumentasi, membuat perusahaan sulit berpindah walau layanan memburuk. Penangkalnya adalah kewajiban menyerahkan dokumentasi, kode sumber untuk bagian yang dibuat khusus, dan data dalam format yang bisa dibaca sistem lain.
Dalam kerangka kedaulatan data, isu ini juga disorot pelaku industri. Dalam kegiatan Danantara yang dilaporkan detikInet pada 18 Mei 2026, Direktur IT Digital Telkom, Faizal Rochmad Djoemadi, mengatakan bahwa pembangunan Indonesia perlu didukung oleh "kedaulatan digital nasional, di mana data, platform, dan inovasi strategis dapat dikelola secara mandiri, aman, dan berkelanjutan di dalam negeri". Pernyataan itu disampaikan dari sudut pandang penyedia layanan, jadi perlu dibaca sebagai posisi pemain industri, tetapi arahnya relevan: perusahaan perlu tahu di mana datanya berada dan siapa yang mengendalikannya.
Risiko kedua adalah ruang lingkup yang kabur. Frasa seperti "sesuai kebutuhan" atau "termasuk pengaturan lainnya" membuka pintu bagi biaya tambahan. Minta setiap deliverable ditulis dengan nama, bentuk, dan kriteria penerimaannya.
Risiko ketiga adalah dukungan yang hanya berupa janji. Kontrak harus menyebut jam layanan, waktu respons menurut tingkat keparahan, jalur eskalasi, dan akibat bila target tidak terpenuhi. Tanpa itu, dukungan hanya bergantung pada niat baik.
Risiko keempat berkaitan dengan data pribadi. Setelah PP 33/2026 berlaku, kontrak tanpa pengaturan prosesor, sub-prosesor, dan pelaporan insiden meninggalkan celah yang bisa berujung sanksi pada perusahaan Anda sebagai pengendali. Periksa juga klausul yang mengurangi tanggung jawab pengendali. SIP Law Firm mencatat bahwa PP ini melarang klausul eksonerasi yang meniadakan kewajiban pengendali, sehingga dokumen onboarding vendor perlu ditinjau.
Risiko berikutnya adalah perubahan lingkup yang tidak terkelola. Hampir semua proyek mengalami perubahan kebutuhan di tengah jalan, dan itu wajar. Yang berbahaya adalah perubahan tanpa prosedur. Kontrak yang baik mengatur bagaimana permintaan perubahan diajukan, dinilai dampaknya terhadap biaya dan jadwal, lalu disetujui secara tertulis sebelum dikerjakan.
Risiko kelima adalah proyek yang dikerjakan tanpa pelibatan tim internal. Integrator yang bekerja terpisah dari staf Anda akan menyerahkan sistem yang tidak dipahami siapa pun di dalam perusahaan. Minta pelibatan tim internal sejak asesmen, supaya pengetahuan berpindah selama proyek berjalan.
Jika Anda ingin membaca sisi lain dari persoalan ini, Risiko Apa yang Muncul Saat Perusahaan Membangun Infrastruktur IT Tanpa Konsultan? menguraikan apa yang terjadi bila perusahaan mengerjakan semuanya sendiri tanpa pendamping.
Bagaimana Burung Hantu Infratek Mengerjakan Infrastruktur IT dan Integrasi Sistem?
Burung Hantu Infratek (Burhan) mengerjakan perancangan, implementasi, dan pemeliharaan infrastruktur IT secara end-to-end, dari konsultasi, pengembangan, hingga maintenance. Layanan infrastruktur itu dikerjakan berdampingan dengan integrasi AI, modernisasi aplikasi, dan pengembangan aplikasi, sehingga sistem yang tersambung bisa dibangun dari satu mitra.
Bagian ini ditulis berdasarkan informasi yang Burhan publikasikan di situs resminya, dan perlu dibaca sebagai penjelasan dari penyedia, bukan penilaian independen. Menurut informasi di situs resmi burhan.co.id, Burhan memfokuskan diri pada lima pilar transformasi digital: pengalaman, solusi kustom, tim ahli, layanan end-to-end, dan fokus inovasi. Situs yang sama menyebut Burhan melayani lebih dari 18 perusahaan terkemuka, termasuk BUMN dan perusahaan swasta besar di sektor energi, telekomunikasi, kesehatan, dan keuangan.
Daftar klien utama yang tercantum di situs itu mencakup Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia. Seperti saran di bagian sebelumnya, Anda tetap sebaiknya meminta rincian proyek dan narahubung sebelum mengambil keputusan, kepada Burhan maupun penyedia lain.
Layanan yang terdaftar di situs yang sama relevan dengan topik tulisan ini. Selain infrastruktur IT yang mencakup perancangan, implementasi, dan pemeliharaan, Burhan mencantumkan modernisasi aplikasi untuk migrasi sistem lama ke teknologi modern, integrasi AI ke sistem yang sudah ada, pengembangan aplikasi web, mobile, dan desktop, serta pengadaan digital lewat platform e-procurement. Bagi perusahaan yang sistemnya tersebar, rangkaian layanan itu menunjukkan bahwa integrasi dikerjakan lintas lapisan, dari infrastruktur sampai aplikasi.
Pilar "solusi kustom" dan "layanan end-to-end" di situs itu bisa dibaca sebagai komitmen pada urutan kerja yang dijelaskan di tulisan ini: dimulai dari konsultasi dan pemahaman kebutuhan, dilanjutkan dengan rancangan yang disesuaikan dengan kondisi perusahaan, implementasi, lalu pemeliharaan setelah sistem berjalan. Detail pelaksanaannya di tiap proyek tetap perlu Anda minta secara tertulis.
Bagi perusahaan yang sedang menyiapkan integrasi AI, pengalaman di infrastruktur menjadi pondasi yang relevan. Model AI membutuhkan data yang tersambung dan lingkungan yang aman, dua hal yang sama dengan yang dikerjakan dalam proyek infrastruktur dan integrasi sistem. Panduan layanan terkait ada di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia.
Apa pun penyedia yang akhirnya Anda pilih, gunakan lembar kriteria di bagian sebelumnya untuk menilai semua calon secara setara, termasuk Burhan. Penyedia yang percaya diri tidak akan kesulitan menjawab pertanyaan tentang rekam jejak, tim, dokumentasi, dukungan, dan pengelolaan data.
Pertanyaan yang Sering Diajukan
Apa bedanya system integrator dengan vendor IT biasa?
Vendor IT biasa menyediakan dan memasang perangkat atau aplikasi tertentu. System integrator merancang dan menyambungkan banyak komponen menjadi satu sistem yang berjalan, lalu bertanggung jawab atas hasil akhirnya, termasuk pengujian, dokumentasi, dan dukungan setelah sistem beroperasi di perusahaan Anda.
Kapan perusahaan perlu memakai jasa system integrator?
Perusahaan perlu memakai system integrator ketika hasil proyek bergantung pada lebih dari satu sistem, tim, atau vendor, misalnya saat menyatukan data antar aplikasi, memodernisasi sistem lama, membuka cabang baru, atau menyiapkan data untuk AI. Untuk satu perangkat berfungsi tunggal, vendor biasa sudah cukup.
Apa yang harus ada dalam kontrak dengan system integrator?
Kontrak sebaiknya memuat ruang lingkup yang rinci, kriteria penerimaan, jadwal, waktu respons dukungan, hak atas dokumentasi dan data, serta pengaturan prosesor data pribadi. Setelah PP 33/2026 berlaku pada 16 Januari 2027, perjanjian tertulis dan persetujuan sub-prosesor menjadi bagian yang perlu diperiksa.
Apakah PP 33/2026 berlaku untuk vendor IT?
Ya, bila vendor memproses data pribadi atas nama perusahaan Anda, ia berperan sebagai prosesor dan terikat pengaturan prosesor di PP 33/2026. Peraturan itu berlaku mulai 16 Januari 2027, dan denda administratif dapat mencapai 2 persen dari pendapatan tahunan pengendali atau prosesor.
Kesimpulan
System integrator bernilai karena memegang tanggung jawab atas keseluruhan sistem, bukan atas potongan-potongan perangkat. Pilihlah dari bukti yang bisa Anda periksa: rekam jejak yang dapat dikonfirmasi, tim yang tercantum namanya, dokumentasi yang diserahkan, dan dukungan yang tertulis di kontrak. Bandingkan ruang lingkup dulu, baru harga.
Tambahkan satu lapisan penilaian baru menjelang 16 Januari 2027, yaitu kesiapan integrator memenuhi pengaturan prosesor data pribadi dalam PP 33/2026. Mulailah dengan menulis kebutuhan bisnis dalam satu halaman, mengumpulkan tiga penawaran dengan format yang sama, lalu memeriksa referensi dan kontraknya sebelum menandatangani apa pun.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata
[2] PP 33/2026: Six Implementation Priorities before 16 January 2027 - RSM Indonesia
[4] PP 33/2026 Mulai Berlaku Januari 2027: Apa yang Wajib Disiapkan Perusahaan - SIP Law Firm
[5] Telkom Solution Siap Dorong Transformasi Digital BUMN - detikInet