
Apa Saja Klausul Pelindungan Data yang Wajib Ada dalam Kontrak Proyek Aplikasi?
Kontrak proyek aplikasi adalah dokumen yang menentukan siapa menanggung apa ketika data pribadi pelanggan, pegawai, atau mitra ikut diproses oleh sistem baru. Sederhananya, klausul pelindungan data adalah pasal-pasal yang memastikan vendor memperlakukan data perusahaan Anda sesuai hukum, bukan sesuai kebiasaan masing-masing tim. Tulisan ini membahas pembagian peran pengendali dan prosesor, 11 klausul minimum dalam PP 33/2026, pengaturan subprosesor, keamanan, notifikasi kebocoran, penilaian dampak, transfer lintas negara, hingga daftar periksa sebelum tanda tangan.
TLDR
Mengapa Kontrak Proyek Aplikasi Perlu Klausul Pelindungan Data Sekarang?
UU 27/2022 sudah mengikat dan PP 33/2026 berlaku mulai 16 Januari 2027, jadi kontrak yang diteken sekarang akan berjalan melewati tanggal itu.
Siapa Pengendali dan Siapa Prosesor dalam Proyek Aplikasi?
Perusahaan pemilik data adalah pengendali, vendor yang memproses data atas perintahnya adalah prosesor, dan tanggung jawab pengendali tidak hilang karena pekerjaan diserahkan.
Apa Isi Minimum Perjanjian Pengendali dan Prosesor Menurut PP 33/2026?
PP 33/2026 menyebut 11 hal yang paling sedikit harus tertulis, dari cakupan pemrosesan sampai narahubung bersama.
Bagaimana Kontrak Mengatur Vendor Pihak Ketiga dan Subprosesor?
Prosesor wajib meminta persetujuan tertulis sebelum melibatkan pihak lain, dan kontrak harus menamai siapa yang menjawab saat data bocor.
Klausul Keamanan Apa yang Perlu Ada Sejak Perencanaan Sistem?
Keamanan mencakup kerahasiaan, ketersediaan, dan integritas, serta harus dirancang dari tahap perencanaan sampai sistem berjalan.
Bagaimana Klausul Notifikasi Kebocoran 3x24 Jam Ditulis agar Bisa Dijalankan?
Perusahaan wajib memberi tahu subjek data dan Lembaga dalam 3x24 jam, sehingga vendor perlu terikat tenggat yang lebih pendek.
Kapan Proyek Aplikasi Perlu DPIA dan Petugas Pelindungan Data?
DPIA wajib dilakukan sebelum pemrosesan berisiko tinggi, dan petugas pelindungan data wajib ditunjuk pada tiga kondisi yang disebut PP.
Bagaimana Transfer Lintas Negara, Retensi, dan Penghapusan Data Diatur di Kontrak?
Data yang berpindah ke server luar negeri butuh landasan hukum, dan kontrak harus menetapkan masa simpan serta cara pemusnahan data.
Apa yang Dicek Tim Pengadaan dan Hukum Sebelum Tanda Tangan?
Daftar periksa singkat membantu memastikan setiap klausul wajib sudah masuk dan bisa diuji saat serah terima.
Kesimpulan
Klausul pelindungan data adalah bagian dari harga proyek yang aman, bukan lampiran yang boleh menyusul.
Banyak kontrak proyek aplikasi disusun dengan fokus pada fitur, jadwal, dan nilai kontrak, sementara pasal data pribadi hanya menumpang di satu halaman standar. Masalahnya baru terasa saat sistem sudah berjalan dan insiden terjadi: tim hukum membuka kontrak, lalu menemukan bahwa tidak ada pasal yang menjawab siapa wajib memberi tahu siapa, dalam berapa jam, dan atas biaya siapa. Tulisan ini membantu Anda menyusun pasal yang menjawab pertanyaan itu sebelum kontrak ditandatangani.
Mengapa Kontrak Proyek Aplikasi Perlu Klausul Pelindungan Data Sekarang?
Kontrak perlu memuat klausul pelindungan data karena UU 27/2022 sudah mengikat dan PP 33/2026 yang memerinci pelaksanaannya berlaku mulai 16 Januari 2027. Kontrak yang diteken hari ini akan berjalan melewati tanggal itu, sehingga pasal yang tidak mengikuti aturan baru menjadi celah kepatuhan sejak hari pertama sistem beroperasi.
UU Pelindungan Data Pribadi ditetapkan dan diundangkan pada 17 Oktober 2022, menurut data JDIH BPK. Undang-undang itu memberi masa transisi dua tahun, sehingga kewajiban intinya berlaku penuh sejak Oktober 2024. Artinya, perusahaan tidak sedang menunggu aturan baru untuk mulai patuh. Yang baru adalah rincian teknisnya.
Rincian itu datang lewat Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP. Naskah terkonsolidasi di direktori peraturan datahukum.com mencatat PP ini disahkan dan diundangkan pada 16 Juli 2026 dalam Lembaran Negara 2026/88. Pasal terakhirnya menyatakan PP mulai berlaku enam bulan sesudah diundangkan, yaitu 16 Januari 2027. Cakupannya luas: PP mengikat pengendali, prosesor, dan badan publik, dengan pengecualian orang perseorangan yang memproses data untuk kegiatan pribadi atau rumah tangga.
Ada catatan kehati-hatian. Harian Kompas pada 29 Agustus 2026 melaporkan bahwa kopian PP ini beredar sekitar sepekan di kalangan pelaku industri sebelum ada penyebaran resmi, dan Kemkomdigi belum memberi konfirmasi saat dihubungi. Kompas menyebut kopian itu memuat 12 bab dan 224 pasal, sedangkan naskah terkonsolidasi yang dibuka untuk tulisan ini memuat 225 pasal. Perbedaan seperti ini alasan tim hukum perlu merujuk naskah yang diundangkan secara resmi sebelum menjadikan nomor pasal sebagai dasar sengketa.
Lembaga pengawasnya juga masih menjadi pertanyaan. Praktisi hukum pelindungan data Raditya Kosasih berharap pemerintah segera menunjuk lembaga PDP agar jelas siapa yang mengawasi. Wakil Menteri Komunikasi dan Digital Nezar Patria menyatakan pada 21 Juli 2026 bahwa pembentukan lembaga itu sedang difinalisasi lewat Peraturan Presiden. Untuk kontrak, ini berarti klausul yang merujuk pada "Lembaga" sebaiknya ditulis dengan rumusan fleksibel, misalnya "lembaga pengawas pelindungan data pribadi yang berwenang".
Alasan praktisnya sederhana. Proyek aplikasi perusahaan biasanya berjalan enam sampai dua belas bulan, lalu dioperasikan bertahun-tahun. Desain keamanan data yang salah di bulan kedua mahal diperbaiki di bulan kesepuluh. Pembahasan struktur kontrak secara umum, termasuk KAK dan HPS, sudah dibahas dalam Bagaimana Menyusun KAK, HPS, dan Kontrak Proyek Aplikasi agar Pengadaan Tidak Tersendat?. Tulisan ini melengkapinya dengan sisi data pribadi.
Siapa Pengendali dan Siapa Prosesor dalam Proyek Aplikasi?
Pengendali data pribadi adalah pihak yang menentukan tujuan dan cara pemrosesan data, sedangkan prosesor memproses data atas nama dan perintah pengendali. Dalam proyek aplikasi, perusahaan pemilik sistem biasanya pengendali, dan vendor yang membangun, mengoperasikan, atau menyimpan data biasanya prosesor.
Pembagian peran ini menentukan siapa memikul apa. PP 33/2026 Pasal 13 menyatakan pengendali dapat menunjuk prosesor, dan prosesor harus bekerja sesuai PP. Aturan yang sama menegaskan bahwa pemrosesan oleh prosesor yang ditunjuk merupakan tanggung jawab pengendali. Dengan kata lain, menyerahkan pekerjaan ke vendor tidak memindahkan tanggung jawab hukum perusahaan kepada vendor.
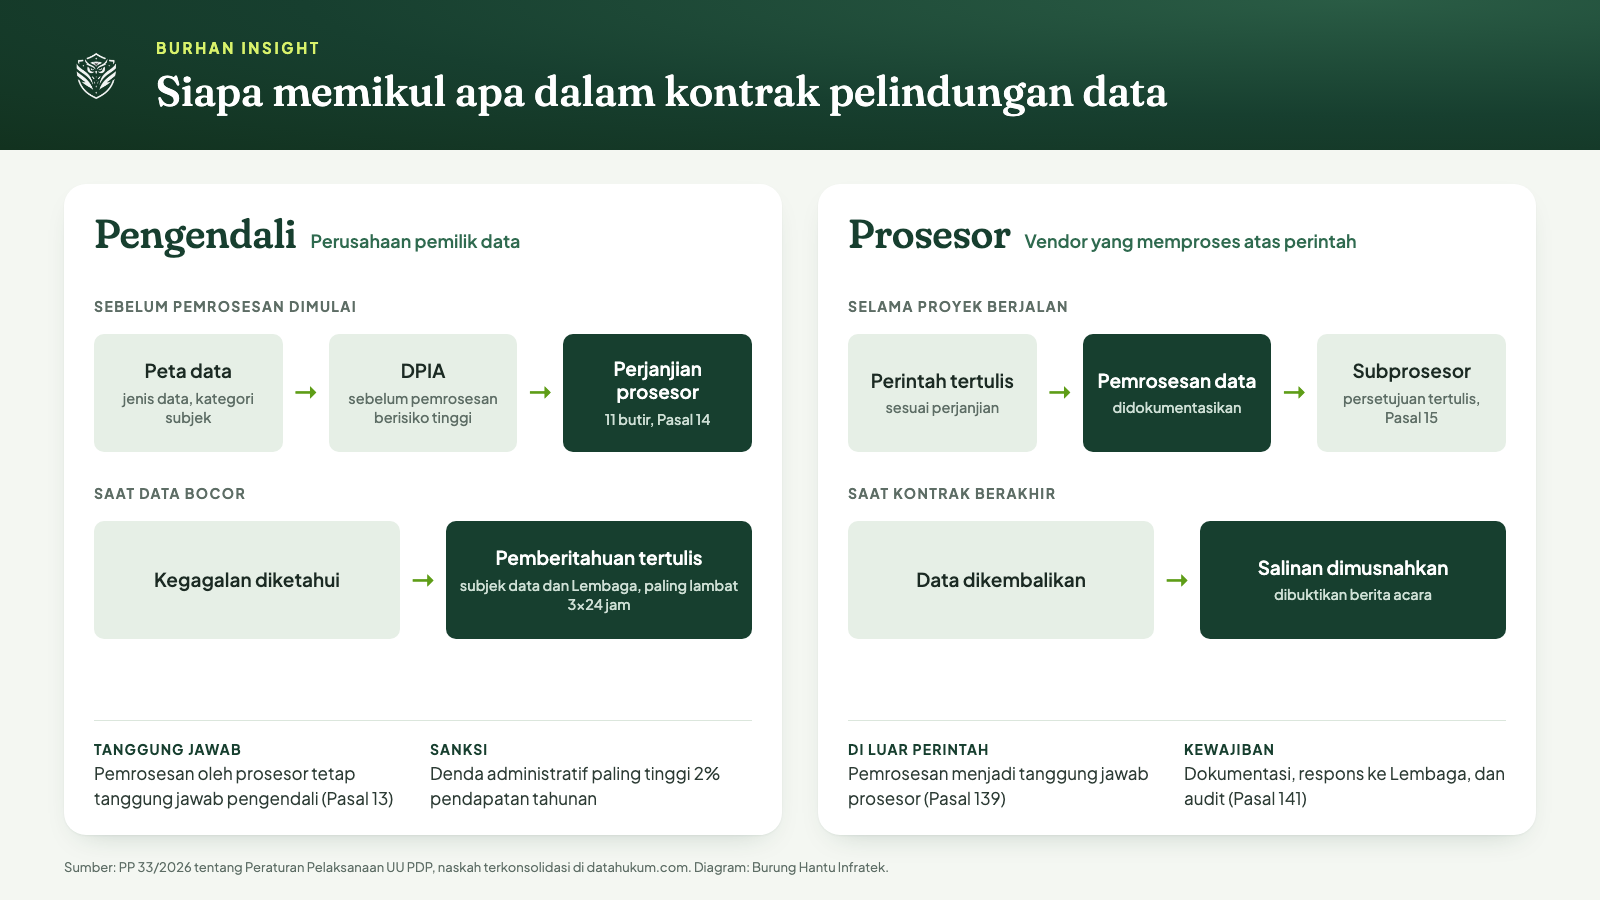
Diagram pembagian tanggung jawab pengendali dan prosesor. Diolah Burung Hantu Infratek dari PP 33/2026.
Ada satu pengecualian yang penting untuk kontrak. Menurut Pasal 139 naskah terkonsolidasi, jika prosesor memproses data di luar perintah dan tujuan yang ditetapkan pengendali, pemrosesan itu menjadi tanggung jawab prosesor. Kontrak yang baik menerjemahkan hal ini menjadi larangan eksplisit: vendor tidak boleh memakai data produksi untuk melatih model, membuat analitik sendiri, atau menyalinnya ke lingkungan pengujian tanpa perintah tertulis.
Prosesor juga punya kewajiban sendiri. Pasal 141 mewajibkan prosesor mendokumentasikan seluruh kegiatan pemrosesan, merespons permintaan informasi dari Lembaga, menunjukkan bukti kepatuhan, dan menjalani audit. Pasal 142 membuka kemungkinan prosesor pun wajib menunjuk petugas pelindungan data. Jadi vendor yang menolak diaudit atau tidak punya dokumentasi pemrosesan sudah bermasalah sebelum kontrak dimulai.
Besarnya risiko finansial juga perlu masuk hitungan. Naskah PP 33/2026 menyebut sanksi administratif berupa peringatan tertulis, penghentian sementara kegiatan pemrosesan, dan denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran, yang dapat dibebankan kepada pengendali dan/atau prosesor. Untuk BUMN dan perusahaan besar, angka 2 persen cukup besar untuk membuat klausul ganti rugi vendor patut dinegosiasikan serius.
Perlu diingat pula bahwa peran ditentukan oleh fungsi, bukan oleh nama di kontrak. Jika vendor ikut menentukan tujuan pemrosesan, misalnya memakai data pelanggan untuk produknya sendiri, perannya bergeser dan perusahaan bisa dianggap pengendali bersama. PP 33/2026 Pasal 12 menyatakan pengendali bersama bertanggung jawab hukum secara tanggung renteng, sehingga batas peran perlu ditulis tegas sejak awal.
Langkah pertama yang disarankan: sebelum kontrak ditulis, petakan data pribadi apa saja yang akan menyentuh sistem, kategori subjek datanya, dan siapa yang akan mengaksesnya. Peta itu menjadi lampiran kontrak dan menjadi dasar hampir semua klausul berikutnya.
Apa Isi Minimum Perjanjian Pengendali dan Prosesor Menurut PP 33/2026?
PP 33/2026 Pasal 14 menyebut perjanjian penunjukan prosesor paling sedikit memuat 11 hal, dari cakupan pemrosesan hingga narahubung bersama. Daftar ini bisa langsung dijadikan kerangka bab pelindungan data dalam kontrak proyek aplikasi, sehingga tim hukum tidak mulai dari halaman kosong.
Kesebelas hal itu bisa dibaca sebagai daftar periksa. Setiap butir sebaiknya punya rumusan sendiri di kontrak, bukan sekadar disebut dalam satu kalimat umum.
Cakupan dan cara pemrosesan. Tuliskan operasi apa yang boleh dilakukan vendor, misalnya menyimpan, menganalisis, atau mencadangkan data, dan operasi mana yang dilarang.
Jenis dan tujuan pemrosesan. Satu tujuan per proses, misalnya pembuatan akun pelanggan atau penagihan, agar vendor tidak memakai data untuk keperluan lain.
Jenis data dan kategori subjek. Rinci sampai kolom data utama dan kelompok subjek, seperti pelanggan, pegawai, atau mitra, termasuk data anak jika ada.
Jangka waktu pemrosesan. Sambungkan dengan masa kontrak dan masa pemeliharaan, lengkap dengan aturan apa yang terjadi saat kontrak berakhir.
Hak dan kewajiban kedua pihak. Pembagian tugas, misalnya siapa menjawab permintaan akses data dari subjek dan dalam berapa jam.
Pengawasan, pendokumentasian, audit, dan inspeksi. Hak perusahaan meminta log, laporan, dan melakukan audit, termasuk frekuensi dan siapa menanggung biayanya.
Penyelesaian sengketa. Forum dan tahapan, selaras dengan klausul sengketa umum di kontrak.
Pelibatan prosesor lain. Aturan tentang subprosesor, dibahas di bagian berikutnya.
Narahubung yang ditunjuk bersama. Nama jabatan, saluran, dan jam siaga untuk insiden.
Tiga butir dalam daftar PP, yaitu hak dan kewajiban, audit, dan penyelesaian sengketa, paling sering diperdebatkan saat negosiasi. Vendor cenderung membatasi frekuensi audit dan menolak akses langsung ke sistemnya. Jalan tengah yang realistis adalah audit tahunan berbasis dokumen, ditambah hak audit lapangan jika terjadi insiden atau ada permintaan dari lembaga pengawas.
Ingat juga bahwa sebagian ketentuan yang lebih rinci masih menunggu Peraturan Lembaga, misalnya soal petugas pelindungan data dan pedoman ketentuan pemrosesan. Kontrak sebaiknya memuat klausul penyesuaian: jika peraturan turunan terbit dan mengubah kewajiban, kedua pihak menyesuaikan kontrak dalam jangka waktu tertentu, tanpa menunggu perpanjangan kontrak berikutnya.
Lampiran juga penting. Letakkan peta data, daftar akses, dan daftar subprosesor sebagai lampiran terpisah yang bisa diperbarui lewat addendum singkat. Dengan begitu pasal di badan kontrak tetap stabil, sementara fakta yang sering berubah, seperti penyedia cloud atau tim yang mengakses sistem, tidak memaksa kontrak ditulis ulang.
Bagaimana Kontrak Mengatur Vendor Pihak Ketiga dan Subprosesor?
Kontrak harus melarang vendor melibatkan pihak lain tanpa persetujuan tertulis dari perusahaan. PP 33/2026 Pasal 15 mewajibkan prosesor mendapatkan persetujuan tertulis pengendali sebelum melibatkan prosesor lain, dan menegaskan bahwa pemrosesan oleh prosesor lain tetap berada dalam tanggung jawab pengendali.
Dalam praktik proyek aplikasi, rantai vendor jarang pendek. Software house memakai penyedia cloud, layanan pengiriman email, alat pemantauan kesalahan, dan kadang tenaga lepas atau mitra pengembang. Setiap pihak yang dapat melihat data pribadi dalam rantai itu pada dasarnya adalah subprosesor. Pasal 15 juga mengharuskan penunjukan prosesor lain diatur dalam perjanjian tertulis dengan tingkat pelindungan data yang setara dengan perjanjian utama.
Rumusan kutipan penting datang dari Pasal 15 itu sendiri: pemrosesan data oleh prosesor lain "merupakan tanggung jawab Pengendali Data Pribadi". Konsekuensinya jelas. Jika subvendor vendor Anda lalai, sanksi tetap menyasar perusahaan Anda sebagai pengendali. Itu sebabnya kontrak harus memberi perusahaan alat kendali, bukan sekadar harapan.
Kasus kebocoran data warga Jawa Tengah memperlihatkan mengapa kejelasan ini penting. Kompas.com pada 17 Juli 2026 memberitakan peretasan 1,2 juta data pribadi warga di situs resmi Dinas Sosial Jawa Tengah. Pemerhati pelindungan data pribadi dari Universitas Katolik Soegijapranata Semarang, Paulus Angre Edvra, mengatakan bahwa jika pemerintah bekerja sama dengan pihak ketiga, "harus jelas siapa yang bertanggung jawab ketika terjadi kebocoran". Pernyataan itu berlaku persis untuk kontrak swasta dan BUMN.
Berikut klausul yang sebaiknya dipasang untuk rantai vendor.
Daftar subprosesor terlampir. Nama, lokasi server, dan jenis data yang dapat diakses, diperbarui lewat addendum.
Persetujuan tertulis sebelum penambahan. Pemberitahuan di muka dengan jangka waktu keberatan, misalnya 14 hari, dan hak menolak jika alasan keamanan jelas.
Kewajiban turun ke bawah. Vendor memastikan subprosesor terikat kewajiban yang setara, dan vendor tetap bertanggung jawab penuh kepada perusahaan.
Hak minta salinan perjanjian. Perusahaan dapat meminta bukti bahwa kontrak vendor dengan subprosesor memuat klausul pelindungan data.
Bagian ini bersinggungan dengan risiko ketergantungan pada satu vendor. Cara menjaga agar data dan sistem bisa dipindahkan dibahas di Bagaimana Perusahaan Menghindari Vendor Lock-in agar Data dan Sistem Bisa Dipindahkan?.
Klausul Keamanan Apa yang Perlu Ada Sejak Perencanaan Sistem?
Klausul keamanan harus mencakup kerahasiaan, ketersediaan, dan integritas data, serta berlaku sejak perencanaan sistem. PP 33/2026 Pasal 123 mewajibkan pengendali memastikan keamanan data yang diprosesnya, sedangkan Pasal 124 menegaskan langkah teknis itu dimulai dari perencanaan sistem sampai penyelenggaraan pemrosesan.
Penjelasan Pasal 123 menyebut bahwa "keamanan" mencakup tiga aspek: kerahasiaan, ketersediaan, dan integritas data pribadi. Pengendali juga harus menentukan tingkat keamanan sesuai sifat dan risiko data yang dilindungi. Artinya, data biasa seperti nama dan alamat email tidak harus diamankan sama dengan data kesehatan atau data keuangan, tetapi tingkatnya harus ditetapkan dan didokumentasikan.
Pasal 124 menambah dua prinsip yang mudah diterjemahkan menjadi klausul. Pertama, secara baku hanya data yang diperlukan untuk tujuan pemrosesan yang diproses. Dalam kontrak, ini berarti formulir, API, dan basis data tidak boleh mengumpulkan kolom yang tidak dibutuhkan fitur. Kedua, evaluasi risiko dan tindakan pencegahan dilakukan berkala dan konsisten, sehingga kontrak perlu jadwal tinjauan keamanan, bukan satu kali uji sebelum peluncuran.
PP menyerahkan bentuk teknis yang spesifik kepada standar dan peraturan di bidang keamanan siber dan sandi. Karena itu klausul di kontrak sebaiknya merujuk pada standar yang bisa diperiksa. Berikut contoh isi yang lazim dipakai dalam praktik proyek perusahaan, sebagai usulan yang tetap harus disesuaikan dengan tingkat risiko sistem Anda.
Kontrol akses. Akses data produksi hanya untuk personel bernama, berbasis peran, dengan catatan akses yang bisa diaudit.
Pelindungan data. Data dienkripsi saat disimpan dan saat dikirim, dengan pengelolaan kunci yang jelas siapa pemegangnya.
Pengujian keamanan. Uji kerentanan sebelum serah terima dan secara berkala sesudahnya, dengan temuan kritis diperbaiki dalam tenggat yang tertulis.
Pemisahan lingkungan. Data produksi tidak dipakai di lingkungan pengembangan atau pengujian tanpa penyamaran data.
Cadangan dan pemulihan. Target waktu pemulihan yang diuji, sejalan dengan klausul SLA.
Hubungan dengan SLA patut diperhatikan, karena ketersediaan adalah satu dari tiga aspek keamanan. Isi perjanjian tingkat layanan dibahas di Apa Isi SLA dan Kontrak Pemeliharaan agar Aplikasi Perusahaan Tetap Andal Setelah Go-Live?, dan sebaiknya klausul keamanan dibaca bersamanya agar tidak saling bertentangan.
Bagaimana Klausul Notifikasi Kebocoran 3x24 Jam Ditulis agar Bisa Dijalankan?
Klausul notifikasi harus mengikat vendor memberi tahu perusahaan jauh lebih cepat dari 3x24 jam. PP 33/2026 Pasal 114 mewajibkan pengendali memberi tahu subjek data dan Lembaga secara tertulis dalam 3x24 jam sejak kegagalan pelindungan data diketahui secara pasti, patut, dan wajar.
Kewajiban 3x24 jam ini bukan hal baru. Pakar yang dikutip Kompas.com sudah merujuk Pasal 46 UU PDP untuk tenggat yang sama pada kasus kebocoran di Jawa Tengah. Yang baru dari PP adalah kerincian: Pasal 114 menyebut isi minimum pemberitahuan, yaitu data pribadi yang terungkap, kapan dan bagaimana data terungkap, upaya penanganan dan pemulihan, serta informasi petugas pelindungan data atau narahubung.
Di sinilah kontrak vendor menentukan. Jika vendor baru memberi tahu perusahaan pada hari ketiga, perusahaan sudah kehabisan waktu. Karena itu tenggat vendor harus jauh lebih pendek. Banyak perusahaan memakai tenggat 24 jam atau kurang untuk pemberitahuan awal vendor kepada perusahaan, sebagai usulan praktik, dengan laporan lanjutan menyusul. Angka persisnya diputuskan berdasarkan tingkat risiko data dan kemampuan operasional kedua pihak.
Pasal 115 menambah lapisan lain: pengendali wajib memberi tahu masyarakat secara umum jika kegagalan mengganggu pelayanan publik atau berdampak serius terhadap kepentingan masyarakat. Pasal 116 mengharuskan dokumentasi atas setiap insiden. Untuk BUMN dan layanan yang menyentuh publik, kontrak sebaiknya mencantumkan bahwa vendor wajib menyediakan bahan teknis untuk pengumuman publik, bukan membuat pengumuman sendiri.
Klausul notifikasi yang bisa dijalankan biasanya memuat unsur berikut.
Definisi insiden. Kapan vendor dianggap mengetahui, termasuk dugaan yang belum terkonfirmasi.
Tenggat bertingkat. Pemberitahuan awal dalam hitungan jam, lalu laporan rinci sesuai isi minimum Pasal 114.
Kerja sama penanganan. Vendor menyediakan log, forensik, dan personel siaga tanpa biaya tambahan untuk insiden yang berasal dari sisinya.
Pembagian biaya. Siapa menanggung biaya pemberitahuan, pemulihan, dan ganti rugi, dikaitkan dengan penyebab insiden.
Latihan tabletop satu kali sebelum go-live, yang menguji siapa menelepon siapa pada jam dua pagi, sering mengungkap celah yang tidak terlihat di atas kertas. Masukkan latihan itu sebagai syarat serah terima.
Kapan Proyek Aplikasi Perlu DPIA dan Petugas Pelindungan Data?
Pengendali wajib melakukan penilaian dampak pelindungan data pribadi, atau DPIA, jika pemrosesan berpotensi risiko tinggi terhadap subjek data. Menurut PP 33/2026 Pasal 121, penilaian itu dilakukan sebelum pemrosesan dimulai, sehingga untuk proyek aplikasi waktunya adalah tahap perancangan, bukan sesudah peluncuran.
Pasal 121 menyebut isi minimum DPIA: deskripsi kegiatan dan tujuan pemrosesan, penilaian kebutuhan dan proporsionalitas, penilaian risiko terhadap hak subjek data, dan langkah pengendali untuk melindungi subjek data. DPIA juga harus didokumentasikan dan ditinjau ulang jika risiko pemrosesan berubah. Sistem yang menambahkan fitur baru, seperti analitik perilaku pengguna atau pemrosesan otomatis, berpotensi memicu peninjauan ulang itu.
Kontrak proyek sebaiknya menempatkan DPIA sebagai deliverable. Vendor membantu menyediakan bahan teknis, seperti diagram alur data dan daftar kontrol keamanan, sementara perusahaan sebagai pengendali tetap pemilik keputusannya. Jadwalkan DPIA sebelum pengembangan fitur yang memproses data sensitif, dan jadikan hasilnya salah satu syarat lanjut ke tahap berikutnya.
Soal petugas pelindungan data atau PPDP, Pasal 142 mewajibkan penunjukan dalam tiga kondisi: pemrosesan untuk kepentingan pelayanan publik, kegiatan inti yang memerlukan pemantauan teratur dan sistematis atas data berskala besar, atau kegiatan inti berupa pemrosesan data spesifik berskala besar. Pasal 144 membolehkan PPDP berasal dari dalam maupun luar organisasi, dan pelaksanaan lebih lanjutnya diatur Peraturan Lembaga.
Pasal 146 membuat PPDP tidak sekadar nama di struktur organisasi. Pengendali harus melibatkan PPDP dalam semua kegiatan pemrosesan, memberi akses pelaporan ke manajemen tertinggi, menjaga independensi, dan meminta sarannya saat DPIA. Dalam proyek aplikasi, ini berarti PPDP ikut dalam rapat desain data dan melihat hasil uji keamanan.
Penjelasan PP juga mengingatkan bahwa penilaian dampak berkaitan dengan produk bagi anak. Pengendali perlu memahami kapasitas anak dalam memahami risiko, lalu menyesuaikan usia pengguna dengan layanan yang disediakan. Jika aplikasi Anda dapat dipakai anak atau keluarga pegawai, pertanyaan ini perlu muncul sejak rapat desain, bukan sesudah ada keluhan.
Untuk BUMN dan perusahaan yang melayani publik, hampir pasti salah satu dari tiga kondisi itu terpenuhi. Karena itu masukkan pasal yang mewajibkan vendor bekerja sama dengan PPDP perusahaan, termasuk menyediakan akses informasi dan menjawab pertanyaannya dalam tenggat yang disepakati.
Bagaimana Transfer Lintas Negara, Retensi, dan Penghapusan Data Diatur di Kontrak?
Kontrak harus mengatur di mana data disimpan, kapan data dimusnahkan, dan apa landasan hukum bila data keluar dari Indonesia. PP 33/2026 menyusun transfer ke luar negeri dalam tiga tingkat, dan pengendali harus bisa menunjukkan pertanggungjawabannya dalam dokumen tertulis atau terekam.
Menurut analisis Verihubs atas Pasal 165, tingkat pertama mensyaratkan negara tujuan memiliki pelindungan setara atau lebih tinggi. Jika tidak, harus ada pelindungan yang memadai dan mengikat, misalnya standar klausul kontrak atau peraturan korporasi untuk grup usaha, sebagaimana Pasal 169. Jika keduanya tidak terpenuhi, persetujuan subjek data menjadi jalan terakhir.
Pasal 170 naskah terkonsolidasi menyebut standar klausul kontrak pelindungan data pribadi ditetapkan oleh Lembaga dan paling sedikit memuat definisi, dasar pemrosesan, klausul pelindungan data, kewajiban notifikasi kegagalan pelindungan, serta kewajiban uji kelayakan terhadap penerima transfer. Karena Lembaga belum jelas, kontrak sementara dapat memakai klausul setara dan menyatakan akan menyesuaikan begitu standar resmi terbit.
Implikasinya untuk proyek aplikasi sangat konkret. Jika vendor memakai penyedia cloud dengan server di luar negeri, mengirim email transaksional lewat layanan global, atau memakai tim dukungan di negara lain, setiap alur itu adalah transfer. Kontrak perlu meminta vendor memetakan alur data, seperti ditekankan pada Pasal 161 dan 162 menurut Verihubs, dan melaporkan setiap perubahan lokasi penyimpanan.
Soal retensi dan penghapusan, Pasal 75 menurut Verihubs mewajibkan dokumen kebijakan masa retensi yang memuat periode simpan, jenis data, metode pemusnahan, dan ketentuan untuk prosesor. Kontrak sebaiknya menurunkannya menjadi klausul berikut.
Masa simpan per jenis data. Disepakati sejak awal dan dibuat otomatis di sistem, bukan diserahkan pada kebiasaan tim.
Pemusnahan saat kontrak berakhir. Vendor mengembalikan data dalam format yang bisa dibaca, lalu memusnahkan salinannya dan memberi sertifikat atau berita acara.
Penghapusan atas permintaan subjek. Vendor mendukung permintaan perusahaan menghapus data dalam tenggat yang mengikuti kewajiban perusahaan.
Pertanyaan tentang kepemilikan kode dan akses data saat hubungan berakhir juga berkaitan erat. Pembahasannya ada di Siapa Pemilik Kode Sumber Aplikasi Pesanan dan Perlukah Perusahaan Meminta Escrow?.
Apa yang Dicek Tim Pengadaan dan Hukum Sebelum Tanda Tangan?
Sebelum kontrak ditandatangani, tim pengadaan dan hukum sebaiknya memeriksa tujuh hal: peta data, perjanjian pengendali dan prosesor, daftar subprosesor, klausul keamanan, tenggat notifikasi, DPIA, dan landasan transfer lintas negara. Daftar singkat ini memastikan tidak ada klausul wajib yang tertinggal.
Pemeriksaan sebaiknya dilakukan bersama, bukan berurutan. Tim teknologi informasi memverifikasi apakah klausul keamanan bisa dijalankan vendor, tim hukum memastikan rumusannya sejalan dengan PP, dan tim pengadaan memeriksa apakah harga sudah memuat biaya yang timbul, seperti audit dan uji keamanan berkala. Komponen biaya yang sering terlewat pada proyek aplikasi sudah dibahas di artikel Burhan lain, dan biaya kepatuhan data termasuk di antaranya.
Peta data terlampir. Jenis data, kategori subjek, dan siapa yang mengakses sudah tertulis.
11 butir perjanjian prosesor. Setiap butir Pasal 14 punya rumusan sendiri, bukan satu kalimat umum.
Subprosesor. Daftar terlampir dan mekanisme persetujuan tertulis berjalan.
Keamanan. Standar, jadwal uji, dan tenggat perbaikan temuan tertulis.
Notifikasi. Tenggat vendor lebih pendek dari 3x24 jam dan narahubung bernama.
DPIA dan PPDP. DPIA menjadi deliverable dan vendor wajib bekerja sama dengan PPDP.
Transfer dan retensi. Lokasi server disebut, landasan transfer jelas, dan pemusnahan data saat kontrak berakhir diatur.
Setelah kontrak berjalan, jadikan item yang sama sebagai syarat pada serah terima. Mekanisme penerimaan hasil kerja dan pencegahan sengketa dijelaskan di Bagaimana UAT dan Serah Terima Aplikasi Vendor Dijalankan agar Tidak Jadi Sengketa?.
Satu kebiasaan baik lain adalah menunjuk pemilik tiap butir. Peta data dipegang tim bisnis, klausul keamanan dipegang tim teknologi informasi, dan klausul notifikasi dipegang tim hukum bersama PPDP. Tanpa pemilik, daftar periksa hanya berhenti sebagai dokumen. Dengan pemilik, setiap butir punya penanggung jawab yang dapat ditanya saat audit internal atau saat vendor meminta revisi.
Jangan lupa jangka waktu. Dengan PP berlaku mulai 16 Januari 2027, kontrak yang sedang disusun saat ini perlu klausul penyesuaian, dan kontrak yang sudah berjalan sebaiknya ditinjau lewat addendum. Peninjauan ini lebih murah daripada merombak sistem setelah ada insiden.
Pertanyaan yang Sering Diajukan
Apa saja klausul pelindungan data yang wajib ada dalam kontrak proyek aplikasi?
PP 33/2026 Pasal 14 menyebut perjanjian dengan prosesor paling sedikit memuat 11 hal: cakupan, cara, jenis dan tujuan pemrosesan, jenis data, kategori subjek, jangka waktu, hak dan kewajiban, audit, penyelesaian sengketa, pelibatan prosesor lain, dan narahubung bersama.
Apakah perusahaan tetap bertanggung jawab jika data bocor di sisi vendor?
Ya. PP 33/2026 Pasal 13 menyatakan pemrosesan oleh prosesor yang ditunjuk merupakan tanggung jawab pengendali. Pengecualiannya, jika prosesor memproses data di luar perintah pengendali, tanggung jawab beralih kepada prosesor. Kontrak perlu merinci ganti rugi di antara keduanya.
Berapa lama batas waktu memberi tahu kebocoran data pribadi?
Pengendali wajib memberi tahu subjek data dan Lembaga secara tertulis paling lambat 3x24 jam sejak kegagalan pelindungan data diketahui secara pasti, patut, dan wajar. Vendor sebaiknya diikat tenggat lebih pendek agar perusahaan punya waktu menyiapkan pemberitahuan.
Kapan PP 33/2026 mulai berlaku?
Naskah PP menyatakan berlaku enam bulan sejak diundangkan pada 16 Juli 2026, yaitu 16 Januari 2027. Kewajiban inti UU 27/2022 sudah berlaku sejak Oktober 2024, jadi perusahaan sebaiknya mulai menyesuaikan kontrak sekarang, bukan menunggu tanggal itu.
Kesimpulan
Klausul pelindungan data bukan lampiran tambahan, melainkan bagian dari proyek yang aman. UU 27/2022 sudah mengikat, PP 33/2026 menyediakan rincian yang bisa langsung dijadikan kerangka pasal, dan tanggung jawab perusahaan sebagai pengendali tidak berpindah ke vendor hanya karena pekerjaan diserahkan. Kontrak yang baik menerjemahkan kewajiban itu menjadi pasal yang bisa diuji: peta data, 11 butir perjanjian prosesor, persetujuan subprosesor, keamanan sejak perencanaan, tenggat notifikasi, DPIA, dan aturan penghapusan data.
Langkah berikutnya sederhana. Ambil kontrak proyek yang sedang disiapkan atau berjalan, cocokkan dengan daftar periksa di atas, dan tandai pasal yang belum ada. Karena sebagian peraturan turunan dan lembaga pengawas masih berproses, tambahkan klausul penyesuaian agar kontrak tidak perlu ditulis ulang setiap kali aturan teknis diperjelas. Untuk keputusan hukum yang mengikat, konsultasikan rumusan akhir dengan penasihat hukum perusahaan.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[3] Beredar Peraturan Pelaksana UU Perlindungan Data Pribadi - Kompas.id
[5] Peraturan Pelaksana UU PDP Terbit: Ketentuan Penting PP 33 Tahun 2026 - fwp.co.id
[6] PP 33 Tahun 2026: Isi PP PDP dan Kewajiban Bisnis - Verihubs