
Di Mana Data Perusahaan Boleh Disimpan, di Dalam atau di Luar Negeri?
Pertanyaan soal lokasi data perusahaan terdengar teknis, tetapi jawabannya menentukan biaya, risiko hukum, dan pilihan vendor cloud. Sederhananya, aturan Indonesia tidak memakai satu jawaban untuk semua: instansi publik, perusahaan privat, bank, dan pengelola data pribadi punya kewajiban yang berbeda. Tulisan ini membahas pembedaan sistem publik dan privat, syarat penyimpanan di luar negeri, aturan sektor keuangan, PP 33 Tahun 2026, rencana peraturan presiden tentang pusat data, hingga kerangka memilih lokasi data.
TLDR
Apa yang Sebenarnya Diatur Soal Lokasi Penyimpanan Data Perusahaan?
Tidak ada satu aturan tunggal, kewajiban datang dari PP 71 Tahun 2019, aturan sektor, dan aturan data pribadi yang harus dibaca bersamaan.
Bagaimana PP 71 Tahun 2019 Membedakan Sistem Elektronik Publik dan Privat?
Sistem lingkup publik wajib berada di wilayah Indonesia, sedangkan lingkup privat boleh menyimpan data di dalam maupun di luar negeri.
Apa Syarat Perusahaan Privat yang Menyimpan Data di Luar Negeri?
Perusahaan wajib memastikan pengawasan dan penegakan hukum tetap efektif serta memberi akses ke sistem dan data bagi pengawas.
Bagaimana Aturan Lokasi Data bagi Bank dan Sektor Keuangan?
Bank wajib menempatkan sistem elektronik di pusat data dan pusat pemulihan bencana di Indonesia, dan penempatan di luar negeri butuh izin OJK.
Apa yang Berubah dengan PP 33 Tahun 2026 bagi Data Pribadi di Cloud?
Mulai 16 Januari 2027, perjanjian dengan pemroses data, persetujuan sub-pemroses, dan dasar transfer lintas negara punya aturan yang lebih rinci.
Seperti Apa Rencana Aturan Pusat Data dan Kabel Laut yang Sedang Disiapkan?
Rancangan peraturan presiden masih berupa draft, dan pemberitaan menyebut lokasi pusat data akan dikaitkan dengan kapasitas listrik.
Bagaimana Memilih Lokasi Data dengan Lima Pertanyaan Penentu?
Status lembaga, klasifikasi data, akses pengawas, kontrak vendor, dan rencana keluar menentukan lokasi yang aman dipilih.
Bagaimana Burung Hantu Infratek Membantu Perusahaan Menata Lokasi Data?
Penataan lokasi data dikerjakan sebagai bagian dari perancangan infrastruktur, bukan keputusan terpisah di akhir proyek.
Kesimpulan
Lokasi data adalah keputusan hukum sekaligus keputusan arsitektur, dan paling murah diputuskan sebelum sistem dibangun.
Banyak proyek sistem perusahaan berjalan mulus sampai satu pertanyaan muncul menjelang peluncuran: data ini sebenarnya boleh disimpan di mana? Tim IT menjawab dari sisi biaya dan kecepatan, tim hukum menjawab dari sisi pasal, dan vendor cloud menjawab dari sisi pusat data yang tersedia. Ketiganya sering tidak sinkron. Tulisan ini merapikan dasar hukumnya dengan merujuk teks peraturan yang dibuka langsung, lalu menerjemahkannya menjadi pertanyaan yang bisa dijawab sebelum kontrak ditandatangani.
Apa yang Sebenarnya Diatur Soal Lokasi Penyimpanan Data Perusahaan?
Indonesia tidak punya satu aturan tunggal tentang lokasi data. Kewajiban datang dari tiga lapis: PP 71 Tahun 2019 untuk sistem elektronik secara umum, aturan sektor seperti peraturan OJK bagi bank, serta UU PDP beserta PP 33 Tahun 2026 untuk data pribadi. Perusahaan perlu membaca ketiganya sekaligus.
Lapis pertama adalah PP 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik. Peraturan ini membagi penyelenggara sistem elektronik menjadi lingkup publik dan lingkup privat, lalu memberi aturan lokasi yang berbeda untuk masing-masing. Inilah titik awal yang paling sering dirujuk ketika perusahaan bertanya apakah datanya boleh berada di server luar negeri.
Lapis kedua adalah aturan sektor. PP 71 Tahun 2019 sendiri menyerahkan pengaturan lebih lanjut untuk sektor keuangan kepada otoritas pengatur dan pengawasnya. Artinya, sebuah perusahaan di sektor keuangan tidak bisa berhenti membaca di PP 71. Ada peraturan otoritas yang lebih spesifik dan biasanya lebih ketat.
Lapis ketiga adalah pelindungan data pribadi. UU Nomor 27 Tahun 2022 sudah berlaku, dan menurut catatan RSM Indonesia masa penyesuaian dua tahunnya sudah berakhir. Peraturan pelaksananya, PP 33 Tahun 2026, ditetapkan pada 16 Juli 2026 dan berlaku mulai 16 Januari 2027. Lapis ini tidak melarang data pribadi disimpan di luar negeri, tetapi mengatur syarat transfernya.
Kesalahan yang sering terjadi adalah menganggap satu lapis cukup. Perusahaan yang hanya membaca PP 71 bisa lolos soal lokasi server, tetapi lengah soal perjanjian dengan penyedia cloud sebagai pemroses data. Sebaliknya, perusahaan yang hanya fokus pada data pribadi bisa melewatkan kewajiban memberi akses kepada pengawas. Karena itu, pemetaan sistem perlu dimulai dari tiga pertanyaan: siapa kita, data apa yang disimpan, dan sektor mana yang mengawasi.
Untuk pembaca yang baru menata infrastruktur, gambaran umum komponen dan tahapannya ada di Panduan Infrastruktur IT untuk Perusahaan dan BUMN di Indonesia. Tulisan ini mengisi satu bagian yang sering tertinggal di sana, yaitu dasar hukum untuk memilih lokasi data.
Bagaimana PP 71 Tahun 2019 Membedakan Sistem Elektronik Publik dan Privat?
PP 71 Tahun 2019 mewajibkan penyelenggara sistem elektronik lingkup publik mengelola dan menyimpan data di wilayah Indonesia, sedangkan lingkup privat boleh melakukannya di dalam maupun di luar wilayah Indonesia. Perbedaan itu tertulis di Pasal 20 dan Pasal 21, dan menjadi dasar semua keputusan lokasi data berikutnya.
Pasal 20 ayat (2) berbunyi bahwa penyelenggara sistem elektronik lingkup publik wajib melakukan pengelolaan, pemrosesan, dan/atau penyimpanan sistem elektronik dan data elektronik di wilayah Indonesia. Kata kuncinya adalah wajib. Tidak ada ruang tafsir untuk memilih lokasi sesuka hati selama sistem itu berada di lingkup publik.
Ada satu pengecualian yang sempit. Pasal 20 ayat (3) membolehkan penyimpanan di luar wilayah Indonesia jika teknologi penyimpanan tidak tersedia di dalam negeri, dan ayat (4) menyerahkan penentuan kriteria ketersediaan itu kepada sebuah komite yang terdiri atas kementerian bidang komunikasi dan informatika, lembaga pengkajian dan penerapan teknologi, lembaga keamanan siber, serta kementerian atau lembaga terkait. Pengecualian ini bukan pintu yang bisa dibuka sendiri oleh instansi.
Pasal 20 ayat (6) juga penting bagi siapa pun yang memakai layanan pihak ketiga. Penyelenggara lingkup publik yang memakai layanan pihak ketiga wajib melakukan klasifikasi data sesuai risiko yang ditimbulkan. Dengan kata lain, memakai cloud komersial tidak otomatis dilarang, tetapi harus didahului penilaian data mana yang boleh dititipkan.
Untuk lingkup privat, Pasal 21 ayat (1) menyatakan penyelenggara dapat melakukan pengelolaan, pemrosesan, dan/atau penyimpanan di wilayah Indonesia dan/atau di luar wilayah Indonesia. Dengan rumusan ini, perusahaan swasta pada prinsipnya bebas memilih lokasi, selama memenuhi syarat yang dibahas pada bagian berikutnya.
Pertanyaan yang paling sering muncul dari BUMN adalah masuk kelompok yang mana. Jawabannya tidak bisa ditebak dari nama perusahaan. Status sebuah sistem bergantung pada penunjukan dan fungsi penyelenggaranya, sehingga sebaiknya ditentukan lewat penilaian tim hukum internal, bukan asumsi tim proyek. Detail yang tidak bisa dipastikan dari teks peraturan sengaja tidak ditebak di sini.
Dalam praktik proyek, perbedaan publik dan privat ini sering muncul terlambat, yaitu ketika tim pengadaan sudah memilih penyedia cloud dan tim hukum baru diminta menelaah. Mengubah lokasi data pada tahap itu berarti mengubah kontrak, jadwal, dan kadang arsitektur. Menempatkan pertanyaan status sistem di awal jauh lebih murah daripada memperbaikinya setelah kontrak ditandatangani, apalagi jika sistem sudah memuat data pengguna sungguhan.
Apa Syarat Perusahaan Privat yang Menyimpan Data di Luar Negeri?
Perusahaan privat yang menyimpan data di luar negeri wajib memastikan pengawasan oleh kementerian atau lembaga dan penegakan hukum tetap efektif, serta wajib memberikan akses ke sistem dan data elektronik untuk keperluan itu. Kebebasan memilih lokasi di Pasal 21 datang bersama dua kewajiban tersebut.
Pasal 21 ayat (2) berbunyi, dalam hal sistem dan data elektronik dikelola, diproses, dan/atau disimpan di luar wilayah Indonesia, penyelenggara lingkup privat wajib memastikan efektivitas pengawasan oleh kementerian atau lembaga dan penegakan hukum. Ayat (3) menambahkan kewajiban memberikan akses terhadap sistem dan data elektronik dalam rangka pengawasan dan penegakan hukum sesuai peraturan perundang-undangan.
Konsekuensi praktisnya ada pada kontrak. Jika data berada di pusat data milik penyedia cloud asing, perusahaan tetap yang bertanggung jawab kepada pengawas Indonesia. Kontrak perlu menjamin bahwa perusahaan bisa menarik data, menyerahkan log, dan menghadirkan akses ketika diminta, tanpa harus menunggu persetujuan berlapis dari kantor pusat vendor di negara lain.
Ayat (4) mengingatkan bahwa untuk sektor keuangan, ketentuan pengelolaan dan penyimpanan diatur lebih lanjut oleh otoritas pengatur dan pengawas sektor itu. Jadi bagi perusahaan pembiayaan, asuransi, atau perbankan, kebebasan di ayat (1) bukan kesimpulan akhir. Aturan otoritas sektor bisa lebih membatasi.
Ada pula pertimbangan di luar pasal. Meski secara hukum diperbolehkan, penyimpanan di luar negeri menambah beberapa risiko operasional: latensi untuk pengguna di Indonesia, ketergantungan pada kebijakan negara tempat server berada, dan kerumitan saat terjadi insiden. Risiko ini sebaiknya dihitung bersama biaya, bukan dianggap urusan belakangan.
Karena itu, kontrak dengan vendor perlu diuji sejak awal. Contoh klausul yang layak diperiksa ada di tulisan Memilih Vendor AI: Uji Tuntas, Klausul Kontrak, dan Pelajaran Insiden Cloudflare, termasuk soal tanggung jawab saat layanan penyedia terganggu.
Satu hal lagi yang layak diperiksa adalah rantai akses. Pengawas biasanya meminta data lewat jalur resmi dengan tenggat tertentu, sementara penyedia cloud asing punya prosedur internalnya sendiri. Perusahaan sebaiknya menguji jalur ini sebelum insiden terjadi, misalnya dengan simulasi permintaan data, sehingga waktu respons yang dijanjikan di atas kertas benar-benar bisa dipenuhi ketika pengawas atau penegak hukum menghubungi.
Perusahaan juga perlu menunjuk penanggung jawab internal untuk urusan akses ini. Tanpa nama dan prosedur yang jelas, permintaan pengawas bisa berputar di antara tim hukum, tim IT, dan vendor. Penanggung jawab itu sebaiknya punya kewenangan menarik data dari penyedia dan memahami batas apa yang boleh dibuka sesuai peraturan perundang-undangan.
Bagaimana Aturan Lokasi Data bagi Bank dan Sektor Keuangan?
Bagi bank umum, Pasal 35 ayat (1) POJK Nomor 11/POJK.03/2022 mewajibkan sistem elektronik ditempatkan pada pusat data dan pusat pemulihan bencana di wilayah Indonesia. Penempatan di luar negeri dimungkinkan hanya dengan izin Otoritas Jasa Keuangan dan terbatas pada kriteria tertentu.
Pasal 35 ayat (2) menyatakan bank dapat menempatkan sistem elektronik pada pusat data dan/atau pusat pemulihan bencana di luar wilayah Indonesia sepanjang memperoleh izin dari OJK. Pintu itu tidak terbuka untuk semua sistem. Ayat (3) merinci kriteria sistem yang dapat ditempatkan di luar negeri.
Kriteria itu antara lain sistem untuk mendukung analisis terintegrasi sesuai ketentuan otoritas negara asal bank yang bersifat global, sistem manajemen risiko yang terintegrasi dengan kantor pusat, sistem anti pencucian uang dan pencegahan pendanaan terorisme yang terintegrasi dengan kantor pusat atau kantor induk, sistem pelayanan nasabah secara global yang memerlukan integrasi dengan grup bank, sistem komunikasi antara kantor pusat dan cabang, serta sistem manajemen intern bank.
Ayat (4) memberi OJK kewenangan lain. Dalam kondisi yang mengganggu operasional bank secara signifikan, OJK dapat menentukan penempatan sistem elektronik di luar wilayah Indonesia selain kriteria tadi, untuk sementara waktu. Ini menunjukkan bahwa lokasi data di sektor keuangan juga menjadi bagian dari manajemen krisis.
Pelajaran bagi perusahaan non-bank adalah arah regulasinya. Otoritas sektor cenderung memperlakukan lokasi data sebagai pengaman, bukan sekadar preferensi teknis. Perusahaan di sektor yang diawasi otoritas tertentu sebaiknya memeriksa apakah ada peraturan sektor serupa sebelum memilih penyedia cloud, termasuk apakah penempatan di luar negeri memerlukan izin atau pemberitahuan.
Perlu dicatat bahwa pasal di atas ditulis untuk bank umum. Perusahaan di subsektor lain tidak boleh memakai Pasal 35 begitu saja sebagai dasar. Rujukan yang tepat adalah peraturan otoritas yang berlaku untuk subsektor masing-masing, dan tulisan ini tidak mengklaim isi peraturan yang tidak dibuka langsung.
Bagi tim teknologi, rumusan Pasal 35 juga memberi contoh cara regulator berpikir: sistem yang melayani nasabah di Indonesia berada di pusat data Indonesia, sedangkan sistem yang memang bersifat lintas negara boleh berada di luar dengan alasan yang bisa dipertanggungjawabkan. Pola pikir yang sama bisa dipakai perusahaan lain saat memilah sistem inti dan sistem pendukung sebelum memilih lokasi masing-masing.
Apa yang Berubah dengan PP 33 Tahun 2026 bagi Data Pribadi di Cloud?
PP 33 Tahun 2026 ditetapkan pada 16 Juli 2026 dan berlaku mulai 16 Januari 2027 berdasarkan Pasal 225. Peraturan ini memperinci kewajiban pengendali dan pemroses data, termasuk perjanjian tertulis dengan penyedia cloud, persetujuan sub-pemroses, dan dasar transfer data pribadi lintas negara.
Menurut client alert RSM Indonesia tertanggal 18 September 2026, peraturan ini terdiri atas 225 pasal dan tidak menandai awal kewajiban pelindungan data, melainkan menaikkan ekspektasi bahwa organisasi bisa membuktikan kepatuhannya. Bagi tim infrastruktur, bagian yang paling relevan adalah aturan tentang pemroses dan transfer lintas negara.
Pasal 14 mewajibkan keterlibatan pemroses data didasarkan pada perjanjian tertulis yang memuat ketentuan minimum. Pasal 15 mengatur bahwa jika pemroses melibatkan pemroses lain, pengendali harus memberi persetujuan tertulis terlebih dahulu dan tingkat pelindungan yang setara harus dipertahankan. RSM menyarankan perjanjian dengan penyedia cloud, platform SaaS, dan penyedia alih daya ditinjau terhadap kedua pasal ini.
Untuk transfer ke luar negeri, RSM menjelaskan urutan dasar yang diatur Pasal 165. Negara tujuan lebih dulu harus memberikan tingkat pelindungan yang setara atau lebih tinggi. Jika syarat itu tidak terpenuhi, transfer harus bertumpu pada pengamanan yang memadai dan mengikat. Hanya jika keduanya tidak terpenuhi, transfer boleh bersandar pada persetujuan subjek data. Organisasi juga disarankan mengidentifikasi di mana data pribadi disimpan, diakses, atau dipindahkan ke luar Indonesia.
Ada pula kewajiban operasional yang terkait langsung dengan infrastruktur. Pasal 74 mewajibkan catatan seluruh kegiatan pemrosesan, Pasal 114 mewajibkan pemberitahuan insiden kebocoran kepada subjek data dan lembaga pengawas dalam 3 x 24 jam, dan Pasal 118 mewajibkan pemroses melaporkan kebocoran kepada pengendali pada kesempatan pertama. Artinya, kontrak cloud perlu memuat jalur pelaporan insiden yang cukup cepat. Katadata juga melaporkan bahwa Pasal 34 mewajibkan pengendali menyediakan mekanisme persetujuan, baik elektronik maupun nonelektronik, dan Pasal 36 mewajibkan pengendali memiliki bukti persetujuan yang diberikan, sehingga sistem yang menyimpan data pribadi perlu mencatat bukti tersebut.
Soal sanksi, RSM mencatat denda administratif dapat mencapai 2 persen dari pendapatan tahunan pengendali atau pemroses, dengan besaran yang ditentukan oleh faktor seperti dampak, durasi, kategori dan jumlah subjek data, serta riwayat kepatuhan (Pasal 185). Peraturan ini juga mensyaratkan penilaian dampak pelindungan data untuk pemrosesan berisiko tinggi, dan penjelasan Pasal 120 secara tegas menyebut kecerdasan buatan sebagai contoh teknologi baru. Detail kewajiban sebelum sistem tayang dibahas di Apa Saja Kewajiban Keamanan dan Data Pribadi Sebelum Sistem Perusahaan Go-Live?
Ada satu catatan tambahan tentang tenggat. Menurut RSM, periode menuju 16 Januari 2027 terbatas, sehingga penilaian awal perlu segera dilakukan dan perbaikan diurutkan menurut paparan risiko hukum dan tingkat kerumitan penerapannya. Bagi tim infrastruktur, urutan yang masuk akal adalah memetakan aliran data lintas negara lebih dulu, karena hasilnya menentukan kontrak mana yang harus direvisi paling awal.
Seperti Apa Rencana Aturan Pusat Data dan Kabel Laut yang Sedang Disiapkan?
Pemerintah menyiapkan rancangan peraturan presiden tentang peta jalan kabel laut dan pusat data yang masih berstatus draft. Pemberitaan Kompas pada 18 November 2026 menyebut lokasi pusat data akan diatur berdasarkan kapasitas listrik. Draft ini belum berlaku dan isinya masih bisa berubah.
Menurut ANTARA pada 22 Oktober 2026, Direktur Jenderal Infrastruktur Digital Kemkomdigi Wayan Toni Supriyanto menyampaikan bahwa rancangan peraturan presiden tentang kabel bawah laut dan pusat data telah disiapkan dan sedang memasuki tahap konsultasi publik. Pemerintah, katanya, membutuhkan masukan dari pelaku industri, instansi pemerintah, dan perusahaan swasta untuk menyempurnakan regulasi tersebut.
Kompas melaporkan bahwa dokumen sementara rancangan itu beredar di kalangan pelaku industri dan organisasi masyarakat sipil pada Rabu, 18 November 2026. Laporan itu menyebut pengaturan lokasi pembangunan akan mempertimbangkan kesiapan energi dan dampak lingkungan. Karena sumbernya dokumen sementara, perusahaan sebaiknya menunggu naskah resmi sebelum mengubah rencana investasi.
Dari sisi arah kebijakan, Wakil Menteri Komunikasi dan Digital Nezar Patria mengatakan, “Ya, kita mengarahkannya lewat regulasi. Sama seperti pemerataan konektivitas yang kita bangun.” Menurut ANTARA, ia merujuk pada upaya agar pusat data, khususnya untuk kecerdasan buatan, tidak terkonsentrasi di Jawa Tengah dan Batam, dengan proyek yang disiapkan ditargetkan berkapasitas total hingga 1,3 gigawatt.
Nezar juga menjelaskan bahwa perizinan pembangunan pusat data bukan berada di bawah kewenangan Kemkomdigi, melainkan melibatkan kementerian bidang investasi dan industri, dan usulan agar pembangunan pusat data menjadi Proyek Strategis Nasional masih dalam pembahasan. Bagi pengguna jasa pusat data, implikasinya tidak langsung, tetapi bisa memengaruhi ketersediaan kapasitas dan lokasi penyedia dalam beberapa tahun ke depan.
Sikap yang masuk akal bagi perusahaan adalah memantau tanpa menunda keputusan. Desain arsitektur sebaiknya dibuat agar lokasi penyimpanan bisa dipindah tanpa membongkar aplikasi, misalnya dengan memisahkan lapisan data dari lapisan aplikasi. Kesiapan pemulihan bencana juga ikut menentukan, seperti dibahas di Bagaimana Perusahaan Menyiapkan Disaster Recovery Sebelum Pusat Data Lumpuh?
Satu pelajaran praktis dari rencana peraturan presiden ini adalah bahwa ketersediaan pusat data lokal akan berubah seiring waktu. Perusahaan yang hari ini terpaksa memakai pusat data di luar negeri karena kapasitas lokal terbatas mungkin punya pilihan dalam dua atau tiga tahun. Kontrak jangka panjang tanpa klausul peninjauan lokasi bisa menjadi beban ketika pilihan itu muncul, sehingga klausul tersebut layak dinegosiasikan sejak awal.
Bagaimana Memilih Lokasi Data dengan Lima Pertanyaan Penentu?
Lokasi data yang aman dipilih dengan menjawab lima pertanyaan berurutan: status lembaga, klasifikasi data, akses pengawas, isi kontrak vendor, dan rencana keluar. Urutan ini mengubah debat soal dalam atau luar negeri menjadi keputusan yang bisa diperiksa dan didokumentasikan.
Berikut kerangka yang bisa dipakai tim proyek. Kerangka ini adalah saran praktik berdasarkan pasal-pasal di atas, bukan kutipan peraturan.
Status lembaga. Tentukan apakah sistem termasuk lingkup publik, lingkup privat, atau sektor yang diatur otoritas khusus. Jawaban ini menentukan pasal mana yang berlaku dan harus dicatat tertulis oleh tim hukum.
Klasifikasi data. Pisahkan data pribadi, data keuangan, data operasional, dan data publik. Pasal 20 ayat (6) PP 71 sudah mewajibkan klasifikasi sesuai risiko bagi lingkup publik yang memakai pihak ketiga, dan praktik yang sama berguna bagi lingkup privat.
Akses pengawas. Pastikan perusahaan dapat memberi akses ke sistem dan data kepada pengawas dan penegak hukum, sesuai Pasal 21 ayat (3), tanpa bergantung pada izin pihak luar yang sulit dijangkau.
Kontrak vendor. Periksa perjanjian pemroses sesuai Pasal 14 dan Pasal 15 PP 33 Tahun 2026, termasuk persetujuan sub-pemroses, jalur pelaporan insiden 3 x 24 jam, dan hak audit.
Rencana keluar. Tentukan bagaimana data bisa ditarik atau dipindah jika aturan berubah atau vendor bermasalah, lengkap dengan format ekspor dan waktu pemindahan.
Kelima pertanyaan itu disusun menjadi alur keputusan pada diagram di bawah. Diagram ini merangkum urutan pengecekan, dari status lembaga sampai rencana keluar.
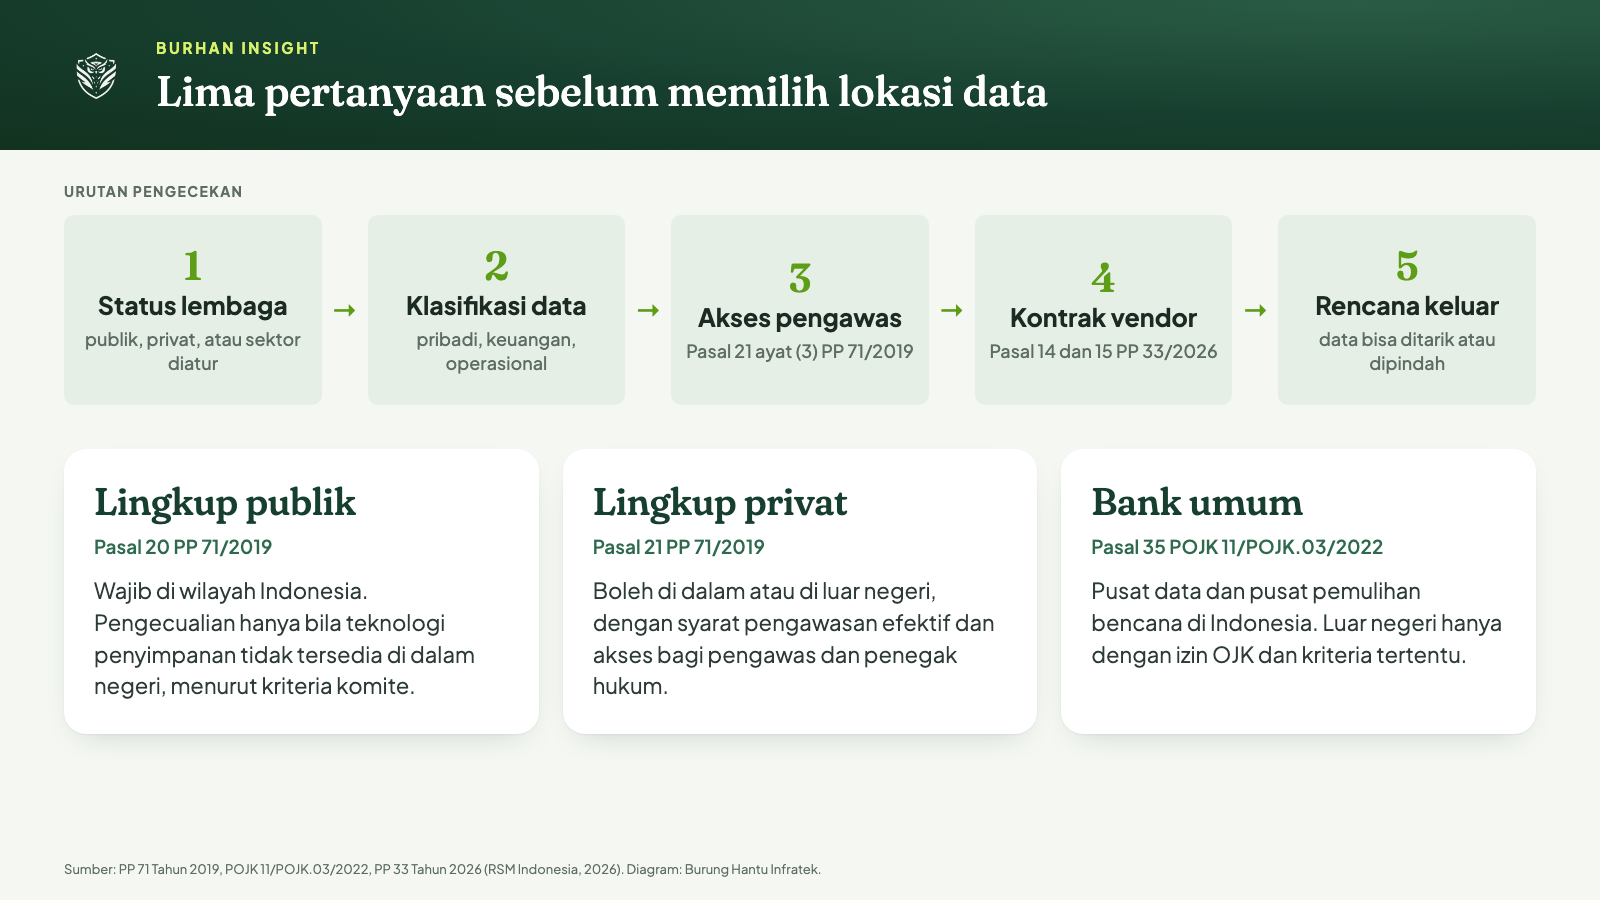
Diagram alur lima pertanyaan penentu lokasi data. Diolah Burung Hantu Infratek dari PP 71 Tahun 2019, POJK 11/POJK.03/2022, dan PP 33 Tahun 2026.
Setelah lima pertanyaan terjawab, hasilnya biasanya jatuh ke salah satu dari tiga pola: seluruh data di dalam negeri, campuran dengan data sensitif di dalam negeri dan data operasional di luar, atau sebagian besar di luar negeri dengan kontrol akses yang kuat. Pola mana pun sah selama alasannya terdokumentasi dan sesuai aturan yang berlaku bagi perusahaan.
Perusahaan yang berencana memakai model AI dari penyedia asing perlu menambahkan satu pertanyaan: apakah data dikirim ke luar negeri saat inferensi. Isu ini sudah mulai mengemuka, seperti terlihat pada berita OpenAI Buka Data Residency Mandiri bagi Proyek API, Indonesia Belum Kebagian. Jawabannya memengaruhi pilihan model sekaligus kewajiban transfer lintas negara.
Bagaimana Burung Hantu Infratek Membantu Perusahaan Menata Lokasi Data?
Burung Hantu Infratek menangani lokasi data sebagai bagian dari perancangan infrastruktur, bukan keputusan terpisah di akhir proyek. Menurut profil resminya, Burhan melayani BUMN dan perusahaan swasta dengan layanan end-to-end dari konsultasi, pengembangan, hingga pemeliharaan, termasuk infrastruktur IT, modernisasi aplikasi, dan integrasi AI.
Profil di burhan.co.id menyebut layanan infrastruktur IT mencakup perancangan, implementasi, dan pemeliharaan, sementara modernisasi aplikasi mencakup migrasi dan peningkatan sistem lama ke teknologi modern. Dua layanan ini yang paling sering bersinggungan dengan keputusan lokasi data, terutama saat sistem lama dipindahkan ke lingkungan baru.
Klien utama yang tercantum di profil tersebut meliputi Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia, dengan total lebih dari 18 perusahaan di sektor energi, telekomunikasi, kesehatan, dan keuangan. Sektor-sektor ini hidup dengan aturan yang berbeda-beda, sehingga pendekatan satu lokasi untuk semua jarang cocok.
Dalam praktiknya, langkah awal yang kami sarankan sederhana: petakan sistem dan data, klasifikasikan risikonya, lalu cocokkan dengan aturan yang berlaku sebelum memilih penyedia. Pekerjaan teknis baru dimulai setelah peta itu disetujui pihak hukum dan pemilik data, supaya arsitektur tidak perlu dibongkar ketika pertanyaan kepatuhan muncul belakangan.
Bagi perusahaan yang sudah punya sistem berjalan, Burhan juga bisa membantu menilai apakah arsitekturnya cukup fleksibel untuk memindahkan lokasi data bila aturan berubah. Detail kewajiban dan biaya tentu bergantung pada kondisi masing-masing perusahaan, dan penilaian awal perlu dilakukan sebelum angka atau jadwal dijanjikan.
Kolaborasi lintas fungsi menjadi kunci. Pemilik data menjelaskan nilai dan sensitivitas datanya, tim hukum menjelaskan aturan yang berlaku, tim keamanan menilai kontrol yang tersedia, dan tim infrastruktur menerjemahkan semuanya menjadi arsitektur. Pendekatan yang kami sarankan adalah membantu keempat pihak berbicara dengan istilah yang sama, supaya keputusan lokasi data tidak tersangkut di salah satu meja.
Hasil akhir yang kami sarankan adalah dokumen keputusan lokasi data yang ringkas: sistem apa berada di mana, alasan hukum dan teknisnya, siapa penanggung jawabnya, dan kapan keputusan itu ditinjau ulang. Dokumen seperti ini juga berguna saat audit, karena pengawas atau auditor biasanya meminta bukti bahwa keputusan diambil secara sadar, bukan kebetulan.
Pertanyaan yang Sering Diajukan
Apakah perusahaan swasta boleh menyimpan data di luar negeri?
Boleh, menurut Pasal 21 ayat (1) PP 71 Tahun 2019 untuk penyelenggara lingkup privat. Syaratnya, perusahaan wajib memastikan pengawasan dan penegakan hukum tetap efektif serta memberi akses ke sistem dan data. Sektor tertentu, seperti perbankan, punya aturan tambahan yang lebih ketat.
Apakah data BUMN wajib disimpan di Indonesia?
Tergantung status sistemnya. Sistem lingkup publik wajib berada di wilayah Indonesia menurut Pasal 20 PP 71 Tahun 2019, sedangkan lingkup privat lebih longgar. Penentuan kelompok sebuah sistem BUMN perlu dinilai tim hukum internal, karena tidak bisa disimpulkan dari status kepemilikan saja.
Kapan PP 33 Tahun 2026 tentang pelindungan data pribadi mulai berlaku?
PP 33 Tahun 2026 ditetapkan pada 16 Juli 2026 dan mulai berlaku pada 16 Januari 2027 berdasarkan Pasal 225. Peraturan ini memperinci kewajiban pengendali dan pemroses data, termasuk perjanjian dengan penyedia cloud, notifikasi kebocoran 3 x 24 jam, dan dasar transfer lintas negara.
Berapa denda pelanggaran aturan data pribadi menurut PP 33 Tahun 2026?
Denda administratif dapat mencapai 2 persen dari pendapatan tahunan pengendali atau pemroses data, menurut Pasal 185 sebagaimana dirangkum RSM Indonesia. Besarnya ditentukan faktor seperti dampak, durasi, jumlah subjek data, dan riwayat kepatuhan. Sanksi lain meliputi peringatan tertulis dan penghentian sementara pemrosesan.
Apakah rancangan peraturan presiden tentang pusat data sudah berlaku?
Belum. Rancangan peraturan presiden tentang peta jalan kabel laut dan pusat data masih berupa draft yang memasuki konsultasi publik, menurut ANTARA pada 22 Oktober 2026. Kompas melaporkan dokumen sementaranya beredar pada 18 November 2026, sehingga isinya masih dapat berubah sebelum ditetapkan.
Kesimpulan
Aturan lokasi data di Indonesia bukan satu larangan atau satu kebebasan, melainkan beberapa lapis yang berlaku bersamaan. Sistem publik wajib di dalam negeri, sistem privat boleh di mana saja dengan kewajiban pengawasan dan akses, bank punya aturan OJK yang lebih ketat, dan data pribadi punya aturan transfer yang makin rinci mulai 16 Januari 2027.
Langkah paling hemat adalah memutuskan lokasi data sebelum sistem dibangun, dengan menjawab lima pertanyaan penentu dan mendokumentasikan alasannya. Sambil menunggu rancangan peraturan presiden tentang pusat data, rancanglah arsitektur yang bisa memindahkan data tanpa membongkar aplikasi, lalu minta pihak hukum dan vendor menandatangani asumsi yang sama.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Kemkomdigi dorong pusat data tumbuh merata hingga Indonesia timur - ANTARA News
[3] Pemerintah Dikabarkan Siapkan Aturan Lokasi Pembangunan Pusat Data - Kompas
[4] PP 33/2026: Six Implementation Priorities before 16 January 2027 - RSM Indonesia
[5] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata