
Bagaimana Migrasi Data ke Aplikasi Baru Dijalankan agar Tidak Hilang dan Tidak Bocor?
Migrasi data adalah proses memindahkan isi basis data dan arsip dari sistem lama ke aplikasi baru, lengkap dengan pembersihan, pemetaan, pemindahan, dan pembuktian bahwa hasilnya sama. Sederhananya, yang dipindahkan bukan sekadar file, melainkan arti dan hubungan antardata yang dipakai bisnis setiap hari. Tulisan ini membahas risiko migrasi, aturan data pribadi terbaru, persiapan sebelum pemindahan, strategi cutover, cara memverifikasi data, pengamanan selama perpindahan, hingga pemusnahan data lama dan cara Burung Hantu Infratek mengerjakannya.
TLDR
Apa yang Dimaksud Migrasi Data dan Mengapa Risikonya Berbeda dari Memindahkan File Biasa?
Migrasi memindahkan arti data, bukan hanya isinya, sehingga kesalahan kecil pada pemetaan bisa merusak laporan dan keputusan bisnis.
Apa Kata UU PDP dan PP 33/2026 tentang Data Pribadi yang Ikut Dipindahkan?
PP 33/2026 berlaku 16 Januari 2027, mewajibkan pemberitahuan kegagalan 3 x 24 jam, dan memuat denda hingga 2 persen dari pendapatan tahunan.
Apa Saja yang Harus Dikerjakan Sebelum Satu Baris Data Dipindahkan?
Inventaris data, penunjukan pemilik data, pembersihan, pemetaan kolom, dan rencana mundur harus selesai sebelum pemindahan pertama.
Bagaimana Memilih Strategi Cutover, Sekali Pindah atau Bertahap?
Pindah sekaligus cepat tetapi berisiko tinggi, sedangkan bertahap lebih aman dan cocok untuk sistem yang tidak boleh berhenti.
Bagaimana Data Diverifikasi agar Perusahaan Yakin Tidak Ada yang Hilang?
Verifikasi memakai hitungan jumlah, total nilai, sampel acak, dan uji oleh pengguna bisnis, dengan hasil yang dicatat sebagai bukti.
Bagaimana Data Pribadi Dijaga Selama Perpindahan dan Siapa yang Bertanggung Jawab?
Pengendali data tetap bertanggung jawab atas vendor, sehingga akses, enkripsi, dan perjanjian prosesor harus siap sebelum data bergerak.
Bagaimana Data di Sistem Lama Dimusnahkan atau Diarsipkan Setelah Cutover?
Data lama dimusnahkan setelah masa retensi dan masa pengamatan selesai, dengan metode yang terdokumentasi seperti pedoman NIST SP 800-88 Rev. 2.
Bagaimana Burung Hantu Infratek Mengerjakan Migrasi Data dalam Modernisasi Aplikasi?
Migrasi dikerjakan sebagai bagian layanan modernisasi aplikasi yang end-to-end, dari konsultasi hingga dukungan pasca-implementasi.
Kesimpulan
Migrasi yang aman dimulai dari inventaris dan rencana mundur, lalu dibuktikan lewat verifikasi dan ditutup dengan pemusnahan data lama yang tercatat.
Banyak perusahaan mengganti aplikasi lama dengan percaya diri pada fitur barunya, lalu baru sadar di minggu pertama bahwa laporan keuangan tidak cocok, riwayat pelanggan terpotong, atau data dari tahun-tahun awal tidak bisa dibuka. Aplikasi barunya tidak salah. Yang bermasalah adalah jembatan antara dua sistem itu, yaitu migrasi data, yang sering diperlakukan sebagai pekerjaan teknis di akhir proyek padahal menentukan apakah proyek benar-benar berhasil. Tulisan ini menjelaskan cara menjalankan migrasi supaya data tidak hilang, tidak berubah makna, dan tidak bocor, sekaligus tetap sejalan dengan aturan data pribadi yang akan berlaku penuh pada awal 2027.
Apa yang Dimaksud Migrasi Data dan Mengapa Risikonya Berbeda dari Memindahkan File Biasa?
Migrasi data adalah pemindahan data dari sistem lama ke aplikasi baru dengan struktur, aturan, dan makna yang tetap terjaga. Berbeda dari menyalin file, migrasi menuntut pemetaan antara dua skema yang jarang sama, pembersihan data yang sudah menumpuk bertahun-tahun, dan pembuktian bahwa hasilnya setara dengan sumbernya.
Perbedaan terbesar ada pada hubungan antardata. Sebuah faktur di sistem lama terhubung ke pelanggan, kode akun, pajak, dan riwayat pembayaran. Jika hanya tabel faktur yang dipindahkan dengan rapi tetapi kode pelanggannya berubah format, faktur itu tetap ada namun tidak lagi bisa ditelusuri ke pemiliknya. Data yang tampak lengkap bisa saja sudah kehilangan konteksnya.
Risiko kedua datang dari kualitas data lama. Sistem yang berjalan bertahun-tahun biasanya menyimpan nama ganda, tanggal dengan format campur, kolom yang dipakai untuk keperluan lain dari namanya, dan catatan yatim tanpa induk. Sistem lama sering diam-diam menoleransi semua itu lewat kode khusus. Aplikasi baru yang lebih ketat bisa menolak data tersebut, atau lebih buruk, menerimanya lalu menghitung dengan salah.
Risiko ketiga adalah waktu. Data bisnis terus bertambah selama proses migrasi berlangsung. Transaksi yang masuk setelah data ditarik dari sistem lama akan tertinggal jika tidak ada rencana pemindahan susulan. Karena itu migrasi tidak bisa dipandang sebagai satu kali salin, tetapi rangkaian pemindahan percobaan, pemindahan susulan, dan pemindahan akhir yang masing-masing diperiksa.
Risiko keempat adalah hukum. Begitu data yang dipindahkan memuat nama, nomor identitas, alamat, data kesehatan, atau data keuangan pribadi, setiap tahap migrasi adalah pemrosesan data pribadi yang tunduk pada Undang-Undang Nomor 27 Tahun 2022. Kebocoran di tengah jalan bukan hanya masalah teknis, tetapi pelanggaran kewajiban yang punya batas waktu pelaporan dan sanksi.
Karena empat risiko itu, migrasi sebaiknya punya penanggung jawab sendiri, jadwal sendiri, dan kriteria selesai sendiri. Perusahaan yang menjadikannya satu baris kecil di rencana proyek aplikasi biasanya menemukan masalahnya saat pengguna sudah bekerja di sistem baru, yaitu saat memperbaikinya paling mahal. Pembahasan kapan sistem lama layak diganti ada di artikel tentang tanda aplikasi lama perlu dimodernisasi, sedangkan tulisan ini fokus pada pemindahan datanya.
Apa Kata UU PDP dan PP 33/2026 tentang Data Pribadi yang Ikut Dipindahkan?
Semua tahap migrasi yang menyentuh data pribadi adalah pemrosesan menurut UU PDP. Peraturan Pemerintah Nomor 33 Tahun 2026 sebagai aturan pelaksananya ditetapkan dan diundangkan pada 16 Juli 2026, lalu menurut Pasal 225 mulai berlaku enam bulan kemudian, yaitu 16 Januari 2027.
PP 33/2026 dimuat dalam Lembaran Negara Republik Indonesia Tahun 2026 Nomor 88 dan memiliki 225 pasal. Pasal 6 menggolongkan data kesehatan, biometrik, genetika, catatan kejahatan, data anak, dan data keuangan pribadi sebagai data pribadi yang bersifat spesifik. Jika sistem lama Anda menyimpan salah satunya, migrasi harus diperlakukan lebih hati-hati daripada data pelanggan biasa.
Kewajiban pelaporan kegagalan adalah yang paling relevan di tengah migrasi. Pasal 46 UU PDP dan Pasal 114 PP 33/2026 sama-sama menyatakan bahwa pengendali data wajib menyampaikan pemberitahuan secara tertulis paling lambat 3 x 24 (tiga kali dua puluh empat) jam
kepada subjek data dan lembaga pengawas. Menurut Pasal 114 ayat (2), hitungan dimulai sejak kegagalan diketahui secara pasti, patut, dan wajar. Artinya, file ekspor yang salah kirim atau akses vendor yang bocor harus bisa dikenali dan dilaporkan dalam tiga hari.
Pasal 118 mengatur sisi vendor. Prosesor data pribadi yang mengalami kegagalan harus melaporkan
kepada pengendali data pada kesempatan pertama. Konsekuensinya jelas: perjanjian dengan vendor migrasi perlu memuat jalur dan batas waktu laporan insiden yang lebih ketat daripada tiga hari, sebab waktu pengendali sudah berjalan sejak kegagalan diketahui. Rincian klausul kontrak vendor dibahas di artikel tentang kontrak vendor IT setelah PP 33/2026.
Pasal 120 dan Pasal 121 menambahkan penilaian dampak pelindungan data pribadi yang wajib dilakukan sebelum pemrosesan dimulai bila risikonya tinggi. Daftar risiko tinggi di Pasal 120 antara lain pemrosesan data spesifik, pemrosesan dalam skala besar, pencocokan atau penggabungan sekelompok data, dan penggunaan teknologi baru. Migrasi ke aplikasi baru yang menggabungkan beberapa sumber data sering memenuhi satu atau lebih butir tersebut, sehingga penilaian dampak sebaiknya dikerjakan sebelum pemindahan pertama.
Sanksinya tidak ringan. Pasal 185 PP 33/2026 menetapkan denda administratif paling tinggi 2 persen dari pendapatan tahunan atau penerimaan tahunan pengendali dan atau prosesor, dihitung dari variabel seperti dampak negatif, lama pelanggaran, jenis data, dan jumlah subjek data yang terdampak. Angka yang sama sudah tercantum di Pasal 57 ayat (3) UU PDP. Lembaga pengawasnya sendiri belum berdiri penuh. Menurut Katadata pada 5 November 2026, fungsi pelindungan data pribadi masih dijalankan Komdigi sampai lembaga resmi dibentuk, jadi perusahaan sebaiknya tidak menjadikan kekosongan itu alasan menunda.
Apa Saja yang Harus Dikerjakan Sebelum Satu Baris Data Dipindahkan?
Sebelum memindahkan data, perusahaan perlu menyelesaikan lima hal: inventaris data, penunjukan pemilik data, pembersihan, pemetaan, dan rencana mundur. Kelimanya mudah dilewati karena tidak tampak seperti kemajuan, padahal inilah yang menentukan apakah pemindahan berjalan mulus atau berantakan.
Inventaris dimulai dari daftar semua tabel, file, dan arsip di sistem lama, lengkap dengan perkiraan jumlah baris, usia data, dan siapa yang memakainya. Satu hal yang sering terlewat adalah data di luar basis data utama: lampiran dokumen, spreadsheet yang diam-diam menjadi sumber kebenaran divisi tertentu, dan laporan yang dihitung di luar sistem. Jika bagian itu tidak masuk daftar, pengguna akan menemukannya hilang setelah cutover.
Pemilik data adalah orang bisnis, bukan orang IT, yang berwenang memutuskan data mana yang dibawa, dibersihkan, atau dibuang. Tanpa pemilik, tim teknis terpaksa menebak, dan tebakan itu menjadi keputusan bisnis tanpa persetujuan siapa pun. Penunjukan ini juga membantu pemenuhan prinsip akuntabilitas dalam Pasal 9 PP 33/2026 yang meminta pemrosesan data dapat dibuktikan secara jelas.
Pembersihan dan pemetaan dikerjakan bersama. Pembersihan menyingkirkan duplikasi, menyeragamkan format tanggal dan kode, serta memperbaiki catatan yatim. Pemetaan menuliskan, kolom demi kolom, bagaimana data lama menjadi data baru, termasuk aturan konversi dan nilai bawaan untuk kolom yang tidak punya padanan. Dokumen pemetaan inilah yang kelak dipakai penguji dan auditor untuk menelusuri asal setiap angka.
Daftar periksa praktis sebelum pemindahan pertama:
Inventaris lengkap. Semua tabel, file, dan sumber di luar basis data utama tercatat beserta pemiliknya.
Klasifikasi data pribadi. Data umum dan data spesifik menurut Pasal 6 PP 33/2026 dipisahkan agar perlakuannya berbeda.
Penilaian dampak. Dikerjakan sebelum pemrosesan bila migrasi memenuhi kriteria risiko tinggi di Pasal 120.
Dokumen pemetaan. Aturan konversi tiap kolom disetujui pemilik data, bukan hanya tim teknis.
Rencana mundur. Langkah kembali ke sistem lama sudah ditulis dan diuji sebelum hari pemindahan akhir.
Rencana mundur sering dianggap tanda tidak percaya diri, padahal justru syarat untuk berani melangkah. Jika pemindahan akhir gagal pada jam ketiga, tim harus tahu persis cara mengembalikan operasional ke sistem lama tanpa kehilangan transaksi yang sudah masuk. Hal yang sama berlaku pada kontrak: ketentuan ekspor data dan peralihan sistem sebaiknya sudah jelas sejak awal, seperti dibahas di artikel tentang menghindari vendor lock-in.
Bagaimana Memilih Strategi Cutover, Sekali Pindah atau Bertahap?
Ada dua strategi utama: big bang, yaitu semua data dipindahkan dalam satu jendela waktu, dan bertahap, yaitu data dipindahkan per modul, per cabang, atau per periode. Pilihan yang tepat bergantung pada seberapa lama bisnis boleh berhenti dan seberapa besar kesalahan yang masih bisa ditoleransi.
Big bang cocok untuk sistem yang kecil, punya jendela henti yang jelas seperti akhir pekan, dan datanya tidak saling bergantung dengan sistem lain. Keuntungannya sederhana: tidak ada masa ketika dua sistem harus dijaga sinkron. Kelemahannya, seluruh risiko bertumpuk di satu momen, dan kesalahan pemetaan yang lolos pengujian langsung dirasakan semua pengguna.
Pemindahan bertahap lebih cocok untuk perusahaan dan BUMN dengan banyak unit, transaksi yang berjalan terus, atau integrasi ke banyak sistem lain. Satu modul atau satu unit dijadikan percontohan, hasilnya diperiksa, baru unit berikutnya menyusul. Harganya adalah periode ketika data hidup di dua tempat, sehingga perlu aturan jelas tentang sistem mana yang menjadi sumber kebenaran untuk setiap jenis data pada masa peralihan.
Apa pun strateginya, pemindahan percobaan wajib dilakukan sebelum pemindahan akhir. Percobaan memakai salinan data produksi, dijalankan dengan prosedur yang sama, dan dicatat durasinya. Dari situ tim tahu apakah jendela waktu cukup, langkah mana yang lambat, dan kesalahan apa yang berulang. Pemindahan percobaan kedua sampai ketiga biasanya sudah menunjukkan jumlah kesalahan yang menurun, dan penurunan itu menjadi dasar keputusan layak pindah.
Bagian yang sering dilupakan adalah pemindahan susulan atau delta, yaitu memindahkan transaksi yang masuk antara penarikan data terakhir dan saat sistem lama dihentikan. Tanpa delta, ada celah di mana transaksi tercatat di sistem lama tetapi tidak pernah sampai ke sistem baru. Tentukan sejak awal siapa yang membekukan input, kapan sistem lama berubah menjadi hanya-baca, dan siapa yang berhak memutuskan cutover berjalan atau dibatalkan.
Keputusan cutover sebaiknya memakai kriteria tertulis, bukan perasaan. Contohnya: seluruh hasil rekonsiliasi lolos, uji pengguna bisnis ditandatangani pemilik data, rencana mundur sudah diuji, dan tim dukungan siap. Proses serah terima dan pengujian oleh pengguna sendiri dibahas lebih dalam di artikel tentang UAT dan serah terima aplikasi vendor.
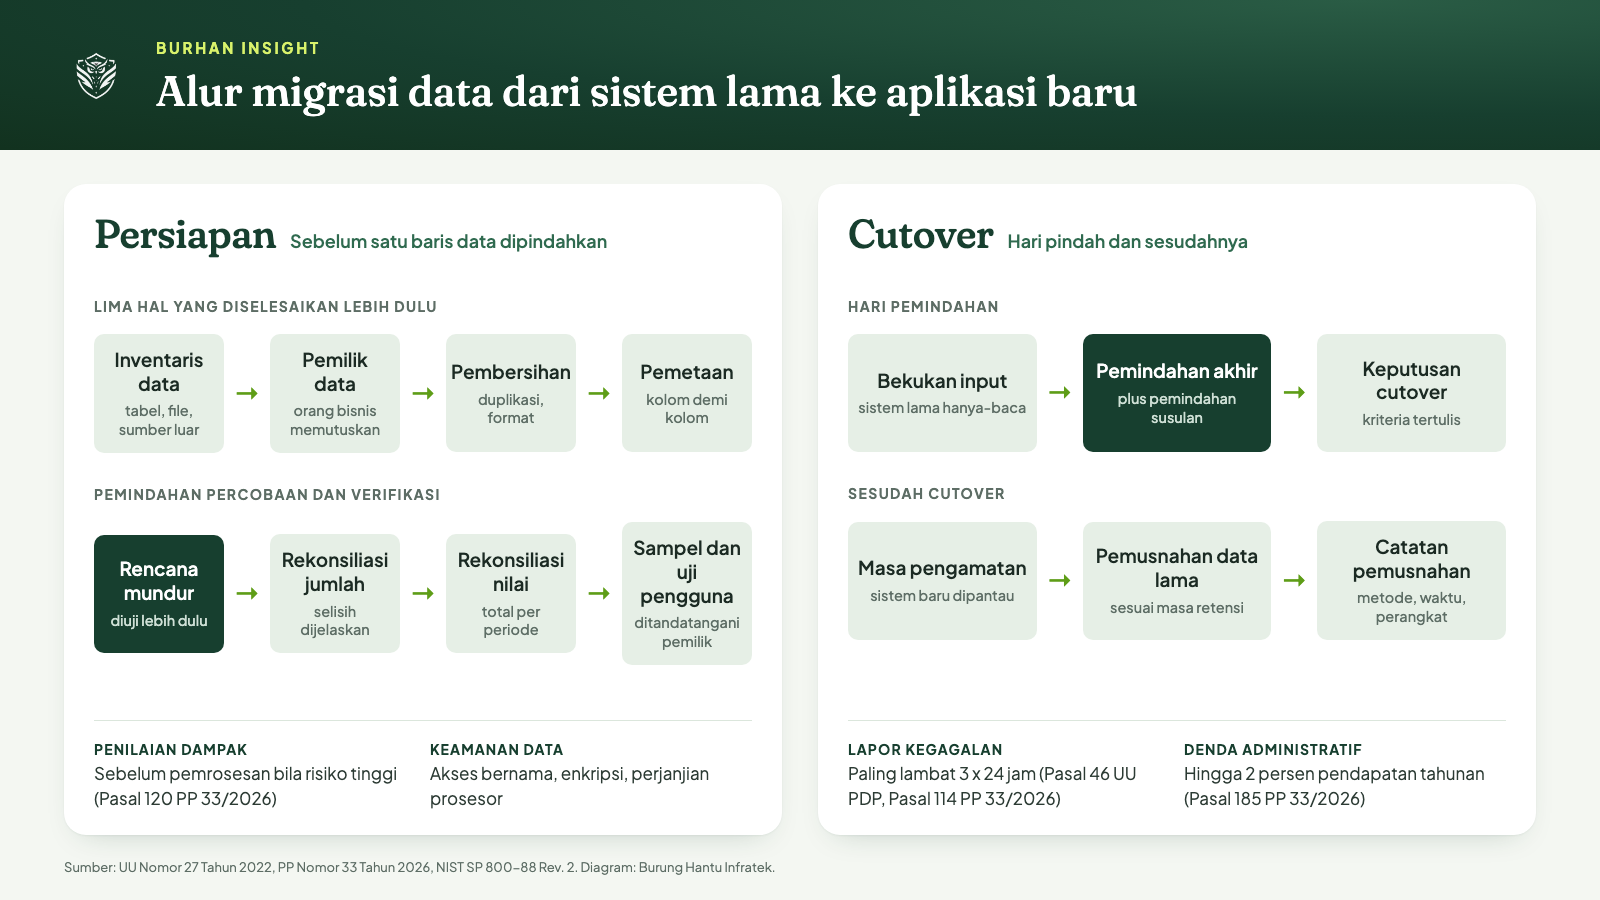
Diagram alur migrasi data dari persiapan sampai pemusnahan data lama. Diolah Burung Hantu Infratek dari UU Nomor 27 Tahun 2022, PP Nomor 33 Tahun 2026, dan NIST SP 800-88 Rev. 2.
Bagaimana Data Diverifikasi agar Perusahaan Yakin Tidak Ada yang Hilang?
Verifikasi dilakukan dengan membandingkan sistem lama dan baru pada tiga lapis: jumlah catatan, total nilai, dan isi sampel. Hasilnya dicatat sebagai bukti tertulis, karena kepercayaan lisan bahwa data sudah cocok tidak bisa diaudit dan tidak bisa dipakai ketika ada sengketa.
Lapis pertama adalah rekonsiliasi jumlah. Berapa baris di tabel pelanggan lama, berapa di tabel baru, dan selisihnya harus bisa dijelaskan satu per satu, misalnya karena duplikasi yang sengaja digabung. Selisih yang tidak bisa dijelaskan adalah tanda ada data yang terjatuh di tengah jalan. Hitungan ini murah dilakukan dan sebaiknya otomatis, dijalankan di setiap pemindahan percobaan.
Lapis kedua adalah rekonsiliasi nilai. Untuk data keuangan dan stok, jumlahkan kolom penting seperti saldo, nilai faktur, dan kuantitas, lalu bandingkan total di kedua sistem per periode. Jumlah baris yang sama tidak menjamin nilainya sama, karena kesalahan pembulatan, mata uang, atau pajak bisa mengubah angka tanpa mengubah jumlah baris. Perbandingan per periode membantu mempersempit lokasi masalah.
Lapis ketiga adalah pemeriksaan sampel. Ambil catatan acak dan catatan di wilayah rawan, seperti data tertua, data dengan karakter khusus, dan data dengan banyak relasi, lalu bandingkan isinya bidang demi bidang. Pemeriksaan ini menangkap kesalahan yang lolos dari dua lapis pertama, seperti nama yang terpotong, kode yang kehilangan angka nol di depan, atau tanggal yang tertukar format hari dan bulan.
Verifikasi teknis belum cukup tanpa pengujian oleh pengguna bisnis. Orang keuangan menjalankan laporan yang biasa mereka pakai di sistem baru dan membandingkannya dengan sistem lama. Orang pengadaan menelusuri beberapa kontrak dari awal sampai akhir. Hasil uji yang ditandatangani pemilik data menjadi syarat keputusan cutover, dan dokumen itu sekaligus membuktikan pemrosesan data dilakukan secara bertanggung jawab seperti diminta Pasal 9 PP 33/2026.
Simpan seluruh bukti verifikasi, termasuk skrip pembanding, log, dan hasil uji, bersama dokumen pemetaan. Jika kelak ada temuan audit atau keluhan pelanggan tentang data yang berubah, tim bisa menunjukkan kondisi data pada saat migrasi dan membedakan kesalahan migrasi dari kesalahan input yang terjadi sesudahnya.
Bagaimana Data Pribadi Dijaga Selama Perpindahan dan Siapa yang Bertanggung Jawab?
Pengendali data tetap bertanggung jawab atas keamanan data selama migrasi, termasuk ketika pekerjaan dilakukan vendor. Pasal 51 ayat (3) UU PDP menyebut pemrosesan oleh prosesor termasuk dalam tanggung jawab pengendali, sehingga pengamanan harus dirancang dan diawasi oleh perusahaan pemilik data.
Pasal 35 UU PDP mewajibkan pengendali menyusun dan menerapkan langkah teknis operasional untuk melindungi data, sedangkan Pasal 36 sampai 39 mewajibkan kerahasiaan, pengawasan terhadap setiap pihak yang terlibat, dan pencegahan akses tidak sah. Dalam migrasi, kewajiban itu diterjemahkan menjadi hal yang konkret: siapa yang boleh memegang file ekspor, di mana file itu disimpan, dan bagaimana akses dicabut begitu pekerjaan selesai.
Praktik dasarnya sederhana tetapi sering dilanggar. Jangan mengirim file ekspor lewat surel atau aplikasi pesan, karena salinannya tersebar di perangkat yang tidak terkendali. Gunakan lingkungan pemindahan yang terpisah dari produksi, enkripsi data saat disimpan dan saat dikirim, dan batasi akses berdasarkan nama, bukan akun bersama. Setiap akses perlu tercatat agar saat terjadi insiden, perusahaan bisa menjawab siapa mengakses apa dan kapan.
Untuk pengujian, hindari memakai data pribadi asli bila tidak perlu. Data pelanggan yang disamarkan atau diacak cukup untuk menguji format dan alur, sedangkan data asli hanya dipakai pada pemindahan percobaan terakhir dan pemindahan akhir dengan akses yang paling ketat. Cara ini mengurangi jumlah orang dan lingkungan yang menyentuh data pribadi, sehingga permukaan risikonya mengecil.
Hubungan dengan vendor perlu dituangkan dalam perjanjian. Menurut ulasan firma hukum FWP, PP 33/2026 menjabarkan 11 standar minimum klausul yang wajib ada dalam perjanjian penunjukan prosesor, termasuk mekanisme pengawasan, pendokumentasian, audit, inspeksi, dan pelibatan prosesor lain. Pasal 51 ayat (5) UU PDP juga mensyaratkan persetujuan tertulis pengendali sebelum prosesor melibatkan pihak lain, sehingga subkontraktor migrasi tidak boleh masuk tanpa izin.
Terakhir, siapkan rencana insiden sebelum hari pemindahan. Siapa yang menerima laporan, siapa yang menilai apakah itu kegagalan pelindungan data, siapa yang menyusun pemberitahuan tertulis yang memuat data yang terungkap, waktu dan cara terungkapnya, serta upaya pemulihan seperti diminta Pasal 46 ayat (2) UU PDP. Tanpa rencana, tenggat 3 x 24 jam akan habis untuk mencari tahu siapa yang harus dihubungi. Kewajiban lain sebelum sistem baru dipakai dirangkum di artikel tentang kewajiban keamanan dan data pribadi sebelum go-live.
Bagaimana Data di Sistem Lama Dimusnahkan atau Diarsipkan Setelah Cutover?
Data di sistem lama dimusnahkan setelah masa retensinya habis dan masa pengamatan sistem baru selesai, bukan segera setelah cutover. Pemusnahan harus tercatat, memakai metode yang sesuai jenis media, dan tidak boleh melanggar kewajiban menyimpan data menurut peraturan lain.
Pasal 44 ayat (1) UU PDP mewajibkan pengendali memusnahkan data pribadi antara lain bila masa retensinya sudah habis menurut jadwal retensi arsip, atau ada permintaan dari subjek data, selama tidak berkaitan dengan penyelesaian proses hukum. Pasal 45 menambahkan kewajiban memberitahukan penghapusan atau pemusnahan kepada subjek data. Pasal 9 PP 33/2026 menegaskan hal serupa: data dimusnahkan atau dihapus setelah masa retensi berakhir atau atas permintaan subjek data, kecuali ditentukan lain oleh peraturan.
Dalam praktik migrasi, ada godaan membiarkan sistem lama menyala selamanya karena aman terasa. Padahal sistem lama yang tidak lagi dirawat, tidak ditambal, dan masih menyimpan data pribadi lengkap justru menjadi target paling empuk. Sistem itu sebaiknya dijadikan hanya-baca selama masa pengamatan yang disepakati, lalu diarsipkan atau dimusnahkan sesuai jadwal retensi, dengan pemilik data yang menandatangani keputusannya.
Untuk metodenya, rujukan yang bisa dipakai adalah NIST SP 800-88 Rev. 2, Guidelines for Media Sanitization. Menurut halaman resmi NIST, dokumen ini terbit final pada September 2025 dan menggantikan Revisi 1 yang terbit 17 Desember 2014. NIST mendefinisikan sanitasi media sebagai proses yang membuat akses ke data target pada media menjadi tidak mungkin untuk tingkat upaya tertentu, dan panduannya membantu organisasi menyusun program sanitasi beserta teknik dan kontrolnya berdasarkan sensitivitas informasi. Kata kunci yang dicantumkan termasuk cryptographic erase dan secure erase.
Pelajaran praktisnya: pemusnahan bukan sekadar menghapus file atau memformat disk. Pilih metode sesuai sensitivitas data dan jenis media, catat siapa yang melakukan, kapan, pada perangkat mana, dan buktikan hasilnya. Catatan itu menjawab pertanyaan auditor dan, bila ada permintaan penghapusan dari subjek data, menjadi bukti bahwa kewajiban Pasal 44 dan Pasal 45 UU PDP sudah dijalankan.
Jangan lupa salinan cadangan dan lingkungan uji. Data pribadi sering tersisa di cadangan lama, di server pengujian, atau di laptop anggota tim yang menjalankan pemindahan percobaan. Masukkan semuanya ke daftar pemusnahan sejak awal proyek, bukan setelah ada yang menemukan salinan lama bertahun-tahun kemudian.
Bagaimana Burung Hantu Infratek Mengerjakan Migrasi Data dalam Modernisasi Aplikasi?
Burung Hantu Infratek mengerjakan migrasi data sebagai bagian dari layanan modernisasi aplikasi, yaitu migrasi dan upgrade sistem legacy ke teknologi modern. Menurut halaman resmi perusahaan, layanannya end-to-end dari konsultasi, implementasi, hingga dukungan pasca-implementasi, dengan solusi yang disesuaikan kebutuhan tiap klien.
Berdasarkan llms.txt dan beranda burhan.co.id yang dibuka untuk artikel ini, Burhan melayani lebih dari 18 perusahaan di Indonesia, termasuk Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia. Layanan yang tercantum mencakup pengembangan website, aplikasi desktop, aplikasi mobile, e-procurement, integrasi AI, pengembangan AI, AI Command Center, modernisasi aplikasi, dan infrastruktur IT. Data klien dan angka proyek lain tidak dicantumkan di sini karena tidak tersedia di halaman tersebut.
Dalam kerangka itu, migrasi data dibahas sejak tahap konsultasi, bukan di ujung proyek. Hal yang dibicarakan di awal sama dengan yang diuraikan di tulisan ini: sistem apa yang akan diganti, data apa yang dibawa, siapa pemilik data di pihak klien, strategi cutover yang sesuai, dan bagaimana bukti verifikasi akan dicatat. Pembahasan yang lebih luas tentang jalur modernisasi tersedia di panduan modernisasi aplikasi untuk perusahaan dan BUMN.
Untuk perusahaan yang sedang menimbang penggantian aplikasi, langkah paling berguna adalah membawa tiga bahan ke diskusi pertama dengan vendor mana pun, termasuk Burhan: daftar sistem dan sumber data yang ada, perkiraan volume dan usia data, serta pemilik data di tiap divisi. Dengan bahan itu, pembicaraan tentang jadwal, biaya, dan risiko migrasi menjadi konkret dan bisa dibandingkan antarvendor.
Pertanyaan pembuka yang berguna untuk vendor mana pun: siapa yang memegang dokumen pemetaan, bagaimana pemindahan percobaan dijalankan dan dilaporkan, apa kriteria tertulis untuk memutuskan cutover, dan bagaimana rencana mundur diuji. Jawaban yang rinci menandakan vendor terbiasa bekerja dengan bukti, sedangkan jawaban yang hanya berisi janji jadwal perlu diperiksa lebih jauh.
Hal terakhir yang patut ditanyakan kepada vendor adalah apa yang terjadi setelah go-live. Dukungan pasca-implementasi menentukan apakah selisih data yang baru muncul di minggu-minggu awal akan ditangani cepat atau menjadi sengketa. Pastikan masa dukungan, jalur pelaporan, dan batas waktu respons tertulis di kontrak, sejalan dengan kewajiban pelaporan insiden yang sudah dibahas di atas.
Pertanyaan yang Sering Diajukan
Berapa lama migrasi data ke aplikasi baru biasanya berjalan?
Durasinya bergantung pada volume data, kualitas data lama, jumlah sistem sumber, dan strategi cutover. Pemindahan akhir mungkin hanya satu akhir pekan, tetapi persiapan, pembersihan, dan pemindahan percobaan biasanya memakan sebagian besar waktu proyek. Minta vendor menjelaskan jadwal tiap tahap, bukan satu angka total.
Apakah migrasi data pribadi harus dilaporkan atau dinilai dampaknya?
Penilaian dampak wajib dilakukan sebelum pemrosesan bila risikonya tinggi menurut Pasal 120 PP 33/2026, misalnya data spesifik, skala besar, atau penggabungan data. Jika terjadi kegagalan pelindungan data selama migrasi, pengendali wajib memberitahu subjek data dan lembaga paling lambat 3 x 24 jam.
Siapa yang bertanggung jawab jika data bocor saat vendor memigrasikan data?
Pasal 51 ayat (3) UU PDP menyatakan pemrosesan oleh prosesor termasuk dalam tanggung jawab pengendali data, jadi perusahaan pemilik data tetap bertanggung jawab. Vendor berkewajiban melaporkan kegagalan kepada perusahaan pada kesempatan pertama menurut Pasal 118 PP 33/2026, dan hal itu sebaiknya dipertegas dalam kontrak.
Kapan data di sistem lama boleh dimusnahkan setelah cutover?
Data lama boleh dimusnahkan setelah masa retensinya berakhir, masa pengamatan sistem baru selesai, dan tidak ada kewajiban hukum untuk menyimpannya. Pemusnahan perlu dicatat dan memakai metode sesuai jenis media, misalnya mengacu pada NIST SP 800-88 Rev. 2, lalu pemberitahuannya dilakukan kepada subjek data sesuai Pasal 45 UU PDP.
Apakah semua data lama harus dimigrasikan ke aplikasi baru?
Tidak harus. Pemilik data memutuskan mana yang dibawa, diarsipkan, atau dimusnahkan berdasarkan kebutuhan bisnis dan jadwal retensi. Membawa data yang tidak lagi diperlukan menambah biaya, memperbesar risiko kebocoran, dan bertentangan dengan prinsip pemrosesan sesuai tujuan dalam Pasal 9 PP 33/2026.
Kesimpulan
Migrasi data yang berhasil bukan hasil pemindahan yang cepat, tetapi hasil persiapan yang teliti. Inventaris yang lengkap, pemilik data yang jelas, pemetaan yang disetujui, pemindahan percobaan yang berulang, dan rencana mundur yang teruji membuat hari cutover menjadi keputusan yang bisa dipertanggungjawabkan, bukan pertaruhan. Verifikasi tiga lapis dan uji oleh pengguna bisnis memberi bukti bahwa data tidak hilang dan tidak berubah makna.
Pada sisi hukum, perusahaan punya waktu sampai 16 Januari 2027 sebelum PP 33/2026 berlaku, sementara kewajiban pelaporan 3 x 24 jam dan denda hingga 2 persen dari pendapatan tahunan sudah tertulis di UU PDP. Langkah berikutnya sederhana: tulis daftar sistem dan sumber data Anda, tunjuk pemilik data di tiap divisi, lalu periksa apakah kontrak vendor sudah memuat jalur laporan insiden dan ketentuan pemusnahan data. Dengan begitu, perusahaan Anda masuk ke aplikasi baru dengan data yang utuh, bersih, dan aman.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - Peraturan BPK
[2] PP No. 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP - Datahukum
[3] Peraturan Pelaksana UU PDP Terbit: Ketentuan Penting PP 33 Tahun 2026 - FWP
[4] PP 33 Tahun 2026: Isi PP PDP dan Kewajiban Bisnis - Verihubs
[5] Komdigi: Perpres Lembaga Pengawas PDP Masuk Tahap Final - Katadata
[6] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata
[7] NIST SP 800-88 Rev. 2, Guidelines for Media Sanitization - NIST CSRC