
Kapan Aplikasi Lama Perusahaan Perlu Dimodernisasi dan Apa Tandanya?
Aplikasi lama perusahaan adalah sistem yang masih berjalan dan dipakai setiap hari, tetapi dibangun di atas teknologi atau versi yang sudah ditinggalkan pembuatnya. Sederhananya, aplikasi itu belum rusak, hanya makin mahal dan berisiko untuk dirawat. Tulisan ini membahas tanggal akhir dukungan vendor, aturan data pribadi terbaru, tanda-tanda bisnis, biaya menunda, jalur modernisasi, urutan kerja yang aman, hingga cara Burung Hantu Infratek mengerjakannya.
TLDR
Apa yang Dimaksud Aplikasi Lama dan Kapan Perusahaan Perlu Memodernisasinya?
Modernisasi perlu dimulai saat biaya dan risiko merawat aplikasi melampaui manfaatnya, bukan sekadar karena umur sistem.
Mengapa Berakhirnya Dukungan Vendor Menjadi Alarm yang Paling Jelas?
Tanggal akhir dukungan adalah pemicu paling konkret, karena setelah tanggal itu celah keamanan tidak lagi ditambal secara reguler.
Apa Kata Aturan Data Pribadi Terbaru bagi Sistem yang Sudah Tua?
PP Nomor 33 Tahun 2026 berlaku 16 Januari 2027 dan memuat denda hingga 2 persen dari pendapatan tahunan.
Apa Saja Tanda Lain bahwa Aplikasi Sudah Menghambat Bisnis?
Perubahan kecil yang butuh berminggu-minggu, ketergantungan pada satu orang, dan data yang tidak bisa dipakai AI adalah gejala yang sering muncul.
Berapa Besar Biaya dan Risiko Menunda atau Salah Memodernisasi?
Survei Ensono 2026 menunjukkan 61 persen organisasi pernah menunda atau membatalkan modernisasi, sehingga rencana bertahap lebih aman.
Pilihan Jalur Apa yang Tersedia, dari Rehost sampai Penggantian Penuh?
Ada empat jalur, dari memindahkan apa adanya sampai menulis ulang, dan tiap jalur cocok untuk kondisi aplikasi yang berbeda.
Bagaimana Urutan Kerja yang Aman agar Operasional Tidak Terganggu?
Mulai dari inventaris dan peta dependensi, lalu pilot kecil, migrasi bertahap, dan rencana mundur yang sudah diuji.
Bagaimana Burung Hantu Infratek Mengerjakan Modernisasi Aplikasi?
Layanan end-to-end dari konsultasi, pengembangan, hingga pemeliharaan, dengan solusi yang disesuaikan kondisi tiap perusahaan.
Kesimpulan
Tanggal akhir dukungan dan batas waktu regulasi sudah jelas, jadi pertanyaannya tinggal kapan dan lewat jalur mana.
Banyak aplikasi inti di perusahaan dan BUMN Indonesia dibangun sepuluh tahun lalu atau lebih, dan sampai kini masih menjalankan penagihan, pengadaan, gudang, atau pelaporan. Selama aplikasi itu berjalan, jarang ada yang mempertanyakannya. Masalahnya, tiga hal berubah serentak pada 2026: vendor teknologi mengakhiri dukungan versi lama, regulasi data pribadi mendapat aturan pelaksana yang rinci, dan AI mulai menuntut data yang rapi dan mudah dijangkau. Tulisan ini membantu Anda menilai apakah aplikasi di perusahaan Anda sudah waktunya dimodernisasi.
Apa yang Dimaksud Aplikasi Lama dan Kapan Perusahaan Perlu Memodernisasinya?
Aplikasi lama perlu dimodernisasi ketika biaya dan risiko merawatnya sudah melampaui manfaat yang diberikannya. Pemicunya biasanya salah satu dari tiga: dukungan vendor berakhir, kewajiban hukum tidak lagi terpenuhi, atau perubahan bisnis tidak bisa dilayani sistem itu. Umur aplikasi saja bukan alasan untuk menggantinya.
Istilah "aplikasi lama" sering disalahpahami sebagai aplikasi yang jelek atau usang tampilannya. Padahal banyak sistem lama justru sangat andal, karena logika bisnisnya sudah diuji bertahun-tahun oleh pengguna yang sama. Aplikasi penggajian atau akuntansi yang dibangun lima belas tahun lalu bisa saja menghitung dengan benar setiap bulan. Nilai itu nyata dan tidak boleh hilang saat modernisasi, sehingga langkah pertama selalu menjaga apa yang sudah benar.
Yang membuat sebuah aplikasi menjadi beban adalah lingkungan di sekitarnya. Sistem operasi, basis data, atau kerangka kerja yang menopangnya punya siklus hidup yang ditetapkan vendor, dan siklus itu tidak menunggu keputusan anggaran perusahaan. Ketika satu lapisan di bawah aplikasi kehilangan dukungan, seluruh aplikasi di atasnya ikut menanggung risiko, walaupun kodenya sendiri tidak berubah satu baris pun.
Karena itu perusahaan perlu membedakan tiga jenis alasan. Alasan pertama bersifat tenggat dan datang dari luar, misalnya akhir dukungan vendor atau berlakunya peraturan. Alasan kedua bersifat risiko, misalnya data pelanggan yang tersimpan di sistem tanpa kontrol akses modern. Alasan ketiga bersifat peluang, misalnya kebutuhan menghubungkan sistem ke platform AI atau ke aplikasi mobile. Tenggat adalah alasan yang paling mudah dibenarkan di depan manajemen, sedangkan peluang paling sering terlambat disadari.
Sebagai patokan awal, buatlah daftar seluruh aplikasi inti dan tuliskan di samping masing-masing tiga hal: versi teknologi yang dipakai, tanggal akhir dukungannya, dan siapa pemilik bisnisnya. Daftar sederhana ini sering mengejutkan. Banyak perusahaan baru sadar ada sistem yang basis datanya sudah tidak didukung, atau sistem yang tidak punya pemilik jelas sehingga tidak ada yang bertanggung jawab memutuskan nasibnya. Panduan yang lebih luas tentang layanan ini tersedia di Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia.
Mengapa Berakhirnya Dukungan Vendor Menjadi Alarm yang Paling Jelas?
Berakhirnya dukungan vendor adalah alarm paling jelas karena setelah tanggal itu vendor tidak lagi merilis pembaruan keamanan reguler maupun bantuan teknis. Aplikasi tetap menyala, tetapi setiap celah baru yang ditemukan penyerang tidak akan ditambal, dan risikonya naik dari bulan ke bulan.
Contoh terbaru datang dari basis data yang dipakai banyak aplikasi korporasi. Pada 14 Juli 2026, SQL Server 2016 mencapai akhir dukungan. Debbi Lyons, Director Product Marketing Azure Data di Microsoft, menulis di blog resmi SQL Server pada tanggal itu: "Microsoft no longer provides regular security updates or technical support for the product." Artinya, Microsoft tidak lagi menyediakan pembaruan keamanan reguler maupun dukungan teknis untuk produk tersebut.
Microsoft menjelaskan bahwa kebijakan siklus hidupnya memberi dukungan selama 10 tahun untuk setiap rilis SQL Server. Perusahaan yang tetap menjalankan versi itu tanpa rencana, menurut blog yang sama, menghadapi peningkatan risiko keamanan dan kepatuhan, terutama untuk aplikasi bisnis kritis dan beban kerja yang diatur regulasi. Microsoft juga menyebut risiko itu membesar karena teknik serangan kini makin otomatis. Perlu dicatat bahwa pernyataan ini datang dari vendor yang juga menjual jalur migrasinya, jadi Anda sebaiknya membandingkannya dengan penilaian independen.
SQL Server 2016 bukan satu-satunya. Halaman "End of Support 2026" di Microsoft Learn mencantumkan SharePoint Server 2016 dan 2019, Project Server 2016 dan 2019, serta Dynamics GP 2016 pada tanggal 14 Juli 2026 yang sama. Windows Server 2012 dan 2012 R2 mengakhiri tahun ketiga Extended Security Update pada 13 Oktober 2026. Sementara itu .NET 8 versi LTS berakhir masa layanannya pada 10 November 2026, tanggal yang kini sudah lewat. Banyak aplikasi internal perusahaan dibangun di atas salah satu komponen ini.
Microsoft memang menyediakan Extended Security Updates atau ESU sebagai jembatan berbayar. Untuk SQL Server 2016, ESU tersedia hingga tiga tahun tambahan, dengan batas akhir 17 Juli 2029. Namun Microsoft sendiri menyebut ESU sebagai opsi sementara untuk menurunkan risiko, bukan pengganti upgrade. Isinya hanya pembaruan keamanan kritis, tanpa fitur baru, tanpa perbaikan bug nonkeamanan, dan tidak dirilis pada jadwal bulanan tetap. Karena berbayar, ESU yang diperpanjang tahun demi tahun pada akhirnya sering lebih mahal daripada migrasi yang direncanakan dengan baik.
Pelajaran praktisnya sederhana. Setiap komponen di bawah aplikasi Anda punya tanggal akhir, dan tanggal itu bisa dicari di halaman siklus hidup vendor. Masukkan tanggal tersebut ke daftar aplikasi tadi, urutkan dari yang paling dekat, lalu tandai aplikasi yang sudah melewatinya. Aplikasi di daftar teratas itulah kandidat modernisasi pertama, jauh sebelum Anda perlu berdebat soal tampilan atau fitur.
Apa Kata Aturan Data Pribadi Terbaru bagi Sistem yang Sudah Tua?
Aturan data pribadi terbaru membuat sistem lama lebih berisiko secara hukum. Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP berlaku 16 Januari 2027 dan memungkinkan denda administratif hingga 2 persen dari pendapatan tahunan atas berbagai pelanggaran.
Peraturan itu diteken Presiden Prabowo Subianto pada 16 Juli 2026 dan, menurut Katadata, berlaku enam bulan sejak diundangkan. SIP Law Firm mencatat peraturan ini terdiri dari 225 pasal dan merinci cara menjalankan serta membuktikan kepatuhan terhadap Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Teks resmi di situs JDIH belum bisa kami buka saat tulisan ini disusun, jadi rincian pasal di sini mengikuti ulasan firma hukum dan media tersebut, dan sebaiknya dicocokkan dengan dokumen asli.
Beberapa kewajiban terasa langsung ke sistem lama. Pengendali data wajib menyusun catatan kegiatan pemrosesan atau ROPA, yang berfungsi sebagai daftar aktivitas sekaligus peta aliran data. Permintaan subjek data seperti akses, pembaruan, atau penarikan persetujuan harus dipenuhi dalam 3 x 24 jam. Notifikasi kegagalan pelindungan data juga mengikuti batas 3 x 24 jam setelah kegagalan itu dinyatakan pasti berdasarkan dokumentasi seperti log sistem dan laporan forensik.
Di titik inilah aplikasi tua sering gagal. Sistem yang tidak mencatat log akses dengan baik sulit membuktikan siapa membuka data apa. Sistem yang datanya tersebar di banyak tabel tanpa dokumentasi menyulitkan pemenuhan permintaan penghapusan atau salinan data dalam tiga hari. Sistem yang basis datanya tidak lagi mendapat pembaruan keamanan mempersulit pembelaan bahwa perusahaan telah menerapkan langkah teknis yang memadai.
Soal sanksi, SIP Law Firm menjelaskan bahwa denda administratif paling tinggi 2 persen dari pendapatan tahunan berdasarkan Pasal 185, dan penjelasan peraturan menyebut pendapatan sebagai arus masuk ekonomi bruto, bukan laba bersih. Jumlah dan kategori subjek yang terdampak dapat memengaruhi besaran denda. Kategori pelanggaran yang bisa dikenai denda mencakup dasar pemrosesan, hak subjek, notifikasi kebocoran, transfer lintas negara, ROPA, penilaian dampak, hingga keamanan.
Lembaga pengawas PDP memang belum sepenuhnya terbentuk per September 2026. Namun SIP Law Firm menegaskan kewajiban dalam UU PDP sudah berjalan dan menunggu lembaga itu bukan alasan menunda persiapan. Pembahasan lebih lengkap tentang kewajiban teknis sebelum sistem beroperasi ada di Apa Saja Kewajiban Keamanan dan Data Pribadi Sebelum Sistem Perusahaan Go-Live?.
Apa Saja Tanda Lain bahwa Aplikasi Sudah Menghambat Bisnis?
Selain tanggal vendor dan regulasi, tanda bahwa aplikasi menghambat bisnis terlihat dari kecepatan perubahan, ketergantungan pada orang tertentu, dan kesulitan menghubungkan sistem. Tanda-tanda ini muncul pelan, sehingga baru terasa ketika biayanya sudah besar.
Gejala pertama adalah perubahan kecil yang memakan waktu berminggu-minggu. Jika menambah satu kolom laporan atau satu aturan diskon membutuhkan pengujian ulang seluruh aplikasi, kode di dalamnya kemungkinan sudah terlalu saling terikat. Kecepatan perubahan sistem pada akhirnya membatasi kecepatan bisnis, karena tim penjualan atau operasional harus menunggu antrean pengembangan yang panjang.
Gejala kedua adalah ketergantungan pada satu atau dua orang. Ketika hanya satu programer yang paham cara sistem bekerja, pengunduran dirinya menjadi risiko operasional. Dokumentasi yang tidak ada dan bahasa pemrograman yang makin jarang diajarkan memperparah keadaan, sebab mencari penggantinya makin sulit dan makin mahal.
Integrasi dikerjakan manual. Data dipindahkan antarsistem lewat file ekspor, spreadsheet, atau input ulang oleh staf. Setiap langkah manual membuka peluang salah ketik dan menunda laporan.
Kinerja menurun saat beban naik. Aplikasi melambat di akhir bulan, saat tutup buku, atau saat promosi, dan solusinya selalu menambah perangkat keras.
Keamanan bergantung pada tambalan darurat. Tim IT lebih sering memadamkan insiden daripada mencegahnya, dan akses pengguna sulit diaudit.
Tidak bisa dihubungkan ke aplikasi baru. Sistem tidak punya antarmuka pemrograman yang layak, sehingga aplikasi mobile, portal pelanggan, atau fitur AI harus mengambil data lewat jalur yang rapuh.
Gejala terakhir kini makin penting karena AI. Survei Ensono 2026 menemukan 33 persen organisasi kesulitan mengintegrasikan AI ke alur kerja dan proses bisnis yang ada, dan 28 persen menyebut keterbatasan infrastruktur sebagai hambatan utama untuk mencapai imbal hasil AI yang diharapkan. Temuan itu sejalan dengan pengalaman banyak perusahaan, bahwa AI jarang gagal karena modelnya, melainkan karena data dan sistem di belakangnya sulit dijangkau.
Kabar baiknya, menghubungkan AI ke sistem lama tidak selalu berarti membongkar semuanya. Ada pendekatan bertahap yang membiarkan inti sistem tetap berjalan sambil membuka jalur data yang aman, seperti dibahas di Bagaimana Perusahaan Menambahkan AI ke Sistem yang Sudah Ada Tanpa Mengganti Semuanya?. Pendekatan itu bisa menjadi langkah pertama sebelum keputusan modernisasi penuh diambil.
Berapa Besar Biaya dan Risiko Menunda atau Salah Memodernisasi?
Menunda modernisasi menambah biaya perawatan dan risiko, tetapi modernisasi yang tergesa juga berisiko. Survei Ensono 2026 menemukan 61 persen organisasi pernah menunda, mengurangi, atau membatalkan inisiatif modernisasi dalam 24 bulan terakhir, sehingga rencana bertahap dengan anggaran jelas lebih aman.
Ensono, penyedia jasa TI asal Amerika Serikat, merilis laporan State of IT Modernization Report 2026 yang diberitakan Channel Insider pada 15 September 2026. Rinciannya, 38 persen organisasi menjeda atau menunda, 36 persen mengurangi cakupan, dan 16 persen membatalkan sepenuhnya inisiatif modernisasi dalam 24 bulan terakhir. Responden survei berasal dari Inggris dan Amerika Serikat, jadi angkanya tidak otomatis berlaku untuk Indonesia, tetapi polanya relevan sebagai pembanding.
Laporan yang sama menunjukkan alasan kenapa modernisasi sering tersendat. Sebanyak 93 persen pemimpin TI yang disurvei mengatakan inovasi sering tertunda karena pengurangan utang teknis, alih daya pekerjaan rutin, atau perbaikan efisiensi operasional menghabiskan terlalu banyak anggaran. Mengelola anggaran juga sulit: 71 persen organisasi di Inggris dan 66 persen di Amerika Serikat mengaku kesulitan menjaga modernisasi tetap sesuai anggaran.
Menariknya, laporan itu juga menunjukkan bahwa sistem lama bukan sekadar beban. Sebanyak 78 persen pengambil keputusan menyatakan sistem warisan memainkan peran lebih penting di organisasi mereka dibandingkan dua tahun lalu. Dengan kata lain, perusahaan tidak membuang sistem lama untuk memberi jalan bagi AI, melainkan mencari cara agar sistem itu tetap berguna sambil dimodernisasi pelan-pelan.
Untuk perusahaan Indonesia, biaya menunda biasanya muncul dalam tiga bentuk. Pertama, biaya langsung seperti ESU berbayar, lisensi tambahan, dan perangkat keras tua yang makin sering rusak. Kedua, biaya peluang berupa fitur dan integrasi yang tidak bisa dibangun. Ketiga, biaya risiko berupa potensi denda regulasi dan kerugian akibat insiden keamanan. Ketiganya jarang tercatat dalam satu laporan, sehingga keputusan menunda terlihat murah padahal tidak.
Cara mengurangi risiko salah langkah adalah memecah modernisasi menjadi bagian kecil dengan hasil yang bisa diukur. Setiap bagian punya anggaran, tanggal, dan kriteria berhasil sendiri. Perincian komponen biaya yang sering terlewat saat menyusun anggaran dibahas di Apa Saja Komponen Biaya Pembuatan Aplikasi Perusahaan dan Mana yang Sering Terlewat?, dan daftar itu bisa dipakai juga untuk proyek modernisasi.
Pilihan Jalur Apa yang Tersedia, dari Rehost sampai Penggantian Penuh?
Ada empat jalur modernisasi yang umum: rehost atau memindahkan apa adanya, replatform atau memindahkan dengan penyesuaian, refactor atau menata ulang kode, dan replace atau mengganti dengan sistem baru. Pilihan bergantung pada kondisi aplikasi, tenggat, dan anggaran.
Rehost memindahkan aplikasi ke infrastruktur baru, misalnya dari server lama ke mesin virtual di pusat data atau cloud, tanpa mengubah kodenya. Jalur ini tercepat dan paling murah di muka, cocok bila tenggat mendesak. Kelemahannya, masalah di dalam kode ikut terbawa, sehingga manfaatnya terbatas pada keamanan lapisan bawah dan ketahanan perangkat keras.
Replatform mengubah sebagian komponen, misalnya mengganti basis data lama dengan layanan basis data terkelola, sambil mempertahankan logika aplikasi. Microsoft menggambarkan pola ini untuk SQL Server 2016 lewat tiga jalur. Pertama, pindah ke Azure SQL agar tambalan dan pencadangan ditangani layanan terkelola. Kedua, upgrade ke SQL Server 2025 bagi perusahaan yang ingin tetap di pusat data sendiri atau hibrida. Ketiga, ESU sebagai pengaman jangka pendek selama migrasi disiapkan.
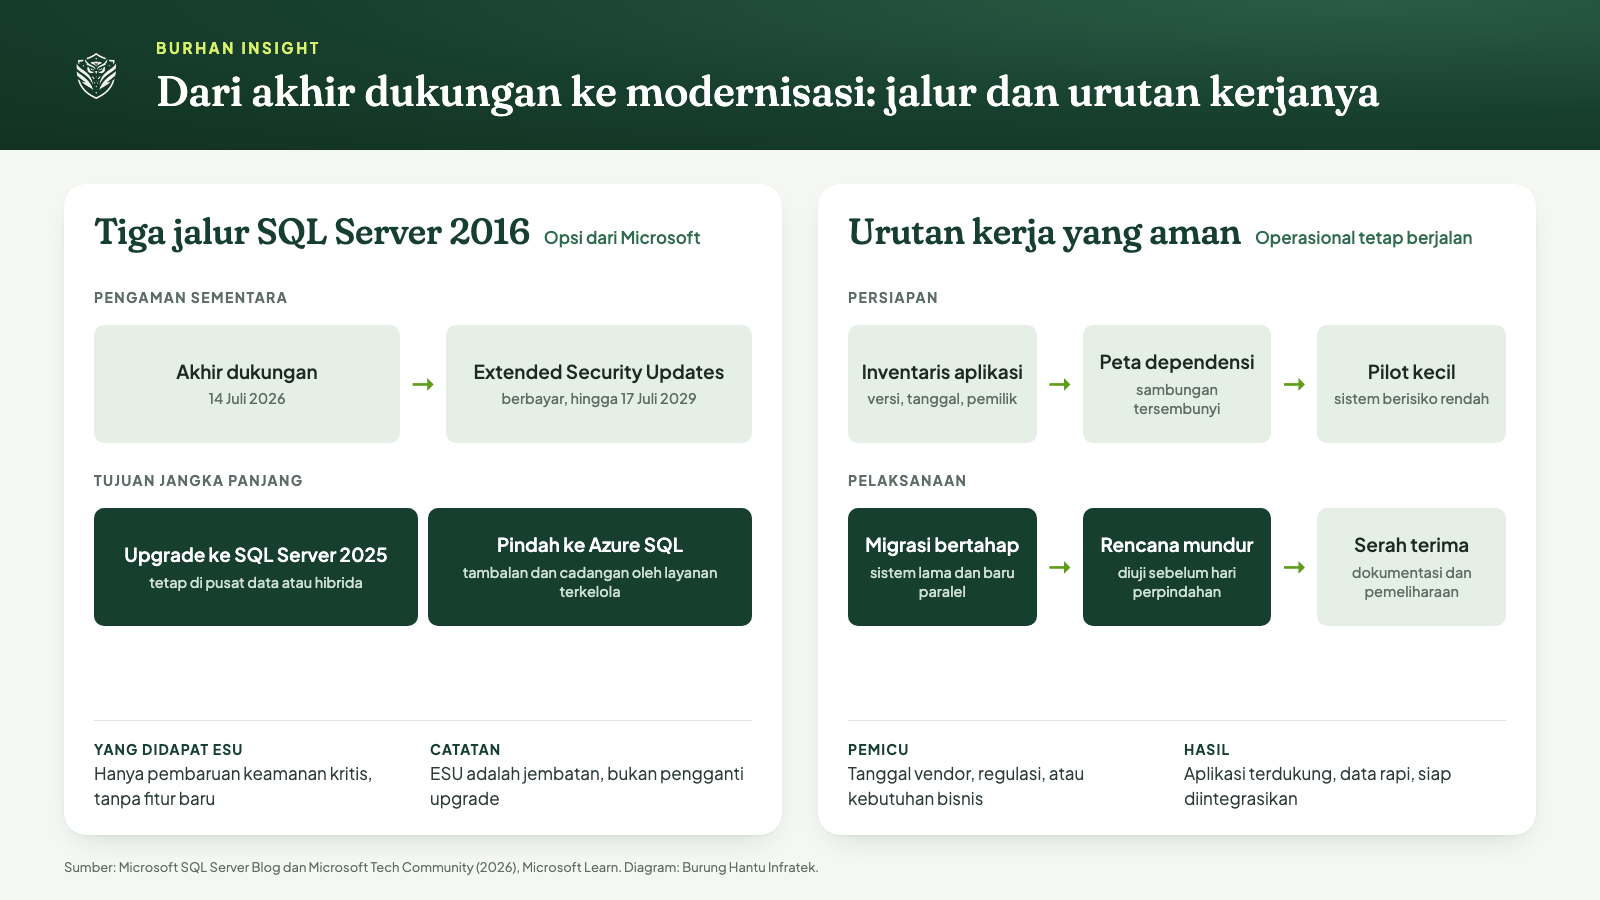
Diagram jalur SQL Server 2016 dan urutan kerja modernisasi. Diolah Burung Hantu Infratek dari Microsoft SQL Server Blog dan Microsoft Tech Community.
Refactor menata ulang kode agar lebih modular, lebih mudah diuji, dan siap dihubungkan ke layanan lain lewat antarmuka pemrograman. Jalur ini memakan waktu lebih lama dan membutuhkan pemahaman logika bisnis, tetapi hasilnya paling terasa untuk kecepatan perubahan dan integrasi AI. Biasanya refactor dikerjakan per modul, bukan sekaligus, sehingga sistem tetap melayani pengguna selama prosesnya.
Replace berarti mengganti aplikasi dengan produk baru, baik paket siap pakai maupun aplikasi yang dibangun khusus. Jalur ini masuk akal bila aplikasi lama sudah tidak sesuai proses bisnis, tidak punya dokumentasi sama sekali, atau lisensinya tidak bisa diperpanjang. Risikonya terbesar karena data, proses, dan kebiasaan pengguna semuanya berpindah sekaligus, sehingga membutuhkan pelatihan dan masa transisi yang matang.
Dalam praktiknya, satu perusahaan jarang memakai satu jalur untuk semua aplikasi. Aplikasi yang tenggatnya dekat dan logikanya sehat cocok untuk rehost atau replatform, aplikasi yang menjadi pusat inovasi cocok untuk refactor, dan aplikasi yang sudah tidak relevan cocok diganti. Menyusun matriks sederhana dengan dua sumbu, yaitu urgensi tenggat dan nilai bisnis, membantu manajemen memutuskan jalur tanpa berdebat panjang.
Bagaimana Urutan Kerja yang Aman agar Operasional Tidak Terganggu?
Urutan kerja yang aman dimulai dari inventaris aplikasi dan peta dependensi, dilanjutkan pilot pada sistem berisiko rendah, migrasi bertahap, dan rencana mundur yang sudah diuji. Pendekatan ini menjaga operasional tetap berjalan sepanjang proses.
Tahap pertama adalah inventaris dan penilaian. Catat setiap aplikasi, versi teknologinya, tanggal akhir dukungan, volume data, serta siapa pengguna dan pemilik bisnisnya. Microsoft sendiri menyarankan langkah serupa: pahami lingkungan basis data Anda, termasuk ketergantungan aplikasi, tingkat kritikalitas bisnis, kebutuhan kinerja, dan kesiapan modernisasi, lalu gunakan hasilnya untuk merencanakan transisi.
Tahap kedua adalah peta dependensi. Aplikasi lama jarang berdiri sendiri. Ia bertukar data dengan sistem lain lewat file, tabel bersama, atau tugas terjadwal yang tidak terdokumentasi. Peta ini mengungkap sambungan tersembunyi sebelum migrasi memutusnya. Banyak migrasi gagal bukan karena aplikasinya, melainkan karena satu laporan bulanan yang diam-diam bergantung pada tabel yang dipindahkan.
Tahap ketiga adalah pilot. Pilih satu aplikasi berisiko rendah atau satu modul kecil, migrasikan, lalu ukur hasilnya: kinerja, kesalahan, dan waktu pemulihan. Pilot memberi angka nyata untuk memperbaiki perkiraan waktu dan biaya sebelum aplikasi kritis disentuh. Hasil pilot juga membangun kepercayaan di antara pengguna yang awalnya khawatir.
Tahap keempat adalah migrasi bertahap dengan rencana mundur. Setiap perpindahan harus punya cadangan data terverifikasi, jendela waktu yang disepakati, dan prosedur kembali ke sistem lama bila ada masalah. Rencana mundur wajib diuji sebelum hari perpindahan, bukan sekadar ditulis. Selama masa transisi, sistem lama dan baru berjalan paralel sampai angka keduanya terbukti sama.
Tahap kelima adalah serah terima dan pemeliharaan. Dokumentasi, pelatihan pengguna, pemantauan, dan pembaruan keamanan berkala harus siap sebelum proyek dinyatakan selesai. Jika tidak, aplikasi baru akan menjadi aplikasi lama berikutnya dalam lima tahun. Sambil menyusun urutan ini, selaraskan juga dengan kewajiban data pribadi tadi, karena migrasi adalah saat yang tepat untuk membangun ROPA dan log akses dari awal.
Satu catatan terakhir menyangkut komunikasi. Beri tahu pengguna jauh hari sebelum jendela perpindahan, sebutkan fitur yang berubah, dan siapkan jalur pelaporan masalah yang cepat. Banyak proyek teknis berjalan mulus tetapi dianggap gagal karena pengguna terkejut. Pelibatan pemilik bisnis sejak inventaris juga memastikan keputusan jalur tidak hanya berasal dari tim TI.
Bagaimana Burung Hantu Infratek Mengerjakan Modernisasi Aplikasi?
Burung Hantu Infratek mengerjakan modernisasi aplikasi sebagai layanan end-to-end, dari konsultasi, pengembangan, hingga pemeliharaan, dengan solusi yang disesuaikan kondisi tiap perusahaan. Layanan ini mencakup migrasi dan upgrade sistem warisan ke teknologi modern.
Menurut profil resmi perusahaan di situs burhan.co.id, Burung Hantu Infratek adalah perusahaan solusi AI dan transformasi digital yang melayani BUMN dan perusahaan swasta lewat layanan pengembangan aplikasi, integrasi AI, dan infrastruktur IT. Modernisasi Aplikasi adalah salah satu dari sembilan layanan utamanya, bersama pengembangan website, aplikasi desktop dan mobile, e-procurement, integrasi AI, pengembangan AI, AI Command Center, dan infrastruktur IT.
Perusahaan menyebut pengalaman lebih dari 20 tahun di industri TI dan melayani lebih dari 18 perusahaan terkemuka di Indonesia. Klien yang tercantum di profil mencakup Pertamina, PLN, Kementerian Kesehatan, Telkom Indonesia, dan Prudential Indonesia, di sektor energi, telekomunikasi, kesehatan, dan keuangan. Kami tidak merinci proyek tertentu di sini karena profil publik tidak memuat rinciannya.
Lima pilar yang dipegang perusahaan relevan untuk modernisasi: pengalaman pada proyek enterprise skala besar, solusi kustom yang dirancang sesuai kebutuhan klien, tim ahli bersertifikat di bidang AI, cloud, dan pengembangan perangkat lunak, layanan end-to-end, serta fokus pada inovasi termasuk AI generatif. Pilar solusi kustom penting karena tidak ada dua aplikasi lama yang persis sama, sehingga resep seragam jarang berhasil.
Dengan kerangka itu, urutan yang kami sarankan sejalan dengan bagian sebelumnya. Mulai dari penilaian untuk memetakan aplikasi dan tanggalnya, pilih jalur per aplikasi, jalankan pilot, lalu migrasi bertahap dengan rencana mundur. Karena layanan mencakup pemeliharaan, pembaruan keamanan dan dukungan tetap berjalan setelah migrasi selesai, bukan berhenti saat aplikasi diserahkan.
Bagi perusahaan yang ingin tahu posisi aplikasinya sebelum mengambil keputusan, langkah awal yang wajar adalah sesi penilaian singkat atas daftar aplikasi dan tanggal akhir dukungannya. Bila ada insiden mendesak, perusahaan menyediakan jalur dukungan darurat lewat WhatsApp di situs resminya.
Bagian ini menjelaskan layanan dan cara kerja yang kami tawarkan, sehingga sebaiknya Anda membacanya sebagai sudut pandang penyedia jasa. Bandingkan dengan penawaran vendor lain memakai kriteria yang sama: bukti pengalaman, rincian tahapan, rencana mundur, dan cakupan pemeliharaan setelah serah terima.
Pertanyaan yang Sering Diajukan
Apakah aplikasi lama yang masih berjalan lancar tetap perlu dimodernisasi?
Perlu dinilai, bukan otomatis diganti. Jika vendor sudah mengakhiri dukungan komponen di bawahnya atau aturan baru sulit dipenuhi sistem itu, risikonya meningkat walaupun aplikasi tampak lancar. Jika tidak, perawatan terencana bisa cukup.
Apa risiko menjalankan SQL Server 2016 setelah 14 Juli 2026?
Microsoft tidak lagi memberi pembaruan keamanan reguler maupun dukungan teknis. Celah baru tidak ditambal kecuali perusahaan membeli Extended Security Updates, yang berbayar dan hanya memuat pembaruan keamanan kritis hingga batas akhir 17 Juli 2029.
Kapan PP Nomor 33 Tahun 2026 tentang pelindungan data pribadi mulai berlaku?
PP tersebut diundangkan pada 16 Juli 2026 dan berlaku enam bulan kemudian, yaitu 16 Januari 2027. Denda administratif dapat mencapai 2 persen dari pendapatan tahunan. Perusahaan perlu menyiapkan ROPA, prosedur kebocoran data, dan alur permintaan subjek data.
Jalur modernisasi mana yang paling cepat dan murah di awal?
Rehost, yaitu memindahkan aplikasi ke infrastruktur baru tanpa mengubah kodenya, biasanya paling cepat dan murah di awal. Namun masalah di dalam kode ikut terbawa, sehingga jalur ini cocok sebagai langkah darurat sebelum replatform atau refactor.
Berapa lama modernisasi aplikasi perusahaan biasanya berjalan?
Durasinya bergantung pada jumlah aplikasi, ukuran data, dan jalur yang dipilih, sehingga tidak ada angka tunggal. Pilot kecil memberi perkiraan paling realistis. Survei Ensono 2026 menunjukkan banyak inisiatif tertunda atau dikurangi, jadi sisakan ruang jadwal.
Kesimpulan
Aplikasi lama tidak otomatis buruk, tetapi lingkungan di sekitarnya terus bergerak. SQL Server 2016 sudah melewati akhir dukungannya pada 14 Juli 2026, dan PP Nomor 33 Tahun 2026 mulai berlaku pada 16 Januari 2027 dengan denda hingga 2 persen dari pendapatan tahunan. Dua tanggal ini memberi alasan konkret bagi manajemen untuk berhenti menunda keputusan.
Langkah berikutnya tidak harus besar. Mulailah dengan daftar aplikasi, tanggal akhir dukungan, dan pemilik bisnisnya, lalu pilih satu aplikasi untuk pilot. Dengan rencana bertahap dan rencana mundur yang teruji, modernisasi bisa berjalan tanpa mengganggu operasional, dan perusahaan Anda lebih siap menerima AI di atas data yang rapi dan aman.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] SQL Server 2016 end of support is here: Plan your next steps - Microsoft SQL Server Blog
[3] End of support 2026 - Microsoft Learn
[4] Ensono Finds 71% of IT Modernization Projects Over Budget - Channel Insider
[5] PP Pelindungan Data Pribadi Berlaku Januari 2027, Ini Aturan Baru Data Anak - Katadata