
Apa yang Harus Dipenuhi Aplikasi agar Bisa Bertukar Data dengan Layanan Pemerintah?
Aplikasi perusahaan makin sering harus berbicara dengan sistem pemerintah, dari verifikasi identitas sampai pelaporan dan layanan publik. Sederhananya, aplikasi itu perlu punya pintu data yang rapi dan terdokumentasi, supaya bisa bertukar informasi tanpa merusak keamanan. Tulisan ini membahas arti pertukaran data, aturan yang mengikat, peran SPLP, syarat interoperabilitas, standar data, keamanan, dokumen yang perlu disiapkan, hingga langkah persiapan perusahaan.
TLDR
Apa Arti Bertukar Data dengan Layanan Pemerintah bagi Aplikasi Perusahaan?
Aplikasi perlu membuka pintu data resmi yang bisa dipanggil sistem lain, bukan berbagi berkas secara manual.
Aturan Apa yang Mengikat Aplikasi di Lingkungan SPBE?
Permen Komdigi 6/2025 dan Perpres 82/2023 menjadi pegangan utama, dan kewajibannya dibebankan ke instansi pemilik aplikasi.
Apa Itu SPLP dan Seberapa Luas Pemakaiannya?
SPLP adalah penghubung layanan pemerintah, dan pemakaiannya masih belum merata di seluruh instansi.
Apa Saja Syarat Interoperabilitas dalam Permen Komdigi 6/2025?
Aplikasi wajib punya antarmuka pemrograman aplikasi, mengikuti kebijakan interoperabilitas, dan memenuhi keamanan data.
Mengapa Standar Data Lebih Penting daripada Sekadar Menyambung Sistem?
Tanpa kesamaan definisi data, metadata, dan kode referensi, sambungan teknis tidak menghasilkan data yang bisa dipakai.
Bagaimana Keamanan dan Pelindungan Data Pribadi Dijaga Saat Data Berpindah?
Setiap pertukaran perlu dasar kewenangan, tujuan jelas, pembatasan akses, dan pengamanan infrastruktur.
Dokumen dan Bukti Apa yang Harus Disiapkan Vendor?
Tujuh kelompok dokumen, termasuk hasil uji integrasi dan uji keamanan, menjadi bukti kesiapan aplikasi.
Bagaimana Perusahaan Menyiapkan Aplikasinya Langkah demi Langkah?
Mulai dari memetakan data, merancang API, menguji, mendokumentasikan, lalu memelihara sambungannya.
Kesimpulan
Kesiapan bertukar data ditentukan oleh rancangan, standar, dan dokumentasi sejak awal, bukan oleh perbaikan menjelang serah terima.
Banyak tim IT perusahaan baru sadar akan pentingnya pertukaran data pemerintah ketika proyek sudah berjalan. Aplikasi sudah selesai diuji, lalu muncul permintaan agar datanya bisa dibaca sistem instansi atau sebaliknya. Di titik itu, pertanyaan yang sama berulang: apa yang sebenarnya diwajibkan, siapa yang menanggung, dan bagian mana dari aplikasi yang perlu dibongkar. Tulisan ini mencoba menjawabnya dari teks peraturan dan data resmi yang terbit.
Apa Arti Bertukar Data dengan Layanan Pemerintah bagi Aplikasi Perusahaan?
Bertukar data berarti aplikasi Anda menyediakan dan memakai jalur resmi yang bisa dipanggil sistem lain secara otomatis, lengkap dengan aturan akses dan catatan aktivitas. Bentuknya antarmuka pemrograman aplikasi, bukan pengiriman berkas lewat surel atau unggahan manual yang bergantung pada orang.
Dalam bahasa peraturan, kemampuan ini disebut interoperabilitas data. Permen Komdigi Nomor 6 Tahun 2025 menyebut bahwa pemenuhan persyaratan interoperabilitas data dilakukan untuk mendukung pertukaran data antar aplikasi SPBE. Artinya, tujuan akhirnya bukan sekadar menyambungkan dua sistem, tetapi membuat data yang sudah ada bisa dipakai ulang tanpa input ulang.
Bagi perusahaan, skenarionya beragam. Vendor perangkat lunak yang membangun aplikasi untuk instansi pemerintah atau BUMN harus menyerahkan aplikasi yang siap terhubung. Perusahaan swasta yang layanannya bergantung pada data kependudukan, perizinan, atau pajak akan berhadapan dengan sambungan serupa. Dua kelompok ini sama-sama perlu memahami syarat teknis yang dipakai sisi pemerintah.
Penting juga membedakan integrasi dari interoperabilitas. Integrasi bisa dibuat khusus untuk dua aplikasi tertentu dan sering rapuh saat salah satunya berubah. Interoperabilitas menuntut kesepakatan yang lebih umum: format data, definisi istilah, dan cara autentikasi yang bisa dipakai banyak pihak sekaligus. Pendekatan kedua lebih mahal di awal, tetapi jauh lebih murah dipelihara.
Contoh sederhana adalah verifikasi data penduduk dalam proses pendaftaran pelanggan. Tanpa jalur resmi, petugas mengetik ulang data dari fotokopi dan peluang salah ketik besar. Dengan jalur resmi, aplikasi meminta data ke sumbernya, mencatat siapa yang meminta dan untuk apa, lalu menerima jawaban dalam format yang sudah disepakati.
Ada tiga unsur yang hampir selalu hadir dalam pertukaran data resmi. Pertama, identitas pemanggil yang bisa diverifikasi, supaya jelas aplikasi mana yang meminta. Kedua, format dan makna data yang disepakati, supaya jawaban bisa dibaca tanpa tafsir. Ketiga, catatan aktivitas, supaya setiap permintaan bisa ditelusuri saat ada pertanyaan dari auditor atau pemilik data. Ketiganya sejalan dengan ketentuan rancang bangun dalam Permen 6/2025 yang dibahas di bagian berikutnya.
Perusahaan yang mengabaikan ketiganya biasanya baru sadar ketika sambungan pertama gagal diaudit. Memperbaiki identitas pemanggil atau catatan aktivitas pada aplikasi yang sudah berjalan menuntut perubahan di banyak tempat, sedangkan bila dirancang sejak awal cukup berupa beberapa komponen umum yang dipakai bersama.
Pengalaman proyek sistem lama memperlihatkan pola yang sama. Menghubungkan aplikasi lama sering menuntut lapisan penerjemah di depannya, seperti dibahas dalam artikel Bagaimana Perusahaan Menghubungkan AI ke Sistem Lama Tanpa Membongkar Semuanya?. Logikanya mirip: pintu data baru dipasang tanpa memaksa seluruh isi rumah dipindahkan.
Aturan Apa yang Mengikat Aplikasi di Lingkungan SPBE?
Dua peraturan menjadi pegangan utama: Permen Komdigi Nomor 6 Tahun 2025 tentang standar teknis aplikasi SPBE dan Perpres Nomor 82 Tahun 2023 tentang percepatan transformasi digital. Keduanya menempatkan kewajiban pada instansi pusat dan pemerintah daerah, lalu menjalar ke vendor lewat kontrak.
Permen Komdigi 6/2025 ditetapkan di Jakarta pada 25 Maret 2025 dan melaksanakan Pasal 36 ayat (5) serta Pasal 39 ayat (5) Perpres Nomor 95 Tahun 2018 tentang SPBE. Pasal 3 ayat (2) menyebut standar teknis pembangunan dan pengembangan aplikasi terdiri dari delapan unsur: persyaratan umum, pemanfaatan infrastruktur, siklus pembangunan, data dan informasi, interoperabilitas data, keberlangsungan layanan, manajemen SPBE, dan dokumentasi.
Pasal 40 memberi tenggat penyesuaian. Instansi pusat dan pemerintah daerah harus menyesuaikan penyelenggaraan aplikasi SPBE dengan ketentuan tersebut paling lambat satu tahun setelah peraturan diundangkan. Dengan kata lain, masa transisi bagi instansi sudah berjalan, sehingga vendor sebaiknya menganggap syarat ini berlaku pada proyek baru.
Perpres Nomor 82 Tahun 2023 ditetapkan pada 18 Desember 2023. Pasal 2 ayat (1) menyebut pemerintah mempercepat transformasi digital lewat penyelenggaraan Aplikasi SPBE Prioritas dengan mengutamakan integrasi dan interoperabilitas. Aplikasi prioritas dapat berupa aplikasi yang baru dibangun, atau yang sudah beroperasi, dengan minimal 200.000 pengguna SPBE atau target pengguna.
Pasal 2 ayat (3) mengaitkan aplikasi prioritas dengan layanan terintegrasi di bidang pendidikan, kesehatan, bantuan sosial, dan administrasi kependudukan yang terhubung dengan identitas digital. Sementara itu Pasal 14 menugaskan menteri bidang komunikasi untuk mengoordinasikan integrasi antar aplikasi, interoperabilitas data dan informasi, serta integrasi dengan identitas digital.
Satu hal perlu dibaca jernih: dari teks yang dibuka, kewajiban dalam Permen 6/2025 dialamatkan ke instansi, bukan langsung ke perusahaan swasta mana pun. Namun instansi menerjemahkannya menjadi persyaratan kontrak untuk vendor, sehingga bagi vendor efeknya sama mengikatnya. Anda yang tidak bekerja untuk instansi pun sebaiknya memakai standar ini sebagai tolok ukur kualitas. Soal posisi vendor di pengadaan sendiri dapat dibaca di Berapa TKDN yang Harus Dipenuhi Vendor Software dalam Pengadaan IT Pemerintah?.
Apa Itu SPLP dan Seberapa Luas Pemakaiannya?
SPLP, Sistem Penghubung Layanan Pemerintah, adalah infrastruktur SPBE yang dibangun Kementerian Komunikasi dan Digital untuk menghubungkan aplikasi antar instansi. Fungsinya mempercepat alur pertukaran data dan memungkinkan integrasi layanan antar instansi berjalan lebih efisien.
Rencana Strategis Kementerian Komunikasi dan Digital 2025-2029, yang ditetapkan lewat Permen Komdigi Nomor 16 Tahun 2025 pada 10 Desember 2025, menggambarkan SPLP sebagai penopang interoperabilitas data dalam penyelenggaraan SPBE. Dokumen itu merujuk Perpres Nomor 95 Tahun 2018, Perpres Nomor 132 Tahun 2022 tentang Arsitektur SPBE Nasional, dan Perpres Nomor 82 Tahun 2023 sebagai dasar hukumnya.
Renstra mencatat SPLP dikembangkan sejak 2021 dan dioperasionalkan pada 2022. Hingga 2023, pemakaiannya baru mencapai 55 persen, dengan 345 instansi pusat dan pemerintah daerah menggunakannya. Pada Desember 2024 angkanya naik menjadi 65 persen, atau 411 kementerian, lembaga, dan daerah dari target 629.
Renstra juga menjelaskan penyebab target belum tercapai, yaitu belum optimalnya pemahaman dan kesadaran di berbagai instansi tentang nilai strategis SPLP. Dengan kata lain, hambatan utamanya bukan teknologi, melainkan keputusan dan kebiasaan di tiap instansi.
Renstra juga menempatkan SPLP dalam gambaran yang lebih besar tentang infrastruktur publik digital. Komponen pertukaran data tercermin lewat SPLP, yang berfungsi mendukung keterhubungan pada lapisan data dan informasi antar instansi pemerintah, Aplikasi Umum, dan Aplikasi Khusus yang terhubung dengan Jaringan Intra Pemerintah. Dokumen itu mengakui adopsinya masih terbatas dan potensinya belum termanfaatkan secara merata.
Keterangan Menkomdigi pada November 2026 menambahkan bahwa infrastruktur ini didukung Pusat Data Nasional dan Jaringan Intra Pemerintah untuk menghubungkan sistem elektronik berbagai instansi.
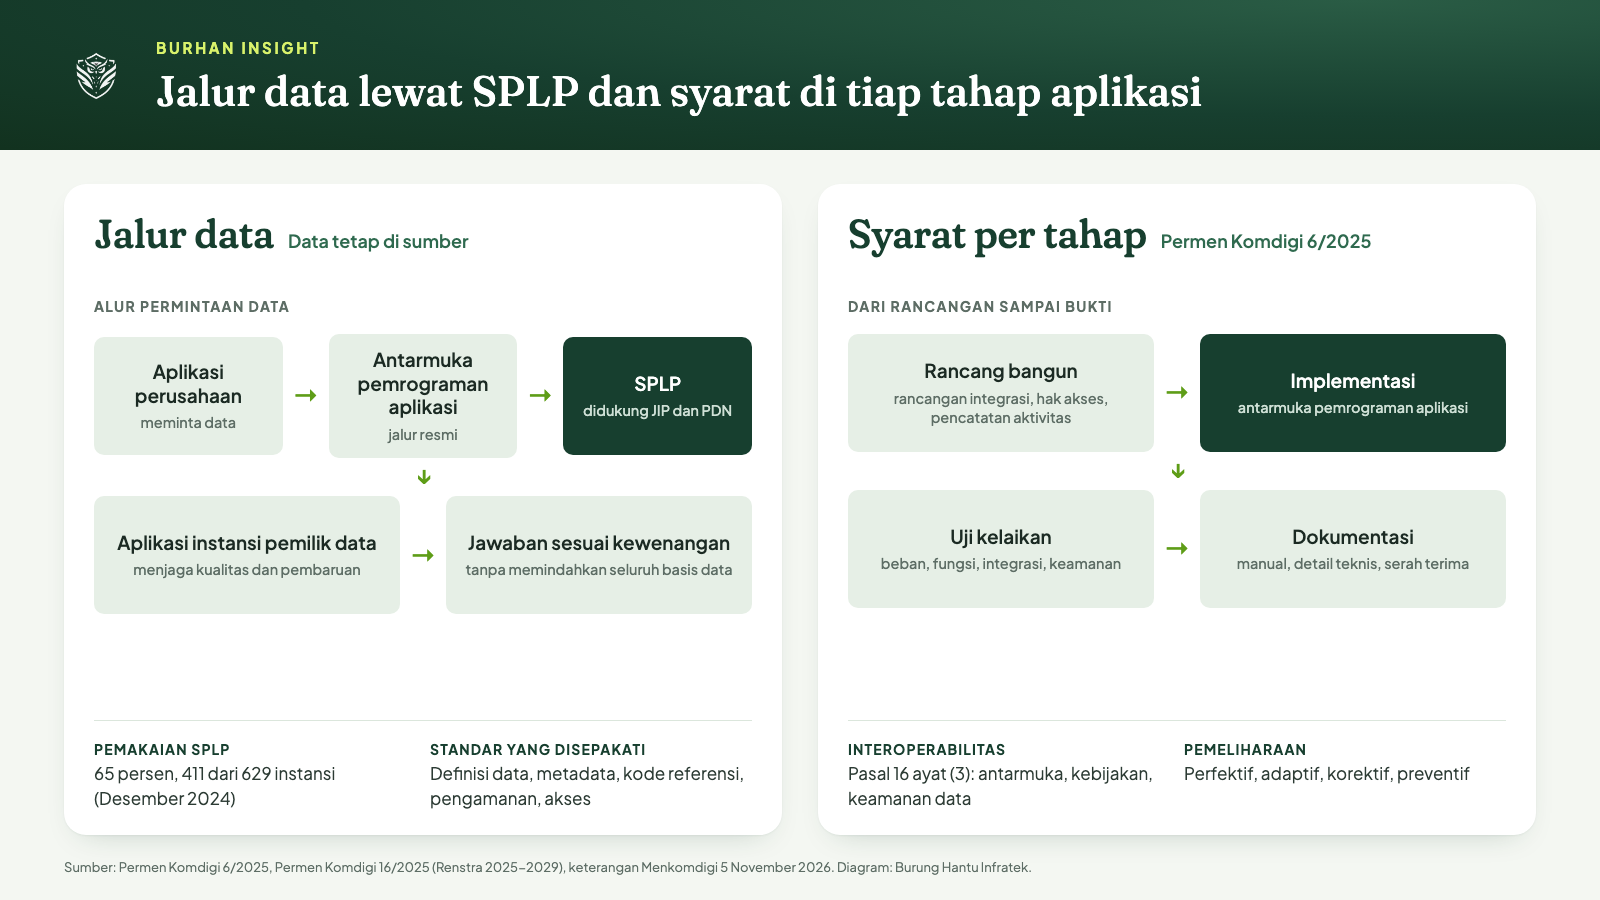
Diagram jalur data lewat SPLP dan syarat tiap tahap aplikasi. Diolah Burung Hantu Infratek dari Permen Komdigi 6/2025 dan Renstra Komdigi 2025-2029.
Data terbaru datang dari Kompas pada 29 Oktober 2026. Direktur Aplikasi Pemerintah Digital Komdigi, Yessi Arnaz, menyebut Indonesia memiliki sekitar 700 aplikasi SPBE dan pengguna SPLP sinkron yang terdaftar telah mencapai 463 dari 700-an aplikasi itu. Satuan hitungnya berbeda dengan Renstra, yaitu aplikasi, bukan instansi, sehingga kedua angka tidak bisa dibandingkan langsung.
Implikasinya bagi perusahaan praktis. Di sebagian instansi, sambungan lewat SPLP sudah menjadi jalur standar, di sebagian lain belum. Sebelum merancang sambungan, tanyakan lebih dulu apakah instansi tujuan sudah terdaftar di SPLP, jalur apa yang dipakai, dan siapa pengelola teknisnya. Pertanyaan ini sering menentukan lamanya proyek lebih dari urusan kode.
Apa Saja Syarat Interoperabilitas dalam Permen Komdigi 6/2025?
Pasal 16 ayat (3) mewajibkan tiga hal: aplikasi memiliki kemampuan interoperabilitas data lewat antarmuka pemrograman aplikasi, memenuhi kebijakan interoperabilitas data, dan memenuhi keamanan data serta informasi sesuai peraturan perundang-undangan. Ketiganya berlaku bersamaan, bukan pilihan.
Huruf a pasal itu berbunyi: "memastikan Aplikasi SPBE yang dibangun dan dikembangkan memiliki kemampuan interoperabilitas data melalui antarmuka pemrograman aplikasi". Kalimat ini sengaja dibuat teknis. Pertukaran data lewat berkas manual atau salin tempel tidak memenuhi syarat itu, sebab jalur resminya harus berupa antarmuka yang bisa dipanggil mesin.
Syarat itu muncul di beberapa tempat lain dalam peraturan yang sama. Pasal 4 huruf e mewajibkan penyediaan fitur interoperabilitas pada aplikasi untuk integrasi antar aplikasi SPBE. Pasal 9 ayat (5) huruf g meminta rancang bangun memuat rancangan integrasi antara aplikasi dengan aplikasi lain. Pasal 10 ayat (4) huruf e menyebut implementasi mencakup penyediaan antarmuka pemrograman aplikasi sebagai fasilitas interoperabilitas data.
Ada pula ketentuan yang terlihat tidak berkaitan, tetapi berdampak besar. Pasal 4 huruf g meminta lisensi yang dipakai pada aplikasi tidak membatasi jumlah dan jenis pengguna, jumlah perangkat, jumlah sumber daya, ukuran data, dan wilayah geografis. Huruf d meminta pengutamaan kode sumber terbuka, dan huruf f meminta penerapan komputasi awan. Ketiganya memengaruhi seberapa mudah aplikasi dihubungkan dan dipindahkan nanti.
Peraturan ini juga menaruh interoperabilitas dalam siklus kerja yang lebih panjang. Tahap rancang bangun harus memetakan keterhubungan fungsi dan basis data dalam aplikasi, tahap implementasi harus menyediakan antarmukanya, dan tahap uji harus membuktikan integrasi serta keamanannya. Artinya, syarat interoperabilitas diperiksa berulang di tiap tahap, bukan satu kali di akhir proyek.
Bagi tim yang terbiasa membuat sambungan di akhir, urutan ini mengubah cara kerja. Antarmuka tidak lagi dibuat sebagai pelengkap, melainkan sebagai bagian dari rancangan yang ditinjau bersama pemilik proses bisnis sebelum satu baris kode ditulis.
Perhatikan juga kaitannya dengan vendor lock-in. Aplikasi yang lisensinya membatasi ukuran data atau jumlah pengguna dapat menghambat pertukaran data skala besar. Pembahasan risiko ini ada di Apa yang Berubah bagi Vendor Aplikasi Saat Pemerintah Memisahkan Data dari Aplikasi?, yang menyorot bagaimana data dan aplikasi mulai diperlakukan sebagai dua hal terpisah.
Kesimpulan praktisnya: bila kontrak Anda dengan instansi menyebut kepatuhan pada Permen 6/2025, daftar kebutuhan interoperabilitas sudah tersirat di dalamnya. Bacalah pasal-pasal itu bersama tim hukum dan tim teknis sebelum menandatangani, bukan sesudah.
Mengapa Standar Data Lebih Penting daripada Sekadar Menyambung Sistem?
Sambungan teknis hanya memindahkan angka dan teks, sedangkan standar data memastikan angka dan teks itu bermakna sama di kedua sisi. Tanpa kesamaan definisi, kolom yang namanya sama bisa berisi hal yang berbeda, dan data yang sampai tidak bisa dipercaya.
Menteri Komunikasi dan Digital Meutya Hafid menjelaskannya dalam keterangan tertulis yang diterima detikINET pada 5 November 2026. Menurutnya, interoperabilitas membutuhkan keseragaman standar data yang mencakup definisi data, metadata, kode referensi, mekanisme pengamanan, serta pengendalian akses.
Ia menegaskan: "Tanpa standardisasi antarkementerian dan lembaga dalam pertukaran data, interoperabilitas tidak akan dapat dilakukan dengan baik. Karena itu, kesamaan standar menjadi hal yang sangat penting," ungkap Meutya Hafid, Menteri Komunikasi dan Digital.
Contoh sederhana memperlihatkan alasannya. Satu aplikasi menyimpan status pekerjaan sebagai angka satu sampai lima, aplikasi lain sebagai kata "aktif" atau "berhenti". Tanpa kode referensi yang disepakati, penerjemahan berjalan lewat tebakan. Hasilnya, laporan tidak cocok dan tim saling menyalahkan padahal masalahnya ada pada standar.
Keterangan yang sama menyebut prinsip data remains at source. Undang-Undang Satu Data Indonesia tidak mengharuskan seluruh informasi masyarakat dipindahkan ke satu pusat penyimpanan. Tanggung jawab pengelolaan tetap ada pada kementerian dan lembaga pemilik data, dan setiap instansi menjaga kualitas, validitas, serta pembaruan informasi yang dikelolanya.
Standar data bukan urusan tim teknis semata. Definisi data biasanya berasal dari pemilik proses bisnis, bukan dari pemrogram. Karena itu, perwakilan unit bisnis perlu ikut menyusun kamus data sejak awal, termasuk menetapkan siapa yang berwenang mengubah definisi di kemudian hari. Tanpa pembagian peran ini, perubahan kecil di satu sisi bisa memutus sambungan di sisi lain.
Metadata sering dianggap remeh, padahal fungsinya menjelaskan data: kapan dibuat, oleh siapa, dengan versi apa, dan seberapa baru. Aplikasi yang menyertakan metadata pada setiap jawaban memudahkan penerima menilai apakah data itu masih layak dipakai.
Bagi perancang aplikasi, prinsip ini punya konsekuensi nyata. Jangan menyalin data pemerintah ke basis data sendiri hanya karena lebih mudah dikueri. Salinan cepat usang, melipatgandakan risiko kebocoran, dan menimbulkan pertanyaan soal dasar pemakaian. Rancang aplikasi agar meminta data saat dibutuhkan dari sumbernya, dan menyimpan hanya yang memang perlu untuk proses bisnis Anda.
Bagaimana Keamanan dan Pelindungan Data Pribadi Dijaga Saat Data Berpindah?
Setiap pertukaran data perlu dasar kewenangan dan tujuan yang jelas, pembatasan hak akses, pengamanan infrastruktur, dan pengawasan pemrosesan. Syarat keamanan ini melekat pada interoperabilitas, bukan tambahan yang dikerjakan belakangan oleh tim keamanan.
Pasal 16 ayat (3) huruf c Permen 6/2025 mewajibkan pemenuhan keamanan data dan informasi sesuai peraturan perundang-undangan. Pasal 9 ayat (5) menambahkan dua unsur rancang bangun yang relevan, yaitu pemetaan hak akses dan peran untuk pengguna aplikasi, serta rancangan kendali internal untuk validasi, otorisasi, dan pencatatan aktivitas.
Menkomdigi Meutya Hafid menegaskan bahwa penerapan kebijakan integrasi harus sejalan dengan UU ITE, UU Pelindungan Data Pribadi, dan regulasi sektoral lain. Ia menyatakan: "Kedaulatan data diwujudkan melalui pengaturan hak akses, pembatasan tujuan penggunaan, pengamanan infrastruktur, serta pengawasan tata kelola data."
Kompas pada 29 Oktober 2026 menyoroti sisi risikonya. Integrasi data skala besar menuntut tata kelola keamanan siber yang kuat agar tidak terjadi kebocoran, dan pelindungan data pribadi mengikuti ketentuan klasifikasi risiko data publik sesuai Permenkomdigi Nomor 5 Tahun 2025. Semakin tinggi klasifikasi risiko, semakin ketat kontrol yang pantas dirancang.
Dalam praktik, ada beberapa kebiasaan yang membuat sambungan lebih aman. Batasi hak akses sesempit kebutuhan proses. Catat setiap permintaan data beserta siapa dan untuk apa. Pisahkan kredensial per lingkungan uji dan produksi. Rotasi kunci secara berkala. Tidak satu pun kebiasaan ini mahal, tetapi semuanya sulit ditambahkan sesudah aplikasi berjalan.
Pengujian keamanan perlu mencakup sambungan itu sendiri, bukan hanya aplikasinya. Uji yang berguna antara lain memeriksa apakah antarmuka menolak permintaan tanpa kredensial, apakah pengguna dengan peran rendah bisa mengambil data peran tinggi, dan apakah pesan kesalahan membocorkan struktur basis data. Hasilnya menjadi bagian dokumentasi uji keamanan yang diminta Pasal 19.
Kebijakan retensi juga perlu ditulis. Data hasil pertukaran yang sudah tidak dibutuhkan sebaiknya dihapus sesuai jadwal, dan jadwal itu mengikuti tujuan awal pemakaian data, bukan kenyamanan tim.
Pembagian tanggung jawab dengan vendor juga perlu tertulis. Pertanyaan siapa yang bertanggung jawab saat data pribadi bocor lewat sambungan antar aplikasi sering baru muncul saat insiden. Kerangkanya sudah dibahas di Siapa yang Bertanggung Jawab atas Data Pribadi Saat Proyek IT Dikerjakan Vendor?, dan sebaiknya diterapkan sejak kontrak ditandatangani.
Dokumen dan Bukti Apa yang Harus Disiapkan Vendor?
Pasal 19 Permen 6/2025 menyebut tujuh kelompok dokumentasi aplikasi SPBE: analisis kebutuhan, perencanaan, rancang bangun, implementasi, hasil uji kelaikan, pemeliharaan, dan evaluasi. Vendor sebaiknya memperlakukannya sebagai daftar bukti, bukan formalitas serah terima.
Rincian tiap kelompok cukup konkret. Dokumentasi rancang bangun memuat detail teknis aplikasi dan basis data. Dokumentasi implementasi memuat manual instalasi, manual konfigurasi, manual administrator, manual pengguna, dan manual penanganan masalah. Dokumentasi uji kelaikan memuat hasil uji beban, uji fungsi, uji integrasi, dan uji keamanan.
Dokumentasi pemeliharaan mencakup empat jenis, yaitu pemeliharaan perfektif, adaptif, korektif, dan preventif. Bagi sambungan data, jenis adaptif paling relevan, sebab format dan standar di sisi pemerintah dapat berubah. Aplikasi yang tidak punya rencana pemeliharaan adaptif akan putus tanpa sebab yang jelas dalam hitungan bulan.
Pasal 10 ayat (4) menambahkan tiga hal dalam tahap implementasi: penyusunan dokumentasi, alih pengetahuan dan teknologi lewat sosialisasi, bimbingan teknis, konsultasi, atau pendampingan, serta dokumen serah terima pekerjaan. Pasal 4 huruf b menambah kewajiban menyimpan kode sumber dan dokumentasi sesuai ketentuan.
Pasal 17 mengatur keberlangsungan layanan lewat layanan pengguna berbentuk helpdesk dengan berbagai saluran dan daftar pertanyaan yang sering diajukan, serta layanan pengoperasian aplikasi yang mencakup pengelolaan risiko. Ini sejalan dengan isi perjanjian tingkat layanan yang dibahas di Apa Isi SLA dan Kontrak Pemeliharaan agar Aplikasi Perusahaan Tetap Andal Setelah Go-Live?.
Satu kebiasaan baik adalah menyimpan seluruh dokumen itu di satu repositori yang bisa diakses pihak berwenang. Permen 6/2025 sendiri mendefinisikan Repositori Aplikasi SPBE sebagai fasilitas penyimpanan aplikasi, komponen umum, kode sumber, dokumentasi, dan komponen lain yang terkait. Vendor yang membiasakan struktur serupa sejak proyek dimulai tidak perlu menyusun ulang berkas menjelang serah terima.
Versi dokumen juga perlu dikendalikan. Manual yang tidak mengikuti versi aplikasi justru menyesatkan tim instansi yang menerima alih pengetahuan, dan sering menjadi sumber keluhan setelah vendor selesai bertugas.
Agar dokumen itu tidak menjadi sengketa, sepakati sejak awal bentuk bukti uji integrasi dan siapa yang menandatanganinya. Prosedur uji penerimaan dan serah terima dijelaskan di Bagaimana UAT dan Serah Terima Aplikasi Vendor Dijalankan agar Tidak Jadi Sengketa?. Dokumen yang lengkap membuat pihak instansi, auditor, dan vendor berbicara dari bukti yang sama.
Bagaimana Perusahaan Menyiapkan Aplikasinya Langkah demi Langkah?
Persiapan paling efisien dimulai dari pemetaan data dan kebutuhan pertukaran, bukan dari kode. Langkah teknis menyusul setelah jelas data apa yang dipertukarkan, dengan siapa, atas dasar apa, dan melalui jalur mana. Urutan ini mencegah pekerjaan ulang yang paling mahal.
Berikut urutan yang bisa dipakai tim Anda, disusun dari ketentuan Permen 6/2025 yang sudah dibahas dan praktik umum pengembangan aplikasi.
Petakan data dan instansi tujuan. Tulis data apa yang dikirim atau diminta, instansi mana pemilik sumbernya, dan apakah instansi itu sudah memakai SPLP.
Tetapkan dasar kewenangan dan tujuan. Setiap pemakaian data perlu alasan yang bisa dijelaskan, sejalan dengan UU PDP dan prinsip pembatasan tujuan.
Rancang antarmuka pemrograman aplikasi. Sertakan versi, format data, kode referensi, dan pesan kesalahan yang konsisten, sesuai rancangan integrasi pada Pasal 9 ayat (5) huruf g.
Pasang kendali akses dan pencatatan. Pisahkan peran pengguna, catat setiap permintaan, dan validasi setiap masukan sesuai rancangan kendali internal.
Uji beban, fungsi, integrasi, dan keamanan. Simpan hasilnya sebagai bukti, karena keempat uji itu tercantum pada dokumentasi uji kelaikan Pasal 19.
Susun dokumentasi dan alih pengetahuan. Siapkan manual, detail teknis, dan pelatihan bagi tim instansi yang akan mengoperasikan sambungan.
Rencanakan pemeliharaan adaptif. Tentukan siapa memantau perubahan standar data di sisi pemerintah dan seberapa cepat penyesuaiannya.
Estimasi waktu sebaiknya memasukkan jeda koordinasi. Di banyak proyek, bagian paling lama bukan penulisan kode, melainkan menunggu kepastian dari instansi soal format data, jadwal uji, dan pemberian akses ke lingkungan uji. Masukkan jeda itu ke jadwal sejak awal supaya tenggat tidak bergeser di tengah jalan.
Siapkan juga satu orang penghubung di sisi Anda yang memegang urusan sambungan. Satu pintu komunikasi mengurangi kesalahan tafsir dan mempercepat keputusan, terutama saat banyak pihak terlibat.
Dua kesalahan paling sering muncul. Pertama, sambungan dibuat setelah aplikasi selesai, sehingga rancangan basis data harus diubah. Kedua, uji integrasi dilakukan hanya dengan data contoh, bukan dengan skenario yang mendekati beban sebenarnya, sehingga masalah baru terlihat setelah peluncuran.
Aplikasi lama tidak harus dibuang untuk memenuhi syarat ini. Banyak organisasi memasang lapisan penerjemah di depan sistem lama, lalu memodernisasi bagian yang paling menghambat secara bertahap. Gambaran besar pendekatan itu ada di Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia.
Pertanyaan yang Sering Diajukan
Apakah aplikasi perusahaan swasta wajib terhubung ke SPLP?
Dari teks Permen Komdigi 6/2025 yang dibuka, kewajiban interoperabilitas dialamatkan ke instansi pusat dan pemerintah daerah pemilik aplikasi SPBE. Perusahaan swasta tidak otomatis wajib, tetapi bisa terkena lewat kontrak dengan instansi atau kerja sama layanan yang memerlukan sambungan.
Apa yang dimaksud antarmuka pemrograman aplikasi dalam aturan SPBE?
Antarmuka pemrograman aplikasi adalah jalur resmi yang memungkinkan sistem lain meminta atau mengirim data ke aplikasi secara otomatis. Pasal 16 Permen Komdigi 6/2025 menjadikannya sarana interoperabilitas data, sehingga pertukaran lewat berkas manual atau salin tempel tidak memenuhi syarat.
Berapa banyak instansi yang sudah memakai SPLP?
Renstra Komdigi mencatat 411 dari target 629 kementerian, lembaga, dan daerah memakai SPLP per Desember 2024, atau 65 persen. Kompas pada 29 Oktober 2026 mengutip Komdigi bahwa pengguna SPLP sinkron terdaftar mencapai 463 dari sekitar 700 aplikasi SPBE.
Apakah data pemerintah boleh disalin ke basis data perusahaan?
Prinsip data remains at source menempatkan tanggung jawab data pada instansi pemiliknya. Karena itu aplikasi sebaiknya meminta data dari sumber saat diperlukan dan menyimpan hanya yang dibutuhkan proses bisnis, dengan dasar kewenangan dan tujuan yang jelas sesuai UU PDP.
Kesimpulan
Bertukar data dengan layanan pemerintah bukan pekerjaan sambungan kabel yang bisa ditutup di akhir proyek. Aturannya menuntut antarmuka pemrograman aplikasi, kebijakan interoperabilitas, keamanan data, dan dokumentasi lengkap, sejak rancang bangun. Beban kewajibannya jatuh pada instansi, tetapi vendor menerimanya lewat kontrak, dan perusahaan yang bergantung pada data pemerintah ikut merasakan dampaknya.
Langkah pertama yang realistis adalah memetakan data, instansi tujuan, dan dasar pemakaiannya, lalu menguji sambungan dengan skenario nyata. Perusahaan yang melakukannya lebih awal akan menghemat revisi, meringankan audit, dan lebih siap saat standar data pemerintah berkembang bersama makin luasnya pemakaian SPLP.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[4] Salinan Peraturan Presiden Nomor 82 Tahun 2023 - JDIH BPK
[5] Integrasi Besar-besaran Data Layanan Publik, Celah Keamanan Jadi Prioritas - Kompas.id
[6] Komdigi Integrasikan Data Pemerintah untuk Pangkas Birokrasi - Suara Garut