
Bagaimana Aplikasi Lama Perusahaan Bisa Dihubungkan ke AI tanpa Dibongkar Ulang?
Menghubungkan aplikasi lama ke AI berarti membuat lapisan penghubung, biasanya lewat API, yang membawa data dan fungsi aplikasi itu ke model tanpa menulis ulang seluruh sistem. Sederhananya, aplikasi lama tetap bekerja seperti biasa, sementara jembatan baru menerjemahkan permintaan dan jawaban antara dua dunia yang berbeda. Sejak 16 Juli 2026, jembatan itu juga harus patuh pada PP 33/2026. Tulisan ini membahas pola penghubung, data yang boleh mengalir, penilaian dampak, keputusan otomatis, pembagian tanggung jawab, risiko API, hingga tahapan pengerjaan.
TLDR
Mengapa Aplikasi Lama Tidak Perlu Dibongkar Sebelum Tersambung ke AI
AI cukup membutuhkan akses terkendali ke data dan fungsi tertentu, sehingga penulisan ulang total bukan syarat awal.
Pola Penghubung Apa yang Paling Aman untuk Aplikasi Lama
Lapisan penerjemah di luar aplikasi lama menjaga dua sistem tetap terpisah, dan penggantian bagian lama dilakukan bertahap.
Data Apa yang Boleh Mengalir dari Aplikasi Lama ke Model AI
Hanya data yang dibutuhkan tugasnya, dengan perhatian khusus pada data pribadi yang bersifat spesifik.
Kapan Penilaian Dampak Pelindungan Data Wajib Dilakukan
Pasal 120 PP 33/2026 menyebut tujuh kondisi berisiko tinggi, dan teknologi baru seperti AI termasuk di dalamnya.
Bagaimana Keputusan Otomatis AI Diperlakukan oleh PP 33/2026
Subjek data berhak mengajukan keberatan, dan perusahaan wajib menyediakan jalur dengan campur tangan manusia.
Siapa Menanggung Apa Saat Penyedia Model AI Ikut Memproses Data
Pengendali tetap bertanggung jawab, sehingga perjanjian, persetujuan sub-prosesor, dan aturan transfer lintas negara harus rapi.
Risiko Keamanan API Apa yang Paling Sering Muncul di Jembatan Baru
OWASP mencatat sepuluh risiko API pada 2023, dan beberapa di antaranya langsung relevan untuk jembatan menuju AI.
Bagaimana Integrasi Dijalankan Bertahap agar Hasilnya Bisa Diukur
Mulai dari satu kasus penggunaan kecil, ukur hasilnya, lalu perluas setelah kontrol data dan keamanan terbukti berjalan.
Kesimpulan
Aplikasi lama bisa tersambung ke AI secara aman bila jembatannya dirancang, diuji, dan didokumentasikan sejak awal.
Banyak perusahaan dan BUMN di Indonesia menjalankan aplikasi yang sudah bertahun-tahun melayani operasional, dan aplikasi itu menyimpan data yang sangat berharga bagi AI. Di sisi lain, tim IT ragu karena membongkar sistem sebesar itu mahal dan berisiko. Pertanyaan yang muncul hampir selalu sama: apakah AI harus menunggu modernisasi selesai, dan apa yang berubah dari sisi hukum setelah aturan pelaksana pelindungan data pribadi terbit? Artikel ini menjawab keduanya dengan urutan kerja yang bisa dipakai tim Anda.
Mengapa Aplikasi Lama Tidak Perlu Dibongkar Sebelum Tersambung ke AI
Aplikasi lama tidak perlu dibongkar karena AI hanya membutuhkan akses terkendali ke data dan fungsi tertentu, bukan arsitektur baru. Perusahaan cukup membangun lapisan penghubung di luar aplikasi lama, lalu memindahkan perilaku ke sistem baru sedikit demi sedikit bila memang perlu. Penulisan ulang total adalah pilihan terakhir, bukan syarat awal.
Martin Fowler, penulis dan praktisi arsitektur perangkat lunak, menulis dalam catatan tertanggal 22 Agustus 2024 bahwa rencana mengganti sistem lama dengan sistem baru yang berperilaku persis sama sering gagal. Menurut Fowler, "Replacing a serious IT system takes a long time, and the users can't wait for new features." Artinya, penggantian sistem penting memakan waktu lama, sementara pengguna tidak mau menunggu fitur baru.
Fowler juga mencatat dua alasan lain. Perilaku sistem lama sering sulit dipahami secara rinci, dan sebagian perilaku itu sebenarnya tidak lagi diinginkan, sehingga membangunnya ulang adalah pemborosan. Kondisi ini akrab bagi banyak tim IT di Indonesia, tempat aturan bisnis bertahun-tahun tersimpan di dalam kode tanpa dokumen yang memadai.
Alasan lain bersifat bisnis. Anggaran modernisasi besar biasanya butuh persetujuan berlapis dan berjalan bertahun-tahun, sedangkan manfaat AI bisa dibuktikan dalam hitungan bulan lewat satu kasus penggunaan. Memisahkan keduanya membuat proyek AI tidak tersandera jadwal modernisasi, dan membuat keputusan modernisasi bisa didasarkan pada data pemakaian nyata.
Dari sisi kebutuhan, AI sebenarnya meminta tiga hal dari aplikasi lama. Jembatan yang baik hanya memberikan tiga hal itu dan tidak membuka sisanya.
Data untuk dibaca. Contohnya riwayat transaksi, status dokumen, atau katalog barang yang dibutuhkan model untuk menjawab pertanyaan pengguna.
Fungsi untuk dijalankan. Contohnya membuat draf pesanan atau mengubah status tiket, dengan batas yang jelas tentang apa yang boleh dilakukan AI.
Aturan untuk dipatuhi. Contohnya siapa yang berhak melihat data apa, yang harus diteruskan dari aplikasi lama ke lapisan penghubung.
Karena itu, banyak hal yang sering dianggap prasyarat sebenarnya tidak wajib di tahap awal. Anda tidak harus mengganti basis data, memindahkan bahasa pemrograman, atau memigrasikan server sebelum AI bisa membantu pengguna. Yang wajib adalah inventaris titik akses, aturan akses, dan catatan siapa mengambil apa.
Membongkar aplikasi tetap masuk akal dalam dua keadaan. Pertama, aplikasi tidak punya satu pun antarmuka yang bisa diakses dengan aman. Kedua, aplikasi tidak lagi mendapat pembaruan keamanan sehingga setiap sambungan baru menambah risiko. Untuk membandingkan pilihan modernisasi secara menyeluruh, baca Panduan Modernisasi Aplikasi untuk Perusahaan dan BUMN di Indonesia.
Pola Penghubung Apa yang Paling Aman untuk Aplikasi Lama
Pola yang paling aman adalah lapisan penerjemah, sering disebut anti-corruption layer, yang berdiri di antara aplikasi lama dan sistem AI. Lapisan ini menerjemahkan permintaan dan jawaban kedua pihak sehingga tidak ada yang harus menyesuaikan diri dengan model data pihak lain. Aplikasi lama tidak diubah, dan sistem baru tetap bersih.
Dokumentasi Microsoft Azure Architecture Center menjelaskan pola ini sebagai facade atau adapter di antara subsistem yang tidak berbagi semantik yang sama. Pola itu pertama kali diuraikan Eric Evans dalam buku Domain-Driven Design. Dokumen yang sama mencatat bahwa sistem lama sering punya skema data yang rumit dan API yang usang, dan menuntut sistem baru mengikutinya akan merusak desain yang seharusnya bersih.
Dalam proyek integrasi AI, lapisan penerjemah biasanya mengerjakan beberapa tugas sekaligus. Ia mengubah format data aplikasi lama menjadi bentuk yang mudah dipahami model, menyaring kolom yang tidak boleh keluar, memeriksa izin pemanggil, dan mencatat setiap permintaan. Semua tugas itu hidup di satu tempat, sehingga perubahan aturan cukup dilakukan sekali.
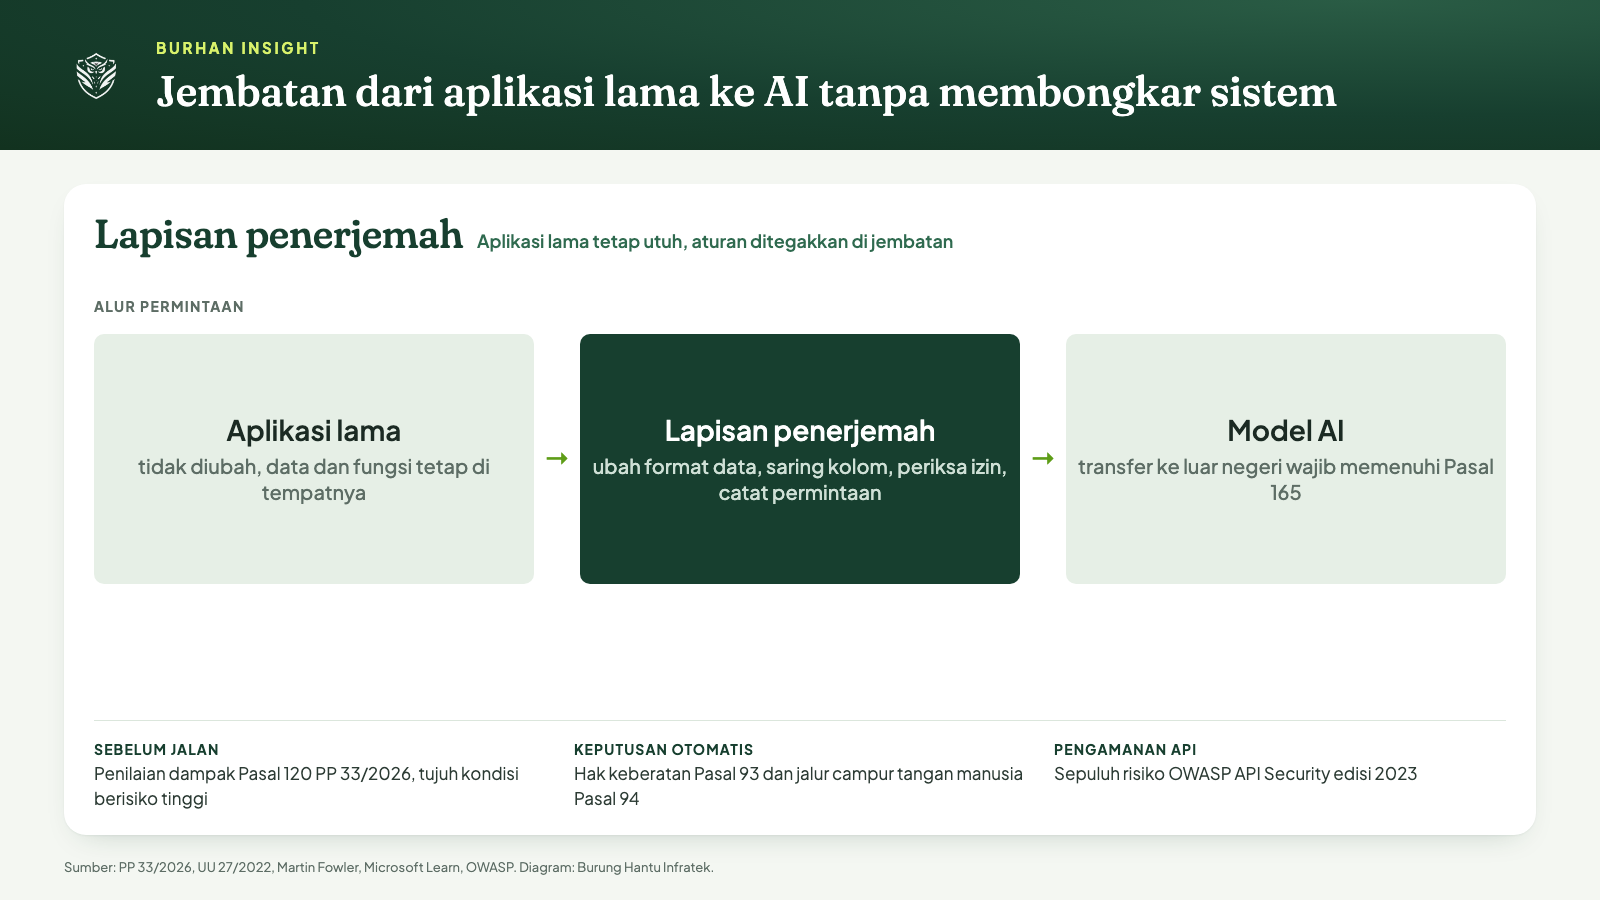
Diagram lapisan penerjemah antara aplikasi lama dan model AI. Diolah Burung Hantu Infratek dari PP 33/2026 dan OWASP API Security Top 10 2023.
Pola kedua yang sering dipasangkan adalah strangler fig, istilah Fowler untuk modernisasi bertahap. Fowler menggambarkannya sebagai proses yang dimulai dari tambahan kecil, biasanya fitur baru, yang dibangun di atas kode lama tetapi terpisah darinya. Perilaku lama dipindahkan sedikit demi sedikit ke basis kode baru, dan bagian lama baru dimatikan ketika penggantinya terbukti stabil.
Kedua pola ini saling melengkapi. Lapisan penerjemah membuat AI bisa dipakai hari ini, sedangkan pendekatan bertahap menentukan bagian aplikasi lama mana yang layak diganti lebih dulu. Urutannya bisa ditentukan dari data pemakaian, misalnya fungsi yang paling sering dipanggil AI atau yang paling sering menimbulkan galat.
Lokasi lapisan penerjemah juga perlu diputuskan. Lapisan bisa berjalan di jaringan internal dekat aplikasi lama, atau di lingkungan terpisah yang hanya bisa dijangkau lewat gerbang API. Pilihan pertama memudahkan akses ke sistem lama, sedangkan pilihan kedua mempersempit permukaan serangan. Banyak tim menaruh gerbang API di depan dan penerjemah di belakangnya, agar kontrol akses dan pencatatan berada di pintu masuk yang sama.
Tim perlu jujur soal batasnya. Lapisan penerjemah adalah komponen tambahan yang harus dipelihara, dipantau, dan diamankan seperti aplikasi lain. Bila tidak ada pemilik yang jelas, lapisan ini berubah menjadi sambungan tak berdokumen yang justru menambah risiko. Gambaran umum cara perusahaan menyusun jalur integrasi ada di Panduan Integrasi AI untuk Perusahaan dan BUMN di Indonesia.
Data Apa yang Boleh Mengalir dari Aplikasi Lama ke Model AI
Data yang boleh mengalir hanyalah data yang benar-benar dibutuhkan untuk tugas AI itu, dan data pribadi harus punya dasar pemrosesan yang jelas. Semakin sempit data yang dikirim, semakin kecil risiko dan beban kepatuhannya. Karena itu, daftar kolom yang boleh keluar perlu ditetapkan sebelum jembatan dibangun, bukan sesudahnya.
Aplikasi lama biasanya menyimpan data pribadi dalam jumlah besar, kadang tercampur di kolom bebas yang tidak pernah dirancang untuk dibaca mesin. Langkah pertama yang praktis adalah memetakan tabel dan kolom, menandai mana yang berisi data pribadi, lalu memutuskan kolom mana yang diperlukan model. Kolom yang tidak diperlukan tidak ikut dikirim.
PP 33/2026 membedakan data pribadi yang bersifat spesifik dan yang bersifat umum. Pasal 6 menyebut data spesifik meliputi data dan informasi kesehatan, data biometrik, data genetika, catatan kejahatan, data anak, data keuangan pribadi, dan data lain sesuai peraturan perundang-undangan. Data jenis ini memiliki beban kepatuhan lebih berat, jadi sebaiknya tidak masuk ke jalur AI kecuali tugasnya memang menuntut.
Ada beberapa teknik yang lazim dipakai di lapisan penghubung untuk menjaga data tetap sempit. Tim bisa menghapus identitas langsung sebelum data dikirim, mengganti nomor identitas dengan kode acak yang hanya bisa dipetakan di sisi perusahaan, atau mengirim ringkasan, bukan catatan mentah. Teknik mana yang cocok bergantung pada tugas AI dan hasil penilaian risikonya.
Pasal 138 PP 33/2026 menambah satu hal yang berdampak langsung pada integrasi. Pengendali data wajib mendokumentasikan seluruh kegiatan pemrosesan, dari pengumpulan, pengolahan, penyimpanan, hingga transfer dan penghapusan. Jadi catatan aliran data antara aplikasi lama dan AI bukan pelengkap, melainkan bukti kepatuhan yang bisa diminta pengawas.
Daftar kolom yang diizinkan sebaiknya dikelola seperti kode, yaitu disimpan di repositori, ditinjau sebelum berubah, dan dikaitkan dengan alasan bisnisnya. Ketika ada permintaan menambah kolom baru ke jalur AI, tim cukup menunjuk catatan keputusan itu. Cara ini mencegah data bocor pelan-pelan lewat penambahan kecil yang tidak pernah ditinjau ulang oleh pemilik data.
Satu hal lagi yang sering terlewat adalah data yang ikut berpindah ketika proyek pindah ke sistem baru. Pembahasan tentang risiko di tahap migrasi ada di Bagaimana Memindahkan Data dari Aplikasi Lama ke Sistem Baru Tanpa Melanggar UU PDP, dan prinsip yang sama berlaku untuk jalur integrasi AI.
Kapan Penilaian Dampak Pelindungan Data Wajib Dilakukan
Penilaian dampak pelindungan data pribadi wajib dilakukan setiap kali pemrosesan berpotensi berisiko tinggi bagi subjek data, dan penggunaan teknologi baru seperti AI termasuk kategori itu. Pasal 120 PP 33/2026 menyebut tujuh kondisi. Satu kondisi saja sudah cukup untuk mewajibkan penilaian sebelum proyek berjalan.
PP 33/2026 ditetapkan di Jakarta pada 16 Juli 2026, diundangkan pada hari yang sama, dan tercatat di Lembaran Negara Republik Indonesia Tahun 2026 Nomor 88. Pasal 225 menyatakan aturan ini mulai berlaku enam bulan sejak diundangkan, sehingga tanggal berlakunya jatuh sekitar 16 Januari 2027. Peraturan ini melaksanakan UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang ditetapkan pada 17 Oktober 2022.
Berikut tujuh kondisi berisiko tinggi menurut Pasal 120 ayat (2). Bagi proyek integrasi AI, hampir pasti satu atau lebih kondisi ini terpenuhi.
Keputusan otomatis. Pengambilan keputusan secara otomatis yang berakibat hukum atau berdampak signifikan bagi subjek data.
Data spesifik. Pemrosesan data pribadi yang bersifat spesifik, seperti kesehatan, biometrik, atau keuangan pribadi.
Skala besar. Pemrosesan dalam skala besar, yang menurut penjelasan pasal menimbang jumlah data, jumlah subjek, durasi, jenis data, tujuan, dan wilayah.
Evaluasi dan penskoran. Evaluasi, penskoran, atau pemantauan sistematis terhadap subjek data.
Pencocokan data. Pencocokan atau penggabungan sekelompok data.
Teknologi baru. Penggunaan teknologi baru, yang dalam penjelasan pasal disebut antara lain kecerdasan buatan, machine learning, smart technology, dan internet of things.
Pembatasan hak. Pemrosesan yang membatasi pelaksanaan hak subjek data.
Penjelasan Pasal 120 ayat (1) menyebut tujuan penilaian ini adalah mengevaluasi potensi risiko dari suatu pemrosesan serta langkah memitigasinya, termasuk terhadap hak subjek data. Dengan kata lain, hasil penilaian bukan sekadar formulir. Hasilnya harus berubah menjadi kontrol nyata di lapisan penghubung, misalnya penyaringan kolom, pembatasan akses, atau jalur tinjauan manusia.
Untuk tim proyek, kesimpulan praktisnya sederhana. Jadwalkan penilaian dampak di awal desain, bukan di akhir pengujian, karena hasilnya bisa mengubah data yang dikirim dan pihak yang terlibat. Penilaian yang baru dibuat sesudah sistem jadi akan memaksa pengerjaan ulang yang mahal.
Bagaimana Keputusan Otomatis AI Diperlakukan oleh PP 33/2026
PP 33/2026 memberi subjek data hak mengajukan keberatan atas keputusan yang hanya didasarkan pada pemrosesan otomatis, dan perusahaan wajib menyediakan jalur penanganannya. Bila keberatan diterima, perusahaan harus menawarkan pemrosesan alternatif dengan campur tangan manusia. Jalur ini perlu dirancang sejak awal, bukan ditambahkan setelah ada keluhan.
Bunyi Pasal 93 adalah sebagai berikut: "Subjek Data Pribadi berhak untuk mengajukan keberatan atas tindakan pengambilan keputusan yang hanya didasarkan pada pemrosesan secara otomatis, termasuk pemrofilan, yang menimbulkan akibat hukum atau berdampak signifikan pada Subjek Data Pribadi." Kata kuncinya adalah hanya didasarkan pada pemrosesan otomatis, sehingga keputusan yang melibatkan tinjauan manusia yang bermakna berada di posisi berbeda.
Penjelasan pasal memberi contoh yang konkret. Keputusan yang menimbulkan akibat hukum antara lain penolakan visa, penghapusan tunjangan sosial, atau pemutusan kontrak. Keputusan yang berdampak signifikan antara lain penolakan permohonan kredit, penolakan pekerjaan, pembentukan harga berbeda berdasarkan data pribadi, dan penargetan iklan yang sangat memengaruhi kelompok rentan.
Pasal 94 menambah tiga kewajiban bagi pengendali data. Perusahaan harus memiliki mekanisme untuk menanggapi keberatan, harus memberikan informasi yang memadai tentang teknologi yang dipakai dan konsekuensinya bagi subjek data, dan harus memberi alternatif pemrosesan yang melibatkan campur tangan manusia atau tidak bergantung pada hasil otomatis bila keberatan terverifikasi dan diterima.
Implikasinya bagi desain integrasi cukup jelas. Bila AI di jembatan baru hanya memberi rekomendasi dan staf yang memutuskan, risiko hukumnya berbeda dibanding AI yang langsung menolak atau menyetujui. Sistem perlu mencatat apakah suatu keputusan berasal dari rekomendasi atau eksekusi otomatis, siapa yang meninjau, dan kapan.
Pasal 95 juga memberi ruang bagi pengendali untuk menolak keberatan, antara lain bila tidak ada akibat hukum atau dampak signifikan. Namun penolakan itu harus bisa dijelaskan, sehingga perusahaan perlu menyimpan dasar penilaiannya. Tanpa catatan itu, penolakan sulit dipertanggungjawabkan.
Secara teknis, ada tiga kebiasaan yang membantu. Pertama, pisahkan tahap rekomendasi dari tahap eksekusi sehingga keputusan akhir selalu lewat satu titik yang bisa dikendalikan. Kedua, simpan faktor utama di balik tiap rekomendasi, supaya staf bisa menjelaskannya ketika subjek data bertanya. Ketiga, sediakan kanal yang mudah dijangkau bagi pelanggan atau pegawai untuk mengajukan keberatan, lengkap dengan batas waktu penanganan internal.
Siapa Menanggung Apa Saat Penyedia Model AI Ikut Memproses Data
Perusahaan sebagai pengendali data tetap menanggung tanggung jawab utama, sekalipun penyedia model AI atau vendor integrasi memproses data atas perintahnya. PP 33/2026 mengatur bahwa prosesor hanya boleh bertindak sesuai perintah pengendali, dan pemrosesan di luar perintah menjadi tanggung jawab prosesor. Pembagian ini harus tertulis dalam perjanjian.
Pasal 139 menyatakan prosesor wajib memproses data berdasarkan perintah pengendali, dan kewajiban itu harus terdokumentasi serta dilaksanakan sesuai perjanjian. Bila prosesor memproses di luar perintah dan tujuan yang ditetapkan pengendali, pemrosesan itu menjadi tanggung jawab prosesor. Pasal 138 sebaliknya menegaskan pengendali wajib bertanggung jawab dan mampu menunjukkan pertanggungjawabannya, termasuk lewat audit internal dan eksternal.
Rantai pemrosesan sering lebih panjang dari yang terlihat. Vendor integrasi bisa memakai penyedia model, dan penyedia model bisa memakai layanan lain untuk penyimpanan atau pemantauan. Pasal 15 mengatur bahwa prosesor yang hendak melibatkan prosesor lain wajib lebih dulu mendapat persetujuan tertulis dari pengendali, dan pemrosesan oleh prosesor lain tetap berada dalam tanggung jawab pengendali.
Isu berikutnya adalah lokasi pemrosesan. Banyak model AI dijalankan di luar Indonesia, sehingga kiriman data ke model berarti transfer data pribadi ke luar wilayah hukum Indonesia. Pasal 165 mewajibkan pengendali memastikan negara tempat penerima berkedudukan memiliki tingkat pelindungan setara atau lebih tinggi. Bila tidak, harus ada pelindungan memadai yang mengikat, dan bila itu pun tidak terpenuhi, diperlukan persetujuan subjek data.
Subjek data juga berhak mendapat informasi sebelum transfer. Informasi itu paling sedikit memuat tujuan transfer, keberadaan instrumen pelindungan, mekanisme yang memastikan subjek data bisa memperoleh haknya, serta risiko transfer dan mitigasinya. Untuk proyek AI, artinya pemberitahuan privasi perusahaan perlu diperbarui sebelum jembatan baru menyala.
Dalam praktiknya, tim hukum dan tim IT perlu duduk bersama membuat peta pemrosesan yang memuat siapa pengendali, siapa prosesor, siapa sub-prosesor, di negara mana tiap pihak berada, dan data apa yang lewat. Peta ini juga memudahkan audit, karena Pasal 138 meminta pengendali mampu menunjukkan bukti dokumentasi seluruh kegiatan pemrosesan. Tanpa peta itu, perusahaan sulit menjawab pertanyaan sederhana dari pengawas tentang ke mana datanya pergi.
Perusahaan juga bisa meminta vendor menyatakan secara tertulis apakah data yang dikirim dipakai untuk melatih model dan berapa lama data disimpan. Dua pertanyaan ini tampak sederhana, tetapi jawabannya menentukan tingkat risiko dan isi pemberitahuan kepada subjek data.
Dalam praktik kontrak, semua poin tadi harus dibahas dengan vendor sebelum penandatanganan. Rincian klausul yang perlu dicek ada di Apa yang Harus Masuk Kontrak Vendor IT Setelah PP 33/2026 Mengatur Prosesor Data Pribadi.
Risiko Keamanan API Apa yang Paling Sering Muncul di Jembatan Baru
Risiko yang paling sering muncul adalah kegagalan otorisasi, autentikasi lemah, inventaris API yang tidak terawat, dan kepercayaan berlebihan pada API pihak ketiga. OWASP, organisasi nirlaba keamanan aplikasi, mencatat sepuluh risiko utama keamanan API dalam daftar edisi 2023. Jembatan menuju AI pada dasarnya adalah API baru, sehingga daftar ini langsung relevan.
Risiko pertama dalam daftar OWASP adalah Broken Object Level Authorization. API cenderung membuka endpoint yang menangani pengenal objek, sehingga permukaan serangan untuk kontrol akses menjadi luas. OWASP menyarankan pemeriksaan otorisasi di setiap fungsi yang mengakses data lewat pengenal dari pengguna. Pada jembatan AI, ini berarti AI tidak boleh bisa membaca catatan yang tidak boleh dilihat pengguna yang sedang bertanya.
Risiko kedua adalah Broken Authentication, ketika mekanisme autentikasi diterapkan keliru sehingga penyerang bisa mengambil alih token atau identitas. Risiko ketiga adalah Broken Object Property Level Authorization, yang menyangkut paparan atau manipulasi properti objek oleh pihak yang tidak berwenang. Keduanya mudah terjadi bila jembatan dibuat cepat dengan satu kunci akses bersama untuk semua pengguna.
Risiko keempat, Unrestricted Resource Consumption, relevan untuk biaya dan ketersediaan. Model AI bisa memanggil API berulang kali dalam satu percakapan, sehingga tanpa batas laju, aplikasi lama yang kapasitasnya terbatas bisa kewalahan. Risiko kesembilan, Improper Inventory Management, mengingatkan bahwa dokumentasi dan inventaris versi API harus selalu mutakhir agar versi usang dan endpoint debug tidak terbuka.
Risiko kesepuluh paling sering diabaikan. OWASP menulis bahwa pengembang cenderung lebih memercayai data dari API pihak ketiga dibanding masukan pengguna dan menerapkan standar keamanan yang lebih lemah, sehingga penyerang mengincar layanan pihak ketiga yang terintegrasi. Jawaban model AI termasuk dalam kategori ini, jadi keluaran model perlu divalidasi sebelum menyentuh aplikasi lama.
Kontrol dasar bisa diterapkan sejak awal. Contohnya kunci akses atau token yang berbeda untuk tiap pengguna atau layanan, izin sesempit mungkin pada tiap fungsi, batas laju pada tiap pemanggil, validasi skema untuk setiap keluaran model sebelum diteruskan, dan pencatatan permintaan yang tidak bisa diubah oleh pemanggilnya. Semuanya bisa ditaruh di lapisan penghubung sehingga aplikasi lama tidak perlu disentuh.
Karena itu, jembatan baru sebaiknya diuji sebelum dipakai pengguna. Penjelasan tentang jenis pengujian dan waktu yang tepat ada di Apa Itu Uji Penetrasi dan Kapan Aplikasi Perusahaan Wajib Diuji Sebelum Go-Live.
Bagaimana Integrasi Dijalankan Bertahap agar Hasilnya Bisa Diukur
Integrasi dijalankan bertahap dengan memulai dari satu kasus penggunaan kecil, mengukur hasilnya, lalu memperluas cakupan setelah kontrol data dan keamanan terbukti berjalan. Pendekatan ini menjaga risiko tetap kecil dan memberi bukti nyata kepada manajemen. Satu pilot yang berhasil lebih meyakinkan daripada rencana besar tanpa hasil.
Fowler merumuskan empat kegiatan untuk modernisasi bertahap, yang ia kaitkan dengan Ian Cartwright, Rob Horn, dan James Lewis. Kegiatan itu adalah memahami hasil yang ingin dicapai, memutuskan cara memecah masalah menjadi bagian kecil, mengirimkan bagian-bagian itu dengan berhasil, dan mengubah organisasi agar pola ini bisa berjalan terus. Fowler menegaskan urutan keempatnya tidak harus berurutan.
Fowler juga menekankan bahwa hasil yang diinginkan harus jelas sejak awal, karena tujuan yang kabur membuat tiap kelompok menginginkan hal berbeda. Untuk proyek AI, hasil itu bisa dirumuskan dalam angka yang diukur sebelum dan sesudah, misalnya waktu penanganan satu permintaan, jumlah pekerjaan ulang, atau jumlah tiket yang selesai tanpa eskalasi.
Urutan kerja yang masuk akal untuk perusahaan atau BUMN adalah sebagai berikut. Tiap tahap punya hasil yang bisa diperiksa, sehingga proyek tidak berjalan tanpa arah.
Inventaris dan pemetaan. Catat aplikasi, titik akses, dan kolom data pribadi yang ada, lalu tentukan pemilik tiap sistem.
Penilaian dampak dan desain kontrol. Lakukan penilaian menurut Pasal 120, lalu terjemahkan hasilnya menjadi aturan di lapisan penghubung.
Pilot terbatas. Jalankan satu kasus penggunaan dengan sekelompok pengguna, lengkap dengan batas laju dan pencatatan permintaan.
Ukur dan tinjau. Bandingkan hasil dengan angka awal, periksa catatan akses, dan libatkan staf yang meninjau keputusan AI.
Perluas atau ganti bagian lama. Tambah kasus penggunaan baru, atau pindahkan bagian aplikasi lama yang paling bermasalah ke sistem baru.
Waktu sangat penting. Karena PP 33/2026 mulai berlaku sekitar 16 Januari 2027, tim yang memulai inventaris dan penilaian dampak sekarang punya ruang bernapas, sedangkan tim yang menunggu akan mengerjakan semuanya serentak menjelang tenggat. Pasal 223 memang memberi masa peralihan sampai peraturan lembaga pengawas terbit, tetapi pemrosesan tetap tidak boleh bertentangan dengan PP ini.
Pertanyaan yang Sering Diajukan
Apakah aplikasi lama harus diganti dulu sebelum bisa memakai AI?
Tidak harus. AI bisa tersambung lewat lapisan penghubung yang berdiri di luar aplikasi lama dan menerjemahkan data serta fungsi yang dibutuhkan. Penggantian aplikasi baru perlu bila aplikasi tidak punya antarmuka aman atau tidak lagi mendapat pembaruan keamanan.
Kapan PP 33/2026 mulai berlaku dan apa yang berubah untuk proyek AI?
PP 33/2026 diundangkan pada 16 Juli 2026 dan mulai berlaku enam bulan kemudian, sekitar 16 Januari 2027. Untuk proyek AI, perubahannya antara lain kewajiban penilaian dampak bagi teknologi baru, hak keberatan atas keputusan otomatis, dan aturan prosesor serta transfer data ke luar negeri.
Apakah AI boleh mengambil keputusan sendiri atas data pelanggan?
Boleh secara teknis, tetapi keputusan yang hanya didasarkan pada pemrosesan otomatis dan berdampak signifikan membuka hak keberatan bagi subjek data. Perusahaan wajib menyediakan mekanisme tanggapan dan alternatif dengan campur tangan manusia. Karena itu, banyak proyek memilih AI sebagai pemberi rekomendasi.
Apa risiko keamanan terbesar saat menyambungkan aplikasi lama ke AI?
Risiko yang paling relevan menurut daftar OWASP API Security 2023 adalah kegagalan otorisasi tingkat objek, autentikasi yang lemah, konsumsi sumber daya tanpa batas, inventaris API yang tidak terawat, dan kepercayaan berlebihan pada API pihak ketiga. Semuanya bisa dikurangi dengan desain kontrol dan pengujian sebelum peluncuran.
Kesimpulan
Aplikasi lama bukan penghalang bagi AI. Dengan lapisan penghubung yang menerjemahkan data dan fungsi, perusahaan bisa mulai memakai AI tanpa menunggu penulisan ulang total, lalu mengganti bagian lama secara bertahap sesuai bukti. Pola ini juga memberi satu tempat untuk menegakkan aturan akses, pembatasan data, dan pencatatan.
Langkah yang paling mendesak adalah menyiapkan sisi hukum dan keamanannya sebelum 16 Januari 2027. Mulailah dari inventaris data pribadi, penilaian dampak menurut Pasal 120, perjanjian prosesor yang rapi, dan uji keamanan API. Tim yang mengerjakan urutan itu dengan tertib akan punya jembatan yang berguna bagi bisnis dan aman di mata hukum.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[3] Strangler Fig - Martin Fowler