
Apiiro Temukan Ribuan Secret Bocor dari File Izin Claude Code di GitHub
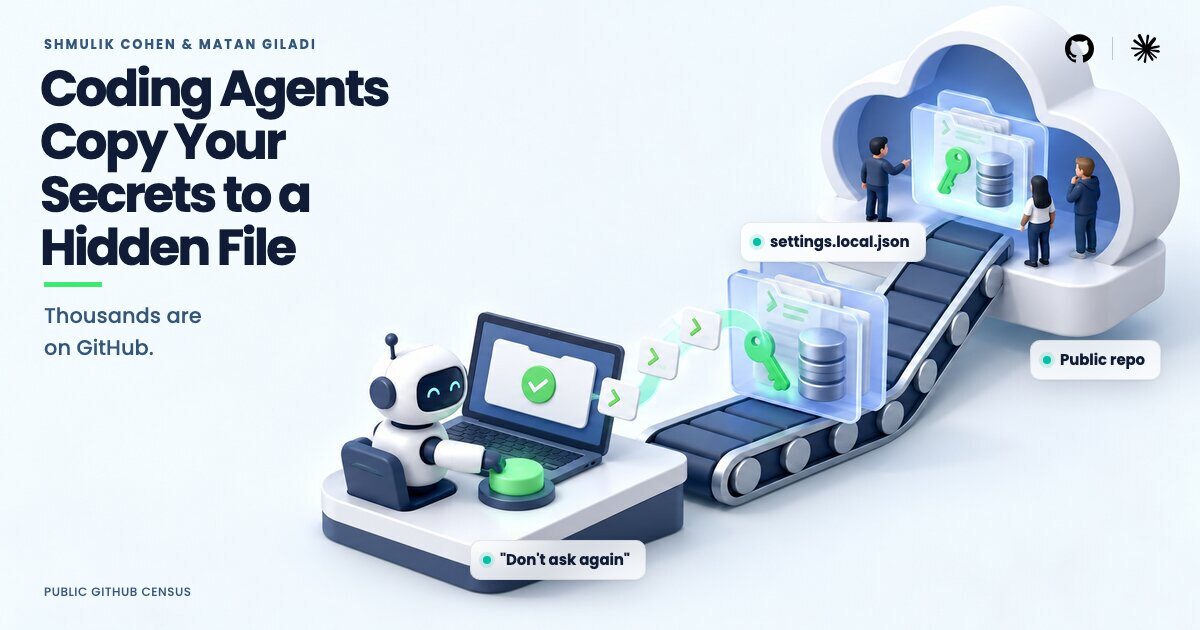
Perusahaan keamanan Apiiro menemukan 1.122 salinan file .claude/settings.local.json di GitHub yang memuat password atau kunci akses asli, dalam riset yang terbit pada 5 November 2026. Jika riwayat Git, file pengaturan bersama, dan transkrip agen ikut dihitung, totalnya mencapai 2.539 secret di 1.994 repositori publik milik 63 organisasi. Temuan ini menunjukkan bahwa tombol izin yang tampak sepele di agen coding bisa berubah menjadi tempat penyimpanan kredensial yang ikut terunggah bersama kode.
Bagaimana Tombol "Don't Ask Again" Menyimpan Password
Saat pengembang memilih "Yes, and don't ask again" di Claude Code, alat itu menyimpan perintah yang disetujui apa adanya sebagai aturan izin di file .claude/settings.local.json di folder proyek. Jika perintah itu memuat password database atau token API, rahasia tersebut ikut tersimpan sebagai teks biasa.
Apiiro menjelaskan alurnya sederhana. Pengembang meminta Claude Code memeriksa database atau memanggil sebuah API, lalu perintah yang diusulkan membawa rahasia dari file konfigurasi karena perintah itu tidak akan jalan tanpanya. Setelah izin permanen diberikan, aturan tersebut bertahan di file sampai ada orang yang menghapusnya, jauh setelah perintahnya selesai dijalankan.
Menurut dokumentasi Anthropic, file itu memang dirancang sebagai pengaturan pribadi per proyek. Claude Code menambahkannya ke daftar pengecualian Git global milik pengembang saat pertama kali menulis file tersebut, sehingga biasanya tidak ikut masuk commit. Namun ITWire mencatat bahwa pengecualian global itu melekat pada mesin pengembang dan tidak ikut berpindah bersama proyek, jadi klon di mesin lain atau file yang sudah telanjur dilacak Git tidak terlindungi.
"Claude Code is the only one confirmed to write the full approved command to a project file by default," tulis Shmulik Cohen dan Matan Giladi, peneliti Apiiro, setelah membandingkan dokumentasi 16 agen coding. Dalam 539 dari 1.105 repositori yang ditelusuri, sebuah commit yang ditulis bersama Claude ikut mengubah file tersebut.
Seberapa Besar Kebocorannya Menurut Data Apiiro
Apiiro memindai 104.185 salinan file itu di 103.617 repositori publik GitHub pada 1 sampai 3 November 2026. Sebanyak 1.122 file, atau 1,1 persen, memuat secret asli yang berisi 1.379 nilai berbeda, terdiri dari 636 kunci penyedia layanan dan 743 password atau token untuk host publik.
Rinciannya cukup tajam. Ada 379 password database, 122 kunci service-role Supabase, 43 kredensial SSH ke server publik, 42 token GitHub, GitLab, dan npm, serta 23 kunci AWS. Apiiro mencatat, makin besar daftar izin sebuah file, makin tinggi peluangnya memuat rahasia: satu dari sepuluh file di atas 8 KB memuat secret asli.
Angka total membesar setelah Apiiro menelusuri riwayat Git, file settings.json bersama, dan transkrip chat agen. Hasilnya 2.539 secret di 1.994 repositori. Sebanyak 734 secret hanya muncul di versi lama file yang kini sudah dihapus, dan 211 fork dari 74 repositori membawa salinan rahasia yang sama. Pada repositori median, file itu sudah tersimpan 217 hari.
Satu pelajaran lain datang dari pemindai otomatis. Dari 1.122 file bersecret, gitleaks menandai 564 dan TruffleHog menandai 643, sementara 215 file lolos dari keduanya. Penyebabnya, menurut Apiiro, password yang diketik di dalam perintah seperti PGPASSWORD= atau sshpass -p tampak seperti kata biasa, bukan format kunci yang dikenali pemindai.
Batas Temuan dan Respons yang Belum Jelas
Apiiro menegaskan tidak pernah menguji apakah kredensial itu masih berlaku dan tidak menghubungi host mana pun. Istilah "secret asli" berarti nilai yang cocok dengan format penyedia atau menunjuk ke host publik. ITWire menekankan bahwa temuan ini menunjukkan risiko paparan, bukan pembobolan yang terbukti, dan angka repositori sebaiknya dibaca sebagai temuan perusahaan yang menjual produk keamanan aplikasi dan agen.
Apiiro menyampaikan laporan kepada pemilik organisasi pada 2 dan 3 November 2026, dan satu perusahaan mengonfirmasi bahwa kuncinya memang masih aktif. Di antara kasus terkuat, peneliti menyebut kunci cloud milik sebuah vendor database, password Postgres produksi di Azure, dan token produksi Square.
Soal respons Anthropic, Apiiro menyebut pengguna sudah melaporkan mekanisme ini lewat isu GitHub sejak Agustus 2025 tanpa balasan, dan tiga di antaranya ditutup otomatis. ITWire mengingatkan bahwa penutupan otomatis itu bukan bukti perbaikan. Dalam sumber yang dibuka untuk berita ini, belum ada tanggapan resmi Anthropic atas riset terbaru tersebut.
Langkah yang dianjurkan Apiiro jelas: urungkan pelacakan file dengan git rm --cached, tambahkan ke .gitignore repositori, lalu putar semua kredensial yang pernah tersimpan di dalamnya. Dokumentasi GitHub sejalan, yakni menilai risiko lalu mencabut atau merotasi secret yang bocor sebelum membersihkan riwayat.
Dampaknya bagi Tim Pengembang di Indonesia
Temuan ini berlaku lintas negara karena polanya ada di kebiasaan kerja: mengetik rahasia langsung ke dalam perintah yang kemudian direkam agen. Tim yang memakai agen coding untuk migrasi database atau uji koneksi staging berada pada profil risiko yang sama dengan sampel Apiiro.
Apiiro menyarankan tim keamanan memperlakukan folder agen seperti .claude/, .cursor/, dan .gemini/ sebagai tempat penyimpan rahasia, setara file .env. Folder itu perlu masuk ke pemindaian pra-commit dan CI, termasuk riwayat, dengan aturan yang menangkap password di dalam perintah, bukan hanya format kunci penyedia.
Bagi perusahaan, software house, dan pengembang di Indonesia, pemeriksaan hari ini cukup konkret: cari file .claude/settings.local.json dan .claude/settings.json di organisasi GitHub, periksa riwayatnya, baca daftar izinnya, dan rotasi apa pun yang pernah tertulis di sana. Pakai variabel seperti $DB_URL dan setujui pola perintah, bukan perintah utuh yang memuat rahasia.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Berita ini seluruhnya diriset, ditulis, dan dikembangkan dengan bantuan AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Berita Terkait Claude Code
🛡️ Keamanan Rantai Pasok Alat AI Coding: Belajar dari Ekstensi Claude Code Palsu
🚫 Claude Code Palsu di Marketplace Cursor Tanam Backdoor SSH
🔥 File AGENTS.md di Folder Downloads Bisa Bajak Codex dan Claude Code
📊 Goldman Batasi Claude Code dan GitHub Hanya untuk 12.000 Insinyur
Sumber dan Referensi
[1] Coding Agents Are Leaking Your Secrets to GitHub - Apiiro