
Keamanan Rantai Pasok Alat AI Coding: Belajar dari Ekstensi Claude Code Palsu
Rantai pasok alat AI coding adalah semua komponen pihak ketiga yang ikut masuk ke laptop developer ketika tim memakai asisten pemrograman berbasis AI, mulai dari ekstensi editor, installer aplikasi desktop, hingga paket open source yang disarankan model. Sederhananya, setiap komponen itu adalah pintu, dan penyerang kini mengetuk semua pintu tersebut. Tulisan ini membahas pengertian rantai pasok alat AI coding, kasus ekstensi Claude Code palsu di marketplace Cursor, kampanye malware Yoba, risiko paket halusinasi, alasan mesin developer jadi target, aturan UU PDP dan Cyber Resilience Act Uni Eropa, cara pengamanan, hingga langkah respons insiden.
TLDR
Apa Itu Rantai Pasok Alat AI Coding?
Rantai pasok alat AI coding mencakup ekstensi, installer, paket, dan pembaruan otomatis yang dipercaya begitu saja oleh developer.
Kronologi Ekstensi Claude Code Palsu di Marketplace Cursor
Pada 29 Oktober 2026, versi palsu ekstensi Claude Code beredar sekitar 11 jam di marketplace Cursor dan mencoba memasang backdoor SSH.
Malware Yoba dan Installer AI Palsu Bertanda Tangan Resmi
Check Point Research menemukan proyek GitHub palsu yang menyamar sebagai aplikasi AI dan menyelundupkan malware lewat file resmi bertanda tangan.
Slopsquatting, Saat Paket Halusinasi AI Jadi Pintu Masuk
Riset USENIX Security 2025 mencatat model AI menyarankan 205.474 nama paket yang sebenarnya tidak ada, celah yang bisa diisi penyerang.
Kenapa Laptop Developer Jadi Target Bernilai Tinggi?
Laptop developer menyimpan kunci SSH, token cloud, dan akses repositori, sehingga satu infeksi bisa membuka seluruh sistem perusahaan.
Aturan yang Relevan: UU PDP dan Cyber Resilience Act
UU Nomor 27 Tahun 2022 mewajibkan pencegahan akses tidak sah, sementara Regulasi (EU) 2024/2847 mewajibkan laporan kerentanan sejak 11 September 2026.
Cara Mengamankan Alat AI Coding di Perusahaan
Perusahaan perlu daftar ekstensi yang diizinkan, kendali pembaruan otomatis, verifikasi paket, dan pemisahan kredensial dari laptop developer.
Langkah Respons Jika Ekstensi Berbahaya Terlanjur Terpasang
Mencopot ekstensi saja tidak cukup, tim harus memburu mekanisme persistensi, mencabut kunci asing, dan merotasi semua kredensial.
Kesimpulan
Alat AI coding tetap layak dipakai asalkan diperlakukan sebagai perangkat lunak pihak ketiga yang wajib diawasi, bukan sekadar plugin praktis.
Tim developer di Indonesia makin terbiasa memasang asisten AI ke editor kode dalam hitungan detik. Satu klik di marketplace, ekstensi terpasang, lalu pembaruan berikutnya datang otomatis tanpa ditanya. Kepraktisan inilah yang dimanfaatkan penyerang sepanjang Oktober 2026. Dalam satu minggu, publik melihat ekstensi Claude Code palsu di marketplace Cursor dan kampanye malware yang menyamar sebagai aplikasi ChatGPT serta Claude di GitHub. Pertanyaannya bagi perusahaan sederhana: komponen apa saja yang sebenarnya ikut masuk ketika tim memakai alat AI coding, dan bagaimana menjaganya tanpa mematikan produktivitas?
Apa Itu Rantai Pasok Alat AI Coding?
Rantai pasok alat AI coding adalah seluruh komponen buatan pihak lain yang ikut berjalan ketika developer memakai asisten pemrograman AI. Komponen itu meliputi ekstensi editor, marketplace tempat ekstensi diunduh, installer aplikasi desktop, paket open source yang disarankan model, serta mekanisme pembaruan otomatis. Jika satu mata rantai disusupi, seluruh mesin developer ikut terancam.
Konsep rantai pasok perangkat lunak sebenarnya bukan hal baru. Selama bertahun-tahun, tim keamanan sudah mengawasi pustaka open source di npm atau PyPI karena satu pustaka yang disusupi bisa menular ke ribuan aplikasi. Yang berubah di era AI adalah jumlah pintu masuk dan tingkat kepercayaan yang diberikan developer. Asisten AI biasanya meminta izin membaca seluruh folder proyek, menjalankan perintah terminal, dan menghubungi layanan di internet. Izin selebar itu membuat komponen AI jauh lebih berbahaya bila disusupi dibanding pustaka biasa yang hanya dipanggil oleh kode tertentu.
Secara garis besar, ada empat jalur yang perlu dipahami pembaca bisnis:
Ekstensi editor. Modul tambahan untuk VS Code, Cursor, atau editor turunannya yang berjalan dengan hak akses penuh milik pengguna.
Marketplace dan pembaruan otomatis. Tempat ekstensi diunduh dan mekanisme yang mengganti versi lama dengan versi baru tanpa interaksi pengguna.
Installer aplikasi desktop. File unduhan yang mengaku sebagai aplikasi resmi ChatGPT, Claude, atau alat AI lain, sering ditemukan lewat mesin pencari.
Paket yang disarankan model. Nama pustaka yang ditulis asisten AI di dalam kode atau perintah instalasi, termasuk nama yang ternyata tidak pernah ada.
Keempat jalur itu punya satu kesamaan, yaitu developer cenderung tidak memeriksanya satu per satu. Ekstensi dari penerbit terkenal dianggap aman. Pembaruan otomatis dianggap perbaikan. Installer bertanda tangan digital dianggap resmi. Paket yang ditulis AI dianggap pasti ada di registri. Asumsi-asumsi inilah yang menjadi bahan baku serangan rantai pasok.
Bagi perusahaan, implikasinya cukup serius. Kebijakan keamanan yang selama ini fokus pada server produksi dan jaringan kantor sering tidak menjangkau laptop developer, padahal laptop itulah tempat kode ditulis, kunci akses disimpan, dan alat AI dipasang. Memahami rantai pasok alat AI coding berarti memperluas pengawasan ke titik yang selama ini dianggap urusan pribadi masing-masing programmer.
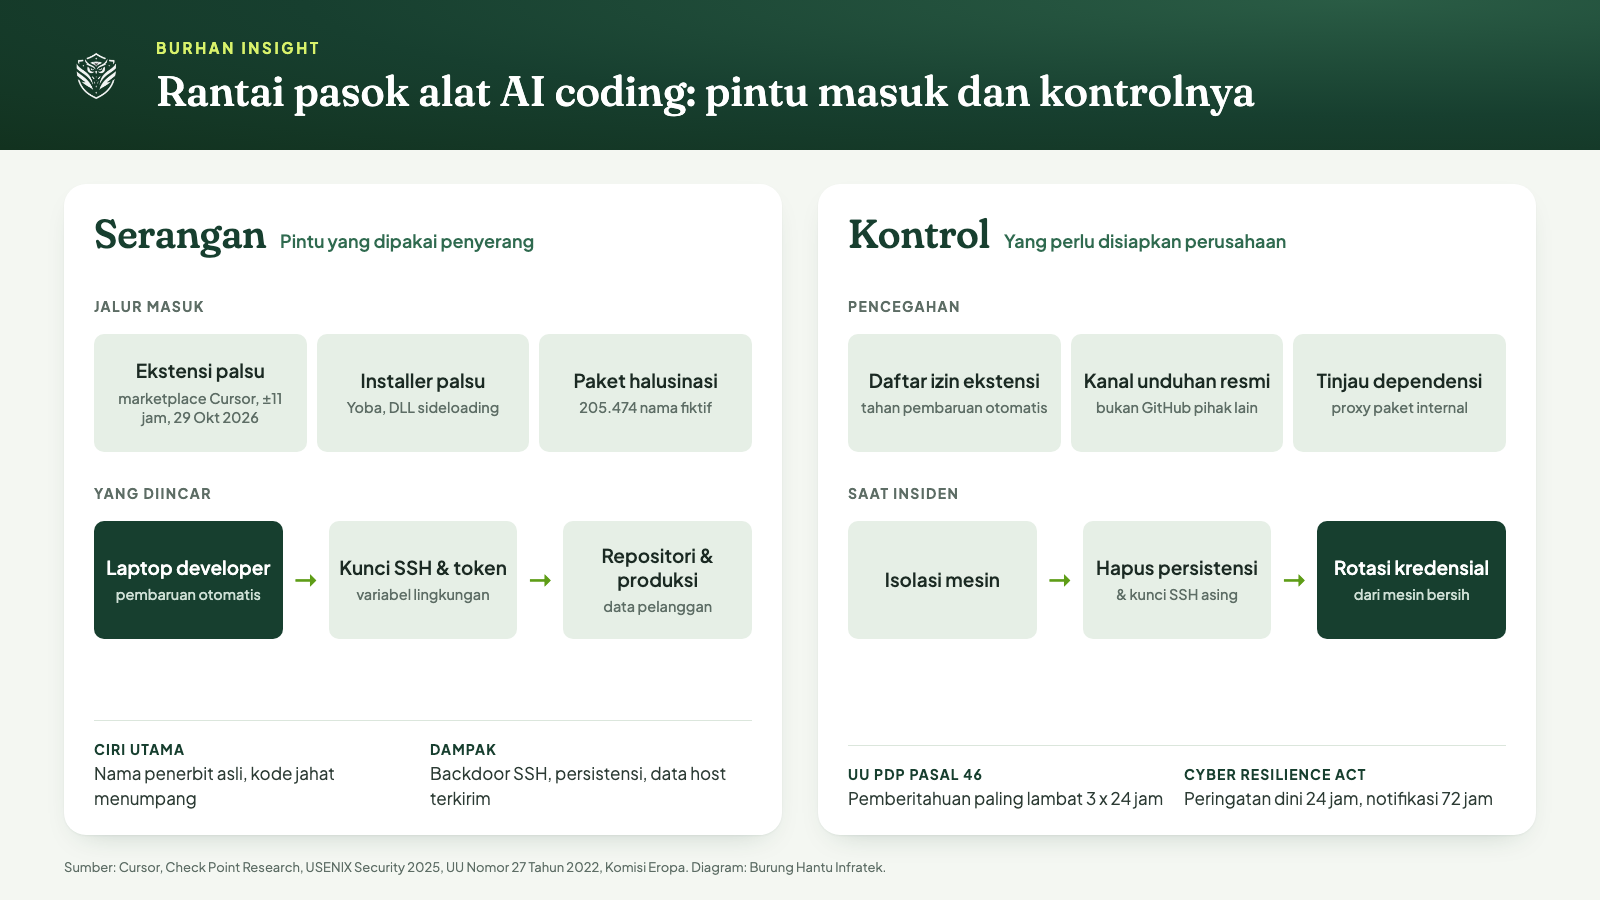
Diagram pintu masuk serangan dan kontrol rantai pasok alat AI coding. Diolah Burung Hantu Infratek dari Cursor, Check Point Research, USENIX Security 2025, UU Nomor 27 Tahun 2022, dan Komisi Eropa.
Bagian-bagian berikut membedah tiga kasus dan temuan riset terbaru yang menunjukkan bagaimana tiap jalur itu benar-benar dipakai penyerang, lalu menutupnya dengan aturan yang berlaku dan langkah pengamanan praktis.
Kronologi Ekstensi Claude Code Palsu di Marketplace Cursor
Pada 29 Oktober 2026, versi palsu ekstensi Claude Code beredar di marketplace ekstensi Cursor sekitar pukul 02.27 sampai 13.35 waktu Pasifik, kurang lebih 11 jam. Ekstensi bernomor versi 2.1.312 dan 2.1.313 untuk Windows dan macOS itu mencoba memasang backdoor SSH. BleepingComputer menyebut hingga 5.000 developer berpotensi terpapar.
Dalam pemberitahuan keamanannya, tim Cursor menulis bahwa versi berbahaya itu tidak dikembangkan oleh Anthropic. Kode jahat mengumpulkan nama host, nama pengguna, sistem operasi, arsitektur, folder home, nama variabel lingkungan, email Git, dan alamat IP publik. Setelah itu, kode mencoba menambahkan kunci SSH milik penyerang ke file authorized_keys, menyalakan layanan SSH lokal, dan membuka terowongan SSH terbalik ke server penyerang. Skrip latar belakang mencoba ulang terowongan itu kira-kira setiap 60 detik.
Peneliti OpenSourceMalware menjelaskan bahwa korban terinfeksi saat ekstensi diperbarui secara otomatis. Penyerang menyisipkan pemuat JavaScript di baris paling atas file extension.js, sementara kode asli ekstensi dibiarkan utuh di bawahnya. Akibatnya, developer tidak perlu membuka percakapan dengan Claude sama sekali. Cukup dengan memuat ekstensi, kode jahat langsung berjalan. Paket itu juga tidak memakai skrip instalasi apa pun, sehingga pemeriksaan yang hanya mengawasi skrip postinstall tidak akan menangkapnya.
Ada kabar baik di tengah insiden ini. Menurut Cursor dan perusahaan EDR Phorion, kode penyerang memiliki kesalahan. Di sebagian besar mesin macOS dan Windows, langkah menyalakan layanan SSH butuh hak administrator yang tidak dimiliki ekstensi, sehingga terowongan tidak bisa dipakai untuk masuk. Meski begitu, kunci SSH penyerang tetap tertulis, mekanisme persistensi tetap terpasang, dan data host tetap terkirim ke server penyerang.
Respons Cursor cukup cepat. Perusahaan mencabut versi berbahaya, menutup seluruh marketplace untuk sementara, mengaudit akses, merotasi kunci, membangun ulang marketplace, lalu bekerja sama dengan penyedia hosting untuk mematikan server penyerang. Anthropic juga menegaskan sistemnya tidak dibobol. Felix Rieseberg, anggota staf teknis Anthropic, menulis, "We're working with Cursor on this incident, but it wasn't a compromise of Anthropic's systems or employee laptops."
Hingga laporan The Register terbit pada 30 Oktober 2026, baik Cursor maupun Anthropic belum menjelaskan bagaimana paket berbahaya itu bisa masuk ke marketplace resmi. The Register juga mencatat jendela paparan dalam waktu universal, yaitu pukul 09.27 sampai 20.35 UTC. Bagi tim di Indonesia, rentang itu jatuh pada sore hingga dini hari waktu Indonesia bagian barat, jam ketika banyak developer masih bekerja dan editor mereka memeriksa pembaruan di latar belakang.
Pelajaran utama dari kasus ini bukan soal merek mana yang lebih aman. Ekstensi yang dipakai korban memakai nama penerbit asli, deskripsi asli, dan sebagian besar kode asli. Satu-satunya perbedaan adalah beberapa puluh baris tambahan di awal file. Developer yang hanya melihat nama penerbit di marketplace tidak punya cara membedakannya. Itulah sebabnya pengawasan harus dipindah dari "siapa penerbitnya" ke "dari kanal mana paket ini datang dan apa yang dilakukannya setelah terpasang".
Malware Yoba dan Installer AI Palsu Bertanda Tangan Resmi
Yoba adalah kampanye malware yang dilaporkan Check Point Research pada 27 Oktober 2026. Penyerang membuat proyek GitHub palsu yang mengaku sebagai aplikasi desktop AI, misalnya GPT-5.6 Sol, GPT-6 Astra, dan Claude Opus. Installer di dalamnya memakai file resmi bertanda tangan OpenAI dan Anthropic untuk memuat komponen jahat secara diam-diam.
Teknik yang dipakai disebut DLL sideloading. Di dalam arsip unduhan, penyerang menaruh file Setup.exe yang benar-benar asli dan bertanda tangan digital, lalu menaruh file winmm.dll buatan mereka di folder yang sama. Ketika Setup.exe dijalankan, sistem operasi memuat DLL dari folder itu lebih dulu. Hasilnya, kode jahat berjalan di bawah nama program yang tampak sah. Bagi pengguna, jendela yang muncul terlihat seperti installer resmi.
Check Point menilai situs yang terkait kampanye ini memakai konten yang disusun untuk mesin pencari, ciri khas teknik SEO poisoning. Artinya, korban tidak harus diserang lewat email. Cukup dengan mencari "download Claude desktop" atau nama model yang sedang ramai, korban bisa sampai ke halaman unduhan palsu yang tampil di hasil teratas. Nama model fiktif seperti GPT-6 Astra sengaja dipilih karena orang penasaran dengan versi yang belum dirilis.
Dalam kampanye yang dianalisis, muatan terakhirnya adalah penambang kripto XMRig. Namun Check Point menegaskan pemuat Yoba bersifat generik, sehingga operator bisa mengirim program jahat jenis apa pun pada gelombang berikutnya. Peneliti juga menemukan varian awal YobaDropper yang muncul sejak awal Juni 2026 dan dimuat lewat proses bernama Cursor.exe. Fakta ini menunjukkan penyerang sudah lama mengincar pengguna alat AI coding, bukan baru bulan ini.
Cara Yoba mencari server kendalinya juga menunjukkan tingkat kerumitan kampanye ini. Menurut Check Point, malware mengunjungi sebuah kanal Telegram, mengambil gambar profil kanal itu, lalu memakai 50 byte terakhir gambar tersebut sebagai benih untuk membentuk nama domain dari tiga daftar kata, yaitu kata sifat, kata benda, dan kata kerja, ditambah angka 0 sampai 999. Dengan teknik ini, operator cukup mengganti foto profil kanal untuk memindahkan server, sehingga daftar blokir domain yang statis cepat usang.
Kasus Yoba mengajarkan bahwa tanda tangan digital bukan jaminan mutlak. Tanda tangan hanya membuktikan satu file berasal dari penerbit tertentu, bukan bahwa seluruh isi arsip aman. Tim TI yang mengizinkan semua file bertanda tangan resmi tanpa memeriksa file pendampingnya akan kecolongan oleh teknik sideloading seperti ini.
Bagi perusahaan, jalur aman paling sederhana adalah mengunduh aplikasi AI hanya dari domain resmi penyedia atau toko aplikasi resmi sistem operasi, lalu melarang installer dari repositori GitHub yang tidak dikelola penyedia itu sendiri. Kebijakan ini mudah ditulis, tetapi perlu disosialisasikan karena banyak karyawan non-teknis kini ikut memasang aplikasi AI di laptop kantor.
Slopsquatting, Saat Paket Halusinasi AI Jadi Pintu Masuk
Slopsquatting adalah serangan yang memanfaatkan nama paket hasil halusinasi model AI. Ketika asisten coding menyarankan pustaka yang sebenarnya tidak ada, penyerang dapat mendaftarkan nama itu di registri publik dan mengisinya dengan kode jahat. Developer yang menyalin perintah instalasi tanpa memeriksa akan langsung memasang paket penyerang.
Ukuran masalahnya dipetakan oleh riset "We Have a Package for You!" karya Joseph Spracklen dan rekan yang diterima di USENIX Security Symposium 2025. Tim peneliti menguji 16 model bahasa besar populer dan menghasilkan 576.000 contoh kode dalam bahasa Python dan JavaScript. Hasilnya, rata-rata persentase paket halusinasi setidaknya 5,2 persen untuk model komersial dan 21,7 persen untuk model open source.
Angka yang paling mencolok adalah jumlah nama unik. Peneliti mencatat 205.474 nama paket halusinasi yang berbeda. Setiap nama itu secara teori adalah lahan kosong yang bisa didaftarkan siapa saja di registri seperti PyPI atau npm. Penyerang tidak perlu membobol apa pun. Mereka cukup menunggu model AI terus menyarankan nama yang sama kepada ribuan developer lain.
Risiko ini makin besar ketika asisten AI bekerja sebagai agen. Pada mode agen, asisten tidak hanya menyarankan perintah, tetapi juga menjalankan pip install atau npm install sendiri di terminal. Jika tidak ada langkah persetujuan manusia, paket halusinasi bisa terpasang tanpa pernah dibaca developer. Peneliti yang sama menunjukkan beberapa strategi mitigasi mampu menurunkan jumlah paket halusinasi secara signifikan tanpa mengorbankan mutu kode, jadi masalah ini bisa ditekan dengan disiplin proses.
Langkah praktisnya cukup jelas. Tim dapat memakai registri internal atau proxy paket yang hanya meneruskan paket yang sudah disetujui. Pull request yang menambah dependensi baru wajib diperiksa manusia. Paket yang baru dibuat beberapa hari, punya sedikit unduhan, atau tidak punya repositori sumber yang jelas perlu dicurigai. Aturan ini sebaiknya berlaku sama untuk kode yang ditulis manusia maupun yang ditulis AI.
Slopsquatting juga mengingatkan bahwa halusinasi AI bukan cuma masalah jawaban yang salah di layar chat. Di dunia pemrograman, halusinasi bisa berubah menjadi celah keamanan yang nyata begitu nama fiktif itu diisi oleh pihak yang berniat jahat.
Kenapa Laptop Developer Jadi Target Bernilai Tinggi?
Laptop developer menjadi target bernilai tinggi karena menyimpan akses yang jarang dimiliki karyawan lain, seperti kunci SSH ke server, token cloud, kredensial basis data, dan hak tulis ke repositori kode. Satu laptop yang disusupi bisa menjadi jembatan ke lingkungan produksi, pipeline CI/CD, dan data pelanggan perusahaan.
Lihat kembali data yang dikumpulkan ekstensi palsu di Cursor. Penyerang tidak langsung mencuri kata sandi. Mereka mengumpulkan nama variabel lingkungan, email Git, nama host, dan alamat IP publik. BleepingComputer mencatat bahwa skrip itu tidak mencuri kredensial secara langsung, sehingga penyerang tampaknya berencana mengambil data sensitif secara manual setelah masuk lewat terowongan SSH. Nama variabel seperti AWS_SECRET_ACCESS_KEY atau DATABASE_URL sudah cukup memberi tahu penyerang mesin mana yang paling berharga.
Ada beberapa alasan mengapa nilai laptop developer terus naik di era AI:
Kredensial menumpuk di satu tempat. File konfigurasi lokal sering berisi token API layanan AI, kunci cloud, dan kata sandi basis data pengembangan yang kadang sama dengan produksi.
Hak akses agen sangat luas. Asisten AI dalam mode agen boleh membaca folder proyek dan menjalankan perintah, sehingga kode jahat yang menumpang ekstensi AI mewarisi hak yang sama.
Pembaruan berjalan tanpa jeda. Ekstensi diperbarui otomatis, sehingga versi berbahaya bisa tersebar ke ribuan mesin dalam hitungan jam, seperti terlihat pada jendela 11 jam di kasus Cursor.
Pengawasan endpoint sering longgar. Banyak perusahaan memberi developer hak administrator atau mengecualikan folder pengembangan dari pemindaian antivirus agar build lebih cepat.
Kombinasi faktor itu membuat satu insiden kecil bisa membesar. Penyerang yang masuk ke laptop developer dapat mendorong kode berbahaya ke repositori perusahaan, yang kemudian dirilis ke pelanggan. Dengan kata lain, laptop developer adalah hulu dari rantai pasok produk perusahaan itu sendiri.
Bagi software house dan tim TI internal di Indonesia, konsekuensinya juga menyentuh klien. Jika kode klien atau data uji berisi data pribadi tersimpan di laptop yang disusupi, perusahaan bisa dianggap gagal melindungi data, terlepas dari siapa yang membuat ekstensi berbahaya itu. Karena itu, pengamanan laptop developer layak masuk agenda manajemen, bukan hanya urusan tim teknis.
Aturan yang Relevan: UU PDP dan Cyber Resilience Act
Di Indonesia, aturan utama yang relevan adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Pasal 39 ayat (1) menyatakan, "Pengendali Data Pribadi wajib mencegah Data Pribadi diakses secara tidak sah." Bagi perusahaan yang menjual perangkat lunak ke Eropa, Regulasi (EU) 2024/2847 atau Cyber Resilience Act juga mulai mengikat.
UU PDP tidak menyebut ekstensi editor atau alat AI secara khusus, tetapi kewajibannya berlaku untuk sistem apa pun yang memproses data pribadi. Pasal 35 mewajibkan pengendali data menyusun dan menerapkan langkah teknis operasional untuk melindungi data pribadi. Pasal 37 mewajibkan pengawasan terhadap setiap pihak yang terlibat dalam pemrosesan. UU yang sama menyatakan Pasal 35 sampai Pasal 39 berlaku juga bagi prosesor data pribadi, termasuk vendor TI yang mengerjakan proyek klien.
Jika kegagalan pelindungan terjadi, Pasal 46 ayat (1) mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga. Pemberitahuan itu minimal memuat data pribadi yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan. Pelanggaran atas pasal-pasal tersebut dapat dikenai sanksi administratif, dan Pasal 57 ayat (3) menetapkan denda administratif paling tinggi 2 persen dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran.
Pasal 57 ayat (2) merinci bentuk sanksi administratif itu, yaitu peringatan tertulis, penghentian sementara kegiatan pemrosesan data pribadi, penghapusan atau pemusnahan data pribadi, dan denda administratif. Bagi software house, penghentian sementara pemrosesan bisa sama mahalnya dengan denda karena proyek klien ikut berhenti. Sanksi ini dijatuhkan oleh lembaga pelaksana pelindungan data pribadi sebagaimana diatur dalam undang-undang tersebut.
Di Uni Eropa, Cyber Resilience Act berlaku sejak 10 Desember 2024. Menurut Komisi Eropa, kewajiban pelaporan berlaku mulai 11 September 2026, sedangkan kewajiban utama berlaku mulai 11 Desember 2027. Komisi juga menerbitkan panduan praktis pada 27 Juli 2026 untuk membantu produsen, developer, dan pelaku usaha dari semua ukuran.
Kewajiban pelaporan CRA cukup ketat. Produsen harus melaporkan kerentanan yang sedang dieksploitasi aktif dan insiden berat yang memengaruhi keamanan produk digitalnya. Peringatan dini wajib dikirim dalam 24 jam sejak mengetahui, notifikasi lengkap dalam 72 jam, dan laporan akhir paling lambat 14 hari setelah tindakan perbaikan tersedia untuk kerentanan yang dieksploitasi aktif. Semua laporan dikirim lewat Single Reporting Platform yang dikelola ENISA dan beroperasi sejak 11 September 2026. Untuk pengelola perangkat lunak open source, kewajiban pelaporan berlaku mulai 11 Desember 2027.
Bagi perusahaan Indonesia, dua aturan ini memberi pesan yang sama. Regulator tidak menerima alasan bahwa celah datang dari komponen pihak ketiga. Perusahaan tetap dianggap bertanggung jawab atas komponen yang ia pilih, pasang, dan distribusikan. Karena itu, inventaris alat AI coding dan prosedur pelaporan insiden sebaiknya disiapkan sebelum insiden terjadi, bukan sesudahnya.
Cara Mengamankan Alat AI Coding di Perusahaan
Cara paling efektif mengamankan alat AI coding adalah memperlakukannya sebagai perangkat lunak pihak ketiga yang wajib dikelola. Perusahaan perlu daftar ekstensi yang diizinkan, kendali atas pembaruan otomatis, verifikasi sumber unduhan, pemeriksaan dependensi baru, dan pemisahan kredensial sensitif dari laptop developer. Kontrol ini bisa diterapkan bertahap tanpa melarang AI.
Langkah-langkah berikut bisa dijadikan titik awal oleh tim TI dan engineering manager:
Susun inventaris dan daftar izin. Catat editor, ekstensi, dan aplikasi AI yang dipakai tiap tim, lalu tetapkan daftar ekstensi yang diizinkan beserta kanal unduhannya.
Kendalikan pembaruan otomatis. Untuk ekstensi berhak akses tinggi, tahan pembaruan beberapa hari atau uji dulu di mesin terpisah sebelum disebar ke seluruh tim.
Unduh hanya dari kanal resmi. Aplikasi desktop AI diambil dari domain penyedia atau toko aplikasi resmi, bukan dari repositori GitHub pihak lain atau tautan iklan di mesin pencari.
Saring dependensi baru. Pakai registri atau proxy paket internal, dan wajibkan tinjauan manusia untuk setiap penambahan pustaka, termasuk yang disarankan AI.
Batasi izin agen. Aktifkan persetujuan manual untuk perintah terminal yang memasang paket, mengubah konfigurasi SSH, atau menghubungi alamat jaringan baru.
Pisahkan kredensial produksi. Simpan kunci produksi di secret manager dengan masa berlaku pendek, bukan di file konfigurasi lokal, sehingga laptop yang disusupi tidak otomatis membuka produksi.
Pasang pemantauan endpoint. Pastikan EDR memantau perubahan file authorized_keys, pembuatan LaunchAgent atau scheduled task baru, dan koneksi SSH keluar yang tidak biasa.
Daftar ini sengaja disusun dari pola serangan yang sudah terjadi. Kasus Cursor menyentuh pembaruan otomatis, kunci SSH, dan persistensi. Kasus Yoba menyentuh kanal unduhan dan installer bertanda tangan. Riset slopsquatting menyentuh dependensi baru dan izin agen. Tiap kontrol menutup satu pintu yang terbukti dipakai.
Untuk perusahaan kecil atau software house dengan tim terbatas, prioritas bisa dimulai dari tiga hal: inventaris ekstensi, pemisahan kredensial produksi, dan tinjauan dependensi baru. Ketiganya murah tetapi menutup sebagian besar dampak. Integrator AI lokal juga dapat membantu menyusun kebijakan ini bila tim internal belum punya kapasitas keamanan khusus.
Kontrol teknis perlu dilengkapi pelatihan singkat. Developer perlu tahu cara memeriksa penerbit dan kanal sebuah ekstensi, cara membaca izin yang diminta, dan ke mana melapor bila menemukan perilaku aneh setelah pembaruan. Pengalaman Cursor menunjukkan laporan cepat dari pengguna dan peneliti, seperti yang dilakukan Phorion dan OpenSourceMalware, ikut mempersingkat jendela serangan.
Yang perlu dihindari adalah reaksi berlebihan berupa larangan total. Larangan cenderung mendorong karyawan memakai alat AI secara diam-diam di perangkat pribadi, yang justru lebih sulit diawasi. Pendekatan yang lebih sehat adalah menyediakan alat AI resmi yang aman, lalu menjelaskan alasan setiap aturan kepada tim.
Langkah Respons Jika Ekstensi Berbahaya Terlanjur Terpasang
Jika ekstensi berbahaya terlanjur terpasang, mencopot ekstensi saja tidak cukup. Cursor menegaskan muatan jahat memasang skrip persistensi terpisah yang tetap berjalan setelah ekstensi dihapus. Tim harus mengisolasi mesin, memburu jejak persistensi, mencabut kunci SSH asing, menilai perlu tidaknya membangun ulang mesin, lalu merotasi semua kredensial.
Langkah pertama adalah memastikan apakah mesin benar-benar terdampak. Pada kasus Cursor, penanda yang paling mudah dicek adalah kunci publik berlabel svc-telemetry di file authorized_keys. Cursor menyediakan perintah pengecekan untuk macOS dan Windows serta skrip pemulihan untuk masing-masing sistem operasi. Untuk insiden lain, tim perlu mencari indikator kompromi yang dirilis vendor, seperti hash file, alamat IP server penyerang, dan nama file persistensi.
Langkah kedua adalah isolasi. Mesin yang menunjukkan bukti muatan jahat berjalan sebaiknya diputus dari jaringan perusahaan sebelum dibersihkan. Langkah ini mencegah penyerang memakai sesi yang sedang terbuka untuk bergerak ke server lain.
Langkah ketiga adalah membersihkan persistensi. Pada kasus Cursor, mekanisme yang dipasang mencakup LaunchAgent di macOS, scheduled task bernama SysMon di Windows dengan cadangan skrip Startup, serta entri cron @reboot di Linux. Semua entri itu, termasuk proses terowongan yang sedang berjalan, harus dihapus. Bila ragu apakah semuanya sudah bersih, membangun ulang mesin dari awal adalah pilihan yang lebih aman.
Langkah keempat adalah rotasi kredensial dari sistem yang tepercaya. Cursor mengingatkan bahwa pengumpulan nama variabel lingkungan yang terbatas tidak menutup kemungkinan penyerang mengakses kredensial lewat backdoor kemudian. Artinya, token cloud, kunci SSH, token Git, dan kunci API layanan AI yang bisa diakses dari mesin itu perlu diganti. Rotasi harus dilakukan dari mesin lain yang bersih, bukan dari mesin yang terinfeksi.
Selama proses pembersihan, tim juga sebaiknya memeriksa aktivitas akun yang terhubung dengan mesin tersebut. Riwayat push ke repositori, log akses cloud, dan penggunaan token API layanan AI pada rentang waktu infeksi perlu ditinjau. Jika ditemukan commit atau akses yang tidak dikenali, cakupan insiden harus diperluas dari satu laptop menjadi seluruh sistem yang bisa dijangkau dari laptop itu.
Langkah kelima adalah menilai kewajiban hukum. Jika ada indikasi data pribadi pelanggan ikut terungkap, tenggat 3 x 24 jam menurut Pasal 46 UU PDP mulai menjadi pertimbangan. Perusahaan yang produknya dijual di Uni Eropa juga perlu memeriksa apakah insiden itu memicu kewajiban pelaporan CRA. Mendokumentasikan kronologi sejak awal akan sangat membantu pada tahap ini.
Kesimpulan
Kasus ekstensi Claude Code palsu di Cursor, kampanye Yoba, dan riset paket halusinasi menunjukkan bahwa ancaman terhadap pengguna alat AI coding datang dari banyak arah sekaligus: marketplace, pembaruan otomatis, installer palsu, dan saran model itu sendiri. Kesamaan semuanya adalah kepercayaan yang diberikan tanpa verifikasi.
Perusahaan Indonesia tidak perlu berhenti memakai asisten AI untuk menulis kode. Yang perlu dilakukan adalah memasukkan alat-alat itu ke dalam tata kelola keamanan yang sama dengan perangkat lunak pihak ketiga lainnya, menyiapkan prosedur respons insiden, dan memastikan kewajiban UU Nomor 27 Tahun 2022 bisa dipenuhi bila insiden benar-benar terjadi. Mulailah dari inventaris ekstensi minggu ini.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Malicious Claude Code extension on Cursor planted SSH backdoors - BleepingComputer
[3] Anthropic: That Claude Code extension compromise couldn't be us - The Register
[4] Trojanized Claude Code extension plants persistent SSH backdoor - OpenSourceMalware
[5] Official Claude Code Extension Compromise, Security Advisory - Phorion
[6] Tricks from the Past deployed via signed ChatGPT and Claude binaries - Check Point Research
[8] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[9] Cyber Resilience Act - Komisi Eropa
[10] Cyber Resilience Act, Reporting obligations - Komisi Eropa