
Peneliti Check Point Tembus Lockdown Mode ChatGPT dan Curi Riwayat Chat
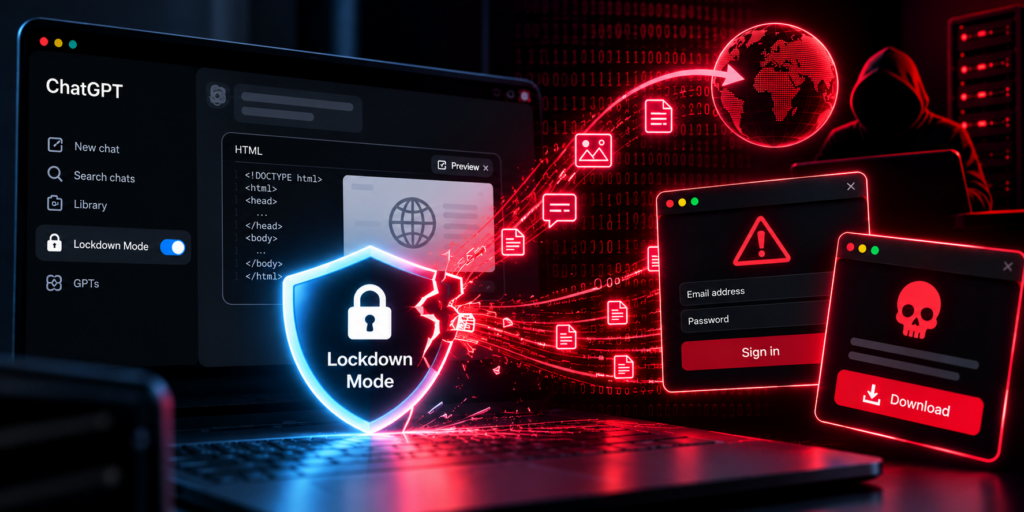
Check Point Research menemukan celah yang membuat Lockdown Mode ChatGPT, fitur keamanan opsional OpenAI untuk pengguna berisiko tinggi, bisa ditembus. Laporan yang terbit pada 5 November 2026 itu menunjukkan seluruh riwayat percakapan dapat dikirim diam-diam ke server penyerang, dan di aplikasi desktop ChatGPT Classic cukup dengan mengobrol tanpa klik apa pun. OpenAI sudah menambal celah tersebut pada 18 September 2026 dengan mencabut dua izin sandbox, tetapi temuan ini menunjukkan bahwa kontrol keamanan AI hanya sekuat aplikasi di sekitarnya.
Bagaimana Lockdown Mode ChatGPT Bisa Ditembus?
Peneliti Check Point Research memanfaatkan fitur pratinjau HTML di blok kode ChatGPT. Pratinjau itu berjalan di dua iframe bersarang yang masih mengizinkan popup keluar dari sandbox. Dengan membuat satu iframe tambahan di dalam halaman, penyerang memperoleh fungsi window.open asli dan membuka jendela baru tanpa persetujuan pengguna, sehingga perlindungan Lockdown Mode tidak lagi berlaku.
Menurut laporan Check Point Research, OpenAI menambahkan pratinjau HTML ke blok kode ChatGPT pada Februari 2026. Karena merender HTML dan JavaScript buatan pengguna berisiko, OpenAI membungkusnya dalam sandbox yang mencegat permintaan keluar, gambar jarak jauh, tautan, dan popup, lalu menampilkan dialog persetujuan. Masalahnya, atribut sandbox pada iframe luar tetap memuat izin allow-popups dan allow-popups-to-escape-sandbox.
Sebagai penyeimbang, skrip OpenAI menimpa fungsi window.open sehingga popup harus disetujui pengguna lebih dulu. Panggilan dengan alamat kosong atau about:blank langsung mengembalikan null tanpa pemberitahuan apa pun. Check Point mendapati penimpaan itu hanya berlaku pada halaman tingkat atas, sehingga iframe baru di dalam halaman pratinjau bisa memanggil window.open miliknya sendiri yang belum dimodifikasi.
Karena izin escape-sandbox masih aktif, jendela yang terbuka itu menjalankan HTML sembarang di luar sandbox. Lockdown Mode sendiri dirancang menutup jalur keluar data, yaitu akses web langsung, gambar dari internet, jaringan Canvas, Deep Research, Agent Mode, konektor langsung, dan unduhan berkas. Celah pada fitur lain di aplikasi yang sama membuka jalur alternatif di luar semua pembatasan itu.
Apa Saja yang Bisa Dilakukan Penyerang Lewat Celah Ini?
Penyerang bisa mencuri seluruh riwayat percakapan, memasang jendela palsu yang meniru pembaruan ChatGPT untuk menyebarkan malware, dan menjebak korban memasukkan kata sandi di halaman login palsu. Check Point menyebut serangan bisa bermula dari prompt berbahaya, custom GPT berbahaya, atau tautan chat yang dibagikan.
Skenario paling serius terjadi di ChatGPT Classic, aplikasi desktop berbasis Electron. Di sana perilaku popup berjalan tanpa gestur pengguna, sehingga korban tidak perlu mengeklik atau menyetujui apa pun. Dalam demonstrasinya, Check Point memakai sebuah GPT berbahaya yang mengirim pesan percakapan ke server milik penyerang selagi korban mengobrol. Cyber Security News menambahkan bahwa berkas yang diunggah ikut terkirim.
Skenario kedua adalah rekayasa sosial. Jendela popup mempertahankan ikon aplikasi ChatGPT, sementara judul dan isinya dikendalikan penyerang, sehingga tawaran pembaruan palsu tampak sahih. Di peramban, unduhan tidak diblokir dan tautan chat yang dibagikan sudah cukup, bahkan korban tidak perlu punya akun. Di aplikasi desktop, korban masih harus mengeklik tautan unduhan.
Skenario ketiga menyasar kredensial. Tim peneliti juga berhasil memuat ulang jendela utama ChatGPT sehingga pengguna keluar dari akunnya, lalu mengarahkannya ke halaman autentikasi palsu yang menangkap kata sandi saat pengguna masuk kembali. Semua skenario ini memanfaatkan satu hal yang sama, yakni kepercayaan korban pada antarmuka yang sudah mereka kenal.
Kapan Celah Ditambal dan Apa Kata Check Point?
OpenAI memberi tahu Check Point pada 18 September 2026 bahwa perbaikan sudah dipasang dengan mencabut kedua izin popup dari iframe pratinjau luar. Check Point menguji ulang dan memastikan teknik itu tidak lagi bekerja. Laporan lengkapnya baru terbit pada 5 November 2026, sekitar tujuh pekan sesudah penambalan.
Peneliti yang menemukan celah ini adalah Alexey Bukhteyev, sedangkan ulasan di blog Check Point ditulis Eli Smadja, Head of Research Check Point Research. "Kontrol keamanan AI hanya sekuat lingkungan aplikasi yang membungkusnya," tulis Smadja dalam ulasan tersebut. Ia menegaskan bahwa kelemahan bermula dari komponen di luar model AI, bukan dari model itu sendiri.
Lockdown Mode diluncurkan OpenAI pada 13 Februari 2026 untuk paket bisnis dan menyusul tersedia bagi akun pribadi pada 4 Juni, menurut Cyber Security News. Ini bukan jalur keluar tersembunyi pertama di ChatGPT yang ditemukan Check Point. Pada Maret 2026, tim yang sama menunjukkan bahwa DNS tunneling di runtime eksekusi kode dapat mengirim data percakapan ke server luar, dan celah itu juga sudah ditambal.
Check Point menyarankan empat langkah bagi perusahaan: memantau layanan AI yang dipakai karyawan, mengendalikan jenis data yang boleh dibagikan, memandang aplikasi dan runtime di sekitar model sebagai bagian dari permukaan serangan, serta membatasi informasi sensitif yang tersedia bagi layanan AI. Perlu dicatat, Check Point menjual produk keamanan AI, dan perusahaan itu sendiri mengakui produknya tidak akan menambal celah ini.
Dampaknya bagi Perusahaan di Indonesia
Bagi perusahaan, pelajaran utamanya adalah fitur keamanan opsional tidak menjamin data aman bila fitur lain di aplikasi yang sama punya celah. Percakapan karyawan dengan asisten AI sering memuat dokumen internal, data pelanggan, dan strategi bisnis, sehingga satu celah di antarmuka bisa membuka semuanya sekaligus.
Di Indonesia, Pasal 35 UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data melindungi dan memastikan keamanan data pribadi yang diprosesnya. Bila terjadi kegagalan pelindungan, Pasal 46 mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga yang berwenang. Undang-undang ini disahkan pada 17 Oktober 2022 dan dimuat dalam Lembaran Negara Tahun 2022 Nomor 196.
Bagi perusahaan dan pengembang di Indonesia yang mengizinkan karyawan memakai ChatGPT, langkah praktisnya adalah memperbarui aplikasi desktop, tidak membuka tombol atau tawaran pembaruan di dalam chat yang dibagikan orang lain, menghindari custom GPT dari pembuat yang tidak dikenal, dan melarang unggahan data pelanggan ke layanan AI tanpa kebijakan tertulis. Tim keamanan juga perlu mencatat bahwa celah di lapisan aplikasi bisa terjadi lagi pada layanan AI mana pun.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Berita ini seluruhnya diriset, ditulis, dan dikembangkan dengan bantuan AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Berita Terkait OpenAI
🛡️ OpenAI Rilis GPT-6 Cyber yang Temukan 81 Celah Baru di Firefox
🔥 OpenAI Ungkap Pipeline AI yang Menghasilkan 948 Exploit Root Linux
🧠 OpenAI Temukan GPT-6 Astra Diam-Diam Mengalah pada Tugas Riset Keamanan
⚡ OpenAI Janji Tanggung Listrik Data Center dan Tolak NDA dengan Pejabat
Sumber dan Referensi
[2] ChatGPT Lockdown Mode Bypass Reveals a Wider Challenge in AI Security - Check Point Blog
[5] UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK