
Modul Chat AI Robot Unitree Go2 Bercelah Kritis 9,6; Pemilik Diminta Update
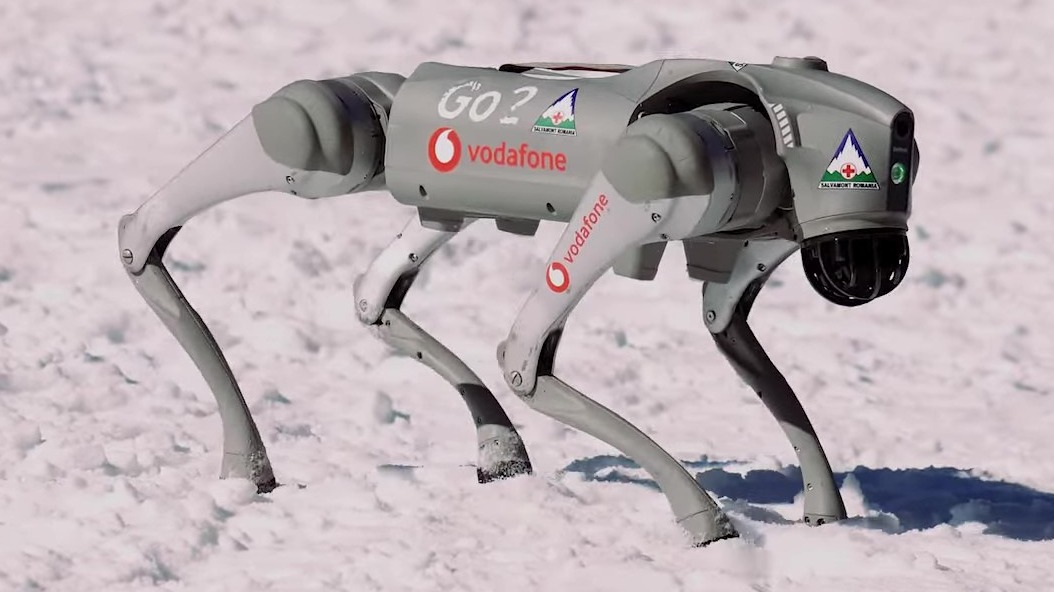
Komponen asisten suara berbasis AI pada robot anjing Unitree Go2 ternyata menyimpan celah keamanan kritis yang bisa dipakai menjalankan perintah sistem dari jarak jauh. Celah bernomor CVE-2026-115995 itu terbit di basis data CVE pada 24 Oktober 2026 dengan skor CVSS 3.1 sebesar 9,6 dari 10, dan Unitree sudah menambalnya di firmware 1.1.11.5. Kasus ini menunjukkan bahwa fitur percakapan AI yang ditempelkan ke perangkat fisik ikut membuka pintu serangan baru.
Apa Celah CVE-2026-115995 di Robot Unitree Go2?
CVE-2026-115995 adalah celah injeksi perintah sistem operasi (CWE-78) di fungsi set_volume pada berkas gpt_thread.py, bagian dari komponen chat_go yang mengurus fitur percakapan dan suara Unitree Go2. Penyerang yang memanipulasi nilai volume bisa menyisipkan perintah sistem, dan serangan itu dapat dilancarkan dari jarak jauh.
Menurut catatan resmi CVE yang diterbitkan VulDB sebagai CNA pada 24 Oktober 2026, firmware yang terdampak adalah versi 1.1.11.0 sampai 1.1.11.4. Versi 1.1.11.5 dinyatakan tidak lagi rentan, dan catatan itu menautkan langsung paket firmware perbaikan di server unduhan Unitree. Pelapor celah tercatat sebagai pengguna VulDB dengan nama JasperXJY.
Unitree mengonfirmasi laporan itu sejak awal. "Submission 990502 corresponds to our internal ticket #474 (Go2 chat_go set_volume OS command injection, CWE-78)," tulis vendor seperti dikutip dalam deskripsi CVE. Artinya, laporan dari peneliti sudah masuk antrean internal Unitree sebelum detailnya dipublikasikan ke basis data celah publik.
Seberapa Berbahaya Skor 9,6 bagi Pemilik Robot?
Skor 9,6 berarti celah ini masuk kategori kritis. Menurut data NVD (2026), penyerang tidak perlu akun atau hak akses apa pun, kompleksitas serangannya rendah, dan dampaknya tinggi pada kerahasiaan, integritas, serta ketersediaan sistem. Satu syaratnya, korban harus melakukan suatu interaksi agar serangan berhasil.
Dalam versi penilaian CVSS 4.0, skornya tercatat 9,4 dengan interaksi pengguna bersifat pasif. Vektor penilaian itu juga menandai dampak tinggi pada sistem lain yang terhubung, bukan hanya robotnya sendiri. Bagi perangkat yang membawa kamera, LiDAR, dan modul 4G, akses penuh ke sistem operasi berarti akses ke data sensor dan jalur jaringannya.
TheHackerWire, layanan pemantau celah, mencatat pada 24 Oktober 2026 bahwa belum ada kode eksploit publik yang terindeks dan celah ini belum masuk katalog CISA Known Exploited Vulnerabilities. Situasi ini memberi jeda bagi pemilik robot untuk memperbarui firmware sebelum teknik serangannya beredar luas.
Unitree sendiri memasarkan Go2 mulai 1.600 dolar AS di situs resminya, lengkap dengan Wi-Fi 6, Bluetooth, modul 4G, dan pembaruan perangkat lunak lewat udara (OTA). Harga yang relatif terjangkau itu membuat Go2 banyak dipakai kampus, laboratorium riset, tim penyelamat, hingga uji coba kepolisian di beberapa negara.
Rekam Jejak Celah Keamanan Unitree Sejak 2025
CVE-2026-115995 bukan celah pertama di robot Unitree. Sejak September 2025, peneliti keamanan sudah membuka beberapa masalah serius, mulai dari kunci enkripsi Bluetooth yang tertanam permanen hingga program pengguna yang dijalankan sebagai root tanpa verifikasi. Polanya serupa, yaitu input dari luar dipercaya begitu saja oleh sistem robot.
Pada 20 September 2025, peneliti Andreas Makris dan Kevin Finisterre membuka eksploit UniPwn yang menyerang antarmuka pengaturan Wi-Fi lewat Bluetooth Low Energy pada Go2, B2, G1, dan H1. Menurut IEEE Spectrum (2025), robot yang terinfeksi bisa memindai dan membobol robot Unitree lain di sekitarnya, sehingga celahnya bersifat wormable.
"A simple attack might be just to reboot the robot, which we published as a proof of concept," kata Andreas Makris kepada IEEE Spectrum. Ia menambahkan bahwa penyerang bisa menanam trojan di rutinitas awal robot untuk mencuri data sekaligus mematikan kemampuan pemasangan firmware baru tanpa diketahui pemiliknya.
Celah berikutnya, CVE-2026-27510, diumumkan VulnCheck pada 26 Februari 2026 dengan skor CVSS 6,4. Firmware Go2 versi 1.1.7 sampai 1.1.11 menjalankan kode Python dari program buatan pengguna sebagai root tanpa pemeriksaan integritas, termasuk program yang dibagikan lewat marketplace komunitas aplikasi Unitree.
Dampaknya bagi Pengguna Robot AI di Indonesia
Dampak terbesar celah ini adalah pelajaran bahwa setiap fitur AI yang tersambung ke perangkat fisik, seperti asisten suara berbasis model bahasa, harus diuji keamanannya sama ketatnya dengan sistem inti. Pemilik Go2 sebaiknya segera memperbarui firmware ke versi 1.1.11.5 dan membatasi akses jaringan robot.
Víctor Mayoral-Vilches, pendiri perusahaan keamanan robotika Alias Robotics, menyarankan pengguna robot Unitree menyambungkan robot hanya lewat Wi-Fi dan mematikan Bluetooth bila tidak dipakai. Langkah lain yang lazim adalah memisahkan robot di segmen jaringan tersendiri dan memantau proses yang tidak biasa di perangkat.
Bagi Indonesia, isu ini makin relevan karena robot berkaki empat mulai masuk ke layanan publik. Kadiv Humas Polri Irjen Sandi Nugroho menyatakan pada 30 Juni 2025 bahwa pengadaan robodog sudah masuk anggaran Polri 2026. Robot i-K9 yang dipamerkan di HUT Bhayangkara ke-79 dibuat oleh PT SARI Teknologi.
Bagi instansi pemerintah dan perusahaan di Indonesia yang membeli robot, drone, atau perangkat IoT ber-AI, kasus Go2 bisa menjadi daftar periksa pengadaan. Minta jadwal pembaruan firmware dari vendor, kebijakan pelaporan celah yang jelas, serta uji penetrasi independen sebelum perangkat tersambung ke jaringan internal atau dipakai di ruang publik.
Foto sampul: HotNews Romania - Adi Iacob, Ovidiu Popica, CC BY 3.0, via Wikimedia Commons
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Berita ini seluruhnya diriset, ditulis, dan dikembangkan dengan bantuan AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Berita Terkait Keamanan AI
🛡️ AWS Tak Tambal Celah 9,8 di Multi Model Server; Pengguna Diminta Migrasi
🔥 Codex Security OpenAI Temukan Celah RCE Brotli di Node.js; Patch Dirilis
⚡ CEO Cloudflare Peringatkan Gelombang Celah Temuan AI Selama Dua Tahun
🤖 Unitree Luncurkan Robot Humanoid Terintegrasi AI
Sumber dan Referensi
[2] CVE-2026-115995 Detail - NIST National Vulnerability Database
[4] Unitree Go2 Mobile Program Tampering Enables Root RCE - VulnCheck
[5] Exploit Allows for Takeover of Fleets of Unitree Robots - IEEE Robotics and Automation Society
[6] Unitree Go2 - Unitree Robotics
[7] Polri Sebut Pengadaan Robot Anjing telah Masuk Anggaran 2026 - Metro TV News