
Apa yang Wajib Disiapkan Unit Kerja Pemerintah Saat Memakai AI Menurut Permen PU 5/2026?
Sistem Pemerintahan Berbasis Elektronik atau SPBE adalah cara instansi pemerintah memakai teknologi informasi untuk menjalankan administrasi dan melayani publik. Sederhananya, SPBE adalah aturan main digital sebuah kementerian, dan sejak 10 Maret 2026 aturan main itu di Kementerian Pekerjaan Umum memuat satu lampiran khusus tentang kecerdasan buatan. Tulisan ini membahas ruang lingkup aturannya, tiga jenis AI yang dibedakan, sepuluh prinsip, arsitektur dan keamanan, standar acuan, pembagian tanggung jawab, audit, hingga implikasinya bagi vendor.
TLDR
Apa Isi Permen PU 5/2026 dan Siapa yang Terikat?
Aturan ini mengikat unit di lingkungan Kementerian Pekerjaan Umum, berlaku sejak 10 Maret 2026, dan mencabut aturan SPBE tahun 2023.
Tiga Jenis AI yang Dibedakan Aturan Ini
AI dibagi menjadi prediktif, generatif, dan agentik, dan tiap jenis punya contoh pemakaian di layanan pemerintahan.
Sepuluh Prinsip AI dan Batas Keputusan di Tangan Manusia
Ada sepuluh prinsip, dan yang paling tegas menyatakan keputusan yang menyangkut nyawa tidak boleh diserahkan kepada AI.
Lapisan Arsitektur AI dan Kontrol Keamanan di Tiap Lapisan
Lampiran menggambarkan alur data sampai aplikasi dan menempelkan kontrol keamanan yang berbeda pada tiap lapisan.
Standar Internasional dan Hukum Nasional yang Dijadikan Acuan
Lampiran merujuk lima standar penerapan AI, standar keamanan, UU PDP, dan PP 71 Tahun 2019.
Pembagian Tanggung Jawab Unit Kerja, Unit Datin, dan Pusdatin
Unit kerja menjadi pemilik model, Unit Datin mengoordinasikan, dan Pusdatin menetapkan standar teknologi serta menangani insiden.
Manajemen Risiko dan Audit TIK Tiap Dua Tahun
Risiko AI wajib diidentifikasi dan dimitigasi, sementara audit TIK internal lalu eksternal dilakukan minimal sekali dalam dua tahun.
Apa Artinya bagi Vendor dan Pengembang yang Menjual AI ke Instansi?
Vendor sebaiknya menyiapkan dokumentasi model, uji bias, log, dan jawaban atas pertanyaan audit sebelum menawarkan solusi ke instansi.
Kesimpulan
Aturan ini bisa dibaca sebagai daftar periksa praktis, dan yang bisa mulai dilakukan sekarang adalah memetakan kesiapan sistem terhadap daftar itu.
Banyak pengelola sistem di instansi pemerintah sudah memakai asisten AI untuk merangkum rapat, menyusun laporan, atau menjawab pertanyaan warga. Pertanyaannya jarang soal bisa atau tidak, melainkan siapa yang memegang tanggung jawab bila hasilnya keliru, data apa yang boleh masuk, dan bagaimana semuanya diaudit. Di Kementerian Pekerjaan Umum, jawaban atas pertanyaan itu kini tertulis dalam sebuah peraturan menteri yang berlaku, bukan sekadar imbauan.
Apa Isi Permen PU 5/2026 dan Siapa yang Terikat?
Peraturan Menteri Pekerjaan Umum Nomor 5 Tahun 2026 tentang Penerapan Sistem Pemerintahan Berbasis Elektronik ditetapkan pada 24 Februari 2026 dan berlaku sejak diundangkan pada 10 Maret 2026. Aturan ini mengikat unit organisasi, unit kerja, dan UPT di lingkungan Kementerian Pekerjaan Umum.
Basis datanya jelas. Menurut JDIH BPK, peraturan ini tercatat dengan sumber Berita Negara Tahun 2026 Nomor 165, setebal 274 halaman, berstatus berlaku, dan mencabut Peraturan Menteri Pekerjaan Umum dan Perumahan Rakyat Nomor 9 Tahun 2023 tentang topik yang sama. Pasal 50 menegaskan pencabutan itu, sedangkan Pasal 51 menyatakan aturan mulai berlaku pada tanggal diundangkan.
Alasan penggantiannya tertulis di bagian pertimbangan. Aturan lama dinilai tidak lagi sesuai dengan perkembangan hukum dan kebutuhan organisasi, sehingga perlu diganti. Landasan kewenangannya adalah Pasal 60 ayat (1) Peraturan Presiden Nomor 95 Tahun 2018 tentang SPBE, yang membebani setiap pimpinan instansi pusat dengan tugas berkoordinasi dan menetapkan kebijakan SPBE di instansinya.
Perpres 95/2018 sendiri ditetapkan pada 2 Oktober 2018, dimuat dalam Lembaran Negara Tahun 2018 Nomor 182, dan masih berstatus berlaku menurut JDIH BPK. Jadi Permen PU 5/2026 adalah aturan turunan pada tingkat kementerian, bukan aturan baru yang berdiri sendiri.
Isi batang tubuhnya mencakup tata kelola SPBE, manajemen SPBE, audit teknologi informasi dan komunikasi atau Audit TIK, tim koordinasi, serta pemantauan dan evaluasi. Pembahasan AI masuk lewat Pasal 30. Ayat (6) meminta layanan administrasi pemerintahan dan layanan publik berbasis elektronik direncanakan dengan mempertimbangkan kemampuan adaptasi terhadap pemanfaatan kecerdasan buatan dan teknologi tingkat lanjut lain.
Ayat (7) mengikatkan layanan tersebut pada tiga hal yang tetap berlaku, yaitu standar teknis dan prosedur penerapan teknologi, standar teknis dan prosedur keamanan SPBE, serta norma dan etika sesuai peraturan perundang-undangan. Ayat (8) lalu menyatakan ketentuan rinci tentang AI tercantum dalam Lampiran I yang menjadi bagian tidak terpisahkan dari peraturan menteri tersebut.
Bobot lampiran juga patut dicatat. Dari 274 halaman naskah resmi, batang tubuh peraturan hanya sekitar 27 halaman dan sisanya lampiran teknis. Pedoman AI berada di Lampiran I yang berjudul pemanfaatan kecerdasan buatan dan perkembangan teknologi tingkat lanjut lain, bersama pedoman Internet of Things. Itu menandakan pemerintah memperlakukan AI sebagai bagian dari infrastruktur layanan, bukan proyek percobaan yang berdiri di pinggir.
Satu batasan penting perlu dicatat. Aturan ini ditandatangani Menteri Pekerjaan Umum Dody Hanggodo untuk lingkungan kementeriannya sendiri. Kementerian atau lembaga lain memiliki peraturan SPBE masing-masing, jadi isi lampiran ini tidak otomatis mengikat instansi lain, meski bisa dibaca sebagai contoh arah kebijakan.
Tiga Jenis AI yang Dibedakan Aturan Ini
Lampiran I membedakan tiga model penggunaan AI, yaitu prediktif, generatif, dan agentik. Pembedaan ini penting karena tiap jenis membawa risiko yang berbeda. Prediktif memperkirakan kejadian, generatif membuat konten baru, dan agentik menjalankan tugas dengan langkah yang direncanakannya sendiri.
Definisinya tertulis dalam daftar istilah. Kecerdasan Buatan Prediktif adalah AI yang memprediksi apa yang akan terjadi berdasarkan data masa lalu, belajar dari pola sebelumnya, dan memperkirakan kemungkinan kejadian di masa depan. Contoh yang disebut aturan adalah deteksi penyimpangan pra audit, prakiraan kejadian bencana, prakiraan kebutuhan anggaran, dan sistem pendukung kebijakan.
Kecerdasan Buatan Generatif adalah AI yang menciptakan sesuatu yang baru, seperti teks, gambar, musik, atau kode. Contoh dalam lampiran meliputi transkripsi dan rangkuman hasil rapat, otomasi penyusunan laporan dari data akumulatif maupun waktu nyata, inisiasi perancangan draf peraturan, dan chatbot. Kelompok inilah yang paling dekat dengan kebiasaan harian pegawai.
Kecerdasan Buatan Agentik adalah AI yang bisa bertindak sendiri untuk mencapai tujuan. Lampiran menyamakannya dengan asisten digital yang mandiri, yang menerima tugas, merencanakan langkah, dan melaksanakannya tanpa diarahkan terus-menerus. Contoh yang disebut adalah penanganan permintaan layanan sesuai aturan tertentu, verifikasi dan validasi dokumen, serta pemantauan kemajuan proyek.
Menurut pembacaan kami, kehadiran kategori agentik dalam peraturan menteri tahun 2026 adalah sinyal yang layak dicatat. Banyak regulasi AI terdahulu hanya membedakan AI berdasarkan fungsi umum. Di sini, regulator internal sebuah kementerian sudah mengantisipasi sistem yang menjalankan tugas berantai, sehingga kontrol seperti log aktivitas dan batas kewenangan menjadi relevan sejak awal perancangan.
Contoh-contoh dalam lampiran juga memperlihatkan bahwa batas antarjenis tidak selalu tegas. Pemantauan kemajuan proyek, misalnya, bisa dikerjakan sistem agentik yang membaca laporan lapangan, memakai model prediktif untuk memperkirakan keterlambatan, lalu memakai model generatif untuk menyusun ringkasan bagi pimpinan. Satu layanan dapat memuat ketiganya sekaligus, sehingga klasifikasi perlu dilakukan per komponen, bukan per produk.
Dampak praktisnya terlihat saat unit kerja mengajukan proyek. Proposal AI sebaiknya menyebut dengan tegas jenis apa yang dipakai, karena jawaban itu menentukan tingkat risiko yang harus diidentifikasi, jenis pengujian yang diperlukan, dan seberapa ketat pengawasan manusia yang harus dipasang di sekeliling sistem.
Sepuluh Prinsip AI dan Batas Keputusan di Tangan Manusia
Lampiran I menetapkan sepuluh prinsip penerapan AI sebagai kerangka perilaku. Prinsip yang paling tegas adalah pengawasan dan penentuan oleh manusia. Lampiran menulis bahwa AI tidak dapat menggantikan pertanggungjawaban manusia, dan keputusan yang menyangkut nyawa tidak boleh diserahkan kepada AI.
Daftar lengkapnya adalah proporsionalitas dan tidak merusak, keselamatan dan keamanan, keadilan dan nondiskriminasi, keberlanjutan, privasi dan perlindungan data, pengawasan dan penentuan oleh manusia, transparansi dan keterbukaan, tanggung jawab dan akuntabilitas, kesadaran dan literasi, serta tata kelola yang adaptif, multipemangku kepentingan, dan kolaboratif. Lampiran menyebut prinsip-prinsip ini berlaku secara global dan menjadikannya acuan code of conduct.
Tentang peran manusia, lampiran menulis: "Sebagai aturan dasar, keputusan yang menyangkut nyawa tidak boleh diserahkan kepada sistem kecerdasan buatan." Kalimat itu muncul dalam penjelasan prinsip pengawasan manusia, tepat setelah pernyataan bahwa AI mungkin dapat diandalkan dalam pengambilan keputusan tetapi tidak dapat menggantikan pertanggungjawaban manusia.
Prinsip proporsionalitas meminta penggunaan AI selalu sebanding dengan tujuannya, dengan penilaian risiko menyeluruh agar tidak merugikan individu, kelompok, maupun lingkungan. Prinsip keadilan menyebut daftar atribut yang tidak boleh menjadi dasar bias, antara lain ras, jenis kelamin, usia, bahasa, agama, pandangan politik, status sosial, dan disabilitas.
Prinsip transparansi menuntut sistem AI dapat dijelaskan dan dipahami pengguna serta pemangku kepentingan, termasuk bagaimana keputusan dibuat. Prinsip akuntabilitas menyatakan setiap pihak yang mengembangkan, menerapkan, dan menggunakan AI bertanggung jawab atas dampaknya, dan menyinggung audit algoritma secara berkala untuk memastikan tidak ada bias atau dampak negatif yang tak terduga.
Prinsip keberlanjutan menyentuh sisi yang jarang muncul di aturan sektor publik, yaitu jejak karbon. Lampiran memberi contoh penggunaan energi terbarukan di pusat data dan optimalisasi daya. Untuk vendor, ini berarti pertanyaan tentang konsumsi energi model bisa muncul dalam evaluasi, bukan hanya akurasi dan harga.
Perlu dibedakan antara kewajiban hukum dan panduan. Sepuluh prinsip ini tertulis dalam lampiran peraturan menteri yang berlaku, tetapi banyak rumusannya berupa arahan umum, bukan angka atau tenggat. Penegakannya akan bergantung pada cara Pusdatin, Unit Datin, dan pengawas internal menerjemahkannya menjadi prosedur kerja.
Lapisan Arsitektur AI dan Kontrol Keamanan di Tiap Lapisan
Lampiran menggambarkan sistem AI sebagai alur data, pemrosesan, model, serving, lalu aplikasi, ditopang lapisan infrastruktur, keamanan, serta tata kelola dan MLOps. Tujuannya menjamin konsistensi desain, interoperabilitas, kepatuhan terhadap regulasi dan etika, serta skalabilitas untuk kebutuhan masa depan.
Lapisan aplikasi adalah antarmuka pengguna, misalnya chatbot, aplikasi web atau seluler, dan dasbor analitik. Lapisan serving menjalankan model yang sudah dilatih, menyediakan antarmuka API, serta mengelola pemantauan dan pencatatan log. Lapisan model menangani perancangan, pelatihan, validasi, registry, dan manajemen versi, dengan metrik bias dan fairness masuk dalam komponen evaluasi.
Lapisan pemrosesan membersihkan data, mentransformasi, membuat fitur, mengintegrasikan sumber, dan memvalidasi konsistensi data. Lapisan data mengumpulkan, menyimpan, dan mengatur akses serta kualitas data, lengkap dengan metadata, katalog, dan pelacakan asal-usul data atau data lineage. Lapisan infrastruktur menyediakan komputasi, penyimpanan, dan jaringan, baik berbasis cloud publik, hybrid, maupun lokal.
Lapisan keamanan bersifat lintas lapisan. Lampiran memetakan perlindungan per area. Data dilindungi lewat enkripsi saat disimpan dan saat dikirim. Pemrosesan diamankan dengan isolasi pipeline data dan audit proses manipulasi data. Model dilindungi dari pencurian model atau pencurian informasi dari model.
Pada tahap inferensi, lampiran meminta autentikasi API dan deteksi penyalahgunaan model, dengan contoh penyalahgunaan chatbot. Pada lapisan aplikasi, yang diminta adalah perlindungan identitas pengguna, pembatasan laju permintaan atau rate limiting, dan pencatatan aktivitas. Peta ini praktis karena bisa langsung dijadikan daftar periksa saat meninjau arsitektur sebuah proyek.
Lampiran juga memberi contoh alat untuk tiap lapisan, dan contoh itu bersifat ilustratif, bukan kewajiban membeli produk tertentu. Untuk registry model disebut MLflow dan Hugging Face, untuk runtime model disebut ONNX Runtime, TensorRT, dan TorchScript, sedangkan pemantauan metrik memakai Prometheus dan Grafana. Vendor bebas memakai alat lain selama fungsinya terpenuhi dan bisa ditunjukkan.
Lapisan tata kelola dan MLOps menjalankan lima fungsi, yaitu operasionalisasi siklus hidup model, tata kelola kepatuhan, repeatability agar eksperimen bisa diulang dan dilacak, auditability untuk melacak siapa membuat model apa dan tujuannya, serta pemantauan dan perbaikan. Dalam bahasa sehari-hari, setiap model sebaiknya punya riwayat versi, pemilik, dan catatan perubahan yang bisa ditunjukkan saat diminta auditor.
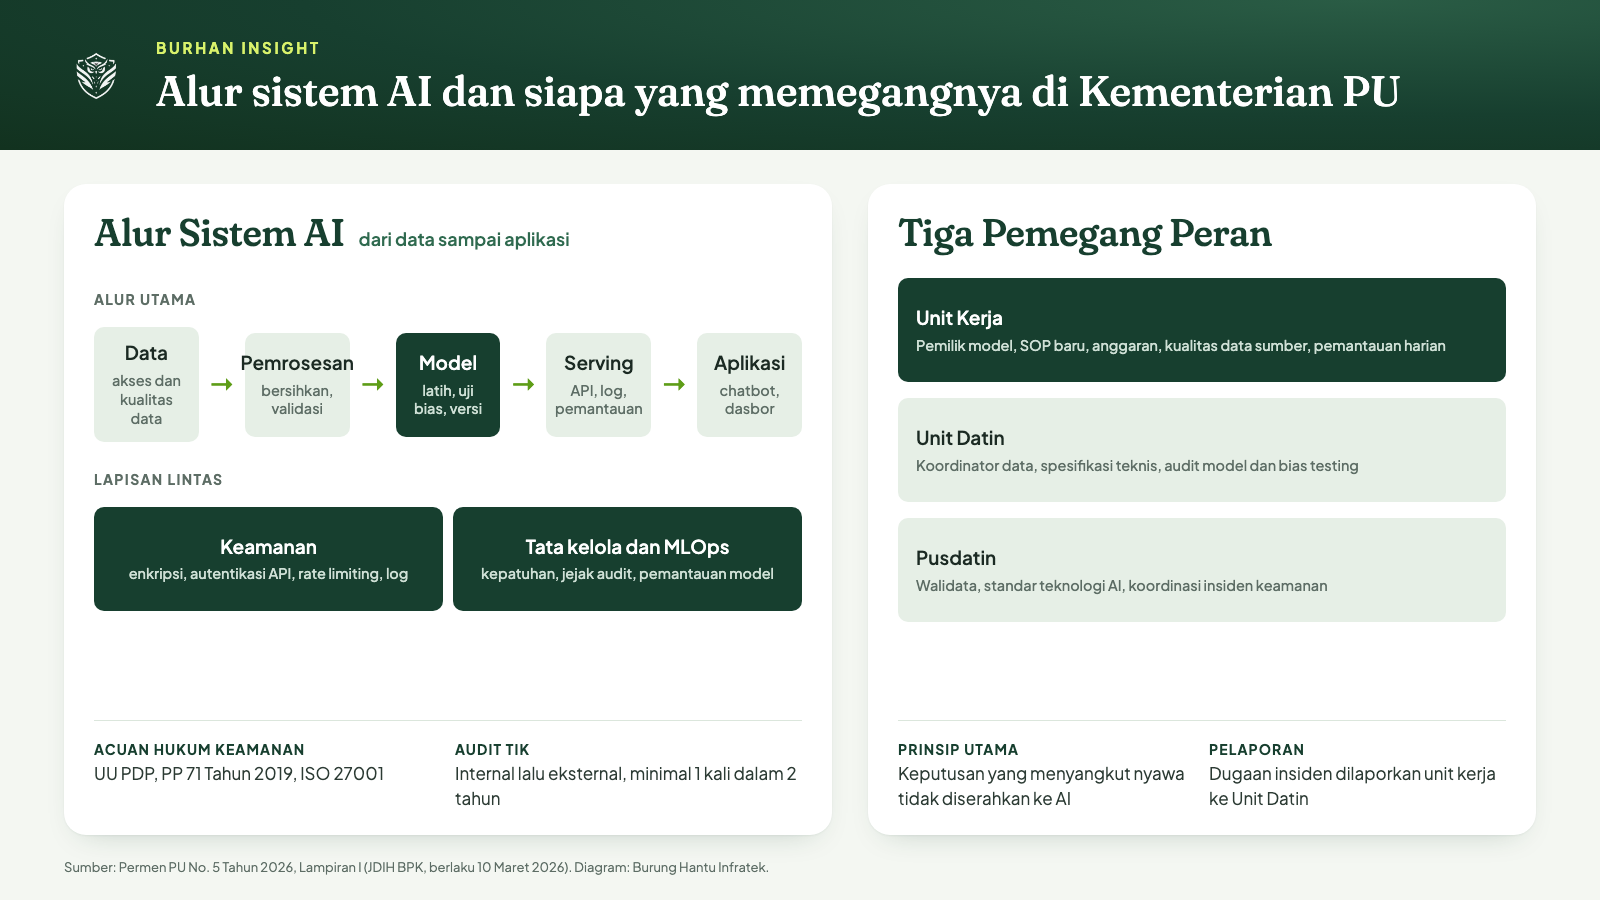
Diagram alur sistem AI dan tiga pemegang peran. Diolah Burung Hantu Infratek dari Lampiran I Permen PU Nomor 5 Tahun 2026.
Standar Internasional dan Hukum Nasional yang Dijadikan Acuan
Lampiran I menyebut lima standar penerapan AI dan beberapa standar keamanan sebagai acuan teknis. Di sisi hukum, bagian keamanannya meminta pemenuhan UU Pelindungan Data Pribadi dan PP Nomor 71 Tahun 2019, selain ISO 27001, sehingga kepatuhan AI tidak berdiri terpisah dari kepatuhan data.
Lima standar penerapan itu adalah ISO/IEC 38507:2022 tentang implikasi tata kelola penggunaan AI oleh organisasi, SNI ISO/IEC 23053:2022 tentang kerangka sistem AI berbasis pemelajaran mesin, ISO/IEC 23894:2023 tentang panduan manajemen risiko, ISO/IEC 42001:2023 tentang sistem manajemen AI, dan ISO/IEC TR 24028:2020 tentang gambaran kepercayaan terhadap AI.
Untuk keamanan, lampiran menyebut ISO/IEC 23894:2023, ISO/IEC DIS 27090 edisi 2025 tentang panduan menangani ancaman keamanan terhadap sistem AI, dan OWASP Artificial Intelligence Security Verification Standard. Lampiran juga menambahkan catatan bahwa penerapan harus memperhatikan dinamika peraturan dan standar industri yang berkembang, sehingga daftar ini dapat disesuaikan.
Lampiran lalu menurunkan acuan itu menjadi lima aspek manajemen sistem AI, yaitu perencanaan, dukungan dan sumber daya, operasional, pemantauan dan evaluasi, serta peningkatan berkelanjutan. Pola ini mirip kerangka sistem manajemen pada standar ISO seperti ISO/IEC 42001, sehingga organisasi yang sudah terbiasa dengan sertifikasi manajemen mutu atau keamanan informasi biasanya tidak mulai dari nol. Ini pembacaan kami atas strukturnya, bukan pernyataan lampiran.
Dari sisi hukum nasional, Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi ditetapkan pada 17 Oktober 2022 dan dimuat dalam Lembaran Negara Tahun 2022 Nomor 196. Menurut abstrak JDIH BPK, undang-undang itu mengatur hak subjek data, pemrosesan data pribadi, kewajiban pengendali dan prosesor, transfer data, sanksi administratif, hingga ketentuan pidana.
Ada satu peraturan lagi yang relevan bagi penyedia layanan elektronik instansi pemerintah, yaitu Peraturan Menteri Komunikasi dan Digital Nomor 5 Tahun 2025 tentang Penyelenggara Sistem Elektronik Lingkup Publik. Menurut JDIH BPK, aturan ini ditetapkan 18 Maret 2025, berlaku 25 Maret 2025, dan mengatur pendaftaran penyelenggara, tata kelola dan moderasi informasi, serta klasifikasi data sesuai risiko.
Peraturan itu melaksanakan sejumlah pasal Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik dan mencabut dua peraturan lama tentang registrar nama domain dan pendaftaran sistem elektronik instansi. Bagi proyek AI di lingkungan pemerintah, artinya sistemnya bukan hanya dinilai dari sisi teknis, tetapi juga harus terdaftar dan datanya terklasifikasi.
Pembagian Tanggung Jawab Unit Kerja, Unit Datin, dan Pusdatin
Lampiran I membagi pengelolaan AI ke tiga pihak, yaitu unit kerja sebagai pemilik, Unit Datin sebagai koordinator di tingkat unit organisasi, dan Pusdatin sebagai pengampu standar di tingkat kementerian. Penerapan AI wajib dikoordinasikan dengan Unit Datin dan Pusdatin.
Unit kerja memegang tanggung jawab paling besar. Unit ini menjadi pemilik model dan solusi AI yang diimplementasikan, bertanggung jawab atas dampaknya terhadap pelayanan, menyusun SOP baru yang memasukkan keluaran AI ke alur kerja, dan menyediakan anggaran operasional untuk pemeliharaan. Unit kerja juga harus menyelaraskan rencana AI dengan Arsitektur dan Peta Rencana SPBE.
Dari sisi data, unit kerja disebut sebagai produsen data yang bertanggung jawab penuh atas ketersediaan, ketepatan waktu, akurasi, dan kelengkapan data sejak sumbernya. Unit kerja juga melakukan validasi dan pembersihan data awal, pengendalian akses, pencadangan, serta pengelolaan log akses. Dari sisi teknologi, unit kerja memantau performa model setiap hari, termasuk penyimpangan kinerja atau model drift, dan melatih pengguna akhir.
Unit Datin berperan sebagai koordinator produsen data dan pengawas teknis. Tugasnya meliputi membantu unit kerja menyusun spesifikasi teknis model dan memilih alat atau platform, memantau kualitas aliran data, serta mengoordinasikan audit model dan bias testing untuk mendeteksi bias yang tidak diinginkan. Unit Datin juga mendokumentasikan uji kerentanan dan uji penetrasi pada sistem AI.
Pusdatin berfungsi sebagai Walidata Kementerian sekaligus perumus prinsip dan standar teknologi AI di lingkungan kementerian. Pusdatin menyosialisasikan dan mengawasi penerapannya, memastikan integrasi sistem AI, mengoordinasikan penanganan insiden keamanan informasi, dan menyiapkan data yang dibutuhkan untuk audit keamanan informasi.
Pada aspek keamanan, unit kerja diminta memastikan pengumpulan dan penggunaan data untuk AI memenuhi aspek etika, regulasi, dan hukum, seperti perlindungan data pribadi, serta menerapkan keamanan informasi sejak perencanaan, pembangunan, sampai operasional. Bila ada dugaan insiden keamanan informasi atau penyimpangan etika, unit kerja wajib melaporkannya kepada Unit Datin, bukan menanganinya sendiri secara diam-diam.
Lampiran juga mendorong keterpaduan sumber daya, antara lain koordinasi dalam pengembangan, pemanfaatan infrastruktur bersama, pemanfaatan data bersama, pengelolaan risiko, dan pengendalian keamanan yang lebih efektif. Tujuannya mencegah tiap unit membangun sistem AI sendiri-sendiri dengan data dan infrastruktur terpisah, yang akan menyulitkan pengawasan.
Pembagian ini mengandung pesan sederhana. Pemilik bisnis tidak bisa menyerahkan seluruh urusan AI kepada tim teknologi, dan tim teknologi tidak bisa bekerja tanpa pemilik. Bila sebuah model menghasilkan keluaran keliru yang berdampak pada layanan, yang ditanya pertama kali adalah unit kerja pemilik model, bukan vendornya.
Manajemen Risiko dan Audit TIK Tiap Dua Tahun
Setiap penerapan AI wajib diawali identifikasi risiko, penilaian kemungkinan dan dampak, serta rencana mitigasi. Lampiran menyebut risiko yang harus dicakup, dan Pasal 47 mewajibkan Audit TIK dilaksanakan minimal satu kali dalam dua tahun. Dua mekanisme ini membuat kepatuhan bisa diperiksa.
Risiko yang harus diidentifikasi menurut lampiran meliputi bias algoritma, keamanan data, kesinambungan layanan, etika dan akuntabilitas, serta kepatuhan. Tujuan penerapan AI juga harus konsisten dengan kebijakan terkait AI, terukur, dapat dipantau, diperbarui dengan benar, dan didokumentasikan, lengkap dengan langkah, pihak yang terlibat, sumber daya, dan kriteria capaian.
Di luar risiko, lampiran menuntut dukungan yang nyata. Sumber daya dan kompetensi harus tersedia lewat pendidikan, pelatihan, atau pengalaman, setiap personel harus sadar akan kebijakan dan akibat ketidaksesuaian, rencana komunikasi internal dan eksternal harus ada, dan semua informasi penting harus didokumentasikan. Pengendalian operasional harus selaras dengan rencana mitigasi, dan penyimpangan dari hasil yang diharapkan harus dipantau.
Lampiran juga meminta evaluasi berkala atas ketidaksesuaian penerapan AI terhadap tujuan, prinsip, kebijakan, dan peraturan. Tindakan perbaikan harus direncanakan, dijalankan, dan dinilai efektivitasnya. Dengan kata lain, daur perbaikan berkelanjutan menjadi kewajiban, sehingga dokumen kepatuhan yang dibuat sekali lalu dibiarkan tidak akan memenuhi ketentuan.
Pasal 33 mengatur manajemen risiko SPBE secara umum. Prosesnya terdiri atas identifikasi, analisis, pengendalian, pemantauan, dan evaluasi risiko. Pelaksananya adalah setiap unit pemilik risiko, dengan koordinasi unit kepatuhan internal pada unit organisasi. Artinya risiko AI bukan urusan satu tim keamanan, melainkan melekat pada pemilik proses bisnis.
Audit TIK diatur dalam Pasal 44 sampai Pasal 47. Cakupannya audit infrastruktur SPBE, audit aplikasi SPBE, dan audit keamanan SPBE. Audit internal dilaksanakan unit pengawasan intern kementerian dan dikoordinasikan dengan Sekretaris Jenderal selaku ketua tim pengarah pada tim koordinasi SPBE.
Audit eksternal dilaksanakan lembaga pelaksana Audit TIK pemerintah atau lembaga pelaksana Audit TIK yang terakreditasi, dan hanya dilakukan setelah audit internal selesai. Pasal 47 ayat (1) berbunyi: "Audit TIK dilaksanakan minimal 1 (satu) kali dalam 2 (dua) tahun." Ritme dua tahunan ini memberi vendor jendela waktu yang bisa diperkirakan.
Menurut analisis SIP Law Firm yang terbit 21 Agustus 2026, ketentuan ini meningkatkan kebutuhan dokumentasi, pengendalian internal, keamanan sistem, dan kesiapan menghadapi audit. Firma hukum itu juga mencatat evaluasi SPBE bergeser ke Indeks Pemerintah Digital lewat Peraturan Menteri PANRB Nomor 8 Tahun 2026 yang menggantikan Permen PANRB Nomor 59 Tahun 2020, dengan tiga tahap penilaian: mandiri, dokumen, dan interviu.
Apa Artinya bagi Vendor dan Pengembang yang Menjual AI ke Instansi?
Vendor yang menawarkan AI ke Kementerian Pekerjaan Umum sebaiknya menyiapkan jawaban atas apa yang ditanyakan lampiran ini, yaitu jenis AI, data, keamanan, bias, dan jejak audit. Peraturan ini tidak mewajibkan vendor secara langsung, tetapi unit kerja yang membeli wajib memenuhinya.
Perlu ditegaskan, bagian ini adalah pembacaan kami, bukan bunyi pasal. Lampiran mengikat unit kerja dan unit pendukung kementerian. Namun karena unit kerja menjadi pemilik model dan harus memenuhi lampiran itu, pertanyaan evaluasinya hampir pasti akan diteruskan kepada vendor lewat dokumen permintaan penawaran dan kontrak.
Berikut hal yang masuk akal disiapkan vendor sebelum menawarkan solusi ke instansi pemerintah, diturunkan dari isi lampiran:
Klasifikasi jenis AI. Sebutkan apakah solusi bersifat prediktif, generatif, atau agentik, dan jelaskan batas kewenangannya.
Dokumentasi model dan data. Siapkan riwayat versi, sumber data, kualitas data, serta pelacakan asal-usul data yang bisa ditunjukkan kepada Unit Datin.
Bukti uji bias dan uji keamanan. Lampirkan hasil bias testing, uji kerentanan, dan uji penetrasi, karena Unit Datin bertugas mengoordinasikannya.
Kontrol pada tiap lapisan. Tunjukkan enkripsi data, autentikasi API, rate limiting, dan log aktivitas sesuai peta keamanan lampiran.
Mekanisme pengawasan manusia. Jelaskan titik di mana manusia meninjau atau membatalkan keluaran, terutama untuk keputusan yang berdampak besar.
Kesiapan audit. Pastikan log, konfigurasi, dan dokumentasi dapat diperiksa dalam Audit TIK internal dan eksternal.
Perlindungan data pribadi tetap menjadi syarat dasar. Bila solusi memproses data warga, pegawai, atau mitra, UU Nomor 27 Tahun 2022 berlaku, dan lampiran sendiri meminta pengumpulan data AI memenuhi aspek etika, regulasi, dan hukum. Vendor juga perlu memastikan sistem elektronik yang dibangun dapat didaftarkan dan datanya diklasifikasikan sesuai Permenkomdigi 5/2025.
Urutan kerja yang masuk akal dari lampiran ini terdiri atas empat langkah. Pertama, tentukan unit kerja pemilik model dan anggaran pemeliharaannya. Kedua, petakan risiko bias, keamanan data, kesinambungan layanan, etika, dan kepatuhan lengkap dengan rencana mitigasi. Ketiga, bangun kontrol keamanan per lapisan beserta log dan pemantauan model. Keempat, siapkan bahan audit sebelum jadwal Audit TIK tiba, bukan sesudahnya.
Bagi perusahaan Indonesia di luar sektor pemerintahan, lampiran ini tetap berguna sebagai cetak biru. Strukturnya, mulai dari pemilik model yang jelas, peta risiko, kontrol per lapisan, hingga audit berkala, mudah disalin menjadi kebijakan internal. Pendekatan itu umumnya lebih murah daripada merancang kerangka tata kelola dari nol sambil menunggu aturan nasional yang masih dalam proses.
Kesimpulan
Permen PU 5/2026 menunjukkan bahwa tata kelola AI di sektor publik Indonesia sudah masuk tahap bunyi pasal dan lampiran teknis, setidaknya di satu kementerian. Isinya cukup konkret: tiga jenis AI, sepuluh prinsip, peta kontrol per lapisan, pembagian peran tiga pihak, serta audit minimal sekali dalam dua tahun. Batasnya juga jelas, yaitu aturan ini mengikat Kementerian Pekerjaan Umum, bukan seluruh instansi.
Langkah berikutnya sederhana. Instansi dan vendor dapat memakai lampiran ini sebagai daftar periksa: tentukan pemilik model, petakan risiko, dokumentasikan data dan model, uji bias dan keamanan, lalu siapkan bahan audit. Organisasi swasta yang ingin lebih siap menghadapi regulasi nasional juga bisa memulai dari daftar yang sama, tanpa perlu menunggu aturan lain terbit.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] Naskah Permen PU Nomor 5 Tahun 2026 beserta Lampiran I dan II (274 halaman) - JDIH BPK
[3] Peraturan Presiden Nomor 95 Tahun 2018 tentang Sistem Pemerintahan Berbasis Elektronik - JDIH BPK
[5] Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[6] Permen PU 5/2026 SPBE: Dampak bagi Tata Kelola Digital Pemerintah - SIP Law Firm