
Apa yang Wajib Disiapkan Operator Seluler Saat AI Memburu Penipuan SMS dan Telepon?
Penipuan lewat telepon dan SMS kini dilawan di dalam jaringan operator seluler, bukan hanya di ponsel korban. Sederhananya, operator diminta mengenali nomor penipu lebih cepat, sebagian dengan kecerdasan buatan, lalu memblokirnya sebelum panggilan atau pesan sampai ke pelanggan. Tulisan ini membahas dasar hukumnya, alasan Komdigi mendorong AI, status wajib atau sekadar dorongan, praktik Indosat dan Telkomsel, alur blokir 1 x 24 jam, peran registrasi biometrik, risiko data, hingga langkah yang perlu disiapkan bisnis Anda.
TLDR
Apa Dasar Hukum Operator Seluler dalam Memerangi Penipuan Lewat Jaringan?
Dasarnya Permenkomdigi 7/2026 tentang registrasi pelanggan seluler, yang ditetapkan 19 Januari 2026 dan diperkuat UU Pelindungan Data Pribadi.
Mengapa Komdigi Mendorong Operator Memakai AI untuk Melawan Scam?
Pelaku memakai penyamaran nomor dan suara tiruan AI, sehingga Komdigi meminta operator membangun sistem anti-scam yang mendeteksi otomatis.
Apakah AI Anti-Scam Wajib bagi Operator atau Baru Dorongan Pemerintah?
Teks peraturan tidak menyebut AI sama sekali, jadi pemakaian AI masih berupa dorongan, sementara pencegahan penipuan dan pemblokiran nomor adalah kewajiban tertulis.
Bagaimana Indosat dan Telkomsel Menjalankan Deteksi Berbasis AI?
Indosat mengklaim memperingatkan 2 miliar aktivitas scam dalam enam bulan, sedangkan Telkomsel memakai deteksi anomali dan pemantauan real-time, semuanya klaim perusahaan.
Bagaimana Alur Pengaduan dan Pemblokiran Nomor Penipu dalam 1 x 24 Jam?
Pelanggan melapor lewat layanan aduan Direktur Jenderal, helpdesk memverifikasi, lalu operator wajib memblokir nomor paling lambat 1 x 24 jam.
Bagaimana Registrasi Biometrik Menopang Sistem Anti-Scam Operator?
Registrasi dengan NIK dan wajah mengikat nomor aktif ke pemilik sah, dibatasi tiga nomor prabayar per identitas per operator.
Apa Risiko Data Pribadi dan Salah Blokir yang Perlu Diwaspadai?
Data biometrik tergolong data pribadi spesifik dengan kewajiban notifikasi kebocoran 3 x 24 jam, sedangkan salah blokir bisa berujung penghangusan nomor bila klarifikasi telat.
Apa yang Perlu Disiapkan Bisnis yang Mengirim SMS, OTP, dan Menelepon Pelanggan?
Jaga identitas pengirim konsisten, hindari pola yang menyerupai penipuan, dan siapkan jalur klarifikasi cepat bila nomor Anda terblokir.
Kesimpulan
Operator wajib mencegah dan menangani penipuan, AI adalah alat pilihan yang didorong pemerintah, dan bisnis perlu menyesuaikan cara berkomunikasi dengan pelanggan.
Anda mungkin pernah menerima telepon dari nomor yang tampak resmi, lengkap dengan suara yang terdengar meyakinkan, lalu baru sadar setelah menutup telepon bahwa itu penipuan. Bagi pelanggan awam, kejadian seperti ini terasa seperti urusan pribadi. Bagi pemerintah dan operator, ini adalah masalah jaringan yang harus dipotong dari hulunya. Pertanyaannya, apa persisnya yang diwajibkan peraturan kepada operator, apa yang baru berupa dorongan, dan apa artinya bagi bisnis yang juga mengirim SMS dan menelepon pelanggannya setiap hari? Tulisan ini menjawabnya dari teks peraturan dan pernyataan resmi yang kami buka sendiri.
Apa Dasar Hukum Operator Seluler dalam Memerangi Penipuan Lewat Jaringan?
Dasar hukum utamanya adalah Peraturan Menteri Komunikasi dan Digital Nomor 7 Tahun 2026 tentang Registrasi Pelanggan Jasa Telekomunikasi melalui Jaringan Bergerak Seluler, yang ditetapkan dan diundangkan pada 19 Januari 2026. Aturan ini diperkuat Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, karena registrasi memakai data kependudukan dan biometrik.
Menurut basis data peraturan BPK, Permenkomdigi 7/2026 tercatat di Berita Negara Tahun 2026 Nomor 40 dengan tebal 39 halaman dan berstatus berlaku. Peraturan ini mencabut sebagian Permenkominfo Nomor 5 Tahun 2021 tentang Penyelenggaraan Telekomunikasi, yakni Pasal 153 sampai Pasal 175 beserta Lampiran XII, Lampiran XIII, dan Lampiran XIX huruf C yang sebelumnya mengatur registrasi pelanggan. Abstraknya merinci lima pokok pengaturan: registrasi pelanggan, keamanan data pelanggan, pencegahan penyalahgunaan nomor pelanggan, pengawasan, pengendalian, dan pelaporan, serta sanksi administrasi.
Ada satu temuan penting yang sering terlewat. Kami membaca teks lengkap peraturan itu dalam berkas PDF resmi dari BPK dan tidak menemukan kata kecerdasan, artifisial, maupun AI di dalamnya. Artinya, kewajiban memakai AI tidak tertulis dalam pasal. Dorongan memakai AI berasal dari pernyataan pejabat Komdigi, dan bagian ketiga tulisan ini membahas perbedaannya.
Isi pokok peraturan itu mudah dipahami lewat beberapa pasal. Pasal 2 ayat (1) mewajibkan penyelenggara jasa telekomunikasi menggunakan prinsip mengenal pelanggan atau know your customer (KYC) saat registrasi. Pasal 2 ayat (3) menyatakan penyelenggara bertanggung jawab atas validitas pelanggan dengan menggunakan teknologi biometrik. Pasal 2 ayat (4) sampai ayat (6) mewajibkan kartu perdana diedarkan dalam keadaan tidak aktif, dan kewajiban itu berlaku bagi setiap orang yang menjual, termasuk distributor, agen, outlet, pelapak, dan perorangan.
Pengawasannya berlapis. Pasal 24 menugaskan Menteri melalui Direktur Jenderal untuk mengawasi dan mengendalikan pelaksanaan registrasi. Pasal 25 mewajibkan operator melapor setiap tiga bulan, dan Pasal 26 mewajibkan operator menyediakan pusat data pelanggan aktif yang terhubung langsung secara real time dengan sistem monitoring registrasi milik Kementerian. Dengan kata lain, Komdigi bisa melihat data registrasi hampir seketika, bukan menunggu laporan triwulanan.
Lapisan kedua adalah UU PDP. Undang-undang ini berlaku sejak 17 Oktober 2022, dan Pasal 4 ayat (2) huruf b menggolongkan data biometrik sebagai data pribadi yang bersifat spesifik. Karena registrasi seluler kini memakai pengenalan wajah, operator tidak hanya tunduk pada aturan telekomunikasi, tetapi juga pada kewajiban pelindungan data yang lebih ketat, yang kami bahas di bagian ketujuh.
Mengapa Komdigi Mendorong Operator Memakai AI untuk Melawan Scam?
Karena pelaku penipuan memakai penyamaran nomor dan, kini, suara tiruan hasil AI yang sulit dikenali manusia. Direktur Jenderal Ekosistem Digital Komdigi Edwin Hidayat Abdullah pada 14 November 2025 menyatakan pemerintah akan meminta operator membangun sistem anti-scam dengan teknologi, termasuk kecerdasan artifisial, untuk mendeteksi dan mencegah panggilan penipuan secara otomatis.
Edwin menyampaikannya dalam acara Ngopi Bareng di Kantor Komdigi, Jakarta. Menurut InfoPublik, modus pelaku berkembang ke pola spoofing, masking, dan penyalahgunaan identitas pelanggan. Kompas TV menambahkan bahwa pelaku dapat menampilkan nomor palsu yang seolah-olah berasal dari lembaga resmi, bank, atau aparat. Edwin membuka dengan pertanyaan yang menggambarkan persoalannya: "Saat ini, isu yang paling sering muncul adalah mengenai scam call atau panggilan penipuan. Penipuan ini terjadi melalui telepon, SMS, messenger service, surat elektronik, dan berbagai saluran lain."
Tuntutannya kepada operator tegas. "Operator harus melindungi pelanggan mereka. Mereka diminta membangun infrastruktur dan teknologi anti scam agar panggilan penipuan, termasuk yang menggunakan nomor masking, tidak lagi menjangkau pengguna," kata Edwin Hidayat Abdullah, Direktur Jenderal Ekosistem Digital Komdigi, seperti dikutip InfoPublik pada 15 November 2025.
Komdigi juga mengarahkan sorotan ke jalur teknis tertentu. Edwin menyebut kementerian akan meninjau ulang proses masking serta memetakan alur yang memungkinkan manipulasi identitas nomor, dengan perhatian khusus pada jalur panggilan internasional dan penggunaan Session Initiation Protocol (SIP) Trunk yang kerap dipakai untuk menampilkan nomor lokal palsu. Bagi pembaca bisnis, ini penting karena SIP Trunk juga dipakai sah oleh banyak perusahaan untuk pusat panggilan.
Skala masalahnya besar. Edwin menyebut rata-rata 500 ribu hingga satu juta nomor baru diaktivasi setiap hari, sementara kebocoran NIK dan nomor Kartu Keluarga membuka peluang aktivasi kartu secara ilegal. Pada angka kerugian, ada dua pernyataan resmi dengan sumber dan periode berbeda. Menteri Komunikasi dan Digital Meutya Hafid pada 27 Januari 2026 menyebut kerugian akibat penipuan digital mencapai Rp9,1 triliun sejak November 2024. Wakil Menteri Nezar Patria pada 2 Juli 2026 menyebut kerugian spam dan scam Rp7,5 triliun berdasarkan laporan Global Anti-Scam Alliance. Kedua angka tidak boleh dijumlahkan.
Nezar juga menyoroti peran AI di sisi pelaku. "Sekarang makin canggih karena bisa meniru suara orang bahkan meniru suara-suara pejabat pakai AI. Dia ketik teksnya, terus tinggal diputar ulang," ujarnya, seperti dikutip Investortrust. Ia menyebut lansia sebagai kelompok yang paling rentan terhadap modus telepon yang berpura-pura menjadi orang lain.
Apakah AI Anti-Scam Wajib bagi Operator atau Baru Dorongan Pemerintah?
Menurut teks Permenkomdigi 7/2026, AI tidak disebut sebagai kewajiban. Yang tertulis adalah KYC, registrasi biometrik, mekanisme pencegahan dan penanganan penipuan, serta pemblokiran nomor yang dilaporkan dalam 1 x 24 jam. Dorongan memakai AI datang dari pernyataan pejabat Komdigi, bukan dari pasal peraturan menteri tersebut.
Pernyataan terbaru menguatkan sifat dorongan itu. Dalam keterangan resmi pada 2 Juli 2026, Nezar Patria mengatakan, "Pemerintah mendorong agar seluruh perusahaan telekomunikasi melindungi para konsumen dengan mengimplementasikan fitur anti-scam, baik dalam bentuk aplikasi atau bentuk lain," seperti dikutip Katadata. Frasa "baik dalam bentuk aplikasi atau bentuk lain" memberi ruang luas bagi operator untuk memilih caranya.
Katadata juga mencatat bahwa pemerintah tidak menetapkan satu model implementasi tertentu. Setiap perusahaan telekomunikasi dipersilakan menilai sendiri solusi anti-scam yang paling cocok dengan karakter layanan dan model bisnisnya. Dalam pernyataan 6 Februari 2026, Nezar menyebut dukungan itu sejalan dengan surat edaran menteri untuk mencegah spam dan scam. Kami tidak membuka teks surat edaran tersebut, sehingga isinya tidak kami simpulkan di sini.
Pilihan kata media pada 14 November 2025 patut dicermati. Kompas TV menulis pemerintah akan mewajibkan operator membangun sistem anti-scam dengan teknologi mutakhir termasuk AI, sedangkan InfoPublik menulis pemerintah akan meminta operator. Kutipan langsung Edwin memakai kata "diminta". Karena kutipan langsung adalah bunyi yang paling dekat dengan ucapan aslinya, kami membaca posisi Komdigi sebagai permintaan, bukan mandat teknologi.
Meski begitu, bukan berarti operator bebas dari kewajiban. Pasal 3 ayat (5) huruf b mengikat operator untuk menerapkan mekanisme pencegahan dan penanganan penipuan (fraud) dalam registrasi dengan pengenalan wajah. Pelanggaran Pasal 3 termasuk dalam daftar pasal yang dapat dikenai sanksi administratif menurut Pasal 27 ayat (1). Jadi, fraud prevention di titik registrasi bersifat wajib, sedangkan fitur anti-spam di jaringan lebih bersifat dorongan yang dinilai dari hasilnya.
Implikasinya bagi Anda, jika bisnis Anda mengirim pesan massal atau menelepon pelanggan, sistem penyaring tiap operator bisa berbeda. Satu operator mungkin menandai pesan Anda sebagai berisiko, operator lain tidak. Karena tidak ada standar teknologi tunggal, perilaku penyaringan perlu diuji per operator, bukan diasumsikan seragam.
Bagaimana Indosat dan Telkomsel Menjalankan Deteksi Berbasis AI?
Indosat memakai fitur Anti-Spam dan Anti-Scam yang dikembangkan bersama Tanla Platforms melalui platform Wisely AI, sedangkan Telkomsel menyebut sistem deteksi anomali berbasis AI, pemblokiran trafik yang berindikasi spoofing atau phishing, dan pemantauan pola panggilan serta SMS mencurigakan secara real-time. Seluruh angka kinerjanya adalah klaim perusahaan.
Pada 6 Februari 2026, Indosat Ooredoo Hutchison memaparkan hasil enam bulan pertama fiturnya. "Dalam enam bulan terakhir, dengan bantuan Tanla, kami telah memberikan peringatan terhadap 2 miliar aktivitas scam dan membuat ruang gerak para pelaku semakin terbatas," kata Vikram Sinha, President Director dan CEO Indosat Ooredoo Hutchison, seperti dikutip Investortrust. Kontan menulis fitur itu mendeteksi lebih dari 2 miliar panggilan, pesan singkat, dan tautan berisiko penipuan.
Data internal Indosat menunjukkan modus dominan berasal dari penyalahgunaan OTP, phishing, dan undian palsu, umumnya lewat SMS dan panggilan suara. Intensitasnya naik menjelang hari raya, musim belanja daring, dan periode pencairan bantuan sosial. Hingga saat itu, lebih dari 2,5 juta pengguna mengaktifkan layanan dan melaporkan lebih dari 124.000 nomor yang terindikasi melakukan penipuan, sehingga fitur ini juga bergantung pada partisipasi pelanggan.
Indosat memperkirakan sistem itu mencegah potensi kerugian finansial hingga US$500 juta, yang oleh Investortrust dikonversi ke Rp8,4 triliun pada kurs Rp16.800 per dolar AS. Kontan mencatat lebih dari 95 persen pelanggan pengguna fitur mengaku merasa lebih aman, dan Tanla mengklaim akurasi deteksi hingga 99 persen. Semua angka itu berasal dari perusahaan atau mitranya. Dalam sumber yang kami buka, tidak ada audit independen yang memverifikasinya.
Fiturnya terus dikembangkan. Pelanggan IM3 mengaksesnya lewat SATSPAM, sementara pelanggan Tri memakai TRI AI: Anti-Spam dan Scam dengan identifikasi visual berbasis kode warna. Pengembangan terbaru, menurut Kontan, mencakup pemblokiran otomatis SMS penipuan, deteksi panggilan berisiko berbasis VoIP, notifikasi risiko panggilan, ringkasan aktivitas mencurigakan di aplikasi, dan integrasi perlindungan Plus+ di aplikasi myIM3 dan bima+.
Telkomsel menyampaikan langkahnya pada 20 November 2025 setelah pernyataan Komdigi. "Kebijakan ini sejalan dengan komitmen Telkomsel untuk meningkatkan perlindungan pelanggan dan menjaga ekosistem digital," kata Abdullah Fahmi, VP Corporate Communications dan Social Responsibility Telkomsel, seperti dikutip Selular.ID. Telkomsel juga membuka kanal lapor lewat Call Center 188 dan SMS ke 1166 dengan format penipuan#nomor#isi sms penipuan.
Pada 6 Februari 2026, Nezar Patria memuji langkah Indosat dengan menyatakan inisiatif itu menunjukkan teknologi dapat digunakan secara konkret untuk melindungi masyarakat. Ia mengajak semua operator mengikuti langkah serupa. Perbandingan Indosat dan Telkomsel ini bukan peringkat kualitas, karena kedua operator menyampaikan metrik yang tidak setara dan tidak diaudit pihak luar.
Bagaimana Alur Pengaduan dan Pemblokiran Nomor Penipu dalam 1 x 24 Jam?
Lampiran II Permenkomdigi 7/2026 mengatur alurnya. Pelanggan merekam atau memotret panggilan dan pesan penipuan, mengirimkannya ke layanan aduan yang disiapkan Direktur Jenderal, helpdesk memverifikasi lalu meminta operator memblokir nomor pengirim, dan operator wajib memblokir paling lambat 1 x 24 jam setelah menerima e-mail dari helpdesk.
Ruang lingkup lampiran itu adalah panggilan dan pesan yang mengganggu dan tidak dikehendaki pelanggan (spam call and/or message) yang diindikasikan penipuan dalam segala bentuknya. Peraturan memberi contoh permintaan untuk segera mengurus pembayaran transaksi tertentu, transfer uang, atau pelanggan menjadi pemenang kuis atau undian. Contoh-contoh ini cocok dengan modus yang dilaporkan Indosat, sehingga lampiran ini bisa dibaca sebagai jalur formal bagi modus yang sama.
Langkah pertama ada di tangan pelapor. Pelanggan diminta merekam percakapan atau memotret pesan, lengkap dengan nomor pemanggil atau pengirim. Pelapor lalu mengirim nomor miliknya yang telah teregistrasi dengan benar dan berhak, beserta rekaman atau foto, ke layanan aduan Direktur Jenderal. Petugas helpdesk memverifikasi dan menganalisis kiriman itu, membuat tiket di sistem, dan mengirim notifikasi e-mail ke operator terkait agar nomor pemanggil atau pengirim diblokir.
Operator kemudian membuka laporan di sistem yang disiapkan Direktur Jenderal dan memblokir nomor yang terindikasi penipuan dalam 1 x 24 jam. Lampiran juga mewajibkan operator memberi notifikasi kepada Direktur Jenderal melalui sistem yang sama setelah pengaduan ditindaklanjuti atau diselesaikan. Dengan demikian, ada jejak waktu yang bisa diperiksa untuk setiap laporan.
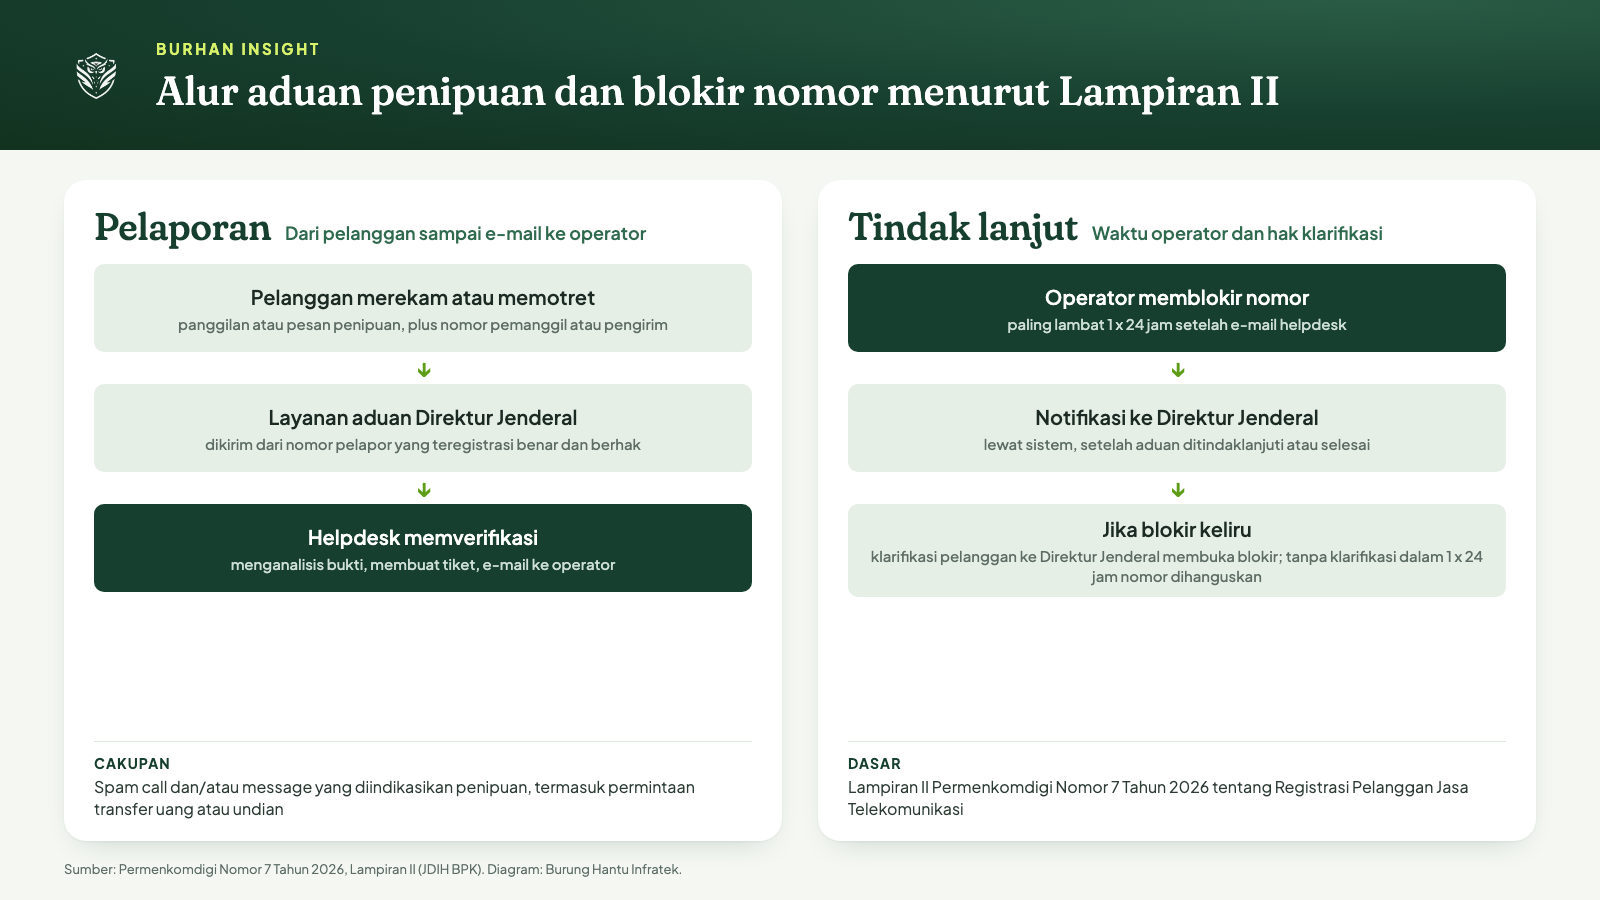
Diagram alur aduan penipuan dan blokir nomor. Diolah Burung Hantu Infratek dari Lampiran II Permenkomdigi Nomor 7 Tahun 2026.
Peraturan juga mengantisipasi blokir yang keliru. Jika yang terblokir ternyata bukan nomor penipu, pemblokiran dapat dibuka setelah ada klarifikasi atau verifikasi yang dapat dipertanggungjawabkan dari pelanggan kepada Direktur Jenderal. Namun jika tidak ada klarifikasi dalam 1 x 24 jam dari pelanggan, operator melakukan penghangusan nomor pelanggan. Tenggat yang sama dengan masa blokir ini membuat ruang untuk menjelaskan sangat sempit.
Alur ini digerakkan laporan manusia dan verifikasi helpdesk, bukan algoritma. AI yang dipakai operator bekerja di sisi jaringan sebelum laporan masuk, sedangkan Lampiran II bekerja sesudah korban atau calon korban melapor. Kedua jalur saling melengkapi, dan Pasal 23 ayat (1) huruf b menambah satu pegangan lagi: operator wajib menyediakan fasilitas pemeriksaan, pemantauan, dan pelaporan penggunaan identitas tanpa hak untuk registrasi.
Bagaimana Registrasi Biometrik Menopang Sistem Anti-Scam Operator?
Registrasi biometrik memastikan nomor aktif terikat pada pemilik identitas yang sah, sehingga pelaku sulit memakai nomor sekali pakai dengan identitas curian. Pasal 3 ayat (1) mewajibkan operator memakai NIK dan biometrik pengenalan wajah untuk warga negara Indonesia, dan Pasal 2 ayat (3) menjadikan operator bertanggung jawab atas validitas pelanggan.
Menkomdigi Meutya Hafid menjelaskan logikanya saat acara SEMANTIK di Jakarta pada 27 Januari 2026. "Penipuan online, spam call, spoofing, smishing, SIM swap fraud, social engineering, hingga penyalahgunaan OTP sangat bergantung pada anonimitas nomor," katanya, seperti dikutip CNN Indonesia. Jika nomor tidak lagi anonim, pelaku kehilangan kemampuan berpindah ke nomor baru setiap kali terdeteksi.
Pasal 3 ayat (5) menetapkan dua syarat teknis. Operator wajib memiliki atau bekerja sama dengan pihak yang bersertifikat paling rendah ISO/IEC 30107-3 mengenai Presentation Attack Detection (PAD) dan lolos uji setara level 2 atau lebih tinggi yang diakui secara internasional. Operator juga wajib menerapkan mekanisme pencegahan dan penanganan penipuan. PAD adalah teknologi yang membedakan wajah asli dari foto, video, atau topeng yang dipakai untuk menipu sistem.
Peraturan menutup beberapa celah lain. Pelanggan yang belum berusia 17 tahun dan belum menikah didaftarkan dengan NIK sendiri sekaligus NIK dan biometrik kepala keluarga (Pasal 3 ayat 2). Pengguna eSIM wajib registrasi dengan NIK dan biometrik wajah (Pasal 3 ayat 3). Pelanggan yang sudah registrasi biometrik tidak boleh didaftarkan ulang dengan NIK dan nomor Kartu Keluarga (Pasal 3 ayat 4). Kepemilikan dibatasi tiga nomor prabayar per identitas per operator, seperti disampaikan Meutya.
Pelanggan juga mendapat alat kontrol. Menurut detikINET, Edwin menjelaskan pelanggan yang sudah registrasi biometrik dapat meminta operator membuka basis data nomor yang memakai NIK mereka, lalu meminta nomor yang bukan miliknya dimatikan. Basis data itu dipegang tiap operator lebih dulu, lalu direncanakan terintegrasi saat aturan berlaku penuh pada pertengahan tahun. Fasilitas registrasi ulang bagi pelanggan lama diatur dalam Pasal 23 ayat (1) huruf a.
Soal data wajah, CNN Indonesia mencatat operator seluler tidak menyimpan data biometrik dan hanya menjadi perantara pelanggan dengan data wajah di Direktorat Jenderal Dukcapil. Kombinasi dua lapis ini yang membuat sistem anti-scam masuk akal: identitas yang valid di pintu registrasi, lalu deteksi pola perilaku, termasuk dengan AI, di jaringan. Salah satu lapis saja tidak cukup menutup kedua pintu.
Apa Risiko Data Pribadi dan Salah Blokir yang Perlu Diwaspadai?
Risikonya dua: data biometrik yang bocor dan nomor sah yang terblokir salah. UU PDP Pasal 4 ayat (2) huruf b menggolongkan data biometrik sebagai data pribadi spesifik, Pasal 35 mewajibkan pengendali melindungi dan memastikan keamanannya, dan Pasal 46 mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam jika terjadi kegagalan pelindungan.
Menurut keterangan Menkomdigi yang dikutip detikINET, operator diwajibkan menerapkan standar internasional keamanan informasi, termasuk sistem pencegahan fraud. Jika terjadi kegagalan, Pasal 46 ayat (2) UU PDP mengharuskan pemberitahuan memuat data pribadi yang terungkap, kapan dan bagaimana data itu terungkap, serta upaya penanganan dan pemulihan. Ayat (3) menambahkan bahwa dalam hal tertentu pengendali wajib memberi tahu masyarakat.
Rantai pemrosesan data bisa melibatkan lebih dari satu pihak. Pasal 3 ayat (5) huruf a Permenkomdigi 7/2026 membolehkan operator bekerja sama dengan pihak lain yang bersertifikat PAD. Karena itu, pertanyaan siapa yang berperan sebagai pengendali dan siapa sebagai prosesor perlu dijawab jelas dalam perjanjian kerja sama. Pelanggan juga berhak bertanya ke operator bagaimana data wajahnya diproses dan kapan dihapus.
Risiko kedua lebih dekat dengan pengalaman sehari-hari: salah blokir. Lampiran II sudah menyediakan jalur pemulihan lewat klarifikasi, tetapi tenggatnya 1 x 24 jam sebelum nomor dihanguskan. Bagi orang yang nomornya terhubung ke rekening bank, OTP aplikasi, atau akun bisnis, penghangusan membawa dampak jauh melebihi sekadar kehilangan nomor. Karena itu, pelanggan yang menerima pemberitahuan blokir sebaiknya segera menyiapkan bukti identitas.
Operator juga menghadapi sanksi bertingkat bila abai. Pasal 27 ayat (2) menyebut teguran tertulis dan atau penghentian sementara kegiatan berusaha, dikenakan secara berjenjang. Pasal 30 menyatakan penghentian dilaksanakan setelah teguran tertulis ketiga belum dipenuhi, untuk jangka waktu paling lama satu tahun, dan Direktur Jenderal mempublikasikan pelanggarannya di situs Kementerian. Pasal 27 ayat (4) menegaskan sanksi tidak menghapus kewajiban yang dilanggar.
Satu hal belum bisa kami jawab dari sumber yang dibuka: seberapa sering pesan atau panggilan sah salah ditandai sebagai penipuan. Klaim akurasi 99 persen dari Tanla dan survei 95 persen dari Indosat tidak menjawab angka salah tandai. Tanpa statistik itu, bisnis yang pesannya sah tidak punya dasar untuk menilai seberapa besar risikonya.
Apa yang Perlu Disiapkan Bisnis yang Mengirim SMS, OTP, dan Menelepon Pelanggan?
Bisnis perlu memastikan komunikasinya tidak menyerupai pola penipuan: identitas pengirim konsisten, isi pesan jelas, dan ada jalur klarifikasi cepat bila nomor terblokir. Poin berikut adalah rekomendasi Burhan yang kami turunkan dari isi peraturan dan modus yang dilaporkan operator, bukan kewajiban yang tertulis dalam peraturan.
Langkah praktis yang bisa dimulai dari tim operasional dan teknologi Anda:
Pisahkan nomor transaksional dan promosi. Pola pengiriman yang bercampur lebih mudah terbaca sebagai spam. Nomor khusus untuk OTP dan notifikasi transaksi membuat perilakunya konsisten.
Hindari kata dan permintaan yang identik dengan modus penipuan. Lampiran II menyebut permintaan segera mengurus pembayaran, transfer uang, dan undian. Indosat menyebut OTP, phishing, dan undian palsu sebagai modus dominan. Pesan sah sebaiknya tidak memakai desakan waktu atau meminta data sensitif.
Tulis identitas bisnis dan tujuan pesan di awal. Pelanggan yang bisa mengenali pengirim lebih kecil kemungkinan melapor, dan pesan yang jelas lebih mudah dibedakan dari penipuan.
Daftarkan nomor perusahaan atas nama penanggung jawab yang jelas. Pasal 25 ayat (4) mengatur laporan operator untuk pelanggan badan hukum memuat identitas penanggung jawab, nomor yang digunakan, dan peruntukan penggunaan.
Siapkan penanggung jawab yang bisa merespons dalam 24 jam. Pembukaan blokir memerlukan klarifikasi yang dapat dipertanggungjawabkan kepada Direktur Jenderal, dan penghangusan terjadi bila klarifikasi tidak datang dalam 1 x 24 jam.
Edukasi pelanggan tentang kanal resmi. Sampaikan bahwa bisnis Anda tidak pernah meminta OTP lewat telepon, dan arahkan pelanggan melapor ke kanal operator, misalnya 188 atau SMS 1166 pada Telkomsel.
Jika Anda membangun fitur deteksi penipuan sendiri, misalnya analisis suara di pusat panggilan atau verifikasi wajah di aplikasi, perlakukan data suara dan biometrik sebagai data pribadi spesifik. UU PDP mengharuskan Anda melindunginya dan memberi tahu pihak terkait paling lambat 3 x 24 jam bila terjadi kegagalan pelindungan. Kumpulkan seperlunya, tentukan masa simpan, dan dokumentasikan siapa yang berperan sebagai pengendali dan prosesor.
Terakhir, pantau pembaruan aturan dan pernyataan Komdigi secara berkala. Pernyataan pejabat sepanjang November 2025 sampai Juli 2026 menunjukkan arah yang sama, yaitu tekanan yang makin besar kepada operator, dan tekanan itu pada akhirnya menjalar ke pengirim pesan yang memakai jaringan mereka. Permenkomdigi 7/2026 baru satu dari beberapa aturan yang menyentuh komunikasi bisnis lewat jaringan seluler.
Kesimpulan
Peraturan yang berlaku mewajibkan operator mengenal pelanggannya, memvalidasi identitas dengan biometrik, menerapkan pencegahan fraud, dan memblokir nomor penipu yang dilaporkan dalam 1 x 24 jam. Pemakaian AI untuk mendeteksi penipuan tidak tertulis sebagai kewajiban, tetapi didorong terbuka oleh pejabat Komdigi, dan Indosat serta Telkomsel sudah menerapkannya dengan klaim hasil yang belum diaudit pihak luar. Dua lapis ini, identitas valid dan deteksi pola, membentuk pertahanan yang lebih rapat dibanding satu lapis saja.
Bagi bisnis Anda, pelajarannya praktis. Jaga identitas pengirim, hindari pola komunikasi yang menyerupai penipuan, siapkan jalur klarifikasi cepat, dan perlakukan data biometrik serta suara dengan standar UU PDP. Mulailah dari audit sederhana: nomor mana yang dipakai untuk apa, siapa penanggung jawabnya, dan apa yang terjadi jika salah satunya terblokir besok pagi.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK
[3] Pemerintah Perkuat Aturan Teknis Telekomunikasi untuk Cegah Kejahatan Scam - InfoPublik
[4] Lonjakan Penipuan Digital, Kemkomdigi Siapkan Sistem Anti-Scam Berbasis AI - Kompas TV
[5] Indosat (ISAT) Blokir 2 Miliar Potensi Spam-Scam, Cegah Kerugian Rp 8,4 T - Investortrust
[6] Indosat Hadang 2 Miliar Ancaman Spam dan Scam, Lindungi Pelanggan lewat Teknologi AI - Kontan
[8] Kerugian dari Scam Digital Rp 7,5 T, Komdigi Ingatkan Operator Telekomunikasi - Katadata
[9] Komdigi Terbitkan Aturan Baru, Biometrik hingga Batasi Jumlah Nomor SIM Card - detikINET
[10] 4 Poin Penting Aturan Registrasi SIM Pakai Card Biometrik Wajah - CNN Indonesia
[11] Telkomsel Terapkan AI untuk Tekan Penipuan Digital, Dukung Kebijakan Komdigi - Selular.ID