
Apa yang Perlu Diamankan Pabrik Saat AI Masuk ke Lini Produksi?
Pabrik modern tidak lagi hanya berisi mesin dan operator, tetapi juga model AI yang membaca sensor, memprediksi kerusakan, dan menyarankan keputusan produksi. Sederhananya, setiap kecerdasan yang ditambahkan ke lini produksi juga menambah satu pintu yang harus dijaga. Tulisan ini membahas perubahan yang dibawa AI ke pabrik, tingkat adopsinya di Indonesia, tiga sumber gangguan menurut BSSN, kerentanan teknologi operasional, aturan yang berlaku, pelajaran uji coba Kemenperin, pagar keamanan, hingga cara memulai untuk bisnis Anda.
TLDR
Apa yang Berubah Saat AI Masuk ke Lini Produksi?
AI menambah lapisan data, model, dan koneksi yang ikut menjadi aset yang harus diamankan.
Seberapa Jauh Adopsi AI di Manufaktur Indonesia Hari Ini?
Adopsi masih tahap awal di tingkat perusahaan, sementara kesadaran keamanan belum secepat investasinya.
Tiga Sumber Gangguan AI Menurut BSSN
Perilaku model yang meleset dari tujuan, halusinasi, dan penyalahgunaan AI sebagai senjata.
Mengapa Teknologi Operasional Lebih Sulit Diamankan daripada Sistem Kantor?
Mesin berumur panjang, sulit dimatikan untuk pembaruan, dan kini makin terhubung ke jaringan.
Aturan Apa yang Sudah Mengikat Pabrik di Indonesia?
UU PDP, Perpres 82/2022 beserta turunannya, dan peraturan BSSN tentang insiden siber sudah menjadi acuan.
Apa yang Bisa Dipelajari dari Uji Coba Predictive Maintenance Kemenperin?
Uji coba nyata menilai akurasi dan kemudahan integrasi, dan integrasi itulah yang membuka permukaan serangan.
Bagaimana Menyusun Pagar Keamanan untuk AI di Pabrik?
Petakan aliran data, pisahkan jaringan, batasi akses vendor, jaga model, dan libatkan manusia.
Bagaimana Memilih Mitra dan Memulai untuk Bisnis Anda?
Mulai dari uji coba kecil dengan kriteria keamanan tertulis dan pertanyaan tegas kepada vendor.
Kesimpulan
Keamanan harus dirancang bersama AI sejak awal, bukan ditambahkan setelah proyek berjalan.
Bayangkan seorang manajer pabrik yang baru menyetujui proyek perawatan prediktif. Dasbor menyala, grafik getaran mesin tampil rapi, dan vendor menjanjikan waktu berhenti produksi yang lebih singkat. Pertanyaan yang jarang muncul dalam rapat itu justru sederhana: siapa yang menjaga model, data sensor, dan koneksi yang kini menghubungkan lantai produksi dengan jaringan kantor? Banyak perusahaan sudah bertanya apakah AI berguna, tetapi belum bertanya apa yang perlu diamankan ketika AI itu bekerja. Artikel ini menjawab pertanyaan kedua dengan data, aturan, dan langkah praktis yang bisa dipakai tim operasional dan tim TI Anda.
Apa yang Berubah Saat AI Masuk ke Lini Produksi?
Saat AI masuk ke lini produksi, pabrik mendapat lapisan baru yang membaca data mesin, memprediksi gangguan, dan memberi rekomendasi keputusan. Lapisan itu bergantung pada data sensor, model, dan koneksi jaringan, sehingga setiap komponennya menjadi aset yang harus diamankan, bukan sekadar alat bantu efisiensi.
Pada banyak pabrik lama, mesin bekerja sebagai pulau yang relatif tertutup. Pengendali lini, sensor, dan panel operator saling bicara di jaringan sendiri, dan data produksi baru dirapikan di akhir shift. Cara kerja itu lambat, tetapi permukaan serangannya sempit karena hanya sedikit jalur yang menghubungkan lantai produksi dengan dunia luar.
AI mengubah pola tersebut. Model prediktif butuh aliran data dari sensor yang terus menyala, butuh tempat untuk memprosesnya, dan butuh jalur untuk mengirim hasilnya ke dasbor atau sistem perawatan. Dalam uji coba predictive maintenance yang difasilitasi Kementerian Perindustrian pada 2026, misalnya, kondisi mesin produksi dipantau secara real time dan sistem AI memprediksi potensi gangguan lebih dini. Kemampuan itu menarik bagi pabrik, tetapi aliran datanya harus dijaga dari ujung ke ujung.
Perubahan kedua ada pada siapa yang memegang kendali. Dahulu keputusan berhenti atau lanjut ada di tangan teknisi yang membaca alarm. Kini rekomendasi dari model bisa memengaruhi jadwal perawatan, pemesanan suku cadang, bahkan pengaturan parameter mesin. Kalau model keliru atau dimanipulasi, dampaknya tidak berhenti di layar, tetapi terasa di lantai produksi, pada kualitas barang, dan pada keselamatan pekerja.
Perubahan ketiga adalah munculnya pihak baru dalam rantai kerja. Vendor model, penyedia platform, integrator, dan penyedia konektivitas semuanya ikut menyentuh data pabrik. Setiap pihak membawa praktik keamanannya sendiri, dan pabrik menanggung akibat dari yang paling lemah di antara mereka. Karena itu pertanyaan tentang AI di pabrik tidak cukup berhenti pada fitur dan harga.
Perubahan keempat menyangkut nilai data itu sendiri. Rekaman getaran, suhu, dan konsumsi daya mesin tampak membosankan, tetapi bila disatukan ia menggambarkan kapasitas, pola kerja, dan kelemahan pabrik Anda. Data yang tadinya tercecer di buku catatan teknisi kini terkumpul rapi dalam satu platform, dan kerapian itu membuat nilainya di mata pencuri data atau pesaing menjadi jauh lebih tinggi.
Ketua Dewan Transformasi Digital Industri Indonesia (WANTRII), Fadli Hamsani, menggeser pertanyaan itu pada Indonesia 4.0 Conference & Expo 2026. Menurut dia, pertanyaannya sekarang bukan lagi "nanya sudah pakai AI atau tidak", melainkan dampak seperti apa yang diberikan AI dan bagaimana risikonya dimitigasi. Bagi pembaca bisnis, kalimat itu bisa dijadikan alat uji sederhana untuk setiap proposal proyek AI yang masuk ke meja Anda.
Seberapa Jauh Adopsi AI di Manufaktur Indonesia Hari Ini?
Adopsi AI di manufaktur Indonesia masih berada pada tahap awal, terutama di tingkat perusahaan. Menurut Fadli Hamsani dari WANTRII pada 13 Oktober 2026, lebih dari 1.300 perusahaan sudah menjalani penilaian kesiapan Industri 4.0, tetapi penerapan AI yang menyentuh operasi inti belum merata.
Angka yang disebut Fadli memberi gambaran skala. Sejak peta jalan Making Indonesia 4.0 diluncurkan pada 2018, lebih dari 1.300 perusahaan telah dinilai melalui Indonesia Industry 4.0 Readiness Index atau INDI 4.0. Kementerian Perindustrian juga memiliki 29 national lighthouse, yaitu pabrik yang diharapkan menjadi contoh penerapan transformasi industri bagi perusahaan lain.
Meski begitu, Fadli menilai penerapan AI di tingkat enterprise masih awal. Ia mengutip data McKinsey yang menyebut sekitar 85 persen adopsi AI global masih dipakai untuk mendukung pekerjaan manusia, sedangkan pemanfaatannya di tingkat perusahaan berada di kisaran 30 persen. Artinya, banyak organisasi baru memakai AI sebagai asisten individu, belum sebagai bagian dari proses bisnis yang saling terhubung.
Perbedaan itu penting untuk keamanan. Asisten individu menyentuh data dalam jumlah kecil dan bisa dihentikan dengan mudah. AI yang tertanam di proses produksi menyentuh data operasional terus-menerus, terhubung ke banyak sistem, dan sulit dimatikan tanpa mengganggu pabrik. Semakin dalam AI masuk ke proses inti, semakin besar pula konsekuensi dari setiap celah yang terlambat ditutup.
Ada satu catatan tentang cara membaca angka-angka ini. Jumlah perusahaan yang dinilai tidak sama dengan jumlah perusahaan yang sudah mengamankan AI-nya, dan jumlah pabrik contoh tidak mewakili ribuan pabrik lain yang lebih kecil. Karena itu pembaca sebaiknya memakai angka tersebut sebagai petunjuk arah, bukan sebagai bukti bahwa sektor manufaktur nasional sudah siap menghadapi risiko AI.
Data dari sisi keamanan menunjukkan jurang lain. Head of Consulting PT Ensign InfoSecurity Indonesia Adithya Nugraputra menyampaikan pada 19 Juni 2026 bahwa kesadaran perusahaan terhadap keamanan siber terus meningkat, tetapi realisasi investasinya masih bertahap. Banyak perusahaan, katanya, berada dalam dilema antara menjaga efisiensi bisnis dan menaikkan anggaran keamanan digital.
Gambaran besarnya cukup jelas. Pabrik Indonesia bergerak menuju AI, sementara kebiasaan mengamankannya belum selalu mengikuti. Penyelenggara konferensi, Naganaya Indonesia bersama WANTRII, menanggapinya dengan mendorong penyusunan pedoman etika AI untuk industri dan panduan keamanan siber. Dorongan itu sekaligus menandakan bahwa pedoman khusus untuk AI di manufaktur masih dalam proses disusun.
Tiga Sumber Gangguan AI Menurut BSSN
Wakil Kepala BSSN A. Rachmad Wibowo menyebut gangguan terkait AI berasal dari tiga hal, yaitu perilaku model yang tidak selaras dengan tujuan penggunaannya, halusinasi AI, dan penyalahgunaan AI sebagai senjata. Pernyataan itu disampaikan pada Indonesia 4.0 Conference & Expo 2026 di Jakarta, Selasa 13 Oktober 2026.
Sumber pertama disebut misaligned behavior, yaitu aktivitas model yang tidak selaras dengan tujuan penggunaannya. Dalam konteks pabrik, bayangkan model yang diminta menekan waktu berhenti mesin, lalu menyarankan penundaan perawatan karena itu cara tercepat menurunkan angka tersebut. Model tidak berniat jahat, tetapi mengejar ukuran yang salah dan merugikan tujuan bisnis yang lebih luas.
Sumber kedua adalah halusinasi AI, yakni keluaran yang tidak sesuai fakta. Di kantor, halusinasi biasanya berarti kutipan keliru atau angka yang tidak ada. Di lantai produksi, keluaran yang keliru bisa berupa diagnosis kerusakan yang tidak pernah terjadi atau prediksi aman untuk mesin yang sebenarnya bermasalah. Karena itu, keluaran model yang menyentuh keputusan kritis perlu diverifikasi oleh orang yang paham mesinnya.
Sumber ketiga adalah weaponizing AI, yaitu penyalahgunaan AI sebagai senjata yang dilakukan secara sengaja untuk merugikan. Penyerang bisa memakai AI untuk menyusun surel penipuan yang meyakinkan, menemukan celah lebih cepat, atau menyamar sebagai orang yang dikenal. Adithya Nugraputra menyebut AI kini dimanfaatkan peretas untuk menemukan celah keamanan dan mempercepat proses serangan, sehingga penyerang bergerak lebih cepat daripada pembela.
Deputi Bidang Kreativitas Digital dan Teknologi Kemenekraf, Muhammad Neil El Himam, membagi peran AI menjadi tiga dalam diskusi yang sama. AI bisa menjadi teknologi pendongkrak produktivitas, alat yang dipakai pelaku kejahatan, dan sasaran serangan itu sendiri. Pembagian ini membantu pabrik melihat bahwa model yang mereka pasang bukan hanya penolong, tetapi juga target yang layak dilindungi.
Tiga peran itu juga menjelaskan mengapa satu kebijakan saja tidak cukup. Untuk peran pendongkrak produktivitas, pabrik perlu tata kelola penggunaan. Untuk peran alat penyerang, pabrik perlu pelatihan karyawan dan deteksi yang lebih cepat. Untuk peran sasaran serangan, pabrik perlu melindungi model, data latih, dan jalur pembaruannya. Mencampur ketiganya dalam satu dokumen kebijakan umum biasanya membuat tidak satu pun peran tertangani dengan baik.
Rachmad Wibowo menutup dengan tiga langkah antisipasi. Pertama, keamanan diperkuat sejak tahap perancangan sistem. Kedua, kapasitas sumber daya manusia ditingkatkan. Ketiga, kolaborasi lintas sektor dibangun agar pemanfaatan AI dalam transformasi industri berjalan aman, bertanggung jawab, dan tepercaya. Tiga langkah ini menjadi kerangka yang dipakai pada bagian berikutnya.
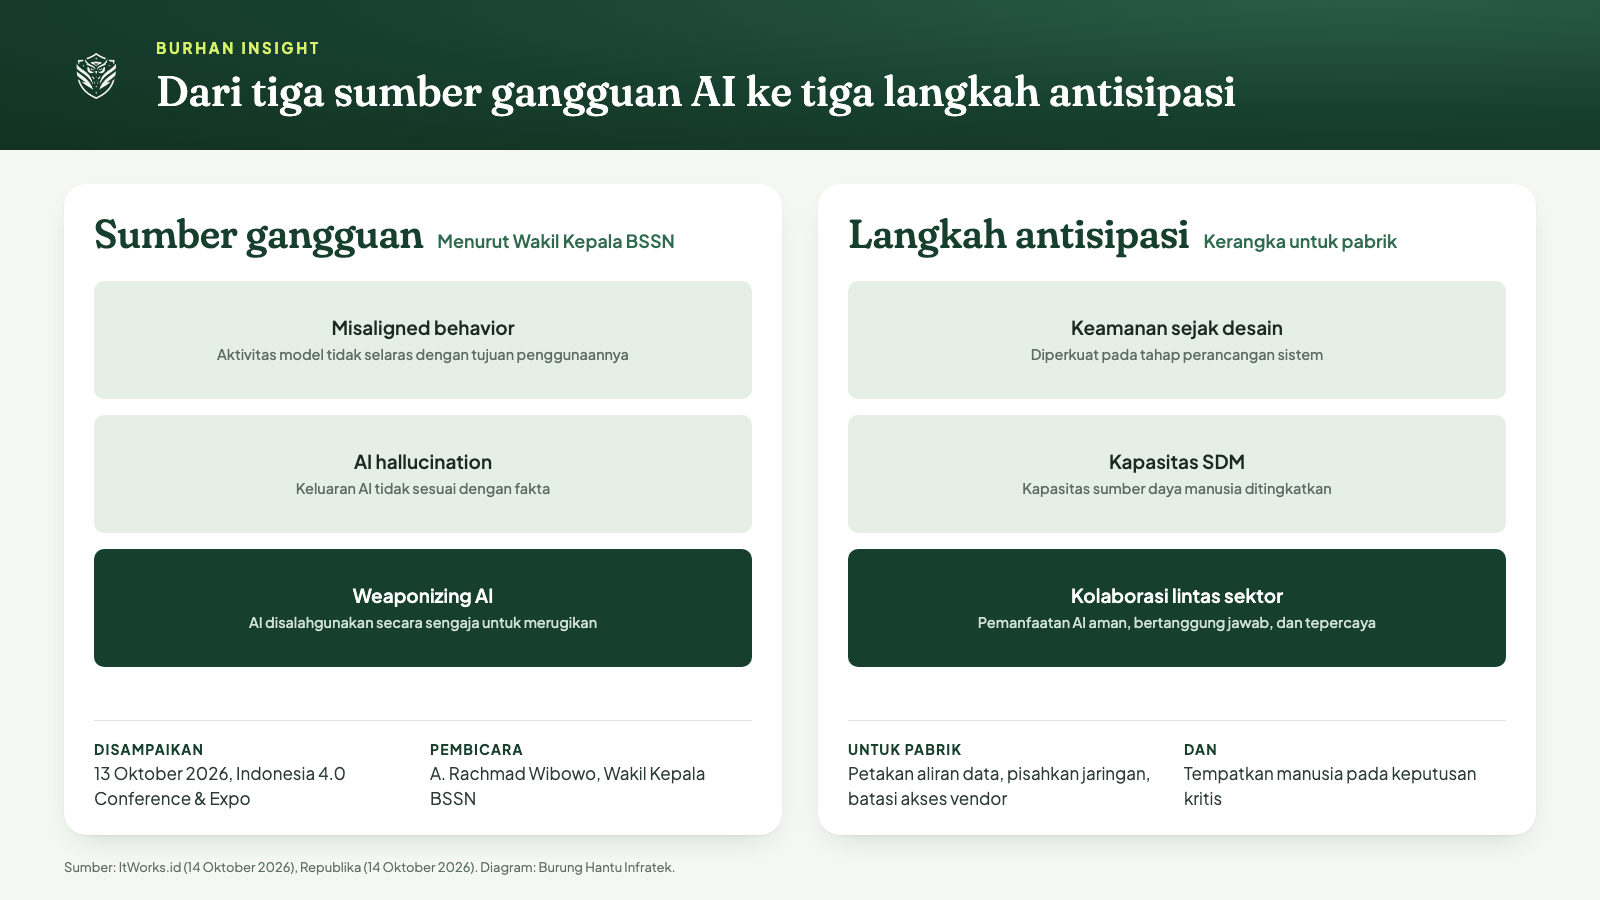
Diagram tiga sumber gangguan AI dan tiga langkah antisipasi. Diolah Burung Hantu Infratek dari ItWorks.id dan Republika.
Mengapa Teknologi Operasional Lebih Sulit Diamankan daripada Sistem Kantor?
Teknologi operasional lebih sulit diamankan karena mesin pabrik berumur panjang, tidak mudah dimatikan untuk pembaruan, dan dirancang untuk keandalan, bukan untuk menghadapi penyerang. Ketika AI menghubungkannya ke jaringan lain, kelemahan yang dahulu tertutup oleh keterisolasian menjadi terbuka.
Perpres 82/2022 tentang Pelindungan Infrastruktur Informasi Vital mendefinisikan sistem elektronik yang dilindungi dengan menyebut teknologi informasi dan/atau teknologi operasional. Definisi itu menegaskan bahwa negara memandang mesin dan sistem kendali sebagai bagian dari ruang siber yang perlu dilindungi, bukan hanya komputer kantor dan server.
Perbedaan praktisnya terasa pada siklus pembaruan. Komputer kantor bisa dimulai ulang kapan saja, sedangkan pengendali lini produksi hanya boleh dihentikan pada jadwal tertentu karena berhenti berarti rugi. Akibatnya, tambalan keamanan sering menunggu lama. Adithya Nugraputra menyebut banyak insiden berawal dari faktor manusia, keterlambatan pembaruan sistem, dan kurang disiplin menjalankan prosedur keamanan rutin, bukan dari teknologi yang lemah semata.
Ia juga menegaskan bahwa ancaman tidak lagi terbatas pada sektor keuangan. Menurut pemantauan Ensign, kebocoran data masih paling sering ditemukan, sedangkan ransomware tetap marak dan menyasar rumah sakit, manufaktur, dan sektor lain, tidak hanya bank. Bagi pabrik, ransomware punya makna khusus karena bukan hanya data yang terkunci, tetapi juga jadwal produksi dan pengiriman pesanan.
Ada pula soal kebiasaan lama. Kata sandi bawaan pabrikan yang tidak pernah diganti, laptop teknisi vendor yang dicolokkan langsung ke jaringan mesin, dan akses jarak jauh yang dibuka sementara lalu lupa ditutup adalah pola yang kerap ditemui pada instalasi industri. Kebiasaan semacam itu tidak terlalu berbahaya selama jaringan benar-benar terisolasi, tetapi menjadi berbahaya ketika AI mulai menghubungkan jaringan tersebut dengan sistem lain.
Pintu masuk serangan pun sering sederhana. Dokumen Rencana Strategis BSSN 2025 sampai 2029 mengutip temuan Kaspersky bahwa sepanjang Januari sampai Desember 2024 terdeteksi dan digagalkan 534.759 serangan phishing keuangan yang menyasar bisnis di Asia Tenggara. Phishing menyerang manusia, bukan mesin, dan AI membuat pesan penipuan semakin sulit dibedakan dari komunikasi asli.
AI menambah satu masalah lagi, yaitu jembatan data. Untuk bekerja, model butuh data dari sistem operasional, sehingga harus ada jalur dari jaringan pabrik ke tempat model berjalan. Jalur itu kerap dibangun cepat oleh vendor demi uji coba, lalu terus dipakai tanpa ditinjau. Jembatan yang dibangun tergesa-gesa adalah salah satu kelemahan paling sering diabaikan ketika pabrik terburu-buru mengejar efisiensi.
Aturan Apa yang Sudah Mengikat Pabrik di Indonesia?
Pabrik di Indonesia sudah terikat UU 27/2022 tentang Pelindungan Data Pribadi, dan yang sistemnya masuk kategori infrastruktur informasi vital juga terikat Perpres 82/2022 beserta turunan Peraturan BSSN. Hingga tulisan ini dibuat, sumber yang kami telaah belum memuat aturan khusus AI untuk manufaktur.
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi ditetapkan dan mulai berlaku pada 17 Oktober 2022, sebagaimana tercatat di JDIH BPK. Undang-undang ini mengatur hak subjek data, kewajiban pengendali dan prosesor data, transfer data, serta sanksi. Pabrik memproses data karyawan, pemasok, dan pelanggan, sehingga AI yang menyentuh data tersebut, misalnya kamera pengenal wajah untuk presensi, ikut tunduk pada ketentuannya.
Perpres Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital ditetapkan pada 24 Mei 2022. Perpres ini mengatur identifikasi sektor dan infrastruktur informasi vital, penyelenggaraan pelindungan, pembinaan dan pengawasan, serta koordinasi. Jika sistem sebuah pabrik ditetapkan sebagai infrastruktur informasi vital, kewajibannya jauh lebih berat daripada pabrik biasa. Pembaca perlu memastikan status ini kepada pembina sektornya.
Dokumen Renstra BSSN mencatat turunan Perpres tersebut. Pada 2023 BSSN menetapkan empat peraturan, yaitu Peraturan BSSN 7/2023 tentang Identifikasi IIV, 8/2023 tentang Kerangka Kerja IIV, 9/2023 tentang Peningkatan Kapasitas SDM Bidang Keamanan Siber dan Sandi, serta 10/2023 tentang Pengukuran Tingkat Kematangan Keamanan Siber. Renstra juga menyebut Pasal 11 dan 12 Perpres yang mewajibkan penyelenggara IIV membentuk CSIRT.
Di luar itu ada Peraturan BSSN 1/2024 tentang Pengelolaan Insiden Siber dan Peraturan BSSN 5/2024 tentang Rencana Aksi Nasional Keamanan Siber 2024 sampai 2028. Aturan terbaru berupa Peraturan BSSN 8/2025 tentang Rencana Strategis BSSN 2025 sampai 2029, ditetapkan Kepala BSSN Nugroho S. Budi pada 8 Oktober 2025, yang menjadi arah kerja lembaga itu lima tahun ke depan.
Kesimpulan praktisnya, ketiadaan aturan khusus AI tidak berarti ketiadaan kewajiban. Data pribadi, insiden siber, dan perlindungan infrastruktur vital sudah punya aturan yang berlaku. Perusahaan yang menunda pagar keamanan sampai ada aturan AI khusus justru menumpuk risiko hukum maupun operasional, karena ketentuan yang sudah ada tetap berlaku bagi sistem berbasis AI.
Apa yang Bisa Dipelajari dari Uji Coba Predictive Maintenance Kemenperin?
Uji coba predictive maintenance Kemenperin di PT Kalbe Farma pada April sampai Juni 2026 menunjukkan bahwa AI di pabrik dinilai bukan hanya dari akurasi, tetapi juga dari kemudahan integrasi. Integrasi inilah yang membuka jalur data baru, sehingga keamanannya perlu dirancang sejak uji coba.
Program itu difasilitasi Badan Pengembangan Sumber Daya Manusia Industri (BPSDMI) melalui Pusat Industri Digital Indonesia 4.0 (PIDI 4.0). Teknologi yang diuji adalah System Invariant Analytics Technology atau SIAT, buatan PT NEC Indonesia bersama Bogor Technology, dan diterapkan di Kalbe Farma. Hasilnya diumumkan Kemenperin pada 20 Juli 2026 sebagai bagian dari peta jalan Making Indonesia 4.0.
Evaluasinya mencakup tiga hal, yakni tingkat akurasi sistem, kemudahan integrasi dengan sistem perusahaan yang sudah ada, dan peluang pengembangan pada tahap berikutnya. Hasilnya, tingkat kepuasan Kalbe Farma mencapai 8 dari 10, dan dua dari tiga target utama tercapai penuh. Kemenperin menilai solusi itu punya prospek baik untuk diterapkan lebih luas di sektor manufaktur.
Kepala BPSDMI Doddy Rahadi menjelaskan bahwa uji coba berfungsi menguji kelayakan solusi digital dalam kondisi operasional sebenarnya sebelum diterapkan lebih luas. Prinsip itu tepat. Satu hal yang bisa ditambahkan pabrik adalah memasukkan kriteria keamanan ke dalam penilaian, sejajar dengan akurasi dan integrasi, supaya hasil uji coba tidak hanya menjawab apakah sistem bekerja, tetapi juga apakah sistem aman.
Engineering Group Head Kalbe Farma, Ronald Effendi, menilai SIAT sangat komprehensif dalam mengintegrasikan dan mengolah data, sehingga membuka potensi baru bagi pemanfaatan aset digital perusahaan. Dari sisi keamanan, kalimat itu punya sisi kedua: semakin komprehensif data yang disatukan, semakin berharga pula sistem tersebut bagi pihak yang ingin mencurinya atau mengacaukannya.
Dari sisi bisnis, uji coba semacam ini murah dibandingkan implementasi penuh, tetapi hasilnya sering menjadi dasar keputusan investasi besar. Karena itu catatan keamanan dari uji coba perlu ikut dibawa ke rapat keputusan. Kalau proyek percontohan berjalan di jaringan khusus dengan akses longgar, hasil yang bagus belum tentu bisa ditiru ketika sistem masuk ke jaringan produksi sebenarnya yang aturan aksesnya jauh lebih ketat.
Sumber yang kami buka tidak merinci target ketiga yang belum tercapai penuh, maupun metrik di balik angka kepuasan tersebut, sehingga bagian itu sengaja tidak kami tafsirkan. Pelajaran umumnya tetap bisa dipakai. Uji coba yang baik menetapkan sejak awal siapa yang boleh mengakses data, ke mana data mengalir, dan bagaimana sistem dimatikan bila ada yang tidak beres.
Bagaimana Menyusun Pagar Keamanan untuk AI di Pabrik?
Pagar keamanan untuk AI di pabrik disusun dengan memetakan aliran data, memisahkan jaringan operasional dari jaringan kantor, membatasi akses vendor, menjaga model dan datanya, serta menempatkan manusia pada keputusan kritis. Langkah ini sejalan dengan tiga arahan BSSN: keamanan sejak desain, SDM, dan kolaborasi.
Berikut delapan pagar yang bisa dijadikan daftar periksa. Urutannya mengikuti kerangka BSSN, dimulai dari keamanan pada tahap perancangan dan berlanjut ke kapasitas manusia serta kolaborasi.
Petakan aset dan aliran data. Catat sensor, pengendali, server, dan layanan yang terhubung ke AI, lalu gambarkan ke mana data mengalir. Pabrik tidak bisa melindungi jalur yang tidak diketahuinya.
Pisahkan jaringan operasional dari jaringan kantor. Gunakan segmentasi sehingga gangguan di komputer kantor tidak langsung merambat ke pengendali lini produksi.
Batasi akses vendor. Berikan akses jarak jauh hanya untuk keperluan dan waktu tertentu, dengan pencatatan aktivitas yang bisa Anda periksa sendiri.
Jaga model dan data latih. Perlakukan model sebagai aset yang bisa dimanipulasi. Kendalikan siapa yang boleh mengubah model, memperbarui versinya, atau menambah data latih.
Tempatkan manusia pada keputusan kritis. Rekomendasi AI yang menyentuh keselamatan, kualitas, atau pengaturan mesin perlu disetujui orang yang memahami prosesnya, sesuai penekanan BSSN pada pengawasan.
Disiplinkan pembaruan. Susun jadwal tambalan keamanan bersama tim produksi, karena keterlambatan pembaruan disebut sebagai penyebab banyak insiden.
Siapkan penanganan insiden. Tentukan siapa melapor kepada siapa, kapan lini dihentikan, dan bagaimana pemulihan dilakukan. Latih dengan simulasi, bukan hanya dokumen.
Latih manusia. Neil El Himam mengingatkan bahwa serangan berbasis AI bisa berbentuk panggilan telepon yang seolah berasal dari anggota keluarga atau atasan, sehingga literasi karyawan menjadi lapis pertahanan.
Soal simulasi, Ensign meluncurkan program simulasi krisis siber bertajuk From Threat to Action: Cyber Simulation Experience untuk melatih pemimpin perusahaan mengambil keputusan saat insiden, mencakup aspek teknis, komunikasi, kepatuhan terhadap regulator, hingga keberlangsungan bisnis. Latihan seperti ini menguji hal yang sering luput di atas kertas, yaitu keputusan dalam tekanan waktu.
Urutan penerapannya tidak harus serentak. Pabrik yang baru memulai bisa mengerjakan dua pagar pertama lebih dulu karena paling murah dan paling menentukan. Tanpa peta aliran data dan pemisahan jaringan, pagar lain berdiri di atas dasar yang goyah dan sulit diuji.
Bagaimana Memilih Mitra dan Memulai untuk Bisnis Anda?
Memilih mitra AI untuk pabrik berarti menilai vendor dari cara mereka menangani data dan akses, bukan hanya dari demo dan harga. Mulailah dari uji coba kecil dengan kriteria keamanan tertulis, lalu perluas hanya setelah kriteria itu terpenuhi.
Ada pertanyaan yang sebaiknya diajukan kepada setiap vendor sebelum kontrak. Di mana data pabrik diproses dan disimpan? Siapa di pihak vendor yang bisa mengakses sistem Anda, dan bagaimana aksesnya dicatat? Bagaimana pembaruan model dilakukan, dan apakah Anda bisa menolak atau menundanya? Apa yang terjadi pada data Anda bila kontrak berakhir? Jawaban yang kabur adalah tanda untuk berhenti sejenak.
Pertanyaan tambahan berkaitan dengan aturan. Jika proyek memproses data pribadi, misalnya wajah atau identitas pekerja, pastikan dasar hukumnya jelas menurut UU 27/2022. Jika sistem pabrik Anda mungkin termasuk infrastruktur informasi vital, tanyakan kepada pembina sektor apakah status itu berlaku, karena kewajiban seperti pembentukan CSIRT mengikutinya.
Libatkan juga tim yang sering terlewat, yaitu operator dan teknisi lini. Mereka paling cepat melihat ketika rekomendasi model terasa janggal dibanding kondisi mesin sebenarnya. Beri mereka jalur sederhana untuk melaporkan keanehan dan pastikan laporan itu ditindaklanjuti. Sistem pengawasan yang tidak melibatkan orang yang paling dekat dengan mesin akan kehilangan sumber informasi paling berharga.
Untuk memulai, pilih satu kasus yang batasnya jelas, misalnya perawatan prediktif pada satu lini. Tetapkan sejak awal tiga kriteria keberhasilan: akurasi, kemudahan integrasi, dan keamanan. Tuliskan ketiganya sebelum uji coba berjalan sehingga keputusan memperluas proyek tidak ditentukan oleh antusiasme setelah demo yang mengesankan.
Soal anggaran, dilema yang disebut Ensign nyata: efisiensi bisnis berebut dengan biaya keamanan. Cara menyiasatinya adalah memasukkan biaya keamanan ke dalam kasus bisnis proyek AI sejak awal, bukan sebagai pos terpisah yang mudah dipangkas. Proyek yang hemat di awal tetapi lumpuh karena ransomware jauh lebih mahal daripada proyek yang menyisihkan anggaran untuk pagar dasar.
Pendekatan yang lazim dipakai integrator AI lokal adalah mendampingi pabrik dari penilaian awal, desain arsitektur data, sampai latihan insiden, supaya tim internal tidak bergantung penuh pada vendor. Apa pun mitra yang Anda pilih, pastikan pengetahuan tentang sistem tetap berada di dalam organisasi Anda dan terdokumentasi dengan baik.
Terakhir, tetapkan jadwal tinjauan berkala, misalnya setiap kuartal, untuk memeriksa ulang akses vendor, versi model, dan hasil latihan insiden. Keamanan AI bukan proyek sekali jadi. Model diperbarui, vendor berganti, dan pabrik menambah mesin baru, sehingga peta aliran data yang akurat hari ini bisa usang dalam beberapa bulan.
Kesimpulan
AI membawa efisiensi nyata ke lini produksi, tetapi juga menambah data, model, dan koneksi yang harus dijaga. BSSN merumuskan risikonya dalam tiga hal, yaitu perilaku model yang meleset, halusinasi, dan penyalahgunaan sebagai senjata, dengan jawaban berupa keamanan sejak desain, penguatan SDM, dan kolaborasi lintas sektor. Kerangka itu cukup sederhana untuk dipakai langsung oleh manajer pabrik.
Langkah berikutnya bisa dimulai minggu ini. Petakan aliran data dari setiap sistem AI yang sudah atau akan dipasang, periksa akses vendor, dan tuliskan kriteria keamanan untuk uji coba berikutnya. Aturan khusus AI untuk manufaktur mungkin belum ada, tetapi kewajiban data pribadi, insiden siber, dan perlindungan infrastruktur vital sudah berlaku. Pabrik yang menyiapkan pagar lebih awal akan lebih tenang saat AI benar-benar menjadi bagian dari produksi sehari-hari.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[1] BSSN Tekankan Pentingnya Keamanan Siber dalam Transformasi Industri Berbasis AI - ItWorks.id
[2] WANTRII: Adopsi AI di Industri Manufaktur Perlu Diimbangi Keamanan Siber - Republika
[3] BSSN Catat 5,5 Miliar Serangan Siber, Industri RI Hadapi Ancaman AI hingga Ransomware - Kontan
[4] Menperin Agus Gumiwang Genjot Penerapan AI di Industri Farmasi - Industry.co.id
[6] Peraturan BSSN Nomor 8 Tahun 2025 tentang Rencana Strategis BSSN Tahun 2025-2029 - Peraturan.go.id
[7] Perpres Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital - JDIH BPK
[8] UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - JDIH BPK