
AI di Fintech Lending: POJK 8/2026, Batas Data Pribadi, dan Cara Penyelenggara Bersiap
Fintech lending atau pinjaman daring (pindar) adalah layanan yang mempertemukan pemberi dana dan penerima dana lewat platform digital, dan kini makin sering memakai kecerdasan buatan untuk menilai calon peminjam. Sederhananya, AI membantu platform memutuskan siapa yang layak dipinjami, sementara aturan OJK menentukan data apa yang boleh dipakai dan siapa yang bertanggung jawab. Tulisan ini membahas peran AI, sumber data credit scoring, ancaman manipulasi identitas, POJK 8/2026, batas data pribadi, tanggung jawab direksi, pemantauan portofolio, hingga langkah persiapan penyelenggara.
TLDR
Untuk Apa AI Dipakai di Fintech Lending Menurut OJK?
OJK menilai AI bisa membantu credit scoring, deteksi penipuan, dan pemantauan portofolio, asalkan transparan dan dapat dipertanggungjawabkan.
Data Apa yang Boleh Dipakai untuk Credit Scoring Berbasis AI?
SEOJK 19/SEOJK.06/2025 membatasi sumber data credit scoring pada empat kelompok, dan POJK 40/2024 mewajibkan analisis risiko tiap pengajuan.
Bagaimana AI Mengubah Risiko Penipuan Identitas di Pinjaman Daring?
OJK menyebut calon peminjam bisa memakai AI untuk memanipulasi identitas, sehingga verifikasi identitas dan keaslian dokumen harus diperkuat.
Apa Isi POJK 8/2026 dan Mengapa Penting bagi Kualitas Data AI?
POJK 8/2026 mewajibkan pelaporan data transaksi pendanaan harian ke OJK dan Fintech Data Center, sehingga data pelatihan model makin seragam.
Apa Batas Penggunaan Data Pribadi bagi Penyelenggara Pindar?
POJK 8/2026 melarang jual beli informasi pengguna, SEOJK membatasi akses gawai, dan UU PDP memberi hak keberatan atas keputusan otomatis.
Siapa yang Bertanggung Jawab atas Keputusan Otomatis di Pindar?
Penyelenggara tetap bertanggung jawab, dengan direksi penanggung jawab pelaporan, kebijakan tertulis, audit internal, dan pemisahan fungsi.
Bagaimana AI Dipakai Memantau Kualitas Pendanaan dan Portofolio?
TWP90 industri 4,26 persen pada Juni 2026 menunjukkan pemantauan portofolio berbasis data harian makin relevan.
Bagaimana Penyelenggara dan Mitra Teknologi Bersiap?
Siapkan inventaris model, catatan sumber data, jalur keberatan, uji manipulasi identitas, dan bukti audit dalam 90 hari.
Kesimpulan
AI di pindar sah dipakai selama datanya sah, keputusannya bisa dijelaskan, dan penanggung jawabnya jelas.
Pembiayaan fintech lending tercatat Rp105,14 triliun per Juni 2026 dan tumbuh 25,88 persen dibanding tahun sebelumnya, menurut OJK. Di industri yang sepenuhnya berjalan di layar ponsel, keputusan menyetujui atau menolak pinjaman diambil dalam hitungan detik, dan makin banyak keputusan itu dibantu model AI. Pertanyaan yang muncul bagi penyelenggara dan mitra teknologinya: apakah model itu sudah sesuai aturan yang berlaku, dan apa yang harus dibuktikan bila OJK atau peminjam bertanya?
Untuk Apa AI Dipakai di Fintech Lending Menurut OJK?
Menurut Kepala Eksekutif Pengawas Lembaga Pembiayaan, Perusahaan Modal Ventura, Lembaga Keuangan Mikro dan Lembaga Jasa Keuangan Lainnya OJK, Agusman, AI dapat mendukung operasional penyelenggara, antara lain credit scoring, deteksi penipuan, dan pemantauan portofolio pembiayaan, selama tata kelola dan manajemen risikonya terjaga. Pernyataan itu disampaikan dalam jawaban tertulis Rapat Dengar Konsultasi OJK pada 7 Agustus 2026.
Kalimat kuncinya berbunyi: "Tentunya penyelenggara perlu memastikan penggunaan AI yang transparan dan dapat dipertanggungjawabkan." Kalimat ini penting karena OJK tidak melarang AI dan tidak pula memberi lampu hijau tanpa syarat. Beban pembuktian diletakkan di pundak penyelenggara: Anda harus bisa menunjukkan bagaimana model bekerja dan siapa yang bertanggung jawab atas hasilnya.
Agusman juga menyebut bahwa pemanfaatan teknologi, termasuk AI, dapat disesuaikan dengan kebutuhan dan kesiapan masing-masing penyelenggara. Artinya, tidak ada kewajiban memakai AI, dan tidak ada standar tunggal yang mewajibkan semua platform memakai model yang sama. Penyelenggara kecil boleh memulai dari aturan skor sederhana, sedangkan penyelenggara besar boleh memakai model pembelajaran mesin, sepanjang tata kelola dan manajemen risiko mengikuti ukuran risikonya.
Latar belakangnya adalah industri yang tumbuh cepat. Menurut data OJK yang dikutip Kontan, pembiayaan fintech lending mencapai Rp98,54 triliun per Januari 2026 dengan pertumbuhan 25,52 persen secara tahunan, lalu naik menjadi Rp105,14 triliun per Juni 2026 dengan pertumbuhan 25,88 persen. Pertumbuhan sebesar itu berarti volume pengajuan yang harus dinilai juga membengkak, dan di titik itulah otomatisasi menjadi menarik secara ekonomi.
Pada 5 Maret 2026, dalam jawaban tertulis RDK yang lain, Agusman menyebut pertumbuhan pembiayaan didorong antara lain oleh "digitalisasi pembiayaan dan inovasi produk berbasis data alternatif". Frasa data alternatif patut dicatat, sebab data semacam itulah yang biasanya menjadi bahan bakar model skor kredit berbasis AI, dan sekaligus sumber persoalan privasi yang dibahas di bagian berikutnya.
Lalu apa arti "transparan dan dapat dipertanggungjawabkan" dalam praktik? Tafsir yang masuk akal, dan ini analisis kami, bukan bunyi aturan, adalah tiga kemampuan. Penyelenggara bisa menjelaskan faktor apa yang paling memengaruhi sebuah keputusan, bisa menunjukkan catatan bahwa keputusan itu diambil dengan versi model dan data tertentu, dan bisa menyebut nama pihak internal yang memegang tanggung jawab. Model yang tidak memenuhi ketiganya akan sulit dipertahankan saat diperiksa.
Perlu dicatat pula batas sumbernya. Dalam sumber yang kami buka, belum ada POJK khusus AI untuk fintech lending. Pernyataan Agusman berupa arahan pengawasan yang disampaikan lewat jawaban tertulis, sedangkan aturan yang mengikat tetap POJK 40/2024, POJK 8/2026, SEOJK 19/SEOJK.06/2025, dan UU 27/2022 tentang Pelindungan Data Pribadi. Semua ketentuan itu dibahas pada bagian-bagian di bawah.
Data Apa yang Boleh Dipakai untuk Credit Scoring Berbasis AI?
Menurut SEOJK 19/SEOJK.06/2025, penyelenggara dalam penilaian skor kredit dapat memanfaatkan data dari empat kelompok: internal penyelenggara, penyedia jasa pengelola informasi yang terdaftar atau berizin, lembaga pemerintahan atau BUMN dan BUMD, serta lembaga lain yang terdaftar atau berizin dari otoritas terkait.
SEOJK itu ditetapkan pada 31 Juli 2025 dan merupakan aturan pelaksana POJK 40/2024. Daftar empat kelompok tersebut bersifat membatasi. Sumber data di luar daftar, misalnya data hasil pengumpulan dari pihak yang tidak terdaftar atau tidak berizin, tidak punya landasan di SEOJK ini. Bagi tim data, daftar ini sebaiknya menjadi pagar saat memilih fitur model: tiap fitur harus bisa ditelusuri ke salah satu dari empat kelompok tersebut.
POJK 40/2024 menambah lapisan lain. Menurut abstrak OJK, penyelenggara wajib melakukan mitigasi risiko paling sedikit berupa analisis risiko pendanaan yang diajukan penerima dana, verifikasi identitas pengguna dan keaslian dokumen, serta penagihan atas pendanaan yang disalurkan secara optimal. Penyelenggara juga wajib memperhatikan batas minimum usia dan batas minimum penghasilan calon penerima dana. Model AI yang dipasang harus menjalankan, bukan menggantikan, kewajiban-kewajiban dasar ini.
SEOJK 19/SEOJK.06/2025 juga membatasi akses ke perangkat pengguna. Penyelenggara dalam menjalankan kegiatan usaha hanya dapat mengakses kamera, lokasi, dan mikrofon pada gawai milik pengguna. Daftar ini sempit dan eksplisit. Fitur model yang diturunkan dari data di luar ketiga akses itu, misalnya isi kontak atau galeri, tidak punya pijakan di aturan tersebut. Kontak darurat pun hanya boleh dipakai untuk mengonfirmasi keberadaan penerima dana, bukan untuk menagih.
Implikasi praktisnya terasa langsung di rekayasa fitur. Tim data yang terbiasa mengumpulkan sinyal sebanyak mungkin perlu membalik kebiasaan: mulai dari daftar sumber yang diizinkan, lalu tanyakan apakah tiap fitur punya dasar hukum dan tujuan yang jelas. Fitur yang tidak lolos pertanyaan itu sebaiknya dibuang walaupun akurasi modelnya naik beberapa poin, karena risiko sanksi lebih mahal daripada selisih akurasi.
Kualitas data sama pentingnya dengan legalitasnya. Sumber yang sah belum tentu bersih: data internal bisa penuh duplikasi, data dari pihak lain bisa tertinggal beberapa bulan, dan data yang tampak netral kadang menjadi pengganti bagi hal yang tidak boleh dijadikan alasan penilaian. Tim risiko perlu menguji apakah fitur tertentu secara tidak langsung memisahkan kelompok peminjam dengan cara yang tidak bisa dijelaskan secara bisnis, lalu membuang atau memperbaikinya.
Untuk dokumentasi, buat satu lembar yang memetakan setiap fitur model ke sumber datanya, dasar hukum, dan tujuan penggunaannya. Lembar ini adalah bukti pertama yang akan diminta pengawas atau auditor internal, dan juga bahan menjawab peminjam yang bertanya mengapa pengajuannya ditolak.
Bagaimana AI Mengubah Risiko Penipuan Identitas di Pinjaman Daring?
OJK menyebut perkembangan AI membuka peluang penyalahgunaan di industri fintech lending, terutama penggunaan AI oleh calon peminjam untuk memanipulasi identitas saat mengajukan pinjaman. Karena itu penyelenggara diminta memperkuat mitigasi risiko, salah satunya lewat pengendalian internal agar pemanfaatan teknologi tetap berjalan secara aman.
Pernyataan Agusman itu menempatkan AI di dua sisi sekaligus. Di satu sisi AI membantu penyelenggara mendeteksi penipuan. Di sisi lain, alat yang sama tersedia bagi pelaku untuk mengedit foto, memalsukan dokumen, atau menyusun identitas rekaan yang tampak meyakinkan. Platform yang hanya mengandalkan pemeriksaan visual sederhana akan makin mudah dilewati.
Kewajiban dasarnya sudah ada di POJK 40/2024: verifikasi identitas pengguna dan keaslian dokumen. Yang berubah adalah tingkat kesulitan memenuhinya dengan benar. Dokumen yang dahulu cukup diperiksa dengan mata kini bisa dihasilkan atau dimanipulasi dengan alat generatif, sehingga pemeriksaan perlu berlapis: kecocokan data dengan sumber otoritatif, uji kehidupan pada swafoto, pemeriksaan metadata berkas, dan sinyal perilaku pada proses pengajuan.
Pada tingkat desain, beberapa kendali layak dipertimbangkan. Pertama, pisahkan keputusan "identitas valid" dari keputusan "layak dibiayai", agar kegagalan di satu model tidak otomatis lolos ke model lain. Kedua, sediakan jalur peninjauan manusia untuk kasus berskor ambigu. Ketiga, uji model deteksi secara berkala memakai contoh manipulasi terbaru, bukan hanya data historis, karena pola serangan berubah lebih cepat daripada siklus pelatihan ulang.
Perlu diingat pula batas akses perangkat dari SEOJK 19/SEOJK.06/2025: kamera, lokasi, dan mikrofon. Pemeriksaan keaslian yang memakai kamera, misalnya swafoto dengan uji kehidupan, berada dalam jangkauan akses itu. Pemeriksaan yang membutuhkan data di luar tiga akses tersebut perlu dikaji ulang dengan tim hukum sebelum dipakai.
Terakhir, OJK menyatakan sedang menyusun pedoman keamanan dan ketahanan siber bagi penyelenggara fintech lending, menurut Publika. Agusman dikutip menyebut penyelenggara perlu menerapkan pengelolaan risiko siber yang memadai untuk melindungi data dan menjaga keandalan sistem. Karena pedoman itu masih disusun, tim keamanan sebaiknya memantau perkembangannya dan memetakan model AI sebagai bagian dari aset yang dilindungi.
Apa Isi POJK 8/2026 dan Mengapa Penting bagi Kualitas Data AI?
POJK 8/2026 tentang Pelaporan dan Permintaan Data Transaksi Pendanaan oleh Penyelenggara LPBBTI mewajibkan penyelenggara menyampaikan data transaksi pendanaan secara lengkap, akurat, terkini, utuh, dan tepat waktu kepada OJK, dengan pelaporan harian lewat Sistem Pelaporan, serta kepada asosiasi lewat Fintech Data Center.
Menurut abstrak resmi OJK, peraturan ini ditetapkan pada 12 Juni 2026, diundangkan pada 6 Juli 2026, dan mulai berlaku pada tanggal diundangkan. Dokumen itu tercatat sebagai LN 2026/No. 16/OJK dan TLN No. 199/OJK. POJK ini sekaligus mencabut Pasal 187 POJK 40/2024. Siaran pers OJK bernomor SP 149/DKPU/OJK/VIII/2026 diterbitkan pada 5 Agustus 2026.
Dalam siaran pers itu OJK menulis bahwa penerbitan POJK ini merupakan langkah memperkuat infrastruktur data industri jasa keuangan digital, "sehingga proses pengawasan dapat dilakukan secara lebih efektif, akurat, dan berbasis risiko". Menurut Katadata, penyelenggara yang telah memenuhi kewajiban pelaporan dapat meminta informasi penerima dana, yang mencakup informasi riwayat pendanaan calon peminjam, lewat sistem OJK. Selama fitur itu belum tersedia, informasi masih dapat diperoleh lewat sistem Fintech Data Center.
Bagi pengembang model, ada dua konsekuensi. Pertama, data transaksi yang dilaporkan harian menurut Katadata mencakup informasi pengguna, transaksi pendanaan, dan kualitas pendanaan, dan kualitasnya diawasi dengan sanksi. Menurut Katadata, ada denda Rp100 ribu per kesalahan isian data transaksi dengan batas Rp30 juta per hari. Data yang rapi dan seragam di hulu membuat data pelatihan di hilir lebih bersih.
Kedua, akses ke riwayat pendanaan antarpenyelenggara menambah fitur yang sangat prediktif bagi skor kredit, yaitu apakah calon peminjam sedang memiliki tunggakan di platform lain. Namun penggunaannya dibatasi. Menurut Katadata, Pasal 12 ayat (4) membatasi penggunaan informasi itu pada penyaluran pendanaan, penerapan manajemen risiko, pemenuhan ketentuan OJK, pengelolaan sumber daya manusia, dan verifikasi kerja sama dengan pihak ketiga.
Diagram berikut merangkum alur data dalam satu siklus pendanaan, dari pengajuan sampai pelaporan harian. Di setiap tahap ada kewajiban yang bersumber dari POJK 40/2024, SEOJK 19/SEOJK.06/2025, atau POJK 8/2026.
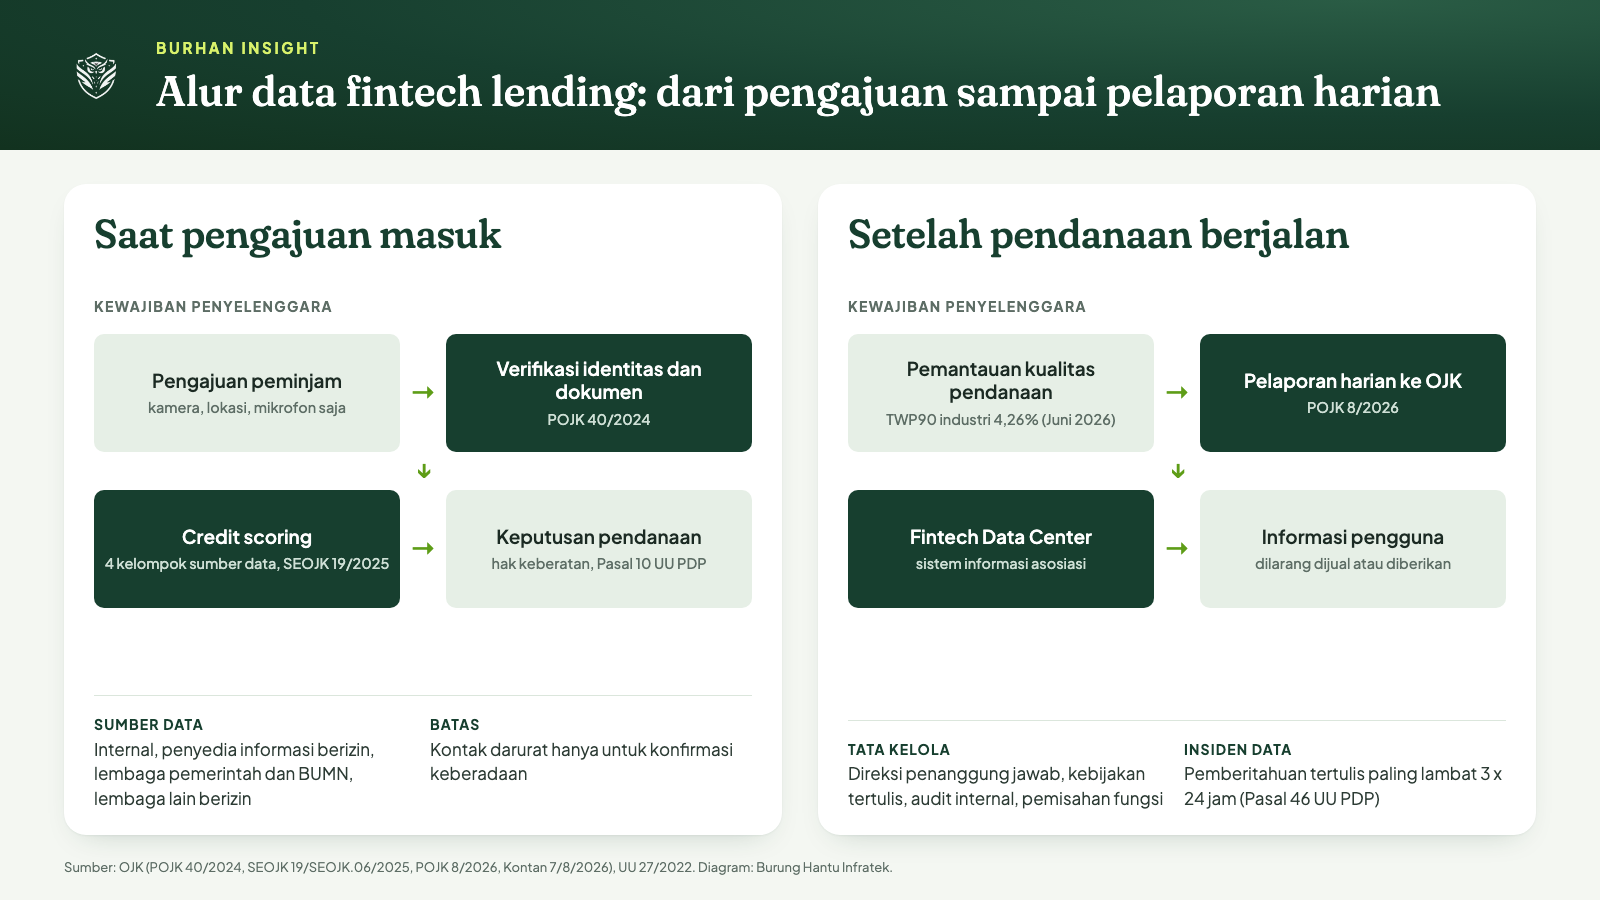
Diagram alur data fintech lending. Diolah Burung Hantu Infratek dari POJK 40/2024, SEOJK 19/SEOJK.06/2025, POJK 8/2026, dan UU 27/2022.
Apa Batas Penggunaan Data Pribadi bagi Penyelenggara Pindar?
POJK 8/2026 melarang penyelenggara maupun asosiasi memberikan atau memperjualbelikan informasi pengguna kepada pihak lain, kecuali untuk memenuhi ketentuan peraturan perundang-undangan. Penyelenggara juga bertanggung jawab atas penggunaan informasi pengguna sesuai tujuan yang diperkenankan, menurut siaran pers OJK 5 Agustus 2026.
Larangan ini berlapis dengan UU 27/2022 tentang Pelindungan Data Pribadi. Pasal 10 ayat (1) undang-undang itu berbunyi: "Subjek Data Pribadi berhak untuk mengajukan keberatan atas tindakan pengambilan keputusan yang hanya didasarkan pada pemrosesan secara otomatis, termasuk pemrofilan, yang menimbulkan akibat hukum atau berdampak signifikan pada Subjek Data Pribadi." Penolakan pinjaman oleh skor otomatis adalah contoh yang dekat dengan rumusan itu.
Pasal 10 ayat (2) menyerahkan tata cara pengajuan keberatan kepada Peraturan Pemerintah. Kami tidak menemukan konfirmasi bahwa peraturan pelaksana itu sudah terbit, sehingga tim hukum perlu memastikan statusnya. Sambil menunggu, langkah aman adalah menyediakan saluran keberatan dan peninjauan manusia sejak sekarang, karena hak pada ayat (1) sudah berlaku sebagai bunyi undang-undang.
Kewajiban lain yang relevan adalah pemberitahuan kegagalan pelindungan data. Pasal 46 ayat (1) UU PDP mewajibkan pengendali data pribadi menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga bila terjadi kegagalan pelindungan data pribadi. Bila data pelatihan atau keluaran model bocor, hitungan tiga hari itu mulai berjalan, dan prosedur internalnya perlu sudah ada sebelum insiden terjadi.
Dari sisi SEOJK 19/SEOJK.06/2025, batasannya konkret: akses perangkat terbatas pada kamera, lokasi, dan mikrofon, dan kontak darurat hanya untuk konfirmasi keberadaan. Bila model memakai fitur yang diturunkan dari sumber lain, penyelenggara perlu bisa menjelaskan dasar penggunaannya. Penjelasan semacam itu juga menjadi bahan transparansi yang diminta OJK.
Kerja sama dengan vendor menambah risiko. Bila mitra teknologi memproses data pengguna, kontrak sebaiknya menegaskan tujuan pemrosesan, larangan memakai data untuk melatih model milik vendor lain, jangka waktu retensi, dan kewajiban melapor insiden. Penyelenggara tetap bertanggung jawab di depan OJK dan di depan pengguna, sehingga pengalihan pekerjaan teknis tidak mengalihkan tanggung jawab hukumnya.
Siapa yang Bertanggung Jawab atas Keputusan Otomatis di Pindar?
Penyelenggara tetap bertanggung jawab atas keputusan yang dibantu AI. POJK 8/2026 mewajibkan penunjukan anggota direksi yang bertanggung jawab atas pelaporan data transaksi pendanaan, kebijakan dan prosedur tertulis, audit internal berkala atas Sistem Pelaporan, serta pengendalian internal termasuk pemisahan fungsi.
Empat kewajiban itu tercantum dalam siaran pers OJK 5 Agustus 2026 sebagai bagian penguatan tata kelola. Meski POJK 8/2026 secara tertulis bicara tentang pelaporan data, pola tata kelolanya bisa dipinjam untuk model AI: ada direksi penanggung jawab, ada dokumen kebijakan, ada audit, dan ada pemisahan fungsi antara pihak yang membangun, menyetujui, dan memantau.
Menurut Katadata, Pasal 17 ayat (1) mengharuskan audit internal atas pelaksanaan sistem pelaporan sedikitnya satu kali dalam setahun. Penyelenggara yang sudah memiliki satuan audit internal dapat menambahkan cakupan pelaporan ke programnya, lalu menambahkan model skor kredit sebagai objek audit berikutnya agar siklus pemeriksaannya seirama.
Pemisahan fungsi paling mudah dipahami lewat contoh. Tim yang melatih model skor tidak sebaiknya menjadi tim yang menyetujui perubahan ambang batas, dan tim yang menyetujui tidak sebaiknya menjadi tim yang memantau kinerja. Tiga peran itu bisa dipegang tiga orang pada penyelenggara kecil, asalkan keputusan dan alasannya tercatat.
Pada tingkat model, sediakan catatan yang menjawab pertanyaan dasar: versi model mana yang aktif sejak kapan, data apa yang melatihnya, metrik apa yang dipantau, dan siapa yang menyetujui perubahan. Catatan ini mungkin terdengar administratif, tetapi pada saat OJK atau pengguna mempertanyakan satu keputusan, catatan inilah yang membedakan jawaban yang bisa dipertanggungjawabkan dari jawaban yang sekadar "model yang memutuskan".
Tingkat otomatisasi juga perlu ditentukan secara sadar. Keputusan berisiko rendah, misalnya menyetujui pengajuan kecil dari peminjam dengan riwayat bersih, bisa dibiarkan sepenuhnya otomatis dengan pemantauan statistik. Keputusan yang berdampak besar, misalnya menolak pengajuan karena sinyal penipuan atau menagih peminjam yang menunggak, lebih baik melewati peninjauan manusia. Pembagian ini sekaligus menjawab semangat Pasal 10 UU PDP, karena keputusan yang paling berdampak tidak hanya bergantung pada pemrosesan otomatis.
Ingat juga model bisnis yang diatur POJK 40/2024. Menurut abstrak OJK, penyelenggara hanya bertindak sebagai perantara dan tidak dapat mengumpulkan dana pihak ketiga atau ikut menanggung risiko peminjaman dana oleh pemberi dana kepada penerima dana. Karena risiko ditanggung pemberi dana, kualitas penilaian oleh penyelenggara, termasuk oleh model AI-nya, menyangkut kepentingan pihak yang mempercayakan uangnya pada platform.
Bagaimana AI Dipakai Memantau Kualitas Pendanaan dan Portofolio?
Pemantauan portofolio adalah salah satu kegunaan AI yang disebut OJK. Indikator yang paling disorot ialah TWP90, tingkat risiko kredit macet secara agregat, yang menurut OJK berada di 4,26 persen pada Juni 2026, membaik dari 4,42 persen pada Mei 2026, dan di bawah 4,38 persen pada Januari 2026.
Data tersebut dikutip Kontan dari jawaban tertulis RDK OJK. Pada Januari 2026, TWP90 tercatat 4,38 persen, naik dari 4,32 persen pada Desember 2025 dan dari 2,52 persen pada Januari 2025. Dalam setahun angkanya sempat melonjak, lalu pada pertengahan 2026 mulai membaik. Bagi penyelenggara, pergerakan seperti ini menunjukkan bahwa kualitas pendanaan bisa berubah dalam hitungan bulan, sehingga pemantauan berkala dengan data yang segar sangat berguna.
Angka ini juga terkait dengan syarat pendanaan produktif besar. Menurut abstrak POJK 40/2024, penyelenggara dapat memberikan pendanaan produktif melebihi batas Rp2 miliar sampai Rp5 miliar sepanjang kualitas pendanaan macet maksimal 5 persen dalam enam bulan terakhir dan tidak sedang dikenai sanksi pembatasan atau pembekuan kegiatan usaha. Dengan kata lain, kualitas portofolio memengaruhi ruang gerak bisnis.
Di sinilah AI memberi nilai praktis. Model peringatan dini dapat membaca pola pembayaran harian, mengelompokkan peminjam yang mulai menunjukkan tanda keterlambatan, dan memberi tahu tim penagihan sebelum tunggakan menumpuk. Pelaporan harian dari POJK 8/2026 membuat data semacam ini tersedia dengan ritme yang sama dengan kebutuhan model.
Namun model pemantau perlu dipantau juga. Ketika kondisi ekonomi berubah, hubungan antara fitur dan risiko ikut bergeser, dan model yang dilatih pada periode tenang bisa meleset pada periode tertekan. Praktik yang lazim adalah memantau pergeseran distribusi data, membandingkan prediksi dengan hasil nyata secara berkala, dan menetapkan ambang untuk pelatihan ulang atau penonaktifan.
Cara membaca angka juga perlu hati-hati. Penurunan TWP90 dari 4,42 persen ke 4,26 persen adalah angka agregat industri, bukan jaminan bahwa tiap penyelenggara membaik. Penyelenggara sebaiknya membandingkan angka sendiri dengan agregat itu, lalu membedah penyebab selisihnya berdasarkan kelompok produk, wilayah, dan kanal akuisisi, dengan model sebagai alat bantu pembedah, bukan sebagai penjelasan akhir.
Penyelenggara perlu pula waspada terhadap penagihan yang digerakkan model. SEOJK 19/SEOJK.06/2025 menegaskan kontak darurat hanya untuk mengonfirmasi keberadaan penerima dana. Sistem yang secara otomatis memprioritaskan kontak darurat untuk ditagih akan berbenturan dengan ketentuan tersebut, dan sebaiknya diuji sebelum dipakai.
Bagaimana Penyelenggara dan Mitra Teknologi Bersiap?
Persiapan paling efisien dimulai dari inventaris: daftar semua model yang berpengaruh pada keputusan pendanaan, penagihan, atau pelaporan, lengkap dengan pemilik, sumber data, dan dasar hukumnya. Dari inventaris itu, penyelenggara bisa menutup celah berdasarkan urutan risiko dalam waktu sekitar 90 hari.
Berikut kerangka kerja 90 hari yang bisa diadaptasi. Bagi penyelenggara kecil, satu orang dapat memegang beberapa peran selama keputusannya tercatat dan ada pihak lain yang meninjau.
Inventaris model. Catat setiap model, versi, pemilik, tujuan, dan keputusan yang dipengaruhinya, dari verifikasi identitas sampai penagihan.
Peta sumber data. Cocokkan tiap fitur dengan empat kelompok sumber data credit scoring dalam SEOJK 19/SEOJK.06/2025 dan tujuan penggunaannya. Buang fitur yang tidak punya dasar.
Uji manipulasi identitas. Jalankan pengujian berkala dengan contoh dokumen dan swafoto hasil manipulasi, lalu catat tingkat lolosnya sebagai indikator keamanan.
Jalur keberatan. Sediakan saluran bagi peminjam untuk mengajukan keberatan atas keputusan otomatis dan peninjauan oleh manusia, sejalan dengan Pasal 10 ayat (1) UU PDP.
Tata kelola pelaporan. Pastikan direksi penanggung jawab, kebijakan tertulis, jadwal audit internal, dan pemisahan fungsi sesuai POJK 8/2026.
Prosedur insiden. Siapkan alur pemberitahuan 3 x 24 jam ke subjek data pribadi dan lembaga sesuai Pasal 46 ayat (1) UU PDP.
Kontrak vendor. Tegaskan tujuan pemrosesan, larangan pemakaian data untuk melatih model pihak lain, retensi, dan kewajiban melapor insiden.
Bagi mitra teknologi, kerangka ini juga peluang. Penyelenggara yang belum memiliki tim data besar akan mencari mitra yang mampu membangun model yang bisa dijelaskan, menyediakan dokumentasi yang siap diaudit, dan mengintegrasikan pelaporan harian dengan Sistem Pelaporan OJK serta Fintech Data Center. Mitra yang hanya menjual akurasi model tanpa jejak audit akan makin sulit diterima.
Satu catatan penting tentang pengujian. Jangan menilai model hanya dari akurasi rata-rata. Periksa juga kinerjanya pada kelompok peminjam yang berbeda, misalnya peminjam baru tanpa riwayat kredit, agar model tidak menolak seluruh kelompok karena kurangnya data. Temuan seperti ini penting bagi tim risiko dan juga bagi tim hukum yang harus menjelaskan keputusan otomatis.
Urutan kerja yang disarankan adalah memulai dari hal yang paling murah dan paling berisiko bila terlewat. Inventaris dan peta sumber data hampir tidak membutuhkan biaya selain waktu, sedangkan jalur keberatan dan prosedur insiden butuh keputusan lintas fungsi. Uji manipulasi identitas dan audit model biasanya paling akhir karena membutuhkan data uji dan pihak independen, tetapi jadwalnya sebaiknya sudah dikunci sejak minggu pertama.
Terakhir, jadwalkan peninjauan ulang tiap kali OJK menerbitkan aturan baru. OJK sedang menyusun pedoman keamanan dan ketahanan siber bagi penyelenggara fintech lending, dan arah pengawasan data berbasis harian kemungkinan terus menguat. Penyelenggara yang sudah punya inventaris dan catatan audit akan menyesuaikan diri lebih cepat daripada yang mengumpulkan bukti setelah ada permintaan.
Kesimpulan
AI di fintech lending bukan wilayah abu-abu yang dilarang, tetapi juga bukan area bebas. OJK lewat Agusman menyatakan AI dapat membantu credit scoring, deteksi penipuan, dan pemantauan portofolio, dengan syarat penggunaannya transparan dan dapat dipertanggungjawabkan. Aturan yang mengikat sudah cukup jelas: POJK 40/2024 untuk mitigasi risiko, SEOJK 19/SEOJK.06/2025 untuk sumber data dan akses perangkat, POJK 8/2026 untuk pelaporan harian dan larangan jual beli informasi pengguna, serta UU PDP untuk hak keberatan dan pemberitahuan insiden.
Langkah berikutnya bersifat praktis. Buat inventaris model, petakan sumber data ke dasar hukumnya, uji ketahanan terhadap manipulasi identitas, sediakan jalur keberatan bagi peminjam, dan siapkan bukti audit. Penyelenggara yang melakukannya sejak sekarang akan siap saat pengawas bertanya, dan lebih dipercaya oleh pemberi dana maupun penerima dana yang menggantungkan keputusan finansialnya pada platform tersebut.
(Burung Hantu Infratek / Berbagai Sumber)
⚠️ Artikel ini seluruhnya diriset, ditulis, dan dikembangkan oleh AI internal Burung Hantu Infratek.
🦉 Burung Hantu Infratek adalah software house dan system integrator yang sudah berpengalaman lebih dari 5 tahun dalam pengembangan dan implementasi generative AI pada berbagai perusahaan dan institusi.
Sumber dan Referensi
[2] POJK 8 Tahun 2026 Pelaporan dan Permintaan Data Transaksi Pendanaan oleh Penyelenggara LPBBTI - OJK
[3] Abstrak POJK 40 Tahun 2024 Layanan Pendanaan Bersama Berbasis Teknologi Informasi - OJK
[4] Abstrak SEOJK 19/SEOJK.06/2025 Penyelenggaraan LPBBTI - OJK
[5] UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi - Pasal.id
[6] OJK Nilai Implementasi AI Dapat Berdampak Positif bagi Industri Fintech Lending - Kontan
[7] OJK Dorong Penggunaan AI di Fintech Lending untuk Tingkatkan Efisiensi - Publika
[8] OJK Proyeksikan Pembiayaan Fintech Lending Terus Tumbuh Positif pada 2026 - Kontan
[9] Aturan Baru OJK: Pinjaman Daring Kini Bisa Cek Riwayat Utang Calon Peminjam - Katadata